欢迎莅临 115 号展位,与 AWS 团队会面
诚邀您莅临 KubeCon 盐湖城大会 AWS 展位(115 号),探索 AWS 在云原生技术和 Kubernetes 领域的最新创新。现场体验多项产品演示,涵盖“Kubernetes 上的智能体(Agentic on Kubernetes)”、“Kubernetes 上的 AI/ML”、“GitOps 与平台战略”以及“Kubernetes 运维”等主题。您可以参与时长 25 分钟的交互式迷你剧场闪电演讲(包含技术演示),也可前往演示体验区动手实操,并与 AWS 主题专家进行深度交流。欢迎和我们的团队联系探讨您的特定使用案例,并了解如何优化 EKS 部署,以兼顾性能、安全与成本效益。
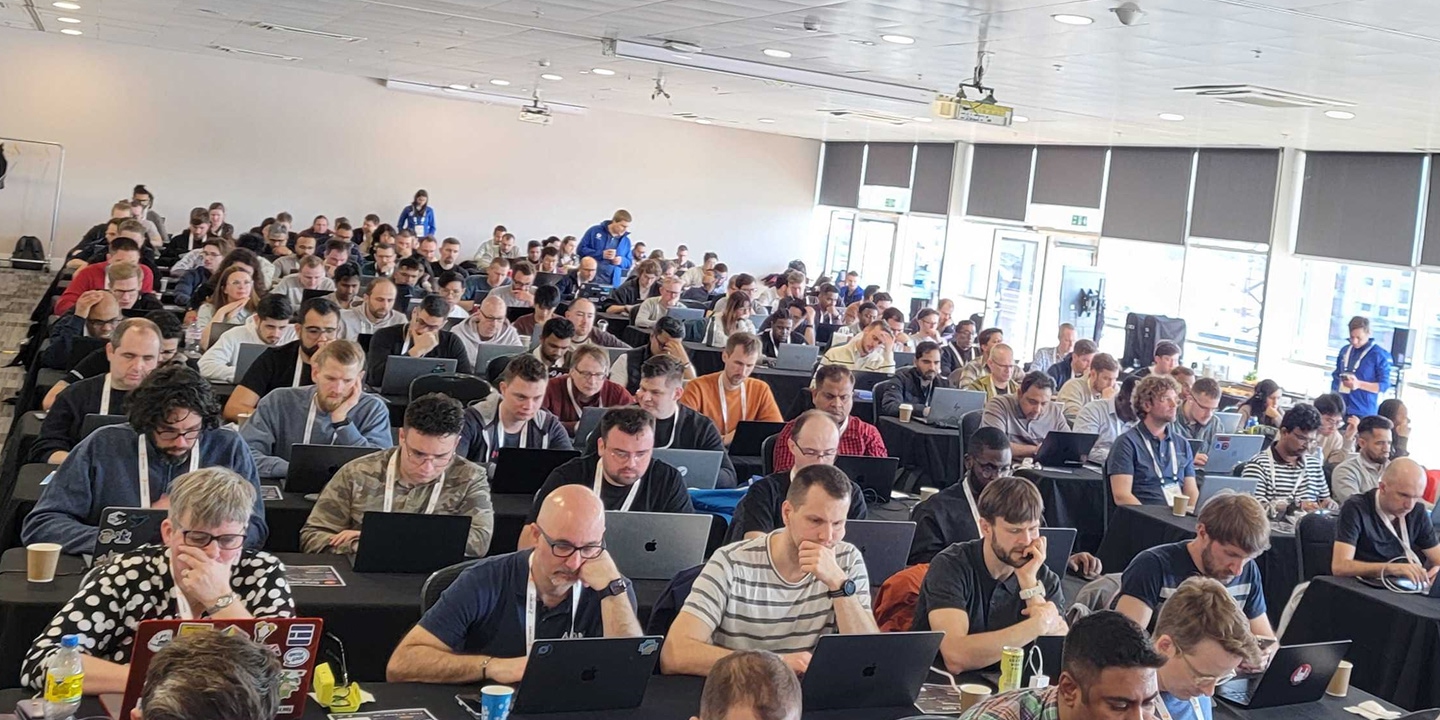
AWS 主舞台主题演讲——“为下一代工作负载构建 Kubernetes”
日期和时间:11 月 10 日 | 上午 9:35 到上午 9:40
地点: 盐宫 | 一层 | DE 厅
演讲者:Mike Stefaniak,AWS 产品高级经理
AI 改变了 Kubernetes 需要处理的工作负载:容器映像大小可达数十 GB,集群规模逼近 10 万个节点,而加速器也无法用简单的设备数量来描述。在 AWS,我们较早地触及了这些极限;一旦发现问题,我们便会从上游进行修复。本次主题演讲将涵盖三个层面。在 containerd 层面,通过并行解压映像层,我们解决了拉取大型 AI 映像时最耗时的问题。在控制面板层面,我们在 Kubernetes 1.37 版本中消除了 API 服务器监听缓存和 Horizontal Pod Autoscaler 中的锁争用问题,并优化了调度器的关键执行路径。对于加速器,动态资源分配功能允许容器组(pod)请求位于同一 PCIe 根下的 GPU 和网络适配器;Karpenter 现已支持据此进行资源配置,即便目标节点尚未创建。
AWS 智能体主题演讲——“无人编写的代码:运行不可信的智能体”
日期和时间:11 月 9 日 | 上午 10:10 至 10:15
地点:Salt Palace 会展中心 | 1 层 | Grand Ballroom ACE 厅
演讲者:Todd Neal,AWS 首席软件开发人员
2026 年,运行无人编写的代码已成为常态。智能体负责生成脚本、运行脚本,随后便继续处理其他事务——整个过程中,没有可信任的人类作者。多年来,我们一直依靠虚拟机(VM)来解决运行不可信代码的问题。在 Kubernetes 中,智能体容器组(pod)也应具备同样的边界。本次演讲将论证信任机制从“代码本身”转移到“边界”的合理性。
部分精选闪电演讲 | AWS 展位 #115 | 11 月 10 日至 11 月 12 日
演示 | 专家咨询 | 实时问答 | 交流互动 | AWS 精美礼品(请于 11 月 10 日访问 AWS 115 号展位,获取完整日程安排)
|
场次
|
描述
|
|---|---|
|
Amazon EKS 上的安全智能体
|
如今,几乎所有智能体都能自主生成并执行代码——包括启动进程、调用 API 以及向磁盘写入数据。对于这类非确定性工作负载,仅靠容器本身已不足以应对。 本环节将深入剖析威胁态势,并展示如何在 Amazon EKS 上构建多层防御体系,涵盖计算隔离、网络治理及身份权限范围界定;其中还包括多种模式:由模型提供商负责编排,而执行则在您的 EKS 基础设施上完成。 |
|
具有 PII 护栏的基于 EKS 的多智能体服务台
|
本演示在 Amazon EKS 上运行一个实时多智能体客户服务台。分流智能体负责识别用户意图,并将请求路由至以独立容器组(Pod)形式运行的专业子智能体(涵盖账单、欺诈、账户服务等领域)。在数据到达模型之前,系统会通过 Amazon Comprehend 进行实时 PII 令牌化。当用户情绪评分低于阈值时,智能体会自动将请求升级转接至人工客服队列;整个流程由 Bedrock AgentCore 的多智能体协作机制进行编排,并实现了容器组(Pod)级别的租户隔离。 |
|
为您的集群评分:基于智能体的 EKS 最佳实践全方位审查
|
借助 AWS DevOps 智能体的 EKS 运维评估技能,我们能够根据最佳实践,从九大维度对运行中的集群进行评分:运维、韧性、安全性、可扩展性、性能、可观测性、网络、成本以及控制面板。该技能会遍历整个集群对象图,对每个领域进行评估,并为每一项结论提供基于实际观测的证据支持。评估结果将以“通过/失败/不适用”的记分卡形式呈现,并附带优先级排序的修复建议;每个维度均会生成独立的评估报告。 |
|
在 EKS 上利用 vLLM、KubeRay 和 DRA 扩展 LLM 推理
|
本环节将展示 EKS 如何以声明式方式实现加速推理:动态资源分配(DRA)可在无需手动维护插件的情况下分配 Trainium 和 EFA 资源;同时,vLLM 和 KubeRay 能够跨节点高效扩展推理规模。我们将演示如何将开放权重模型部署到 EKS,根据负载进行自动扩缩容,并通过加速器“装箱”优化成本——这套方案利用在实际加速工作负载中经过验证的开源工具,实现了生产级的 LLM 推理。 |
|
迈向生产环境:在 Kubernetes 上优化自托管 LLM 推理
|
在 Kubernetes 上部署 LLM 时,如果采用默认配置,会造成 40%–60% 的推理算力浪费。本演示展示了三种基于 Amazon EKS 和 NVIDIA Dynamo 的生产级优化方案:KV 缓存感知路由(首字生成时间 TTFT 提升 24.6 倍)、预填充/解码分离(有效吞吐量提升 4.48 倍),以及 KVBM(将 KV 缓存扩展至 CPU 内存和 SSD,TTFT 速度提升 1.54 倍)。所有技术均可实时切换,并附带基于开源技术堆栈的优化前后基准测试对比。 |
|
诚实评估“每美元 Token 产出”:在 EKS 上进行可复现的 LLM 推理基准测试(Trainium 与 GPU 对比)
|
不同硅芯片架构之间的基准测试,几乎从未在“同等条件”下进行直接对比。本演示优化了测试方法:在同一个 EKS 集群中,分别使用 Trainium2 和 GPU 运行相同的开放权重模型,并由统一的负载生成器基于真实的 ShareGPT 聊天工作负载进行驱动。实时双栏记分板将展示 TTFT(首个 Token 生成时间)、TPOT(每个 Token 生成时间)、每秒输出 Token 数量以及每百万 Token 的成本;同时,Grafana 面板将呈现加速器的利用率情况。您将获得一套可复现的、跨芯片架构的基准测试框架 |
|
借助 Karpenter 扩展 AI/ML 工作负载:在不造成浪费的前提下,合理调整 GPU 资源规模
|
在任何 AI/ML 集群中,GPU 节点都是最昂贵且最稀缺的资源。本次演讲将探讨针对 AI/ML 工作负载的 Karpenter 模式:包括支持 GPU 感知的资源配置与装箱、通过灵活选择实例类型为每个作业匹配合适的加速器、针对训练与推理任务采用“竞价型实例 + 按需型实例”的混合策略,以及通过资源整合来回收闲置 GPU。每种模式均基于企业级 EKS 实际部署场景中的基准测试数据。 |
|
自我修复 EKS:“自动模式”如何在没有人工干预的情况下检测、诊断并修复节点故障
|
本演示将在 EKS 自动模式集群中触发实际的节点故障,并展示系统的自动化响应流程:自动模式能够检测到异常节点,生成诊断报告,终止故障节点,配置采用最优实例类型的替代节点,并重新调度工作负载——整个过程无需人工干预,耗时不到两分钟。我们将此流程与手动操作流程进行对比,以直观展示其在运营成本节省方面的优势。 |
|
洞察流量:EKS 网络可观测性
|
本演示利用 EKS 容器网络可观测性功能,取代了传统的 tcpdump 工具和盲目猜测,从而提供对工作负载流量的增强可见性,并深入洞察集群内部及通往外部目标的流量性能。我们能够呈现 Pod 之间的流量指标,展示各路径上的延迟与丢包情况,并跟踪跨越集群边界的流量,这一切都无需部署服务网格。在演示中,我们将通过网络策略人为中断连接,利用流量数据精准定位数据包在何处被拦截,并将其修复。 |
|
从边缘到云端的智能工厂:Raspberry Pi 上的 EKS 混合节点
|
查看 EKS 混合节点如何在 Raspberry Pi 上驱动智能工厂运行。工厂设备和 MQTT 代理在本地运行,在需求高峰期,遥测处理器可以通过 EKS 自动模式突增至云端。KEDA 根据实时的 MQTT 消息速率来扩展处理程序,自动模式自动配置云端计算资源,而 Kyverno 策略则确保在缩减过程中保留混合容器组(Pod)——这一切均在统一的 EKS 控制面板上进行编排。 |
|
为流程命名:EKS 上的网络成本与延迟归因
|
随着容器工作负载日益分散,它们之间的网络成为最难看清的一环——流量散布在容器组(pod)、节点和可用区(AZ)之间,悄然推高成本和延迟。本次演示将展示如何借助 Amazon EKS 上的容器网络可观测性、网络流量监控器以及基于 OpenTelemetry 的容器洞察来填补这一空白。跟踪跨容器组(pod)、节点和可用区(AZ)的流量,并将网络成本和延迟归因到产生这些流量的工作负载上。 |
|
使用 Amazon EKS 功能和自动模式构建多租户 SaaS 架构
|
本次演示将展示如何使用适用于 Argo CD、ACK 和 kro 的 EKS Capabilities,以及 EKS 自动模式构建生产就绪型多租户平台。这些集成功能可在几分钟内自动完成租户加入、强制执行命名空间级别的隔离并编排 AWS 基础设施。平台团队可消除运营瓶颈,扩展至数百个租户,同时开发人员可借助现代 GitOps 模式加快交付速度。 |
|
临时的 EKS 集群即代码:Airbnb 利用 kro 和 ACK 进行一致性测试
|
平台团队需要在集群变更投入生产前进行验证,但维护一套静态的测试集群环境不仅效率低下,还容易导致环境配置与实际产生偏差。本次演讲将展示如何将回归测试构建为一种声明式的平台能力:通过 kro 在 ACK 之上定义一个高层级的“测试集群”API。只需一个自定义资源,即可完成以下全流程:创建全新的 EKS 集群、执行一致性测试、通过 EKS Insights API 查询潜在风险、发布评估结果,最后自动清理所有资源。 |
|
提升 EKS 安全性:通过管理员和高级网络策略实现多层防护
|
Amazon EKS 网络策略通过以下两项功能提供安全保障:管理员网络策略可强制执行集群范围内的基准规则,且这些规则无法被覆盖;高级网络策略则引入了第 7 层控制,支持基于 DNS 的访问控制(使用完全限定域名 FQDN,而非 IP 地址)。本演示将展示如何利用管理员策略实现默认拒绝架构,并通过基于 DNS 的规则来保护对外部服务的访问,从而构建纵深防御策略。 |
|
使用 Amazon EKS 加速声明式资源管理
|
平台团队往往难以交付既快速,又受管控的自助式基础设施。本演示将探讨 Amazon EKS Capabilities 的最新功能,包括 kro Collections、Graph Revisions 以及用于高级声明式资源管理的“响应式监控”。随后,利用 Kiro 构建一个代理式工作流,加速从传统 IaC(基础设施即代码)向 Kubernetes 原生资源定义的迁移。 |
与 AWS、合作伙伴和客户共度美好夜晚 | 11 月 11 日 | 下午 6:00
Agents After Hours | 由 AWS 主办
时间: 11 月 11 日(星期三),美国山区标准时间(MST)下午 6:00 至晚上 8:00
地点: 线下活动 - 美国盐湖城市中心艾美酒店
Kubernetes 已成为运行 AI 的默认平台,但目前仅有约 7% 的组织每日部署模型,这意味着大规模应用浪潮才刚刚开启。AWS 将与来自 NVIDIA、Solo.io 和 Netflix 的行业领袖展开对话,探讨 Amazon EKS 如何为团队提供坚实的基础,包括容器组(Pod)隔离、具有权限范围限制的智能体身份,以及 GPU 感知型调度能力。
来参与对话,留下来喝一杯,离开时对“今天哪些已是现实、下一步是什么”有清醒务实的判断。
创建。转变。驾驭。亲临现场,见证 AWS 的构建成果
人工智能与 Amazon EKS 的全新融合。
亲眼见证。亲身体验。收获难忘启示。
猜猜看?
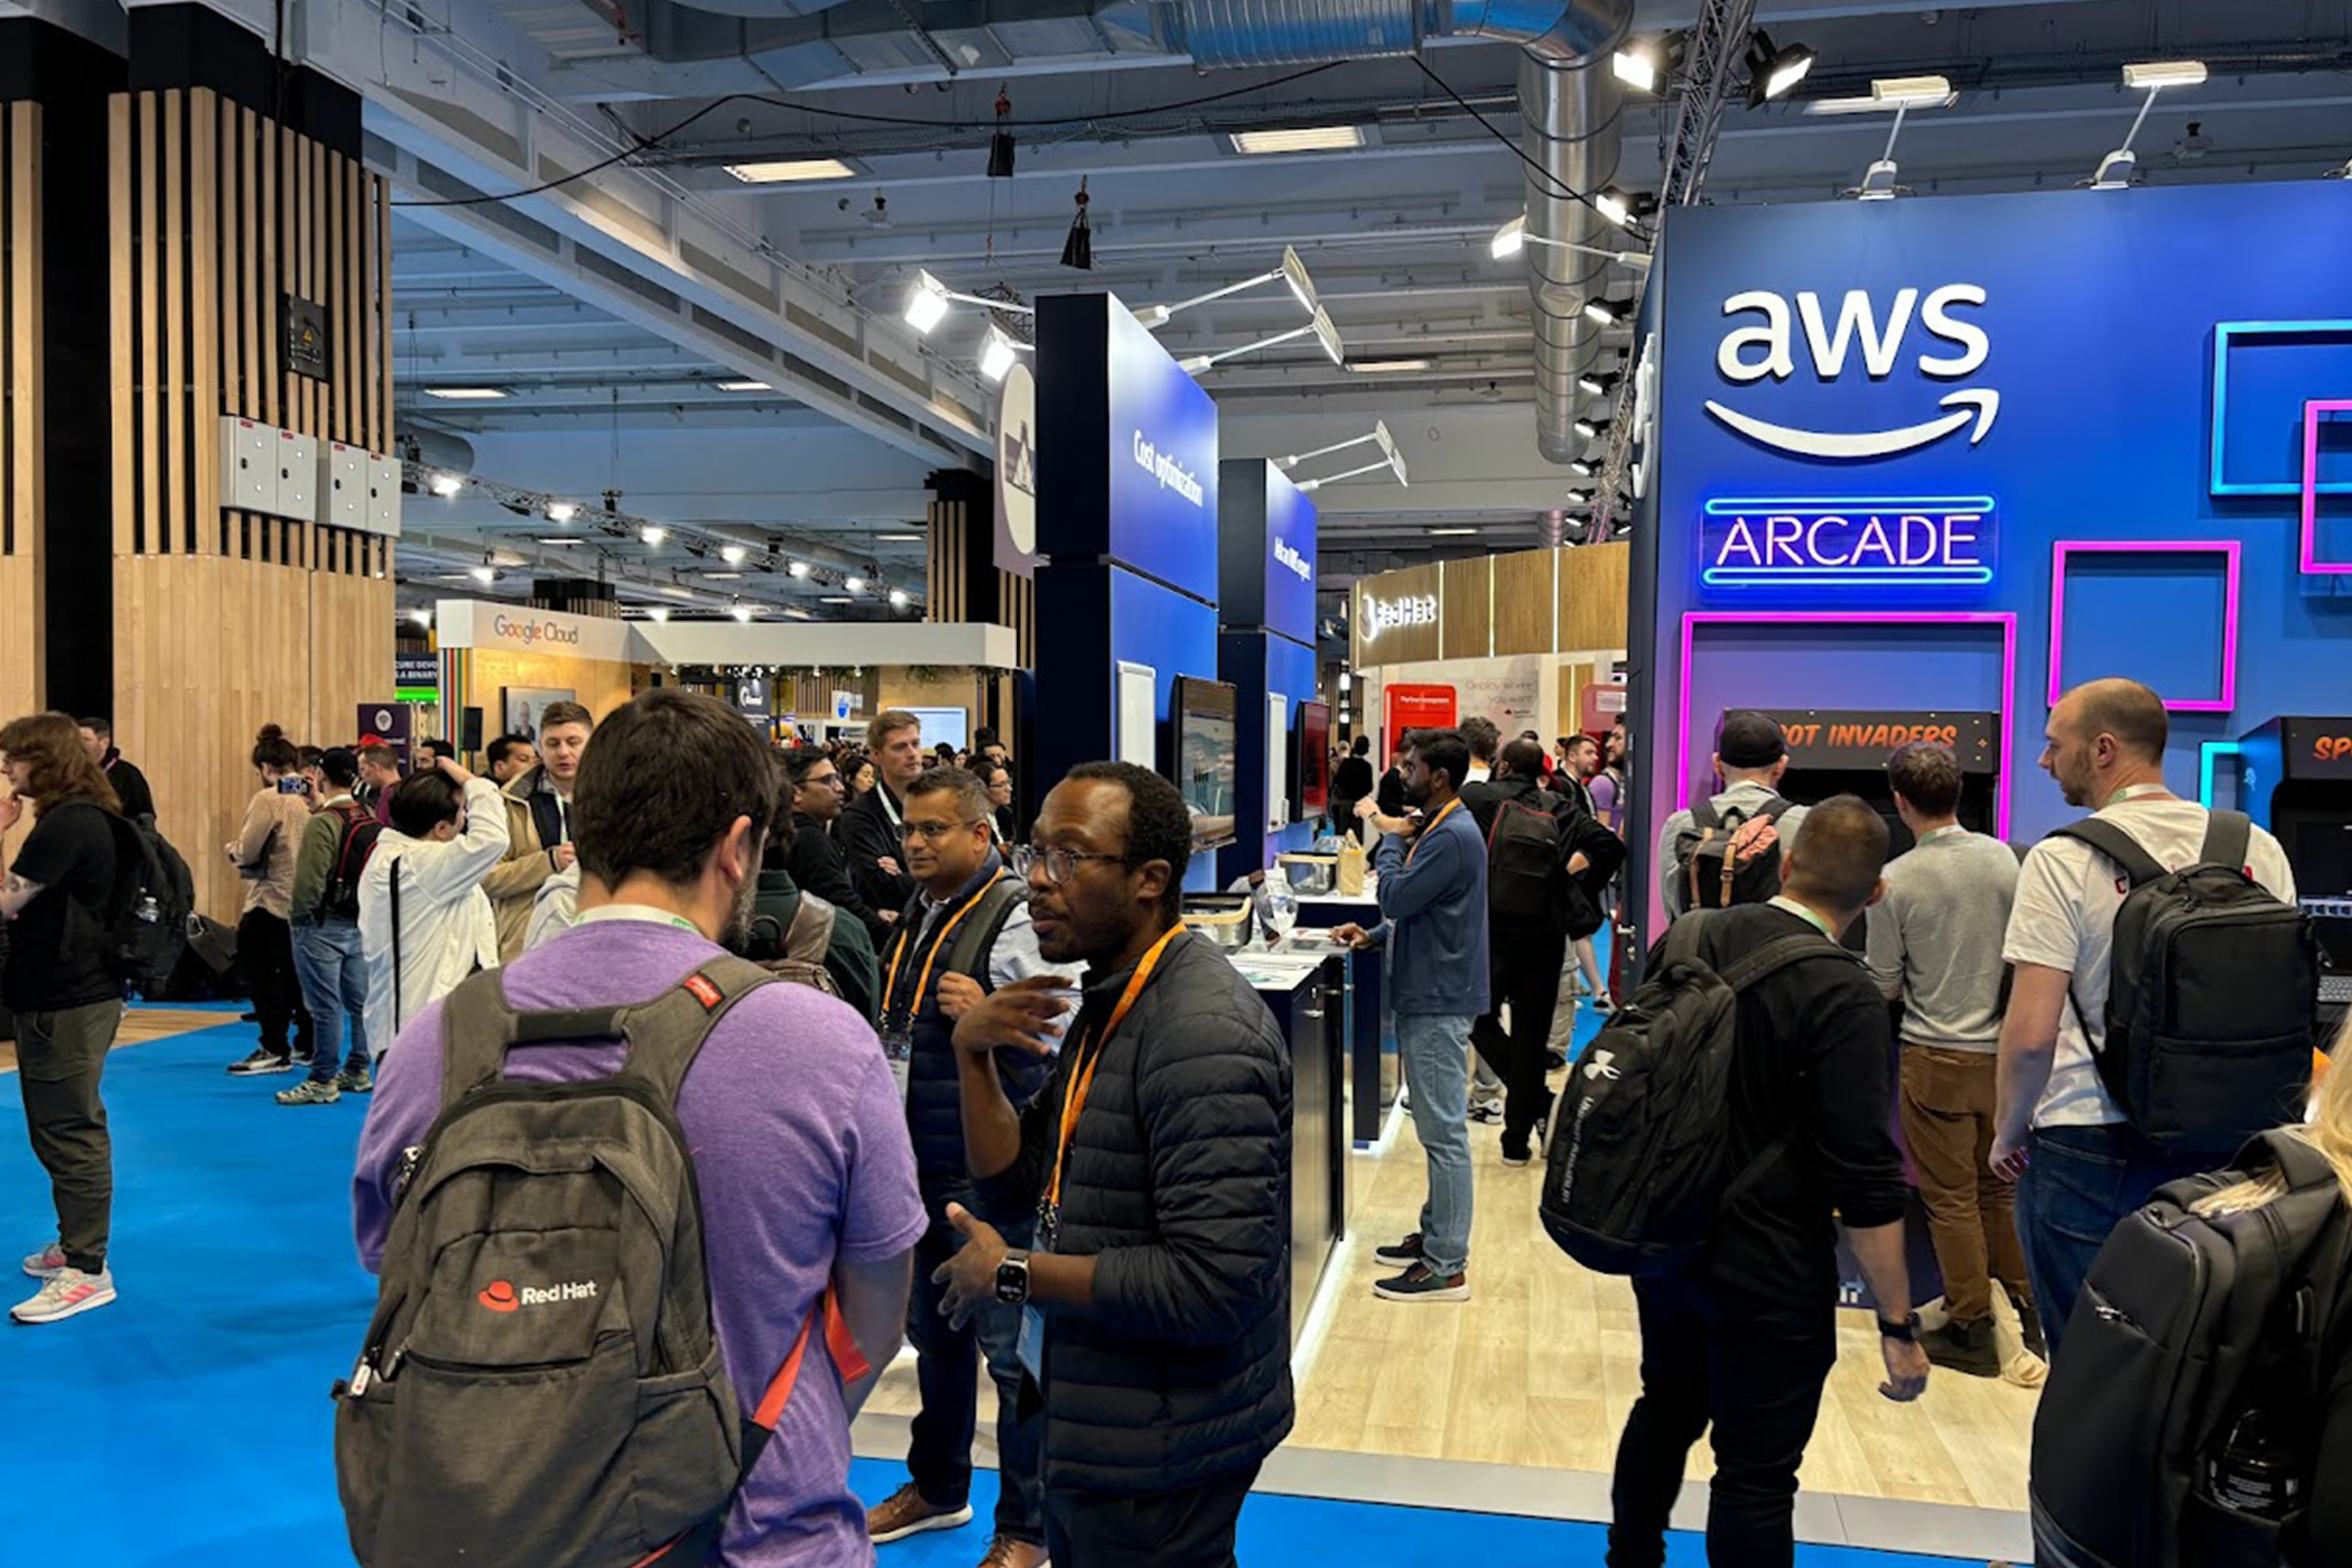
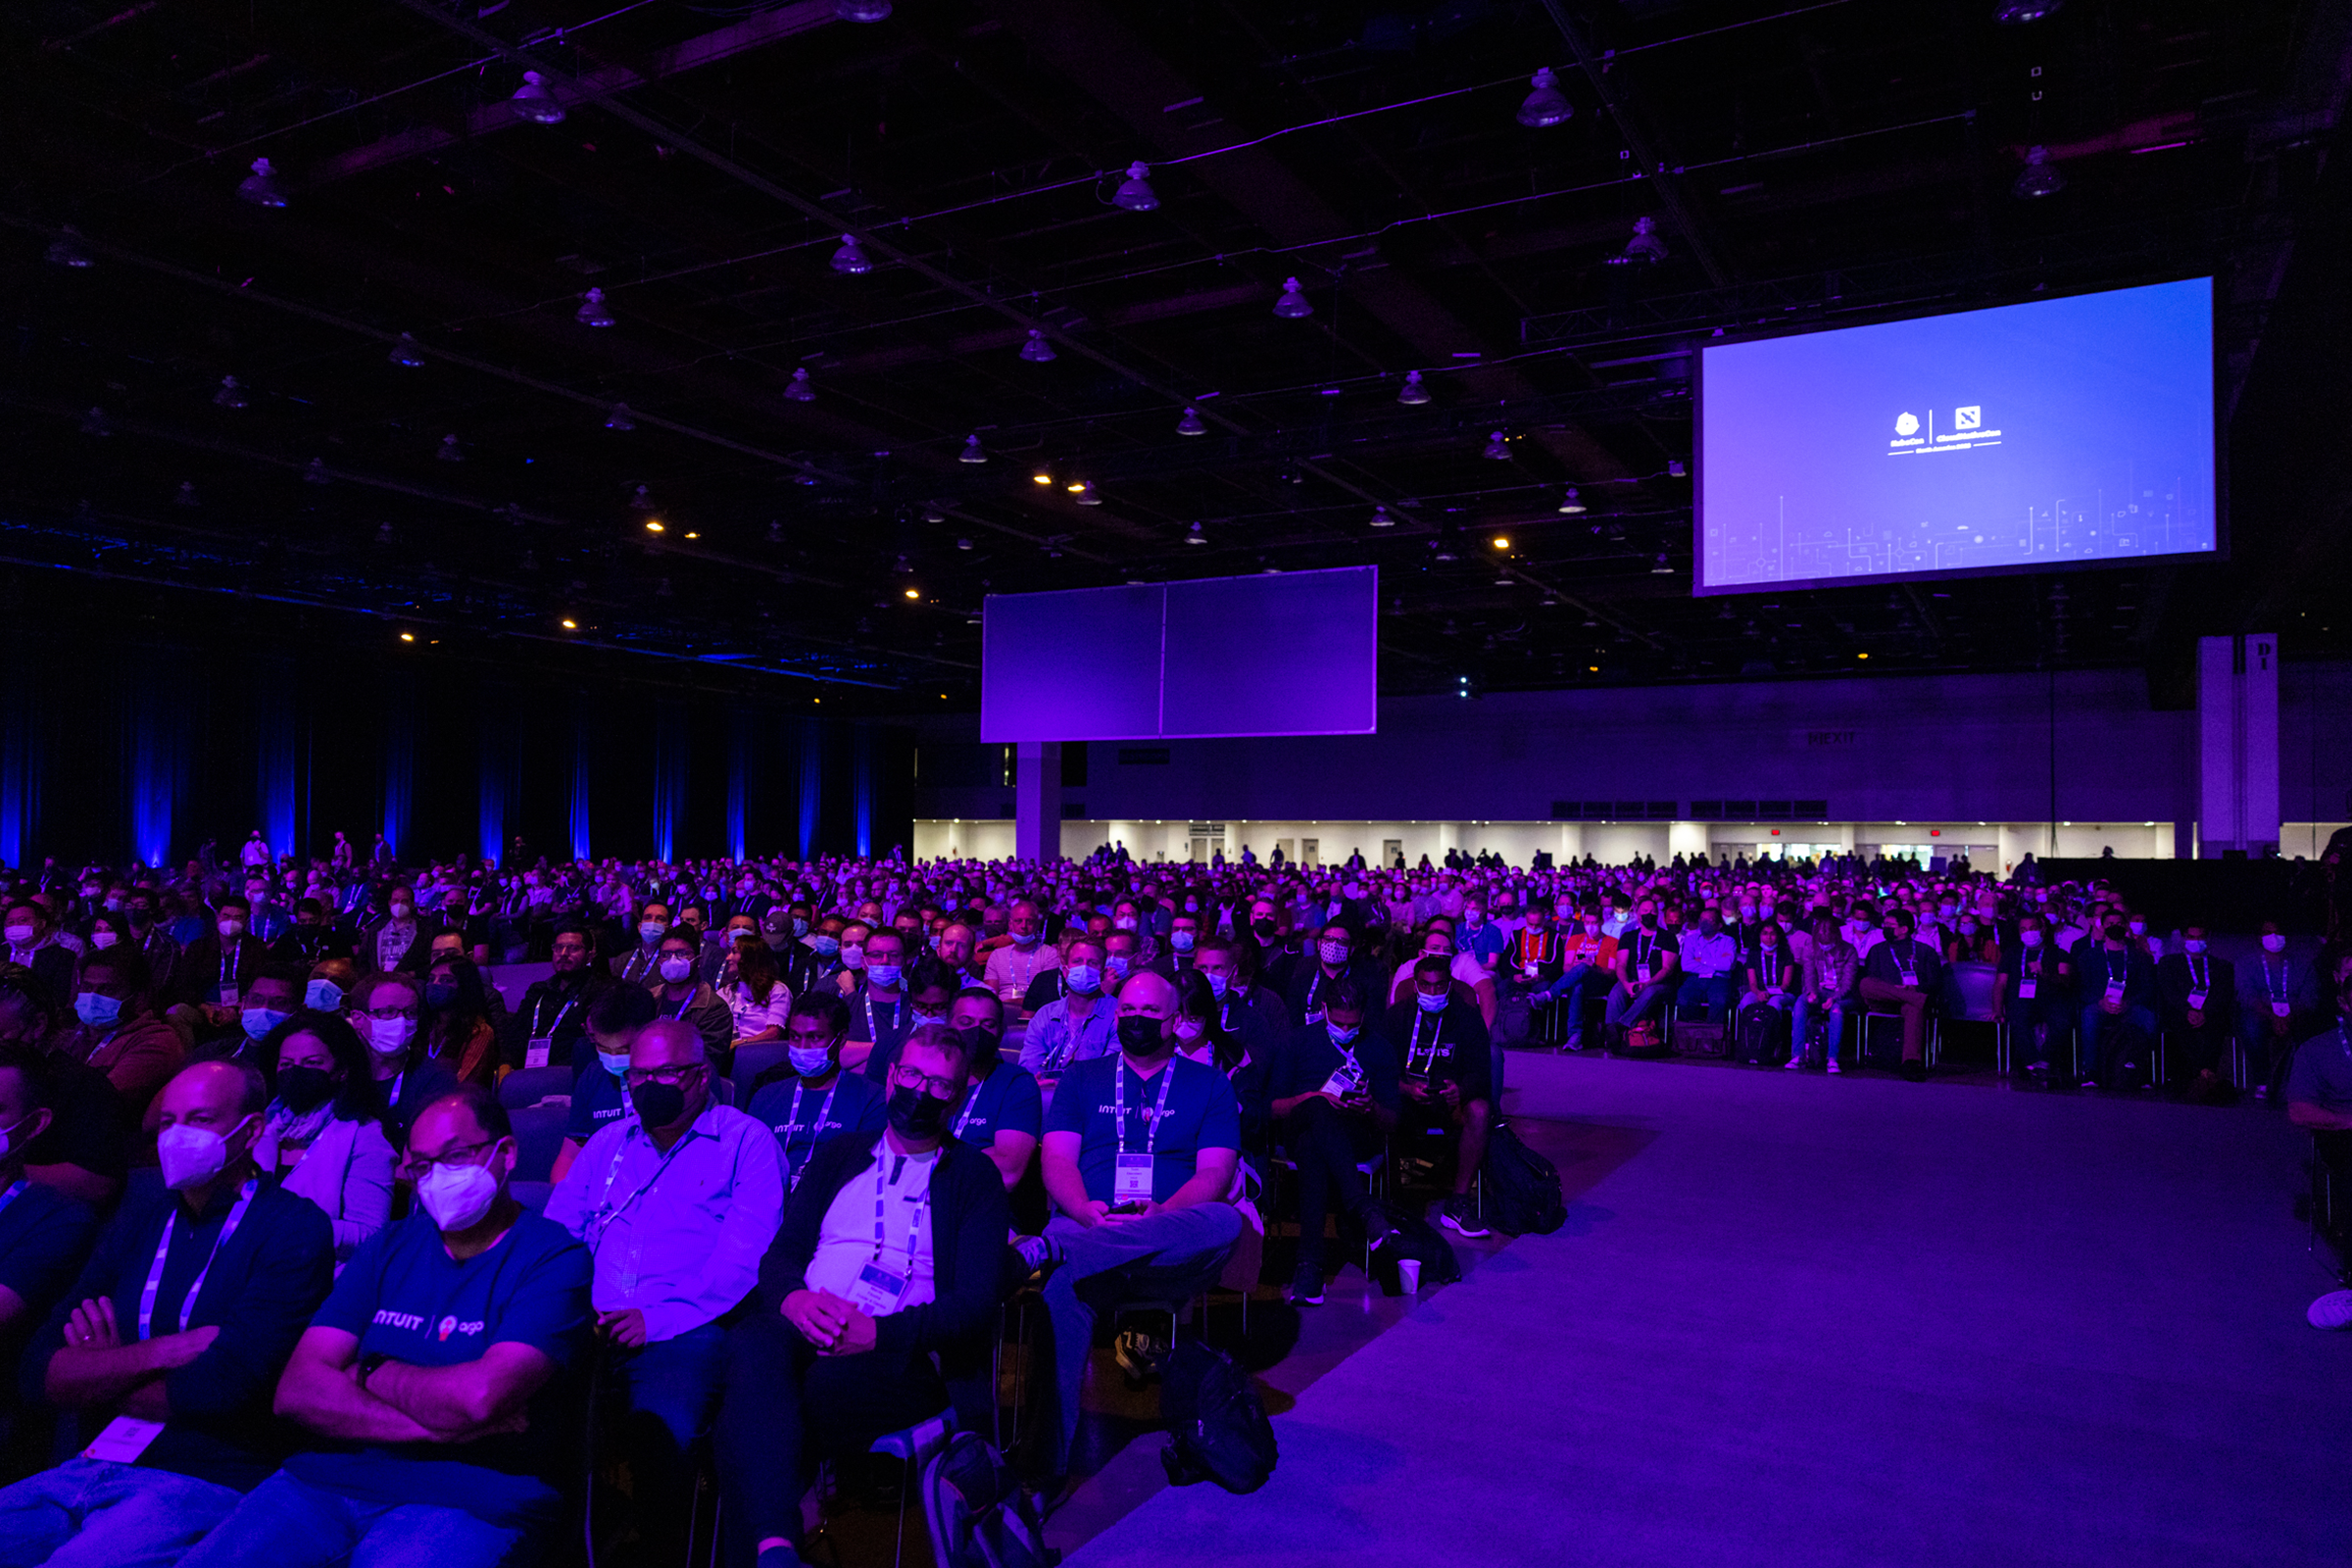
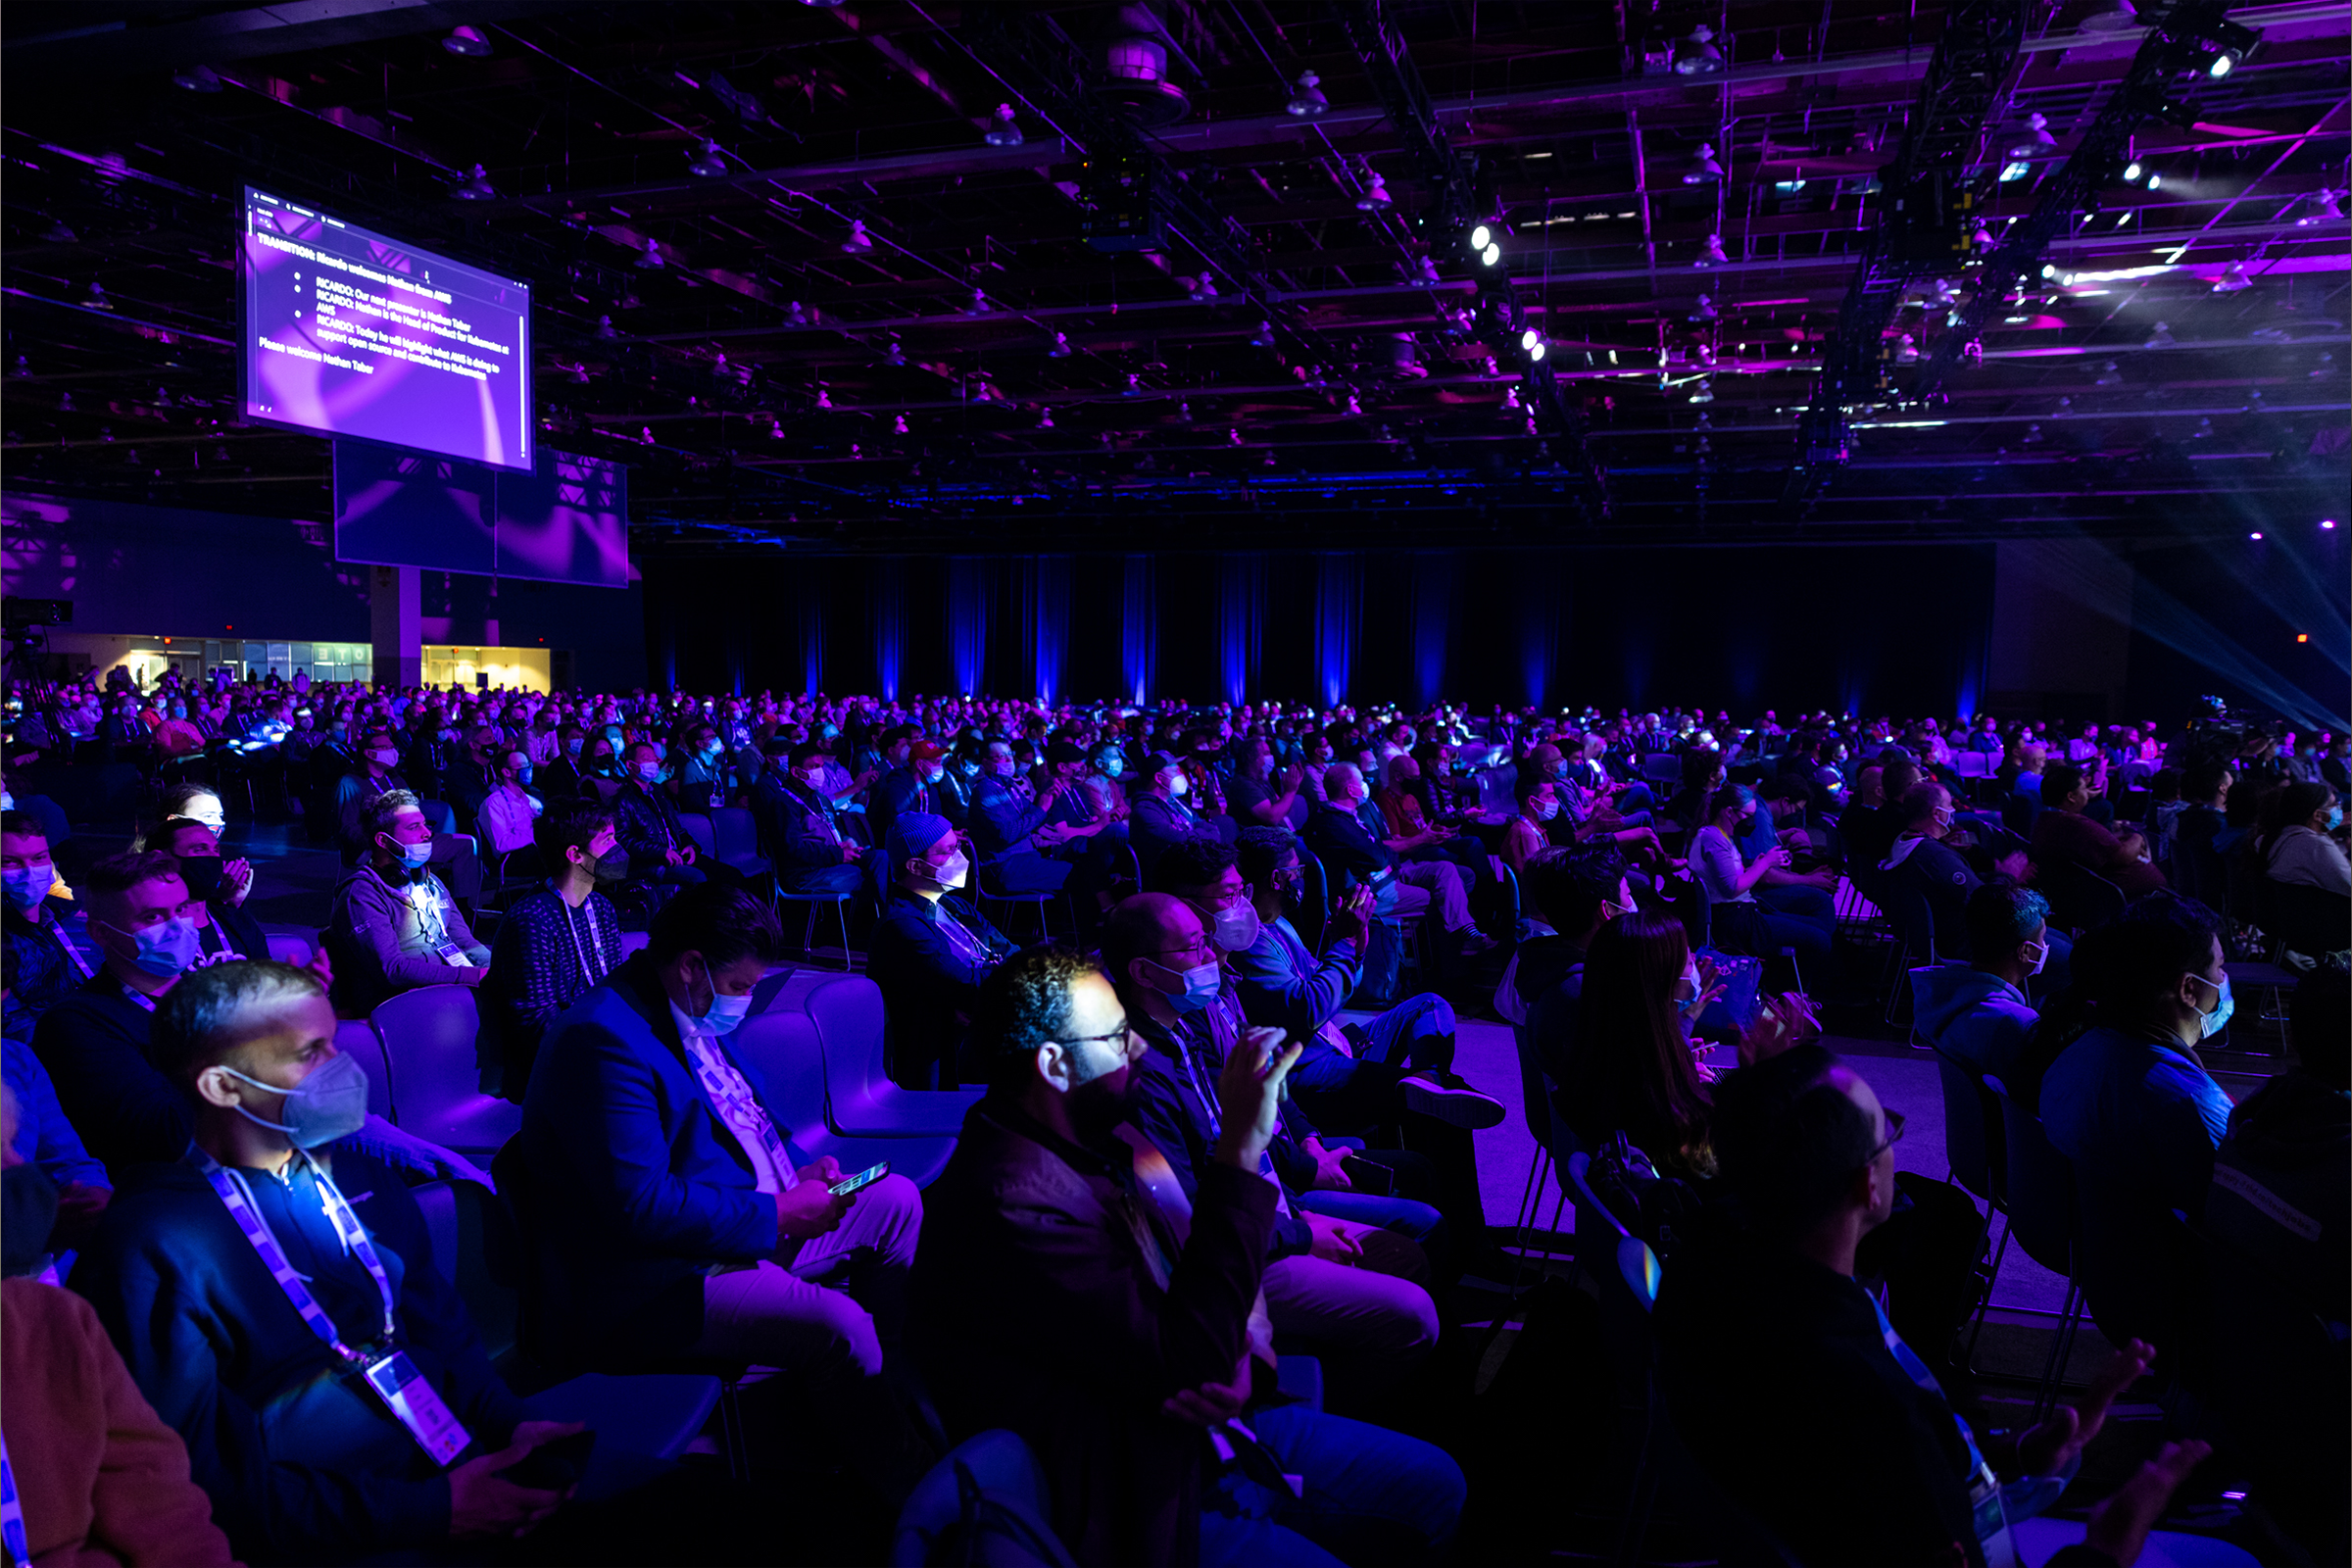
往届 KubeCon 上 AWS 展台提供的体验
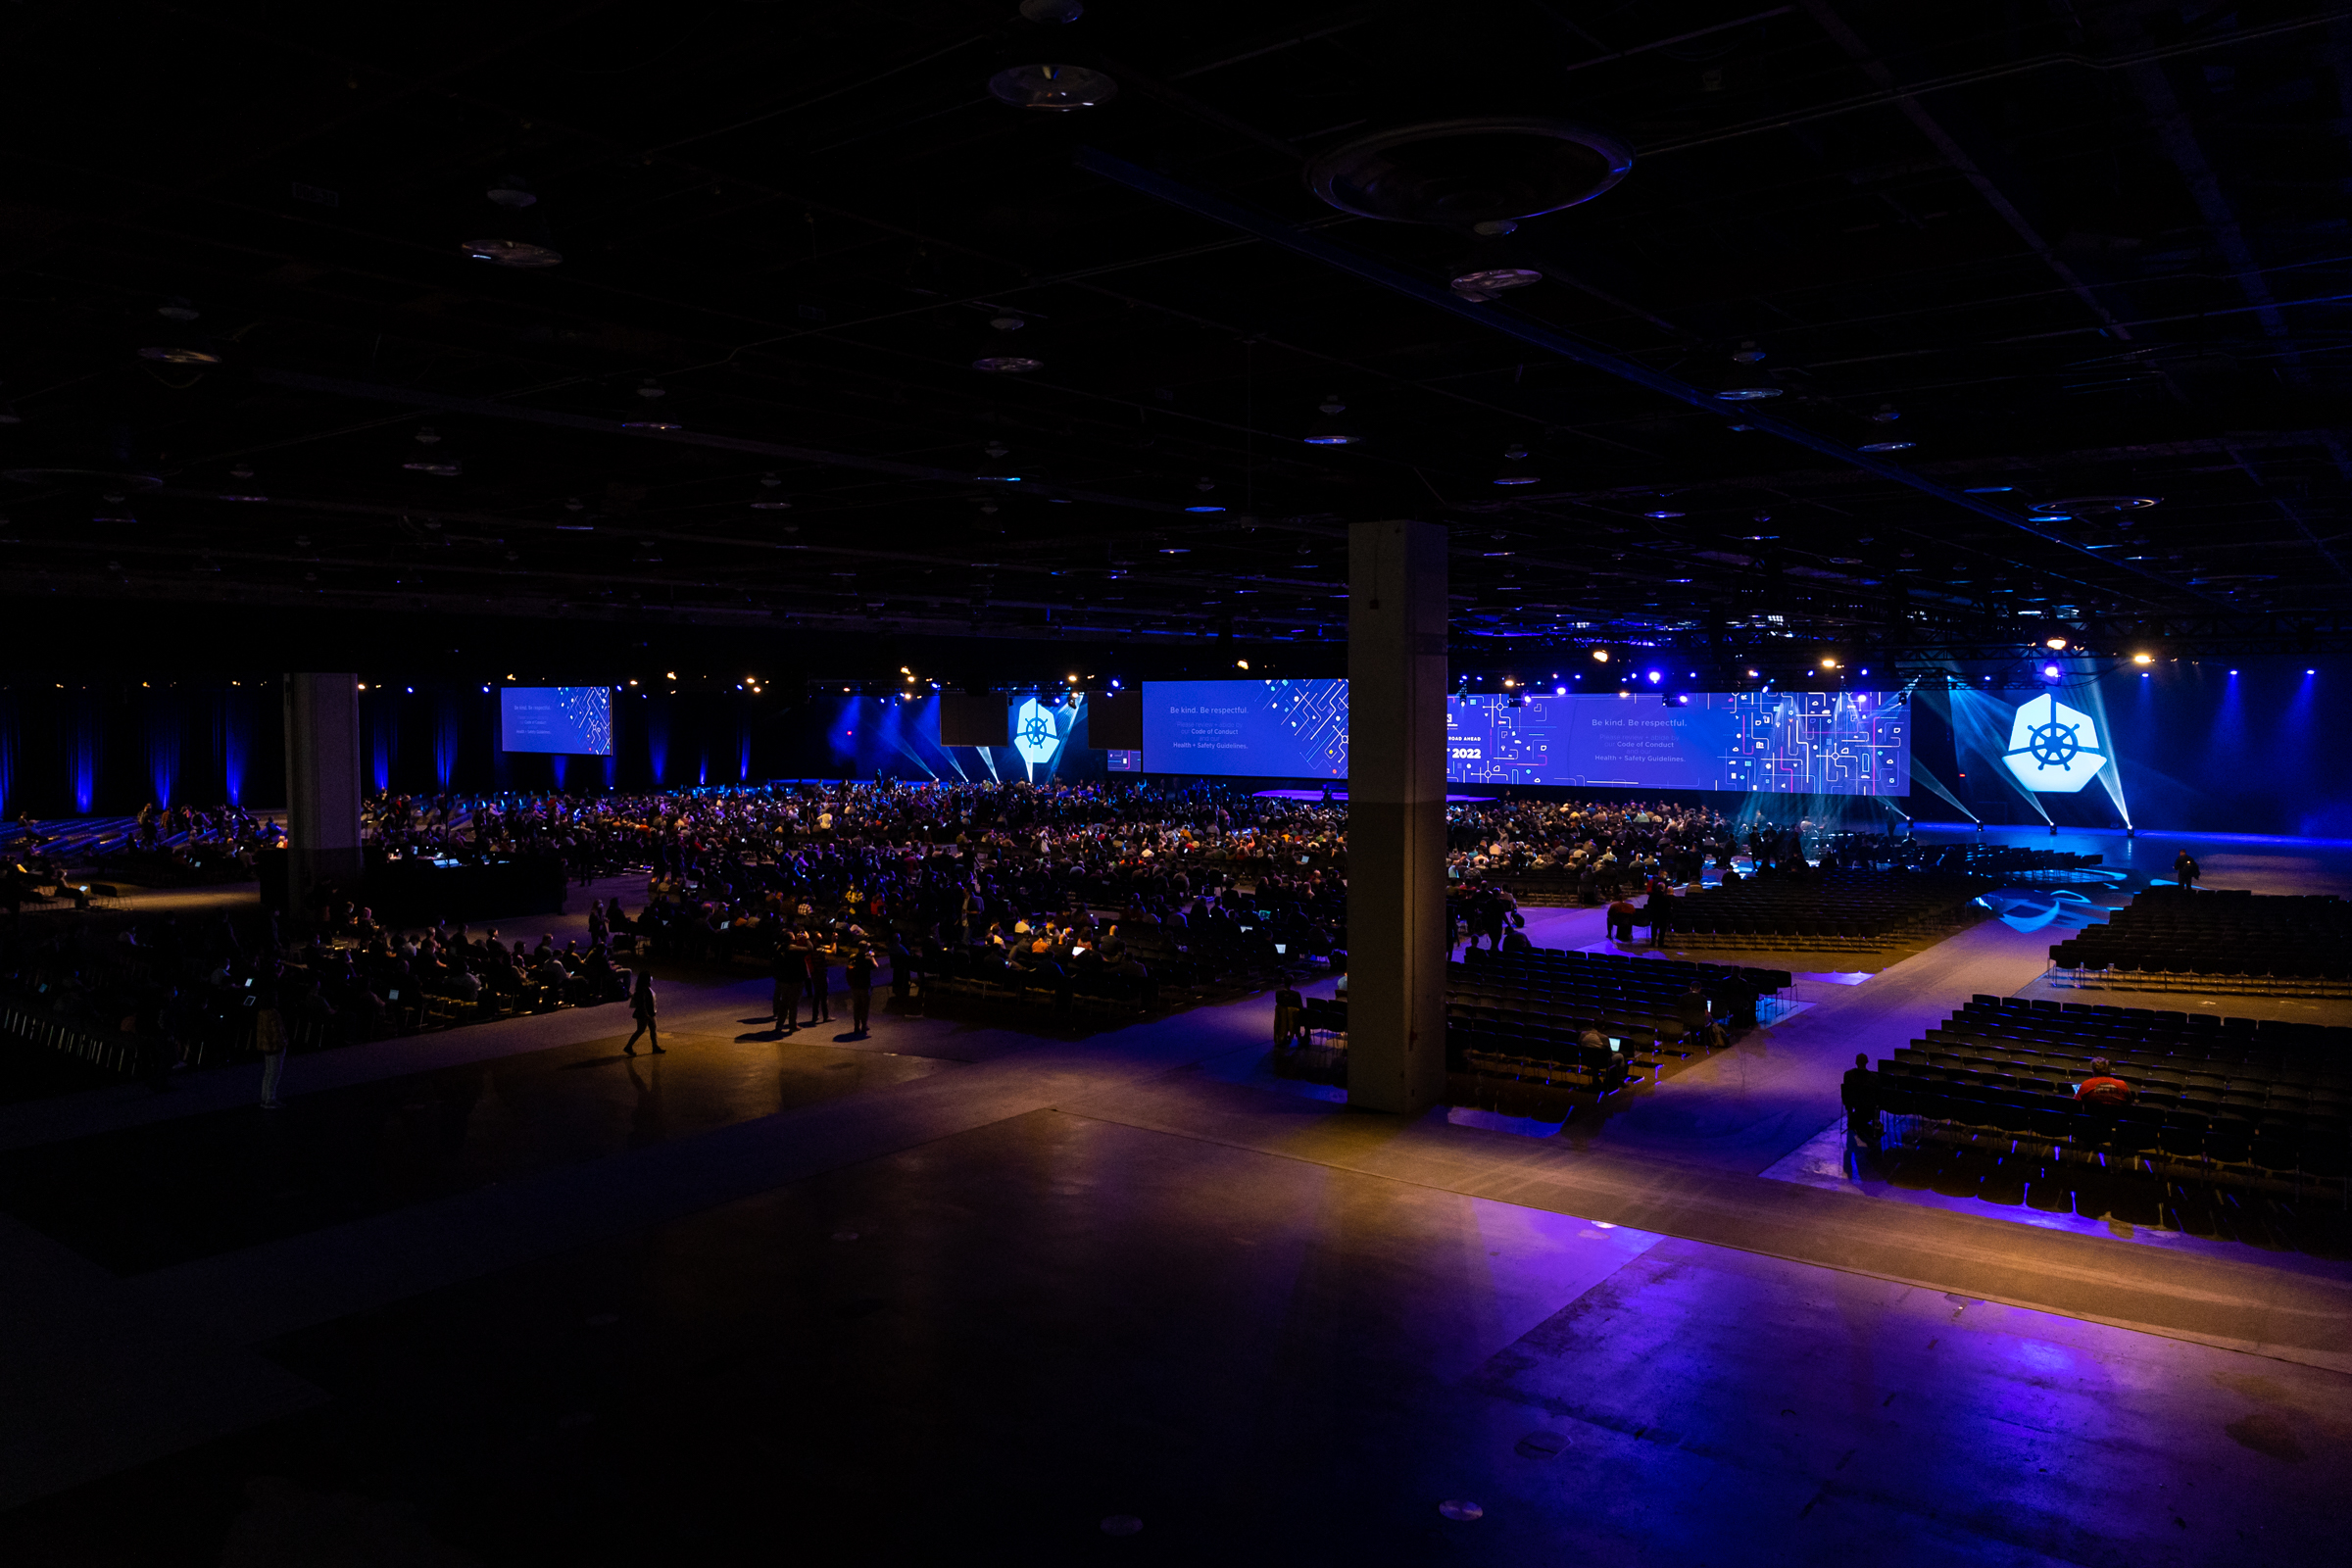
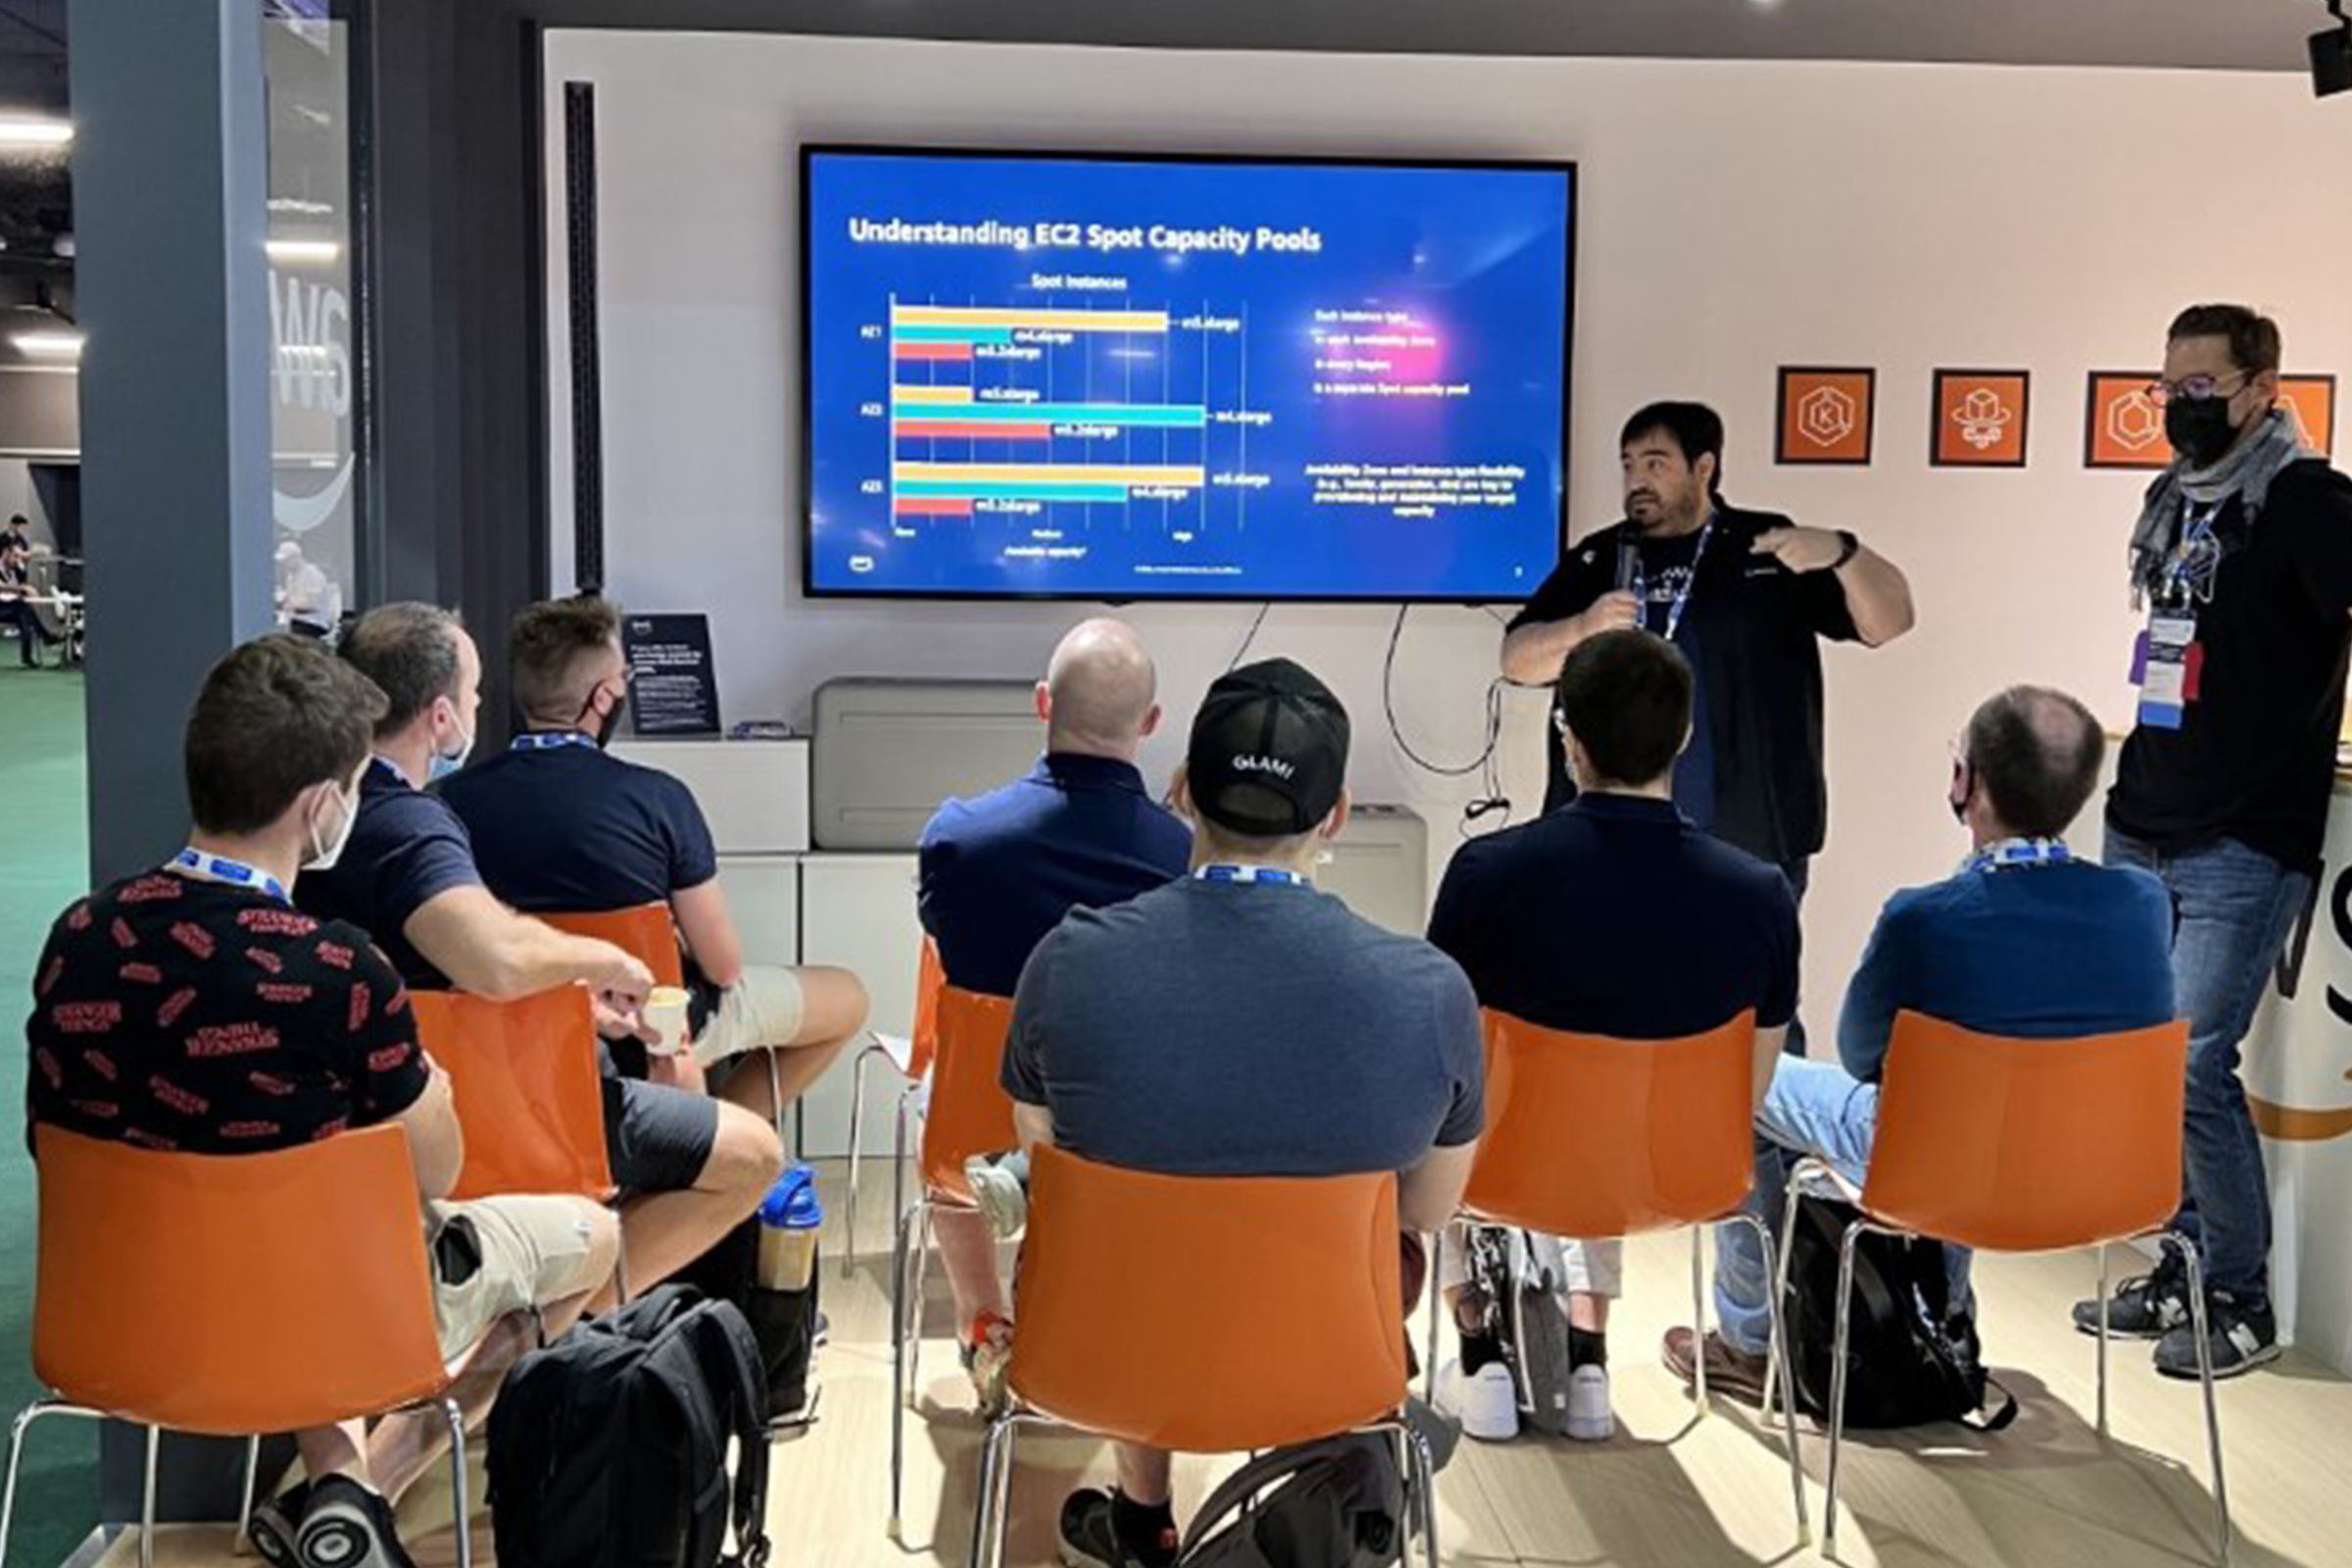
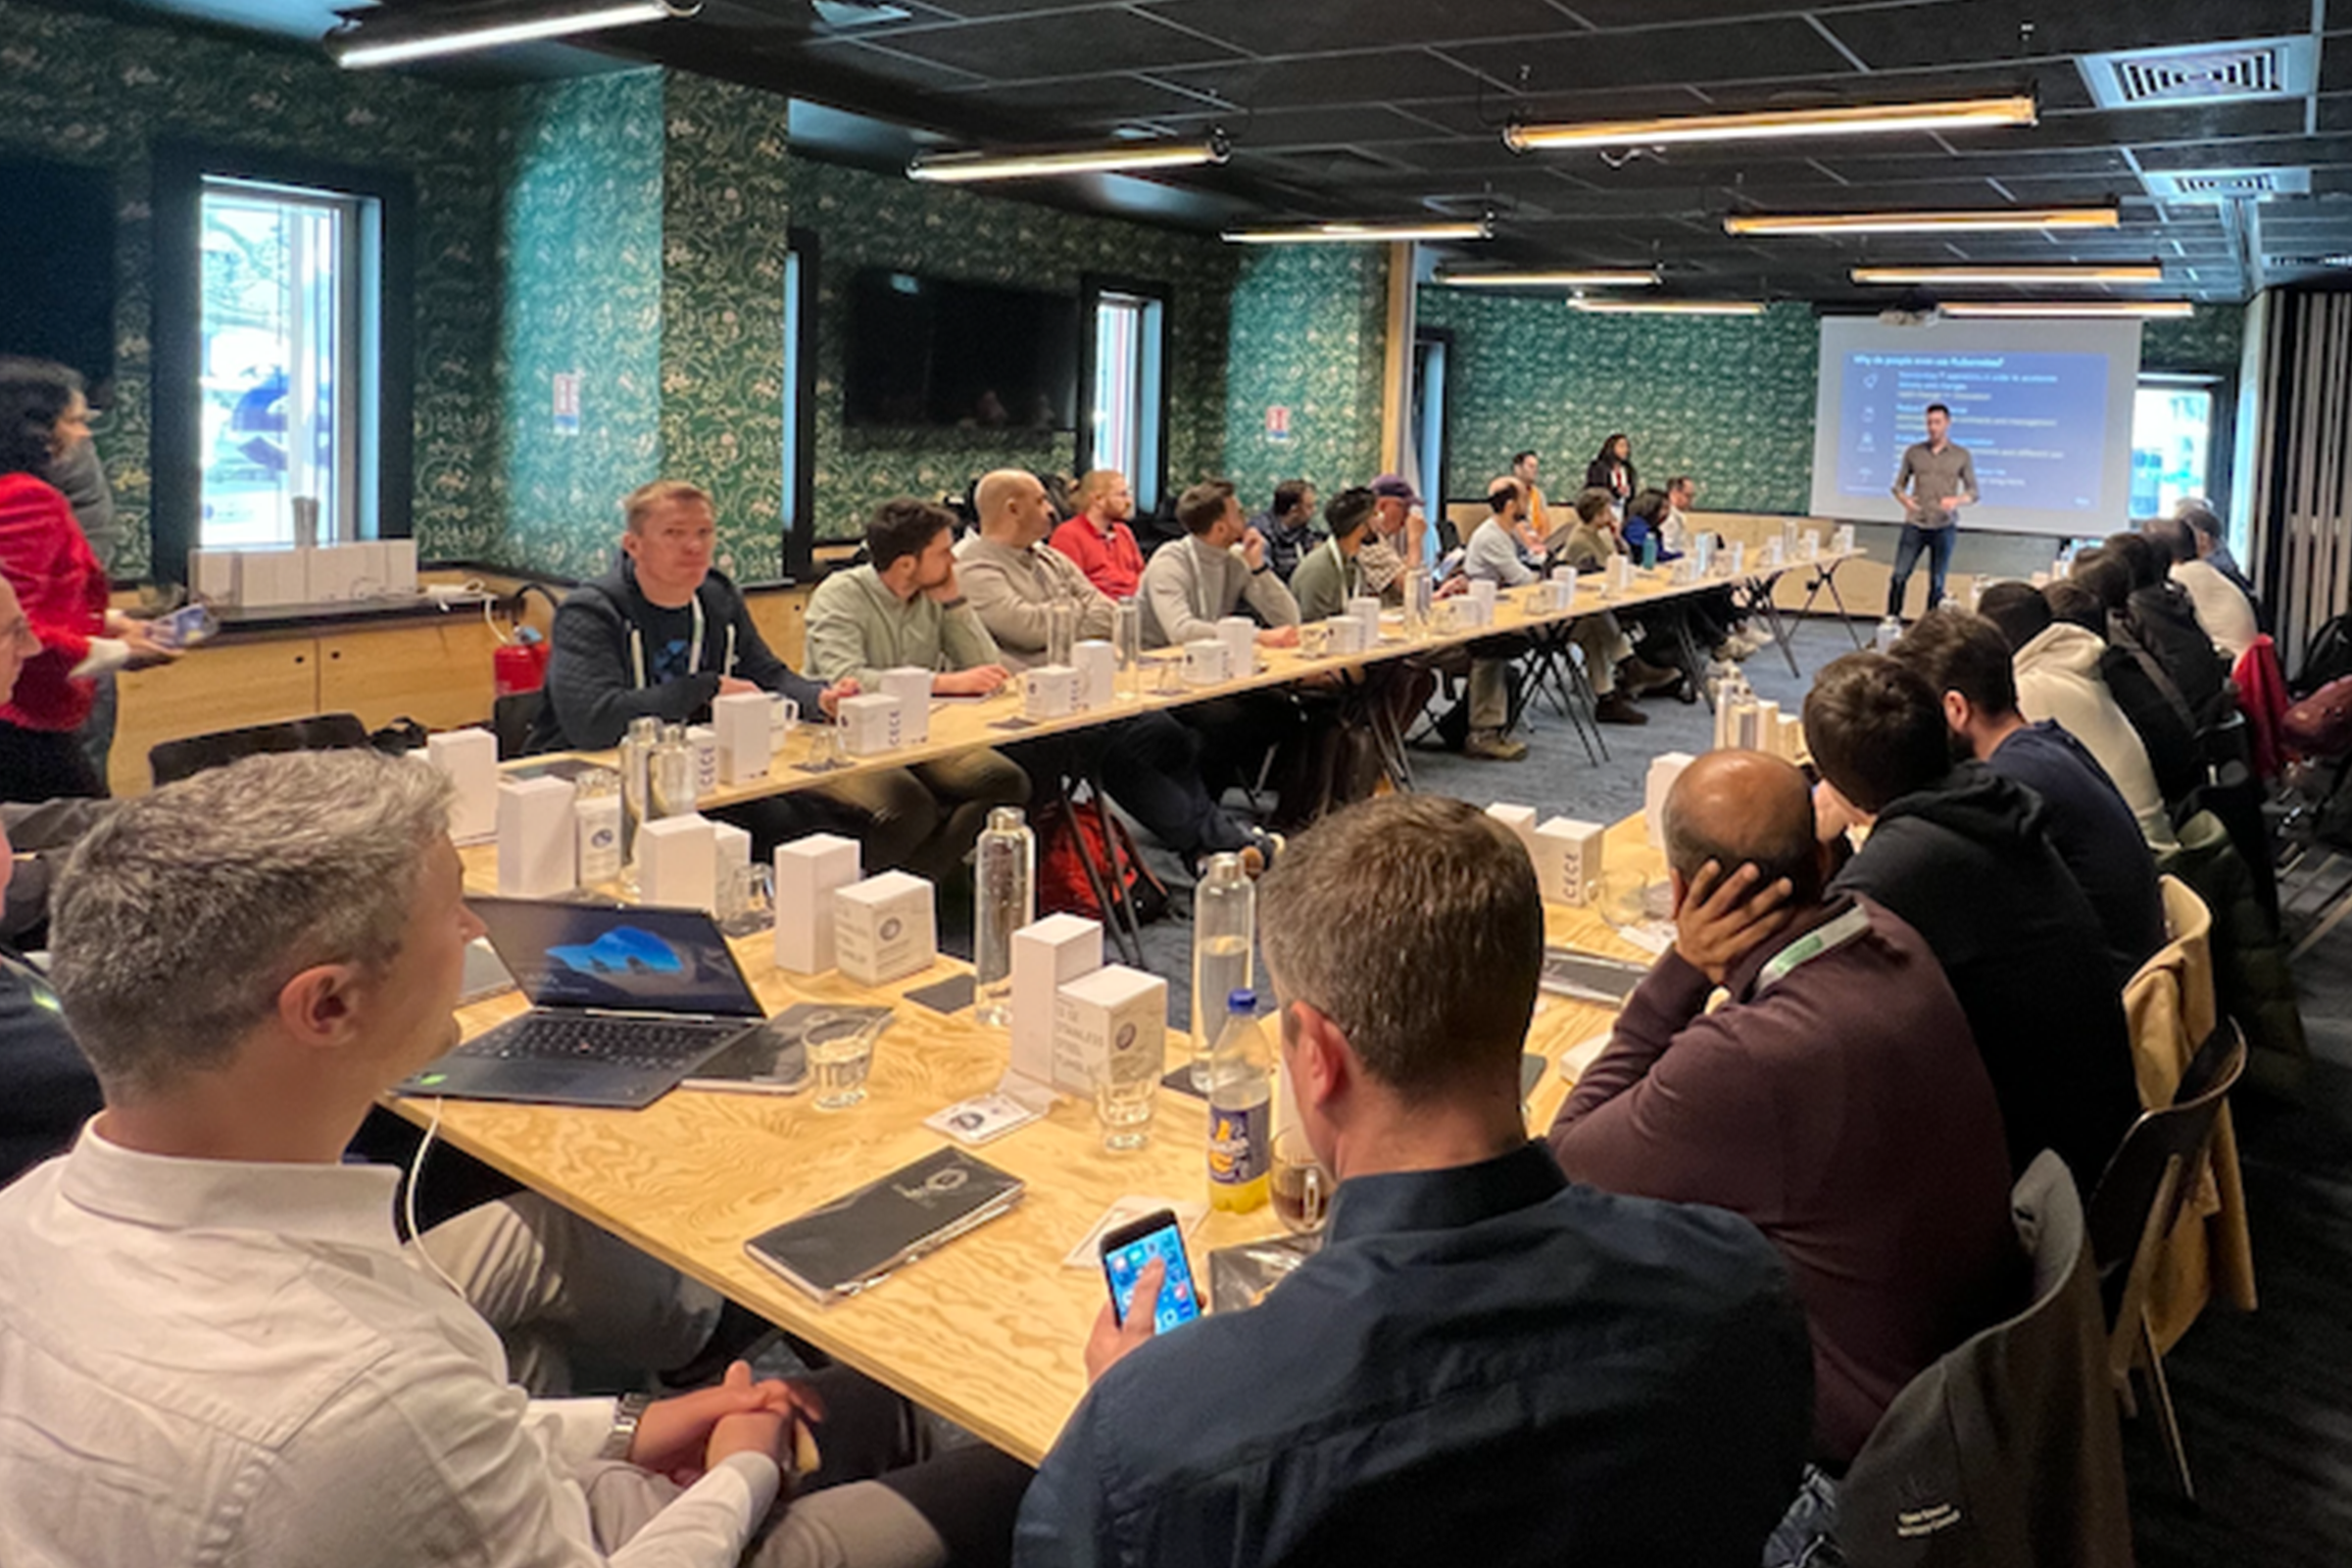
在往届的 KubeCons 上,AWS 展台展示了 Kubernetes 和云原生技术领域的尖端解决方案与创新。与会者有机会与专家交流并参与实操演示。
关注 AWS
找到今天要查找的内容了吗?
请提供您的意见,以便帮助我们提高网站内容的质量。