Blog de Amazon Web Services (AWS)
Amazon Bedrock: No te pierdas el aviso de fin de vida de un modelo
Nota: la historia y las cifras de este artículo son un ejemplo ilustrativo. Reemplázalas con los datos reales de tu equipo.
El aviso existía, pero nadie lo había leído. Un modelo de Amazon Bedrock llevaba casi cinco meses en estado Legacy cuando el equipo descubrió que debía migrar. Quedaba aproximadamente un mes antes de su retirada.
El mensaje había llegado por AWS Health al mismo correo que cientos de notificaciones operativas. Durante doce meses, nos enteramos tarde de dos retiradas. Cada una consumió unos tres días de trabajo urgente, con pruebas incompletas y riesgo para producción.
Revisar manualmente el panel de AWS Health dependía de que alguien recordara hacerlo. Los filtros de correo tampoco resolvieron el problema. Con cuatro cuentas, necesitábamos una señal dedicada y una responsabilidad compartida.
La solución consistió en filtrar el evento AWS_BEDROCK_PLANNED_LIFECYCLE_EVENT y dirigirlo a un canal exclusivo para Amazon Bedrock.
Este artículo presenta dos caminos: AWS User Notifications, para administrar notificaciones con menos componentes, y Amazon EventBridge con Amazon Simple Notification Service (Amazon SNS), para controlar el encaminamiento. El segundo también sirve para AWS GovCloud (US).
Problema de aprendizaje automático e inteligencia artificial generativa
Las aplicaciones de aprendizaje automático e inteligencia artificial generativa dependen de modelos cuyo ciclo de vida cambia. Una aplicación puede conservar su código y sus permisos, pero perder acceso al modelo que invoca.
Amazon Bedrock organiza ese ciclo en tres etapas:
| Etapa | Significado operativo | Acción del equipo |
|---|---|---|
| Active | El modelo está disponible como opción activa del servicio. | Mantener un inventario de aplicaciones y dependencias. |
| Legacy | El modelo entra en su etapa de retirada. Pueden aplicarse restricciones de acceso para nuevos clientes. | Seleccionar un reemplazo y programar cuándo migrar. |
| End-of-Life | El modelo deja de estar disponible. | Haber terminado de migrar antes de esta fecha. |
Cuando un modelo pasa a Legacy, AWS comunica su retirada con al menos seis meses de anticipación. Consulta siempre el aviso y lo que AWS documenta sobre el modelo para confirmar fechas, regiones y condiciones específicas.
Ese plazo permite probar un reemplazo sin tener que migrar de emergencia. Sin embargo, que el aviso llegue a AWS Health no significa que alguien lo vea.
La meta es que ese aviso lleve a actuar: identificar aplicaciones afectadas, asignar una persona responsable y terminar la migración antes de End-of-Life.
Arquitectura
Ambas opciones parten de AWS Health y filtran el mismo código de evento. Cambian los componentes que administran la entrega.
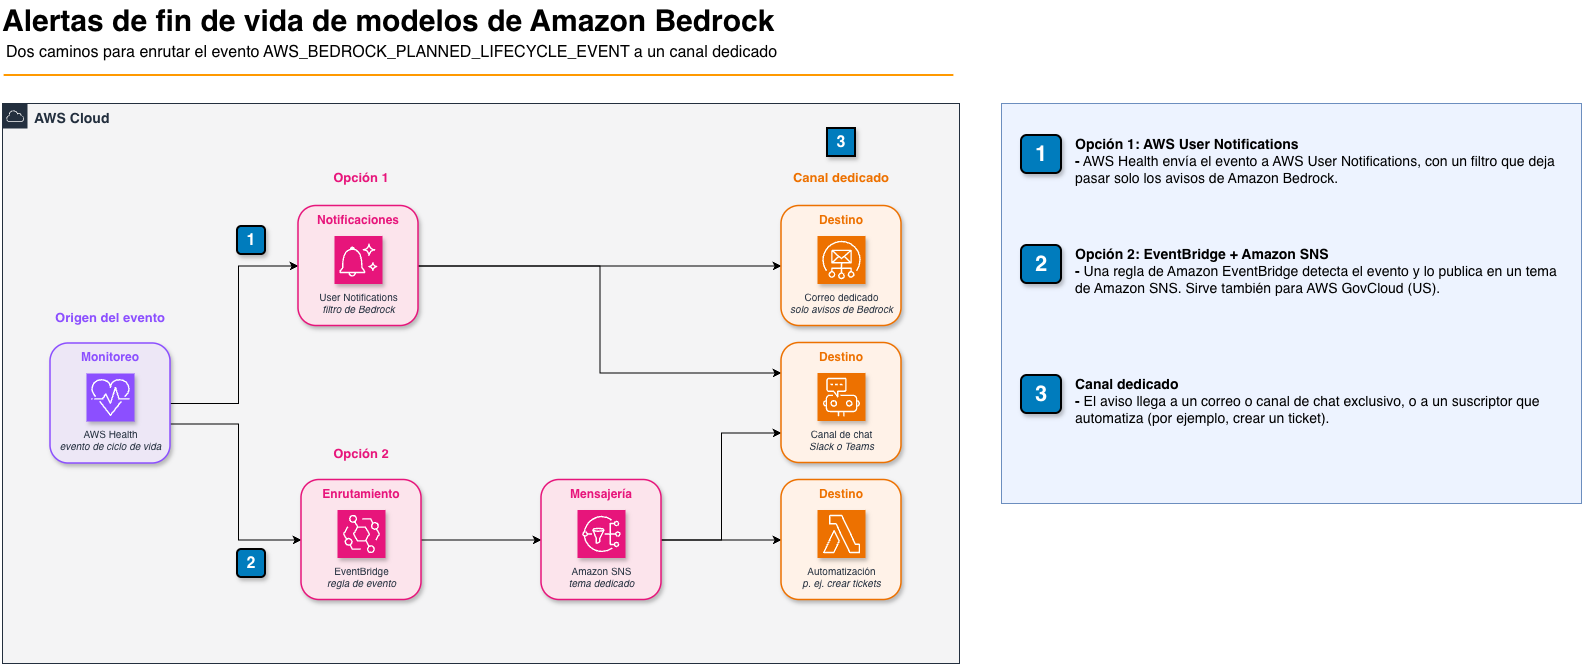
La siguiente tabla compara ambas opciones según varios criterios:
| Criterio | AWS User Notifications | Amazon EventBridge + Amazon SNS |
|---|---|---|
| Administración | Configuración central de notificaciones y canales | Regla, tema, suscripciones y permisos |
| Destinos | Correo, chat compatible y aplicación móvil | Suscriptores de Amazon SNS |
| Automatización adicional | Solo para notificar | Permite incorporar creación de tickets y otros procesos |
| AWS GovCloud (US) | No disponible | Opción aplicable, según disponibilidad regional de componentes |
Para chat, prepara Amazon Q Developer in chat applications y un canal compatible, como Slack. Si tu organización utiliza Amazon Chime, ten en cuenta que AWS anunció el fin del soporte de Amazon Chime el 20 de febrero de 2026. Por eso, conviene elegir un canal compatible con Amazon Q Developer in chat applications, como Slack o Microsoft Teams. No des por hecho que aparece como destino directo: puede requerir otro mecanismo de entrega compatible.
La decisión más importante no está en la tabla: utiliza un correo o canal exclusivo para estos avisos. Si lo mandas al correo general, vuelves al problema de siempre.
En entornos con varias cuentas, configura cobertura explícita para cada cuenta. Si centralizas eventos, documenta también las cuentas incluidas y prueba una entrega desde cada origen.
Prepara tu inventario y tus pruebas
La alerta identifica un cambio de ciclo de vida; tu inventario determina su impacto.
Registra el identificador del modelo, proveedor, región, aplicación consumidora y equipo responsable. Incluye los perfiles de inferencia (inference profiles) y a qué modelo apunta cada uno.
Evita guardar esta información solamente en documentos personales. Mantén el inventario junto al código o en el catálogo de servicios que ya utiliza el equipo.
Para evaluar un reemplazo, prepara un conjunto representativo de solicitudes. Incluye respuestas esperadas, casos difíciles, idiomas y restricciones de seguridad. Utiliza datos sintéticos o anonimizados cuando las solicitudes originales contengan información sensible.
Cuando llegue un aviso, sigue estos pasos:
-
Confirma el modelo, las regiones afectadas y la fecha de End-of-Life.
-
Localiza las aplicaciones consumidoras y asigna responsables.
-
Selecciona candidatos disponibles en las regiones necesarias.
-
Comprueba formatos de entrada, parámetros, cuotas y comportamiento de las respuestas.
-
Ejecuta pruebas de calidad, seguridad, latencia y costo.
-
Despliega gradualmente y completa el cambio antes de la retirada.
Los seis meses son el plazo máximo, no la señal para empezar tarde. Conserva margen para corregir regresiones o solicitar aumentos de cuota.
Prerrequisitos
Antes de empezar, asegúrate de contar con lo siguiente:
-
Acceso al panel de AWS Health en cada cuenta que vayas a cubrir.
-
Un correo dedicado para estos avisos, distinto del correo general de notificaciones.
-
Permisos de AWS Identity and Access Management (IAM) para crear reglas de Amazon EventBridge, temas de Amazon SNS y configuraciones de AWS User Notifications.
-
AWS Command Line Interface (AWS CLI) instalado y configurado con una identidad autorizada (solo para la Opción 2).
-
Para entrega por chat: un canal compatible (por ejemplo, Slack o Teams) y su integración ya configurada.
Implementación
Necesitas acceso al panel de AWS Health, un correo dedicado y permisos para crear los recursos elegidos. Para chat, prepara también el canal y su integración.
Los ejemplos siguientes son reproducibles, pero debes adaptar cuentas, regiones y destinos. No proceden de un repositorio previo del autor.
Opción 1: configurar AWS User Notifications
Abre AWS User Notifications y configura los notification hubs que requiera tu entorno. Estos administran las notificaciones; no sustituyen la selección de regiones de los eventos.
Crea una configuración con un nombre reconocible, por ejemplo, bedrock-model-lifecycle. Selecciona AWS Health como servicio y AWS Health Event como tipo de evento.
Selecciona las regiones correspondientes a tu cobertura. Distingue la región afectada por el aviso de la región donde AWS Health entrega el evento.
En el filtro avanzado, introduce:
{
  "detail": {
    "service": ["BEDROCK"],
    "eventTypeCode": [
      "AWS_BEDROCK_PLANNED_LIFECYCLE_EVENT"
    ]
  }
}
El servicio y el tipo de evento seleccionados en la interfaz delimitan el origen. El filtro avanzado restringe las notificaciones al ciclo de vida de Amazon Bedrock.
Añade el correo dedicado y completa su verificación. Para chat, selecciona un canal compatible ya configurado. También puedes utilizar la aplicación móvil de AWS Console, según las opciones disponibles para tu entorno.
Revisa las opciones de agregación. Si buscas atención rápida, evita una ventana que retrase innecesariamente la primera notificación.
Guarda la configuración y verifica que los canales estén activos. Si el correo no está confirmado, los avisos no llegan.
AWS User Notifications no está disponible en AWS GovCloud (US). Para esas regiones, utiliza la siguiente opción.
Opción 2: configurar Amazon EventBridge y Amazon SNS
La regla escucha eventos de AWS Health en el event bus predeterminado. Cuando encuentra el código esperado, publica el evento en un tema de Amazon SNS.
Guarda este patrón como event-pattern.json:
{
  "source": ["aws.health"],
  "detail-type": ["AWS Health Event"],
  "detail": {
    "service": ["BEDROCK"],
    "eventTypeCode": [
      "AWS_BEDROCK_PLANNED_LIFECYCLE_EVENT"
    ]
  }
}
Utiliza AWS Command Line Interface (AWS CLI) con una identidad autorizada. El ejemplo obtiene la partición automáticamente para construir correctamente los Amazon Resource Names (ARN).
set -euo pipefail

export AWS_REGION="us-east-1"
export ALERT_EMAIL="bedrock-lifecycle@example.com"

ACCOUNT_ID=$(aws sts get-caller-identity \
  --query Account --output text)

CALLER_ARN=$(aws sts get-caller-identity \
  --query Arn --output text)

PARTITION=$(printf '%s' "$CALLER_ARN" | cut -d: -f2)

TOPIC_ARN=$(aws sns create-topic \
  --region "$AWS_REGION" \
  --name bedrock-model-lifecycle \
  --query TopicArn --output text)

RULE_ARN=$(aws events put-rule \
  --region "$AWS_REGION" \
  --name bedrock-model-lifecycle \
  --event-bus-name default \
  --event-pattern file://event-pattern.json \
  --state ENABLED \
  --query RuleArn --output text)
Sustituye el correo de ejemplo por el destino real. Para AWS GovCloud (US), utiliza credenciales de esa partición y una región compatible, como us-gov-west-1.
No elijas la región únicamente por proximidad. Confirma dónde AWS Health publica los avisos correspondientes y cubre las regiones necesarias según su documentación.
Amazon SNS necesita una política que permita publicar a Amazon EventBridge. Para este tema nuevo y dedicado, crea topic-policy.json:
cat > topic-policy.json <<EOF
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "AllowAccountAdministration",
      "Effect": "Allow",
      "Principal": {
        "AWS": "arn:${PARTITION}:iam::${ACCOUNT_ID}:root"
      },
      "Action": "sns:*",
      "Resource": "${TOPIC_ARN}"
    },
    {
      "Sid": "AllowEventBridgePublish",
      "Effect": "Allow",
      "Principal": {
        "Service": "events.amazonaws.com"
      },
      "Action": "sns:Publish",
      "Resource": "${TOPIC_ARN}"
    }
  ]
}
EOF

aws sns set-topic-attributes \
  --region "$AWS_REGION" \
  --topic-arn "$TOPIC_ARN" \
  --attribute-name Policy \
  --attribute-value file://topic-policy.json

aws events put-targets \
  --region "$AWS_REGION" \
  --rule bedrock-model-lifecycle \
  --event-bus-name default \
  --targets "Id=LifecycleTopic,Arn=${TOPIC_ARN}"

aws sns subscribe \
  --region "$AWS_REGION" \
  --topic-arn "$TOPIC_ARN" \
  --protocol email \
  --notification-endpoint "$ALERT_EMAIL"
Comprueba que put-targets devuelve FailedEntryCount igual a cero. Después, confirma la suscripción desde el mensaje recibido.
Esta política sigue el patrón de publicación de Amazon EventBridge en Amazon SNS, sin condiciones adicionales. No añadas condiciones no admitidas para esta integración.
Si reutilizas un tema existente, combina las declaraciones necesarias con su política actual. El comando anterior reemplaza la política completa.
Repite el despliegue en cada cuenta y región de entrega necesaria. Para cuatro cuentas, conviene guardar los recursos como infraestructura como código y revisar cualquier diferencia.
Probar el filtro y el destino
No esperes a una retirada real para comprobar el patrón. Guarda este evento sintético como health-test.json:
{
  "version": "0",
  "id": "11111111-2222-3333-4444-555555555555",
  "detail-type": "AWS Health Event",
  "source": "aws.health",
  "account": "123456789012",
  "time": "2026-01-15T10:00:00Z",
  "region": "us-east-1",
  "resources": [],
  "detail": {
    "service": "BEDROCK",
    "eventTypeCode": "AWS_BEDROCK_PLANNED_LIFECYCLE_EVENT",
    "eventTypeCategory": "scheduledChange",
    "eventRegion": "us-east-1"
  }
}
Ejecuta:
aws events test-event-pattern \
  --region "$AWS_REGION" \
  --event-pattern file://event-pattern.json \
  --event file://health-test.json
El resultado esperado es "Result": true. Cambia después eventTypeCode por otro valor: el resultado debe ser false.
Comprueba por separado la entrega del tema:
aws sns publish \
  --region "$AWS_REGION" \
  --topic-arn "$TOPIC_ARN" \
  --subject "PRUEBA: ciclo de vida de Amazon Bedrock" \
  --message "Prueba del canal dedicado. No requiere migrar modelos."
Estas pruebas validan el filtro y el destino por separado. No demuestran una entrega completa desde AWS Health.
No intentes publicar un evento personalizado con source: aws.health mediante PutEvents. Ese origen pertenece a AWS. Para una prueba sintética de extremo a extremo, utiliza temporalmente un origen propio y una regla de prueba.
En AWS User Notifications, valida el canal mediante las opciones de prueba disponibles. Confirma después la coincidencia con un evento real, sin desactivar ni modificar avisos de producción.
Evaluación y observabilidad
Una alerta útil debe llegar, recibir atención y producir una decisión. Mide esos tres pasos.
Registra la hora del evento, la entrega, el reconocimiento y la asignación de responsable. Añade la fecha de End-of-Life y el plazo interno de migración.
En Amazon CloudWatch, observa Invocations y FailedInvocations para la regla de Amazon EventBridge. Para Amazon SNS, revisa NumberOfNotificationsDelivered y NumberOfNotificationsFailed.
Estas métricas miden la entrega, no si alguien lo leyó. El correo puede entregarse correctamente y permanecer sin abrir.
Establece una expectativa de reconocimiento, por ejemplo, durante el siguiente día laborable. Escala al equipo de plataforma si nadie asume el aviso.
En este ejemplo, un equipo podría registrar resultados como estos:
| Indicador | Antes | Después |
|---|---|---|
| Tiempo para enterarse | Hasta cinco meses | Menos de una hora |
| Migraciones urgentes | Dos en doce meses | Cero durante el seguimiento |
| Trabajo de migración | Tres días bajo presión | Ventana planificada de dos semanas |
| Costo de alertas | Sin medición separada | Cercano a cero con uso mínimo |
Son cifras de ejemplo; tus resultados reales pueden variar.
AWS Health puede actualizar un mismo evento. Si automatizas tickets, utiliza su identificador para actualizar el trabajo existente y evitar duplicados.
Seguridad e inteligencia artificial responsable
Aplica permisos mínimos con AWS Identity and Access Management (IAM). Separa las identidades que administran notificaciones de las que invocan modelos en producción.
Restringe quién puede modificar reglas, políticas y suscripciones. Un cambio accidental en el patrón puede silenciar avisos sin afectar las invocaciones actuales.
Los mensajes de AWS Health pueden incluir identificadores de cuentas y recursos. Limita la pertenencia al canal dedicado y evita reenviarlos a destinos públicos.
Si cifras el tema con una clave administrada por el cliente, configura AWS Key Management Service (AWS KMS) para permitir la publicación correspondiente. Comprueba los permisos de la clave durante las pruebas.
La alerta no necesita prompts, respuestas ni datos de clientes. Mantén esos contenidos fuera del correo y del chat.
Migrar modelos también exige revisar comportamiento. Repite pruebas de seguridad, sesgos, contenido no deseado y protección de información sensible.
Valida las políticas de Amazon Bedrock Guardrails utilizadas por la aplicación. Una respuesta técnicamente válida puede incumplir los requisitos del producto.
Consideraciones de costos
AWS User Notifications no añade un cargo por utilizar el servicio. Otros componentes asociados pueden generar cargos.
Amazon EventBridge no cobra por ingerir eventos de servicios de AWS en el event bus correspondiente. Amazon SNS aplica sus precios según solicitudes, protocolo y entregas.
Con pocos avisos de ciclo de vida, el costo suele ser reducido. El resultado cercano a cero observado por el equipo dependió de su volumen y arquitectura.
La automatización de tickets, el cifrado, los registros y las alarmas pueden añadir costos. Consulta los precios de tu región y partición antes del despliegue.
El presupuesto de migración merece una revisión separada. Las evaluaciones y las pruebas paralelas consumen inferencias de ambos modelos.
Etiqueta los recursos y elimina reglas, temas y suscripciones temporales cuando termines las pruebas.
Limpieza
Si creaste recursos solo para probar, elimínalos para evitar cargos y configuraciones huérfanas. Para la Opción 2 (Amazon EventBridge y Amazon SNS), ejecuta:
aws events remove-targets \
  --region "$AWS_REGION" \
  --rule bedrock-model-lifecycle \
  --event-bus-name default \
  --ids LifecycleTopic

aws events delete-rule \
  --region "$AWS_REGION" \
  --name bedrock-model-lifecycle \
  --event-bus-name default

aws sns delete-topic \
  --region "$AWS_REGION" \
  --topic-arn "$TOPIC_ARN"
Al eliminar el tema de Amazon SNS se borran también sus suscripciones. Para la Opción 1, elimina la configuración de AWS User Notifications desde la consola. Borra además los archivos temporales event-pattern.json, topic-policy.json y health-test.json.
Conclusión
Los seis meses de anticipación solo ayudan cuando el equipo detecta el aviso y actúa. Separar AWS_BEDROCK_PLANNED_LIFECYCLE_EVENT del ruido general de AWS Health convierte esa señal en trabajo planificado.
Elige AWS User Notifications para administrar canales con menos componentes. Utiliza Amazon EventBridge con Amazon SNS cuando necesites automatización adicional o cobertura en AWS GovCloud (US).
Dedica un correo o canal, confirma la cobertura de cuentas y regiones, prueba la entrega y asigna responsables. Así el equipo puede migrar a tiempo, con pruebas completas y menor riesgo de interrupciones en producción.
Sobre las autoras
 |
Fabiana Serangelli es Solutions Architect en AWS, donde trabaja con clientes de múltiples industrias en México, incluyendo los sectores de salud, manufactura y logística. Cuenta con más de seis años de experiencia en arquitecturas cloud y una maestría en Análisis de Negocios. Su enfoque se centra en acompañar a clientes de distintos sectores en su adopción de la nube con soluciones seguras, escalables y a la medida de cada industria. |
 |
Mich Torres es Solutions Architect en AWS, donde trabaja con clientes ISVs en México, con especial foco en industrias Software & Internet, Financiera, Telecomunicaciones y Transportes & Logística. Cuenta con más de seis años de experiencia en arquitecturas cloud y una maestría en Administración de Negocios Digitales, con especialidad de Ciberseguridad y Experiencia de Usuario. Su enfoque se centra en acompañar a clientes de distintos sectores en su adopción de la nube con soluciones seguras, escalables y a la medida de cada industria. |