亚马逊AWS官方博客
柯基数据基于亚马逊云科技构建可信 Ontology Agent 平台:Amazon Bedrock AgentCore 与 AWS Continuum 实践
摘要:柯基数据是一家专注医药领域本体与知识图谱的 AI 平台公司,其 Ontology Agent 平台为药企提供可解释、可追溯、可审计的知识服务。柯基数据的 GraphRAG 智能体基于开源的 Strands Agents 框架开发,托管在 Amazon Bedrock AgentCore Runtime 上,使用 AgentCore Memory 管理多轮对话记忆,模型侧接入 Amazon Bedrock 上的 Amazon Nova,并通过 Amazon Bedrock Guardrails 做合规过滤。整个迁移由 1 名工程师用约两周完成,智能体本身的检索与推理逻辑基本没有重写。上线前,柯基数据使用 AWS Continuum 对智能信息库的公网入口开展渗透测试,共产生 21 项发现,未出现高危或严重级别问题。随着 AgentCore 在亚马逊云科技中国区域上线,柯基数据正在推进中国区域的部署。本文介绍柯基数据的架构设计、AgentCore 的使用方式、渗透测试的实施过程,以及迁移到中国区域的规划。
目录
一、引言
【博客】柯基数据基于亚马逊云科技构建可信 Ontology Agent 平台:Amazon Bedrock AgentCore 与 AWS Continuum 实践
医药行业对大模型的期待很高,但要求也很严格。学术推广和医学信息服务已经进入强合规阶段,每一条答复都需要准确、有出处、经得起审计。通用大模型存在幻觉,通用检索增强生成(RAG)只能返回相似的文本片段,难以串联跨文档的证据,因此很难直接用于药企的生产场景。
以本体(Ontology)和知识图谱约束大模型生成,是解决可信问题的一条路径。但对于提供这类能力的 ISV 来说,算法只是一半工作。要把智能体稳定地交付给多家药企,还需要运行环境、身份鉴权、弹性伸缩、调用链路追踪、标准接口以及上线前的安全验证。这些基础设施如果全部自建,周期长、运维重,也会分散团队在核心领域知识上的投入。
本文以柯基数据为例,介绍一个医药 ISV 如何使用 Amazon Bedrock AgentCore 托管已有的智能体、如何在上线前使用 AWS Continuum 开展渗透测试,以及在 AgentCore 于 2026 年 10 月 9 日登陆亚马逊云科技中国(北京)区域和中国(宁夏)区域后,如何规划向中国区域的迁移。
二、柯基数据为什么选择 AgentCore 与 Continuum
2.1 客户简介
南京柯基数据科技有限公司(以下简称”柯基数据”)专注于本体 AI 平台与知识图谱增强大模型,长期服务于医药大健康行业,客户覆盖跨国药企、创新药企、中药企业、医药流通企业、医疗器械企业以及医院和科研院所。其核心产品 Ontology Agent 平台以医药领域本体为基础,整合药企内外部的多源异构数据,构建企业级知识图谱,为研发、营销等场景的智能体提供可信的知识底座。其中,智能信息库是柯基面向药企的知识服务产品:把经过审批的产品资料、医学文献等内容按医药本体组织成知识图谱,为一线人员和智能体提供带出处的检索与问答。
柯基数据已获得亚马逊云科技 AI Competency 认证(Agentic AI Applications 类别),产品通过工信部首批知识图谱与大模型融合平台测评认证,并入选江苏省”筑峰强链”企业。
2.2 柯基数据面临的问题
柯基数据的核心竞争力是医药本体与知识图谱。在把这套能力以智能体的形式交付给更多药企时,团队遇到了几类与领域知识无关、却必须解决的工程问题:
| 问题 | 具体表现 |
| 接口封闭 | 每接入一个新的 AI 前端(自建门户、办公协同工具、第三方助手),都需要单独做一次定制开发 |
| 认证分散 | 多租户场景下的身份认证和访问控制需要从零构建 |
| 排障困难 | 智能体内部经过多次图谱查询和推理,出了问题只能翻日志排查,很难定位是哪一步推理耗时长 |
| 扩容依赖预估 | 药企的使用有明显的波峰波谷,需要为每个客户环境单独采购服务器、提前预估容量 |
| 上线缺少安全验证 | 新的 AI 应用对外开放前,缺少一种能由现有团队发起、周期短的安全测试手段 |
2.3 选择的理由
柯基数据对基础设施的要求可以归纳为五点:
- 已有智能体不重写:Strands Agents 与 AgentCore Runtime 原生兼容,通过 @app.entrypoint 即可完成托管接入,改动集中在托管入口与凭证管理上。
- 运行、记忆与合规过滤开箱即用:Runtime 负责运行与伸缩,AgentCore Memory 负责会话记忆,Amazon Bedrock Guardrails 负责合规过滤,团队不必自己搭这几块。
- 开放标准:知识能力以 MCP(Model Context Protocol)工具的形式提供,一次开发可以被多种客户端复用。
- 安全验证可前置:AWS Continuum 的渗透测试可以由开发团队按需发起,在上线前对公网入口做一次完整测试,并给出验证证据和修复建议。
- 为中国区域落地铺路:AgentCore 已在中国区域上线,同一套架构可以延续到中国区域,迁移时主要替换模型、合规过滤和会话记忆三项(详见第六节)。
三、方案概述
柯基数据与亚马逊云科技分工明确:柯基数据负责医药本体、知识图谱与智能信息库,确保答案可信;亚马逊云科技提供智能体运行、记忆、模型、合规过滤与安全测试能力。
如图 1 所示,药企终端用户通过柯基门户访问,请求经 AWS WAF 和 Application Load Balancer 进入 Amazon VPC 内的柯基应用,应用以 AWS IAM SigV4 签名调用 AgentCore Runtime 上的 GraphRAG 智能体;业务人员也可以在 Amazon Quick 中通过 MCP 调用同一个智能体。智能体借助 AgentCore Memory 保留多轮上下文,调用 Amazon Bedrock 上的 Amazon Nova 完成推理,输入和输出都经过 Amazon Bedrock Guardrails 合规过滤,再通过 MCP 工具访问柯基智能信息库,其中医药知识图谱存储在 Amazon Neptune 中。平台对外开放前,柯基数据使用 AWS Continuum 对公网入口开展渗透测试。
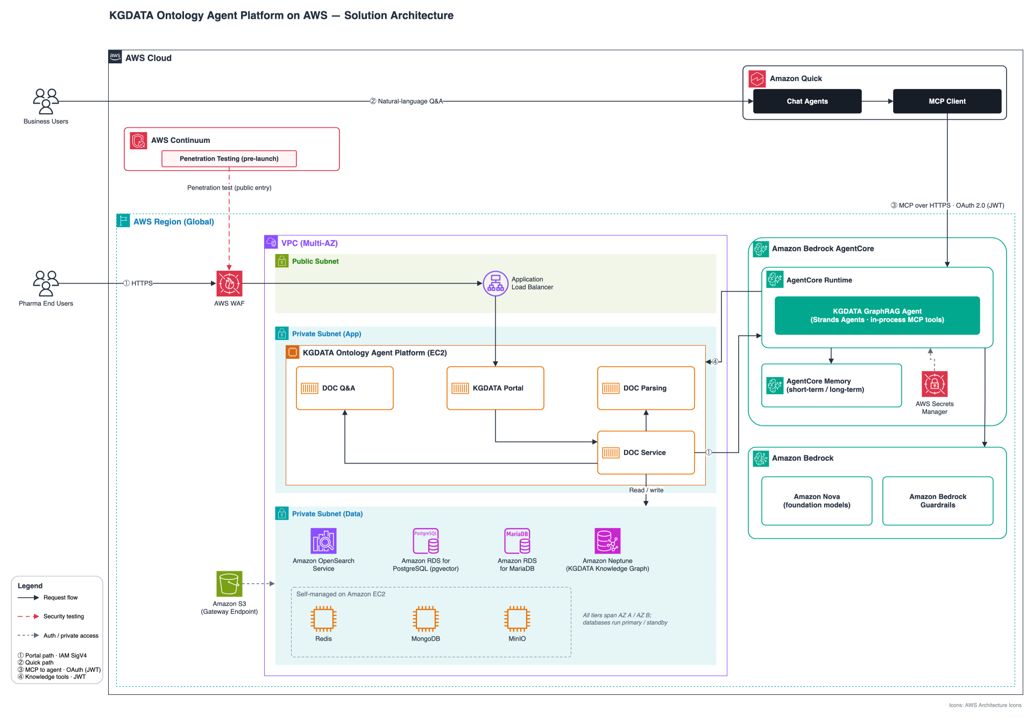
[图 1:柯基数据 Ontology Agent 平台在亚马逊云科技上的整体架构(当前部署)] |
四、柯基数据如何使用 Amazon Bedrock AgentCore
柯基数据已使用 AgentCore Runtime 与 AgentCore Memory,并正在引入 AgentCore Gateway 与 AgentCore Identity,实现统一的工具注册与身份鉴权。
4.1 Runtime:两周完成已有智能体的迁移
柯基数据的 GraphRAG 智能体基于开源的 Strands Agents 框架开发,使用 Python 编写,模型侧接入 Amazon Bedrock 上的 Amazon Nova。选择 Strands 的原因是它与 AgentCore Runtime 原生兼容,通过 @app.entrypoint 即可完成托管接入,不需要为迁移重写智能体逻辑。
Runtime 以无服务器方式运行智能体,每个会话运行在独立隔离的环境中,按实际请求自动伸缩。团队不再需要为每个客户环境单独采购服务器、配置容量或排队安排上线窗口。
迁移过程如下:
| 时间 | 里程碑 |
| 2026-07-03 | 创建智能体入口,迁移启动 |
| 2026-07-09 | 首次完成 AgentCore 部署配置,在云端跑通 |
| 2026-07-09 | 凭证改为从 AWS Secrets Manager 读取 |
| 2026-07-12 | 集成 Amazon Bedrock Guardrails 与 MCP 工具 |
| 2026-07-14 | 云端入口上线,功能完备 |
整个迁移由 1 名工程师完成。从启动到智能体在 AgentCore Runtime 上跑通约用了一周,再用约一周补齐合规过滤、多轮记忆与对外入口,两周左右达到可上线状态。主要改动集中在托管入口与凭证管理,智能体本身的检索与推理逻辑基本没有重写。
4.2 一次问答是怎么完成的
一次问答的请求链路如下:
1. 调用方以 AWS IAM SigV4 签名调用 AgentCore Runtime 上的柯基 GraphRAG 智能体。
2. 智能体从 AgentCore Memory 读取当前会话的上下文和长期记忆。
3. 智能体调用 Amazon Bedrock 上的 Amazon Nova 理解问题、拆解任务,输入和输出都经过 Amazon Bedrock Guardrails 合规过滤。
4. 智能体通过 MCP 调用知识检索、知识问答两类工具。工具使用托管在 AWS Secrets Manager 中的凭证换取短期令牌,访问柯基智能信息库。
5. 智能体对检索结果做反思校验后汇总作答,答复附带资料引用,本轮对话写回 Memory。
4.3 把知识能力封装成 MCP 工具
柯基数据把知识能力封装为标准化的 MCP 工具,智能体通过 MCP 协议动态加载。工具分为两类:
- 知识检索:按语义与图谱关系召回相关的文档与实体。
- 知识问答:针对具体问题,返回带引用的结构化答案。
目前,MCP Server 以 stdio 方式运行,由智能体内的 Strands MCPClient 作为子进程拉起,工具在智能体进程内加载。工具与智能体解耦,后续新增知识能力只需注册新工具,智能体侧无需改动;同一批工具也可被其他支持 MCP 的客户端复用。下一步,柯基数据计划把这些工具迁到 AgentCore Gateway 统一注册和管理。
4.4 Memory:短期记忆与长期记忆
医学信息问答经常是多轮的:先问适应症,再追问特定人群的用法,再问与其他药物的相互作用。柯基数据使用 AgentCore Memory 管理对话记忆:短期记忆保存当前会话的多轮上下文,让追问不必重复前提;长期记忆跨会话沉淀关键信息,让智能体在后续对话中保持连贯。会话记忆由托管服务提供,柯基不需要自建会话存储。
4.5 Guardrails:合规过滤
药企对智能体”不能说什么”有严格要求。柯基数据在智能体中集成了 Amazon Bedrock Guardrails,对输入和输出做合规过滤,与”只用审批版知识、答复附原文引用”的平台机制一起,把答复严格限定在合规知识库的范围内。
4.6 鉴权与凭证管理
柯基数据的鉴权分为两层:
| 环节 | 实现方式 |
| 入站:调用方 → AgentCore Runtime | AWS IAM SigV4 签名 |
| 出站:智能体 → 智能信息库 | API Key 换取短期身份令牌(JWT) |
出站调用时,智能体使用的 API Key 由柯基数据产品自身的统一认证服务签发,托管在 AWS Secrets Manager 中,由 Runtime 执行角色按最小权限读取,代码中不存放明文凭证。调用时,智能体以 API Key 向认证服务换取短期身份令牌(idToken,有效期 1 小时,到期前自动刷新),以 Authorization: Bearer 方式携带,由智能信息库服务端完成令牌校验。令牌签发方是柯基自研的认证服务,完全处于柯基可控范围内;面向多租户与企业账号体系深度对接时,可以在此基础上进一步对接客户已有的身份提供商(如 Microsoft Entra ID、飞书)。
五、上线前使用 AWS Continuum 开展渗透测试
5.1 AWS Continuum 简介
AWS Continuum 是亚马逊云科技于 2026 年 6 月发布的 AI 驱动安全服务,覆盖设计、开发和应用运行阶段。原 AWS Security Agent 的渗透测试和代码扫描能力已并入 Continuum,分别称为 Continuum pen testing 和 Continuum code scanning(预览版);同时新增了威胁建模(预览版)和代码漏洞版(已发布)。
本文涉及的是其中的按需渗透测试:团队完成目标域名的所有权验证后,提供目标 URL 以及可选的登录凭证、源代码和应用文档,Continuum 基于应用上下文构造多步骤测试场景,发现并验证可被利用的漏洞,为每个发现提供影响分析、复现路径和修复建议。团队可以为单次运行设置工时上限,控制测试的投入。
5.2 柯基数据的测试方式
柯基数据在平台对外开放前,使用亚马逊云科技海外区域账户中的 Continuum,对智能信息库测试环境的公网 Web 入口开展了渗透测试。测试从外部对公网入口发起,不读取平台内部的业务数据。
具体配置如下:
1. 域名所有权验证:先通过 DNS TXT 记录完成目标域名的所有权验证,再以测试环境的公网入口为目标发起任务。
2. 登录凭证:为覆盖登录后的功能,提供了测试账号凭证。凭证存放在 AWS Secrets Manager 中,在测试任务中按需引用。
3. 上下文:提供 API 接口文件作为上下文(未提供源代码),帮助 Continuum 理解接口语义,提高测试的针对性。
4. 测试范围:未对路径做排除,覆盖公网入口的完整范围。
5. 工时上限:任务设置了工时上限,并根据测试进展动态扩展,由 30 小时逐步调整到 50 小时、100 小时,以覆盖更多攻击面。
5.3 测试结果
本次测试于 2026 年 11 月 2 日执行,持续约 10 小时 45 分钟,多个子任务并行,累计约 45 个任务工时。测试共产生 21 项发现,其中中危 14 项、低危 4 项、信息性 3 项,未出现高危或严重级别问题。除 12 项未归入具体类别外,其余发现包括信息泄露 3 项、权限提升 2 项、跨站脚本(XSS)2 项,拒绝服务和安全配置错误各 1 项。团队已逐项复核,14 项中危问题已全部完成修复。
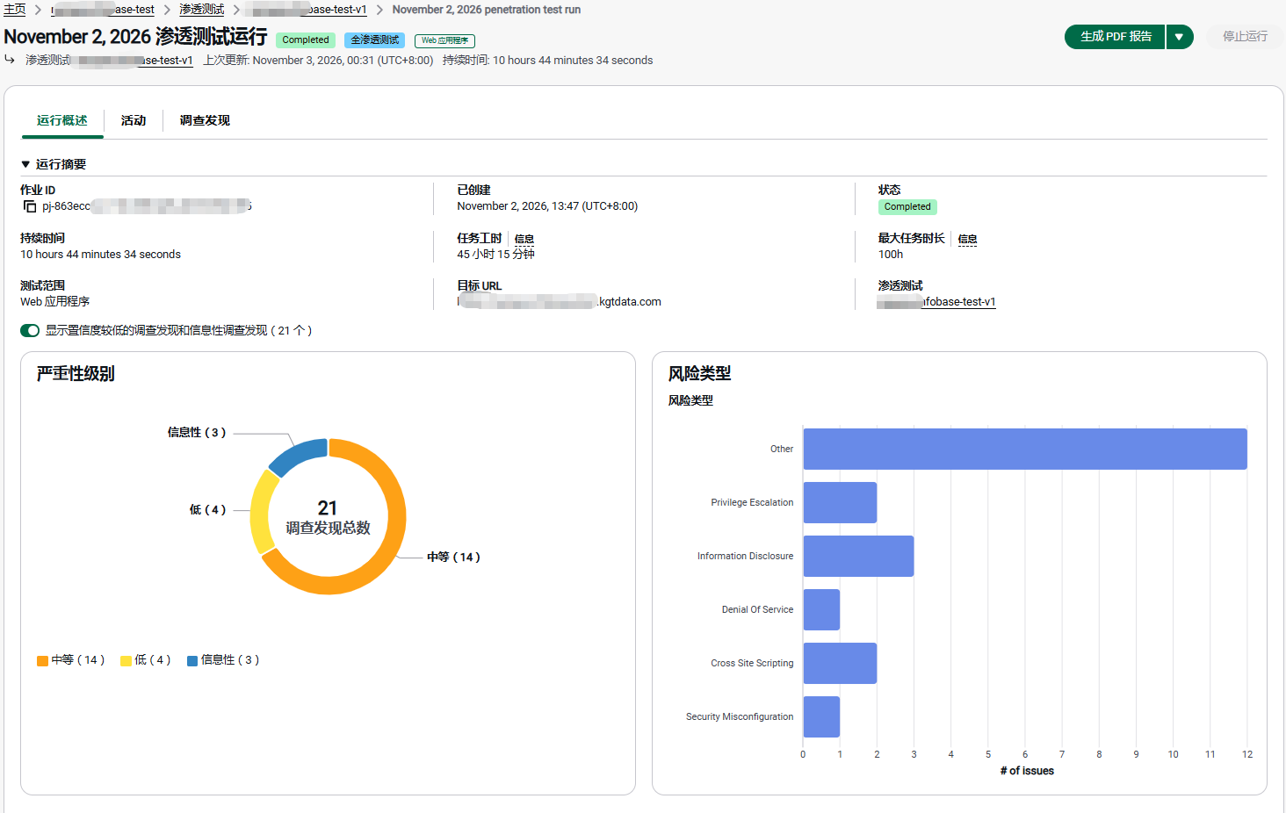
[图 2:柯基数据渗透测试运行结果,目标域名、测试名称、任务 ID 等信息已脱敏] |
5.4 适用边界
本次测试是针对公网 Web 入口的应用渗透测试,不是针对大模型或智能体行为(如提示词注入、越狱)的专项安全测试。自动化渗透测试适合在每次上线和版本发布前由开发团队按需发起,快速发现可被利用的问题,但不能替代等保测评、第三方独立审计,或需要人工判断的专项安全评估。测试结果只反映测试时的环境和配置,不代表平台在其他时点的整体安全状况。发起测试前,需要确认对测试目标拥有合法授权,并尽量选择测试或预发环境。
六、下一步:迁移到亚马逊云科技中国区域
2026 年 10 月 9 日,Amazon Bedrock AgentCore 在亚马逊云科技中国(北京)区域和中国(宁夏)区域上线,提供 Runtime、Gateway、Identity、Observability、Code Interpreter 和 Browser 组件。对于服务境内药企、有数据属地要求的场景,柯基数据正在推进向中国区域的部署。
中国区域与海外区域在可用服务上存在差异,柯基数据梳理了现有架构中每个组件的迁移方式:
| 组件 | 当前(海外区域) | 中国区域 |
| 智能体运行 | AgentCore Runtime | AgentCore Runtime 可用,智能体代码无需改动 |
| 开发框架 | Strands Agents | 不变 |
| 模型 | Amazon Bedrock 上的 Amazon Nova | 中国区域暂未提供 Amazon Bedrock,需接入符合国内监管要求的模型 |
| 合规过滤 | Amazon Bedrock Guardrails | 需改由柯基平台自身或其他内容安全服务实现 |
| 会话记忆 | AgentCore Memory | 中国区域暂未提供,需由应用自行实现会话状态管理 |
| 知识工具 | MCP 工具(智能体进程内加载) | 不受影响;可借迁移引入 AgentCore Gateway 统一注册 |
| 入站鉴权 | AWS IAM SigV4 | 可用 |
| 凭证管理 | AWS Secrets Manager | 可用 |
迁移中有两点值得其他团队参考:
- 工具层可以直接受益于 Gateway。 中国区域的 Gateway 强制要求 JWT 或 IAM 鉴权,且 JWT 需由 Amazon Cognito 以外的身份提供商签发。柯基自研认证服务签发的 JWT 正好满足这一要求,把现有 MCP 工具迁到 Gateway 时,不需要另外引入第三方身份提供商。
- 安全测试方式不变。 Continuum 继续从海外区域对中国区域应用的公网入口发起测试,前提是完成域名所有权验证并获得授权。
七、方案带来的价值
7.1 对柯基数据
常规情况下,一个智能体项目从设计开发到上线,通常需要 2 至 3 名工程师、至少 1 个月。基于 Amazon Bedrock AgentCore,柯基数据把已有智能体的迁移上线压缩到 1 名工程师 2 周完成:运行环境、扩缩容、会话记忆与合规过滤由平台提供,团队不必再为每个客户环境单独采购服务器、配置容量或排队安排上线窗口,人力可以集中投入在知识建模与问答效果上。需要说明的是,前者包含从零设计,后者是在已有智能体上的迁移,两者并不完全等价;但从交付侧看,新环境的上线准备已经从”按项目立项”变为”按周完成”。
此外:
- 一次开发,多端复用:知识能力以 MCP 工具提供,接入新客户端不需要重复开发。
- 上线前有安全依据:Continuum 渗透测试由现有团队即可发起,约 10 小时给出带验证证据的发现和修复建议。
7.2 对药企客户
柯基数据把平台的价值概括为六个”可”。前三个是可信基础,确保答案靠得住;后三个是智能进阶,让知识从”能回答”走向”能支撑决策”。
| 价值 | 柯基 Ontology Agent 平台 | 亚马逊云科技的支撑 |
| 可解释 | 本体约束下的推理链,过程清晰可读 | AgentCore Runtime 托管智能体的多步推理 |
| 可追溯 | 每条结论都能回到审批版原始资料 | MCP 知识工具返回带引用的结构化答案 |
| 可审计 | 问答日志留存、知识版本管控 | Amazon Bedrock Guardrails 合规过滤;AWS Continuum 上线前安全测试 |
| 可推理 | 跨文档证据链,一到两跳医学推理 | Amazon Nova 结合 Strands Agents 完成问题拆解与多步推理 |
| 可计算 | 沿图谱多跳关联、统计汇总、规则推演与预测分析 | Amazon Neptune 存储医药知识图谱,支持沿图谱的多跳查询与关联计算 |
| 可决策 | 给出带依据、分条件的结论,最终决策由业务人员作出 | AgentCore Memory 保留多轮上下文,支持连续追问与分条件作答 |
以某跨国药企为例,柯基的智能问答上线后服务了 1000 人以上的一线团队,成为其统一的知识支撑入口。一线人员在学术拜访现场即可获得答案,此前平均需要 1 至 2 天回公司查阅审批资料;所有回答 100% 可溯源至审批版原文段落,严格限定在合规知识库范围内。
7.3 客户证言
“Ontology Agent 平台的名字里就藏着我们和亚马逊云科技的分工。Ontology 是柯基数据的看家本领:用医药本体把药企分散的知识组织成可推理、可计算的结构,让答案可信,也让知识能够支撑决策。Agent 则交给亚马逊云科技承载:Amazon Bedrock AgentCore 负责运行,Amazon Quick 负责入口,AWS Continuum 负责安全。两者结合,可信医药 AI 不只是能做出来,还能快速、安全地交付给更多药企。我们的愿景是打造中国的医药版 Palantir”
—— 柯基数据 产品总监 魏爱梅
八、总结与展望
柯基数据的实践说明,医药 ISV 可以在保留自有本体与知识图谱的前提下,借助 Amazon Bedrock AgentCore 用很小的投入把已有智能体托管上线:Runtime 负责运行与伸缩,Memory 负责会话记忆,Amazon Bedrock Guardrails 负责合规过滤;上线前再用 AWS Continuum 获得有验证证据的安全测试结果。
下一步,柯基数据计划:
- 推进中国区域部署,服务有数据属地要求的境内药企;
- 引入 AgentCore Gateway 与 AgentCore Identity,实现统一的工具注册与身份鉴权,并对接客户已有的身份提供商;
- 把同一套知识底座扩展到研发知识发现、学术推广与合规内容生产等更多医药场景。
希望构建智能体应用的团队,可以先选一个边界清晰的场景,把现有智能体部署到 AgentCore Runtime,把内部能力封装为 MCP 工具;在对外开放前,再用 Continuum 对公网入口做一次渗透测试。
➡️ 下一步行动:
相关产品:
- Amazon Bedrock — 用于构建生成式人工智能应用程序和代理的端到端平台
- Amazon Bedrock AgentCore — 加快代理投入生产的速度
- Amazon Nova — 提供前沿智能和最高性价比的基础模型
- Amazon Secrets Manager — 密钥管理
- Amazon IAM — 身份管理和访问权限
九、参考资料
1. Amazon Bedrock AgentCore 开发者指南
2. 亚马逊云科技中国区域文档:Amazon Bedrock AgentCore
4. AWS Security Blog:Introducing AWS Continuum: Security at machine speed
5. 从代码自查到渗透验证:Coreapi 的 AWS Continuum 实践
6. Jean Lilly 使用 AWS Security Agent 加速应用安全验证
*本文所述方案当前运行在亚马逊云科技海外区域。Amazon Bedrock AgentCore 已在亚马逊云科技中国(北京)区域和中国(宁夏)区域提供,可用组件以中国区域文档为准;Amazon Bedrock(含 Amazon Nova、Amazon Bedrock Guardrails)、AgentCore Memory 与 AWS Continuum 目前未在中国区域提供。前述特定亚马逊云科技生成式人工智能相关的服务目前在亚马逊云科技海外区域可用。亚马逊云科技中国区域相关云服务由西云数据和光环新网运营,具体信息以中国区域官网为准。
本篇作者
AWS 架构师中心:云端创新的引领者探索 AWS 架构师中心,获取经实战验证的最佳实践与架构指南,助您高效构建安全、可靠的云上应用
|
 |