亚马逊AWS官方博客
从代码自查到渗透验证:Coreapi 的 AWS Continuum 实践
摘要:Coreapi 是一家为企业提供 AI Agent 定制化以及模型服务的软件公司,选择亚马逊云科技作为其基础设施提供商。Coreapi 使用 AWS Continuum 的代码安全审查和按需渗透测试功能,对源代码、公开 API 和控制台入口开展安全检查。通过自动化测试、验证证据和报告中的修复建议,团队发现了此前未知的安全问题,并获得了安排后续排查与处理的依据。
目录
一、引言
AI 编码工具正在加快代码生成、修改和功能迭代的速度,安全验证也需要跟上研发节奏。团队既要及时检查代码中的潜在风险,也要验证这些问题在运行中的应用里是否能够被利用,并据此安排修复。对于没有专职安全人员的团队,如何在日常开发之外完成这些工作,是采用安全工具时需要解决的实际问题。
与此同时,AI 也在改变攻击者开展行动的方式。2026 年 9 月 10 日,Anthropic 发布的威胁情报报告披露,在一起针对 SaaS 服务商的入侵中,攻击者利用 AI 加速侦察、分析开发与身份验证接口,并构建批量导出数据的工具。该报告指出,AI 对攻击能力的提升已延伸到整个攻击流程,使攻击者能够以更少资源、更快速度开展行动。这也给企业带来新的要求:缩短发现和验证安全问题的周期,让安全检查跟上应用迭代的节奏。
AWS Continuum 将 AI 能力应用于软件生命周期中的安全工作,帮助团队开展代码审查与应用验证。Coreapi 使用该服务,在原有代码自查基础上增加了按需渗透测试,并利用验证证据和报告中的修复建议支持后续处理。本文介绍 Coreapi 的使用方式,以及这些能力如何帮助现有团队开展应用安全检查。
二、Coreapi 为什么选择 AWS Continuum
Coreapi 是一个为企业提供 AI Agent 定制化以及模型服务的软件公司,其选择亚马逊云科技作为其基础设施提供商。Coreapi 没有专职安全人员,日常安全检查主要依靠 AI 编码工具辅助自查,此前也没有委托外部安全公司开展渗透测试或代码审计。客户反馈,即使使用这些工具进行了多轮检查,仍有部分漏洞未被发现,例如服务端请求伪造(SSRF)问题。团队需要持续排查并修复后续发现的漏洞,这一反复检查和处理的过程耗费了不少时间。
对 Coreapi 而言,需要解决的问题是:在现有人员配置下,如何同时检查代码和运行中的应用,并取得能够指导后续处理的结果。团队希望能有安全工具可以进一步验证问题是否可以被利用,并帮助他们判断哪些风险值得优先关注。
这些需求也决定了 Coreapi 团队对工具的采用要求:现有人员能够发起检查,测试过程尽量自动化,输出结果便于开发和运维人员理解。AWS Continuum 的代码安全审查与按需渗透测试功能契合了这些要求。代码安全审查通过分析源代码识别安全漏洞,并提供修复指导;按需渗透测试则针对运行中的应用开展测试,通过多步骤攻击场景发现可被利用的漏洞。两项功能帮助 Coreapi 从代码和实际运行两个层面检查应用安全。
三、AWS Continuum:覆盖软件生命周期的安全服务
AWS Continuum 是亚马逊云科技提供的 AI 驱动安全服务,在用户定义的权限与操作边界内,帮助团队发现安全风险、确定优先级、验证可利用性并推进修复。它覆盖设计、开发和应用运行阶段,企业可以根据当前需求选择相应功能。
AWS Continuum 的特点在于结合应用上下文开展安全分析。它可以利用源代码和相关文档理解应用,在渗透测试中构造有针对性的多步骤攻击场景,验证潜在漏洞是否具备实际可利用条件,并提供验证证据、影响分析和修复建议。这些信息帮助开发与运维团队从发现问题进一步走向判断影响和制定处理方案,让安全测试的结果能够用于后续开发工作。
对于需要登录或身份验证的应用,AWS Continuum 支持配置访问凭证,并可结合 AWS Secrets Manager 或 Lambda 提供动态凭证,使测试能够在指定的访问权限范围内开展。团队可以根据业务场景配置测试身份,进一步检查登录后的功能及其安全风险。
| 功能 | 主要用途 | 为团队提供的帮助 |
| 威胁建模(预览版) | 根据设计文档或代码库分析架构、数据流和信任边界 | 在设计阶段识别潜在威胁,获得缓解建议 |
| 代码扫描(预览版) | 结合组织安全要求和漏洞利用模式分析代码 | 定位实现中的安全风险,提供修复指导 |
| 按需渗透测试 | 根据应用上下文构造多步测试场景,验证漏洞 | 获得可复现的证据、影响分析及修复建议 |
| 代码漏洞管理与修复(门控预览版) | 汇聚安全发现,结合业务影响排序、验证并推进处置 | 集中处理重要风险,通过现有流程推进修复 |
上述功能可以按需应用于不同研发阶段:设计时识别潜在威胁,开发时检查代码,应用具备测试条件后验证漏洞,并结合发现推进后续修复。图 1 展示了这些能力在研发生命周期中的位置,其中橙色部分标出了 Coreapi 已使用的代码安全审查与按需渗透测试。Coreapi 从这两项功能入手,将原有的代码自查扩展到运行中的应用,为现有团队补充实际验证风险的手段。
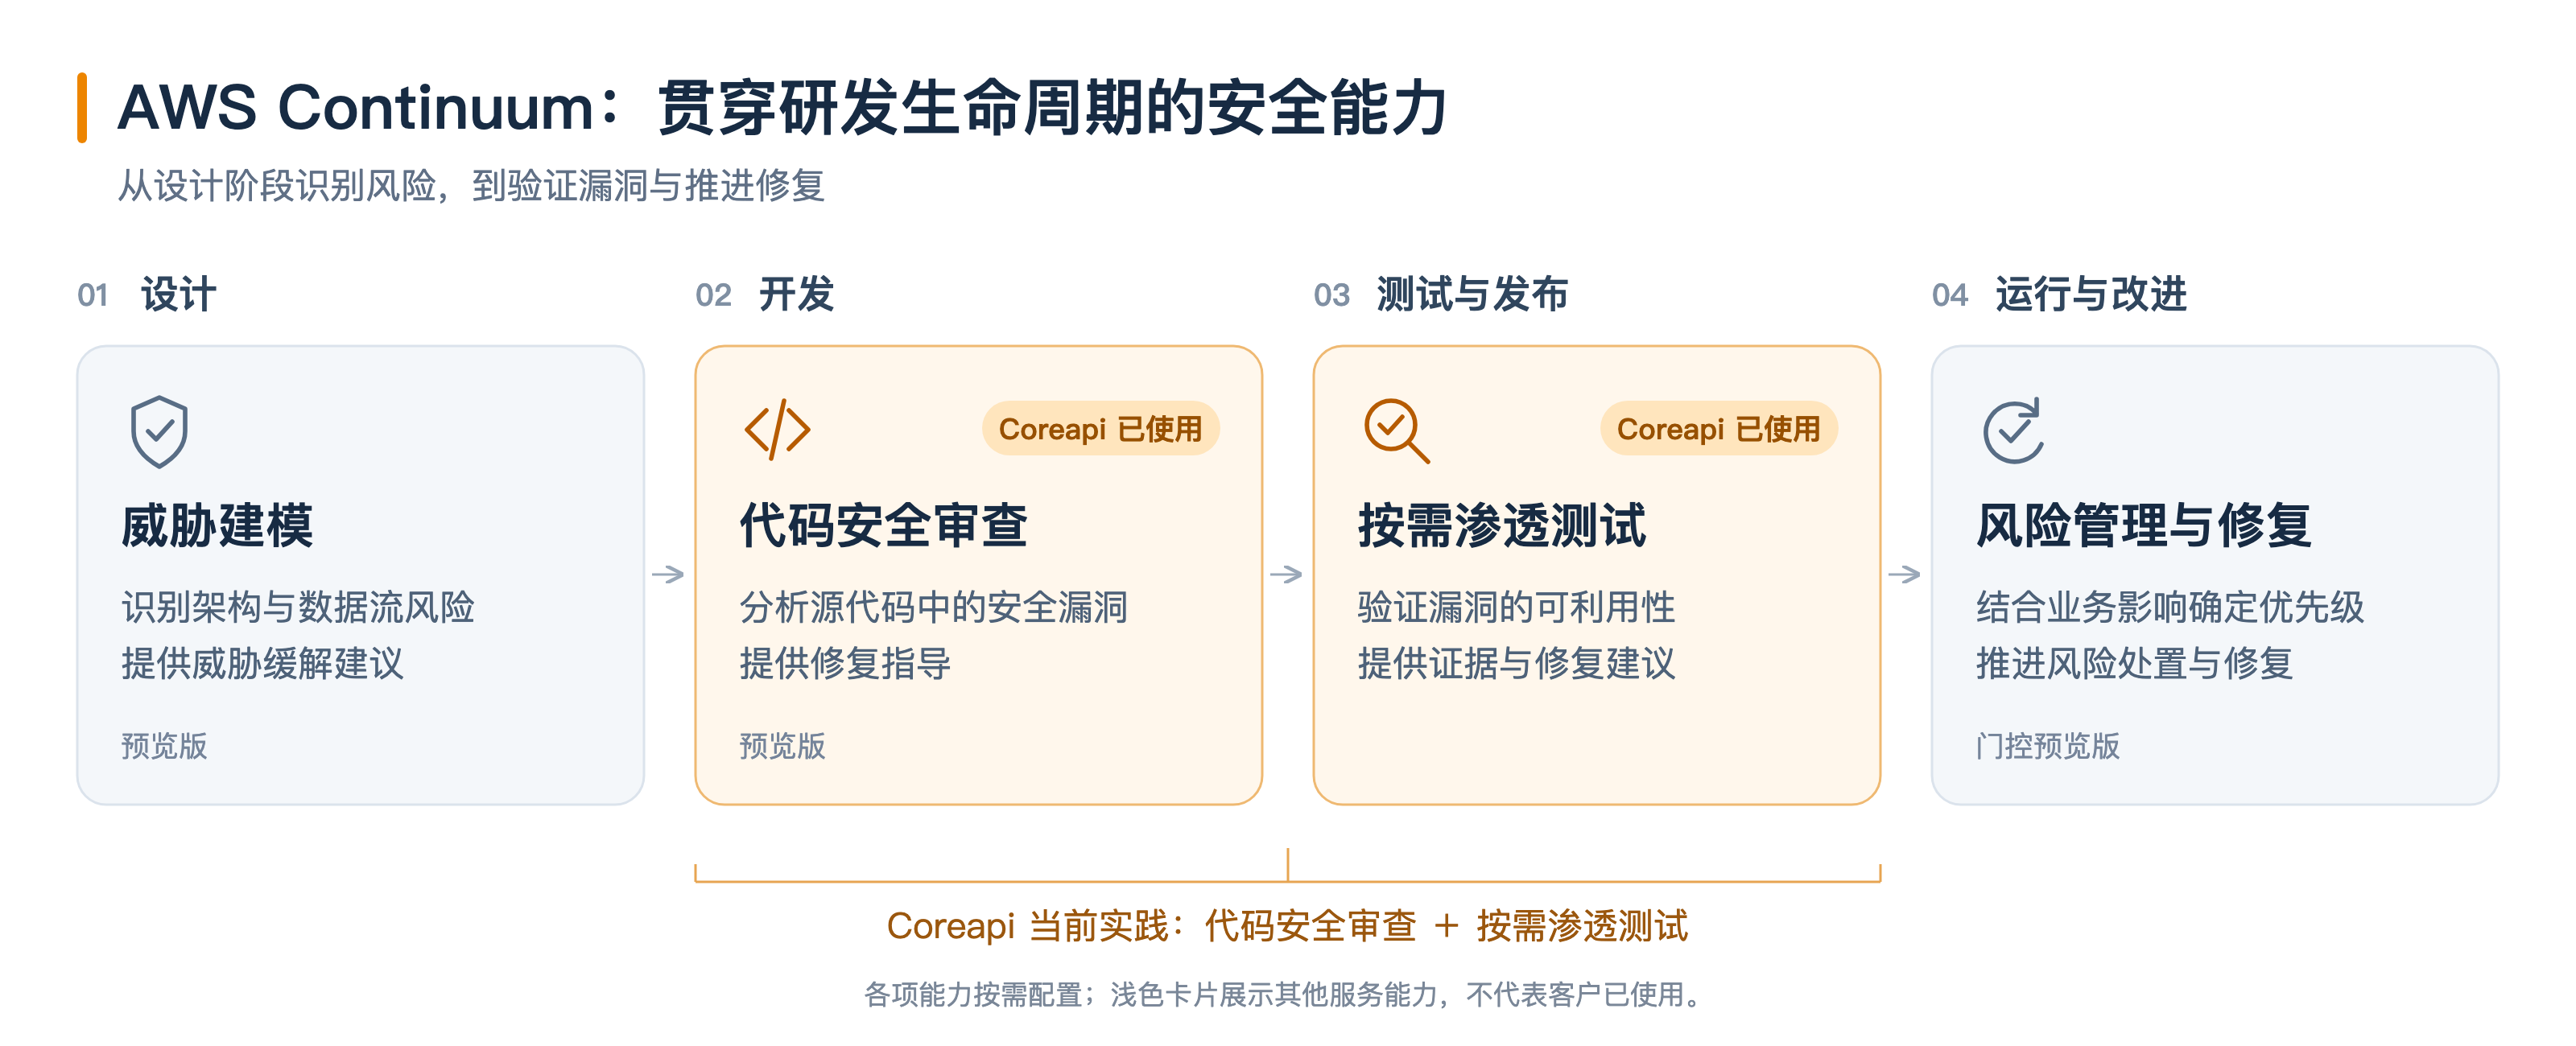
[图 1:AWS Continuum 研发生命周期能力示意,橙色为 Coreapi 已使用的功能;各能力按需配置] |
除了本文介绍的安全审查与渗透测试,企业还可以结合其他工具,将安全工作融入日常研发与运维。例如,开发人员可以借助 Kiro 理解安全发现并修改代码,再通过 AWS Continuum 重新测试;在运行阶段,Amazon GuardDuty 可提供威胁检测能力,帮助团队发现可疑活动。这些能力分别支持开发、验证和运行阶段的安全工作,企业可以根据自身需求逐步采用。
四、Coreapi 如何使用 AWS Continuum
4.1 开展代码安全审查,识别潜在风险
Coreapi 使用 AWS Continuum 的代码安全审查功能,对上传至 Amazon S3 的源代码进行检查。团队可以在任务列表中查看各项审查的完成状态和按严重程度划分的调查发现,并进入具体任务了解问题。
如图 2 所示,AWS Continuum 页面上方提供不同安全功能的入口,下方汇总最近的代码审查任务。任务状态帮助团队了解检查进展,严重程度分布则为选择需要进一步查看的结果提供参考。对于同时维护多个代码仓库的团队,这种集中展示方式便于掌握各项审查的情况。
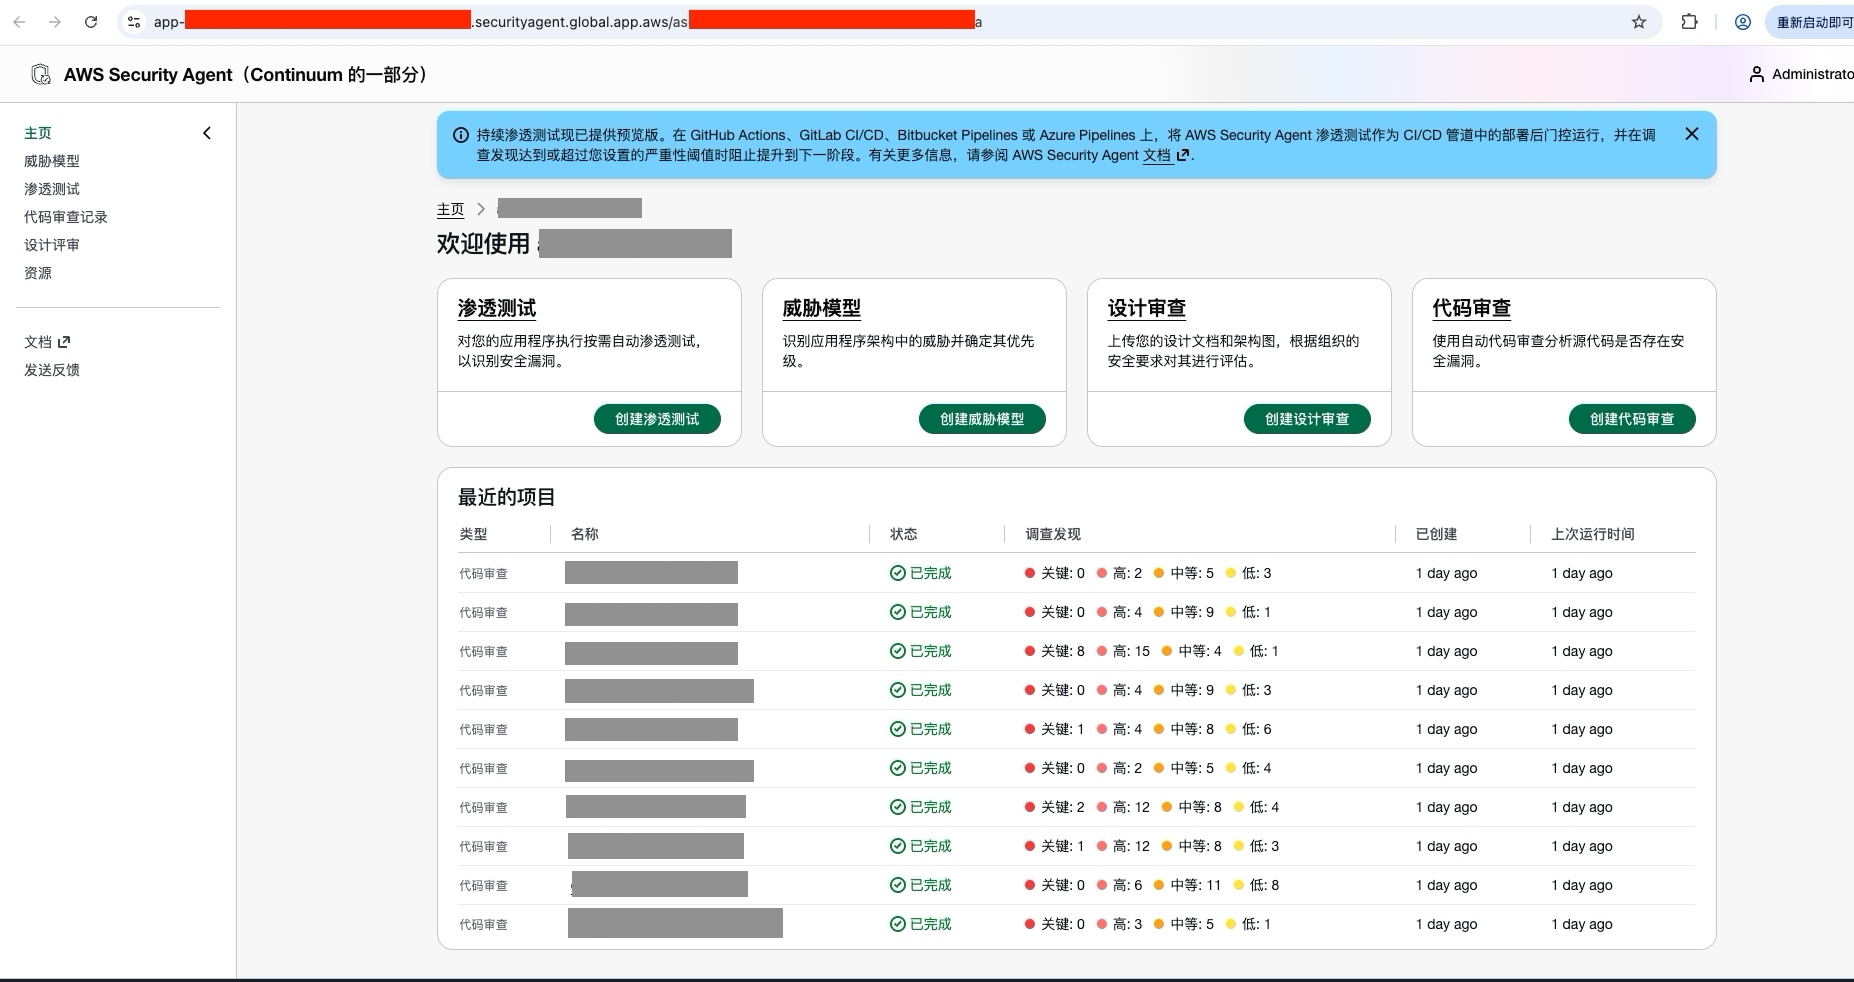
[图 2:Coreapi 代码安全审查任务概览,任务名称已脱敏] |
4.2 测试公开 API 与控制台入口
除了检查代码,团队还需要了解潜在问题是否能在实际访问中被触发。Coreapi 使用了 AWS Continuum 的渗透测试功能,将公开 API 和控制台入口作为测试目标。团队完成目标配置,并加入用于识别测试流量的自定义标识后启动任务,多个子任务在运行过程中并行执行。
运行摘要集中显示任务状态、测试范围、持续时间和任务工时,方便团队了解执行情况。其中,持续时间对应任务经过的时间,任务工时反映各子任务累计消耗的时间;并行执行时,两者采用不同口径。
任务完成后,团队可以通过严重程度和风险类型图表了解调查发现的分布,再查看具体问题。页面还提供低置信度和信息性发现的显示选项,图表随当前筛选条件展示结果。
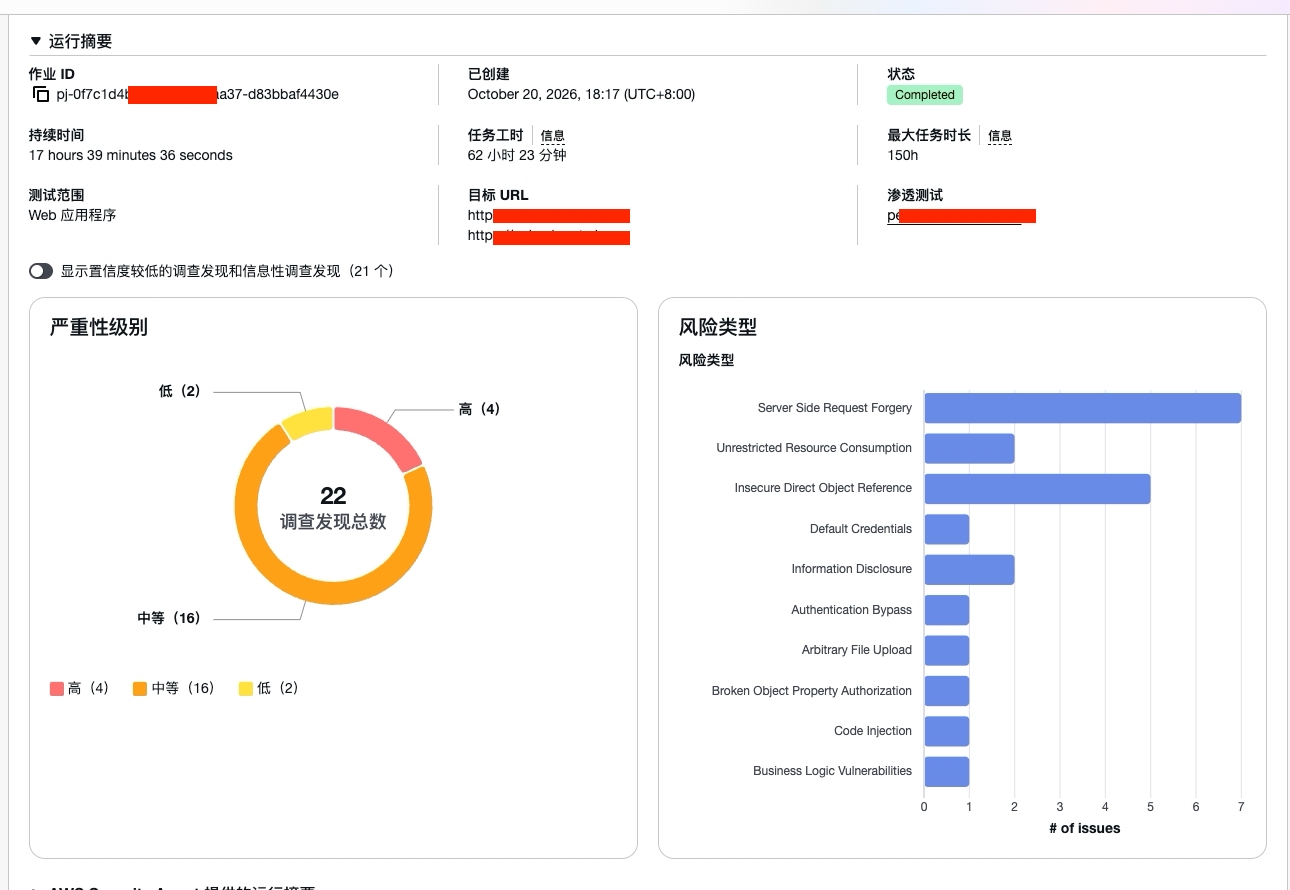
[图 3:Coreapi 渗透测试运行摘要与结果概览,图表展示当前筛选条件下的严重程度与风险类型分布] |
4.3 结合验证证据和修复建议开展复核
在查看图 3 中的结果分布后,团队技术人员可以通过测试报告进一步了解具体问题及其验证过程。图 4 展示了 AWS Continuum 在 Coreapi 的媒体处理功能中发现的一项 SSRF 问题:用户提交的视频 URL 被传入媒体处理组件,协议限制和目标地址检查不充分,使请求方能够影响服务端连接的目标。报告记录了测试中观察到的 DNS 与 HTTP 回连,以及对非 HTTP 协议处理行为的验证,为团队定位输入校验和网络访问限制中的问题提供了依据。
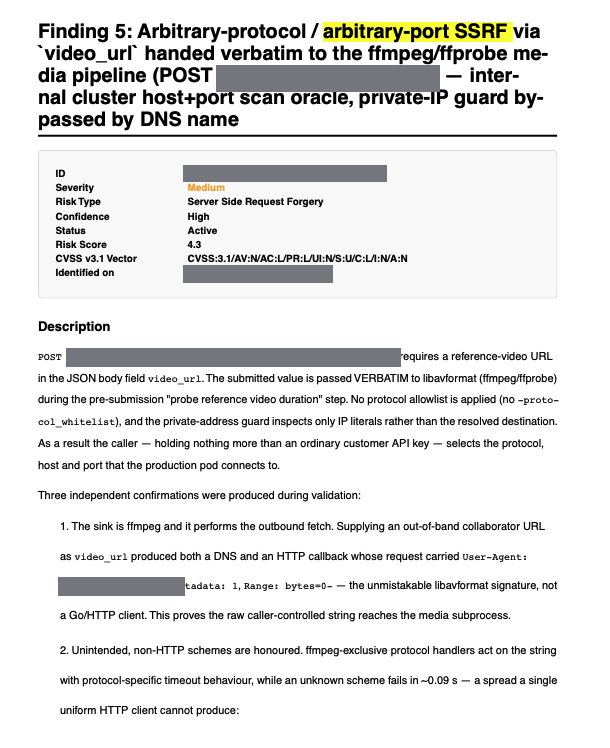
[图 4:Coreapi 测试报告中的 SSRF 发现与验证过程,敏感信息已脱敏] |
针对这一问题,AWS Continuum 在报告中给出了具体修复建议,包括在请求进入媒体处理流程前校验 URL、限制允许使用的协议,并在 DNS 解析后检查目标地址,同时通过网络策略限制工作负载的出站访问。报告还提出统一超时和错误响应、增加请求限流等措施,并附有相应的复测要点。这些建议为开发与运维人员制定修改方案、安排后续验证提供了具体参考。
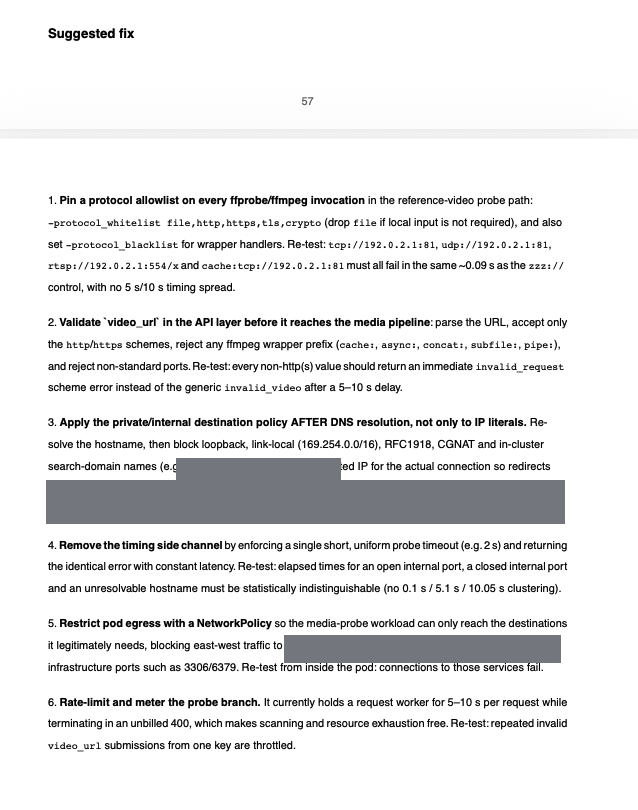
[图 5:针对同一 SSRF 问题的修复建议与复测要点,敏感信息已脱敏] |
五、AWS Continuum 为 Coreapi 带来的价值
5.1 现有团队能够开展应用安全验证
对于没有专职安全人员的 Coreapi,AWS Continuum 让开发与运维团队能够在日常代码自查之外,按需开展应用渗透测试。团队配置测试目标与访问条件后,由服务自动执行测试,再依据报告中的验证证据和修复建议开展排查,将熟悉自身业务的优势用于判断问题的实际影响和处理优先级。
5.2 更快发现遗漏问题,明确排查重点
客户反馈,AWS Continuum 帮助团队快速发现了此前多轮 AI 工具检查中遗漏的漏洞,并提供了进一步排查所需的验证信息。结合应用上下文开展的测试,使团队能够了解问题在实际运行条件下是否可以被利用,从而把后续工作集中到已确认的风险上。
前文展示的 SSRF 发现说明了这类验证的价值:团队不仅获得了风险提示,还能结合实际请求行为判断问题是否可以触发,并据此确定需要检查的代码和运行配置。这让后续排查有了具体依据。
从发现遗漏的漏洞到确认其业务影响,AWS Continuum 为 Coreapi 提供了更明确的排查依据,帮助团队确定后续处理的优先级。
5.3 报告与修复建议支持后续开发工作
发现问题之后,团队还需要理解如何处理。Coreapi 反馈,报告中的问题描述与验证信息便于阅读,排查和定位过程比此前使用 AI 扫描工具时更顺畅。修复建议进一步为制定修改方案提供了参考,使团队能够根据业务需求评估建议并确定具体实现方式。
同一份报告也可以作为开发与运维人员讨论的共同依据:开发人员结合代码理解问题,运维人员核对运行和访问条件,双方围绕相应证据评估处理方案。对于没有专职安全人员的团队,清晰的报告有助于把测试结果交给实际负责应用的人员继续处理。
六、让按需安全验证成为可持续的工作方式
Coreapi 的实践展示了 AWS Continuum 在应用安全工作中的作用:通过代码审查发现风险线索,通过渗透测试取得验证依据,再以报告和修复建议支持团队处理问题。企业可以根据应用现状选择需要的能力,使安全检查与开发、运维工作形成衔接。
Coreapi 计划继续使用 AWS Continuum,扩大对登录后业务功能的验证覆盖,并将按需渗透测试融入自身的 CI/CD 流程。借助 AWS Continuum 新推出的持续渗透测试 CI/CD 集成能力(公开预览),团队计划在部署流程中开展安全验证,让开发人员直接在流水线输出中查看问题的严重程度、受影响端点和修复指导,并在完成修复后通过自动重新测试验证修改效果。通过这种方式,Coreapi 希望让安全验证跟随应用迭代持续开展,及时发现和处理变更带来的安全风险。
希望加强应用安全的企业,可以先选择一个应用,创建专门的代理空间,配置测试范围、访问权限和安全要求,再由开发与运维人员发起安全检查。随着团队积累报告复核和问题处理经验,可以逐步扩大覆盖范围,并探索与现有研发流程的集成。访问 AWS Continuum 产品页面了解相关功能,或通过入门指南配置首次安全测试。
➡️ 下一步行动:
相关产品:
- AWS Continuum — 在您定义的护栏内以机器速度提供安全保障
相关文章:
- 从应用安全到云安全,AWS Continuum 帮助客户在 SDLC 全生命周期进行安全管理(一)
- AWS Security Agent 渗透测试实操
- 飞来汇借助 AWS Security Agent 构建跨境支付应用的智能安全防线
*前述特定亚马逊云科技生成式人工智能相关的服务目前在亚马逊云科技海外区域可用。亚马逊云科技中国区域相关云服务由西云数据和光环新网运营,具体信息以中国区域官网为准。
本篇作者
AWS 架构师中心:云端创新的引领者探索 AWS 架构师中心,获取经实战验证的最佳实践与架构指南,助您高效构建安全、可靠的云上应用
|
 |
