亚马逊AWS官方博客
从刷榜脚本到恶意请求:游戏 API 的 AWS 安全防护指南
摘要:本文面向休闲游戏 API 的高频调用与恶意请求场景,介绍如何结合 Amazon CloudFront 与 AWS WAF,在请求进入游戏源站前进行检查、限速与拦截。通过 AWS CDK 部署 Nginx 模拟接口,重点讲解托管规则、蜜罐与 JA4 TLS 指纹,并结合真实调用、请求 ID 日志关联、Amazon Athena 查询及自动化安全扫描,展示可复现的防护实践。
目录
对于持续运营的游戏产品,版本更新、赛季切换和限时活动是吸引玩家回流、维持活跃的重要环节。这些运营节奏会带来集中访问,玩家能否顺利进入活动、读取配置和查看排行榜,取决于后端 API 在流量高峰下的稳定性。接口异常不仅影响当次操作,还可能打断活动参与、增加客服与运维负担。
游戏 API 同时面临脚本高频调用、非业务路径探测和恶意输入等风险。团队需要在保障正常玩家体验的同时,控制异常请求带来的资源消耗。本文模拟游戏的公告、配置和排行榜等功能,介绍如何结合 Amazon CloudFront 与 AWS WAF 建立入口防护,并通过实际请求和日志核对配置效果。
1. 游戏 API 的重点风险与 AWS 防护架构
本文聚焦三类风险:接口被异常流量消耗、非业务路径被探测,以及相似客户端持续高频查询。对应的主线分别是 DDOS 规则制定、蜜罐观察和 JA4 流量关联,另用独立的 IP 速率规则承担数字限速。它们的配置、动作和验证结果如下。
| 业务与攻击点 | 对玩家和服务的影响 | 对应方案与本文验证范围 |
| R1:公告、配置、榜单遭遇 HTTP 洪泛 | 正常玩家进入活动、读取配置变慢;源站资源与费用增加 | Anti-DDoS 检测应用层攻击;本文配置为 LOW、组级 Count,未验证 DDoS 缓解效果。独立 IP 规则的 429 限速。 |
| R2:探测非业务路径 | 暴露目录扫描、寻找导出入口的行为线索 | 蜜罐精确匹配后 Count 并打标签,WAF 通过固定模版返回 |
| R3:同类 TLS 客户端高频读取榜单、修改 Header 或更换出口 | 单看 IP 或 User-Agent 难以关联相似流量 | 原生 JA4 辅助关联,按指纹聚合 Count;已验证 Header/TLS 对照与高频命中,未验证跨 IP 攻击识别。 |
通用攻击另由 IP 信誉、已知恶意输入、Common Rule Set 和 SQLi 托管规则提供检测基线。高频读取排行榜与伪造分数刷排名是不同问题:玩家身份、对象权限、结算真实性、奖励幂等和反作弊仍需服务端处理。
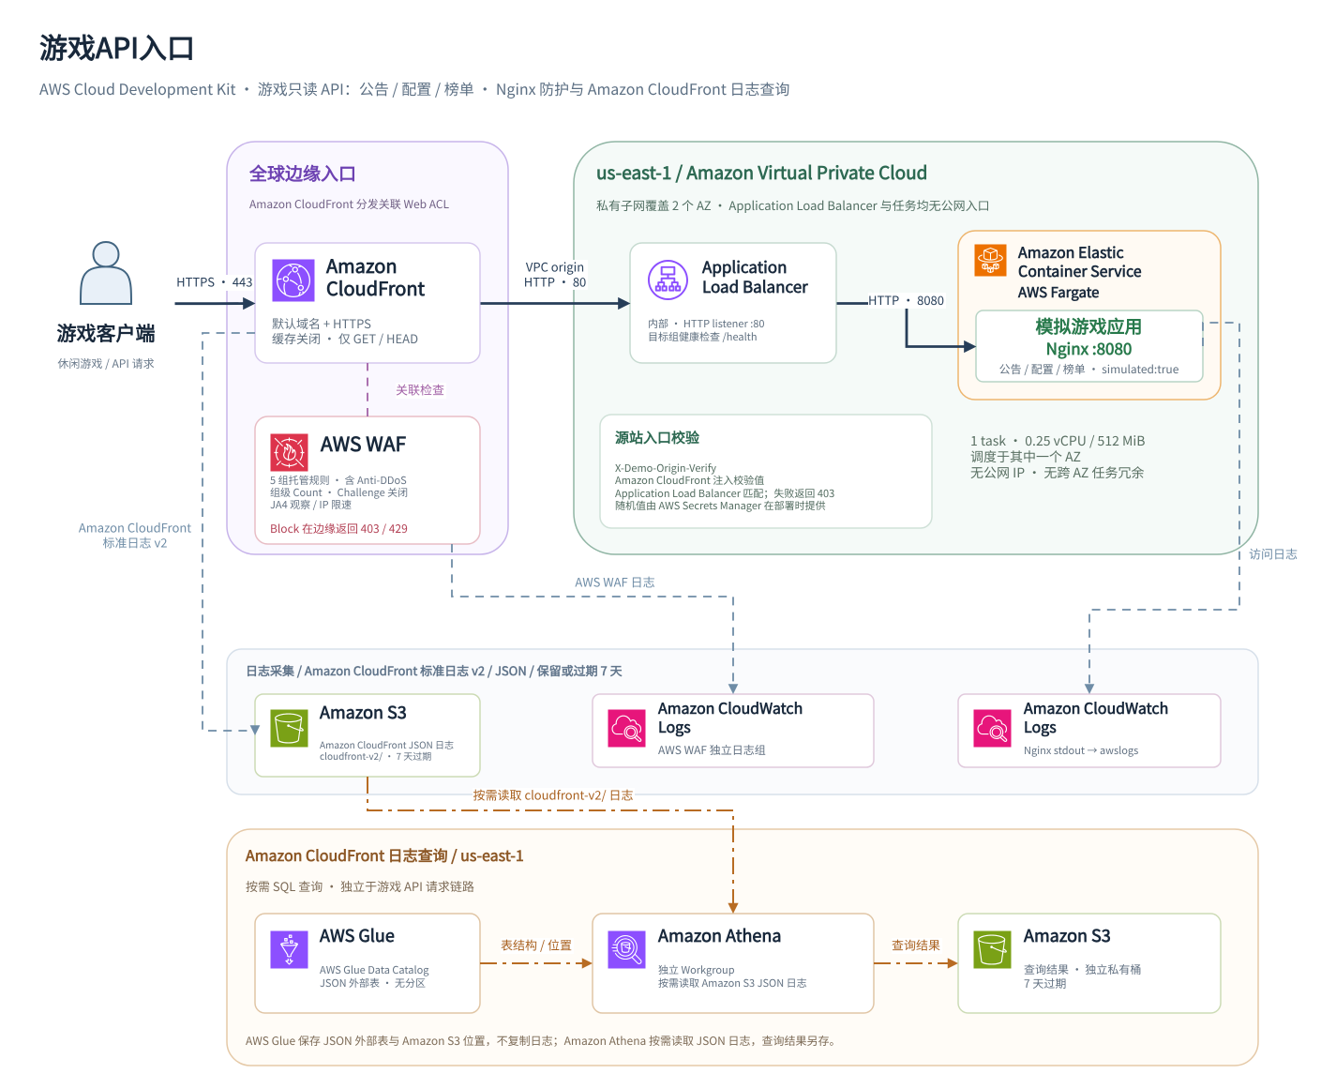
[图 1:休闲游戏 API 入口防护与日志查询架构] |
如图 1,客户端通过 HTTPS 访问 Amazon CloudFront,关联的 AWS WAF 在入口检查请求;允许的请求经 VPC origin 到达内部 Application Load Balancer,再由 Amazon ECS 管理的 AWS Fargate 任务运行 Nginx。AWS WAF 是 CloudFront 关联的检查阶段。源站入口同时受安全组与 X-Demo-Origin-Verify 回源校验约束,任务只接收 ALB 流量;
Nginx 模拟三个只读游戏 API:/api/game/announcements 返回公告,/api/game/config 返回活动配置,/api/game/leaderboard 返回虚构排行榜,响应均标记 simulated:true。CloudFront 当前只允许 GET/HEAD,禁用缓存,转发查询参数,但不转发客户端 Authorization、Cookie 或任意自定义 Header。登录、结算和领奖接入前,需要另行配置方法、身份转发、缓存和业务校验。
日志分两路:WAF 与 Nginx 写入 Amazon CloudWatch Logs;CloudFront 标准访问日志写入 Amazon S3,由 Amazon Athena 按 AWS Glue 表定义查询。
阈值应从真实调用基线出发。活动高峰、弱网重试、运营商共享出口及同版游戏 SDK 都可能造成请求集中,IP 与 JA4 都不能等同于单个玩家。新规则先 Count,再根据正常客户端样本决定是否阻断。
2. 按风险配置 WAF,并紧接着验证实际行为
本章将每项配置与对应演示放在一起。图 2—5 及其统计沿用 2026 年 10 月 16 日保存的受控调用证据;这些请求用于核对规则行为,不代表生产容量或 Anti-DDoS 缓解效果。重新部署后,应保存自己的响应与日志。
2.1 部署演示环境
下载演示代码
配置:项目需要 Node.js 22、npm、Python 3、AWS CLI 和已启动的 Docker。AWS CDK 在 us-east-1 创建 CloudFront 范围的 Web ACL、VPC origin、内部 ALB、Fargate 服务及日志查询资源。先在项目根目录检查环境:
选择演示账号并生成部署配置;使用现有角色凭据时可省略 AWS_PROFILE。将账号占位符替换为自己的目标账号。
configure 会检查身份、选择可用区并生成 deployment-config.json。确认账号和区域后,准备 CDK 环境、审阅资源差异并部署:
部署将创建计费资源。正常客户端尚未验证前,保留默认的托管规则组级 Count;源站与网络细节见配套项目 README。
真实环境演示。 安装完毕后,把域名替换为自己的 CloudFront 分发域名,在 Bash 中初始化后续共用变量,再读取三个游戏 API:
三次调用均返回 200、application/json; charset=utf-8 与 X-Nginx-Request-Id。公告包含示例奖励说明,配置包含体力上限 30、恢复间隔 5 分钟,榜单包含三名虚构玩家。simulated:true 表示这些响应不会发放真实奖励。
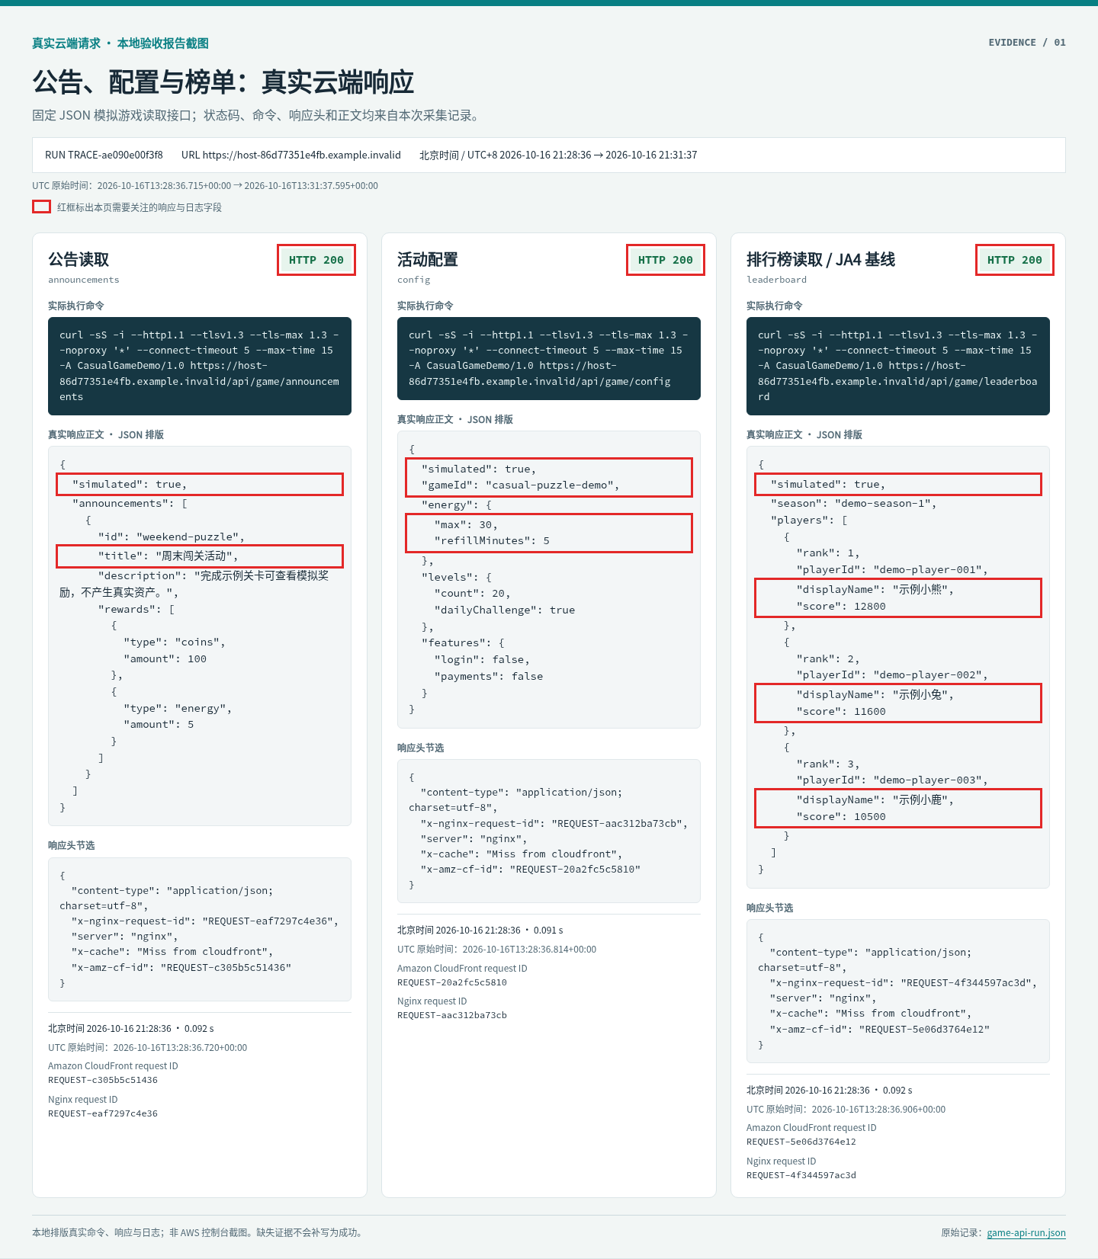
[图 2:三个游戏 API 的实际调用、200 响应与模拟业务 JSON] |
2.2 Anti-DDoS 与通用托管规则:配置检测基线,核对实际动作
2.2.1 WAF 配置
关于 WAF 相关的配置,我们建议加入以下五组托管规则,均采用组级 Count 覆盖。先采用 Count 的模式后续我们观察没有相关误拦之后再改为 Block
| 默认加入的规则组 | 在本方案中的作用 |
| AWSManagedRulesAmazonIpReputationList | 根据 AWS 威胁情报检查来源 IP 信誉 |
| AWSManagedRulesKnownBadInputsRuleSet | 检查已知恶意输入与漏洞探测模式 |
| AWSManagedRulesCommonRuleSet | 提供 XSS、文件包含等通用 Web 请求检查 |
| AWSManagedRulesSQLiRuleSet | 检查 SQL 注入特征 |
| AWSManagedRulesAntiDDoSRuleSet | 根据流量基线与请求风险识别应用层 DDoS 流量 |
AWSManagedRulesAntiDDoSRuleSet 根据流量基线和请求风险识别应用层 DDoS。sensitivityToBlock: LOW 是请求风险匹配灵敏度,不是每秒请求配额。规则放在终止规则之前,不配置 scope-down,以保留完整流量观察。关键配置为:
本文原生游戏接口返回 JSON,未集成 Challenge 令牌流程,因此关闭 Anti-DDoS 的浏览器 Challenge,也不启用 CAPTCHA。关闭 Challenge 不等于关闭 DDoS 请求检测;组级 Count 则使该规则组在当前演示中不阻断请求。组级覆盖改变的是规则组返回结果,并不把每条组内规则都改成 Count。[1]
2.2.2 真实环境演示
使用 SQLi 特征和固定验证路径,分别观察“检测命中但最终放行”与“实际阻断”。以下命令只对自己的演示域名执行:
| 样本 | 已保存日志与响应 | 能说明什么 |
| SQLi 特征参数 | 组内 SQLi_QUERYARGUMENTS 命中 BLOCK;组级 aws-sqli-rules 为 COUNT;最终 ALLOW、HTTP 200 | 组级 Count 覆盖生效;Nginx 返回固定 JSON,200 不代表注入成功 |
| /_demo/blocked | terminatingRuleId=demo-explicit-block,最终 BLOCK、HTTP 403 | 固定阻断规则在边缘终止请求 |
| Anti-DDoS | 当前配置为 LOW、Challenge 关闭、组级 Count | 现有受控请求不构成 DDoS 实验,不能据此宣称已验证检测或缓解效果 |
数字限速的配置与 429 证据见 2.5 节。完成正常客户端和误报验证后,可在 CDK 的 diff 与 deploy 命令中同时传入 -c managedRulesMode=block,恢复 AWS 规则原生动作;这并非强制所有子规则 Block。后续部署需持续保留相同 context,避免回到默认 Count。
2.3 蜜罐:配置非业务路径,随后核对 Count 与源站 404
2.3.1 配置
正常玩家只读取业务 API,不会访问 /_trap/export。因此将这条路径作为观察点,不提供真实导出功能,也不存放玩家数据。
| 位置 | 实际配置 | 设计目的 |
| AWS WAF,优先级 0 | 精确匹配 /_trap/export,执行 Count,添加 demo:honeypot 标签 | 尽早记录探测行为,保留来源、原生 JA4 与请求 ID 等调查线索 |
| Nginx | 精确路径返回 404 和 {“simulated”:true,”error”:”not_found”} | 不提供任何导出能力,不泄露额外内容 |
匹配使用 EXACTLY、文本转换 NONE,仅覆盖这一条精确路径;其他编码或大小写变体需要另行设计。Count 后仍会执行后续规则。
2.3.2 真实环境演示
沿用正常客户端的 TLS 和 User-Agent 配置访问蜜罐:
实际响应为 404,正文为 {“simulated”:true,”error”:”not_found”},并带有 Nginx 请求 ID。按 CloudFront 请求 ID 查询后,得到以下结果:
| 证据位置 | 本次真实结果 | 应如何理解 |
| AWS WAF 非终止规则 | honeypot-observe,动作 COUNT | 蜜罐检测已命中 |
| AWS WAF 标签 | demo:honeypot(完整值还包含 Web ACL 命名空间) | 本次请求留下探测线索 |
| AWS WAF 顶层动作 | ALLOW | 当前配置没有因蜜罐命中而阻断 |
| Nginx 关联记录 | 同一 Amazon CloudFront 请求 ID,状态 404 | 请求实际回源,由 Nginx 拒绝未提供的导出功能 |
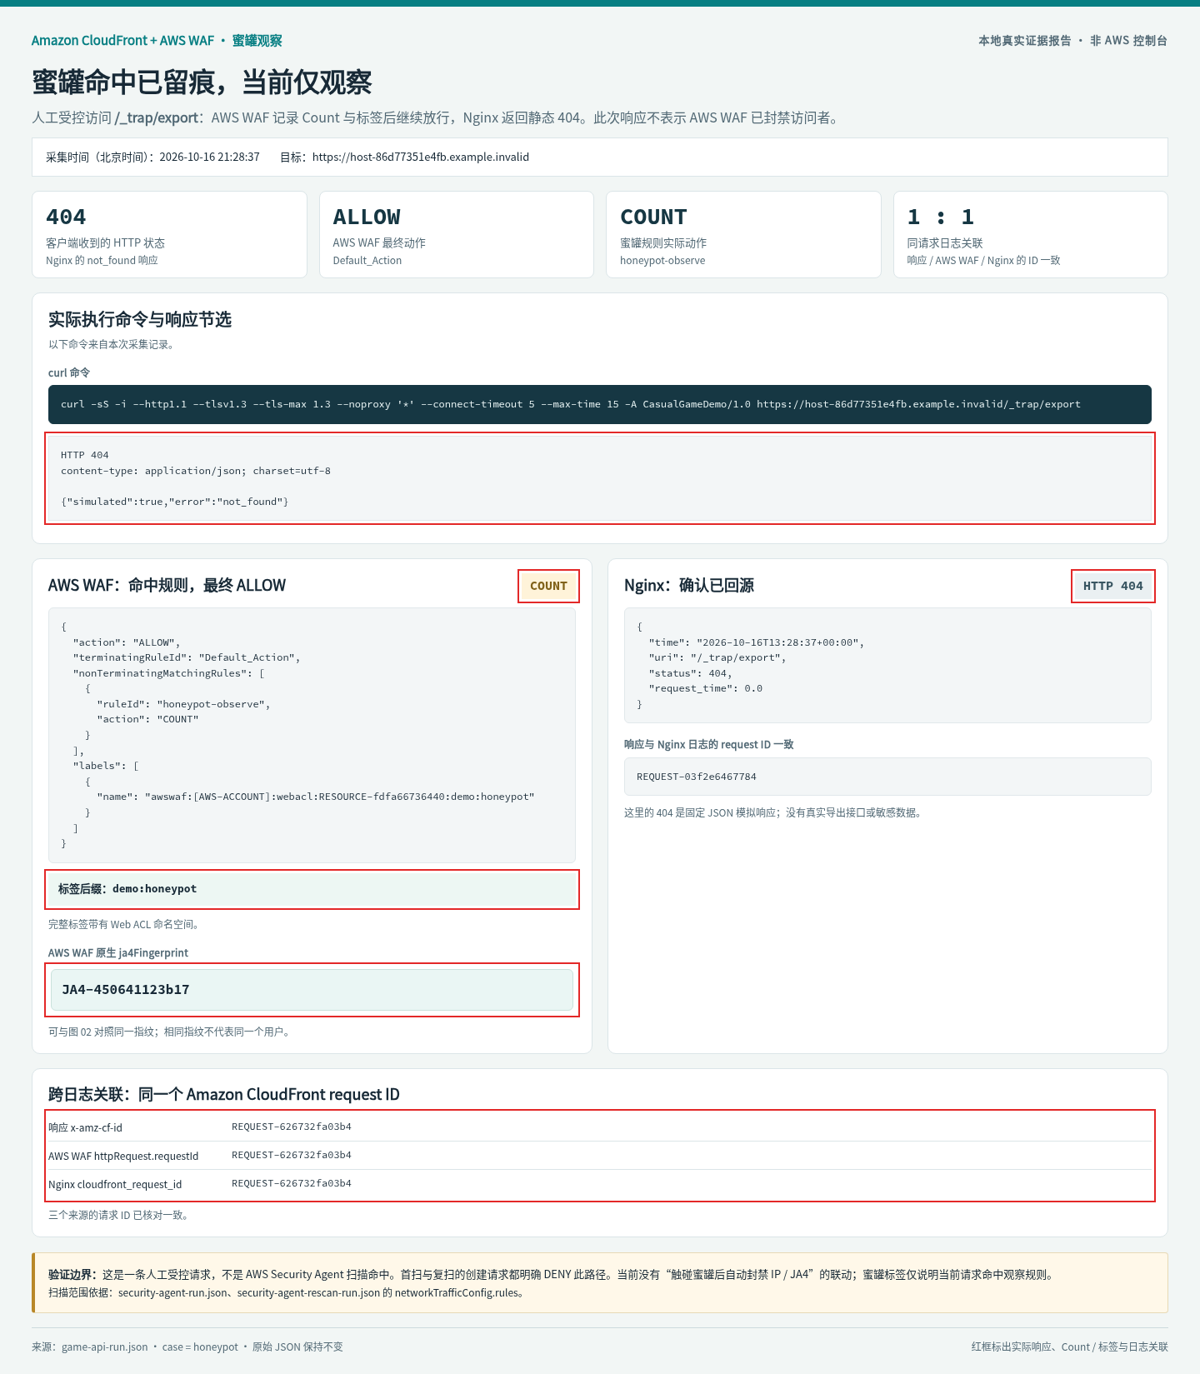
[图 3:蜜罐实测:WAF Count 与标签、最终 ALLOW,以及 Nginx 返回的 404] |
这条证据说明探测行为已被记录,404 来自源站,不能解释为 WAF 封禁。标签仅在当前请求的 Web ACL 检查中生效,不会由后续请求继承,也不会自动成为源站 Header。[1]
实际处置时,先用蜜罐请求的时间、来源 IP 和原生 JA4 检查关联业务流量,再排除授权扫描与正常客户端。跨请求封禁需要另行维护状态、有效期与解除机制,当前项目未实现这条自动处置流程。
2.4 JA4:配置原生指纹观察,随后对照 Header 与 TLS 变化
配置 JA4 对 TLS ClientHello 的协议、密码套件和扩展等特征进行规范化,生成 a_b_c 三段指纹,用于描述客户端的 TLS 实现与配置。本架构在 CloudFront 终止客户端 TLS,由关联的 WAF 计算原生 JA4,并在信息足够时写入日志顶层 ja4Fingerprint。客户端自行填写的 X-JA4 Header 不能代替这个值。[1]
content-ja4-observe 按原生 JA4 单键聚合,观察窗口 60 秒、阈值 200,动作 Count,添加 demo:ja4-rate 标签。apiScope 是 /api/game/ 与 /api/content/ 两个前缀的 OR 条件,两者合并计数:
NO_MATCH 表示无法计算 JA4 时不匹配这条规则,请求继续接受其他检查。相同 JA4 不因来源 IP 不同而自动拆分,但同版游戏 SDK 的正常玩家也可能共享指纹,因此本文保持观察。
2.4.1 真实环境演示
在排行榜基线请求上,只修改 User-Agent、增加自报指纹 Header,再将 TLS 能力限制为 1.2。TLS 1.2 对照同时指定最低和最高版本:
| 请求 | HTTP | AWS WAF 实际记录的完整 JA4 |
| TLS 1.3 版本 | 200 | t13d0413h1_9caa18292e23_abf9bf406c6c |
| 只修改 User-Agent | 200 | t13d0413h1_9caa18292e23_abf9bf406c6c |
| 添加自报 X-JA4 | 200 | t13d0413h1_9caa18292e23_abf9bf406c6c |
| TLS 限制为 1.2 | 200 | t12d3207h1_69ed02de5628_408ca8111127 |
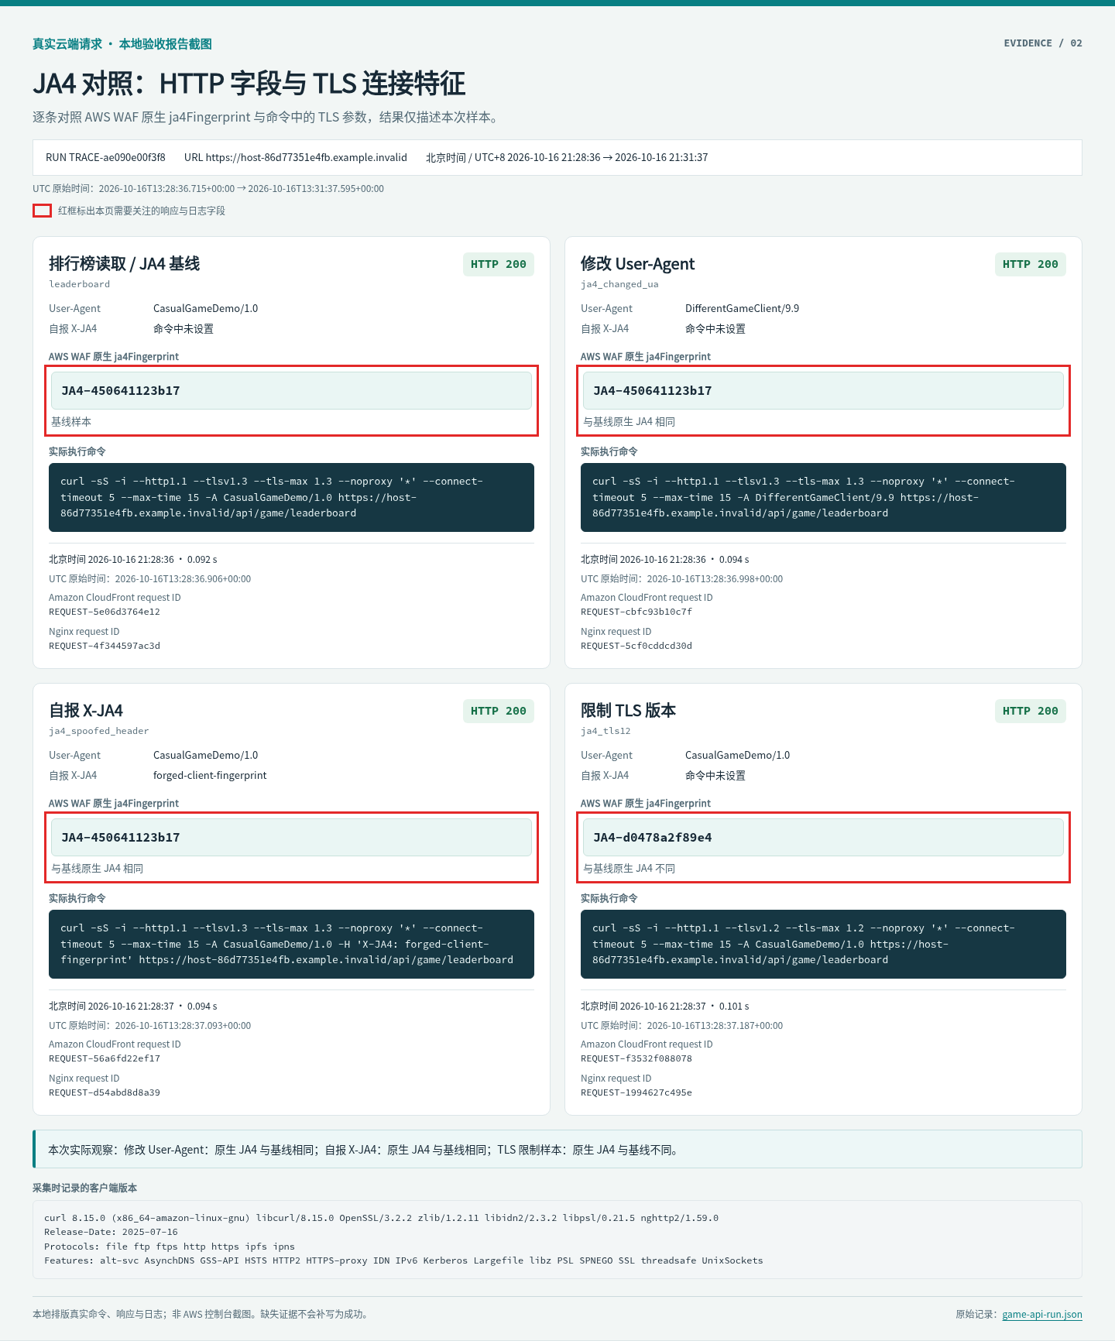
[图 4:JA4 对照实测:修改 HTTP Header 后不变,限制 TLS 配置后改变] |
在这组客户端配置下,HTTP Header 变化没有改变原生 JA4,TLS 配置变化则产生不同指纹。这仅说明 JA4 可补充 IP 与 User-Agent 的观察,不能证明换了账号或设备,也未验证跨 IP 攻击识别。
调查确认某一指纹与异常业务调用相关后,可以用“完整 JA4 的 EXACTLY 精确匹配 AND 特定业务路径”建立候选规则,先 Count,再根据正常客户端对照决定是否 Block。采用原始日志中的完整指纹,不能使用截图脱敏代号;这是后续过滤建议,本演示未实施 JA4 Block。蜜罐路径不在 apiScope 内,两类线索需跨请求查询关联,不能要求同一请求同时带有蜜罐与 JA4 速率标签。
2.5 高频榜单查询:配置独立 IP 限速,随后验证 JA4 Count 与 429
2.5.1 配置
IP 速率规则与 JA4 规则使用相同的 API 范围,按来源 IP 聚合,窗口 60 秒、阈值 100,超限时自定义返回 429。规则按优先级数值从小到大执行,默认动作为 Allow:
| 优先级 | 规则 | 默认动作 |
| 0 | 精确蜜罐路径 /_trap/export | Count + demo:honeypot |
| 5 | Anti-DDoS 托管规则;LOW 灵敏度、关闭浏览器 Challenge | 组级 Count |
| 10 | 固定验证路径 /_demo/blocked | Block 403 |
| 20—23 | 四组 AWS 托管规则 | 组级 Count |
| 25 | API 范围内按 JA4 聚合 | 200 次/60 秒,Count + demo:ja4-rate |
| 30 | API 范围内按 IP 聚合 | 100 次/60 秒,Block 429 |
JA4 Count 之后仍可由 IP 规则 Block。因此,同一条请求可以同时留下“指纹观察命中”和“IP 限速终止”的证据。两种速率统计都是近似估算,不保证第 101 次或第 201 次恰好触发,也不能替代奖励次数等精确业务配额。[1]
2.5.2 真实环境演示
配套脚本先重放基础场景,再以目标 4 次/秒、最多 480 次连续读取排行榜,最后最多进行 12 次、间隔 15 秒的恢复探测:
每轮使用新输出文件;省略 –rate-test 只执行基础场景,–collect-only 仅按请求 ID 补采日志,不追加 API 请求。
| 观测项 | 实际结果 |
| 高频阶段 | 480 次请求,约 119.78 秒 |
| HTTP 200 | 139 次 |
| HTTP 429 | 341 次 |
| 首次 429 | 高频阶段第 140 次,开始后约 34.8 秒 |
| JA4 Count 命中 | 高频阶段 240 条请求有 content-ja4-observe 的 Count 记录 |
| 停止高频请求后 | 第 4 次低频探测恢复 200,距最后一次高频请求约 60.1 秒 |
例如 rate-0241 同时返回 429,并在 WAF 日志中记录:
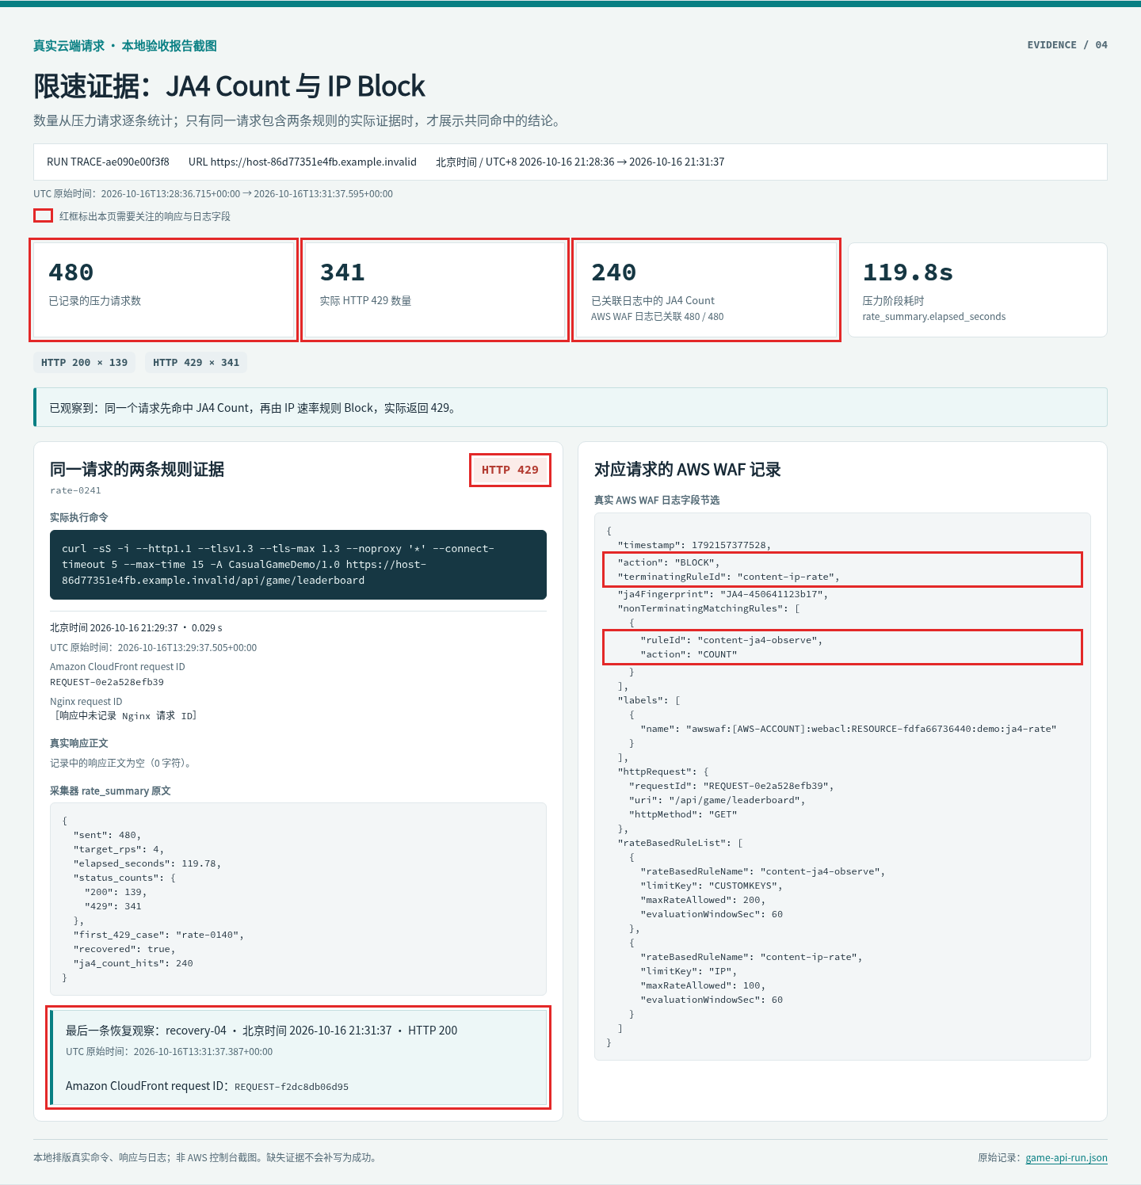
[图 5:排行榜高频调用:实际统计、同一请求的 JA4 Count 与 IP Block 429] |
该请求的 CloudFront ID 与 429 响应对应,没有 Nginx 请求 ID,采集窗口内也未找到匹配源站日志。429 的终止规则是 content-ip-rate,不是 Anti-DDoS 或 JA4 规则。 判断 JA4 命中要检查 nonTerminatingMatchingRules 中的 COUNT 与标签,仅有指纹字段或 rateBasedRuleList 中的规则名不够。
整轮包含基础调用与恢复探测,共 493 条请求,匹配到 493 条 WAF 日志及 148 条实际回源的 Nginx 日志;没有临时降低速率阈值。基础回归也可单独执行 npm run smoke — “$BASE_URL”,包含 9 项检查,不执行高频实验。
3. 配置请求日志,并用同一 ID 核对结果
3.1 Nginx 与 WAF:记录请求 ID,核对是否实际回源
3.1.1 配置
CloudFront 向源站发送 X-Amz-Cf-Id。Nginx 在 http 块内将其记录为 cloudfront_request_id,由 ECS 的 awslogs 驱动送入 CloudWatch Logs:
Nginx 自身的 $request_id 另记为 nginx_request_id,并通过 X-Nginx-Request-Id 响应头返回。前者用于跨组件关联,后者用于定位 Nginx 处理。WAF 与 Nginx 日志组均保留 7 天。
3.1.2 真实环境演示
从 2.1 节公告请求的响应头取得完整 X-Amz-Cf-Id,分别选择 CDK 输出 NginxLogGroup 与 WafLogGroup 对应的日志组执行查询。将 CF_REQUEST_ID 替换为原始请求 ID,截图脱敏代号不能用于查询。
Nginx 查询:
WAF 查询:
保存的公告样本中,两份日志的 ID 一致:WAF 为 ALLOW,Nginx 路径为 /api/game/announcements、状态为 200。蜜罐同样有源站记录,但状态为 404;固定阻断与 IP 限速样本则有 WAF BLOCK 记录,采集窗口内无匹配 Nginx 记录。
缺少源站记录不能单独证明 WAF 阻断,还应检查投递延迟、时间范围及缓存行为。ALB 健康检查直接访问目标,不带 CloudFront 请求 ID;本演示未纳入 ALB 访问日志。
3.2 CloudFront 与 Athena:配置查询,再核对 200、403、429
3.2.1 配置
本文将 CloudFront Standard logging v2 配置为以 JSON 写入 S3 的 cloudfront-v2/ 前缀,保留 7 天;Glue 保存外部表定义与日志位置,Athena 直接读取日志,结果写入独立 S3 桶。表将 cs-uri-stem、x-edge-request-id 映射为 SQL 列 cs_uri_stem、x_edge_request_id,无需爬网程序。[2]
3.2.2 真实环境演示
先汇总接口状态,日期使用待查调用的 UTC 日期:
再用同一 CloudFront 请求 ID 核对单次请求:
也可执行配套脚本,它从 outputs.json 读取工作组与数据库,保存 SQL、查询 ID、扫描量和结果:
日期、请求 ID 和输出文件应按本轮调用替换。请求 ID 在各层的字段映射为:
| 位置 | 关联字段 |
| 客户端响应 | X-Amz-Cf-Id |
| CloudFront 标准访问日志 / Athena | x-edge-request-id / x_edge_request_id |
| WAF 日志 | httpRequest.requestId |
| Nginx 日志 | cloudfront_request_id |
| 已核对的请求 | Amazon Athena 中的 HTTP 状态 | Amazon CloudFront 结果分类 | 相同 ID 的 AWS WAF 结果 | Nginx 记录 |
| 公告读取 announcements | 200 | Miss | ALLOW,Default_Action | 存在,状态 200 |
| 固定拦截 explicit_block | 403 | Error | BLOCK,demo-explicit-block | 本轮采集窗口无匹配记录 |
| 排行榜 rate-0241 | 429 | Error | content-ja4-observe: COUNT,随后 content-ip-rate: BLOCK | 本轮采集窗口无匹配记录 |
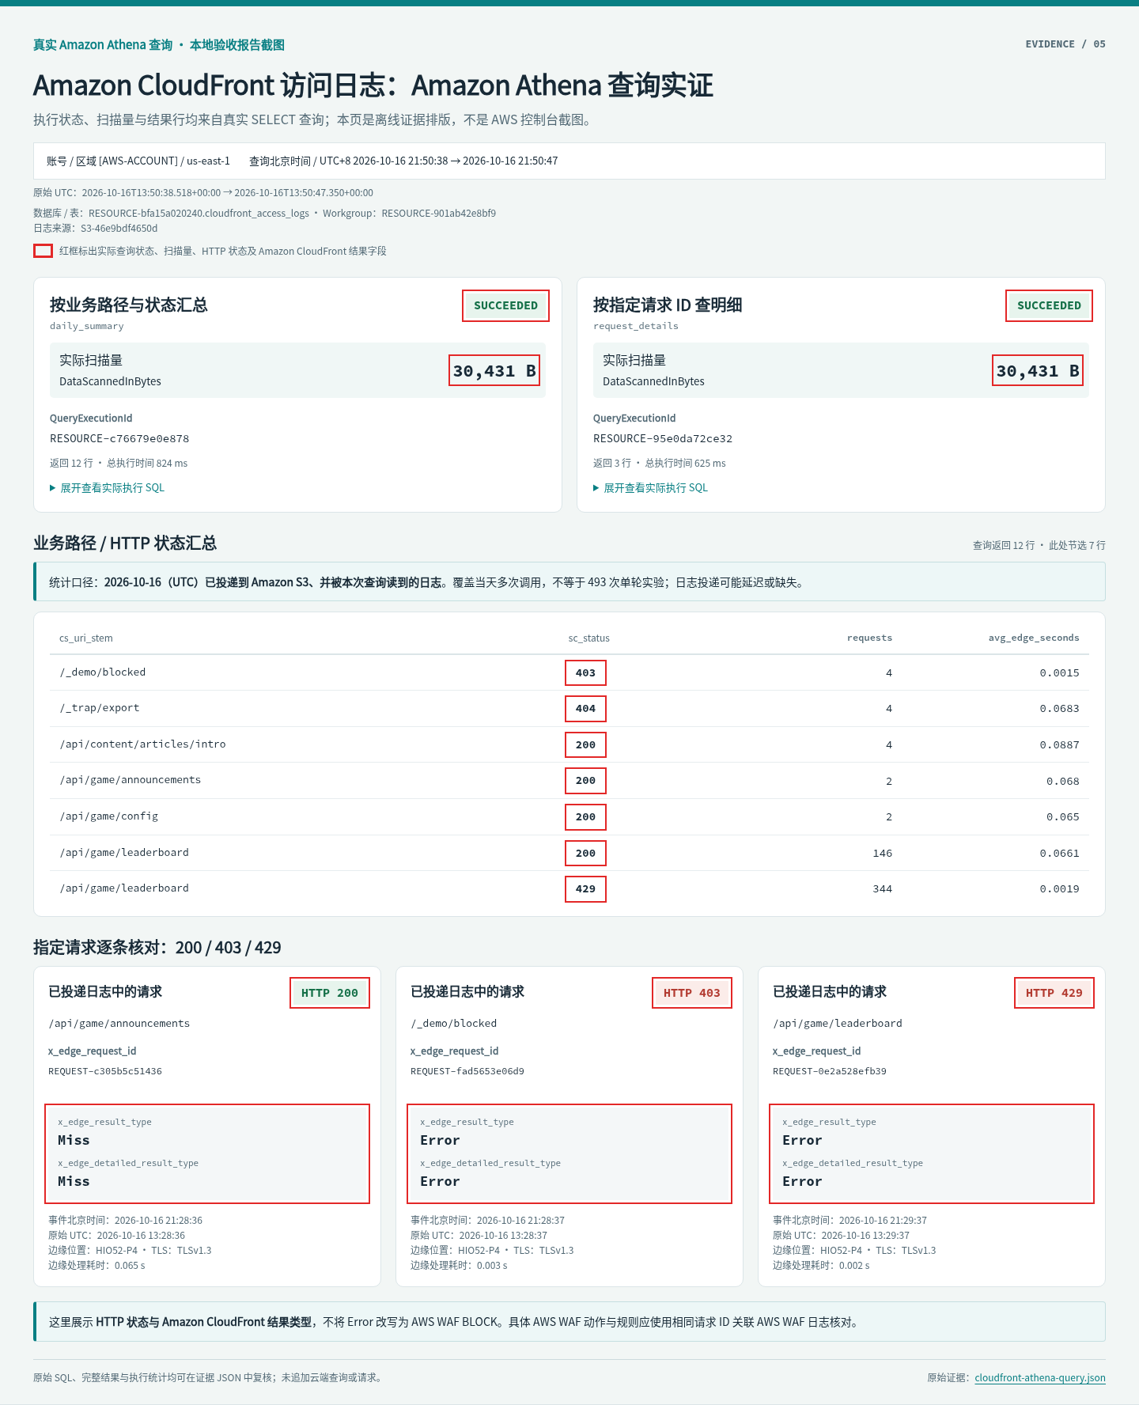
[图 6:Amazon Athena 历史查询结果:执行状态、扫描量与 200/403/429 明细] |
图 6 保留原稿的历史查询证据,用于展示关联方法;它不是当前 Standard logging v2 配置重新验收的结果。部署 v2 后,应以新产生的请求 ID 和 UTC 日期查询。公告样本已核对三份日志的 ID,两个阻断样本有对应的 CloudFront 与 WAF 记录。
CloudFront 标准日志异步、尽力而为投递,部分记录可能延迟至 24 小时。time_taken 是边缘处理时间,不等于玩家设备上的完整响应耗时;本文表未包含 JA4,应从 WAF 日志取原生指纹。本文为无分区 JSON 表,日期条件和 LIMIT 都不能保证减少 S3 扫描量,生产环境应结合分区、保留期限和查询预算设计。
4. 使用 AWS Continuum for Penetration Testing 验证游戏 API
AWS Continuum 是 AWS 面向软件生命周期的安全服务,帮助团队发现、验证、排序和修复安全风险。本文重点介绍以下两项主要能力:
| 功能模块 | 主要用途 | 与本文的关系 |
| Continuum for Code Vulnerabilities | 结合代码与 AWS 环境上下文验证漏洞可利用性,评估业务影响,并提供修复补丁 | 面向代码漏洞的分析与修复,不是本文的操作重点 |
| Continuum for Penetration Testing | 对已部署的 Web 应用与 API 在授权范围内模拟攻击,输出漏洞发现、验证证据和修复建议 | 本文使用的 Pentest 部分:通过 CloudFront 与 WAF 的公开入口测试游戏 API |
4.1 验证目标域名,确认可测试的入口
创建项目的 Agent Space,在 Target Domains 中添加 CloudFront 域名,选择 HTTP Route 验证。本文只提供公告、配置和排行榜的固定 JSON,没有登录、数据库或真实奖励入账。
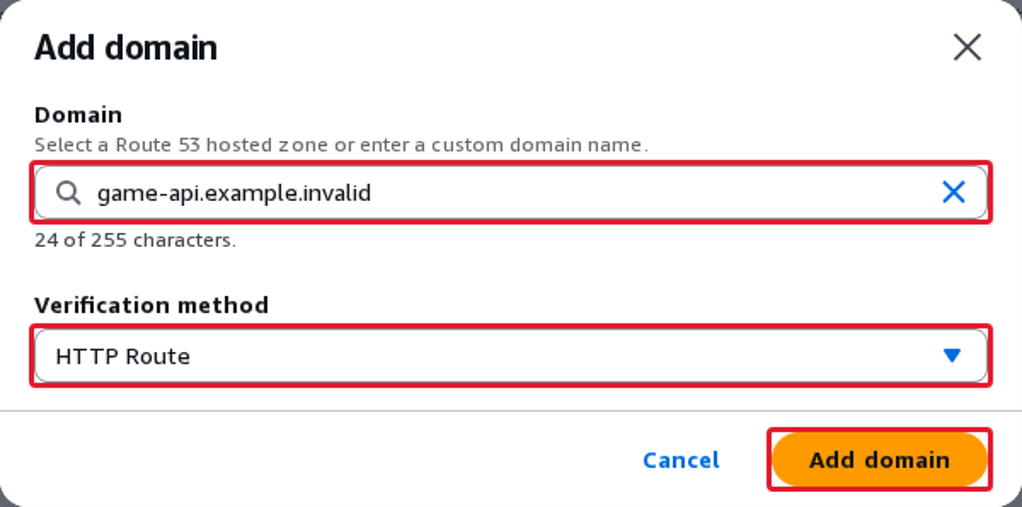
[图 7 :添加目标域名并选择 HTTP Route 验证方式] |
取得服务提供的 token 后,使以下路径返回 HTTP 200 和对应 tokens 文档:
随后选择 Verify,确认状态为 Verified。仅能访问该路径还不代表服务已完成所有权验证;自有域名也可按条件使用 DNS TXT。[3]
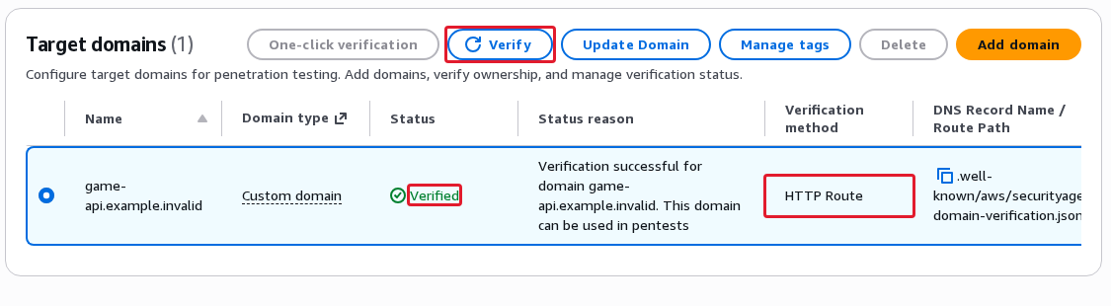
[图 8 :执行 Verify,并确认域名状态为 Verified] |
4.2 配置测试目标、访问方式与排除范围
从 Agent Space 的 Web application 进入 Penetration tests 创建流程,填写名称,选择 Web application 范围,并填写已验证域名下的 Target URLs。可在 Advanced network access 添加专用 User-Agent 以关联扫描流量,保持原有 WAF 策略,不为该标记配置放行规则。[3]
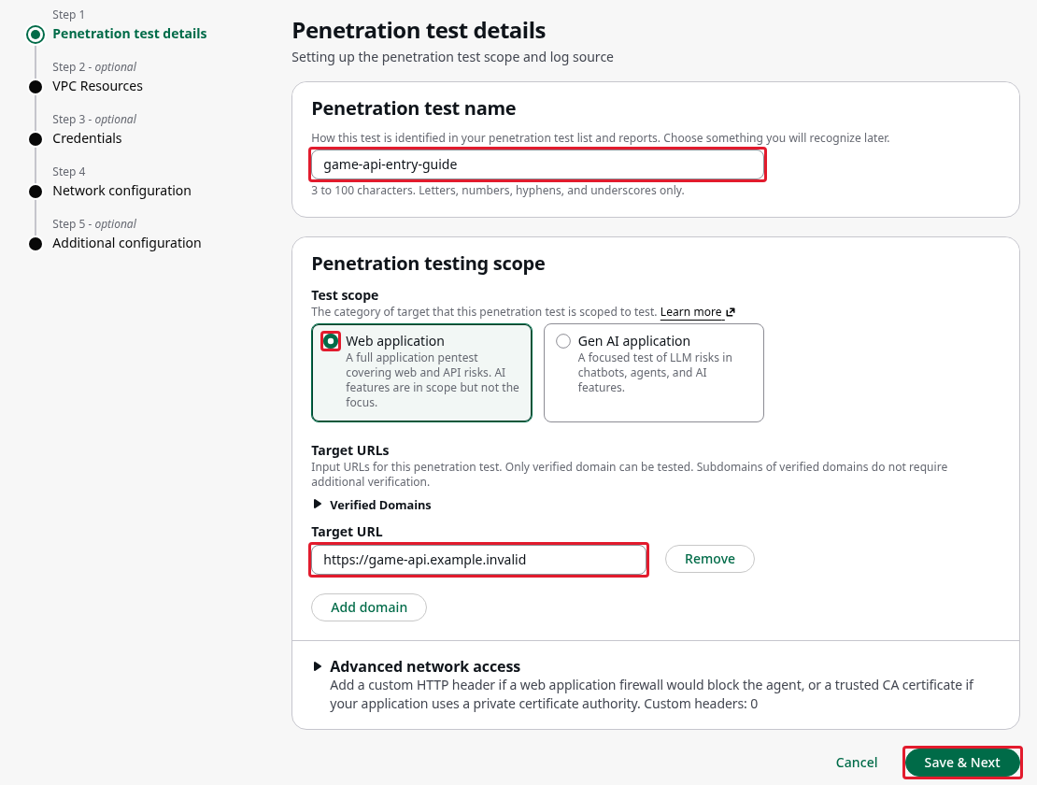
[图 9:填写 Pentest 名称、Web application 范围、目标 URL 与可选请求 Header] |
本文从公网 CloudFront 入口访问,无需连接私有 VPC,也不需要登录凭据;VPC Resources 和 Credentials 可跳过。真实私网或认证接口应配置相应连接和测试身份。
在 Network configuration 中明确范围:Target 允许测试;Accessible 仅允许访问,不允许攻击;Out of scope 禁止访问。本文聚焦三个游戏 API,将 /_demo/blocked、/_trap/export 和域名验证路径排除。OpenAPI 或自然语言说明不能代替这些网络范围配置。
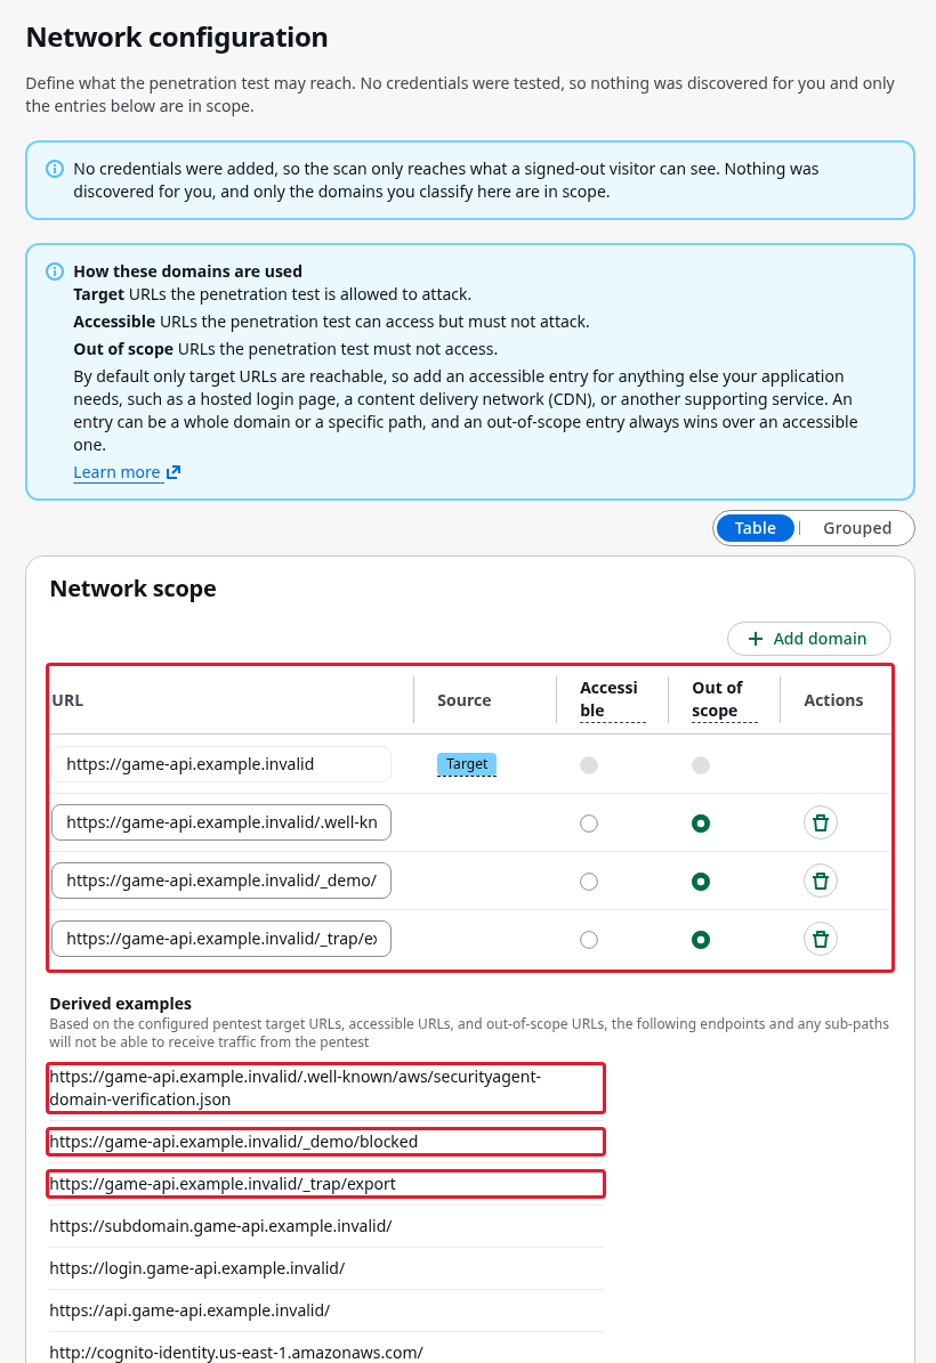
[图 10:配置 Target、Accessible 与 Out of scope,排除演示控制路径] |
4.3 关联上下文与权限,设置用量后运行
在创建流程中选择 Service role 与 CloudWatch Logs 日志组,确认角色具备读取上下文、写入测试日志等必要权限。在 Resources 中关联 OpenAPI、应用上下文和架构图,说明实际路径、方法、固定响应及 WAF 的 Count、Block 和速率配置。仅上传文件到 S3,不代表它已关联到本次 Pentest。
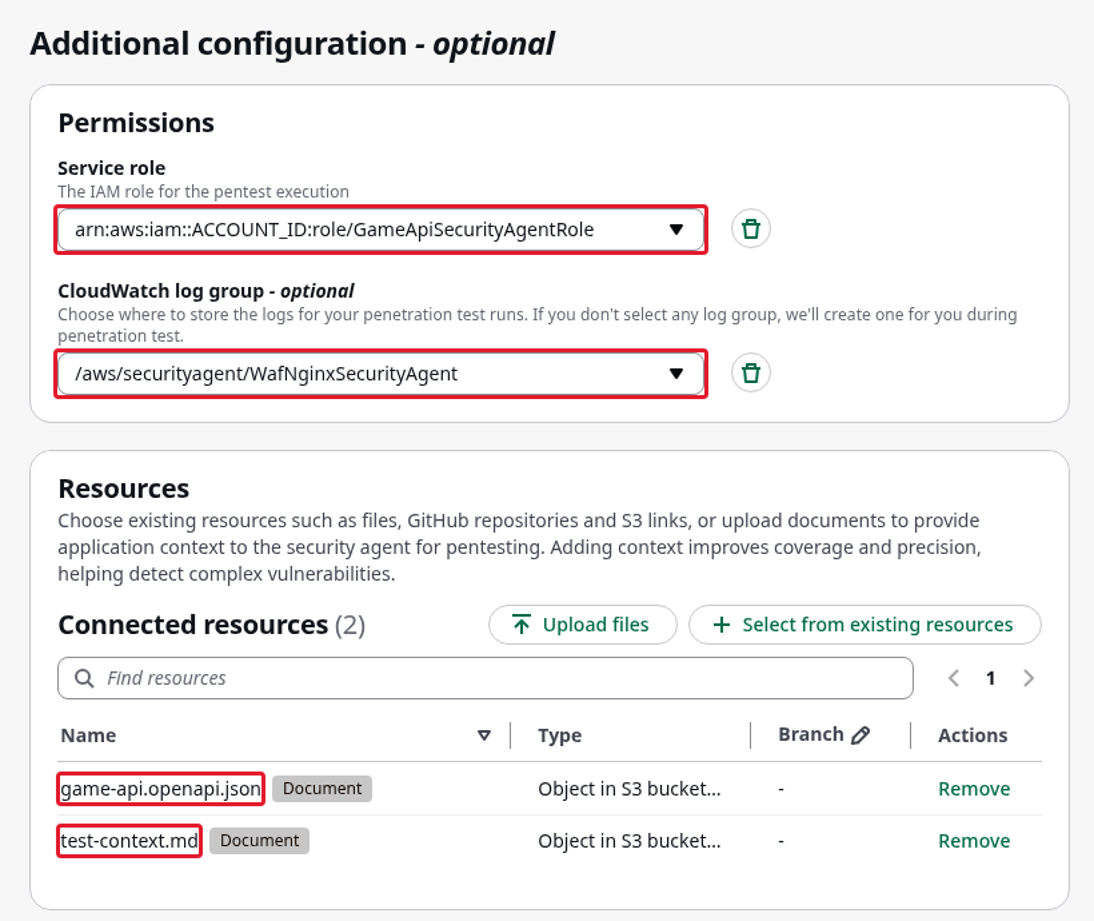
[图 11:服务角色、日志组与接口上下文的配置示例,字段位置以当前控制台为准] |
本文只测试已部署 API,关闭 Automatic code remediation,按预算设置 Max task hours,并检查 Exclude risk types 是否符合测试目的。task-hours 按并行任务累计工作量计量,不等于墙钟等待时间。
核对目标、附件、排除范围和用量后,Create pentest 仅保存配置,Create and execute 同时启动执行;在 Penetration test runs 中查看状态、日志和错误。
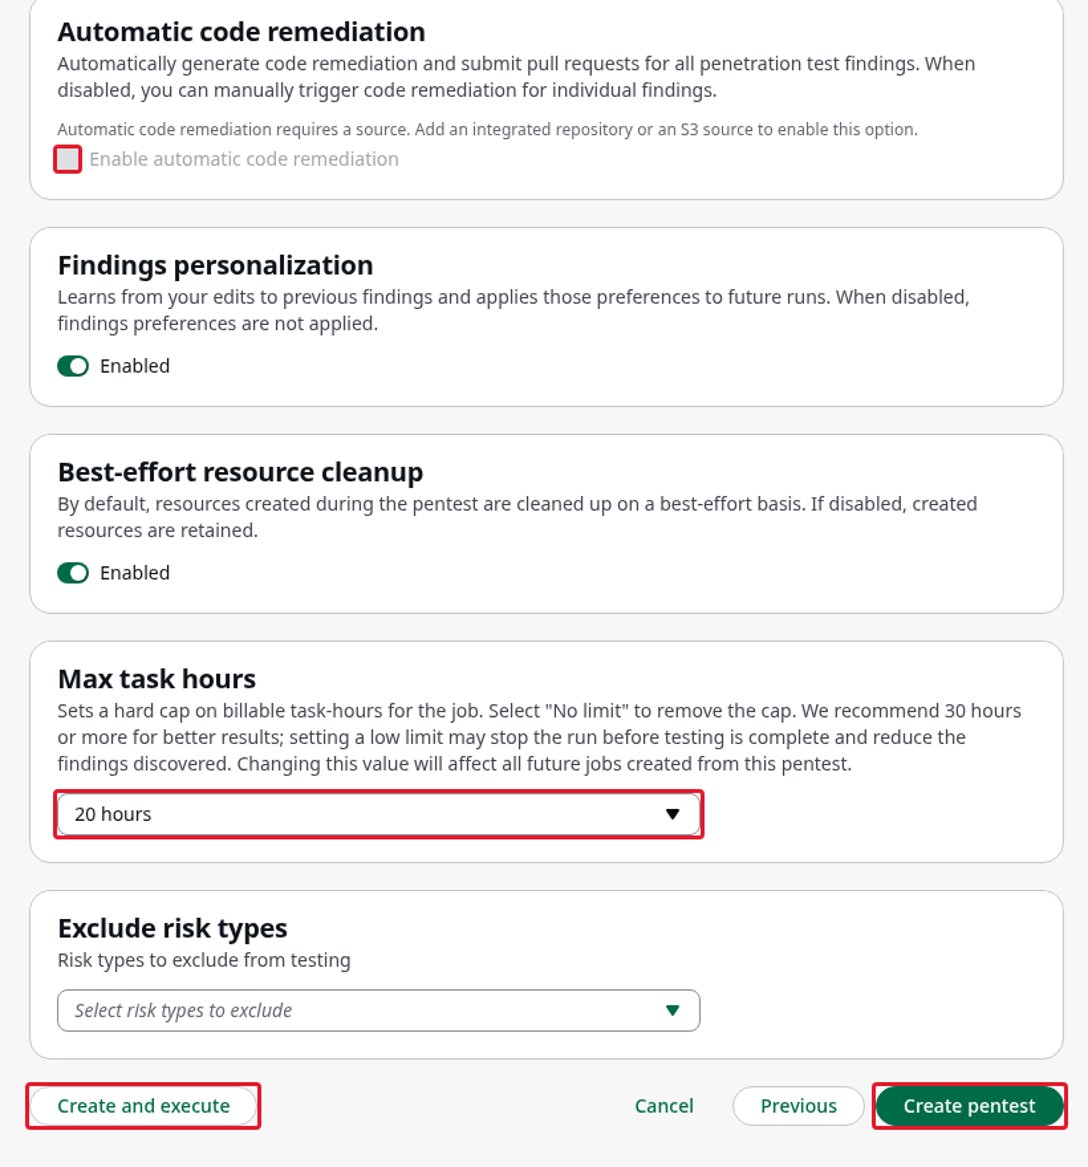
[图 12:设置最大任务用量与风险排除项,并选择保存或立即执行] |
4.4 审阅发现与证据,导出报告
运行后先核对完成状态、错误和用量上限,再查看 Findings 的严重程度、置信度、验证状态与证据。默认筛选下的空列表不能视为没有发现;返回 200 不代表注入成功,404 不等于 WAF 拦截,运行 Completed 也不等于所有问题均已验证。
选择 Generate report,按需设置发现筛选条件,再用 Generate and download 导出 PDF。将报告与测试范围、上下文版本、时间窗口和请求日志一并保存;修复后使用相同判据复测。
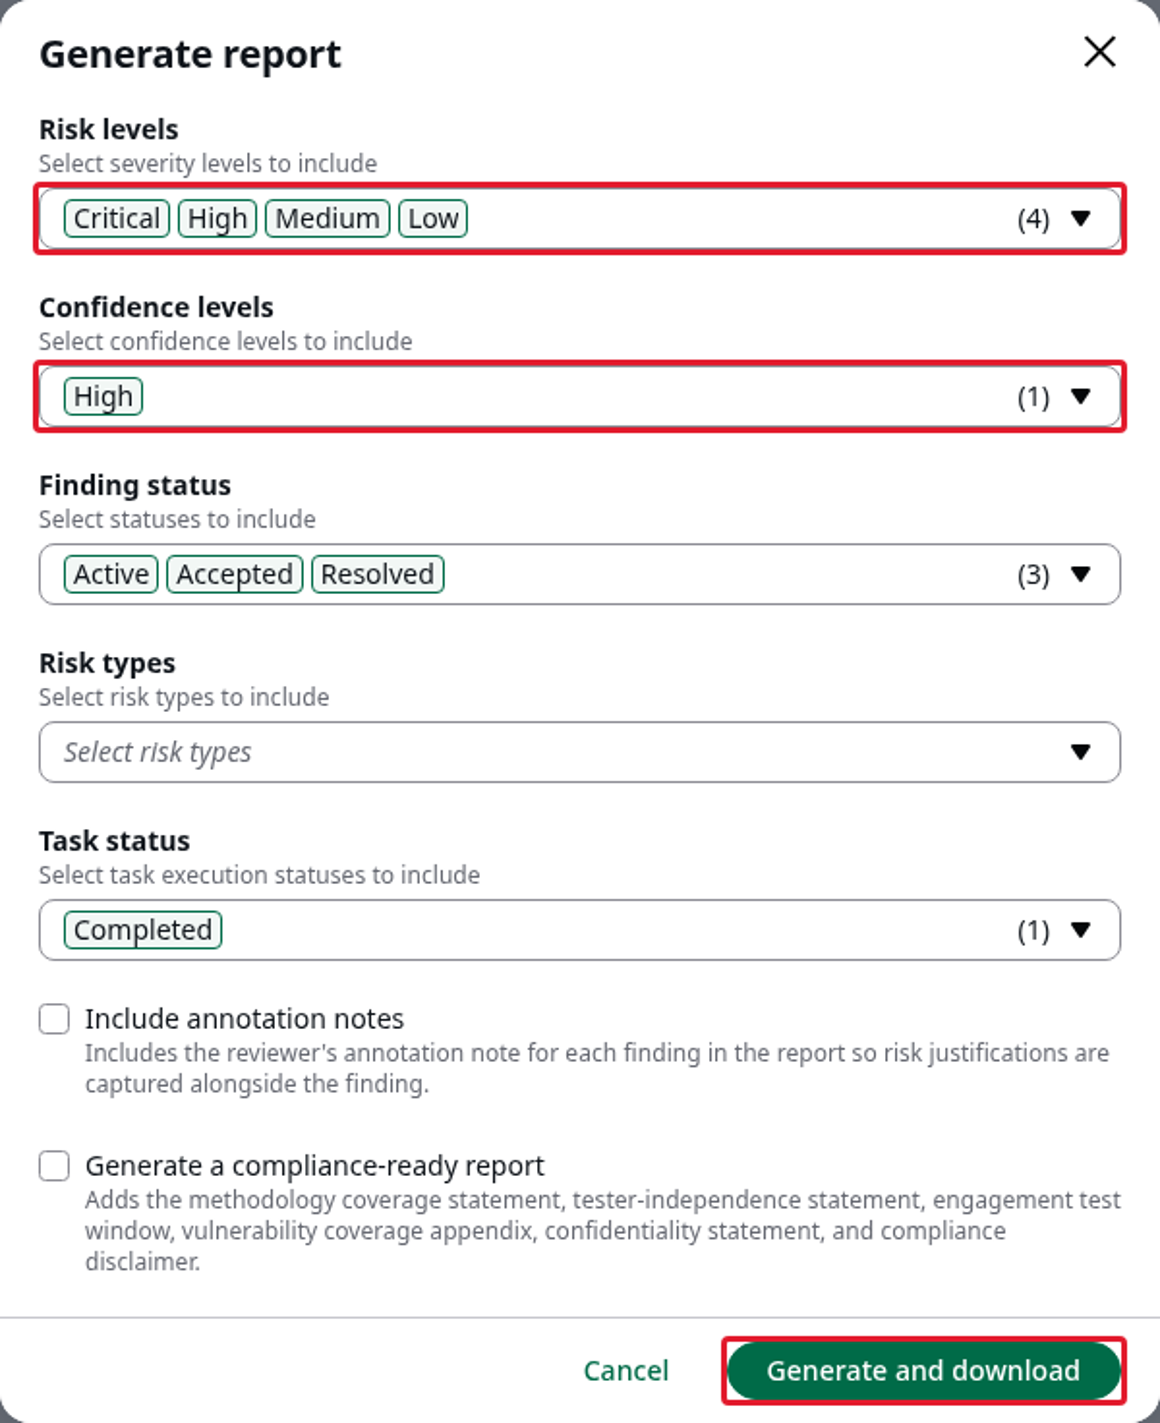
[图 13:设置报告筛选条件,并生成和下载 Pentest 报告] |
5. 上线检查与演示资源清理
接入真实游戏服务时,将以上结果落实为四项检查:
- 正常玩家能否完成操作。 结合活动高峰、弱网重试、共享出口和客户端版本验证规则,再从 Count 切换到阻断;客户端对 429 使用有上限、带随机退避的重试。
- 入口规则与业务校验是否分工明确。 Anti-DDoS 关注应用层攻击,蜜罐提供探测线索,JA4 辅助关联相似流量;鉴权、结算、奖励幂等与反作弊由服务端保证。
- 能否解释单次异常响应。 用请求 ID 关联 WAF、CloudFront 与 Nginx;同时观察活动加载成功率、正常客户端 403/429 分布与业务失败率,避免只看拦截量。
- 能否复核并持续修正。 保留 Continuum 测试范围与发现证据;分别配置各类日志的脱敏、权限与保留期限,WAF 的脱敏不会自动应用到 CloudFront 日志。
演示结束后先另存需要的日志、查询结果与报告,再清理资源。如果使用过配套的 Continuum 接入栈,先删除其准备资源:
随后销毁入口演示栈:
项目将日志桶、查询结果桶、日志组、Glue 表与数据库、Athena 工作组及 Secret 配置为随栈删除,相关桶会自动清空;Continuum 接入栈的上下文桶和专用日志组也会删除。确认 CloudFormation 删除完成。CDK bootstrap 的 CDKToolkit、资产桶与 ECR 仓库可能由其他项目共用,应另行确认归属和依赖。
6. 参考资料
[1] AWS WAF 规则与流量控制:Anti-DDoS 托管规则、规则组动作覆盖、标签、JA4 匹配、速率规则。
[2] CloudFront 日志与 Athena 查询:标准日志字段、日志投递、Athena JSON 建表。
[3] AWS Continuum 与渗透测试:产品介绍、目标域名验证、创建和运行 Pentest、导出报告。
➡️ 下一步行动:
相关产品:
- Amazon WAF — Web 应用程序防火墙
- Amazon CloudFront — 全球内容分发网络
- Amazon Athena — 使用 SQL 在 S3 中查询数据
- Amazon CDK — 基础设施即代码框架
- Amazon S3 — 适用于 AI、分析和存档的几乎无限的安全对象存储
相关文章:
- 使用 Amazon CloudFront 和 AWS WAF 大规模交付 WordPress
- 利用 Amazon Athena managed query results 让 AWS DevOps Agent 查询 Amazon S3 中的日志
- 从安全头条到代码补丁:用 AWS Continuum 与 AWS WAF 构建安全事件雷达
- CloudFront 部署小指南(二十五) – 网络级源站防护
- 使用 Amazon Athena 分析 Kiro 团队用量报表:动态模型列的数据建模实践
*前述特定亚马逊云科技生成式人工智能相关的服务目前在亚马逊云科技海外区域可用。亚马逊云科技中国区域相关云服务由西云数据和光环新网运营,具体信息以中国区域官网为准。
本篇作者
AWS 架构师中心:云端创新的引领者探索 AWS 架构师中心,获取经实战验证的最佳实践与架构指南,助您高效构建安全、可靠的云上应用
|
 |