O blog da AWS
Modernizando o portal do TST: do Liferay on-premises para uma arquitetura moderna na AWS
Por Guilherme Souza Diniz, Técnico Judiciário em atuação no Tribunal Superior do Trabalho (TST) e Allyson Oliveira, arquiteto de soluções da AWS.
Levar o portal institucional do Tribunal Superior do Trabalho (TST) para a nuvem foi um desafio muito além da troca de servidores. No setor público, a verdadeira transformação digital exige uma mudança de mentalidade: trocar processos manuais e infraestruturas rígidas por automação, resiliência e engenharia moderna.
Este artigo descreve a modernização da plataforma Liferay, migrando de um ambiente on-premises para uma arquitetura em nuvem na Amazon Web Services (AWS), com foco em alta disponibilidade, segurança e automação por infraestrutura como código (IaC). Mais do que uma migração técnica, essa jornada representa uma mudança estrutural na forma como o TST entrega serviços digitais a trabalhadores, empregadores e operadores do direito que dependem do portal diariamente.
O ponto de partida e os desafios do legado
Antes da migração, o portal operava sobre o Oracle Linux 7 em um ambiente virtualizado local. Na prática, isso significava um esforço operacional alto: o provisionamento era manual, as atualizações eram complexas e o risco de segurança aumentava conforme as dependências ficavam defasadas.
Além disso, a escalabilidade era um gargalo. Se houvesse um pico inesperado de acessos, a intervenção precisava ser humana e imediata. Outro ponto crítico era a necessidade de integrar mecanismos modernos de autenticação, como o OpenID Connect (OIDC), algo essencial para a governança atual do tribunal, mas difícil de implementar no modelo antigo.
A estratégia: não basta migrar, é preciso reconstruir
A diretriz do projeto foi clara: não apenas um lift-and-shift (mover o sistema como ele estava). A meta era reconstruir a arquitetura aproveitando o melhor da computação em nuvem e da IaC. A escolha da AWS como provedora de nuvem trouxe a elasticidade e os serviços gerenciados necessários para manter o portal disponível e seguro.
O desenho da nova solução
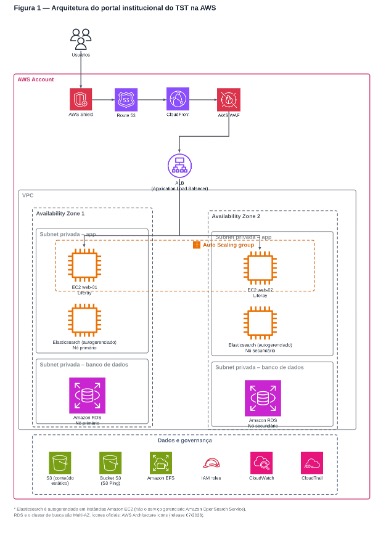
A arquitetura foi redesenhada com uma separação clara de responsabilidades, focando em alta disponibilidade:
1. Borda e entrega de conteúdo
O acesso ao portal é protegido e otimizado na borda por meio do Amazon CloudFront, combinando distribuição de conteúdo, políticas de cache e otimização de entrega. Como camada adicional de proteção, a equipe implementou o AWS WAF, aplicando regras de segurança antes que as requisições alcancem a camada de aplicação. A resolução DNS é feita pelo Amazon Route 53, direcionando os domínios para distribuições do CloudFront.
2. Balanceamento e camada de aplicação
A aplicação Liferay é executada em instâncias Amazon Elastic Compute Cloud (Amazon EC2) organizadas em Auto Scaling groups, permitindo expansão e contração automática conforme demanda. As requisições são recebidas por Application Load Balancers (ALB), que distribuem tráfego para os nós de aplicação e mantêm o serviço resiliente mesmo quando instâncias individuais falham.
3. Camada de busca isolada
Para proteger a performance do portal, a camada de busca foi isolada em um cluster dedicado de software Elasticsearch (open source) rodando em instâncias Amazon EC2, desacoplando consultas e indexações da camada web. Com isso, workloads de busca não impactam diretamente a disponibilidade e a latência percebida pelos usuários na navegação do portal.
4. Dados e armazenamento
A persistência foi modernizada com Amazon Relational Database Service (Amazon RDS) for PostgreSQL, reduzindo o esforço de administração do banco e habilitando recursos de alta disponibilidade com implantação Multi-AZ. Para arquivos e conteúdo compartilhado pela aplicação, a equipe adotou uma combinação de:
- Amazon Elastic File System (Amazon EFS) : para compartilhamento de filesystem entre nós de aplicações.
- Amazon Simple Storage Service (Amazon S3) : para armazenamento durável de objetos e conteúdo estático.
5. Segurança
A arquitetura foi desenhada para reduzir a exposição direta dos componentes internos e aplicar controles por camadas (borda, balanceamento, rede e instâncias). Regras de segurança são gerenciadas de forma padronizada via IaC, facilitando auditoria e reduzindo desvios de configuração.
6. Comunicação do cluster
A arquitetura on-premises utilizava o TCP Ping (unicast) para a comunicação entre os nós da aplicação Liferay, o que exigia a atualização manual dos arquivos de configuração com o IP de cada novo nó adicionado. Para viabilizar o Auto Scaling na AWS, a equipe adotou o S3 Ping como mecanismo de descoberta de nós. Com essa abordagem, as instâncias gravam e leem pequenos arquivos de registro em um bucket do Amazon S3 para descobrir os demais membros do cluster — eliminando a dependência de endereços IP pré-configurados e permitindo que novos nós ingressem no cluster de forma automática.
Figura 1: Arquitetura do portal institucional do TST na AWS — camadas de borda, aplicação, busca, dados e armazenamento.
![Arquitetura do portal TST com camadas: Cloudfront, WAF, ALB, EC2, Elasticsearch, RDS, EFS]
Automação: infraestrutura como código na prática
Um dos principais ganhos do projeto foi a previsibilidade operacional.
Toda a infraestrutura foi versionada em Terraform, com uma organização modular que reflete as camadas da solução:
● Compute: instâncias, templates, balanceadores.
● Content-delivery: políticas de cache e entrega.
● Domain-name: DNS.
● Security-network / security-web: controles de segurança.
● Storage: buckets e artefatos.
● Logging: observabilidade.
● Environments: separação por ambientes.
Para reduzir o tempo de bootstrap e aumentar a padronização, a equipe utilizou Packer para construir golden images (Amazon Linux) tanto para a camada web quanto para a camada de busca. Essas imagens já nascem com dependências instaladas e ajustes de segurança (hardening) aplicados; parâmetros finais e configurações específicas são aplicados via user-data no lançamento das instâncias.
Essa combinação (Terraform com Packer e user-data) permite recriar o ambiente de forma consistente e rápida, além de viabilizar ambientes separados para testes e validações de implantação. Para organizações do setor público que gerenciam requisitos complexos de conformidade, a IaC também fornece um registro auditável de mudanças na infraestrutura, apoiando padrões de governança e prestação de contas.
Parceria estratégica
O sucesso dessa jornada veio da soma de forças. As equipes técnicas da Coordenadoria de Infraestrutura Tecnológica (CITEC) e da Divisão de Gerenciamento de Aplicações e Dados (DGEAD) cuidaram da governança, arquitetura e integração com as políticas do tribunal. Já a empresa SEA Tecnologia trouxe o braço especializado em Liferay, de modo que a customização e a sustentação da plataforma mantivessem o ritmo durante a transição.
Resultados e o que vem pela frente
A modernização trouxe ganhos imediatos:
● Segurança robusta: proteção contra ameaças externas e criptografia de dados, com defesa em profundidade implementada em múltiplas camadas da arquitetura, incluindo AWS WAF, criptografia em trânsito e em repouso, e controles do AWS Identity and Access Management (IAM).
● Resiliência: um sistema que se recupera sozinho e escala sob demanda, com implantação Multi-AZ no Amazon RDS e Auto Scaling groups projetados para manter a continuidade mesmo em falhas de instâncias individuais.
● Eficiência operacional: menos tempo em resolver problemas de forma reativa e mais tempo em melhorias estratégicas. O provisionamento automatizado via Terraform eliminou etapas manuais de configuração.
Esse projeto não é um ponto final, mas uma base. Com essa estrutura, o TST já está pronto para os próximos passos: integração total com pipelines de continuous integration and continuous delivery (CI/CD), monitoramento centralizado com Amazon CloudWatch e, futuramente, a adoção de containers. Mais do que uma migração técnica, o TST entregou uma plataforma pronta para o futuro do serviço público digital — uma que serve melhor os trabalhadores, empregadores e operadores do direito que dependem do portal todos os dias.
Próximos passos
Para se aprofundar nos serviços e padrões apresentados neste post:
Documentação do Amazon EC2 Auto Scaling para escalabilidade automática.
Alta disponibilidade com Amazon RDS e armazenamento de arquivos com Amazon EFS.
Tem um desafio de modernização parecido? Fale com a equipe de conta da AWS e conte nos comentários como está a jornada do seu órgão.
—-
Autores
Guilherme Souza Diniz é Bacharel em Sistemas de Informação, Técnico Judiciário em atuação no Tribunal Superior do Trabalho (TST), líder técnico de equipes de DevOps e Inovação em Nuvem.
Allyson Oliveira é arquiteto de soluções da AWS no time de Setor Público. Já liderou diversos projetos de tecnologia tanto em ambientes on-premises quanto em nuvem, com foco em inteligência artificial agêntica e plataforma de dados moderna.