亚马逊AWS官方博客
隆重推出跨 AWS 账户的 Amazon EBS 卷克隆
去年,我们推出了卷克隆功能,用于Amazon Elastic Block Store(Amazon EBS),该新功能可让您在同一可用区内创建 EBS 卷的即时时间点副本。
今天,我们将卷克隆功能扩展到了跨账户复制,您可以将 EBS 卷复制到其他 AWS 账户,并可选择使用目标账户中的 AWS Key Management Service(AWS KMS)密钥对其进行重新加密。
借助这一新功能,您可以使用最新的应用程序数据在辅助环境中进行开发、测试和实验,同时保护并隔离生产环境中的信息。例如,您可以创建生产环境的副本,以所需的 EBS 加密方式刷新在单独账户中建立的测试和开发环境。
跨 AWS 账户复制 EBS 卷实操
要跨账户创建 EBS 卷副本,卷的所有者可以首先在 AWS Resource Access Manager(RAM)中向目标账户授予对其卷的访问权限,RAM 提供了一种跨 AWS 账户或在 AWS Organization 内共享资源的方式。然后,在目标账户中,他们可以找到自己有权限访问的卷并创建其副本。
要开始使用,请在 Amazon EBS 管理控制台中为您想要与目标账户共享的卷选择共享卷。
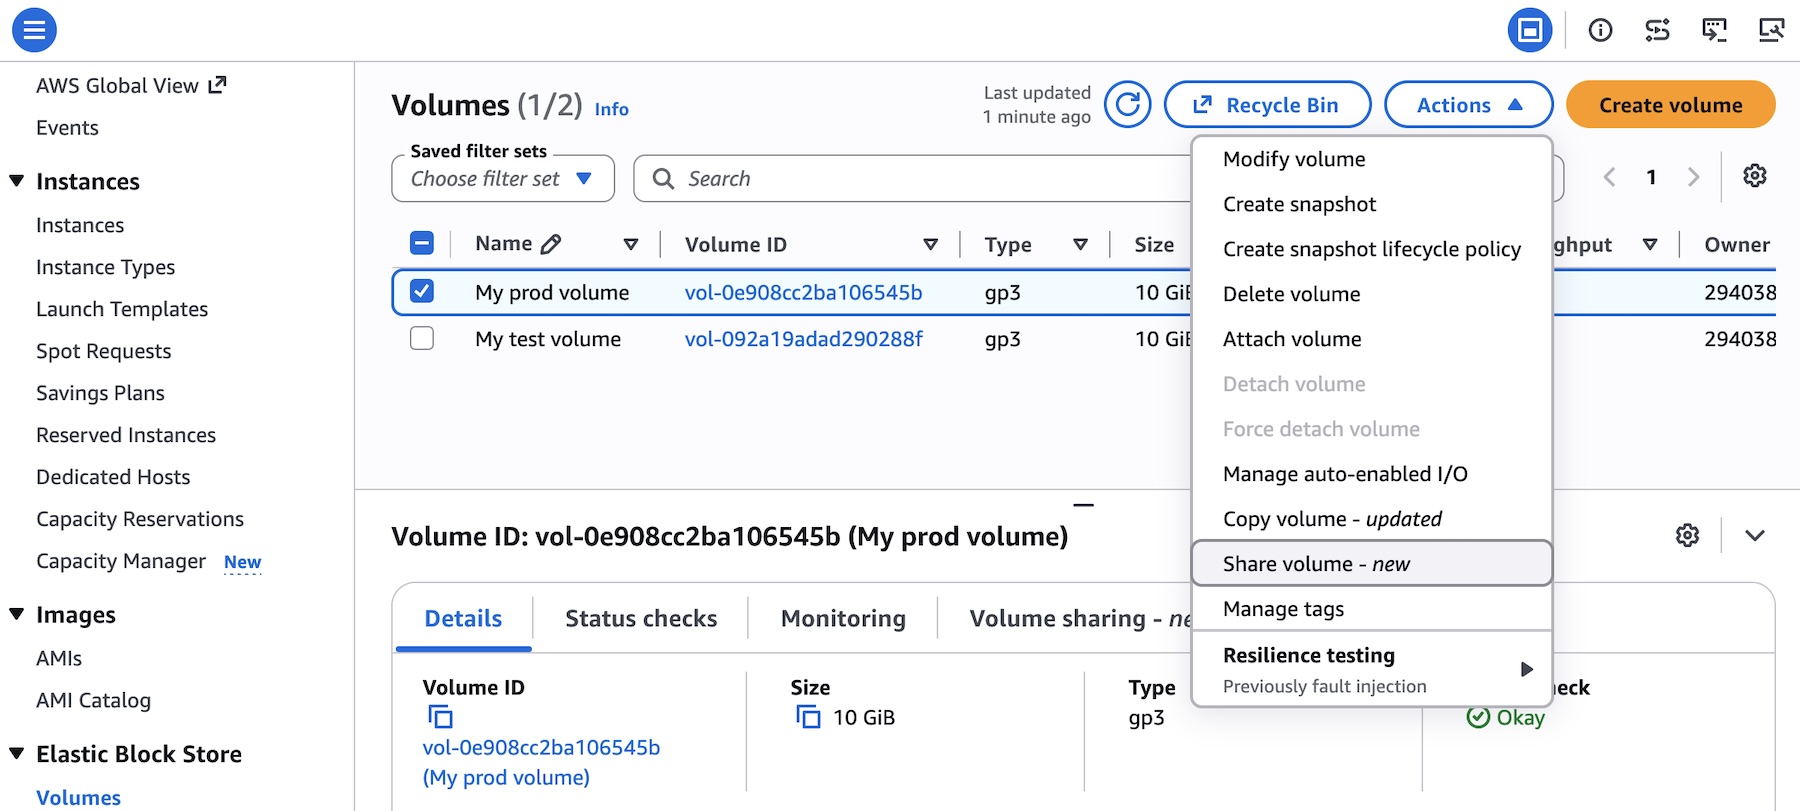
通过将卷添加到现有资源共享中,或在 AWS RAM 管理控制台中创建新的资源共享,与其他 AWS 账户共享该卷。有关更多详细信息,请参阅 AWS RAM 用户指南。
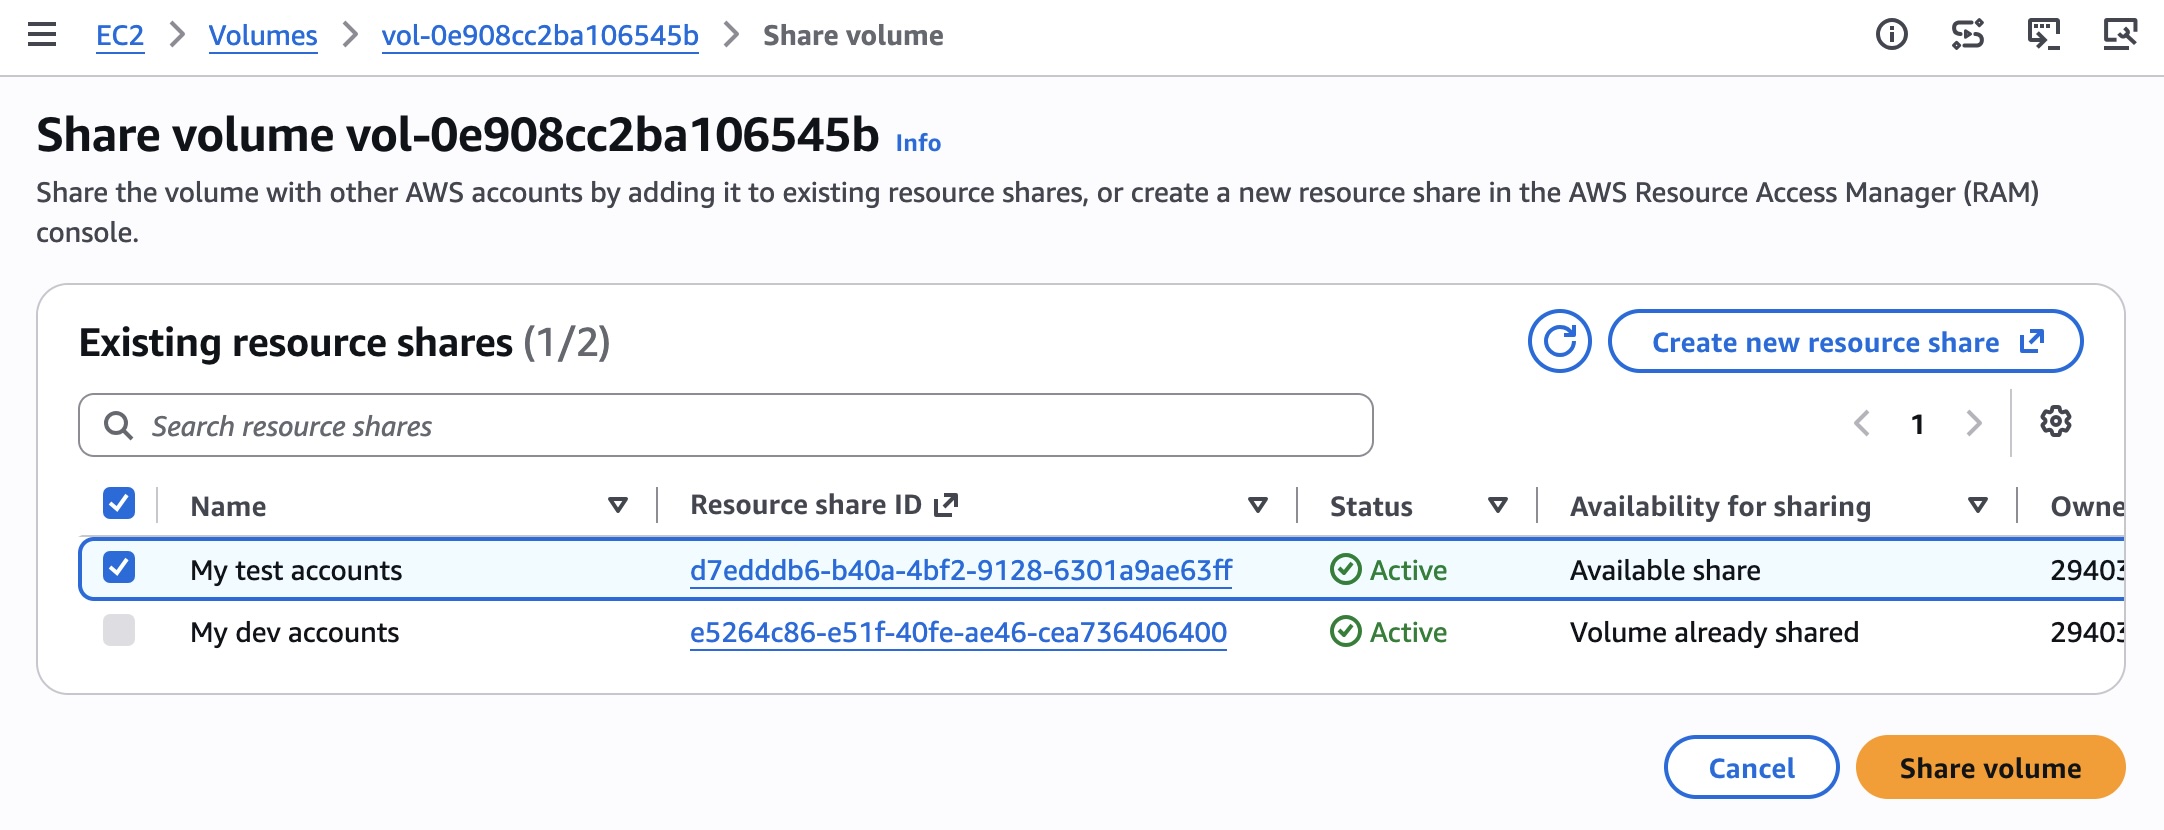
现在,您可以在卷详细信息页面的卷共享选项卡中看到该卷已被共享的确认信息。

目标账户必须在 RAM 管理控制台上接受资源共享。
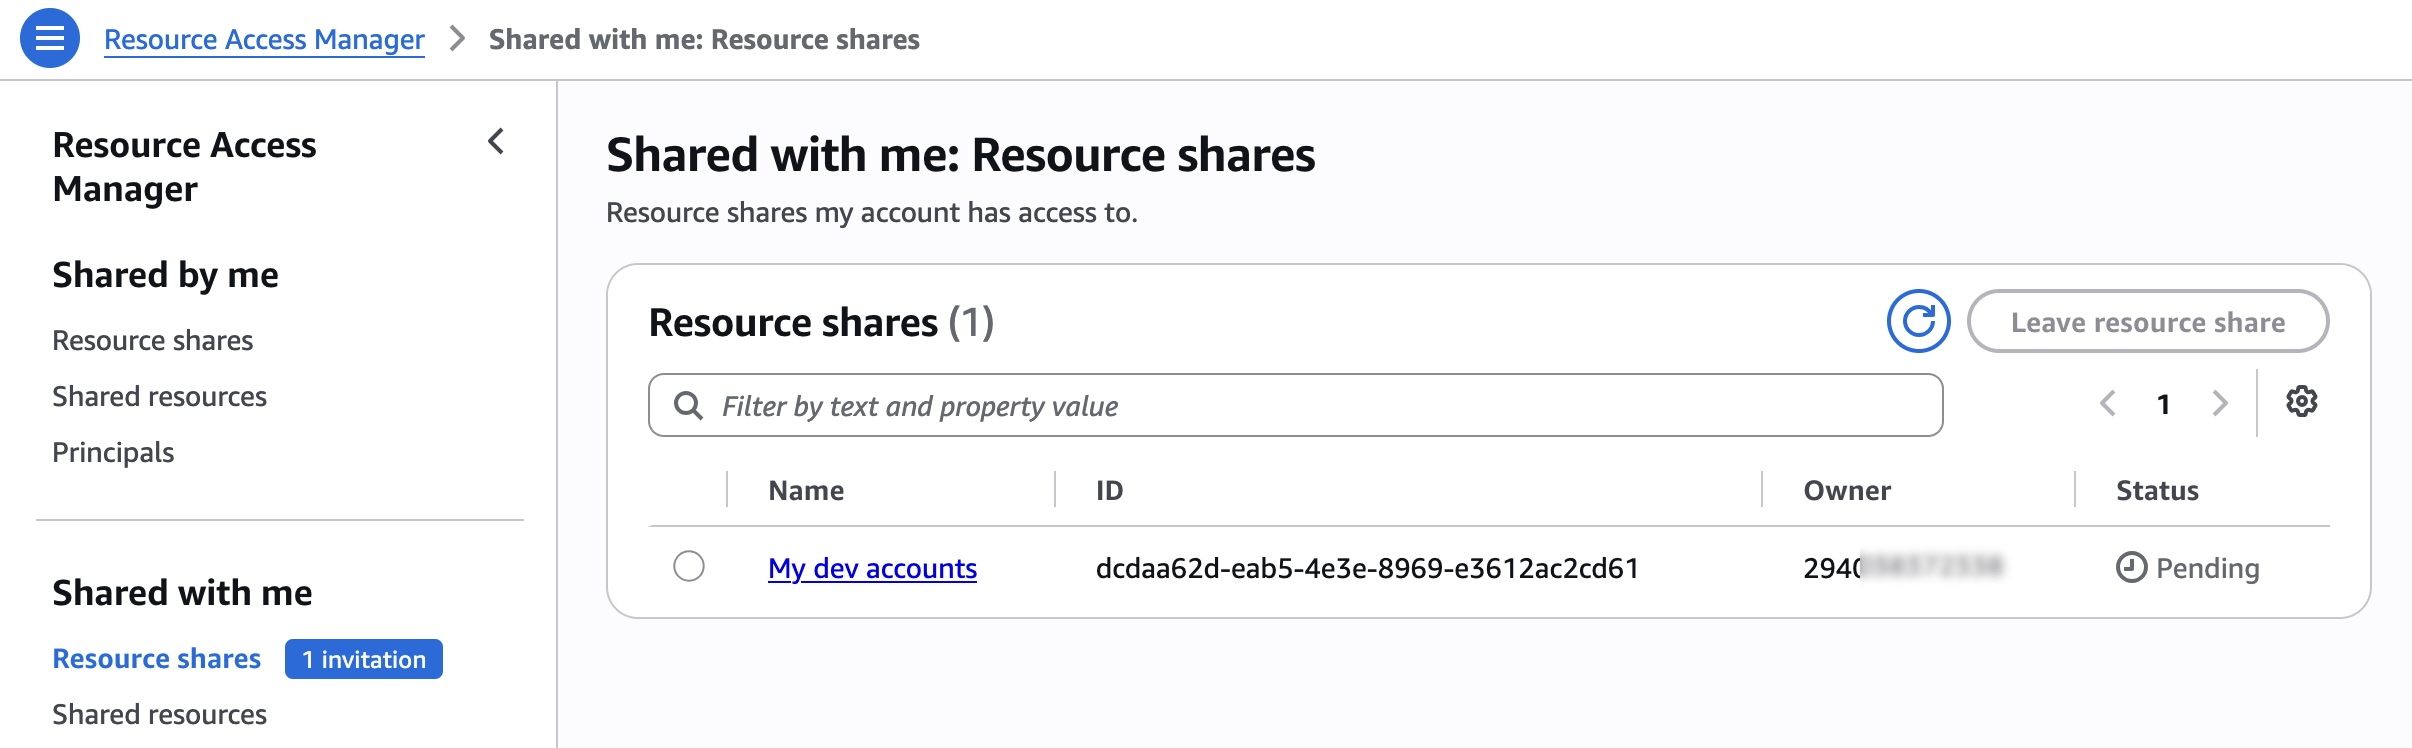
一旦他们接受资源共享,就可以在目标账户的 EBS 卷页面中看到这些卷。为任何已共享的卷选择“复制卷”。
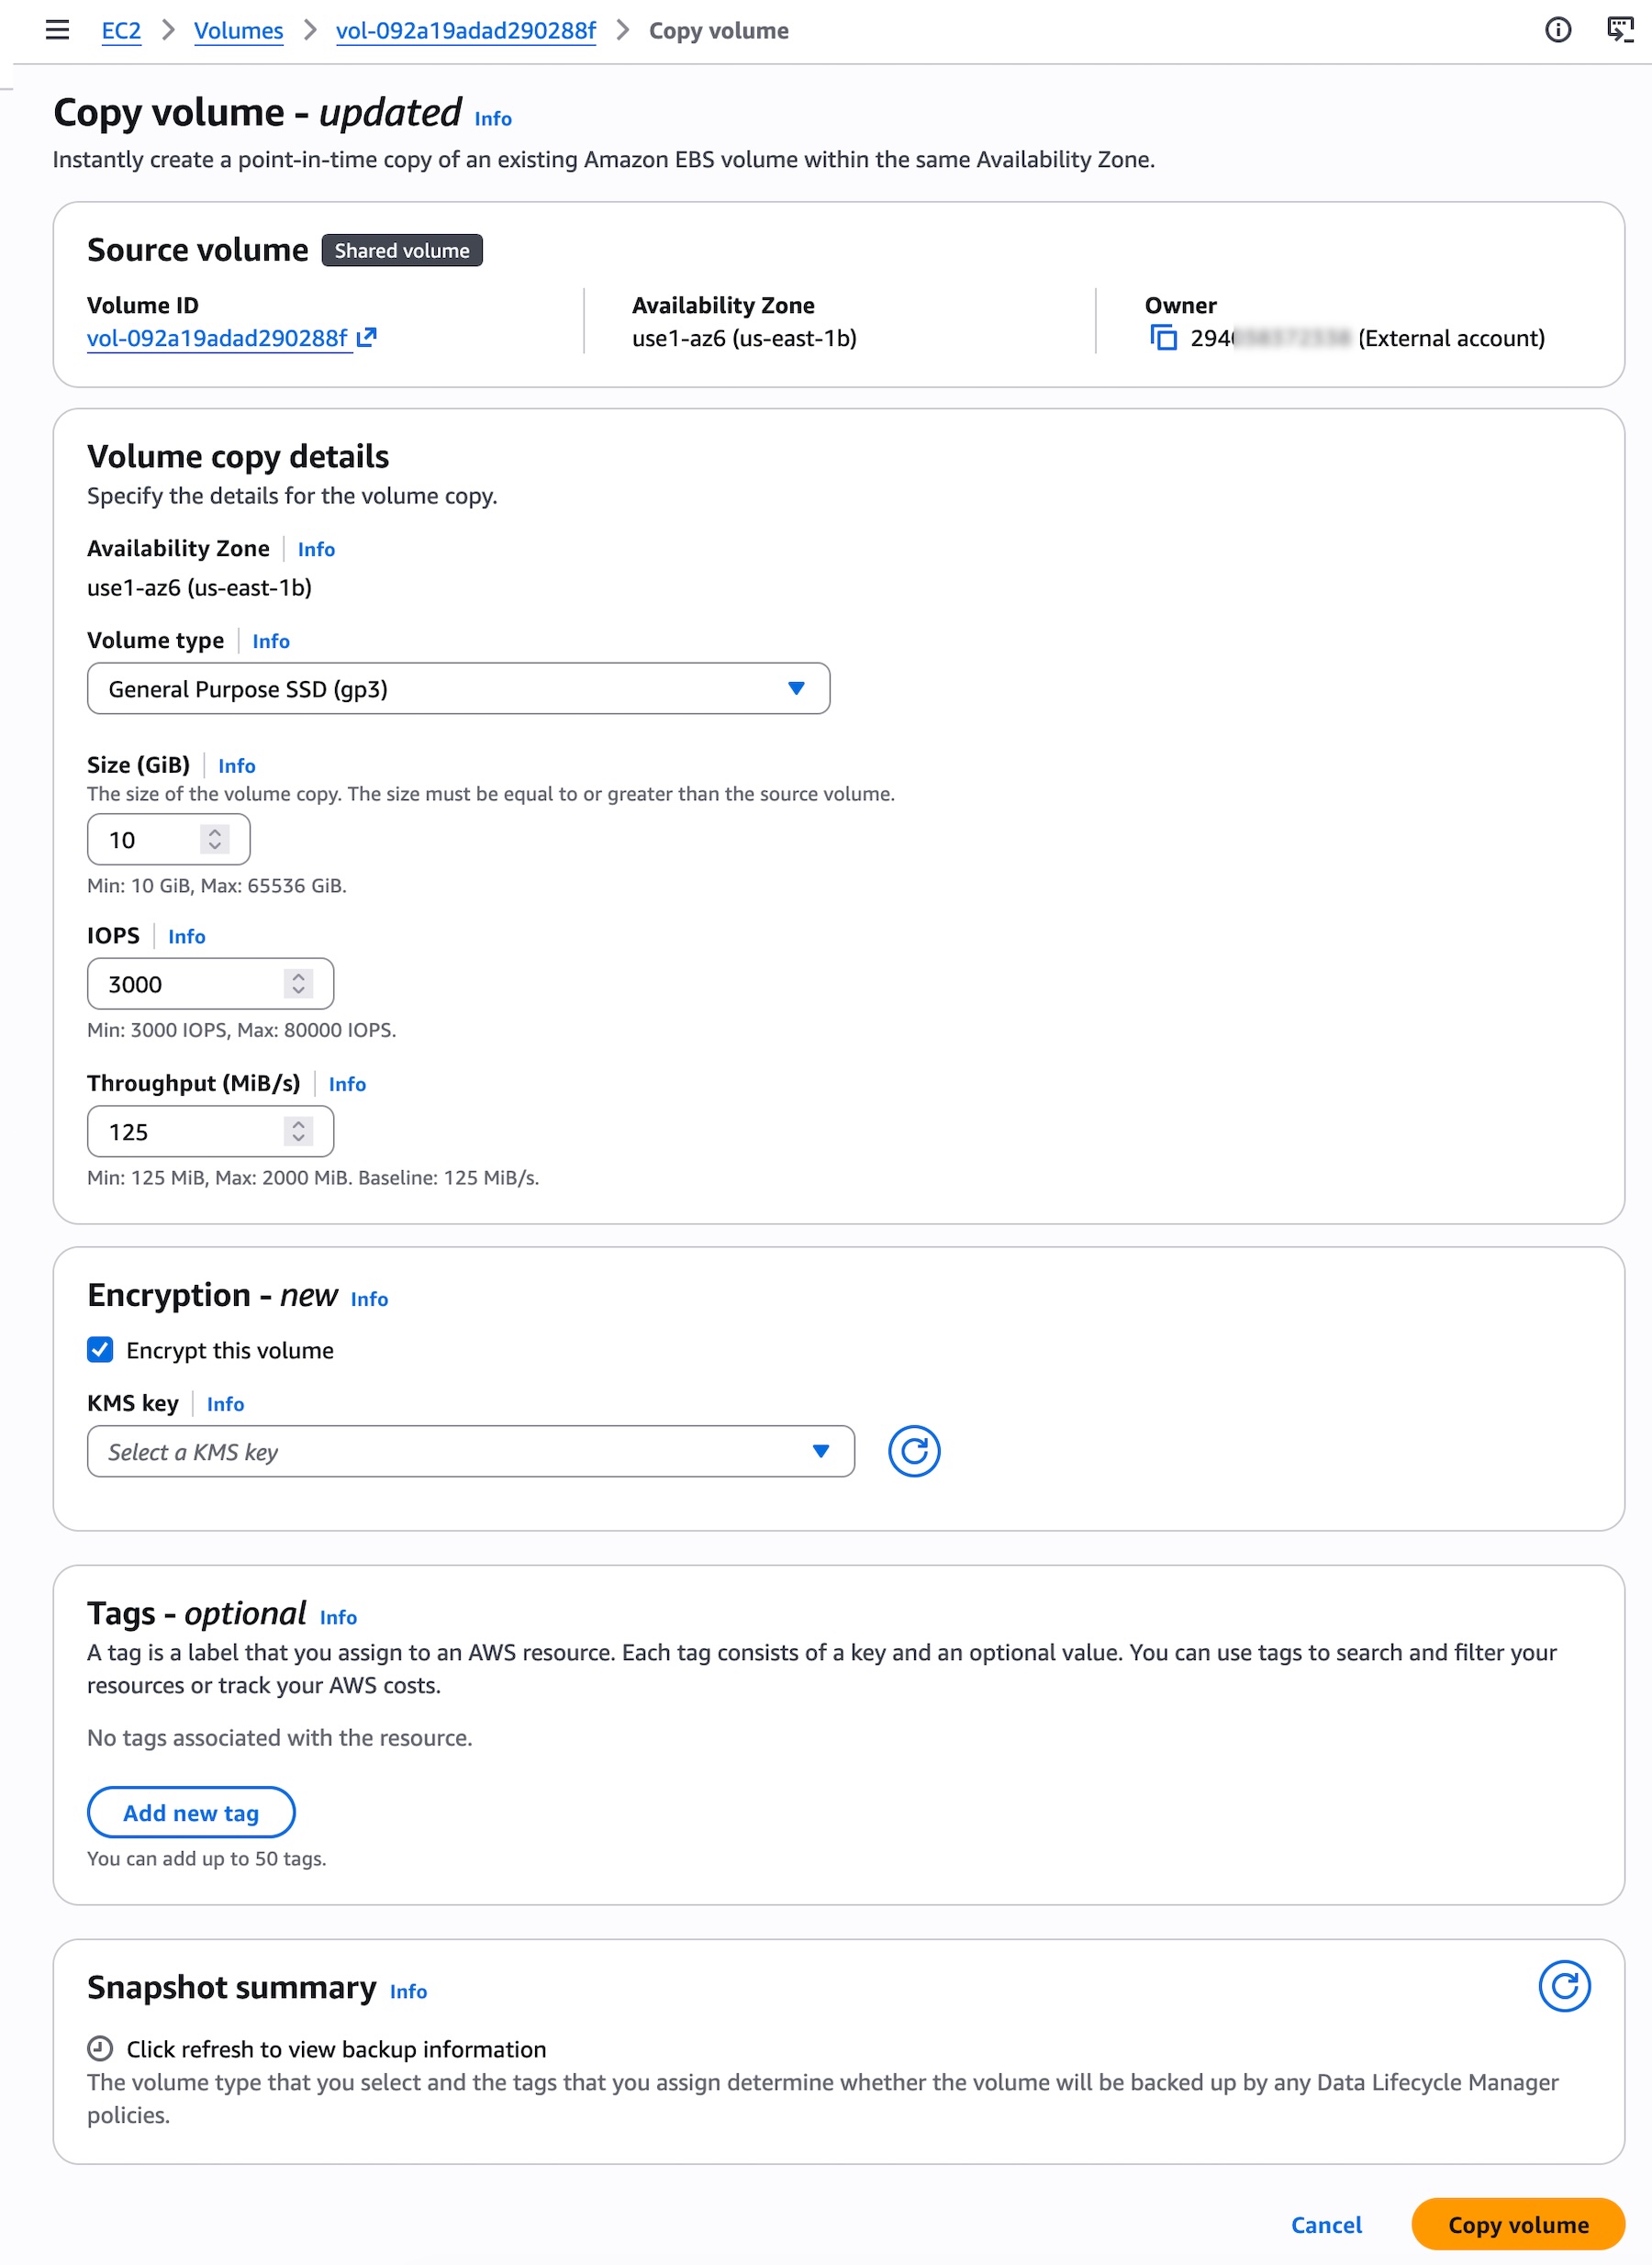
要以编程方式跨 AWS 账户共享和复制 EBS 卷(包括调用 API 和搜索文档),请尝试使用 AWS MCP 服务器和插件搭配您偏好的 AI 编码工具。 要了解更多信息,请访问 Amazon EBS 用户指南。
注意事项
接下来,我将分享一些重要的技术细节,我认为这些细节会对您有用。
- 加密:您可以共享未加密的卷以及使用客户自主管理型密钥(CMK)加密的卷。使用默认 AWS 托管式密钥(AMK)加密的卷无法共享。复制使用 CMK 加密的共享卷时,该 CMK 也必须与目标账户共享。您可以指定不同的 CMK 来在目标账户中重新加密副本。
- 监控:您可以通过账户中的 AWS CloudTrail 事件监控
SharedVolumeCopyInitiated。您还将在复制操作开始时收到 Amazon EventBridge 事件(此时复制卷的状态为initializing),并在操作结束时收到事件(此时复制卷的状态变为completed)。您可以看到共享卷 ID、使用账户 ID 和事件时间。 - 定价:一旦启动复制,您将根据卷大小支付一次性费用,该费用计入副本所在账户。通过 AWS RAM 共享 EBS 卷不收取任何费用。复制的卷在创建后将产生常规的 EBS 卷费用。
- 可用区:卷副本必须在与源卷相同的可用区中创建。使用可用区 ID(如
use1-az1)来跨账户识别相同的物理位置。
现已推出
Amazon EBS 的跨账户卷克隆功能已在所有支持 Amazon EBS 卷克隆的 AWS 区域中提供。有关区域可用性和未来路线图,请访问按区域列出的 AWS 功能。
立即在 Amazon EC2 控制台中试用此功能,并将反馈发送至 AWS re:Post for Amazon EBS 或通过您常用的 AWS Support 联系方式发送。
— Channy