Amazon Web Services ブログ
AWS Continuum for code vulnerabilities が一般提供を開始しました
2026 年 10 月 22 日、AWS Continuum for code vulnerabilities の一般提供の開始についてお知らせします。AWS Continuum は、コードの脆弱性を検出して検証し、修正を自動化できるパッチとして、さらにリポジトリのプルリクエストとして提供できるセキュリティサービスです。AWS Continuum for code vulnerabilities は、お客様の環境でどの検出結果が悪用可能であるかを確認し、発生した問題をビジネスへの影響に基づいてランク付けし、それぞれの修正を提案します。すべての修正作業は、Continuum が修正案を提示し、リリース前に担当者が承認するモードで開始されます。今後は、定義したガードレールの範囲内で、Continuum が独自に実行できるアクションを決定できるようになります。
最先端の人工知能(AI)モデルを利用することで、脅威アクターは脆弱性の情報公開からわずか数分で実際に動作するエクスプロイトコードを作成できます。また、開発を加速させる同じツールによって、チームが処理しなければならない脆弱性の検出結果も増加しています。大規模なアプリケーション群を運用している組織では、脆弱性スキャナーによって1日に数千件の検出結果が生成され、その多くは対応が不要なものであると考えられます。検出結果は、到達不能である、悪用不可能である、またはランタイムの制御機能によってすでにリスクが軽減されている場合があります。一般的な深刻度スコアでは、脅威アクターが実際にどのリソースにアクセスできるかは分かりません。そのため、開発環境でのみ使用されるユーティリティの「重大」スコアが、決済データベースにあと一歩で到達できるサービスの「中」スコアと同じように扱われてしまいます。これまでは、検出結果が悪用可能かどうかを確認するために、何時間もの手作業による調査が必要でした。また、安心して修正をリリースするには、セキュリティ、インフラストラクチャ、アプリケーションの各チーム間で数日かけて調整する必要がありました。これは、ビジネス上の背景情報がなければ、変更による影響範囲を評価することが難しいためです。このギャップを埋めるため、Continuum は、どの検出結果が実際に悪用可能であるかを実証し、提案する各修正によるリスクの範囲を明確にします。
Continuum は、主にコードリポジトリと AWS 環境という2つの情報源から、コンテキストグラフを構築します。AWS の場合は、コードが実行されるアカウントとリージョンにコレクターを設定します。コレクターは、AWS Config リソースやネットワーク設定などのリソースの詳細を収集し、Continuum がネットワーク経由で脆弱性に到達できるかどうか、また脅威アクターがそこからアクセスできる脆弱性は何かを判断できるようにします。このグラフを通じて、Continuum は、どのシステムがビジネス上重要なのか、各システムの担当者は誰か、サービス間にどのような依存関係があるのか、また、各サービスがどのデータを取り扱うのかを把握します。Continuum は、この全体像を基に、顧客データストア、決済処理パイプライン、認証サービスなど、特に重要度の高いシステムを特定し、検出された各問題について、攻撃経路がこれらのシステムにどれだけ近いかに応じて優先順位を付けます。
Continuum は、検出結果をコードとその実行環境のコンテキストに照らして分析し、証拠レベルを割り当てます。例えば、脆弱なコードパスの静的解析によって裏付けられた判定などが含まれます。Continuum は、再現可能な検出結果について、隔離されたサンドボックス内でエクスプロイトを実行し、再現手順とともに概念実証コードを添付します。リスクスコアのみだけではなく、攻撃経路、裏付けとなるソース分析、爆風半径評価を生成します。また、既存の防御が検証済みのパスを検出して停止するかどうかも評価します。
Continuum は確認された問題ごとに、修正 (コードパッチ、依存関係のアップグレード、または設定変更) を生成し、それを接続されたリポジトリでプルリクエストとして開き、レビューできるようにします。すべての修正には人による承認が必要です。担当者がプルリクエストをレビューしてマージするため、最終的な判断はチームに委ねられます。将来的には、特定の修復クラスへの信頼度を高め、Continuum が信頼度ゲートを通過したら、テストカバレッジ、スコープの範囲、過去の成功率などの修正を自動的に適用できるようになります。
AWS Continuum for code vulnerabilities の実施
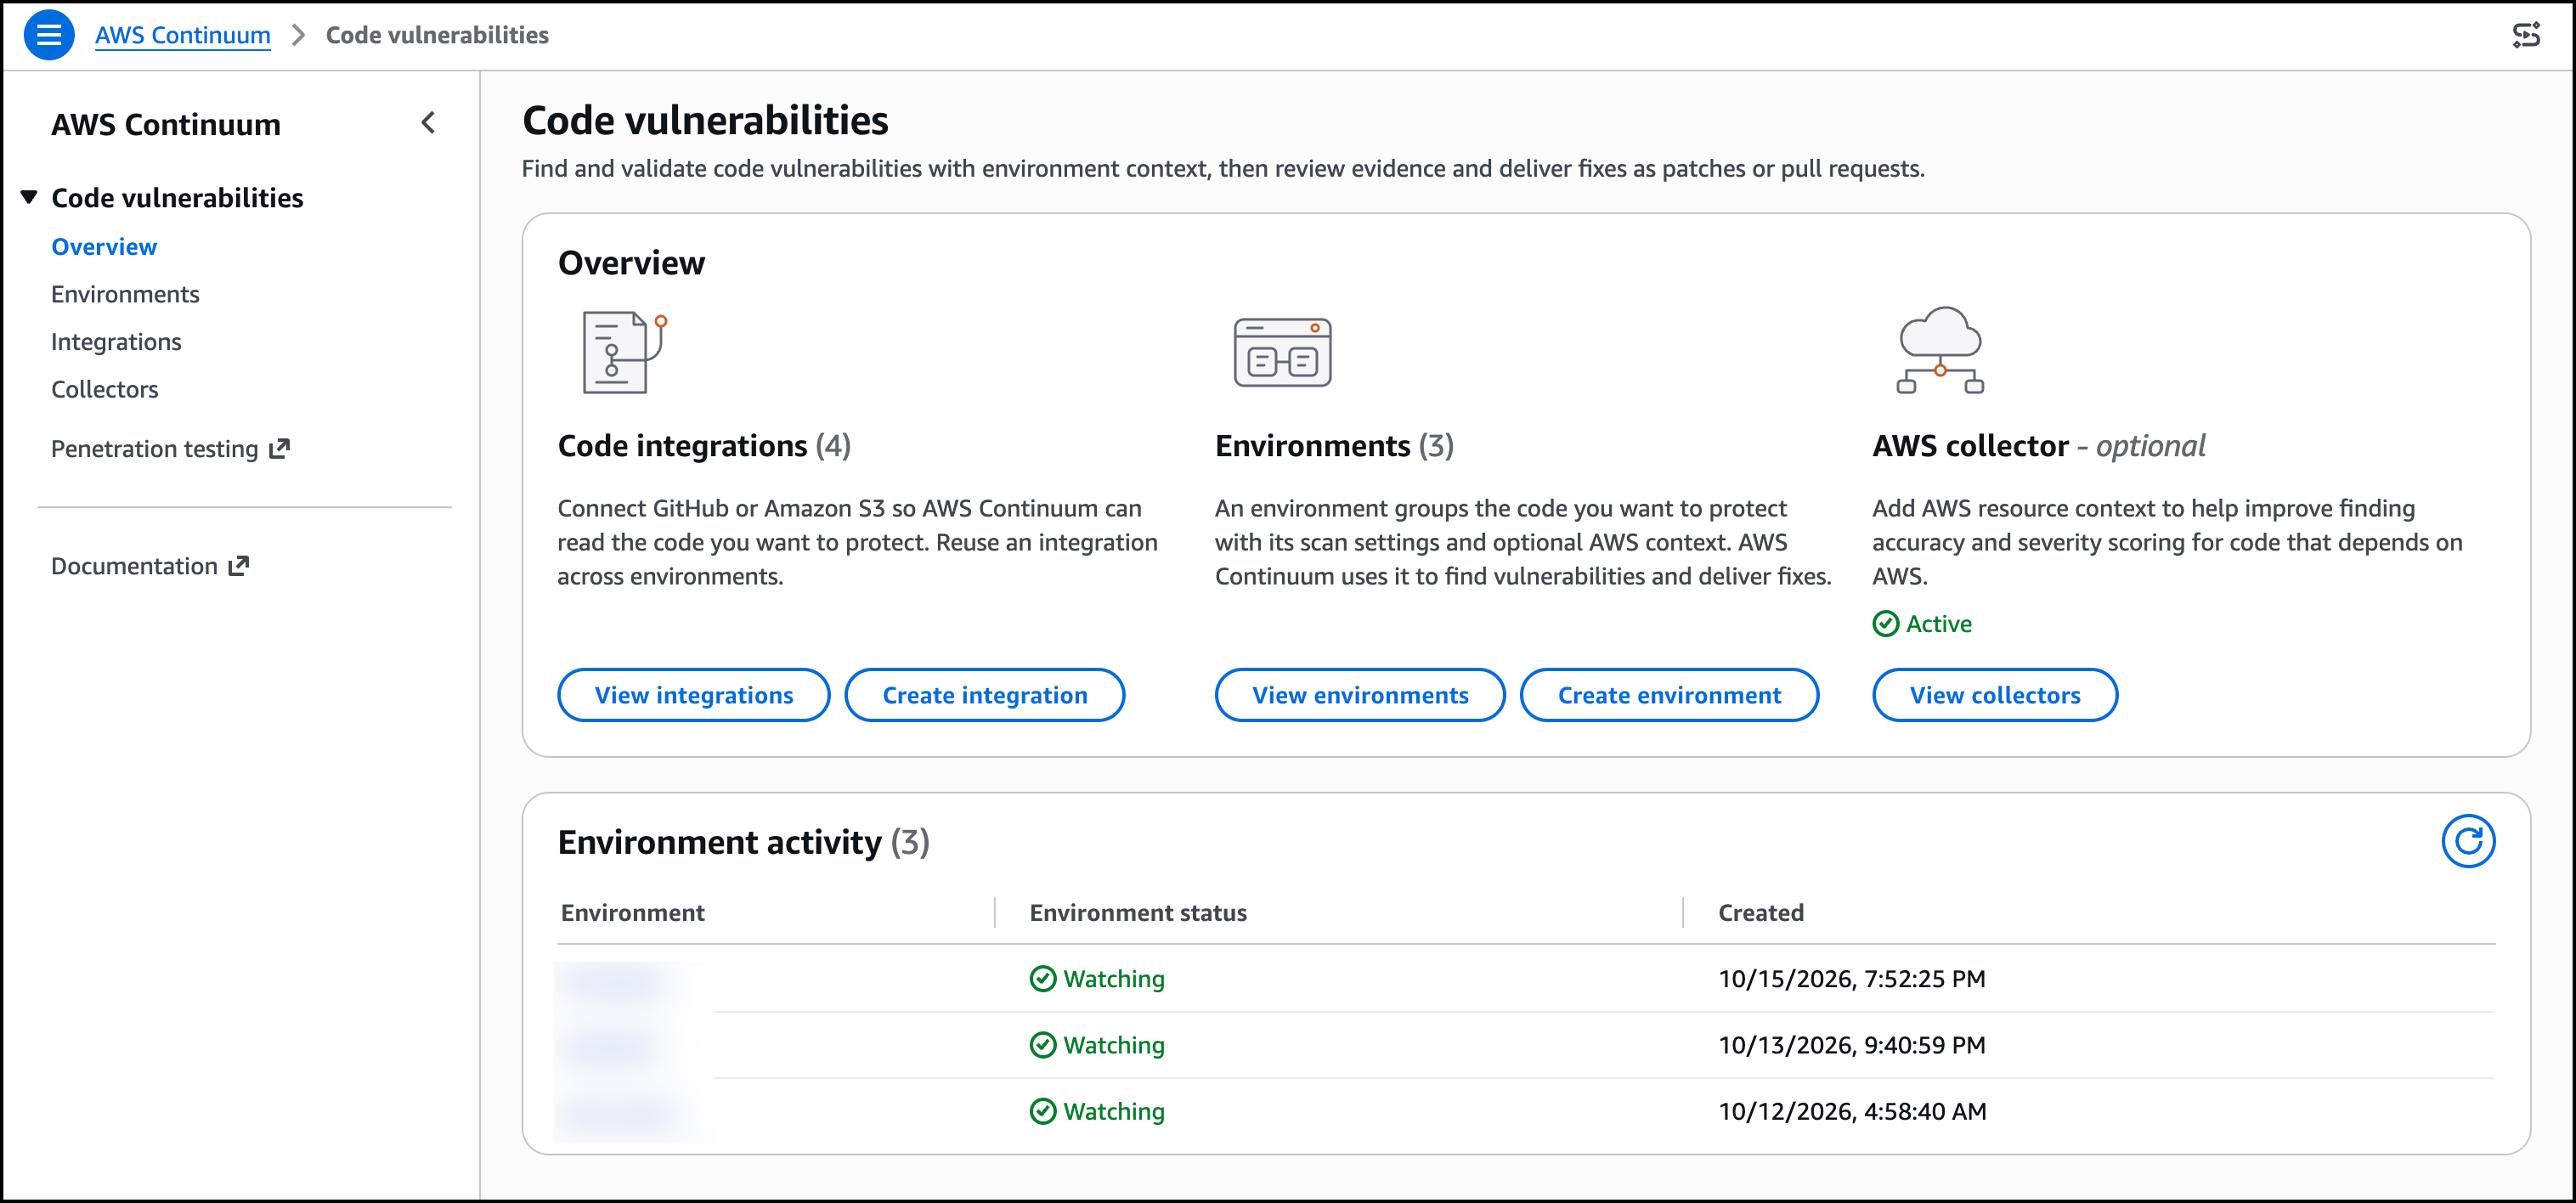
これがどのように機能するかを示すために、コンソールで AWS Continuum を開き、コードの脆弱性に移動します。課題を確認する前に、環境を設定します。コードソース (GitHub インテグレーションまたは Amazon S3 バケット) を接続し、選択したスケジュールでそれをスキャンする環境を作成します。Amazon S3 ソースにはいくつかの前提条件があります。バケットが AWS Continuum をオンにしたのと同じアカウントと AWS リージョンにあることと、AWS Continuum が引き受ける AWS ID およびアクセス管理 (IAM) ロールを通じてアクセスを許可することです。オプションで、コードが実行されるアカウントとリージョンに AWS Continuum コレクターを設定し、その使用を環境に許可することで、AWS インフラストラクチャコンテキストを追加できます。すべての要件とステップについては、AWS Continuum ユーザーガイドを参照してください。
概要ページでは、これらの要素が 1 か所にまとめられ、コード統合、その上に構築された環境、AWS リソースコンテキストを提供するすべての AWS コレクターのステータスが表示されます。
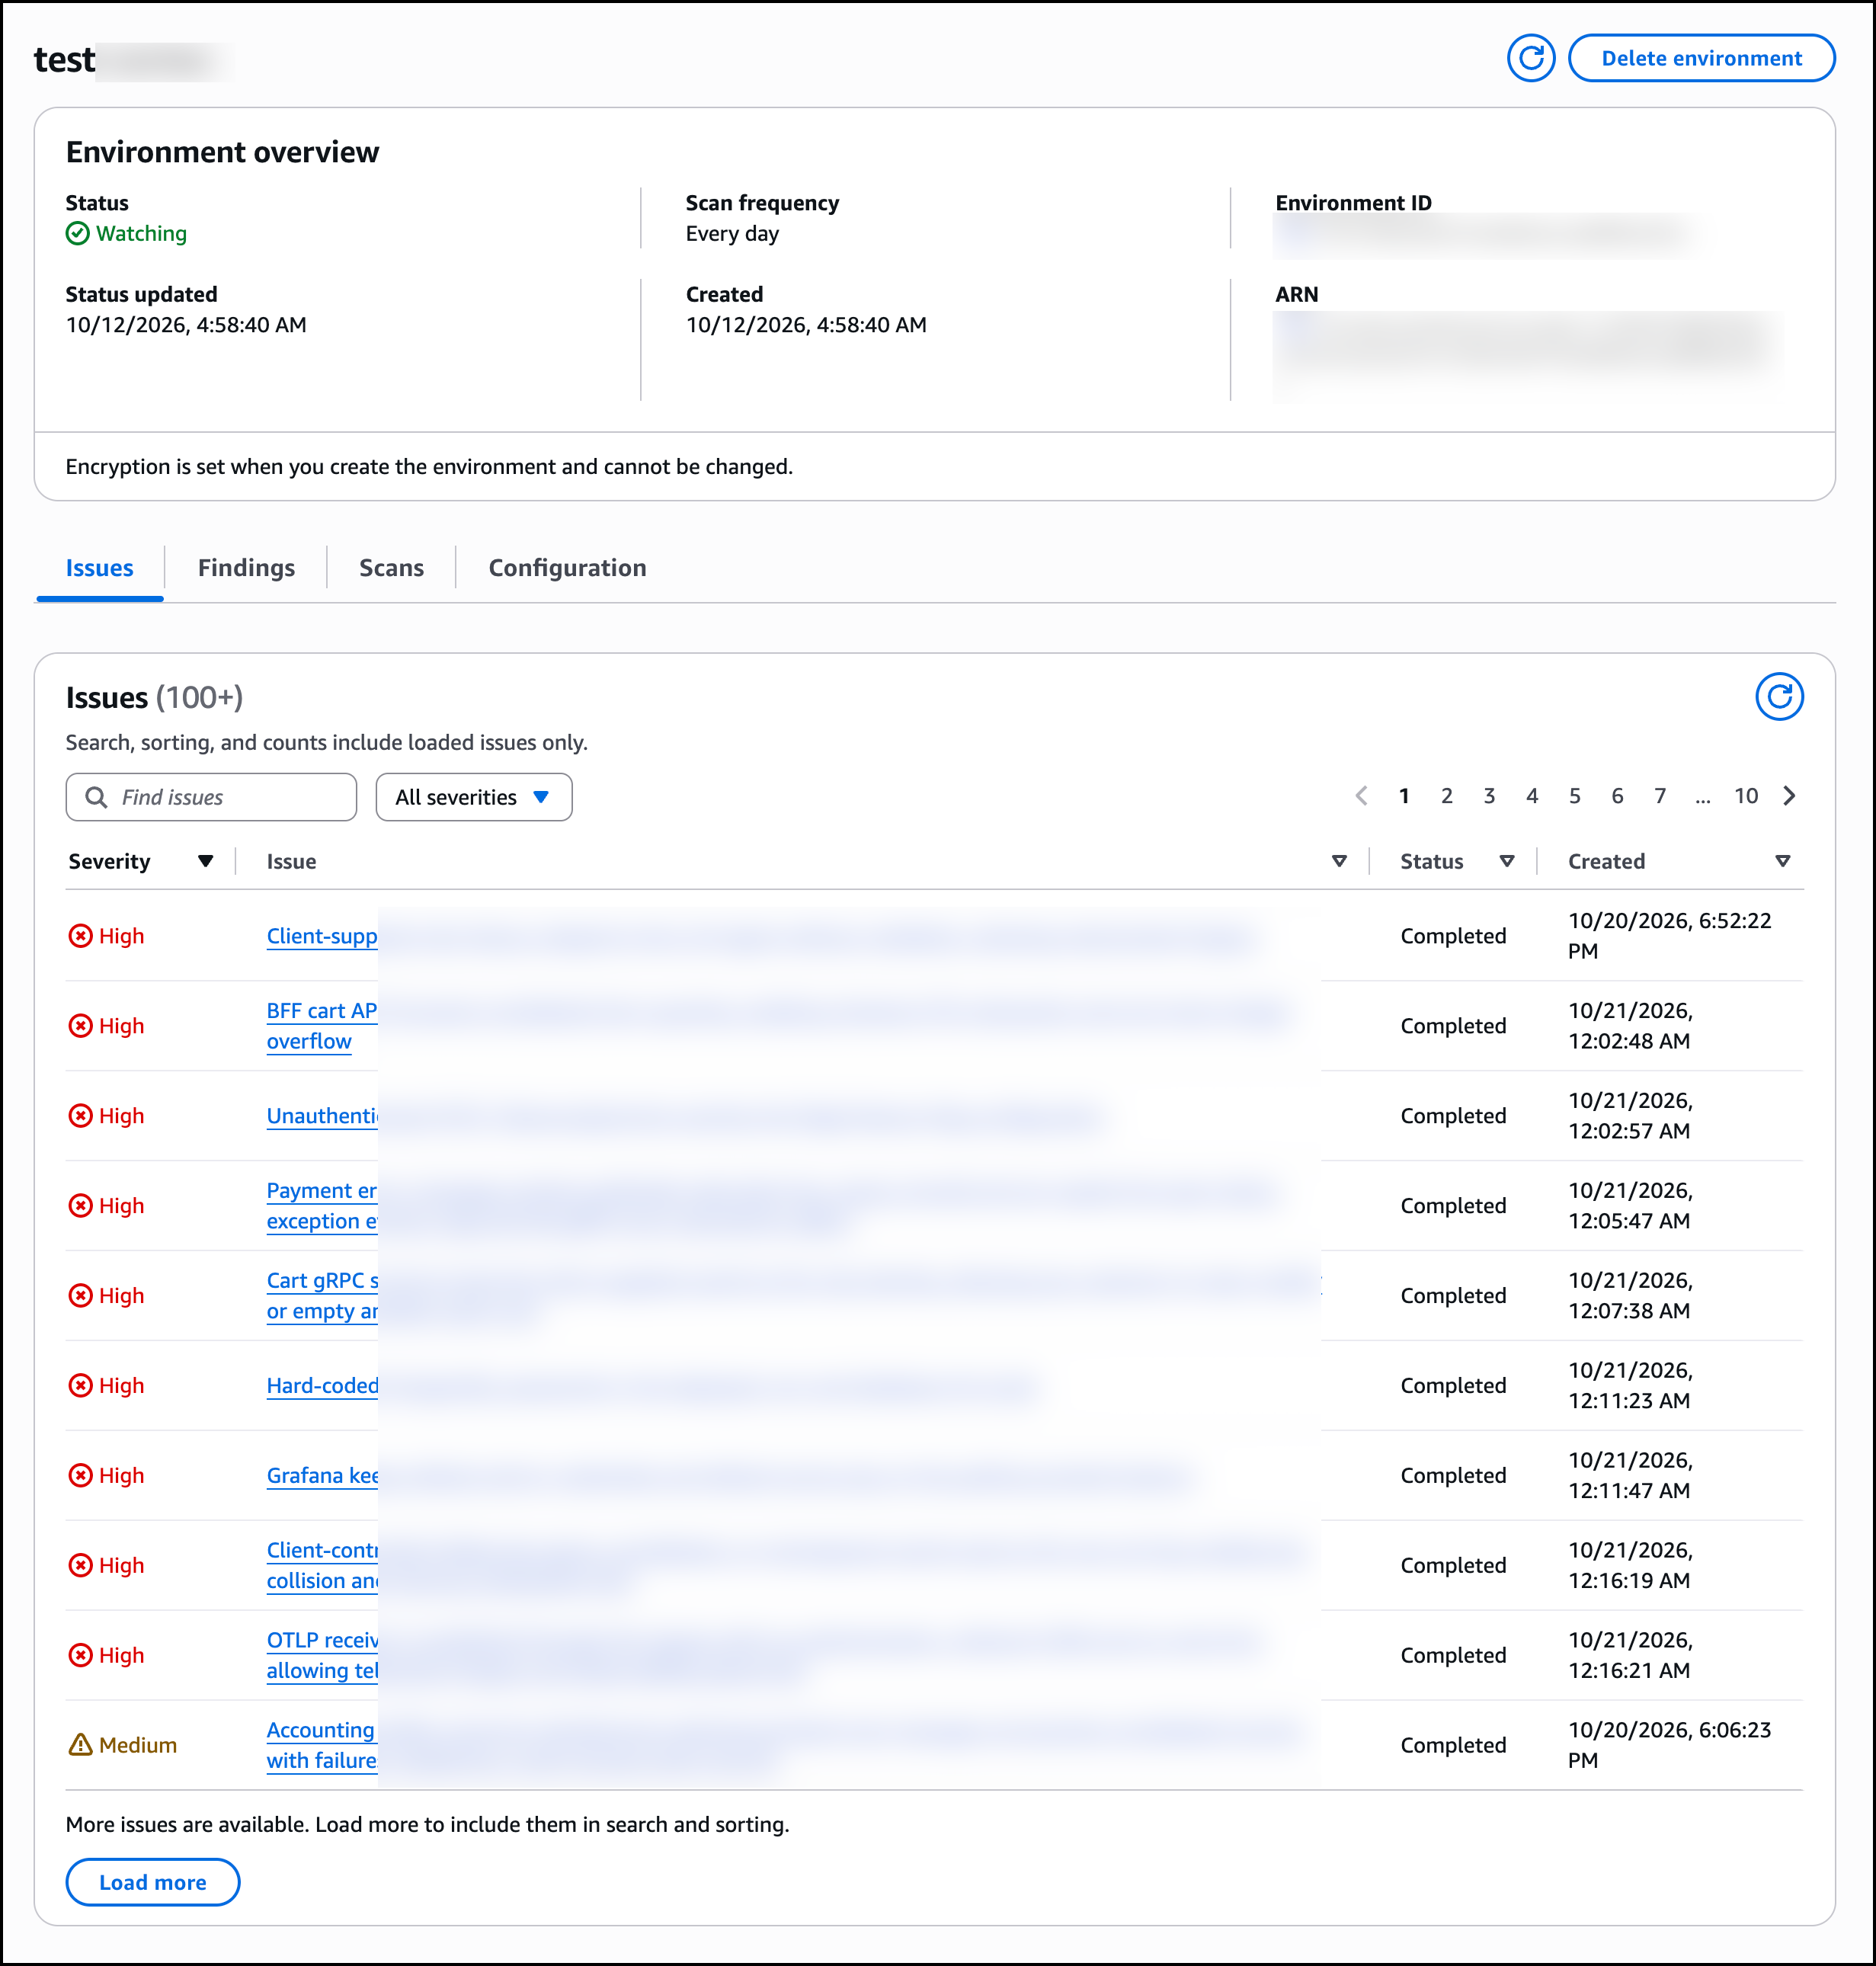
環境の 1 つを開きます。問題タブに、未処理のスキャナー出力ではなく、検証済みで優先順位が付けられた問題が、それぞれ重要度、ステータス、および作成された時間とともに表示されます。その中から一つを選びます。
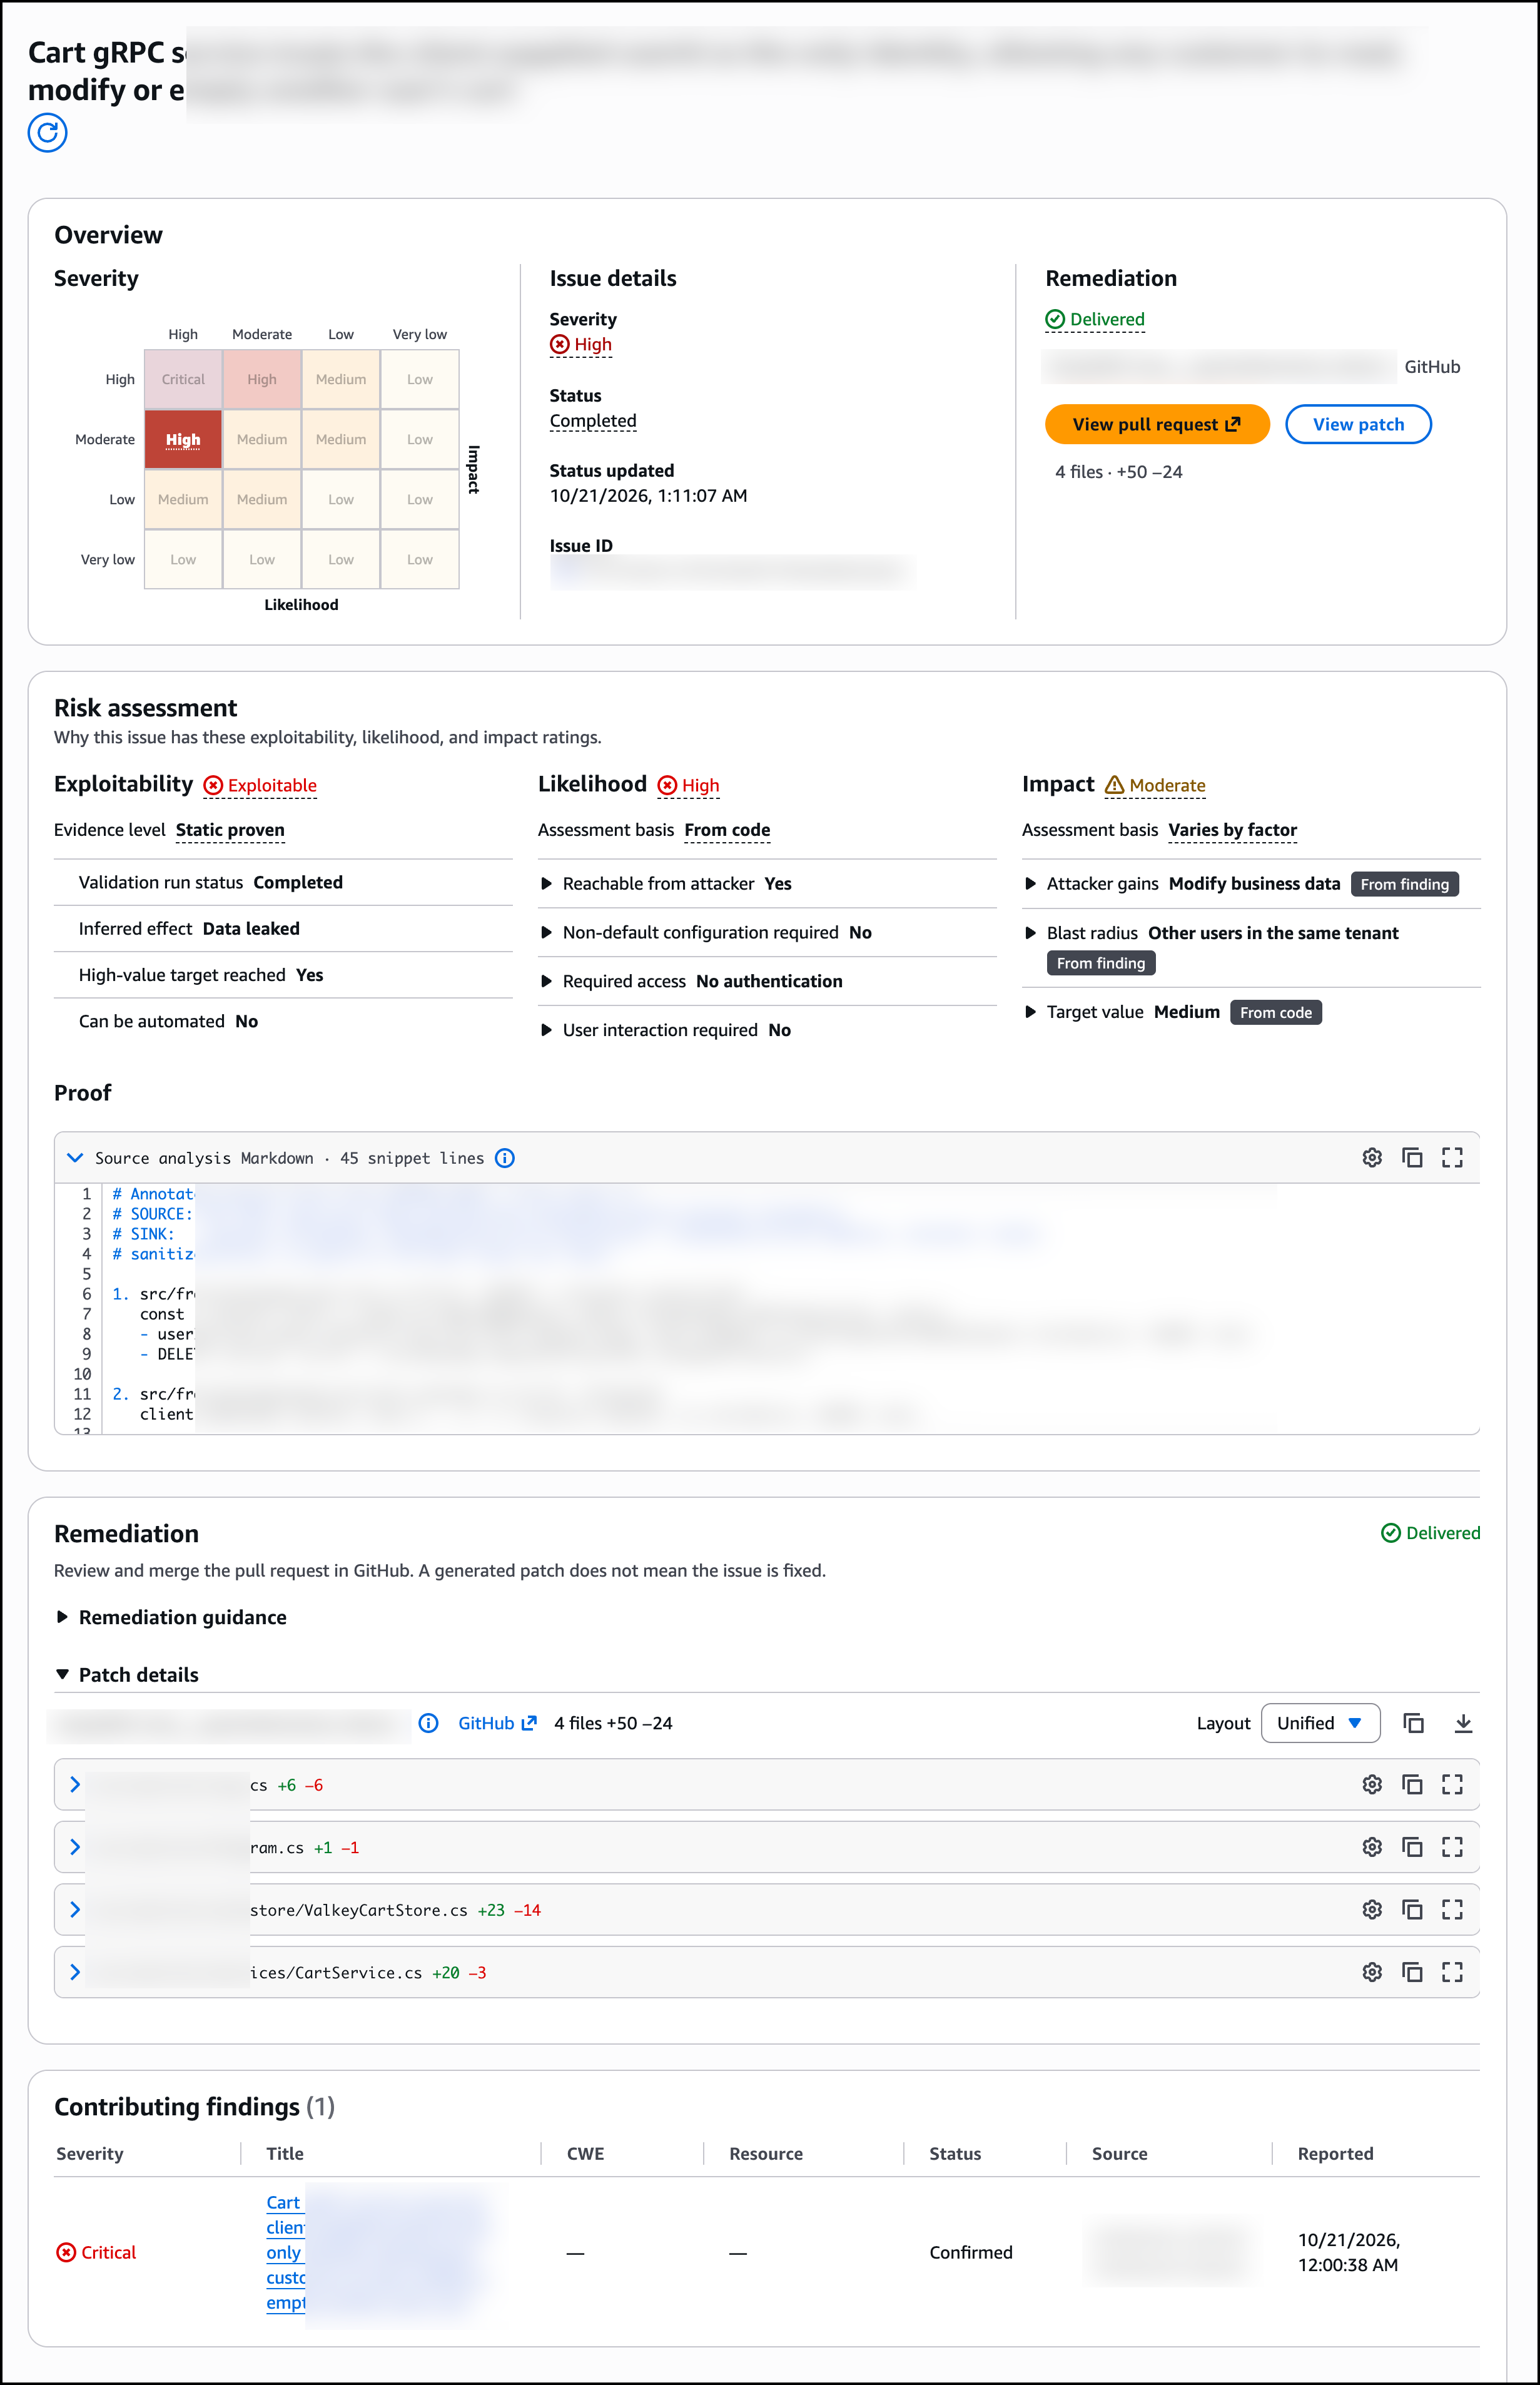
概要では重大度が「高」と評価されており、ステータスは「完了」で、修正は既に GitHub に配信されています。リスクアセスメントはその理由を説明しています。Continuum はその悪用可能性を「悪用可能」と評価しており、エビデンスレベルは「静的検証済み」、検証実行ステータスは「完了」となっています。このサービスは攻撃者からアクセス可能で、認証が不要であり、ユーザーによる操作も必要としないため、悪用される可能性は「高」と評価されます。影響は中程度です。つまり、攻撃者はビジネスデータを変更できるようになり、その影響範囲は同じテナント内の他のユーザーにまで及ぶことになります。プルーフセクションには、判定の背後にあるソース分析が含まれています。
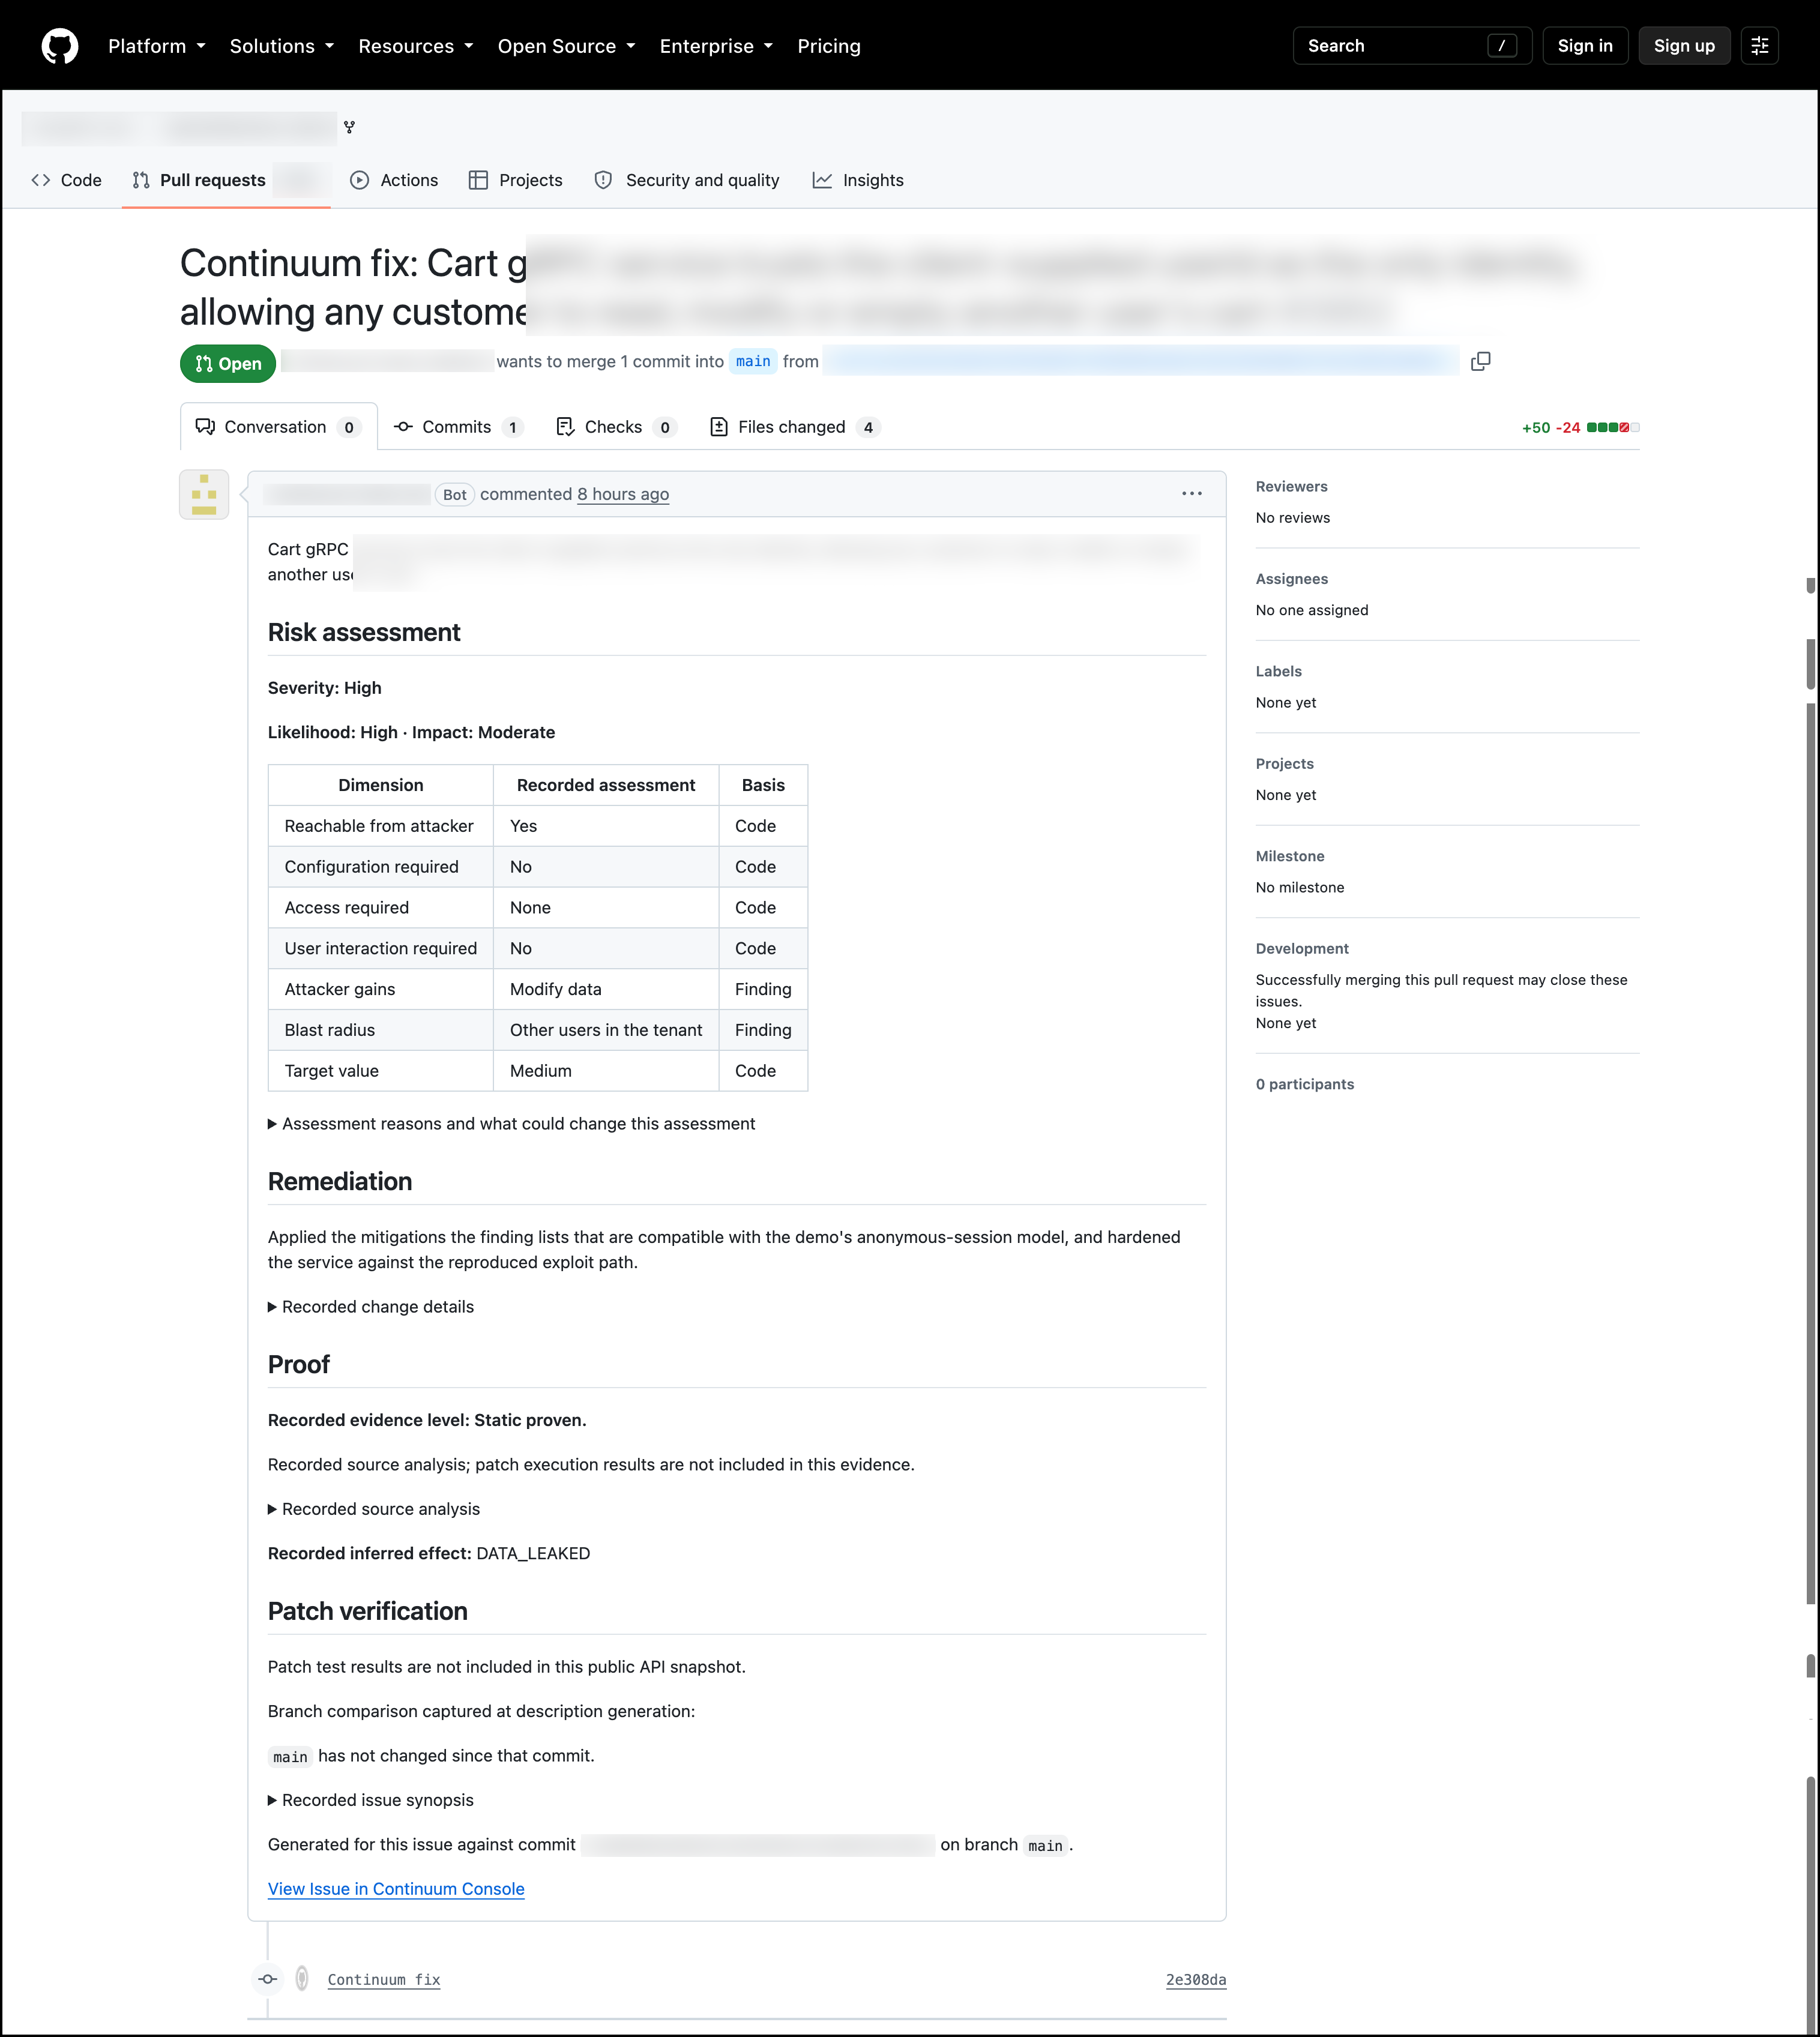
修正 セクションには、すでに GitHub でプルリクエストとして配信された修正が表示され、カートサービス全体で 50 行が追加され、24 行が削除された 4 つのファイルが変更されています。Continuum は Continuum fixというタイトルのプルリクエストとして修正を開き、私は [プルリクエストを表示] を選択して GitHub で開きます。コンソールには、生成されたパッチが問題の修正を意味するものではないことが明記されています。今もレビューして統合するので、最終的な決定はチームに任せています。関連する検出結果セクションには、この問題の発生元となった特定のスキャナーが一覧表示されます。
プルリクエストの説明には、同じリスク評価、修復要約、およびコンソールからの証拠が記載されているため、GitHub でレビューした人は誰でも、ワークフローを離れることなく証拠を確認できます。
検出結果タブには、環境全体にわたる未処理のスキャナー結果、つまり問題の発生元となった証拠が表示されます。
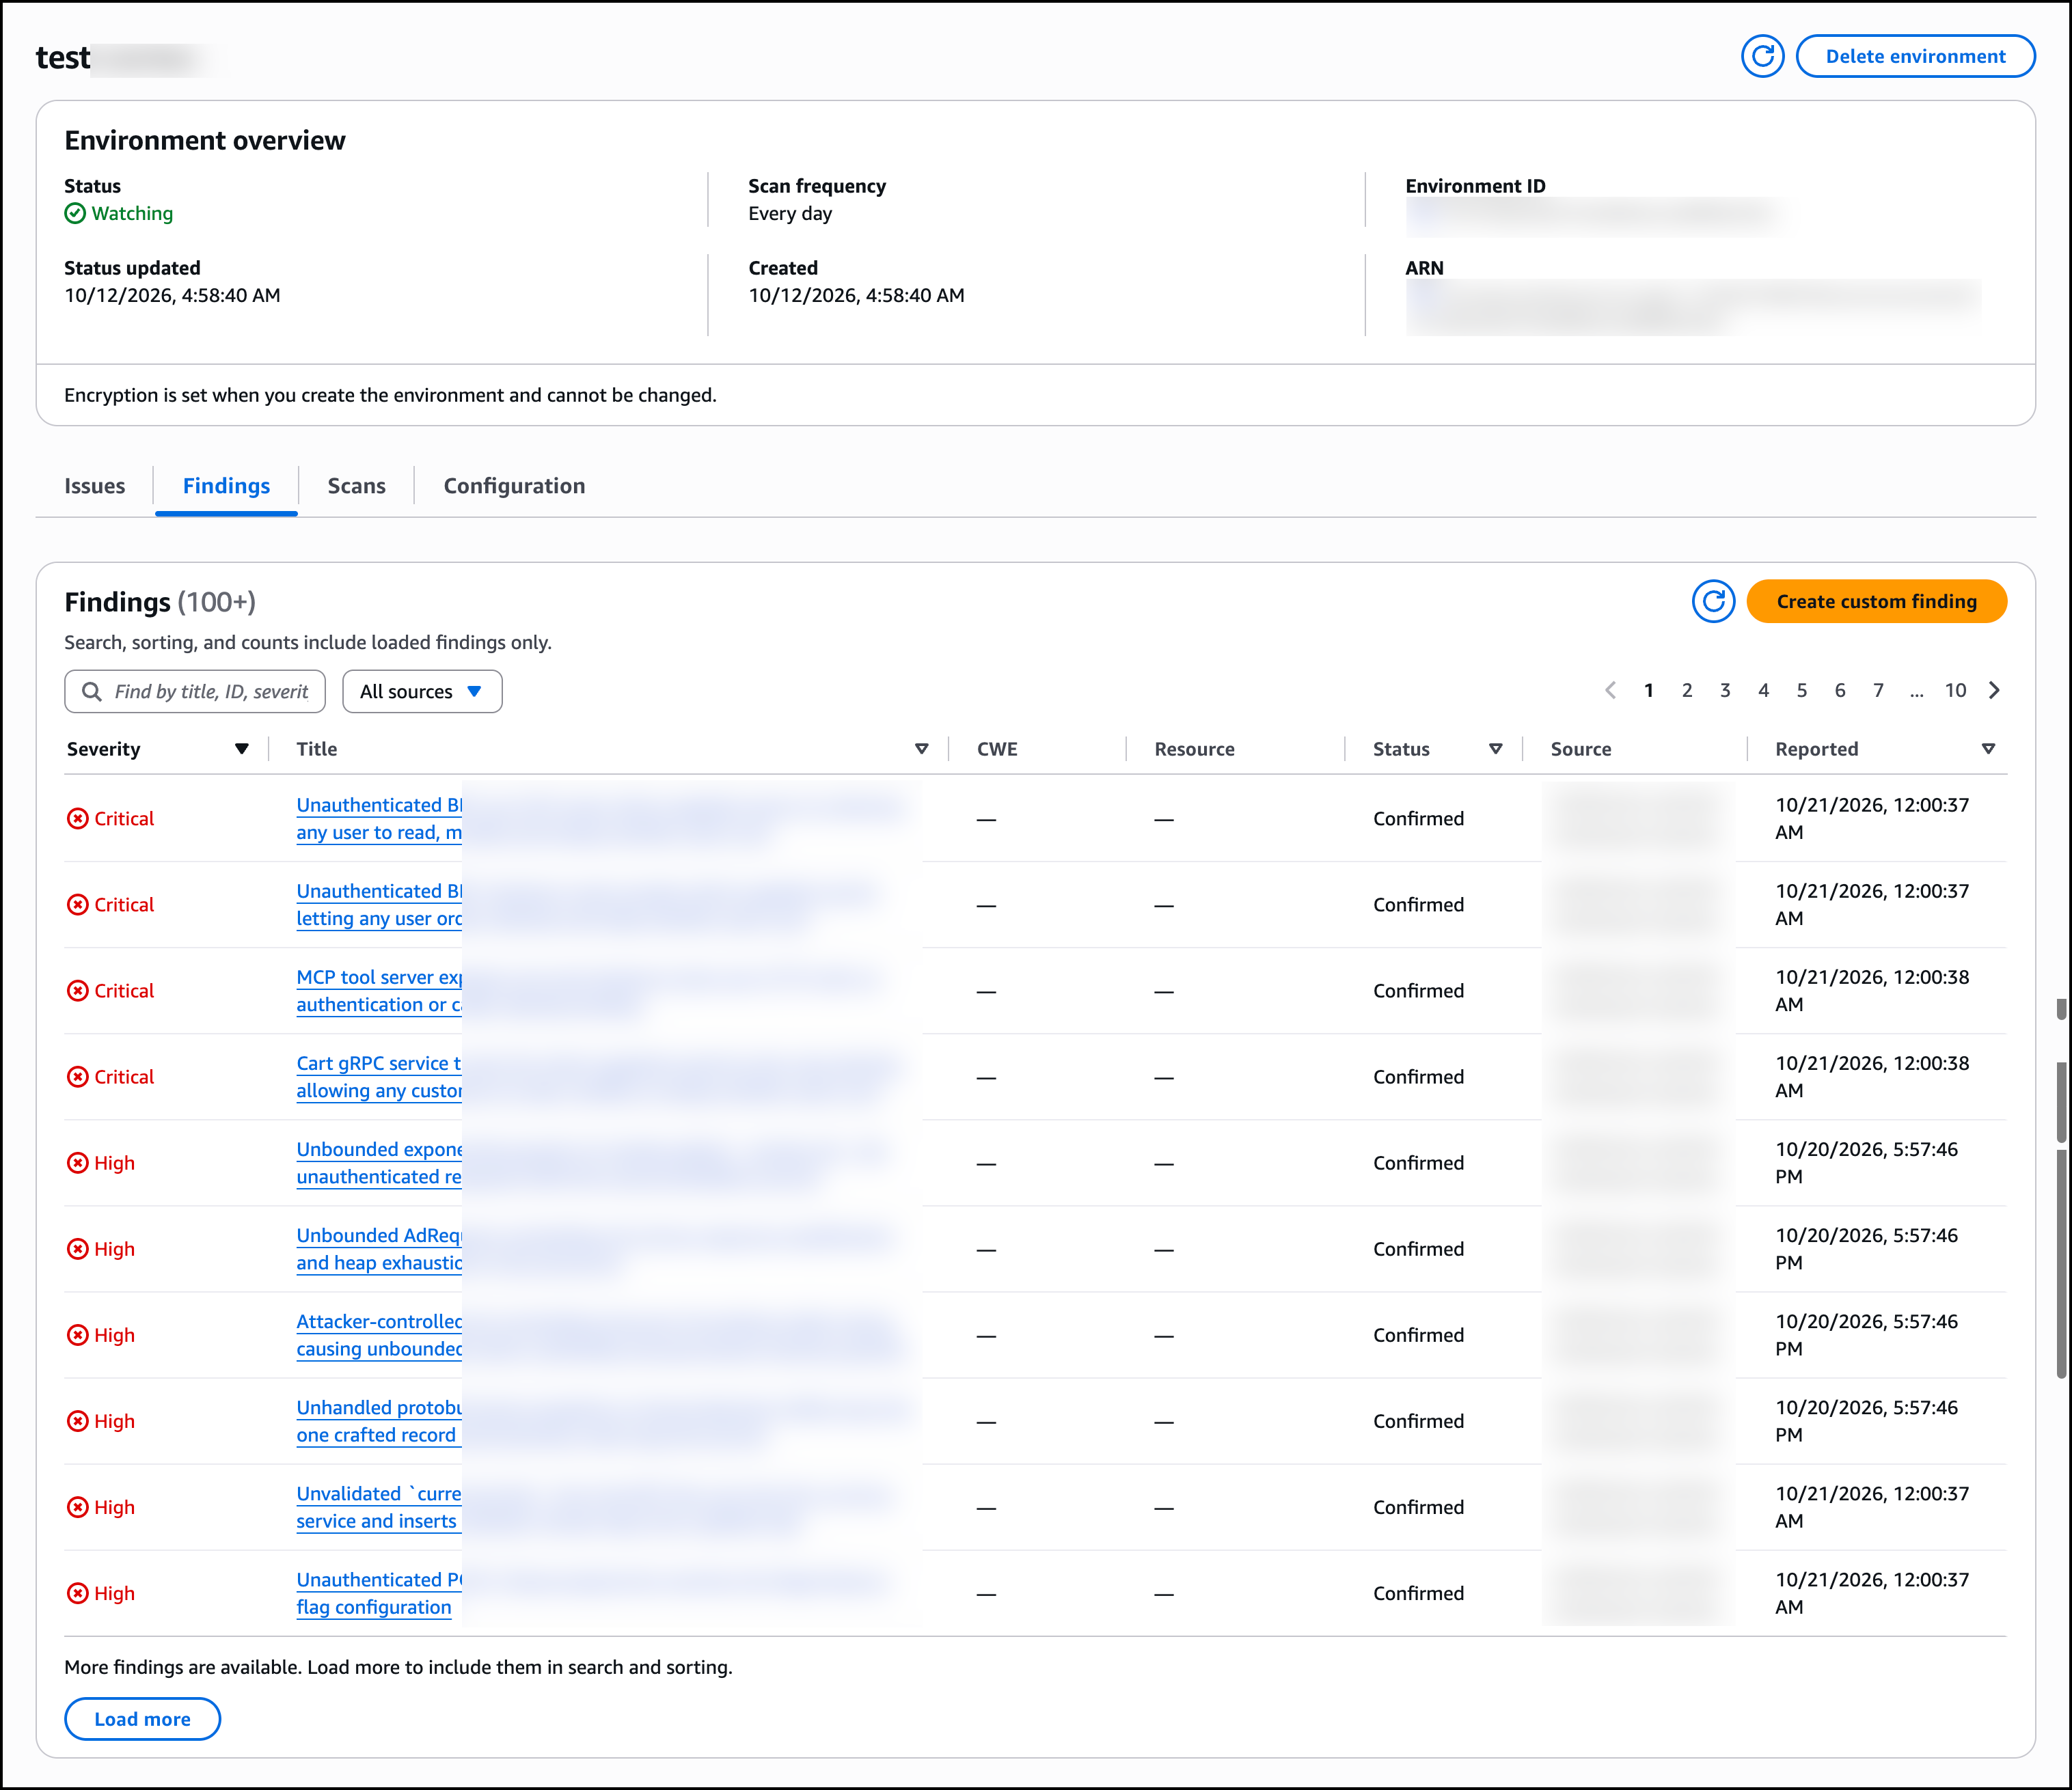
スキャンタブには、各スキャンの履歴とそのステータス、起点、リクエストおよび完了時間が表示されます。スキャン頻度の設定を使用してケイデンスを変更するか、スキャンをキューに追加するを使用してオンデマンドで実行します。設定 タブでは、環境を管理します。読み込むコードとコンテキストソース、コードの統合、Continuum が修復パッチを作成するかどうかなどの環境設定、AWS コンテキストに使用する AWS コレクターなどです。
1つのワークフローで、スキャンするたびに検証済みの問題を優先順に処理し、それぞれの背後にある証拠と範囲を確認してから、信頼できる修正を承認して統合します。すべての修正は私の承認を待っているので、バックログは減り続け、チームはリリース内容の管理を維持できます。
今すぐご利用いただけます
AWS Continuum for code vulnerabilities は、10 月 22 日、米国東部 (バージニア北部) および米国西部 (オレゴン) リージョンでご利用いただけます。価格については、料金ページをご覧ください。
詳細については、AWS Continuum for code vulnerabilities 製品ページとユーザーガイドをご覧ください。今すぐ AWS Continuum コンソールで試してみて、通常の AWS サポートの連絡先からフィードバックをお寄せください。
原文はこちらです。