Amazon Web Services ブログ
Category: Security, Identity, & Compliance
【開催報告 & 資料公開】Claude Mythos 時代の AWS セキュリティ対策 ~ AWS Security Agent ご紹介 ~
こんにちは。アマゾン ウェブ サービス ジャパン合同会社 パートナーソリューションアーキテクトの深井宣之です。 […]
Autodesk が Migration Assistant とインテリジェントルーティングで 23 億ドキュメントを Amazon OpenSearch Service に移行した方法
本記事では、Autodesk が Amazon OpenSearch Service 上の単一インデックスの Elasticsearch 7.1.1 ドメインを、Migration Assistant for Amazon OpenSearch Service と、各クエリを該当データを持つシャードへ振り分けるルーティング層を使って、4 つのマルチインデックス OpenSearch Service ドメインへ再設計した方法を紹介します。
Amazon Bedrock の自動推論ポリシーの自動改善
Amazon Bedrock Guardrails の自動推論チェック (Automated Reasoning checks) で、失敗したテストの診断と形式論理の修正案の作成を自動化するポリシーの自動改善を紹介します。ルールの問題に対応する Iterative Refinement と、変換のあいまいさに対応する Ambiguous Variable Refinement の使い分け、AWS SDK for Python (Boto3) による非同期の開始・ポーリング・取得ワークフロー、お客様が承認するまで変更が反映されないレビューゲート、Fidelity Report (忠実度レポート) による検証、コンソールでのウォークスルーを解説します。
AWS RAM を使った AWS Organization 全体への Systems Manager ドキュメント共有
AWS Systems Manager (SSM) ドキュメントの共有は、これまでアカウント ID を個別に指定する方式で、組織の変更のたびにリストを手作業で更新する必要がありました。AWS Resource Access Manager (AWS RAM) を使うと、SSM ドキュメントを組織全体または OU 単位で共有でき、アカウントの参加・離脱に合わせて共有の状態が自動で同期されます。本稿では、共有の仕組みを説明し、Active Directory ドメイン参加ランブックを例に、コンソール・AWS CLI・CloudFormation で共有してメンバーアカウントから実行する手順を紹介します。

イージャイズ株式会社(旧ルミーズ株式会社)様:決済端末リモートキーインジェクション基盤にAWS Payment Cryptographyを採用。鍵の「注入」と「復号」を一元化し、HSM運用の負荷を大幅削減
by Koshiro Fujikawa | on 1 10月 2026 | in AWS Payment Cr […]

OCC が AWS 上に構築したエージェンティック AI 調査ソリューションでセキュリティオペレーションを強化
世界最大の株式デリバティブ清算機関である The Options Clearing Corporation (OCC)® は、Amazon Bedrock で構築した AI 搭載のセキュリティ調査エージェント「SOC エージェント」を導入しました。本記事では、エージェンティックループによってセキュリティアラートの調査を自動化し、解釈可能かつ監査可能な結果を提供する仕組みを紹介します。また、ヒューマンインザループのフィードバックによって、セキュリティ専門家が主導権を保ちながらエージェンティック AI を活用する方法も説明します。
自動推論チェックで回答を書き換えてハルシネーションを抑えるチャットボットのリファレンス実装
Amazon Bedrock Guardrails の自動推論チェックを活用し、大規模言語モデル (LLM) の回答を反復的に書き換えて改善するオープンソースのサンプルチャットボットを紹介します。検出結果の種類 (VALID、INVALID、SATISFIABLE など) に応じた優先順位付けと書き換えループの仕組み、確認のための質問を行うロジック、数学的に検証可能な説明と監査証跡による透明性の向上、バックエンドの主要コンポーネントと導入手順を詳しく説明します。
Amazon Bedrock の自動推論チェックによる信頼できる AI システムの構築 – パート 1
規制産業では、AI 応答が定められたポリシーに準拠していることを、数学的な確実性をもって示すことが求められます。2 部構成の第 1 部となる本記事では、形式的検証の技術によって生成 AI の出力を検証する Amazon Bedrock Guardrails の自動推論チェックについて、その技術的な基礎を解説します。7 種類の検出結果タイプ、シナリオ生成やテスト管理などの新機能に加え、病院再入院リスク評価を例に、自然言語のドキュメントからのポリシー作成、テストによる検証、注釈を用いたポリシー改善、ガードレールへの統合までを実装手順とともに紹介します。
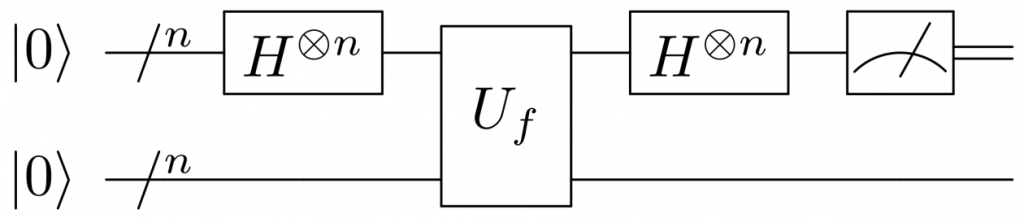
量子アルゴリズム入門: Daniel Simon 本人と読み解く Simon のアルゴリズム
量子アルゴリズムの原型にあたる Simon のアルゴリズムを、考案者 Daniel Simon 本人のコメントとともに解説します。既知の最良の古典アルゴリズムに対して、初めて指数関数的な高速化を示した成果です。Simon の問題の定義、古典と量子のクエリ複雑性の比較、量子回路の数学的な解析、ガウスの消去法による古典的な後処理までを順に追い、Amazon Braket での実装コードも紹介します。
AWS がクラウドプロバイダーとして初めて NATO 全加盟国で NATO RESTRICTED ワークロードの取り扱い承認を取得
AWS は、北大西洋条約機構 (NATO) の全加盟国で NATO RESTRICTED (NR) ワークロードの取り扱いを承認された初のクラウドプロバイダーとなりました。本記事では、NATO D32 への準拠とスペイン国立暗号センター (CCN) による評価を経た承認プロセスや、同盟国による AWS 認定の迅速化、セキュリティおよびコンプライアンス上の義務を果たすための時間、労力、コストの削減といったメリットを紹介します。また、NATO 加盟国内にある 15 の AWS リージョンで NR 対応システムを構築できることや、今回の発表の基盤となる AWS Trusted Secure Enclaves – Sensitive Edition (TSE-SE) を含む、AWS の利用を開始する方法も説明します。