Amazon Web Services ブログ
Category: Security, Identity, & Compliance
AI を活用したコンプライアンスエビデンス収集システムの構築
コンプライアンス監査で求められる大量のスクリーンショット取得は、手作業では時間がかかり、ミスも起こりやすい作業です。この記事では、Amazon Bedrock と Amazon Nova 2 Lite を活用し、ブラウザ拡張機能でエビデンス収集を自動化するシステムの構築方法を紹介します。コンプライアンス文書からワークフローを生成する AI を活用したワークフローデザイナー、Amazon S3 でのエビデンス管理、Amazon SES によるレポート送信についても解説します。また、Amazon Cognito による最小権限の認証情報の提供と、AWS CloudFormation によるデプロイ手順も説明します。
AWS アカウントアクセスマネージャーの提供開始: IAM ロールの柔軟性とワークフォースアクセスの一元管理を両立
AWS Identity and Access Management (IAM) の新機能、アカウントアクセスマネージャーの提供開始についてご紹介します。既存の IAM ロールを AWS IAM Identity Center のワークフォースユーザーとグループに直接割り当てることで、IAM ロールの柔軟性と一元的なフェデレーションを両立し、ユーザーレベルの可視性も得られます。この記事では、有効化の手順、信頼ポリシーの設定、アクセスの割り当て、aws login によるサインイン方法、ベストプラクティスを詳しく説明します。
【開催報告 & 資料公開】Claude Mythos 時代の AWS セキュリティ対策 ~ AWS Security Agent ご紹介 ~
こんにちは。アマゾン ウェブ サービス ジャパン合同会社 パートナーソリューションアーキテクトの深井宣之です。 […]
AWS re:Invent 2026 で見逃せないデジタル主権関連セッション
2026 年 11 月 30 日~12 月 4 日にラスベガスで開催される AWS re:Invent 2026 から、デジタル主権に関するブレイクアウトセッション、チョークトーク、ワークショップ、ライトニングトークを 5 つのテーマ別に紹介します。AWS European Sovereign Cloud による運用上の自律性、データレジデンシー要件下での AI ワークロードの配置、AWS Outposts や AWS 専有ローカルゾーンなどのインフラストラクチャの選び方、ディザスタリカバリとパーティション間接続、業界別のデジタル主権を取り上げます。
AWS Nitro Sandboxes: Amazon EKS で実現するハードウェア強制型ワークロード分離
Amazon Elastic Kubernetes Service (Amazon EKS) 向けに AWS Nitro Sandboxes の提供を開始しました。サンドボックス化されたポッドは AWS Nitro System を基盤とする専用の軽量 VM で実行されるため、ポッドごとにハードウェアベースのセキュリティ境界を設けられます。EKS Auto Mode ではポッド仕様を 1 行変更するだけで有効にでき、分離モードと機密モードを選べます。AI エージェント、マルチテナント SaaS、規制対象のワークロードを安全かつ効率的に実行する方法を、AI コーディングエージェントの実行例とともに紹介します。
【開催報告】ランサムウェアに備える「防御」「復旧」「説明責任」— AI エージェント時代に見直す対策と次の一歩
2026 年 10 月 26 日に開催したセキュリティセミナーの開催報告です。「防御・検知」「説明責任」「復旧」の 3 つの軸で、AWS とパートナー 5 社のセッション内容と、軸ごとにまず着手したい対策をまとめました。
Amazon Bedrock を活用したアプリケーションの設計に信頼と安全性を組み込む
Amazon Bedrock を活用した生成 AI アプリケーションでは、設計段階から安全性を組み込むことが重要です。本記事では、責任ある AI の主要な側面と、設計と開発、デプロイ、運用の各フェーズで安全性を確保するための考え方を解説します。さらに、Amazon CloudWatch による監視や Amazon Bedrock Guardrails による保護措置のカスタマイズなど、不正使用を防止する方法を紹介します。AWS Trust & Safety チームから不正使用の報告を受けた際の対応プロセスも説明します。
Amazon Bedrock AgentCore Policy がエージェンティックワークフローの保護に Cedar を採用した理由
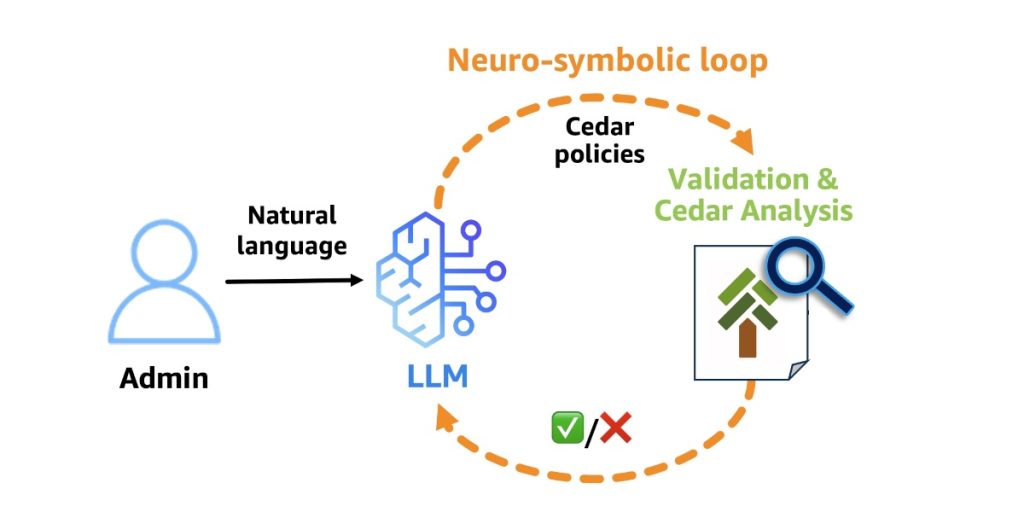
AI エージェントの中核にある大規模言語モデル (LLM) は非決定論的で、ハルシネーションやプロンプトインジェクションのリスクがあります。本記事では、LLM を信頼できないアクターとして扱う考え方を説明します。そのうえで、Amazon Bedrock AgentCore Gateway でツール呼び出しを認可制御する AgentCore Policy が Cedar を採用した理由を解説します。可読性、決定論的な動作、自動推論による分析可能性を活かして、ニューロシンボリック AI でポリシーを作成し、Cedar Analysis で論理エラーや競合を検出する仕組みも紹介します。
Amazon Route 53 Resolver DNS Firewall によるハイブリッドワークロードの保護
Amazon Route 53 Resolver DNS Firewall による保護をオンプレミスワークロードへ拡張し、ハイブリッド AWS 環境全体で統一された DNS セキュリティポリシーを実現する方法を紹介します。AWS Direct Connect や AWS Site-to-Site VPN を使ったプライベート接続と、インターネット向け Network Load Balancer を使ったパブリック接続について、DNS クエリのフローを解説します。スケーラビリティ、高可用性、パフォーマンス、セキュリティに関する設計上の考慮事項も取り上げます。さらに、AWS Firewall Manager と AWS Security Hub を使って、マルチアカウント環境で DNS 保護を一元管理する方法も説明します。
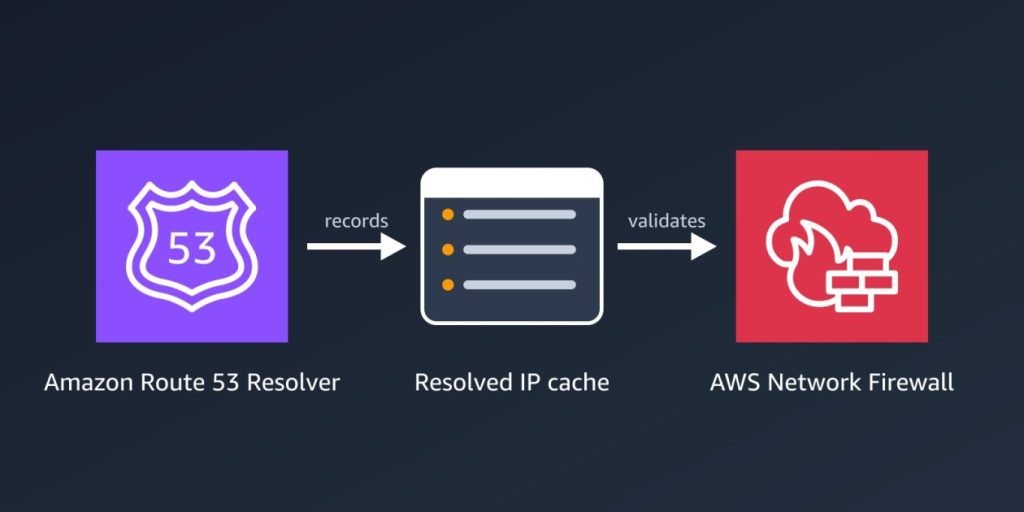
AWS Network Firewall 向け Route 53 Resolved IP Validation の紹介: ドメイン名による非ウェブトラフィック制御と SNI スプーフィング防止
AWS は 2026 年 10 月 21 日、AWS Network Firewall 向け Route 53 Resolved IP Validation を追加料金なしでリリースしました。Network Firewall は、新しいアウトバウンド接続の宛先を、Amazon Route 53 Resolver が返した IP アドレスと照合します。これにより、SFTP や SSH などの非ウェブトラフィックをドメイン名でフィルタリングでき、TLS インスペクションなしで SNI スプーフィングも防止できます。この記事では、機能の仕組み、アラートモードで有効化する手順、2 つのユースケース、ベストプラクティスを紹介します。