Amazon Web Services ブログ
Category: Generative AI
週刊生成AI with AWS – 2026/10/19 週
今週の「週刊生成 AI with AWS」は、NEC 様の Claude Code 全社展開(約 3 万人体制を目指す CoE・チャンピオン制度)と、コーテッグ様が Amazon Bedrock AgentCore で構築した AI 分析基盤「Dotta」の 2 つの国内事例や、Amazon Bedrock の API キー保護や最小権限、AI コーディングエージェント向けコントロールフレームワークなどセキュリティ関連のブログに加え、AWS Physical AI Toolchain、AWS DevOps Agent の調査コスト制御も取り上げています。 サービスアップデートでは、Amazon Bedrock での Claude 構造化出力、Amazon CloudWatch Omni の東京リージョン対応、Kiro IDE と CLI のメモリ機能など 25 件を紹介しています。
スピードと安全性の両立: AI コーディングエージェントのためのコントロールフレームワーク
Kiro などの AI コーディングエージェントは開発を加速させる一方で、プロンプトインジェクションや過度に緩い設定、サプライチェーンリスク、スコープクリープなどのリスクをもたらします。本記事では、IDE でエージェントの出力を方向付ける作成時のコントロールと、パイプラインで検証するビルド時のコントロールの 2 つの柱からなるアプリケーションセキュリティのフレームワークを紹介します。決定論的な緩和策、非決定論的な緩和策、人間によるレビューの組み合わせ方に加えて、Kiro、AWS CodeBuild、AWS CodePipeline を使用した実装例も解説します。
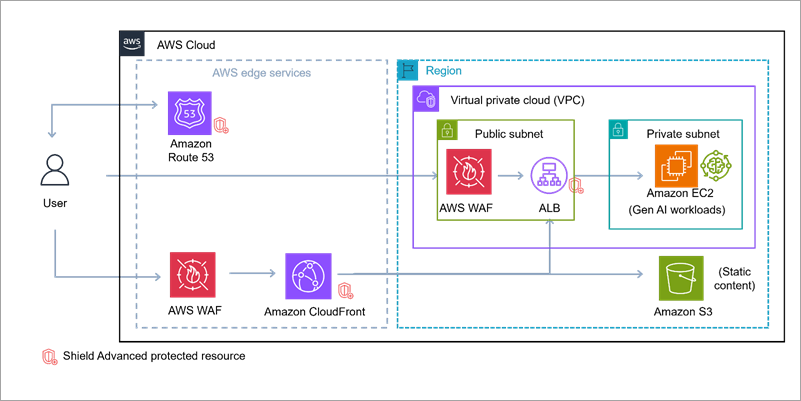
AWS のサービスで構築する生成 AI アプリケーションのセキュアなネットワークアーキテクチャ
生成 AI アプリケーションは、DDoS 攻撃、SQL インジェクション、悪意のあるボットなど、さまざまな外部脅威にさらされています。この記事では、AWS PrivateLink による Amazon Bedrock へのプライベート接続、AWS WAF と AWS Shield によるエッジでの保護、AWS Network Firewall による境界防御、Amazon GuardDuty による監視を組み合わせた多層防御について、リファレンスアーキテクチャを交えて解説します。
週刊生成AI with AWS – 2026年10月12日週
週刊生成AI with AWS, 国内事例が 5 件そろった2026年10月12日号 – ソニー銀行様、日本通運様、東京会計パートナーズ様、エナリス様、インフキュリオン様の国内事例ブログを紹介。また、Kiro のローカルサンドボックスや GENIAC ロボット基盤モデル開発の支援、エージェンティック AI のセキュリティ原則などのブログ記事も。サービスアップデートでは Amazon Bedrock AgentCore 短期メモリの従量課金化や AWS Transform の Azure から AWS へのコード変換をはじめとする 8 件のアップデートを紹介。

AWS で AI を活用したスタジオを構築するためのガイダンス
生成 AI は、スタジオのプレミアムコンテンツ制作のあり方を根本から書き換えつつあります。映画品質の画像、動画、音声、3D アセットを生成できるモデルは日々更新されており、それらがもたらすクリエイティブな可能性には期待が高まるばかりです。しかし、AI は高品質なコンテンツを自動的に生成する魔法のボタンではありません。AI は、熟練したストーリーテラーが活用することで、より速く、より高品質で、よりコスト効率の良いアウトプットの創出を支援し得る、非常に効率的なツールなのです。
本ガイダンスでは、AI-Powered Studio (AI を活用したスタジオ)というコンセプトを紹介します。このアーキテクチャは、AI 生成コンテンツから価値を引き出すために必要な 5 つのコアな役割—— Consistency (一貫性)、Context (コンテキスト)、Control (コントロール)、Compliance (コンプライアンス)、Cost (コスト) 規律——を軸に構成されています。
AWS Physical AI Toolchain を発表
本記事は 2026 年 10 月 7 日に公開された “Introducing AWS Physical AI […]
Amazon Bedrock API キーの保護: 実装と管理のベストプラクティス
Amazon Bedrock API キーを安全に実装、管理するためのベストプラクティスを紹介します。AWS STS の一時的な認証情報を優先し、使用できない場合は短期 API キー、最終手段として長期 API キーを選ぶという判断基準を整理します。そのうえで、SCP と条件キーによる作成と使用の制御、CloudTrail、Amazon EventBridge、AWS Config ルールによる監視、侵害時のインシデント対応手順を、NIST CSF 2.0 に沿って解説します。
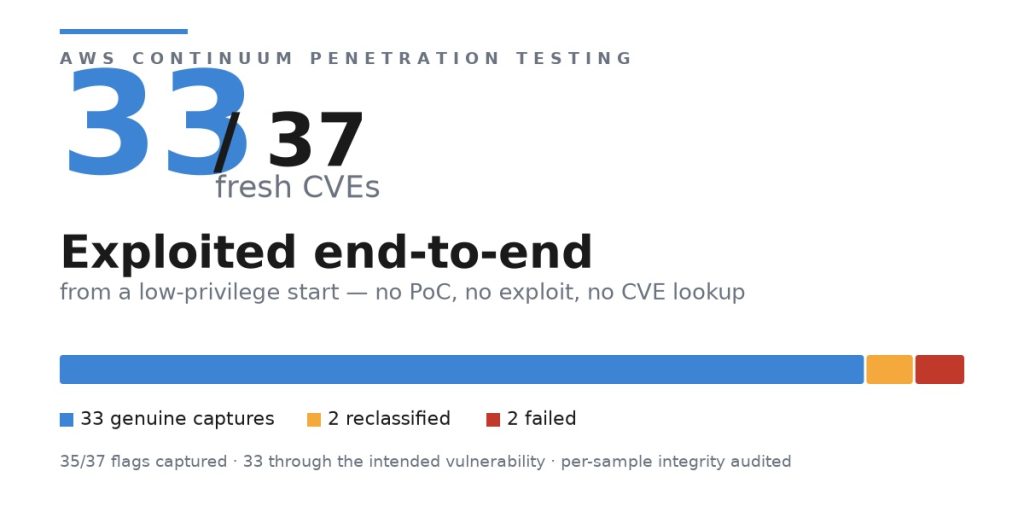
AWS Security Agent (now part of AWS Continuum) が新たに公開された実在の CVE 37 件中 33 件のエクスプロイトに成功
自律型ペネトレーションテストエージェントである AWS Security Agent (now part of AWS Continuum) を、最近公開された実在の CVE 37 件で評価しました。その結果、37 件中 33 件 (89.2%) で、意図された脆弱性をエンドツーエンドでエクスプロイトしました。本記事では、コンタミネーションを低減した CTF 形式のベンチマークの設計と整合性監査の仕組みを紹介します。あわせて、代表的な攻撃チェーン、誤検知のフィルタリング、ターゲットをダウンさせた失敗事例から得たガードレールの重要性についても説明します。
AWS Continuum で実現するデプロイごとのペネトレーションテスト
従来は定期的な診断で行われていたペネトレーションテストを、CI/CD パイプラインのデプロイ後ゲートとして組み込む方法を紹介します。AWS Continuum for penetration testing は、直前にデプロイした変更にスコープを限定し、AI エージェントを使用して悪用可能な脆弱性を確認します。そのため、デプロイのたびに高速かつ低コストで実行できます。OIDC フェデレーションによる IAM ロールの設定、GitHub Actions のワークフロー例、レポート専用モードからブロック運用へ移行する際の注意点も説明します。
Kiro と Amazon Q でセキュリティポスチャを強化する 5 つの方法
この記事では、Kiro と Amazon Q Developer を使用して AWS のセキュリティポスチャを強化する 5 つの方法を紹介します。ステアリングファイルとルールによる永続的なコンテキストでセキュリティ標準を組み込む方法をはじめ、MCP サーバーを活用した AWS Security Hub の検出結果のトリアージ、Infrastructure as Code (IaC) の修復、AWS Well-Architected フレームワークのセキュリティの柱に沿ったレビュー、サービスコントロールポリシー (SCP) の作成を迅速化する手法を説明します。あわせて、人間による検証の重要性と段階的な導入の進め方も解説します。