Amazon Web Services ブログ
Category: Intermediate (200)
AWS Quick の Smart Approvals: 必要なところに人の監督を
AWS Quick の Smart Approvals は、既存の制御の範囲内で、エージェントが提案するアクションをユーザーの依頼と照らし合わせて評価し、自動で承認するかユーザーに戻すかを決めます。本記事では、そのしくみ、監査の証跡、パイロットから始める導入の進め方を紹介します。
AWS Quick のスキルとエージェントの仕組み
AWS Quick でエージェント、スキル、データがどう組み合わさるのかを説明します。チームで使えるスキルの作り方と共有方法、本番用スキルのベストプラクティス、公式カタログとカスタムエージェントの活用方法も紹介します。
AWS Quick のチャットエージェントを企業アプリケーションに埋め込む
AWS Quick の埋め込みチャットを使うと、普段使っているアプリケーションの中で対話型 AI を利用できます。本記事では、Amazon CloudFront、Amazon Cognito、Amazon API Gateway、AWS Lambda を組み合わせ、AWS Quick のチャットエージェントを企業ポータルにセキュアに埋め込むソリューションを、ワンクリックでデプロイする方法を紹介します。
AWS アカウントアクセスマネージャーの提供開始: IAM ロールの柔軟性とワークフォースアクセスの一元管理を両立
AWS Identity and Access Management (IAM) の新機能、アカウントアクセスマネージャーの提供開始についてご紹介します。既存の IAM ロールを AWS IAM Identity Center のワークフォースユーザーとグループに直接割り当てることで、IAM ロールの柔軟性と一元的なフェデレーションを両立し、ユーザーレベルの可視性も得られます。この記事では、有効化の手順、信頼ポリシーの設定、アクセスの割り当て、aws login によるサインイン方法、ベストプラクティスを詳しく説明します。
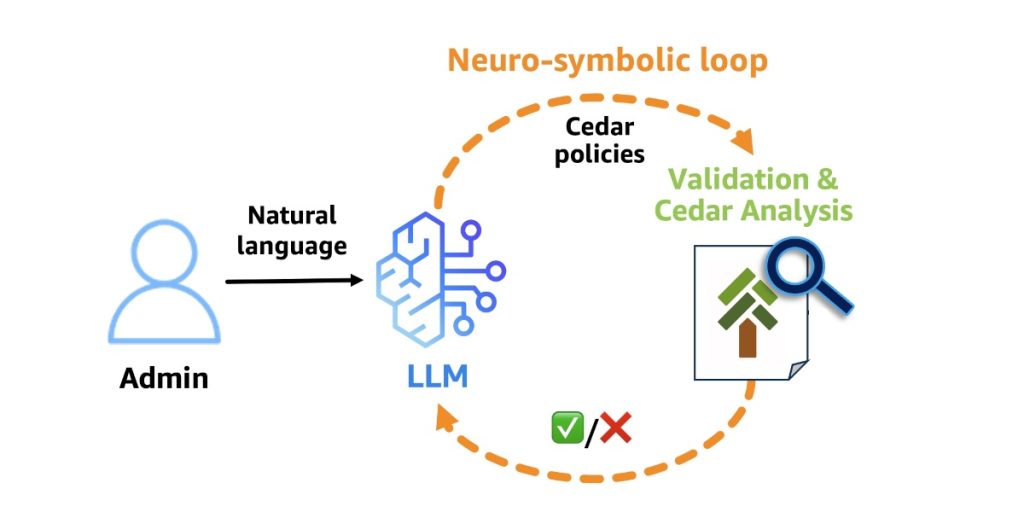
Amazon Bedrock AgentCore Policy がエージェンティックワークフローの保護に Cedar を採用した理由
AI エージェントの中核にある大規模言語モデル (LLM) は非決定論的で、ハルシネーションやプロンプトインジェクションのリスクがあります。本記事では、LLM を信頼できないアクターとして扱う考え方を説明します。そのうえで、Amazon Bedrock AgentCore Gateway でツール呼び出しを認可制御する AgentCore Policy が Cedar を採用した理由を解説します。可読性、決定論的な動作、自動推論による分析可能性を活かして、ニューロシンボリック AI でポリシーを作成し、Cedar Analysis で論理エラーや競合を検出する仕組みも紹介します。
Amazon OpenSearch Serverless NextGen の時系列コレクションのご紹介
本日、Amazon OpenSearch Serverless NextGen が時系列コレクションに対応したことを発表します。クラスターのプロビジョニングや管理なしでログ、メトリクス、トレース、イベントデータを取り込み、保存、分析でき、アラートと異常検知も利用できます。コレクションあたり最大 100 TB のホットストレージをサポートし、アプリケーション監視、セキュリティ分析、IoT テレメトリなど大規模なオブザーバビリティワークロードに対応します。
AWS Security Incident Response: インシデント対応ライフサイクルを加速するためのお客様の取り組み
AWS Security Incident Response がインシデント対応ライフサイクルのあらゆる段階をどのように加速するのかを、ランサムウェアの可能性がある不審なアクティビティへの対応シナリオを通じて紹介します。Amazon GuardDuty や AWS Security Hub と統合した自動トリアージ、AWS Systems Manager による自動封じ込め、AWS Security Incident Response Engineering (SIRE) チームへのエスカレーション、インシデントケース ID を使ったタグ付けなど、検出から解決までの流れを解説します。あわせて、アラート疲れを軽減し、対応時間を短縮する方法も説明します。
Amazon Linux で npm と pip のパッケージ更新を安全にする方法
npm や PyPI のパッケージは、公開直後の数時間に最もサプライチェーンのリスクが高くなります。この記事では、Amazon Linux 2023 で npm の min-release-age と pip の uploaded-prior-to を使用して 1 日の依存関係のクールダウンを設定し、予期しないパッケージのインストールを防ぐ方法を紹介します。また、npm audit と pip-audit で特定したパッケージに限ってクールダウンをオーバーライドし、セキュリティ修正を適用する方法も説明します。
脅威の手口を解説: サブドメイン乗っ取りの仕組みと対策
このブログ記事では、脅威アクターがダングリング DNS レコードを悪用し、トラフィックを攻撃者が管理するリソースにリダイレクトするサブドメイン乗っ取りの仕組みと対策を説明します。S3、CloudFront、Elastic Beanstalk など乗っ取りの対象になり得るリソースを整理し、具体的なシナリオを分析します。さらに、AWS Config カスタムルールによるプロアクティブな検出、DNS レコードを先に削除する標準作業手順、Security Hub や SNS による通知と修復の方法を紹介します。
AWS セキュリティサービスでアクセスキーの漏えいリスクを最小限に抑える実践的な手順
漏えいした長期的な認証情報 (アクセスキー) は、AWS Customer Incident Response Team (CIRT) が観測したセキュリティインシデントで、現在も脅威アクターに最も多く使われる侵入経路です。この記事では、Amazon Q Developer や AWS IAM Access Analyzer を使用して、漏えいしたキーや未使用のアクセスを検出する方法を紹介します。さらに、SCP と RCP によるデータ境界の確立、Amazon Inspector や AWS WAF によるランタイム環境の保護、Secrets Manager によるキーの自動ローテーション、Amazon GuardDuty による異常な IAM アクティビティの検出を取り上げます。これらを組み合わせた多層防御の実践的な手順を説明します。