Amazon Web Services ブログ
Category: Intermediate (200)
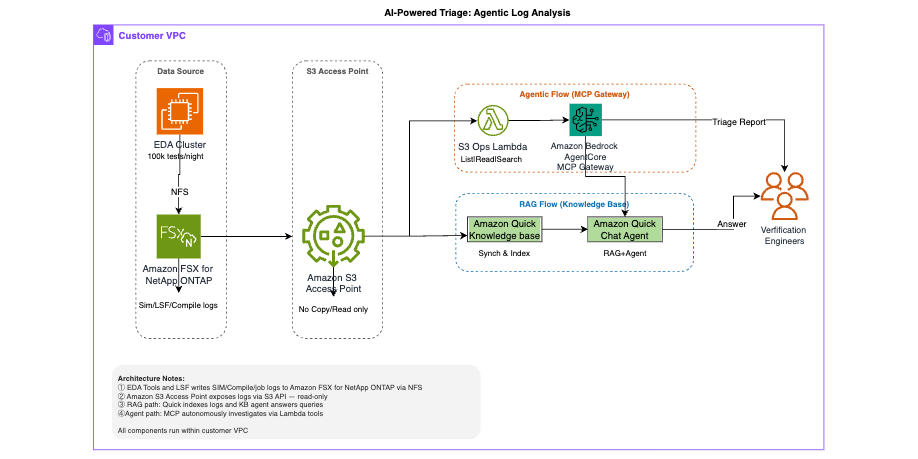
Amazon S3 Access Points で Amazon FSx for NetApp ONTAP 上のデータに AWS サービスからゼロコピーでアクセスする
半導体の検証チームが毎晩生成する大量の EDA ログを、データを移動せずに AI で分析するアーキテクチャを紹介します。Amazon S3 Access Points を使って Amazon FSx for NetApp ONTAP 上のログに S3 API でアクセスし、Amazon Bedrock AgentCore と Amazon Quick により、リグレッションテストで失敗した原因の切り分けを自然言語の質問で行います。
Kiro CLI でセキュリティ調査を迅速化
Kiro CLI を使用して、「AWS セキュリティインシデント対応ガイド」のフレームワークに沿ってセキュリティ調査を迅速化する方法を紹介します。自然言語のプロンプトで Amazon GuardDuty の検出結果をトリアージし、EC2 インスタンスや IAM 権限を分析します。さらに、隔離用セキュリティグループによる封じ込め、フォレンジックスナップショットによる証拠保全、AWS CloudTrail ログ分析を進めます。Amazon SNS と Amazon EventBridge による自動アラートの構築や、ステアリングファイルによる再利用可能な調査ワークフローの作成も解説します。
責任ある AI ガバナンス: お客様が ISO/IEC 42005:2025 との整合を図れるよう AWS が支援する方法
生成 AI の導入が急速に進む中、組織には責任ある AI ガバナンスへの体系的なアプローチが求められています。本記事では、国際規格 ISO/IEC 42005:2025 に基づく AI システム影響評価の概要と、既存のリスク管理プロセスへの統合方法を解説します。再評価のトリガーやトリアージを含む評価プロセスの構築方法も取り上げます。また、ISO/IEC 42001 認証の取得における ISO/IEC 42005 の役割や、AWS Well-Architected Responsible AI Lens をはじめとする規格との整合を支援する AWS のツールも紹介します。
新しいコンプライアンスガイド「ISO/IEC 42001:2023 on AWS」を公開 – AI マネジメントシステムの設計と運用を支援
AWS は、コンプライアンスガイド「ISO/IEC 42001:2023 on AWS」を公開しました。このガイドでは、AWS サービスを使用して AI マネジメントシステム (AIMS) を設計、運用する方法を説明します。ISO 42001:2023 の箇条 4~10 と附属書 A の管理策を AWS サービスにマッピングし、AI ワークロードへの AWS 責任共有モデルの適用方法も解説します。エビデンス収集の自動化や、Infrastructure as Code を活用して AI コンプライアンス活動を運用に組み込む方法も取り上げ、AI ガバナンスの強化と認証審査への準備を支援します。
AWS で実現する AI 主権
AI 主権は、データ主権と運用主権を基盤に、AI の出力で文化的規範や価値観、現地の言語を守るという新たな考慮事項を加えた概念です。本記事では、チップ、デプロイ先、モデルを自由に選べる AI スタック全体でのコントロールと選択肢を紹介します。また、Meltemi や SEA-LION などの現地の言語に対応したモデルの支援、AWS Nitro System による検証可能なデータアクセスのコントロール、ISO/IEC 42001 認証による透明性と保証についても説明します。
AI を活用した脆弱性検出ハーネス (パート 1 構築編): 3 層パイプラインによる検出結果の絞り込み
脆弱性スキャナーの検出結果は、手動のトリアージでは処理しきれないほど増え続けています。この記事では、AI を活用した脆弱性検出ハーネスを紹介します。複数スキャナー間の一致、AST による構造検証、IaC テンプレートを用いたデプロイコンテキストの 3 層で検出結果をフィルタリングし、悪用可能性の証拠を備えた優先順位付きの少数の検出結果に絞り込みます。パイプラインの構築から得られた 4 つの原則と、段階的な導入手順も解説します。
Amazon Bedrock の自動推論ポリシーの自動改善
Amazon Bedrock Guardrails の自動推論チェック (Automated Reasoning checks) で、失敗したテストの診断と形式論理の修正案の作成を自動化するポリシーの自動改善を紹介します。ルールの問題に対応する Iterative Refinement と、変換のあいまいさに対応する Ambiguous Variable Refinement の使い分け、AWS SDK for Python (Boto3) による非同期の開始・ポーリング・取得ワークフロー、お客様が承認するまで変更が反映されないレビューゲート、Fidelity Report (忠実度レポート) による検証、コンソールでのウォークスルーを解説します。
Amazon OpenSearch Ingestion と Amazon RDS および Amazon Aurora の統合
Amazon Aurora および Amazon RDS(MySQL / PostgreSQL)と Amazon OpenSearch Service の統合が一般提供開始されました。Amazon OpenSearch Ingestion を使うと、ETL パイプラインを自前で組まずに、データベースの内容をニアリアルタイムで OpenSearch に同期できます。本記事では、サンプルの HR データベースを使って設定の流れと同期の動きを紹介します。
RDS for SQL Server インスタンスを License Included から Bring Your Own Media (BYOM) へ変換
本記事では、RDS for SQL Server インスタンスを License Included から Bring Your Own Media (BYOM) へ変換するためのインストールメディアの準備、BYOM エンジンバージョンの作成、インプレースでのライセンスモデル変更というエンドツーエンドの変換プロセスを説明します。
フルマネージドの Amazon RDS for SQL Server で Bring Your Own Media によるライセンスモビリティの実現
Amazon RDS for SQL Server の Bring Your Own Media (BYOM) は、既存の SQL Server インストールメディアと、すでに投資済みのライセンスを持ち込み、フルマネージドデータベースサービスである RDS for SQL Server 上で追加のライセンス費用なしに利用できます。本記事では、SQL Server のインストールメディアを Amazon Simple Storage Service (Amazon S3) にアップロードし、BYOM インスタンスを起動する方法を説明します。