Amazon Web Services ブログ
Category: Management & Governance
Amazon Bedrock を使った AWS Systems Manager Session Manager ログの AI による異常検知
Session Manager のセッションで実行されたコマンドはトランスクリプトとして記録されますが、数百台のノードで毎日数千件になると、SOC チームが手作業で確認することはできません。このブログでは、Amazon Bedrock、AWS Lambda、Amazon S3、Amazon Bedrock AgentCore を使い、セッションの終了時にトランスクリプトを自動で分析して Normal・Suspicious・Critical に分類し、不審なセッションを SOC にメールで通知する仕組みを構築します。分類の基準、CloudFormation テンプレートでのデプロイ手順、セッションの履歴を自然言語で問い合わせる方法を説明し、多層的なセキュリティ戦略の中での位置付けにも触れます。
AWS における耐量子署名、パート 2: SCP と IAM による ML-DSA アルゴリズムポリシーの強制
この記事では、組織の暗号アルゴリズムポリシーを AWS の予防的コントロールと発見的コントロールに変換する方法を紹介します。ML-DSA-65 と ML-DSA-87 を承認し、ML-DSA-44 を除外する例を用いて、kms:KeySpec 条件キーと SCP、IAM ポリシー、アクセス許可の境界、キーポリシーを組み合わせた多層防御を解説します。AWS Private CA や TLS 証明書に対するプロビジョニング制御、AWS CloudTrail と AWS Config によるドリフト検出、暗号アジリティを実現する設計のポイントも説明します。
AWS における耐量子署名、パート 1: ML-DSA によるソフトウェアサプライチェーンの構築
「今収集し、後で偽造する」脅威に備え、AWS KMS、AWS Private CA、IAM Roles Anywhere を組み合わせて、ML-DSA による耐量子ソフトウェアサプライチェーンを構築する方法を紹介します。ML-DSA PKI 階層の構築から、CI/CD パイプラインでのバイナリ、コンテナイメージ、SBOM への署名、デプロイ時の検証、SCP による予防的コントロールまでを解説します。さらに、CNSA 2.0 や EU サイバーレジリエンス法の期限に向けた推奨アクションもまとめます。
今月の AWS オブザーバビリティ: 2026 年 8 月と 9 月
8 月と 9 月は、Amazon CloudWatch Omni が一般提供となりました。アラームにはウォームアップ期間とウォールクロック評価ウィンドウが追加されました。データベースのオブザーバビリティは自己管理型 PostgreSQL と Amazon Aurora DSQL にも対応しました。AWS CloudTrail は Amazon Q Console にふだんの言葉で質問できるようになりました。ログ収集は対応範囲を拡大し、またポートフォリオ全体のサービスがより充実したテレメトリを CloudWatch に発行し始めており、その多くは OpenTelemetry を使って構築されています。それでは、Amazon CloudWatch と AWS DevOps Agent の最新情報をご紹介します。
Amazon CloudWatch Omni の紹介: AI 時代のオブザーバビリティ
Amazon CloudWatch Omni は CloudWatch の次世代版です。AI エージェントとアプリケーションのオブザーバビリティを 1 つの体験に統合し、自動検出されたトポロジー、自然言語クエリ、AI ガイド付き調査を提供します。AWS コンソール外の専用 Web UI と IDE エクステンションにより、開発者とオペレーターが 1 か所で作業できます。

耐障害性ライフサイクル実践ワークショップ開催報告 & AWS WAF 実践ワークショップのご案内
AWS Japan パブリックセクター技術統括本部では、2026年4月よりセキュリティワークショップを月次で開 […]

【開催報告】AWS Resilience Day (個社向け)を開催しました!!(2026年7月3日)
はじめに AWS Resilience Day は、ワークロードの回復力向上に役立つアーキテクチャのベストプラ […]

Amazon CloudWatch Logs で Application Load Balancer のログを分析する
Amazon CloudWatch Logs が Application Load Balancer (ALB) のログを Vended Logs としてサポートしました。これにより、ALB のアクセスログ、接続ログ、ヘルスチェックログが構造化 JSON として CloudWatch Logs へ直接配信されるようになり、ワークロードの入口をリクエスト単位・接続単位・ターゲット単位で可視化できるようになりました。このブログでは有効化ルールによる一括配信設定の方法やALB監視ダッシュボードの提供、Log Analytics による障害を切り分け、ログアラームによる通知、Contributor Insights の利用について説明します。
Amazon CloudWatch アラームをアクション可能なシグナルに変える
本記事は 2026年7月6日に公開された「Turn Your Amazon CloudWatch Alarms […]
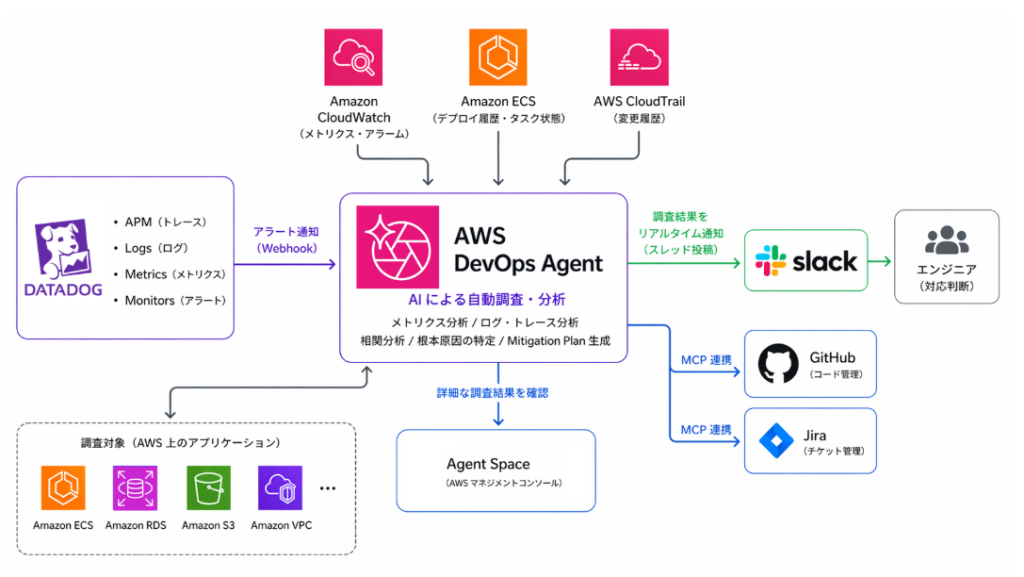
寄稿:弁護士ドットコムにおける AWS DevOps Agent の活用事例 – インシデント対応の自動化と属人化の解消
弁護士ドットコム株式会社は、『「プロフェッショナル・テック」で、次の常識をつくる。』というミッションのもと、国内最大級の法律相談ポータルサイト「弁護士ドットコム」や契約マネジメントプラットフォーム「クラウドサイン」などを運営しています。また、最近ではリーガル特化型 AI エージェント「Legal Brain エージェント」を開発し、AI を活用したリーガルサービスの進化にも取り組んでいます。PRE 部は、これらのサービスを支えるインフラの信頼性と運用効率の向上を担っています。本記事では、AWS DevOps Agent を用いたインシデント対応の自動化と運用組織のあり方の見直しを進めている事例を紹介します。