Amazon Web Services ブログ
Category: Management Tools
AWS Managed Services(AMS)で AWS クラウドインフラのセキュリティを強化する
セキュリティやデータ損失インシデントは、金銭的損失だけでなく社会的信用の失墜にもつながります。AWS の責任共有モデルにおいて「クラウドにおけるセキュリティ」はお客様の責任範囲ですが、IAM ガバナンス、パッチ管理、脅威検出、インシデント対応、コンプライアンス維持を大規模に実装・運用し続けることは容易ではありません。AWS Managed Services(AMS)は、GuardDuty による 24/365 の脅威監視、NIST 準拠のインシデント対応、自動パッチ適用、AWS Config を活用したコンプライアンスの可視化など、予防・検出・対応にわたるセキュリティのベストプラクティスを包括的に提供します。本記事では、AMS を活用してクラウドインフラのセキュリティ体制を強化する方法を紹介します。

トヨタはいかにして BasisPilot を構築したか – AWS 上の AI アシスト型 SAP 運用プラットフォーム
Toyota Motor North America は、20 の SAP システムと 60 台以上の Amazon EC2 ホストを対象に、AI アシスト型の SAP 運用プラットフォーム BasisPilot を AWS 上に構築しました。AWS Lambda、Amazon DynamoDB、AWS Systems Manager によるサーバーレスかつフェーズベースのワークフローと、RBAC・承認ゲートの背後で動作する Amazon Bedrock のツール呼び出し型 AI アシスタントを組み合わせています。本記事では、そのアーキテクチャとガードレールの設計を解説します。パイロットでは SAP カーネルアップグレードの所要時間が約 70% 短縮されました。
re:Invent 2026 で AI 時代のオブザーバビリティを学ぶ
AWS re:Invent 2026 の Cloud Operations トラックから、Monitoring and Observability の 25 セッションを 6 つのテーマに沿って紹介します。本番環境の AI エージェントの観測、OpenTelemetry による標準化、ログ活用、フルスタックのパフォーマンストレース、マネージドなオープンソースオブザーバビリティまで、参加計画に役立つセッションを取り上げます。
Amazon Bedrock AgentCore を使用した電力・公益事業向けのインテリジェントなアラーム管理
北米の大手電力会社が Amazon Bedrock AgentCore 上で運用しているマルチエージェント AI アーキテクチャを紹介します。このアーキテクチャにより、オペレーターがシフトごとに何十回も、複数のシステムをまたいで手作業で行っていた調査が不要になり、アラームのトリアージにかかる時間が数時間から数分に短縮されています。業界の課題、マルチエージェントの設計、GitHub 上のリファレンス実装について説明します。
AWS Config の記録頻度を分析するためのベストプラクティス
継続的記録と定期的記録のどちらを選ぶべきか。AWS Config の記録頻度は運用上の可視性とコストの両方を左右します。本記事では、リソースの静的性、リソース間の関係、ベースラインの変更頻度という 3 つの要素と 4 つのユースケースから、環境に適した記録方法を選ぶ方法を解説します。
【開催報告 & 資料公開】AWS 秋のクラウドオペレーション祭り 2026
みなさん、こんにちは。 シニアスペシャリストソリューションアーキテクトの加藤です。 2026 年 10 月 7 […]
AWS ウィークリーラウンドアップ: AWS Lambda Web Functions、Vercel Marketplace の Amazon S3 など (2026 年 10 月 19 日)
2026 年 10 月 13 日週に起きたことは、新しい種類のコンピュートを追加したわけではありません。代わり […]
AWS DevOps Agent で調査コストを事前に制御する
AWS DevOps Agent のような自律型 AI エージェントは、調査中に呼び出す API、回数、対象スコープを動的に判断します。そのため、調査能力だけでなく、実行前にコストを把握して制御する仕組みも重要です。Investigation Cost Guardrail スキルを利用すると、最初の課金対象クエリを実行する前に見積もりを確認し、続行するかどうかを判断できます。本記事では、このオープンソーススキルが AWS サービスやサードパーティーツールの操作を分類し、リージョンごとのライブ料金とデータ転送コストを取得する仕組みを解説します。また、Proceed(続行)、Warn(警告)、Halt(停止)の判定ゲートを、3 つの具体的な調査シナリオとともに紹介します。
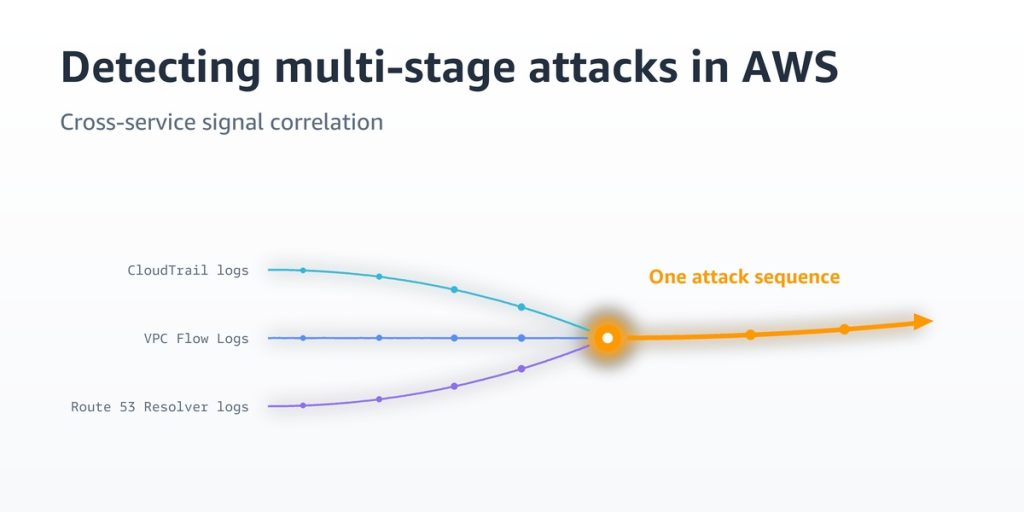
AWS での多段階攻撃の検出: サービス横断のシグナル相関分析ガイド
単一のアラートだけでは、多段階攻撃の全体像は見えません。この記事では、Amazon GuardDuty 拡張脅威検出に、データ分類、通常のアクセスパターン、リソースの所有関係、変更ウィンドウといったお客様のビジネスコンテキストを重ね合わせる方法を説明します。CloudTrail、VPC フローログ、Route 53 Resolver クエリログを CloudWatch Logs Insights で相関付ける 4 つのパターンを紹介し、Lambda、Amazon SNS、EventBridge Scheduler を使った相関ルールの自動化手順も解説します。
Amazon Bedrock を使った AWS Systems Manager Session Manager ログの AI による異常検知
Session Manager のセッションで実行されたコマンドはトランスクリプトとして記録されますが、数百台のノードで毎日数千件になると、SOC チームが手作業で確認することはできません。このブログでは、Amazon Bedrock、AWS Lambda、Amazon S3、Amazon Bedrock AgentCore を使い、セッションの終了時にトランスクリプトを自動で分析して Normal・Suspicious・Critical に分類し、不審なセッションを SOC にメールで通知する仕組みを構築します。分類の基準、CloudFormation テンプレートでのデプロイ手順、セッションの履歴を自然言語で問い合わせる方法を説明し、多層的なセキュリティ戦略の中での位置付けにも触れます。