Amazon Web Services ブログ
Category: Amazon Simple Storage Service (S3)
S3 バケットへフォレンジックアーティファクトを安全に収集するためのフレームワーク
セキュリティインシデントの発生時に、フォレンジックアーティファクトを Amazon S3 バケットへ安全に収集するためのフレームワークを紹介します。AWS STS とセッションポリシーを組み合わせて、有効期限付きで権限を絞り込んだ一時的な認証情報を払い出します。これにより、既存のフォレンジックツールを変更せずに最小権限を実現できます。また、暗号化やバージョニングなどの S3 バケット設定のベストプラクティスを解説します。さらに、Step Functions、AWS Systems Manager、AWS CDK を使用した収集ワークフローの自動化とデプロイの手順も説明します。
AI を活用したコンプライアンスエビデンス収集システムの構築
コンプライアンス監査で求められる大量のスクリーンショット取得は、手作業では時間がかかり、ミスも起こりやすい作業です。この記事では、Amazon Bedrock と Amazon Nova 2 Lite を活用し、ブラウザ拡張機能でエビデンス収集を自動化するシステムの構築方法を紹介します。コンプライアンス文書からワークフローを生成する AI を活用したワークフローデザイナー、Amazon S3 でのエビデンス管理、Amazon SES によるレポート送信についても解説します。また、Amazon Cognito による最小権限の認証情報の提供と、AWS CloudFormation によるデプロイ手順も説明します。

Rivian が Amazon Bedrock 上の AI エージェントで財務オペレーションを加速した方法
Rivian は Amazon Bedrock AgentCore 上に構築した ERP AI エージェントで発注(PO)の会計計上を自動化し、月次決算の手作業をサイクルあたり 15 日超削減しました。SOP をナレッジベースに保存し、Strands Agent が MCP サーバー経由で SAP S/4HANA と連携、Amazon DynamoDB・AWS Lambda・Amazon SES を活用してヒューマン・イン・ザ・ループで会計計上を実行します。R2 ローンチに伴う発注急増にもスケールし、精度・コンプライアンス・決算早期化を実現した事例を紹介します。
AWS Weekly Roundup: GPT-6.1 Terra on Bedrock、エージェントツールとしての Step Functions など (2026 年 11 月 2 日)
2026 年 10 月 26 日週、特に印象に残ったエージェント関連の発表は、モデルの性能そのものとはまったく […]
Amazon Bedrock AgentCore を使用した電力・公益事業向けのインテリジェントなアラーム管理
北米の大手電力会社が Amazon Bedrock AgentCore 上で運用しているマルチエージェント AI アーキテクチャを紹介します。このアーキテクチャにより、オペレーターがシフトごとに何十回も、複数のシステムをまたいで手作業で行っていた調査が不要になり、アラームのトリアージにかかる時間が数時間から数分に短縮されています。業界の課題、マルチエージェントの設計、GitHub 上のリファレンス実装について説明します。
Amazon OpenSearch intelligent ingestion で Amazon S3 のデータから RAG 対応インデックスを構築する
契約書、製品マニュアル、調査レポートなど、企業の価値ある知識は Amazon S3 に保存されたドキュメントに蓄積されています。本記事では、Amazon OpenSearch Serverless (NextGen) の新機能である Amazon OpenSearch intelligent ingestion を使い、こうしたドキュメントの解析、画像の説明生成、チャンク分割、ベクトル埋め込みの生成、インデックス化までを、取り込みパイプラインを運用せずに実行する方法を紹介します。
AWS ウィークリーラウンドアップ: AWS Lambda Web Functions、Vercel Marketplace の Amazon S3 など (2026 年 10 月 19 日)
2026 年 10 月 13 日週に起きたことは、新しい種類のコンピュートを追加したわけではありません。代わり […]
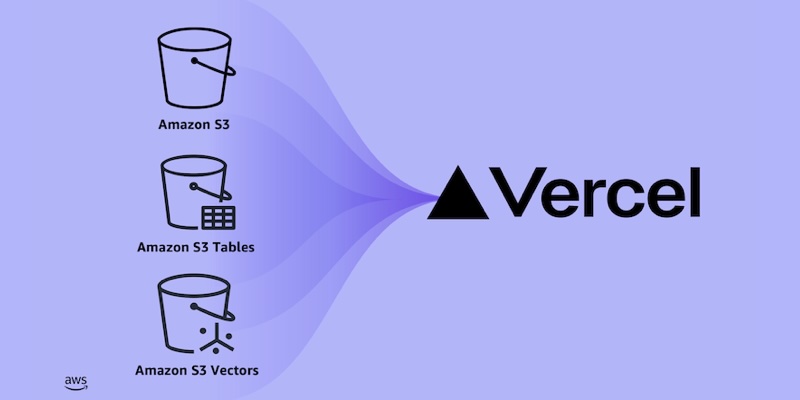
Amazon S3 が Vercel Marketplace と v0 by Vercel で入手可能になりました
Vercel でウェブおよび AI アプリケーションを構築している開発者は、Vercel Marketplac […]
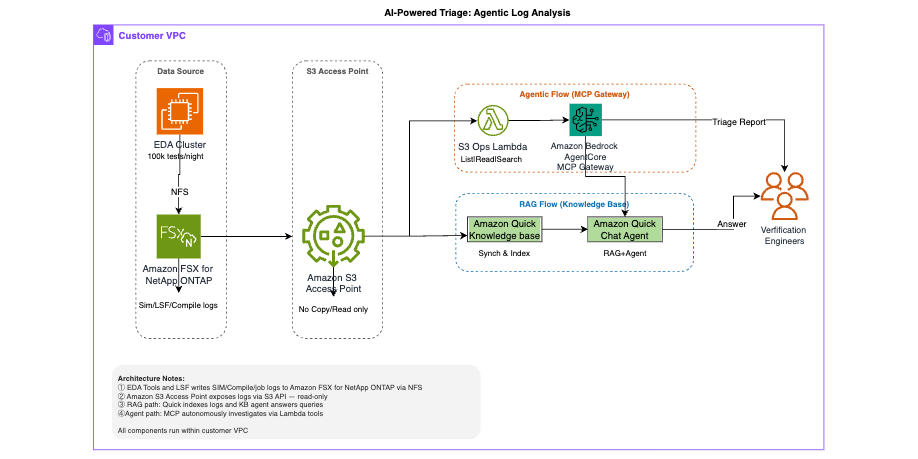
Amazon S3 Access Points で Amazon FSx for NetApp ONTAP 上のデータに AWS サービスからゼロコピーでアクセスする
半導体の検証チームが毎晩生成する大量の EDA ログを、データを移動せずに AI で分析するアーキテクチャを紹介します。Amazon S3 Access Points を使って Amazon FSx for NetApp ONTAP 上のログに S3 API でアクセスし、Amazon Bedrock AgentCore と Amazon Quick により、リグレッションテストで失敗した原因の切り分けを自然言語の質問で行います。
Amazon Bedrock を使った AWS Systems Manager Session Manager ログの AI による異常検知
Session Manager のセッションで実行されたコマンドはトランスクリプトとして記録されますが、数百台のノードで毎日数千件になると、SOC チームが手作業で確認することはできません。このブログでは、Amazon Bedrock、AWS Lambda、Amazon S3、Amazon Bedrock AgentCore を使い、セッションの終了時にトランスクリプトを自動で分析して Normal・Suspicious・Critical に分類し、不審なセッションを SOC にメールで通知する仕組みを構築します。分類の基準、CloudFormation テンプレートでのデプロイ手順、セッションの履歴を自然言語で問い合わせる方法を説明し、多層的なセキュリティ戦略の中での位置付けにも触れます。