Amazon Web Services ブログ
Category: AWS Identity and Access Management (IAM)
AWS における耐量子署名、パート 2: SCP と IAM による ML-DSA アルゴリズムポリシーの強制
この記事では、組織の暗号アルゴリズムポリシーを AWS の予防的コントロールと発見的コントロールに変換する方法を紹介します。ML-DSA-65 と ML-DSA-87 を承認し、ML-DSA-44 を除外する例を用いて、kms:KeySpec 条件キーと SCP、IAM ポリシー、アクセス許可の境界、キーポリシーを組み合わせた多層防御を解説します。AWS Private CA や TLS 証明書に対するプロビジョニング制御、AWS CloudTrail と AWS Config によるドリフト検出、暗号アジリティを実現する設計のポイントも説明します。
AWS における耐量子署名、パート 1: ML-DSA によるソフトウェアサプライチェーンの構築
「今収集し、後で偽造する」脅威に備え、AWS KMS、AWS Private CA、IAM Roles Anywhere を組み合わせて、ML-DSA による耐量子ソフトウェアサプライチェーンを構築する方法を紹介します。ML-DSA PKI 階層の構築から、CI/CD パイプラインでのバイナリ、コンテナイメージ、SBOM への署名、デプロイ時の検証、SCP による予防的コントロールまでを解説します。さらに、CNSA 2.0 や EU サイバーレジリエンス法の期限に向けた推奨アクションもまとめます。
Autodesk が Migration Assistant とインテリジェントルーティングで 23 億ドキュメントを Amazon OpenSearch Service に移行した方法
本記事では、Autodesk が Amazon OpenSearch Service 上の単一インデックスの Elasticsearch 7.1.1 ドメインを、Migration Assistant for Amazon OpenSearch Service と、各クエリを該当データを持つシャードへ振り分けるルーティング層を使って、4 つのマルチインデックス OpenSearch Service ドメインへ再設計した方法を紹介します。
DuckDB で Amazon S3 Tables に格納された表形式データセットへのアクセスを効率化する
DuckDB は軽量なインメモリ SQL エンジンで、追加のサーバー運用なしに対話型のデータ分析を実現します。本記事では、Amazon SageMaker Lakehouse Iceberg REST エンドポイントと AWS Lake Formation のアクセス許可を利用して、AWS CloudShell 上の DuckDB から Amazon S3 Tables に格納された Iceberg テーブルにアクセスし、クエリを実行する手順を紹介します。
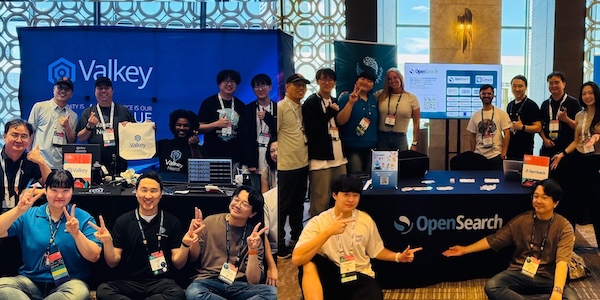
AWS Weekly Roundup: EC2 アプリケーションステータスチェック、IAM ロールマネージャー、OpenAI Daybreak on Bedrock など (2026 年 8 月 17 日)
2026 年8 月 10 日週、OpenSearch と Valkey のチームはソウルを訪問し、Open S […]
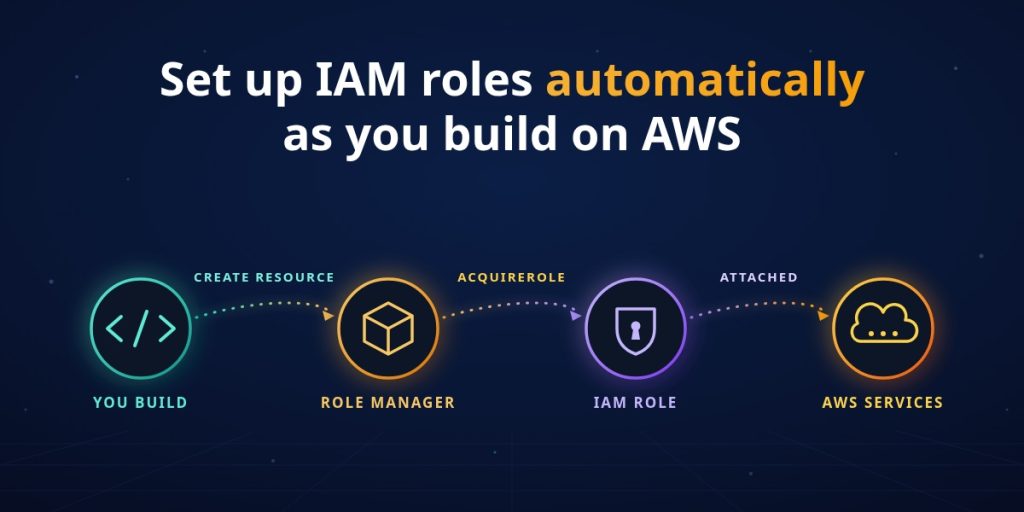
AWS IAM role managerが変える、IAM ロール作成の出発点
AWS IAM role manager は、サポート対象のサービスコンソールで構築を進めるのに合わせて、必要な IAM ロールを AWS が自動的に作成・アタッチする新機能です。本記事では、role manager の有効化方法、Amazon EventBridge ルールや AWS Lambda 関数での動作例、IAM Access Analyzer を使ってワークロードの成熟に合わせてロールを最小権限に絞り込む方法を紹介します。

AWS Deadline Cloud の Wait and Save サービスマネージドフリートを使ってみる
Deadline Cloud のサービス管理フリートで Wait and Save を設定し、CPU レンダリングコストを削減する方法を紹介します。
AWS マネジメントコンソールへのアクセスを想定するネットワークに制限
本ブログでは、企業が規制コンプライアンスのためにコンソールアクセスを企業ネットワークに制限するユースケースを取り上げ、AWS Sign-In のリソースベースポリシーと RCP を使った実装方法を紹介します。リソース許可ステートメントの作成、コンソール認可の有効化、CloudTrail による検証、Console Private Access やデータ境界フレームワークとの統合まで詳しく説明します。
攻撃者視点で考える AWS セキュリティ ― 富士通 × AWS 共催セミナーレポート
こんにちは。AWS ソリューションアーキテクトの松井です。 2026 年 3 月 18 日、富士通株式会社様( […]
Amazon Redshift と AWS IAM Identity Center できめ細かなアクセス許可を複数のウェアハウスに展開する
本記事では、Amazon Redshift フェデレーテッドアクセス許可と AWS IAM Identity Center を使用して、複数のデータウェアハウスのきめ細かなアクセス許可をスケーラブルに管理する方法を紹介します。Enterprise Data Warehouse (EDW) でセキュリティポリシーを一度定義すれば、Sales や Marketing のコンシューマーウェアハウスに自動適用されるアーキテクチャを解説します。