Amazon Web Services ブログ
Category: Amazon Elastic Kubernetes Service
詳解: Amazon EKS Auto Mode によるノード障害の検出、修復、診断の仕組み
Amazon EKS Auto Mode では、ノードに障害が起きても、誰かがノート PC を開くより先に、そのノードが自動的に検出され、ドレインされ、置き換えられます。この記事では、ノードモニタリングエージェントと Karpenter がデフォルトで連携して検出と置き換えのサイクルをどのように回すか、特定の障害がなぜノードの置き換えをトリガーするのか、そして SSH を使わずにノードの診断情報を収集する方法を説明します。
Amazon EKS のネットワークポリシー機能を強化
2025 年 12 月に、Amazon EKS におけるネイティブなネットワークポリシーのサポートを拡張し、Admin Policy と Application Network Policy の両方に対応したことを発表しました。これらの追加されたポリシーにより、クラスター管理者 (プラットフォームチームやセキュリティチームなど) は、Kubernetes ワークロード全体のネットワークセキュリティを強化するために、クラスター全体に適用されるセキュリティルールを設定できます。さらに、Namespace の管理者 (アプリケーションチームなど) は、ドメイン名をフィルターとして使用して、外部リソースへの Pod のトラフィックを制御できるようになりました。この方法は、頻繁に変化する特定の IP アドレスのリストや、企業のセキュリティポリシーとしばしば衝突する広範な CIDR ブロックの範囲を管理する必要性をなくし、代わりに Pod がアクセスを許可される外部のウェブサイトやサービスの信頼済みリストを作成できるようにします。これは、クラスターのアウトバウンドトラフィックに対する「許可された宛先」リストと考えることができます。
AWS における耐量子署名、パート 2: SCP と IAM による ML-DSA アルゴリズムポリシーの強制
この記事では、組織の暗号アルゴリズムポリシーを AWS の予防的コントロールと発見的コントロールに変換する方法を紹介します。ML-DSA-65 と ML-DSA-87 を承認し、ML-DSA-44 を除外する例を用いて、kms:KeySpec 条件キーと SCP、IAM ポリシー、アクセス許可の境界、キーポリシーを組み合わせた多層防御を解説します。AWS Private CA や TLS 証明書に対するプロビジョニング制御、AWS CloudTrail と AWS Config によるドリフト検出、暗号アジリティを実現する設計のポイントも説明します。
AWS における耐量子署名、パート 1: ML-DSA によるソフトウェアサプライチェーンの構築
「今収集し、後で偽造する」脅威に備え、AWS KMS、AWS Private CA、IAM Roles Anywhere を組み合わせて、ML-DSA による耐量子ソフトウェアサプライチェーンを構築する方法を紹介します。ML-DSA PKI 階層の構築から、CI/CD パイプラインでのバイナリ、コンテナイメージ、SBOM への署名、デプロイ時の検証、SCP による予防的コントロールまでを解説します。さらに、CNSA 2.0 や EU サイバーレジリエンス法の期限に向けた推奨アクションもまとめます。

【開催報告】KubeCon + CloudNativeCon Japan 2026 – AWS ブース:Amazon EKS の最新ソリューションに関するデモセッションを実施
2026年7月29日から 2 日間にわたって、アマゾンウェブサービスジャパン合同会社はパシフィコ横浜で開催された KubeCon + CloudNativeCon Japan 2026 においてスポンサーとしてブースを出展しており、たくさんの方にご来場いただきました。(ご来場いただいた皆様、有難うございました!)
AWS ブースでは、2日間で 12 のデモセッションを行い、多くのご来場者にご視聴いただきました。その際にセッション資料をシェアしてほしいとのご要望をいくつか頂いたことを受け、こちらのブログで各セッションの資料を公開させて頂きます。
Kubernetes と Agones から Amazon GameLift Servers への移行
Kubernetes 上で動作する Agones は専用ゲームサーバーのホスティングによく使われますが、グローバル規模になると運用が複雑になります。本記事では、運用面とコスト面から Agones ベースのソリューションと Amazon GameLift Servers の違いを比較し、Agones から Amazon GameLift Servers へ移行する手順を解説します。
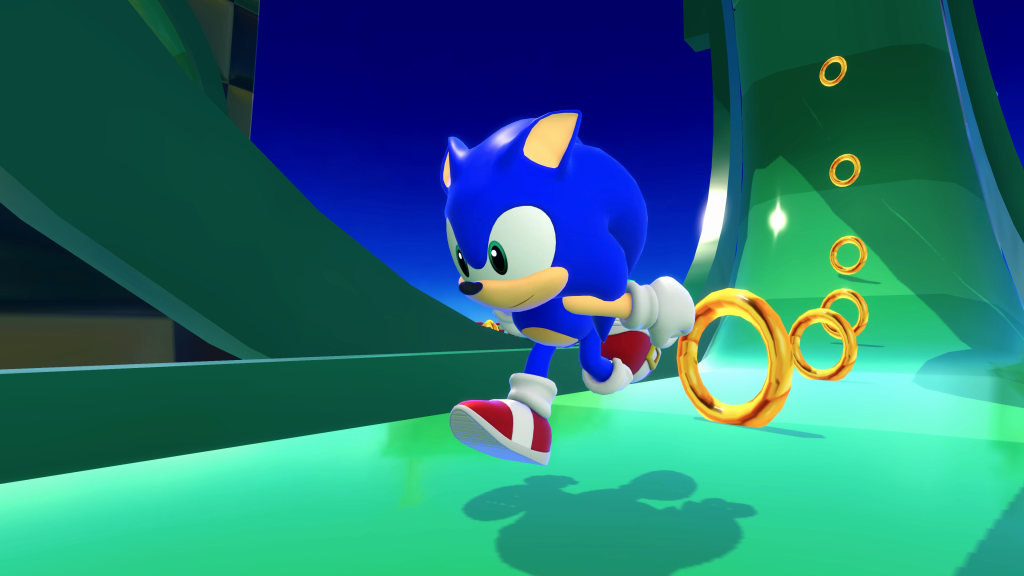
株式会社セガ、グローバル展開タイトル『ソニックランブル パーティ』を少人数チームで支える Amazon EKS Auto Mode × Agones 活用事例
本記事では、株式会社セガが開発・運用する『ソニックランブル パーティ』の専用ゲームサーバー基盤で、ゲームサーバーのオーケストレーションに Agones を用い、その基盤に Amazon EKS (Elastic Kubernetes Service) Auto Mode を採用した経緯と効果を、お客様の声を交えて紹介します。 EKS Auto Mode の採用により、開発環境では「ゼロインスタンス運用」によるコスト削減を実現、本番環境ではグローバルローンチ以降、インフラ起因の停止はなく安定稼働を続けています。加えてその運用負荷削減効果により、運用が軌道に乗ってからは API サーバーやデータベースも含めた全環境を 1 名のエンジニアで運用できています。
Amazon EKS Auto Mode 上で Agones を安定稼働させる設計のポイント
リアルタイム性の高いマルチプレイヤーゲームでは専用ゲームサーバー方式が広く使われており、マッチメイキングやサーバーの割り当て・回収といったライフサイクル管理のオーケストレーション基盤の設計が重要なテーマとなります。AWS で専用ゲームサーバーをホストする主な選択肢は、マネージドの Amazon GameLift Servers を使うか、EC2 / ECS / EKS 上でセルフホストするかの2つです。より柔軟な制御が必要な場合は、EKS 上にデプロイできる OSS の Agones が選択肢になりますが、Kubernetes 基盤の運用負荷は避けられませんでした。2024 年 12 月に GA した Amazon EKS Auto Mode は Kubernetes の構築・運用負担を軽減する機能で、Agones の基盤 EKS クラスタと組み合わせることで柔軟さと簡素さを両立できます。ただし EKS Auto Mode にはいくつかの制約もあります。本記事では、EKS Auto Mode の制約が Agones の特性を阻害しないための設計方針を紹介します。
AWS Weekly Roundup: AWS Builder Center 1 周年、セキュリティハブにおけるネットワークスキャン、Loom for AWS など (2026 年 7 月 13 日)
AWS Builder Center は 2026年 7 月 6 日週、提供開始から 1 周年を迎えました。2 […]
AWS Weekly Roundup: AWS での Claude Sonnet 5、AI エージェント向けの Amazon WorkSpaces、AWS サービスの可用性アップデートなど (2026 年 7 月 6 日)
数回前の号で、スタートアップと仕事をすることがどれほど活力になるかについて書きました。2026 年 6 月 2 […]