Amazon Web Services ブログ
Category: AWS CloudTrail
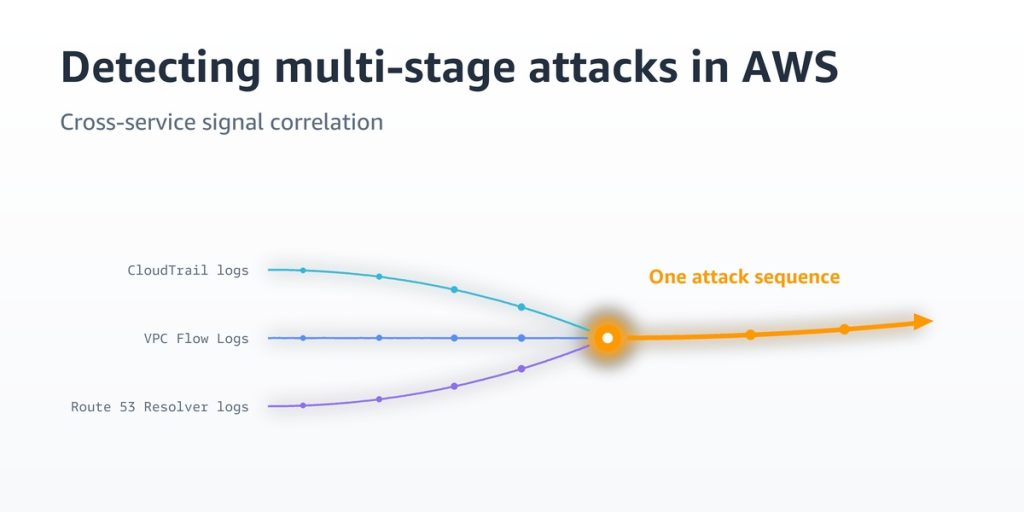
AWS での多段階攻撃の検出: サービス横断のシグナル相関分析ガイド
単一のアラートだけでは、多段階攻撃の全体像は見えません。この記事では、Amazon GuardDuty 拡張脅威検出に、データ分類、通常のアクセスパターン、リソースの所有関係、変更ウィンドウといったお客様のビジネスコンテキストを重ね合わせる方法を説明します。CloudTrail、VPC フローログ、Route 53 Resolver クエリログを CloudWatch Logs Insights で相関付ける 4 つのパターンを紹介し、Lambda、Amazon SNS、EventBridge Scheduler を使った相関ルールの自動化手順も解説します。
AWS CloudTrail を使ったインシデント調査・対応ガイド – パート 2
本ガイドのパート 2 では、ウェブアプリケーションの SSRF の脆弱性を起点に、IMDSv1 からの認証情報の窃取、リージョンホッピングを経て Amazon Bedrock が不正使用されたマルチステージ攻撃を、AWS CloudTrail のログから分析します。userIdentity、readOnly、awsRegion などの注目すべきフィールドとインシデント対応チェックリストを紹介し、IMDSv2 の強制、最小権限、モデル呼び出しのログ記録といった強化策と、脅威アクターの回避手法も解説します。
AWS CloudTrail を使ったインシデント調査・対応ガイド – パート 1
AWS CloudTrail ログには、疑わしいアクティビティを調査するために必要な証拠が含まれています。このパート 1 では、AWS の Security Incident Response Team (SIRT) が実践する調査手法を、2 つの実際のシナリオに沿って紹介します。1 つは、設定ミスのあるクロスアカウントアクセスが悪用され、ランサムウェアとの関連が疑われる Amazon S3 データ削除に至った事例です。もう 1 つは、多要素認証 (MFA) のないコンソール認証情報が悪用され、AWS CloudFormation と AWS CloudShell で暗号通貨マイニングが行われた事例です。重要なフィールドの読み解き方、調査の優先順位、対応チェックリスト、予防策を解説します。
AWS における耐量子署名、パート 2: SCP と IAM による ML-DSA アルゴリズムポリシーの強制
この記事では、組織の暗号アルゴリズムポリシーを AWS の予防的コントロールと発見的コントロールに変換する方法を紹介します。ML-DSA-65 と ML-DSA-87 を承認し、ML-DSA-44 を除外する例を用いて、kms:KeySpec 条件キーと SCP、IAM ポリシー、アクセス許可の境界、キーポリシーを組み合わせた多層防御を解説します。AWS Private CA や TLS 証明書に対するプロビジョニング制御、AWS CloudTrail と AWS Config によるドリフト検出、暗号アジリティを実現する設計のポイントも説明します。
AWS における耐量子署名、パート 1: ML-DSA によるソフトウェアサプライチェーンの構築
「今収集し、後で偽造する」脅威に備え、AWS KMS、AWS Private CA、IAM Roles Anywhere を組み合わせて、ML-DSA による耐量子ソフトウェアサプライチェーンを構築する方法を紹介します。ML-DSA PKI 階層の構築から、CI/CD パイプラインでのバイナリ、コンテナイメージ、SBOM への署名、デプロイ時の検証、SCP による予防的コントロールまでを解説します。さらに、CNSA 2.0 や EU サイバーレジリエンス法の期限に向けた推奨アクションもまとめます。
数値で見る AWS が支える Amazon プライムデー 2026
Amazon プライムデー 2026 はプライム会員限定で、2026 年 6 月 23 日から 26 日まで開 […]
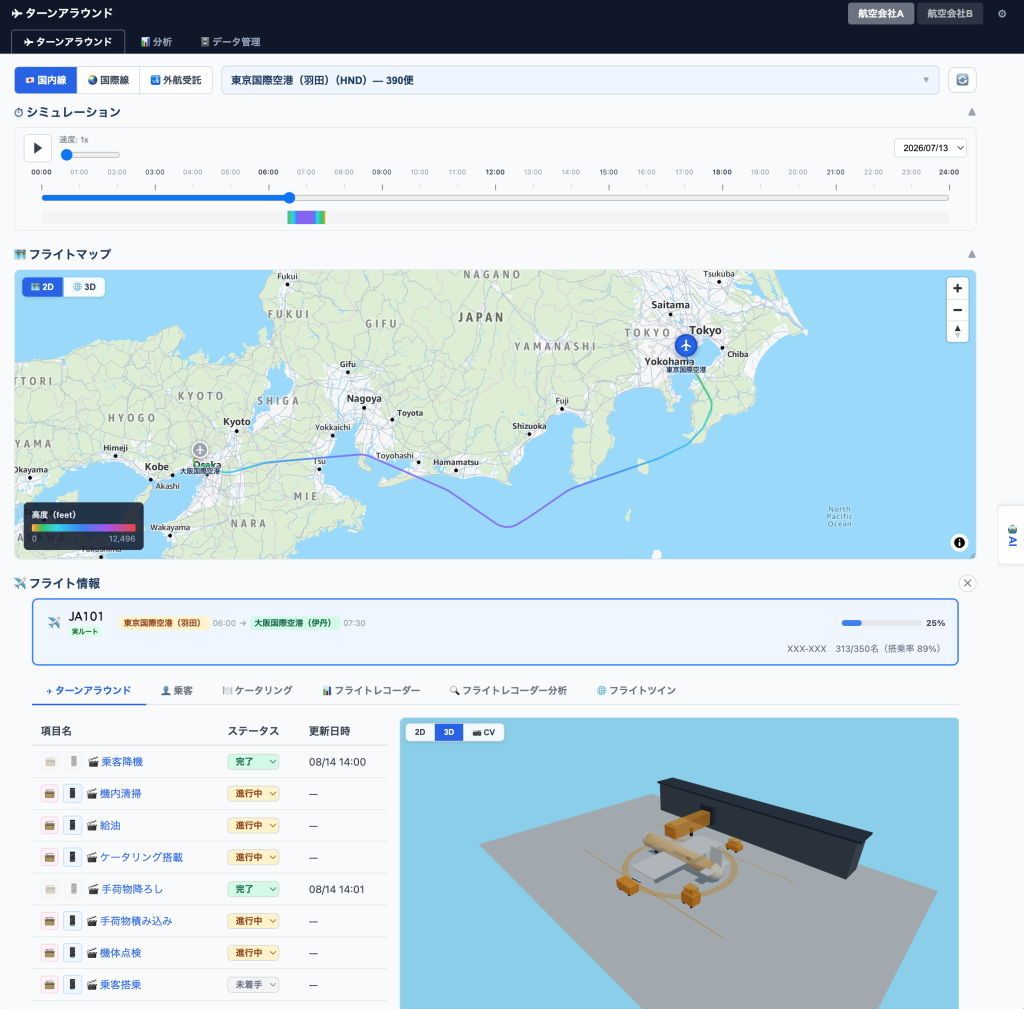
「聞くだけで、必要な情報が集まる」航空オペレーション基盤を Kiro で実現する
航空業界では、散在するデータの横断的な活用が長年の課題でした。本ブログでは、 Amazon S3 を中心とした […]
AIで変える鉄道保全と、「クローズド」を読み解くクラウド設計 — AWS Summit Japan 2026 展示ブース開催報告
2026年6月25日〜26日、幕張メッセで開催された AWS Summit Japan 2026 にて、AWS […]

【寄稿】SIEMからデータ基盤へ – 三井物産デジタルアセットマネジメントのAWS Security Lake活用事例
こんにちは。ソリューションアーキテクトの松本 敢大です。三井物産デジタル・アセットマネジメント株式会社(以下、 […]
AWS CloudTrail データイベントの集約とインサイト機能の発表
AWS CloudTrail は、AWS アカウントの API 呼び出しとイベントを記録し、ガバナンス、コンプライアンス、運用上のトラブルシューティングのための監査証跡を提供します。お客様は CloudTrail でデータイベントを有効にすることで、リソースレベルの操作に対するより深い可視性を得ることもできます。本日、データイベントの監視と対応方法を変革する AWS CloudTrail の強力な新機能を 2 つご紹介できることを嬉しく思います:CloudTrail データイベント用のイベント集約と Insights です。