Amazon Web Services ブログ
Category: Amazon CloudFront

トヨタはいかにして BasisPilot を構築したか – AWS 上の AI アシスト型 SAP 運用プラットフォーム
Toyota Motor North America は、20 の SAP システムと 60 台以上の Amazon EC2 ホストを対象に、AI アシスト型の SAP 運用プラットフォーム BasisPilot を AWS 上に構築しました。AWS Lambda、Amazon DynamoDB、AWS Systems Manager によるサーバーレスかつフェーズベースのワークフローと、RBAC・承認ゲートの背後で動作する Amazon Bedrock のツール呼び出し型 AI アシスタントを組み合わせています。本記事では、そのアーキテクチャとガードレールの設計を解説します。パイロットでは SAP カーネルアップグレードの所要時間が約 70% 短縮されました。
Amazon CloudFront と AWS WAF によりエッジで MCP エンドポイントを保護する
MCP は、 AI エージェントがツールやデータとやり取りするための標準的な方法として急速に普及しました。もともと MCP は、長時間のセッション、永続的な接続、クライアントとサーバーインスタンスの紐付けを前提としたステートフルなプロトコルでした。 2026 年 7 月 28 日の改定では、 MCP がステートレスな HTTP リクエスト/レスポンス型のプロトコルとして再設計されました。これにより、すべての MCP リクエストは自己完結した POST リクエストとなり、ネットワーク上ではほかの REST API 呼び出しと見分けがつかない形になりました。その結果、ほかの HTTP API の前段ですでに利用しているのと同じレイヤー 7 の検査、変換、最適化を、 MCP サーバーのコードを変更することなく CDN や AWS WAF のレイヤーで適用できるようになります。本記事では、Amazon CloudFront または Application Load Balancer (ALB) の背後にデプロイした MCP エンドポイントを、 AWS WAF で保護し、可視化する方法を紹介します。新しい仕様によって簡単に適用できる、次の 9 つのユースケースを順に説明します。
AWS で AI 生成コンテンツのオーディオ来歴情報を生成元で構築する
この記事は 2026 年 8 月 27 日に公開された Building audio provenance f […]
AWS ウィークリーラウンドアップ: AWS Lambda Web Functions、Vercel Marketplace の Amazon S3 など (2026 年 10 月 19 日)
2026 年 10 月 13 日週に起きたことは、新しい種類のコンピュートを追加したわけではありません。代わり […]
数値で見る AWS が支える Amazon プライムデー 2026
Amazon プライムデー 2026 はプライム会員限定で、2026 年 6 月 23 日から 26 日まで開 […]
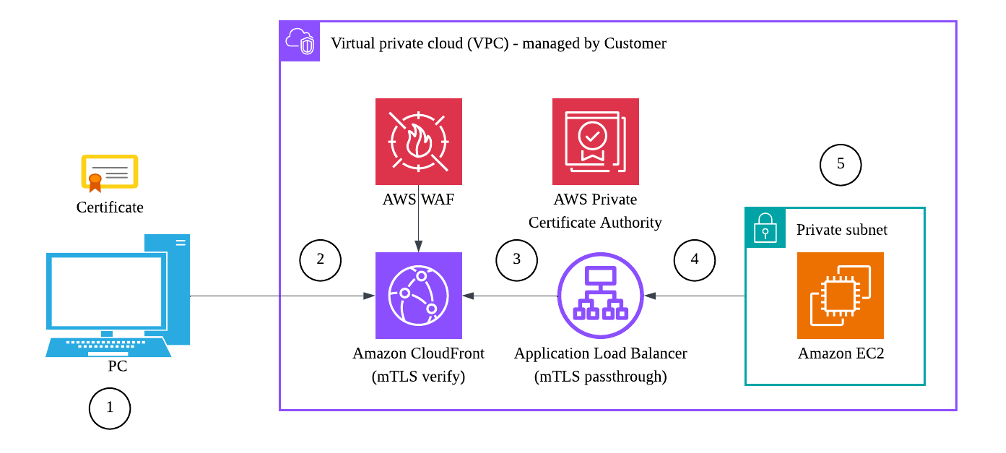
Amazon CloudFront で SAP S/4HANA に mTLS 認証を実装する
グローバルに SAP S/4HANA を運用する企業では、単一リージョンへのアクセスによる TLS ハンドシェイクの遅延と、パスワード頼みの認証によるセキュリティリスクが課題となります。本記事では、Amazon CloudFront の mTLS verify モードでエッジでクライアント証明書を検証し、Application Load Balancer(ALB)のパススルーと SAP ICM の X.509 認証を組み合わせて、パスワードレスなシングルサインオン(SSO)を実現するアーキテクチャを解説します。CloudFront-Viewer-Cert-Pem ヘッダーの転送、S3 トラストストア、AWS Private CA、AWS Shield/AWS WAF による多層防御まで、実装からクリーンアップまでを順を追って説明します。社内テストでは初回ログイン時間を約40〜50%短縮しました。

「聞くだけで、必要な情報が集まる」航空オペレーション基盤を Kiro で実現する
航空業界では、散在するデータの横断的な活用が長年の課題でした。本ブログでは、 Amazon S3 を中心とした […]
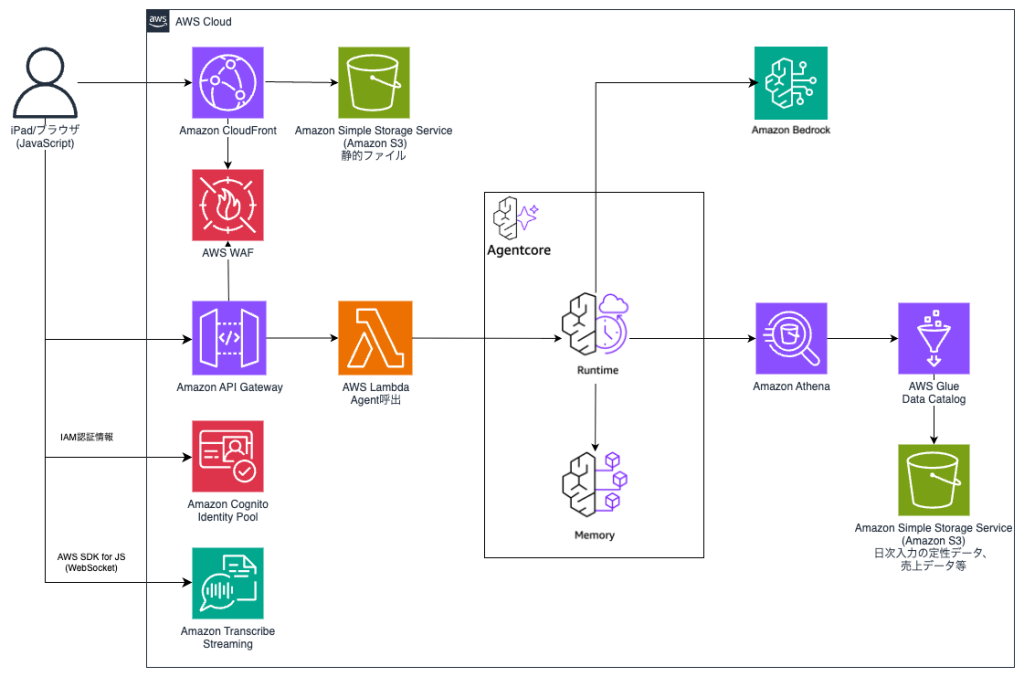
店舗の気づきを本部に届ける AI エージェント SMART のご紹介 — Amazon Bedrock AgentCore × Strands Agents によるユナイテッドアローズでの取り組み
本記事では、AWS サンプルアセットである AI エージェント SMART(Store Manager Agent for Retail Tech) についてのご紹介と、それを活用した株式会社ユナイテッドアローズ(以下、ユナイテッドアローズ)の取り組みについてご紹介します。小売業にとって、店舗の声をどう本部に届けるかは永遠のテーマです。売上数字の裏には、現場スタッフだけが感じている気づきが必ずあります。しかし店舗の日報や週報のフォーマットだけでは、その気づきを届けるのは難しいのが実情です。SMART は、店舗の気づきを AI の力で引き出し言語化して、本部に届けることを支援するために誕生しました。
リアルタイム分析ダッシュボードを備えた Innovation sandbox on AWS
本記事は、2026 年 1 月 28 日に公開された “Innovation sandbox on […]
Amazon CloudFront のパブリックオリジンからプライベート VPC オリジンへの移行
この記事では、さまざまな戦略を使用して Amazon CloudFront のパブリックオリジンを Amazon Virtual Private Cloud (Amazon VPC) オリジンに移行する方法を紹介します。また、クロスアカウントで VPC オリジンを使用することで、セキュリティを最優先としたアーキテクチャをサポートすることもできます。