Amazon Web Services ブログ
【公共向け】AWS WAF 実践ワークショップ開催報告 ― AI 時代の Web アプリケーション防御
みなさん、こんにちは。ソリューションアーキテクトの梅田です。
AWS Japan パブリックセクターチームでは、2026 年 4 月から、官公庁・自治体・教育・医療などパブリックセクターのお客様に向けて、セキュリティワークショップを月 1 回開催しています。これまでに「ランサムウェア対策」「Claude Mythos 時代の脅威対策」「耐障害性ライフサイクル」を取り上げてきました。第 6 回となる今回は、AWS WAF を使った Web アプリケーションの防御をテーマにしました。本記事はその開催報告です。
ワークショップの概要
| 項目 | 内容 |
|---|---|
| 日時 | 2026 年 9 月 28 日(月)14:30 – 17:30 |
| 形式 | オンライン |
| 対象 | システムアーキテクト、セキュリティ担当者、Web アプリケーション運用担当者 |
| 関連サービス | AWS WAF, AWS Shield, Amazon CloudFront, Amazon Athena |
構成は前半の座学と後半のハンズオンの 2 部です。座学では AWS WAF の仕組みと運用の考え方を解説し、ハンズオンでは WAF ルールの設定からログの分析までを実際に操作していただきました。講師はパブリックセクター 中央省庁担当のソリューションアーキテクト、伊藤 裕史が務めました。
座学: AWS WAF を活用した Web アプリケーションの保護
Bot は「止める」のではなく「見分ける」
Web のトラフィックのうち 30〜51% は、人間以外によるものだという調査があります。Bot の種類も変わってきました。以前からある検索エンジンのクローラーやスパム Bot に加えて、LLM の学習用にコンテンツを集める Bot や、人に代わってブラウジングや買い物をする AI エージェントが増えています。こうした Bot の中には、正規のものも悪意のあるものもあります。そのため「Bot だから止める」という一律の対応ではうまくいきません。種類ごとに適切なアクションを選ぶ必要があります。
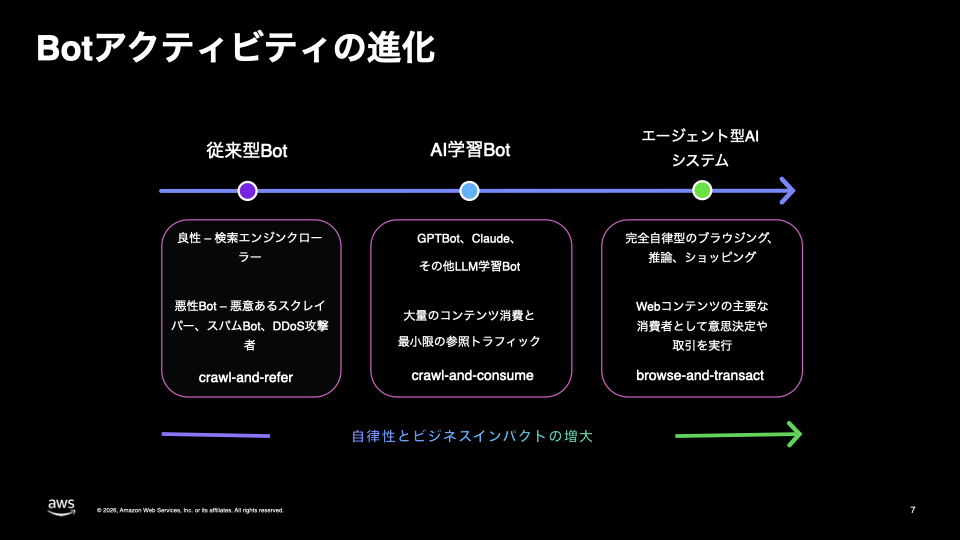
図 1: Bot アクティビティの進化
マネージドルールとラベルで細かく制御する
AWS WAF では、リクエストを検査するルールを Web ACL に設定します。ルールに一致したリクエストには、Allow、Block、Count、CAPTCHA、Challenge のいずれかのアクションを適用します。ルールを一から自作する必要はありません。AWS が管理・更新するマネージドルールグループを有効にするだけで、SQL インジェクションやクロスサイトスクリプティングといった代表的な攻撃に対応できます。
Bot 対策には AWS WAF Bot Control ルールグループを使います。Bot Control は、逆引き DNS による検証や振る舞いの分析を組み合わせて、Bot が名乗っているとおりの「検証済みの Bot」かどうかを判別します。判別の結果はラベルとしてリクエストに付与され、後続のルールでそのラベルを条件に使えます。たとえば「利用している監視サービスの Bot は通し、それ以外の監視 Bot は止める」といった細かい制御ができます。
入れて終わりではなく、可視化しながら育てる
ルールは、導入してしまえば終わりというものではありません。最初は Count で動かして影響を確かめ、誤検知がないことを確認してから Block に切り替えます。その後も監視を続け、結果に応じてルールを見直していきます。このサイクルを回すことが、WAF 運用の基本になります。
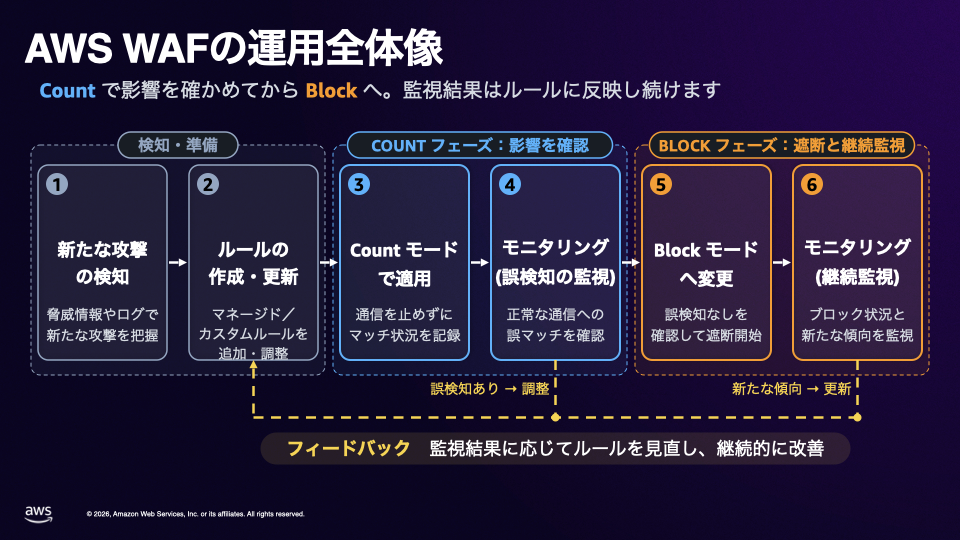
図 2: AWS WAF の運用全体像
運用を支える機能として、AWS WAF には組み込みのダッシュボードがあり、追加の設定なしで使えます。また、AI クローラーや AI エージェントからのアクセスに絞った AI トラフィック分析ダッシュボードも提供されています。このダッシュボードでは、650 以上の Bot とエージェントを識別し、それぞれのアクセス先や検証状況を一覧で確認できます。
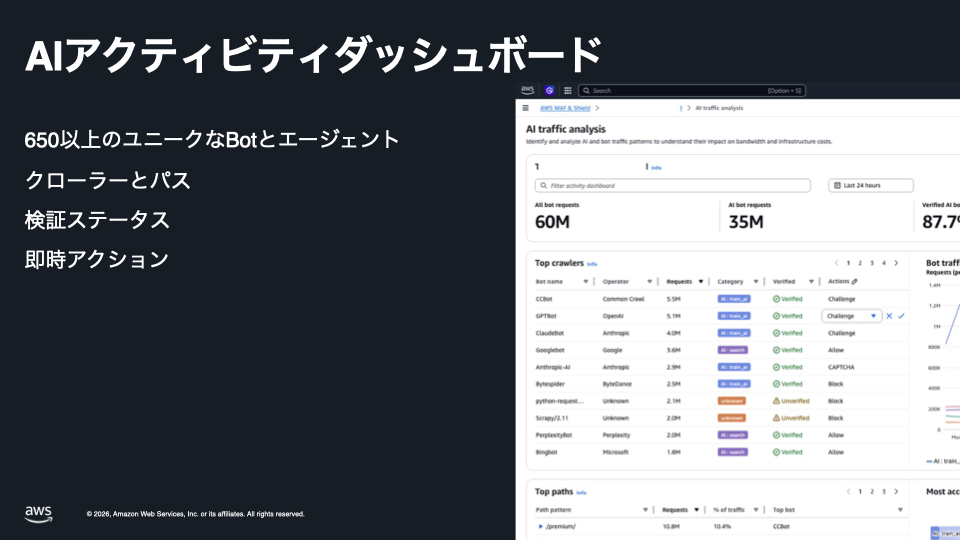
図 3: AI トラフィック分析ダッシュボード
座学ではこのほかに、AWS Shield の Standard と Advanced の違いも紹介しました。
ハンズオン: AWS WAF で Web アプリケーションの防御を強化する
ハンズオンでは、公開教材「AWS WAF を使って Web アプリケーションの防御を強化する」を使いました。参加者ごとに用意した環境で、次の 3 つに取り組んでいただきました。
- Count で動いているマネージドルールを Block に切り替え、SQL インジェクションやクロスサイトスクリプティングを防ぐ
- Bot Control とラベルを使ったカスタムルールで Bot を制御し、JSON 本文の検査で API への入力を検証する
- Amazon Athena で WAF のログを分析し、ブロックの多いルールや URI パスを特定する
環境には進捗ダッシュボードが用意されており、ルールを変更するとその効果がすぐに反映されます。
参加者からのフィードバック
ハンズオンの難易度については、技術職の方のほとんどから「ちょうど良い」という回答をいただきました。質疑では、「生成 AI 経由の大量リクエストにマネージドな方法で対処できるか」という質問がありました。これに対しては、まず Bot Control が付与するラベルでアクセスの実態を把握し、悪意のない単一の送信元からのアクセスであればレートベースのルールで抑える、という考え方をご紹介しました。
まとめ
今回のワークショップでお伝えしたかったのは、次の 3 点です。
- Bot を一律に止めず、種類を見分けて対応する
- マネージドルールを使って運用の負荷を抑える
- 可視化しながら、ルールを継続的に見直す
今後も、パブリックセクターのお客様に向けたセキュリティワークショップを引き続き開催していきます。開催が決まりましたら、あらためてご案内します。
AWS WAF の導入・運用や AI Bot への対策についてご相談がある場合は、担当の AWS アカウントチームまでお気軽にお問い合わせください。
著者
梅田 昌太 (Shota Umeda) — AWS Japan, Public Sector, Senior Solutions Architect
田村 健祐 (Kensuke Tamura) — AWS Japan, Public Sector, Solutions Architect