Amazon Web Services ブログ
Amazon Aurora DSQL の監査ログの使い方
本記事は 2026 年 11 月 18 日 に公開された「How to use Amazon Aurora DSQL audit logs」を翻訳したものです。
多くの組織では、誰が、いつ、データベースのどのデータに何をしたかを追跡するために監査ログを使います。これまでは AWS CloudTrail のデータイベントで Amazon Aurora DSQL クラスターへの接続試行は確認できましたが、接続後に実行された SQL ステートメントまでは確認できませんでした。新しい監査ログ機能により、Aurora DSQL では SQL ステートメントまで記録できるようになり、監査ログは Amazon Simple Storage Service (Amazon S3) に配信されます。
監査ログを導入する組織からは、「SELECT を含むすべての操作を記録できるか」「すべての操作を記録するとログの量はどれくらいになるか」「記録対象を必要なロールと操作に絞り込めるか」といった 3 つの質問がよく寄せられます。
本記事では、Aurora DSQL の監査ログの概要を紹介します。AWS Command Line Interface (AWS CLI) と psql を使って、記録するステートメントを選ぶ設定方法を説明します。また、監査レコードの主なフィールドの意味、Amazon Athena で Amazon S3 上の監査ログをクエリする方法、トランザクション ID で Aurora DSQL の変更データキャプチャ (CDC) レコードと突き合わせる方法も解説します。最後に、監査ログを導入する前に確認すべき点をまとめます。
監査ログの概要
監査ログ機能では、選択した SQL ステートメントを記録します。Aurora DSQL は PostgreSQL Audit Extension (pgAudit) と同じ考え方でステートメントをクラスに分類しており、記録対象はクラス単位で選びます。設定では、read,write のようにクラス名をカンマ区切りで並べます。クラスを除外するには、all,-misc のようにクラス名の前にマイナス記号 (-) を付けます。クラス名の大文字と小文字は区別されません。
| クラス | 例 |
READ |
SELECT、COPY |
WRITE |
INSERT、UPDATE、DELETE |
DDL |
ROLE クラスに含まれないすべての DDL |
ROLE |
GRANT、REVOKE、CREATE / ALTER / DROP ROLE |
FUNCTION |
関数の呼び出し |
MISC |
SHOW や SET などのその他のコマンド。MISC_SET を含む。 |
MISC_SET |
SET と RESET コマンドのみ。これらのステートメントのレコードでは、クラスは MISC と表示される。 |
ALL |
上記のすべてのクラス |
NONE |
上記のいずれのクラスも記録しない。監査設定の変更は記録される。 |
Aurora DSQL は、Amazon CloudWatch のログ配信 (vended log delivery) を通じて、指定した S3 バケットに監査レコードを配信します。デフォルトでは、各ファイルは 1 行に 1 レコードの JSON を gzip 圧縮したものです。次の図は、クラスターから S3 バケットまでの監査レコードの流れを示しています。
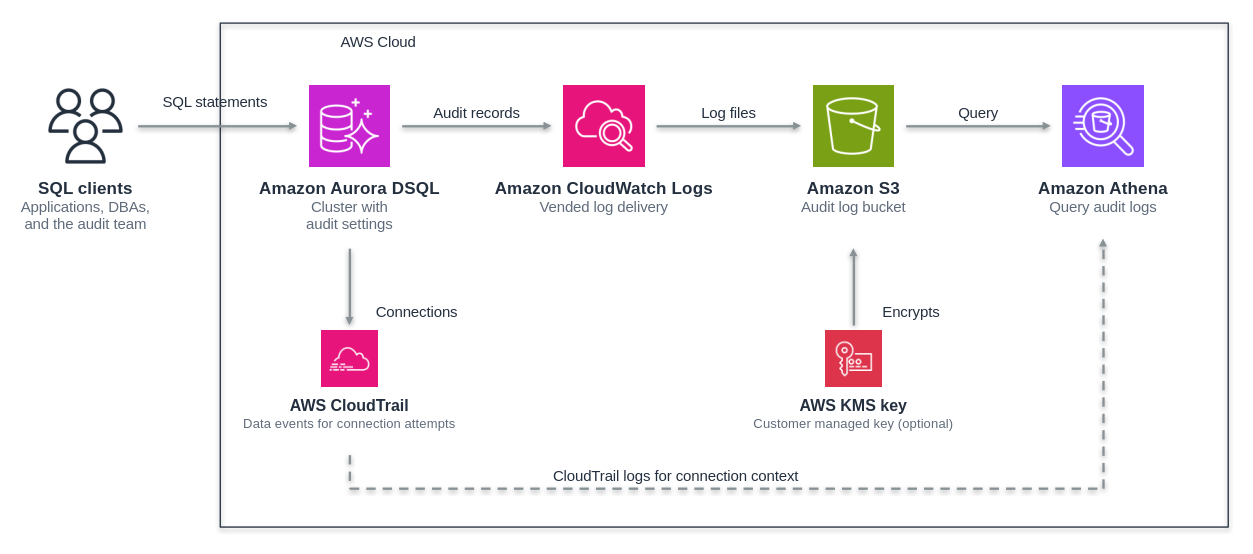
図 1: Aurora DSQL クラスターから配信先の S3 バケットまでの監査レコードの流れ
監査ログが記録するのは、セッション内で実行された SQL ステートメントです。クラスターへの接続試行を追跡するには、CloudTrail のデータイベントを使います。CloudTrail は、admin 以外のロールの接続試行を DbConnect イベントとして、admin ロールの接続試行を DbConnectAdmin イベントとして記録します。接続元を特定するには、監査ログと併せて CloudTrail のデータイベントを有効にしてください。CloudTrail のデータイベントはデフォルトで無効になっており、有効にすると追加料金がかかります。クラスターでデータイベントを有効にする手順は、Aurora DSQL ユーザーガイドの「Logging Aurora DSQL operations using AWS CloudTrail」を参照してください。
監査ログを設定する
監査ログを導入する組織は、一般的に次の点を検討します。
- 操作を実行した人物を特定する。
- 対象範囲の操作を記録する。
- 特に機密データを含む場合に、レコードを改ざんや不要なアクセスから保護する。
- レコードを一定期間保持する。
- 監査対象者が記録を止められないようにする。
このセクションでは、それぞれの要件に監査設定、配信先の設定、CloudTrail イベントでどう対応できるかを説明します。続いて、監査チームとデータベース管理者 (DBA) の職務を分離する設定手順を紹介します。組織に合った構成は、セキュリティチームや監査チームと相談して決めてください。
設定が必要な 2 つの項目
Aurora DSQL が監査ログを出力し始めるには、ログの送信先と記録対象の 2 つを設定する必要があります。どちらもデフォルトでは設定されていないため、両方を設定するまで Aurora DSQL は監査ログを出力しません。
| 設定 | 設定する場所 | 設定方法 |
| ログの送信先 (配信先) | AWS API | Amazon CloudWatch Logs のログ配信 API (AWS マネジメントコンソール、AWS CLI、AWS SDK、AWS CloudFormation) |
| 記録対象 | データベース内の SQL | クラスターのベースラインには ALTER SYSTEM SET、個々のロールには ALTER ROLE ... SET または SQL 関数 sys.set_audit_config |
配信先へのアクセスは AWS Identity and Access Management (IAM) で制御され、配信先の変更は CloudTrail に記録されます。記録対象は監査管理権限を持つ PostgreSQL ロールが設定します。このロールは、監査チームが使う IAM ロールにマッピングします。
ALTER SYSTEM SET でクラスター全体のベースラインを設定し、異なる記録が必要なロールについてはベースラインを上書きします。たとえば、管理者については他のロールより多くの操作を記録できます。admin として接続すれば、ALTER ROLE db_admin SET dsql_audit.log = 'ddl,role,write,read' のように ALTER ROLE ... SET でロールの記録対象を設定できます。DBA と監査チームの職務を分離する場合は、本記事の後半の手順のように、専用の監査管理ロールが SQL 関数 sys.set_audit_config で設定します。
マルチリージョンクラスターでは、ベースラインとロールごとの設定が、すべてのリージョンのピアクラスターに適用されます。ログ配信はクラスターごとに設定するため、ピアクラスターそれぞれに配信を設定してください。すべてのリージョンに配信ソースが作成されるまで、Aurora DSQL は監査設定の変更を受け付けません。
変更が反映されるタイミング
ロールごとの設定の変更は、指定したロールで新たに接続したセッションにのみ適用され、反映までに数分かかることがあります。指定したロールのメンバーシップを継承するロールには適用されません。既存のセッションは、接続時点の設定を維持します。
ロールごとの変更と異なり、ベースラインの変更は既存のセッションにも影響します。ベースラインを変更すると、既存のセッションでは次のステートメントで OC002 エラー (SQLSTATE 40001) が 1 回発生する場合があります。以降のステートメントは、更新後のベースライン設定で実行されます。配信ソースの作成や削除も、既存のセッションに同じ影響を与えます。
ベースラインを変更したり、配信ソースを作成・削除したりする前に、OC002 で失敗したステートメントをアプリケーションが再試行できることを確認してください。
監査ログが停止する操作
Amazon CloudWatch Logs の DeleteDelivery API で配信を削除すると、そのリージョンの監査ログは数分以内に停止し、配信がない間に実行されたステートメントは記録されません。一方、配信先の S3 バケットを削除した場合、Aurora DSQL は監査レコードの生成と配信の試行を続けますが、レコードは配信されません。
配信は、配信ソースとして登録したクラスターに対して設定されます。バックアップから復元したクラスターは別のクラスターです。監査設定は引き継がれますが、配信を設定するまで何も記録されません。復元したクラスターにトラフィックを送る前に、配信を設定してください。
次の 5 つの設定は、クラスターのベースラインとしても、個々のロール単位でも指定できます。
| 設定 | デフォルト | 説明 |
dsql_audit.log |
none |
記録するステートメントのクラスを指定する。 |
dsql_audit.log_rows |
off |
ステートメントが取得または変更した行数を rows_affected フィールドに記録するかどうかを指定する。off の場合、レコードにこのフィールドは含まれない。 |
dsql_audit.log_parameter |
off |
ステートメントに渡されたパラメータを parameters フィールドに記録するかどうかを指定する。 |
dsql_audit.log_parameter_max_size |
0 (上限なし) |
この値 (バイト) より長いパラメータ値を記録せず、<long param suppressed> に置き換える。 |
dsql_audit.log_statement |
on |
ステートメントのテキストと (有効な場合は) パラメータを記録するかどうかを指定する。監査設定の変更のレコードには、常にステートメントのテキストが含まれる。 |
要件と設定の対応
次の表のように、一般的な要件には監査設定と配信先 S3 バケットの設定を組み合わせて対応します。
| 要件 | Aurora DSQL と配信先での対応方法 |
| 職務の分離 | 記録対象を設定できるのは、監査管理ロールと admin ロールだけ。DBA には admin で接続させない。配信先を変更できるのは、許可した IAM プリンシパルだけ。 |
| 記録範囲 | 記録するステートメントのクラスを、クラスターのベースラインと個々のロールで選ぶ。 |
| 機密データの扱い | Aurora DSQL はデフォルトではバインド値を記録せず、SQL ステートメントのテキストの記録も無効にできる。カスタマーマネージドキーを使うクラスターでは、Aurora DSQL は SQL ステートメントのテキストとバインド値をそのキーで暗号化する。 |
| 改ざん防止と保持 | S3 オブジェクトロックと S3 ライフサイクルルール。 |
| 操作を実行した人物の特定 | レコードには IAM ID と PostgreSQL ロールが含まれる。接続元は CloudTrail のデータイベントで確認できる。 |
職務の分離
職務の分離とは、監査対象の DBA が自分の操作の記録を停止したり、記録範囲を狭めたりできないようにすることです。Aurora DSQL では、記録対象を設定できるのは監査管理権限 (pg_dsql_audit_admin) を持つロールだけです。この権限は DBA ロール以外のロールに付与できます。監査対象のロールは、sys.set_audit_config、SET、ALTER ROLE、ALTER SYSTEM のいずれでも自分の設定を変更できません。CREATEROLE 属性を持つ DBA ロールでも、自分に監査管理権限を付与したり、監査管理ロールを変更したりはできません。
配信先を変更できるのは、許可した IAM プリンシパルだけです。監査管理権限と配信先の IAM 制御を組み合わせることで、DBA と監査チームの権限を分離できます。ただし、分離が成り立つのは、専用の監査管理ロールを作成し、DBA に監査権限を与えない場合に限られます。
admin ロールも監査設定を変更できるため、DBA には admin で接続させないでください。IAM アクション dsql:DbConnectAdmin は、緊急時用のロールなど、ごく一部のクラスター管理者にのみ許可します。DBA には、監査管理権限を持たない PostgreSQL ロールにマッピングした別の IAM ロールで接続させてください。
監査設定の変更は常に記録されます。変更したロールが他に何も記録しない設定であっても、admin で変更した場合でも同様です。admin ロールと監査管理権限を持つロールは、SET で自分のセッションの記録を停止できますが、その SET ステートメント自体は記録されます。一方、配信の削除やクラスターの KMS キーのキーポリシーの変更では、エラーが発生しないまま監査ログが停止します。これらの操作には通知を設定し、DBA には実行権限を与えないでください。
記録範囲
記録範囲は、どの操作を記録する必要があるかによって決まります。データへのアクセス自体を記録する必要がある場合は、SELECT を含む READ クラスが必要です。アプリケーションは通常、書き込みよりもはるかに多くの SELECT を実行するため、READ を記録するとログの量が何倍にもなることがあります。1 つの方法として、ベースラインでは権限の変更 (ROLE)、スキーマの変更 (DDL)、データの変更 (WRITE) を記録し、管理者など人が直接使うロールにだけ READ を追加する構成があります。各ステートメントが処理した行数も記録するには、dsql_audit.log_rows を有効にします。
記録範囲を特定のテーブルに絞り込むことはできないため、機密データを扱う処理を専用のデータベースロールに移し、そのロールにだけ READ を追加する方法もあります。まずはテスト環境で広く記録してログの量を測定し、その結果をもとに本番環境の記録範囲を決めてください。こうすることで、記録漏れとログの過剰な増加の両方を避けやすくなります。
機密データ
SQL ステートメントのテキストやバインド値には、氏名、口座番号、カード番号などのデータが含まれることがあるため、機密データについてはレコード自体がリスクになりえます。Aurora DSQL はデフォルトではバインド値を記録しません。値を保持する必要がなければ、無効のままにしておくほうが安全です。記録する場合は、dsql_audit.log_parameter_max_size で長い値を除外できます。ただし、この設定は値をマスクするものではなく、短い値はそのまま記録されます。
一方で、SQL ステートメントに直接書かれた値は、バインド値の設定に関係なくステートメントのテキストに残ります。ステートメントのクラスだけわかれば十分なロールでは、dsql_audit.log_statement を無効にしてステートメントのテキストも記録しないようにできます。DDL 以外のステートメントでは、アクセスしたテーブルがわかるフィールドはステートメントのテキストだけなので、無効にするとその情報も失われます。
クラスターで AWS Key Management Service (AWS KMS) のカスタマーマネージドキーを使っている場合、Aurora DSQL は配信前に SQL ステートメントのテキストとバインド値をそのキーで暗号化します。キーポリシーには 2 つのステートメントが必要です。1 つは、Aurora DSQL (dsql.amazonaws.com) がキーを使ってこれらのフィールドを暗号化することを許可するステートメントです。もう 1 つは、ログ配信サービス (delivery.logs.amazonaws.com) がレコードを配信する際に、キーを使ってフィールドを復号することを許可するステートメントです。どちらかが欠けていると、レコードは平文で送られるのではなく破棄されます。キーポリシーを変更したときは、監査ログが引き続き届いていることを確認してください。追加するステートメントについては、Aurora DSQL ユーザーガイドの「Key management」を参照してください。
配信先バケットは AWS KMS キーによるサーバー側の暗号化 (SSE-KMS) で暗号化し、バケットポリシーで監査チームだけが読み取れるようにします。SSE-KMS で暗号化する場合は、カスタマーマネージドキーを使い、キーポリシーでログ配信サービス (delivery.logs.amazonaws.com) にキーの使用を許可します。追加するキーポリシーのステートメントについては、Amazon CloudWatch Logs ユーザーガイドの「Logs sent to Amazon S3」にある「Amazon S3 bucket server-side encryption」セクションを参照してください。このキーポリシーのステートメントがないと、ログ配信サービスはバケットにファイルを一切配信できません。配信を作成すると、CloudWatch Logs は既存のステートメントを残したまま、ログ配信サービスにバケットへの書き込みを許可するステートメントをバケットポリシーに追加します。バケットポリシーに NotAction 要素または NotPrincipal 要素が含まれている場合は、配信を作成する前にそのステートメントを自分で追加してください。
改ざん防止と保持
改ざん防止と保持は、配信先の S3 バケットで対応します。S3 オブジェクトロックを有効にしたバケットでは、保持期間が設定されたオブジェクトは期間が終わるまで上書きも削除もできません。オブジェクトが残っているバケットは削除できないため、監査ログの保持期間中は配信先バケットの削除も防げます。コンプライアンスモードでは、ルートユーザーを含め誰も保持期間中にオブジェクトを削除できないため、最も強力な保護になります。ただし、設定を誤ると削除できないオブジェクトが残ってしまいます。まずガバナンスモードで動作を確認してから、コンプライアンスモードに切り替えてください。ガバナンスモードでは、s3:BypassGovernanceRetention 権限を持つユーザーは保護されたオブジェクトを削除できます。テスト中はこの権限を拒否して、保護が想定どおりに機能することを確認してください。
配信はオブジェクトロックを有効にしたバケットでも動作し、配信された各ファイルにはバケットのデフォルトの保持期間が設定されます。保持期間は組織の要件やポリシーに合わせて設定し、ライフサイクルルールを使ってアクセス頻度の低いログを低コストのストレージクラスに移行します。たとえば、最近のログは Athena でクエリできるよう S3 Standard に置き、古いログはライフサイクルルールで Amazon S3 Glacier のストレージクラスに移行できます。
操作を実行した人物の特定
操作を実行した人物は、各レコードの IAM ID で特定します。Aurora DSQL には IAM 認証で接続するため、1 件の監査ログレコードで、どの IAM ロールがどのデータベースロールとして操作したかがわかります。監査ログにはクライアントの IP アドレスは含まれません。IP アドレスを調べるには、監査レコードを CloudTrail の接続レコードと突き合わせます。CloudTrail の接続イベントからわかるのは IAM 認可の結果で、データベースへのログインの成否はわかりません。
職務を分離して監査ログを設定する
この手順では、専用の監査管理ロール、監査設定を変更できない DBA ロール、アプリケーション用のロールを使って監査ログを設定します。
前提条件
Aurora DSQL クラスター、配信先の S3 バケット、AWS CLI、psql が必要です。AWS CLI は最新バージョンを使ってください。例では、米国東部 (バージニア北部) リージョン (us-east-1)、クラスター ID <cluster-id>、S3 バケット <audit-bucket> を使います。所要時間は約 30 分です。クラスターは作成済みであることを前提とします。手順を実行する IAM プリンシパルには、次の権限が必要です。
- 配信の設定:
logs:PutDeliverySource、logs:PutDeliveryDestination、logs:CreateDelivery。クリーンアップ:logs:DescribeDeliveries、logs:DeleteDelivery、logs:DeleteDeliverySource、logs:DeleteDeliveryDestination。 - クラスターのログ配信の許可: クラスターに対する
dsql:AllowVendedLogDeliveryForResource。AmazonAuroraDSQLFullAccessとAmazonAuroraDSQLConsoleFullAccessの管理ポリシーに含まれています。 - バケットポリシーの追加:
s3:GetBucketPolicyとs3:PutBucketPolicy。 - 接続:
adminで接続するためのdsql:DbConnectAdminと、他のロールで接続するためのdsql:DbConnect。
この時点では、Aurora DSQL はまだ監査ログを出力しません。
ステップ 1: ログ配信を作成する
まず、S3 バケットを監査ログの配信先として登録します。各コマンドの詳細は、Aurora DSQL ユーザーガイドの「Setting up audit log delivery」を参照してください。配信を作成すると、ログ配信サービスがバケット内の AWSLogs/<account-id>/dsql/ に書き込めるよう、CloudWatch Logs がバケットポリシーを追加します。そのため、ポリシーを自分で書く必要はありません。
ステップ 2: データベースロールを作成する
次に、admin で接続して 3 つのデータベースロールを作成し、それぞれを既存の IAM ロールにマッピングします。
audit_admin: 監査設定の管理だけを行うロール。AuditTeam にマッピングします。db_admin: テーブルの作成や権限の付与を行う DBA 用のロール。DbaTeam にマッピングします。app_user: アプリケーションが使うロール。AppRole にマッピングします。
接続するには、AWS CLI で認証トークンを生成し、パスワードとして psql に渡します。admin 以外のロールで接続する場合は、代わりに generate-db-connect-auth-token を使い、--username にデータベースロールを指定します。
続いて、次のステートメントを実行します。
pg_dsql_admin は、admin がデフォルトで持つデータベース管理権限を、監査権限を除いて持つ組み込みロールです。このロールだけではロールの作成や admin が作成したスキーマへのアクセスはできないため、前の例のように CREATEROLE とスキーマ権限を別途付与します。db_admin には pg_dsql_audit_admin を付与しないでください。
3 つの IAM ロールが対応するデータベースロールで接続するには、それぞれクラスターに対する dsql:DbConnect が必要です。AuditTeam には、ログを確認するための配信先バケットの読み取り権限 (s3:GetObject、バケットで SSE-KMS を使う場合は kms:Decrypt も) も必要です。DBA が admin で接続したり監査ログを停止したりできないよう、DbaTeam には dsql:DbConnectAdmin も、配信の削除やクラスターのキーポリシーの変更の権限も与えないでください。
ステップ 3: 記録対象を設定する
次に、監査チームの IAM ロールで audit_admin として接続し、ロールごとの記録対象を設定してから、最後にクラスターのベースラインを設定します。ベースラインを設定しておけば、DBA が後から作成したロールの操作も記録されます。この例では、人が直接使う db_admin では READ も記録し、アプリケーションが使う app_user では READ 以外のすべてを記録します。どちらのロールでも処理行数を記録します。
設定は、各ロールで新たに接続したセッションに適用されます。db_admin で接続し直して次のステートメントを実行し、ddl,role,write,read と表示されることを確認してください。none と表示された場合は、数分待ってから接続し直します。
ステップ 4: テスト用のステートメントを実行する
最後に、ステートメントが記録されることを確認するため、db_admin で DDL、権限の変更、SELECT を実行し、app_user で DML と SELECT を実行します。Aurora DSQL は DDL ステートメントをそれぞれ独立したトランザクションで実行するため、psql は自動コミットモードのままにしておきます。
次の表は、これらの操作で生成されるはずのレコードです。audit_admin による sys.set_audit_config の呼び出しも、監査設定の変更として記録されます。実際のレコードは、後述の「Amazon Athena で S3 上の監査ログをクエリする」で確認します。
| ロール | ステートメント | クラス | 記録されるか |
db_admin |
CREATE TABLE |
DDL |
記録される。app.orders_pkey の CREATE INDEX レコードも記録される |
db_admin |
GRANT |
ROLE |
記録される |
db_admin |
SELECT |
READ |
記録される (READ を設定済み) |
app_user |
INSERT、UPDATE、DELETE |
WRITE |
記録される。処理行数 (3、2、1) も含まれる |
app_user |
SELECT |
READ |
記録されない (READ を設定していない) |
監査ログのフィールドを活用する
このセクションでは、監査ログレコードの主なフィールドから何がわかるかを説明します。その他のフィールドは、クラスター、セッション、セッション内でのステートメントの位置を識別するものです。
誰が操作したか: IAM ID と PostgreSQL ロール
iam_arn フィールドには接続に使った IAM ロールの ARN が、iam_principal にはそのロールの一意の ID が、session_user には PostgreSQL のセッションユーザーが記録されます。Aurora DSQL には IAM 認証で接続するため、IAM ロールとデータベースロールが同じレコードに記録され、1 件のレコードでどの IAM ロールがどのデータベースロールとして操作したかがわかります。ARN には IAM セッション名が含まれないため、複数の人が同じ IAM ロールを引き受ける場合、監査ログだけでは個人を区別できません。個人を特定するには、人やチームごとに専用の IAM ロールを用意してください。クライアントの IP アドレスを調べるには、session_id をキーにして監査レコードと CloudTrail の接続レコードを結合します。方法は本記事の後半の Athena のセクションで紹介します。
どの操作が一緒に実行されたか: トランザクション ID
transaction_id フィールドには、ステートメントが実行されたトランザクションの ID が記録されます。この ID でレコードをグループ化すると、1 つのトランザクションで実行された操作がわかります。
Aurora DSQL の CDC を使っている場合は、トランザクション ID で監査ログレコードと CDC の変更レコードを突き合わせられます。CDC は INSERT と UPDATE では変更後の行全体を、DELETE では主キーを記録するため、各行を新しい値にしたステートメントをどの IAM ロールが実行したかをたどれます。CDC の変更レコードを履歴として保持する構成については、「Unlocking real-time analytics: Streaming Aurora DSQL changes into Apache Iceberg」を参照してください。SELECT はデータを変更しないため CDC には現れず、読み取りを記録するのは監査ログだけです。
監査ログの transaction_id と CDC の source.txId は同じ値なので、そのまま結合できます。ただし、違いが 2 つあります。ロールバックされたトランザクションのステートメントは、監査ログには記録されますが CDC には現れません。また、1 つのトランザクションで同じ行を何度も変更した場合、CDC は行の最終状態だけを配信しますが、監査ログは各ステートメントを記録します。次の例では、データ変更の監査レコードを、Amazon Kinesis Data Streams から 1 行に 1 つの JSON ドキュメントとして cdc.jsonl に保存した CDC レコードと結合します。
前のセクションのハンズオンで実行した操作では、出力は次のようになります。トランザクション ID とアカウント ID はプレースホルダーに置き換え、行の ID は短縮しています。
1 つのステートメントが複数の行を変更した場合、そのステートメントのレコードは変更された行ごとに 1 回ずつ現れます。この例では、1 つの INSERT ステートメントが 3 行を、1 つの UPDATE ステートメントが 2 行を変更しています。どの変更も、app_user として接続した AppRole によるものです。
何をしたか: SQL ステートメントとバインド値
class フィールドと command フィールドにはステートメントのクラスとコマンドが、statement_text には SQL ステートメントの全文が記録されるため、ステートメントがどのテーブルを操作したかがわかります。DDL とユーザー定義関数の呼び出しでは、object_type と object_name でも対象オブジェクトを識別できます。pg_catalog と sys の組み込み関数の呼び出しでは、FUNCTION レコードは生成されません。オブジェクトに対する GRANT と REVOKE では、object_type にオブジェクトの種類が表示されます。権限やスキーマの変更を調査するときは、クラスで絞り込んでからステートメントのテキストを読めば、何が変更されたかを正確に把握できます。
parameters フィールドには、プリペアドステートメントにバインドされた値が、c-bind,42 のように pgAudit と同じ形式のカンマ区切り値 (CSV) の文字列として記録されます。カンマや引用符を含む値は引用符で囲まれるため、標準的な CSV パーサーで読み取れます。アプリケーションは通常、検索条件や新しい値をバインド値として渡すため、この設定は値を保持する必要があるかどうかで判断してください。たとえば、どの顧客のデータが読み取られたかをたどる必要があれば有効にし、ステートメントの種類と対象テーブルがわかれば十分なら無効のままにします。バインド値を記録しない場合、このフィールドには <not logged> と表示され、バインド値のないステートメントでは <none> と表示されます。有効にする場合は、「監査ログを設定する」で説明したように、配信先のアクセス制御と保持期間を併せて設計してください。
どれだけ処理したか: 行数
rows_affected フィールドには、ステートメントが変更した行数が記録されます。SELECT の場合は、返した行数が記録されます。行数が記録されるのは、dsql_audit.log_rows を有効にしたロールだけです。それ以外のロールのレコードには、rows_affected フィールドは含まれません。大量の行を返す SELECT はデータ持ち出しの兆候である可能性があり、普段よりはるかに多くの行を一度に変更する DML ステートメントは操作ミスの兆候である可能性があります。
Amazon Athena で S3 上の監査ログをクエリする
このセクションでは、S3 上の監査ログに対して Athena のテーブルを作成し、よくある監査作業のクエリ例を実行します。まず、前のセクションの操作が記録されたことを確認します。最後に、レコードを CloudTrail の接続レコードと突き合わせて接続元の情報を加えます。
テーブルを作成する
監査ログはバケット内の AWSLogs/<account-id>/dsql/<region>/yyyy/MM/dd/HH/ に、<account-id>_dsql_audit_logs_<region>_<yyyyMMddTHH>Z_<id>.log.gz のようなファイル名で保存されます。パスに日付と時刻が含まれるため、Athena のパーティション射影を使ってパスから時間範囲を計算できます。パーティションを追加する必要はなく、クエリは指定した時間帯のファイルだけを読み取ります。
database は Athena の DDL では予約語なので、バッククォートで囲みます。object_name や rows_affected など、ステートメントに該当しないフィールドはレコードに含まれず、Athena では NULL が返ります。数値でない値が入っていてもクエリが失敗しないよう、テーブルでは rows_affected を文字列として定義し、クエリで TRY_CAST を使って変換しています。log_hour 列は 2026/11/02/10 のような文字列です。クエリでは必ずこの列で絞り込んでください。絞り込まないと Athena は保存されているすべてのファイルを読み取るため、時間もコストもかかります。
S3 の配信先では、JSON の代わりに Apache Parquet 形式で監査ログを受け取ることもできます。aws logs put-delivery-destination で --output-format parquet を指定すると、同じパスに .log.parquet で終わる名前のファイルが届き、行数やステートメント番号は数値として格納されます。Athena はクエリに必要な列だけを読み取るため、長期間保持して繰り返しクエリするログには Parquet が適しています。Parquet を使う場合は、テーブル定義を次のように変更します。数値の列を bigint として定義するため、クエリで TRY_CAST を使う必要はありません。
レコードを確認する
まず、前のセクションの操作が記録されたことを確認します。次のクエリは、該当する時間帯のレコードを実行順に一覧表示します。本記事のクエリ例では、時刻を UTC で表示します。現地時間で表示するには、AT TIME ZONE 'America/New_York' のように、タイムゾーンを指定した AT TIME ZONE を追加してください。
レコードが前のセクションの表と一致することを確認します。db_admin による SELECT は含まれ、app_user による SELECT は含まれず、app_user による INSERT、UPDATE、DELETE には処理行数が含まれているはずです。ステートメントの実行後、レコードが S3 に届くまでに数分かかることがあります。次の図は、このクエリの結果の例です。
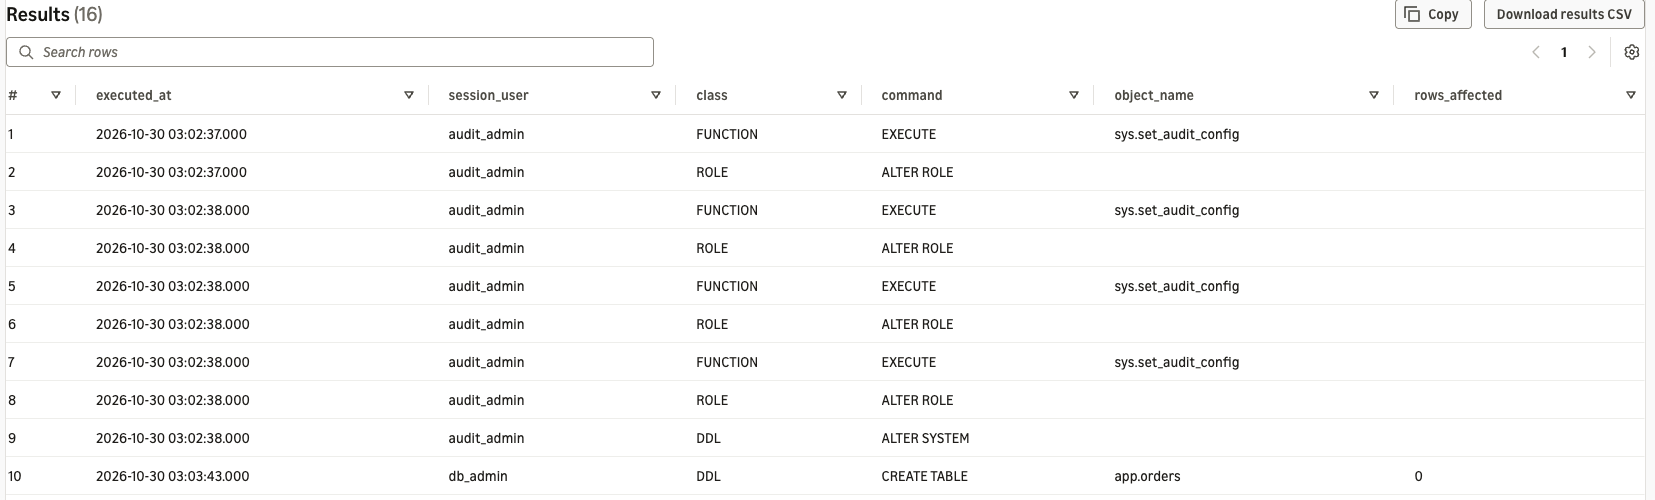
図 2: 記録された監査ログのステートメントを実行順に一覧表示した Athena のクエリ結果の例
権限の変更を調査する
権限の変更を確認するには、ROLE クラスのレコードを抽出します。次のクエリは、GRANT、REVOKE、ロールの作成と削除を、それぞれを実行した IAM ロールとともに一覧表示します。DDL の変更を調査する場合は、条件を class = 'DDL' に変更します。
誰が何をどれだけ実行したかを集計する
定期的なレポートでは、個々のステートメントよりも、各 IAM ロールがどの操作を何回実行したかの集計のほうが役に立ちます。
通常と異なる操作を見つける
不正な操作の兆候を見つけるには、一度に多くの行を処理したステートメントや、業務時間外の操作を確認します。次のクエリは、1,000 行以上を変更した DML ステートメントと、UTC で 22:00 から 06:00 の間に実行されたステートメントを抽出します。しきい値と時間帯は、システムの通常の動作に合わせて設定してください。疑わしいステートメントが見つかったら、その session_id で絞り込み、同じセッションで他に何が実行されたかを時系列でたどります。
クライアントの IP アドレスを追加する
監査ログレコードにはクライアントの IP アドレスが含まれません。誰がどこから接続してどのステートメントを実行したかを示すには、レコードを CloudTrail の接続レコードと突き合わせます。まず、証跡のバケットにある CloudTrail ログに対して、突き合わせに必要な列だけを持つテーブルを作成します。テーブル定義の全体については、Amazon Athena ユーザーガイドの「Create the table for CloudTrail logs in Athena using partition projection」を参照してください。組織の証跡を使っている場合、ログは AWSLogs/<organization-id>/<account-id>/CloudTrail/<region>/ に保存されるため、LOCATION と storage.location.template をそれに合わせて変更してください。
CloudTrail の接続イベントでは、requestID フィールドに、その接続で開始されたセッションの ID が入ります。この値は監査ログの session_id と同じなので、2 つのレコードをセッション単位で正確に結合できます。次のクエリは、監査ログのセッションごとに、最初のステートメントの時刻、ステートメント数、クライアントの IP アドレスを表示します。
認証に失敗した接続は、errorcode が設定されたイベントとして CloudTrail にだけ記録され、監査ログには対応するセッションがありません。接続の失敗を調査するには、connects の条件から errorcode IS NULL を削除し、CloudTrail 側だけをクエリします。なお、CloudTrail の接続イベントの userIdentity には、接続した IAM プリンシパルの ARN が含まれません。どの IAM ロールが接続したかは、監査ログの iam_arn で確認してください。
監査ログを導入する前に確認すべき点
監査ログを導入する前に、記録内容と運用について次の点を確認してください。
監査ログは、トランザクションの終了時ではなく各ステートメントの実行時に記録するため、ロールバックされたトランザクションのステートメントも記録されます。この動作は pgAudit と同じです。また、レコードにはステートメントの成否を示すフィールドがありません。構文エラーのあるステートメント、存在しないテーブルを参照するステートメント、権限チェックで失敗したステートメントは記録されません。記録範囲はステートメントのクラス単位で選び、特定のテーブルや列に絞り込むことはできません。
運用面では、記録するクラスが多いほど監査レコードの量が増えます。監査ログには、Aurora DSQL の DPU 料金、CloudWatch Logs によるログ配信の料金、Amazon S3 での監査レコードの保存料金がかかる場合があります。Athena でログをクエリする場合も料金がかかります。料金の詳細は、Amazon Aurora DSQL の料金、Amazon CloudWatch の料金、Amazon S3 の料金、Amazon Athena の料金を参照してください。本番環境で監査ログを使う前に、開発環境やステージング環境で有効にし、パフォーマンスへの影響とログの量を確認してください。
クリーンアップ
継続的な料金の発生を避けるため、作成したリソースを削除します。配信を削除すると監査設定を変更できなくなるため、先に SQL の設定をリセットしてから配信を削除してください。IAM ロールにマッピングされたままのデータベースロールは削除できないため、DROP ROLE の前に AWS IAM REVOKE を実行します。
次に、AWS CLI でログ配信を削除します。
続いて、Athena のテーブルとデータベースを削除します。
S3 に配信済みの監査ログは配信を削除しても残るため、不要であれば削除してください。オブジェクトロックを有効にしたバケットのオブジェクトは保持期間が終わるまで削除できないため、テストには専用のバケットを使ってください。CloudTrail のデータイベントを有効にした場合、CloudTrail の料金は引き続き発生します。不要になったら、イベントセレクターから Aurora DSQL の設定を削除してください。
まとめ
本記事では、監査要件に対応するための Aurora DSQL の監査ログの設定方法を紹介しました。監査ログは、ロールごとに選んだ SQL ステートメントを、読み取りも含めて記録します。各レコードには IAM ID、PostgreSQL ロール、トランザクション ID が含まれ、Aurora DSQL はレコードを S3 に配信します。記録対象と送信先がそれぞれ別の権限で制御されるため、DBA と監査チームの職務を分離できます。S3 上のレコードは Athena でクエリでき、CloudTrail の接続イベントと突き合わせれば、誰がどこから接続してどのステートメントを実行したかをたどれます。
設定とレコード形式については、Aurora DSQL ユーザーガイドの「Audit logging」を参照してください。監査ログと変更レコードを組み合わせる方法については、「Aurora DSQL CDC streams」を参照してください。Athena のパーティション射影の詳細は、Amazon Athena ユーザーガイドの「Partition projection with Amazon Athena」を参照してください。
著者について
この記事は Kiro が翻訳を担当し、Solutions Architect の Kenta Nagasue がレビューしました。