Amazon Web Services ブログ
未使用の AWS KMS キーの特定と誤削除の防止
本ブログは 2026 年 6 月 2 日に公開された AWS Blog “Identify unused AWS KMS keys and prevent accidental key deletions” を翻訳したものです。
Amazon Web Services (AWS) の利用規模が拡大するにつれて、KMS キーの管理はますます重要になります。管理するキーが数個であっても、複数の AWS アカウントと AWS リージョンにまたがる数千個であっても、コンプライアンス要件への対応、リスク状況の評価、キー管理コストの最適化のために、キーの使用状況を監査しなければならない場面はよくあります。しかし、どのキーが現在使用されていて、どのキーが使用されないまま放置されているかを見極めるのは、時間がかかる複雑な作業になりがちです。
この課題を解決するため、AWS は AWS Key Management Service (AWS KMS) の新機能として GetKeyLastUsage API をリリースしました。この API を使用すると、各キーが最後に暗号化オペレーションに使用された日時をすばやく確認できるため、監査機能とキーライフサイクル管理が大幅に強化されます。詳細については、「Determine past usage of a KMS key」を参照してください。
これまで、キーの使用状況を監査する主な方法は AWS CloudTrail ログを利用することでした。CloudTrail はデフォルトですべての暗号化オペレーションを記録するため、データ自体はそろっています。難しいのは、そのデータを実際に活用できる知見に変えることです。調査対象のキーを特定し、適切なログに対してクエリを実行し、正確な状況を把握し続けられるよう、この作業を頻繁に繰り返す必要があります。直近 90 日間であれば、CloudTrail のイベント履歴で比較的簡単に確認できます。それより前の期間については、ログを長期保存するために Amazon Simple Storage Service (Amazon S3) へ配信する専用の証跡を作成し、Amazon Athena などのツールでそれらのログに対してクエリを実行して、キーが最後に使用された日時を特定する必要があります。
キーが最後に使用された日時の確認
AWS KMS で、キーが最後に暗号化オペレーションに使用された日時を直接確認できるようになりました。この情報は、AWS マネジメントコンソールの AWS KMS ページや AWS コマンドラインインターフェイス (AWS CLI) でも確認できます。
GetKeyLastUsage API は、CloudTrail ログを検索することなく、KMS キーで実行された直近の暗号化オペレーションの日時を返します。具体的には、最後のキーオペレーションの日時、実行されたオペレーションの種類、CloudTrail イベント ID、KMS リクエスト ID を返します。この情報は、キー仕様、キーマテリアルのオリジン、キーストア、キーの使用法にかかわらず、すべてのカスタマーマネージドキーと AWS マネージドキーで確認できます。
さらに、この使用情報を KMS キーポリシーの条件に組み込むことで、最近使用されたキーの無効化や削除のスケジュールを禁止できます。実装の詳細については、「ポリシーコントロールによるキーの誤削除の防止」セクションを参照してください。
追跡期間について
KMS キーの最終使用情報を判断材料として利用する前に、理解しておくべき重要な概念の 1 つが追跡期間です。追跡期間とは、AWS KMS がそのキーの暗号化アクティビティの追跡を開始した日付を指します。ほとんどの AWS リージョンでは、2026 年 4 月 23 日に追跡が開始されました。使用情報がない場合に、そのキーが一度も使用されていないのか、それとも追跡開始以降に使用されていないだけなのかは追跡期間によって決まるため、追跡期間を理解しておくことは非常に重要です。
例えば、2026 年 1 月 1 日に作成したキーの使用状況を確認しても、1 月 1 日~4 月 22 日に実行された暗号化オペレーションは使用情報に反映されません。追跡開始前の数か月間に使用されていた可能性があるため、このキーが一度も使用されていないと結論付けることはできません。
開始方法
KMS キーで最後に実行された暗号化オペレーションに関する使用情報を表示するために、機能の有効化や追加の設定は必要ありません。
KMS キーの使用状況を表示するには
- AWS KMS コンソールに移動し、ナビゲーションペインで [Customer-managed keys] (カスタマーマネージドキー) を選択してから、キーを選択します。一般設定の [Last used] (最終使用) を確認します。
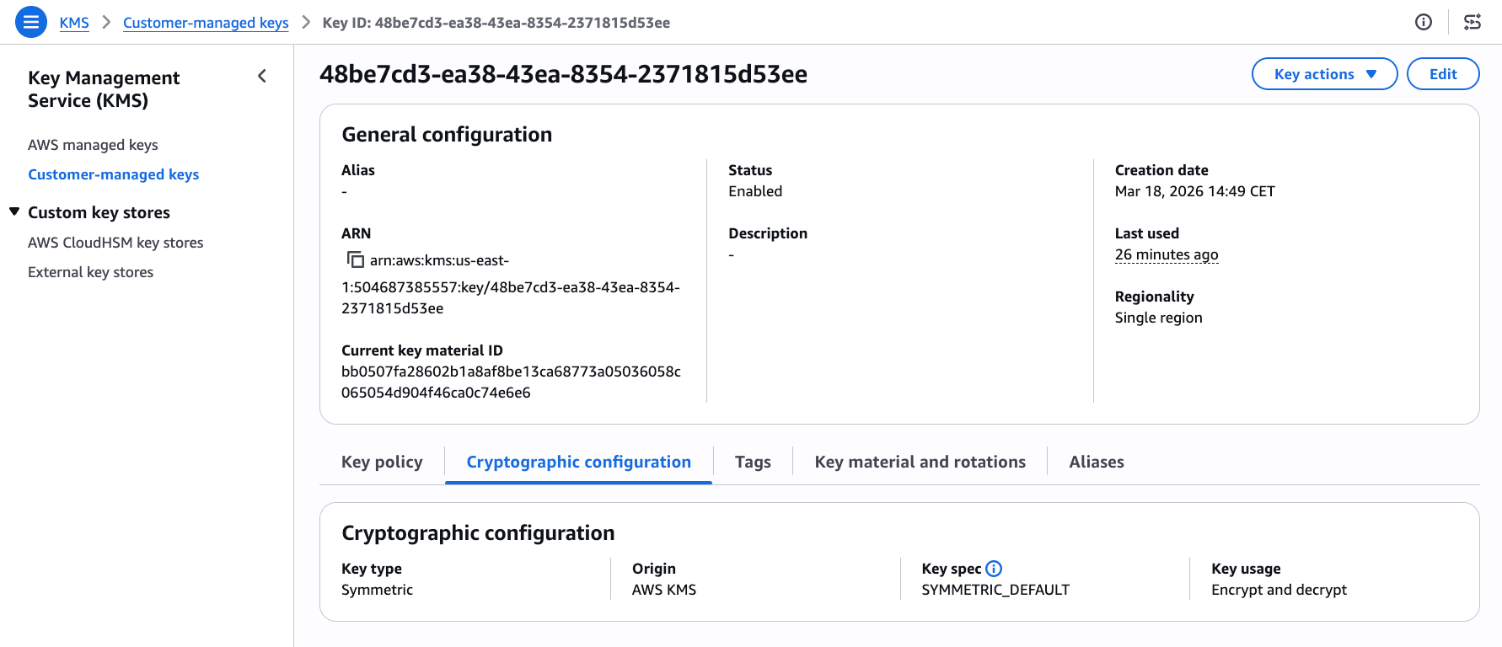
図 1: KMS キーの一般設定ページ
- [Last used] (最終使用) の下にあるリンクを選択すると、[Timestamp] (タイムスタンプ)、[Operation] (オペレーション)、[CloudTrail event ID] (CloudTrail イベント ID) などの詳細が表示されます。
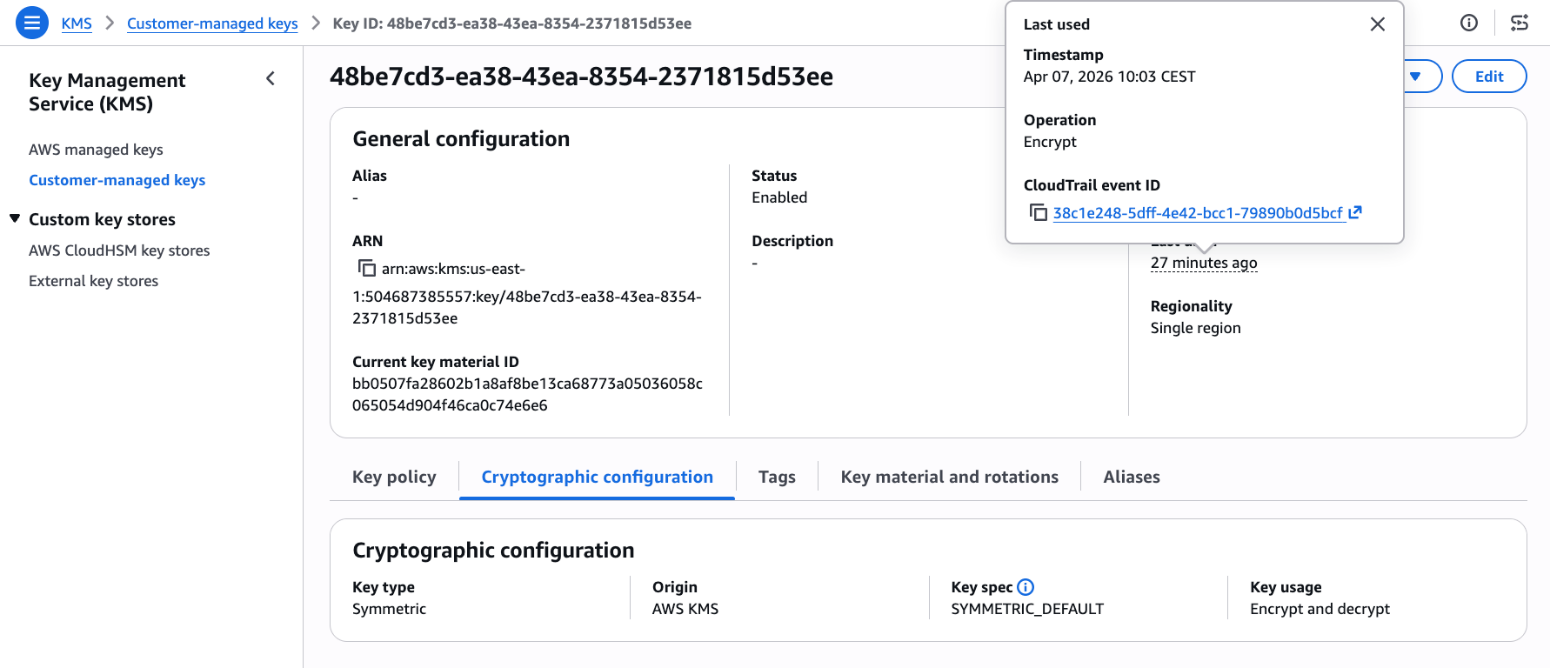
図 2: タイムスタンプ、オペレーション、イベント ID を含む最終使用の詳細の表示
- [Last used] (最終使用) 列は、キーの削除をスケジュールする際にも表示されるため、この情報を踏まえて判断できます。
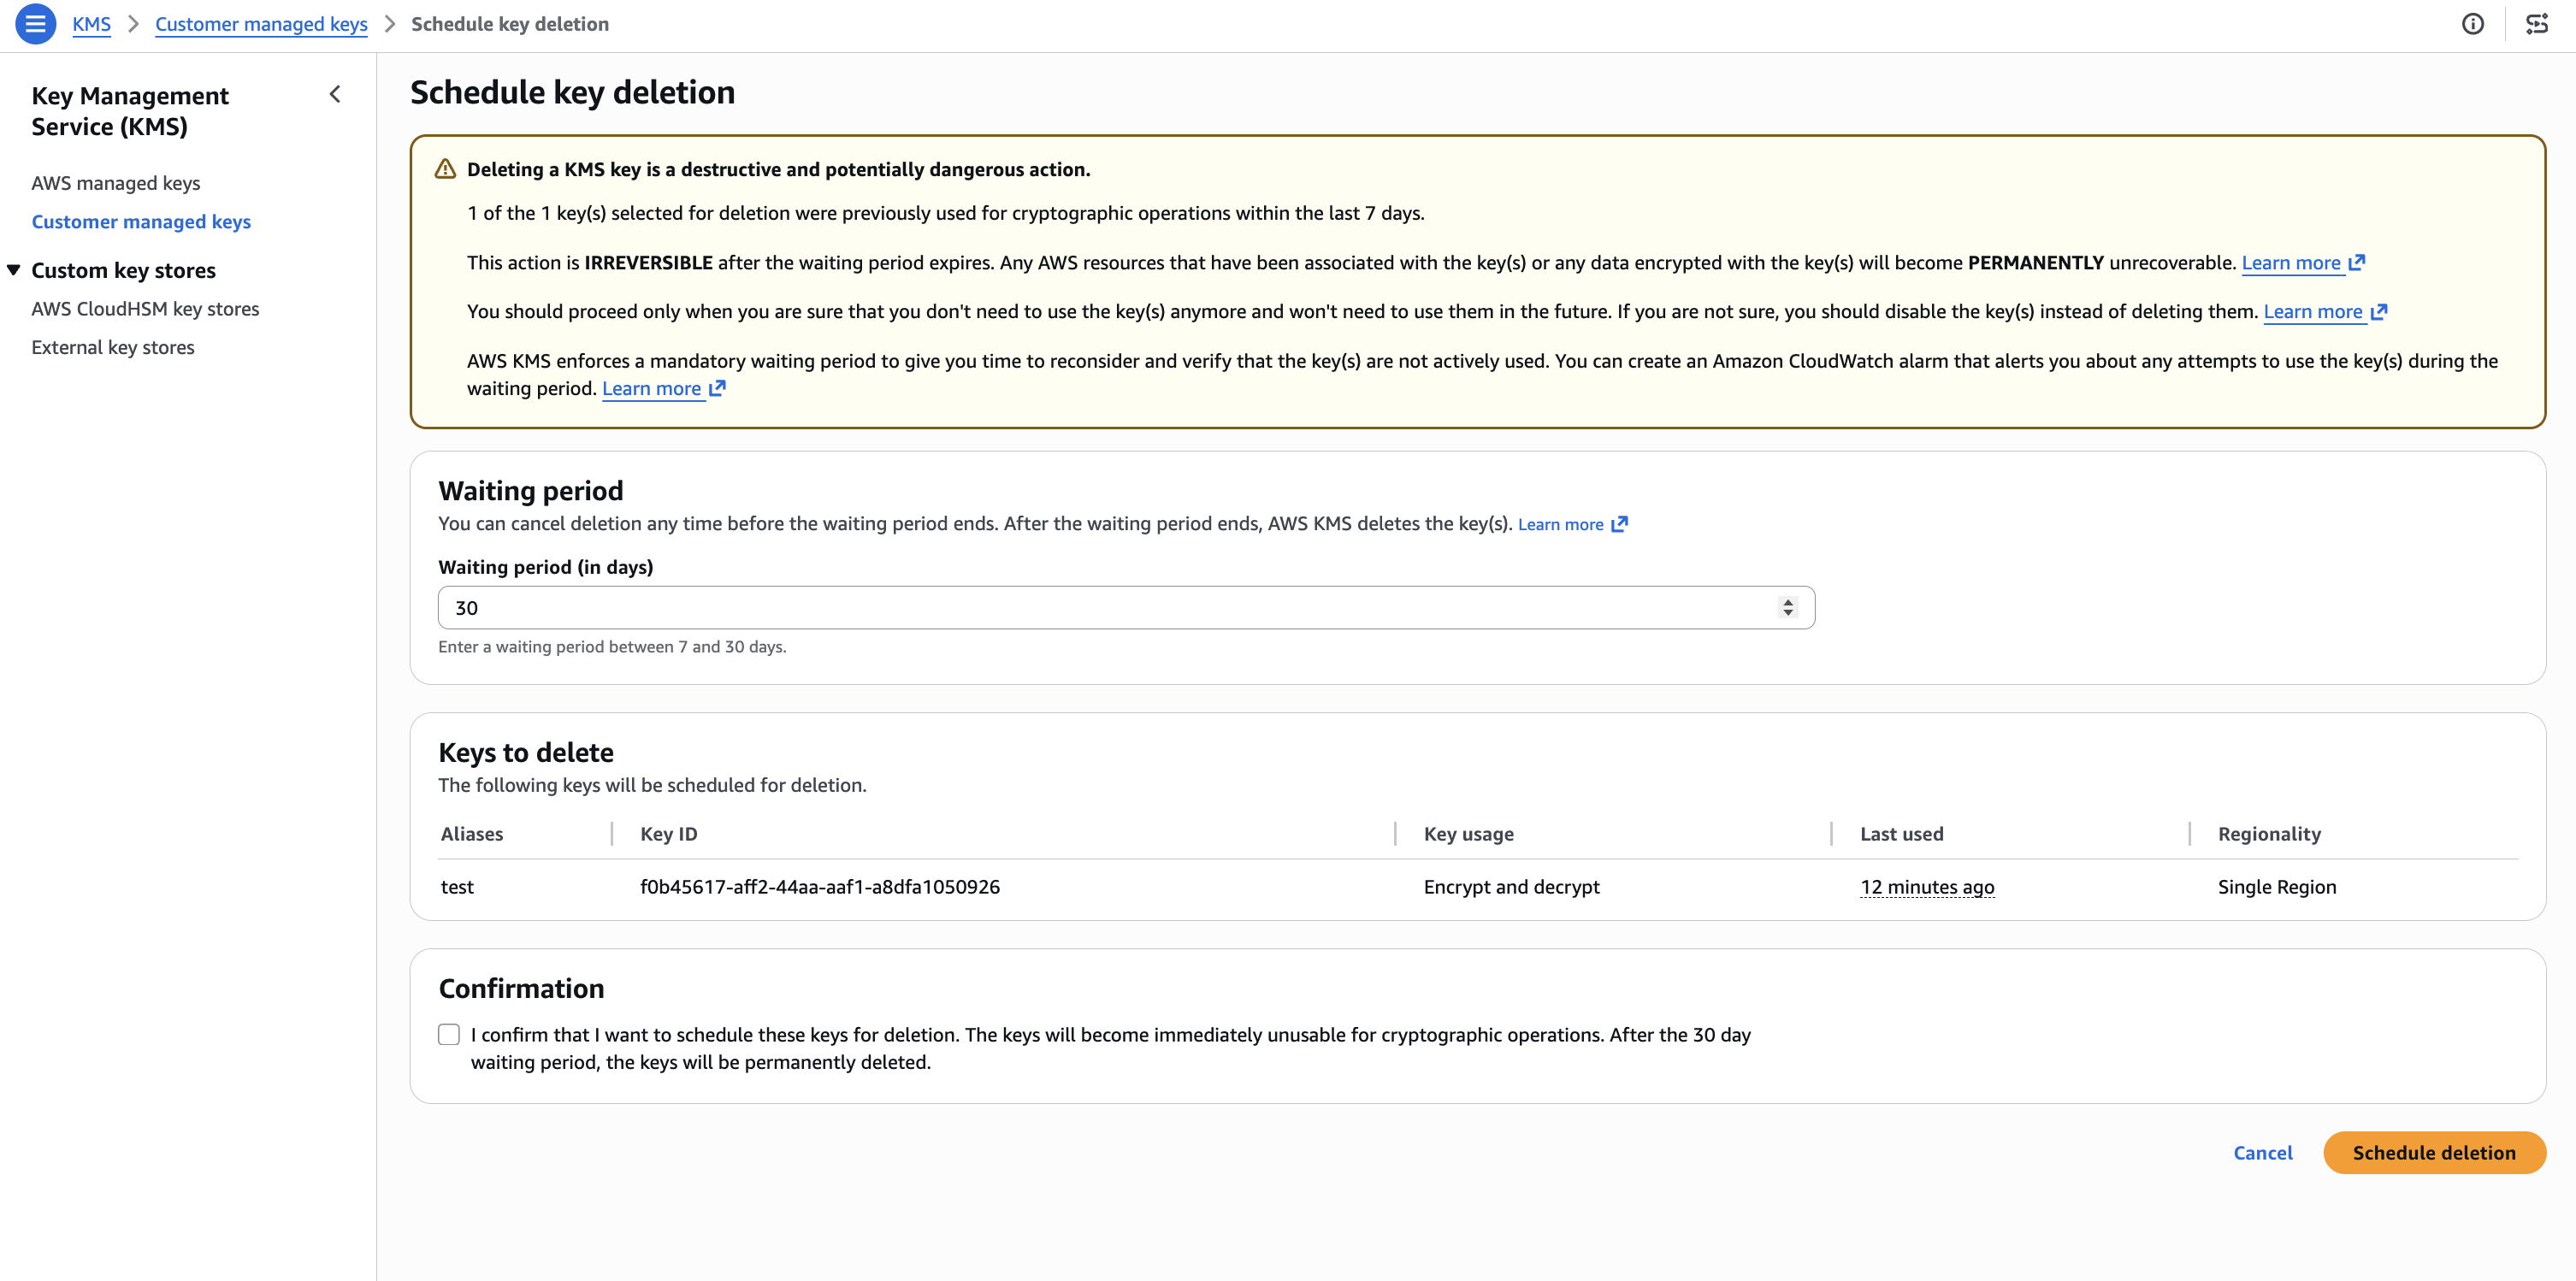
図 3: キーの削除のスケジュールに関する警告
API リファレンス
ここでは、GetKeyLastUsage API を使用して KMS キーの使用状況をより詳しく把握する方法の例を紹介します。
ユースケース 1: 未使用キーのクリーンアップによるコスト最適化
複数の AWS アカウントにわたって数千個の AWS KMS キーを管理していると、作成以降一度も使用されていないキーや、既に不要になったキーが含まれている場合があります。これらのキーをクリーンアップすることで、運用コストを削減し、セキュリティ上の管理対象を最小限に抑えられます。しかし、どのキーが実際に暗号化オペレーションに使用されているかを把握できなければ、重要なワークロードを保護しているキーと、安全に廃止できるキーを見分けるのは困難です。
ただし、キーの削除をスケジュールする前には、いくつか注意すべき点があります。最終使用情報は未使用のキーを特定するのに役立ちますが、キーを削除または無効化するかどうかを判断する唯一の根拠にすべきではありません。最終使用情報からわかるのはキーが最後に使用された日時であり、そのキーが将来必要になるかどうかではないためです。図 4 に示すように、数か月間使用されていないキーでも、コンプライアンスへの対応やディザスタリカバリの際にファイルを復号するために引き続き必要となる場合があります。
使用されていない可能性があるキーを特定したら、まず DisableKey でそのキーを無効化し、アプリケーションやサービスで暗号化や復号のエラーが発生しないかをモニタリングしてください。
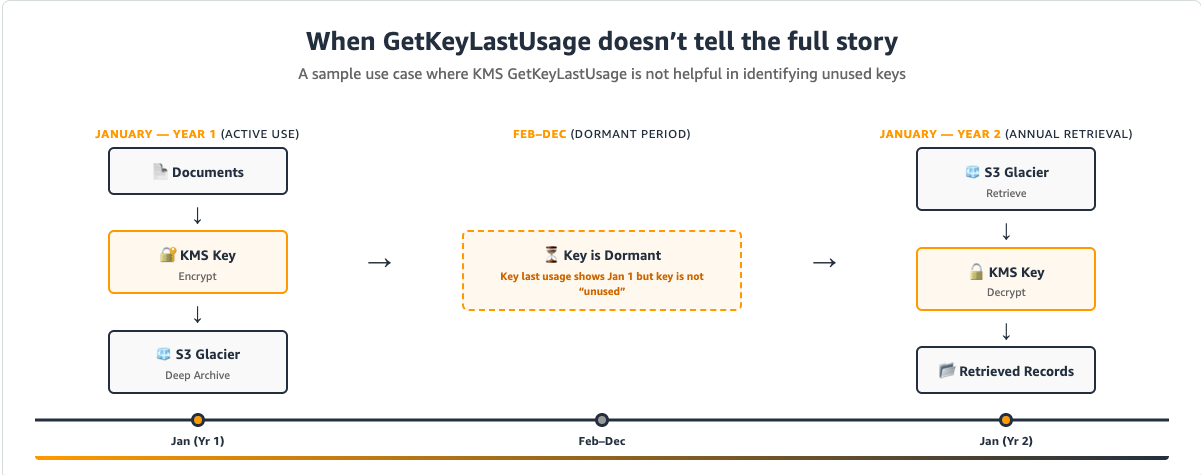
図 4: KMS キーが引き続き必要かどうかを GetKeyLastUsage が正確に反映しないユースケース
例えば、Amazon EBS ボリュームが KMS キーを利用するのは、ボリュームの作成、アタッチ、デタッチといった特定のライフサイクルイベントのときだけです。ボリュームを Amazon Elastic Compute Cloud (Amazon EC2) インスタンスにアタッチすると、平文のデータ暗号化キーが Nitro Card ハードウェアにキャッシュされます。以降の読み取り/書き込みオペレーションはすべてこのキャッシュされたキーを使用するため、AWS KMS API コールは発生しません。つまり、数か月から数年にわたって継続的に稼働している本番ボリュームでは、その期間中に AWS KMS のアクティビティがまったく記録されないことになります。それでも、インスタンスの再起動、ボリュームの再アタッチ、ディザスタリカバリなど、今後のあらゆるオペレーションにおいて、ボリュームはその KMS キーに完全に依存しています。KMS キーを削除してしまうと、ボリュームと共に保存されている暗号化されたデータキーを二度と復号できなくなり、ボリュームのデータには永久にアクセスできなくなります。KMS キーを削除する前には、最後の AWS KMS API コールからどれだけ時間が経過しているかにかかわらず、そのキーに関連付けられた EBS ボリュームやスナップショットがないことを必ず確認してください。
また、AWS では、削除保留中のキーへのアクセスがあった場合に通知する CloudWatch アラームを作成できます。これにより、データにアクセスできなくなる前に削除をキャンセルできます。
GetKeyLastUsage API を使用したソリューション
次のサンプルスクリプトは、アカウント内のすべてのカスタマーマネージドキーをスキャンし、GetKeyLastUsage API で各キーの最終使用日を取得します。オプションの入力として、日数のしきい値と AWS リージョンの 2 つを指定できます。指定した期間内に使用されていないキーのみを抽出し、キー名、AWS アカウント ID、AWS リージョン、最終使用日を表形式で表示します。このスクリプトを使用して、未使用の暗号化キーを特定できます。
次の例では、us-east-1 リージョンで過去 180 日間使用されていないすべてのキーをスキャンします。
ユースケース 2: ポリシーコントロールによるキーの誤削除の防止
多くの組織が、キーを誤って削除してしまうリスクを抱えており、誤削除は運用に深刻な影響を及ぼすおそれがあります。予防策や安全対策を講じていても、事故は起こり得ます。もう使用されていないと判断してキーを削除した後で、重要なアプリケーションやワークロードがそのキーに依存していたことが判明するケースもあります。その結果、データにアクセスできなくなったり、アプリケーションのダウンタイムが発生したり、緊急の復旧作業が必要になったりします。最近のキーの使用状況を把握できなければ、チームはキーを安全に無効化できるかどうかを判断したり、効果的な保護策を実装したりするための情報を得られません。
ポリシーベースのコントロールを使用したソリューション
KMS キーが誤って無効化または削除されるのを防ぐには、キーポリシーで kms:TrailingDaysWithoutKeyUsage 条件キーを使用し、最近使用されたキーの削除や無効化を自動的にブロックします。
- AWS KMS コンソールを開き、ナビゲーションペインで [Customer managed keys] (カスタマーマネージドキー) を選択します。
- 保護するキーを選択します。
- [Key policy] (キーポリシー) タブで [Edit] (編集) を選択します。
- ポリシーエディタで、次のステートメントを追加します。
- [Save changes] (変更を保存) を選択します。
このポリシーでは、過去 365 日以内に使用されたキーの削除や無効化を禁止します。しきい値は、組織の要件に合わせて調整できます。条件キーの詳細については、kms:TrailingDaysWithoutKeyUsage を参照してください。
重要な考慮事項
削除を検討するためにキーの使用状況を確認する際は、次の点に注意してください。
- キーの削除は元に戻せず、そのキーで暗号化されたデータは復元できなくなります。AWS では 7~30 日間の待機期間が設けられています。この期間中はキーの使用が試みられていないかをモニタリングし、必要に応じて削除をキャンセルしてください。キーを削除するのは、そのキーで暗号化されたデータがなく、今後も暗号化に使用しないことが確実な場合に限ってください。キーが使用できなくなった場合の影響を確認するため、まずはキーを無効化することを検討してください。
- CloudTrail は完全な監査証跡を提供するため、引き続き信頼できる情報源です。
GetKeyLastUsageでは、いつどのようなオペレーションが実行されたかをすばやく把握できますが、誰がどのようなパラメータでリクエストしたかは CloudTrail で確認できます。詳細については、「CloudTrail による AWS KMS API コールのログ記録」を参照してください。
まとめ
GetKeyLastUsage API を使用すると、これまで CloudTrail ログでしか確認できなかった使用状況データにすぐにアクセスできるため、KMS キーの管理機能が強化されます。まずは AWS KMS コンソールを開き、カスタマーマネージドキーや AWS マネージドキーの [最終使用] フィールドで、実際の使用情報を確認してください。より広範なキー監査を行う場合は、紹介した AWS CLI の例を参考に、この API を既存の自動化スクリプトに組み込んでください。
本ブログは Security Solutions Architect の 中島 章博 が翻訳しました。