AWS 기술 블로그
GS에너지의 Amazon Bedrock 기반 전사 Claude 도입 과정에서의 사내 인증, 비용 관리와 업무 시스템 연계
이 블로그는 GS에너지와 AWS가 함께 작성했습니다.
1. 전사 AI 서비스 도입 배경
GS에너지는 GS그룹 에너지 부문의 지주회사로, 계열사와 함께 정유·석유화학, 발전·집단에너지, LNG 터미널 등 에너지 사업을 운영하고 있습니다. Digital Tech팀은 이러한 사업을 지원하는 IT 시스템을 운영하며, 안정성과 보안을 기반으로 새로운 기술의 전사 활용을 추진하고 있습니다.
사내 생성형 AI 활용 수요가 늘면서, GS에너지는 비용 통제와 보안을 핵심 목적으로 전사 공통 AI 서비스 구축을 추진했습니다. 부서마다 외부 AI 서비스를 개별적으로 이용하면 사용량과 비용을 통합 관리하기 어렵고, 사내 데이터가 어떤 경로로 활용되는지도 파악하기 어렵기 때문입니다.
비용 측면에서는 사용자·모델별 사용량과 부서별 비용을 확인하고, 팀별 예산 범위 안에서 이용하도록 관리할 수 있어야 했습니다. 또한 보안 측면에서는 회사 계정으로 이용자를 인증하고 인사 변동에 따라 접근 권한을 관리하며, 업무 데이터 연계 시 기존 시스템의 권한을 유지하고 사용 기록을 확인할 수 있어야 했습니다.
이를 위해 GS에너지는 Amazon Bedrock 기반의 AI Hub를 구축해 2026년 7월부터 임직원이 회사 계정으로 Claude를 이용하여 업무에 필요한 자료를 연결해 활용할 수 있도록 운영하고 있습니다. AI Hub는 모델 이용 경로와 인증, 사용량과 비용 관리를 맡는 공통 기반과, 설치 안내와 이용 지원을 제공하는 포털로 구성됩니다. 임직원은 PC에 설치한 Claude Desktop, Office 추가 기능, 개발자용 Claude Code에서 Anthropic Claude를 사용하고, 모든 모델 호출은 GS에너지 AWS 계정의 LLM 게이트웨이를 거쳐 Amazon Bedrock으로 전달됩니다.
전사 서비스로 확대하는 과정에서는 모델을 제공하는 것 외에도 운영 기준이 필요했습니다. 이용자가 늘어나면 누가 어떤 모델을 얼마나 쓰는지, 비용은 어느 팀에 귀속되는지, 퇴사자의 접근은 언제 끊기는지 알 수 있어야 합니다. 그래서 인사 변동에 맞춰 이용 자격을 관리하고, 부서별 사용량을 확인하며, 사내 자료에 접근할 때 기존 시스템의 권한을 유지해야 했습니다. 보안정책상 사용자에게는 API 키나 AWS 설정을 직접 다루지 않는 이용 방식이 필요했습니다.
이를 위해 GS에너지는 모델 호출을 공통 LLM 게이트웨이로 모으고, 여기에 회사 계정과 조직 정보를 연결했습니다. 업무 데이터는 Claude Desktop의 MCP(Model Context Protocol) 커넥터로 연계하되, 각 시스템의 인증 방식과 조회·쓰기 권한에 맞춰 접근을 제어하도록 설계했습니다. 이 글은 이 공통 기반의 구성과, 업무 도구를 연결하는 과정에서 고려한 사항을 소개합니다. 본문의 구성과 수치는 2026년 8~10월 운영 환경을 기준으로 하며 이용 수치는 각 절에 표시한 측정 기간을 따릅니다. 계정 식별자와 내부 네트워크 정보, 비용 금액은 제외했습니다.
2. 설계에 반영한 요구사항
GS에너지는 위 배경에서 다섯 가지 요구사항을 정리하고, 각각을 다음 방향으로 설계에 반영했습니다.
| 요구사항 | 설계 방향 |
|---|---|
| 회사 계정으로 이용 | SSO 로그인으로 이용 키를 발급하고, 인사 정보와 계정 이벤트로 이용 자격을 갱신·회수 |
| 팀 단위 비용 귀속과 예산 관리 | 이용 키를 팀에 연결하고 게이트웨이에서 예산 정책을 적용 |
| 공통 모델 이용 정책과 기록 | 단일 진입점과 단일 게이트웨이에서 제공 모델, 콘텐츠 정책, 사용 원장을 관리 |
| 인터넷 경로가 없는 VPC에서 모델 호출과 외부 연동 | Amazon Bedrock 호출에는 VPC 엔드포인트를 사용하고, 외부 연동은 VPC 밖 함수로 분리 |
| 업무 데이터 접근 범위 유지 | 모델 이용 권한과 업무 데이터 권한을 구분하고, 커넥터 인증과 대상 시스템의 권한 검증을 따름 |
각 요구사항을 구현한 방식은 3장부터 차례로 설명합니다.
3. 솔루션 아키텍처
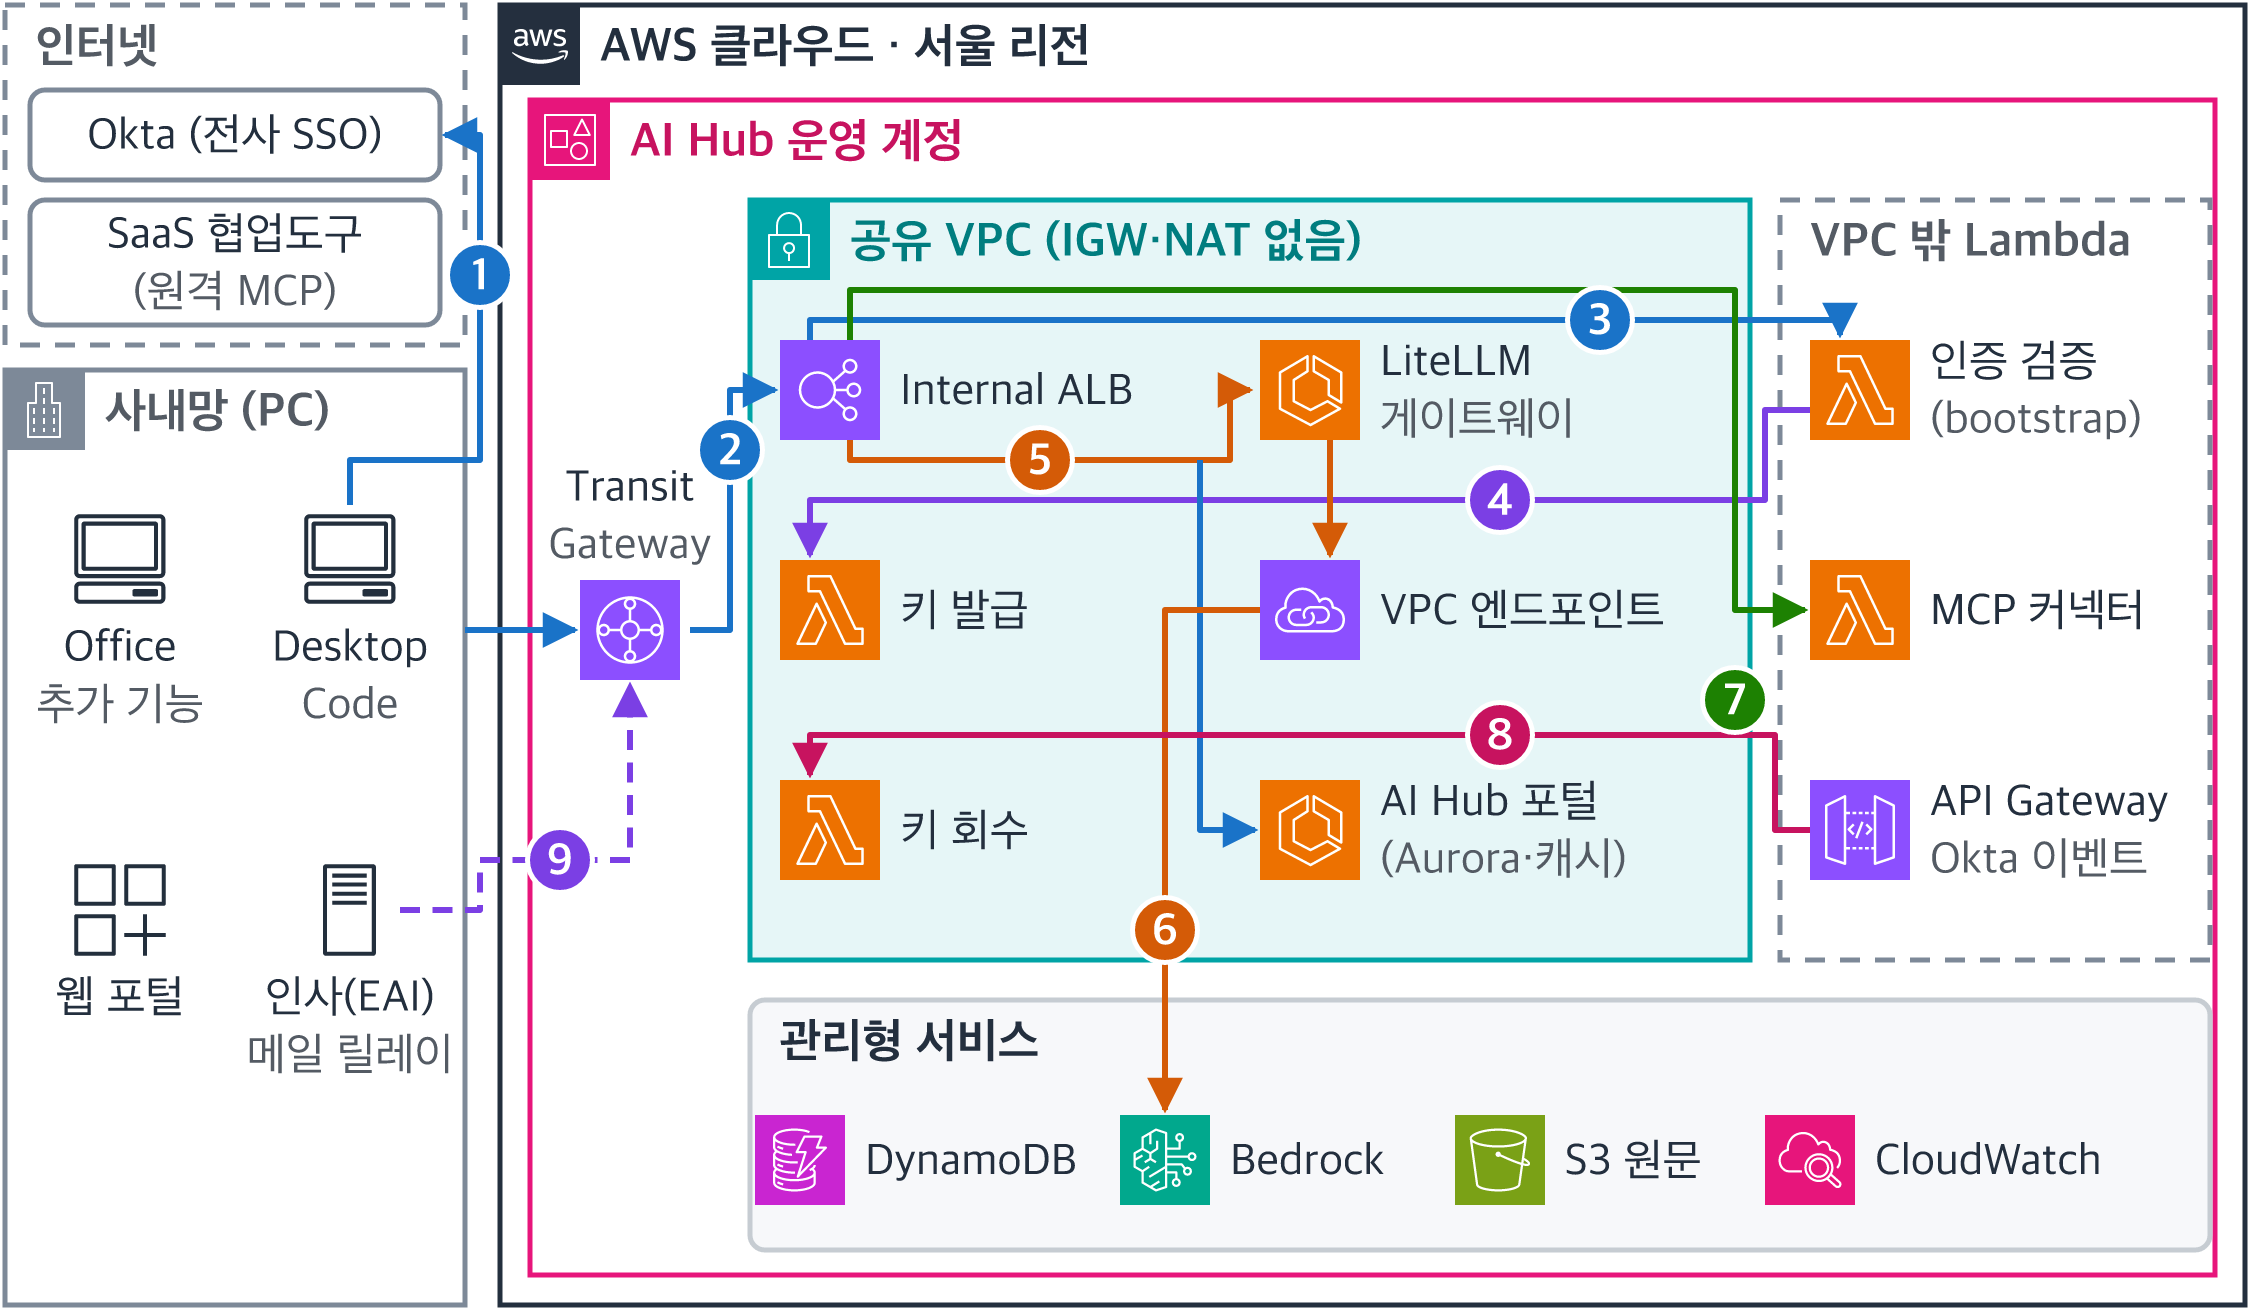
그림 1. AI Hub 전체 아키텍처
그림 1은 AI Hub의 전체 구성입니다. 번호는 다음 흐름을 나타냅니다.
- 임직원 PC의 Claude Desktop은 Okta에 로그인합니다.
- 모든 클라이언트 요청은 사내망에서 AWS Transit Gateway를 거쳐 VPC의 Internal Application Load Balancer(ALB)로 들어옵니다. Internal ALB는 AI Hub의 유일한 진입점이며, 경로와 호스트 헤더로 게이트웨이, 포털, 인증, 커넥터 요청을 나눕니다.
- 최초 실행 시 클라이언트는 설정 발급(bootstrap) 경로를 호출하고, VPC 밖의 AWS Lambda 함수가 Okta 토큰을 검증합니다.
- 검증을 통과하면 VPC 안의 키 발급 서비스가 사용자 키를 발급합니다.
- 모델 호출은 Amazon ECS에서 동작하는 LiteLLM 게이트웨이가 받습니다.
- 게이트웨이는 VPC 엔드포인트(AWS PrivateLink)로 Amazon Bedrock을 호출하고, 사용 원장을 Amazon DynamoDB에 기록합니다.
- MCP 커넥터 호출은 Internal ALB를 거쳐 VPC 밖 Lambda로 전달되고, Lambda가 외부 인증 서비스와 SaaS API를 호출합니다.
- 비활성화나 퇴사 같은 Okta 이벤트는 Amazon API Gateway로 받아 VPC 안의 Lambda가 해당 사용자의 키를 삭제합니다.
- 매일 인사 시스템의 조직 정보를 Transit Gateway를 통해 받아 이용 자격과 팀 매핑을 갱신합니다.
AI Hub의 구성 요소는 다음과 같습니다.
| 영역 | 구성 | 역할 |
|---|---|---|
| 클라이언트 | Claude Desktop, Claude Code, Office 추가 기능(Word, Excel, PowerPoint), AI Hub 포털 | 임직원의 사용 환경 |
| ID 공급자(IdP) | Okta, Microsoft Entra ID | 로그인(Okta), Office 추가 기능과 업무 도구 위임 인증(Entra ID) |
| 진입점 | Internal ALB | 단일 진입점, 경로·호스트 기반 분기 |
| 게이트웨이 | LiteLLM(Amazon ECS) | 키 검증, 팀 예산, 사용 원장, 모델 목록 관리 |
| 모델 | Amazon Bedrock(Claude Opus 5.5, Sonnet 5.5, Haiku 5.5), Cross-Region 추론 프로파일, Amazon Bedrock Guardrails | 모델 추론과 콘텐츠 정책 |
| 인증·키 관리 | AWS Lambda, Amazon API Gateway | 키 자동 발급과 회수 |
| 데이터 | Amazon Aurora PostgreSQL Amazon DynamoDB Amazon ElastiCache Amazon S3 |
게이트웨이 DB 사용 원장과 설정 포털 캐시 호출 원문 로그 |
| 업무 도구 연결 | AWS Lambda 기반 MCP 서버 | 전사 협업시스템, 그룹웨어 연결 |
| 네트워크 | 공유 VPC(참여 계정), VPC 엔드포인트, AWS Transit Gateway | 인터넷 경로 없는 사설 통신 |
| 배포·운영 | AWS CDK, GitHub Actions(OIDC), Amazon CloudWatch | 코드 기반 배포와 모니터링 |
운영 계정과 개발 계정을 분리했고, 운영 계정 안에서는 호스트 헤더로 스테이지 환경을 나눠 운영 반영 전에 검증합니다. 인프라는 AWS CDK로 정의하며, GitHub Actions가 OIDC로 받은 임시 자격 증명으로 배포합니다. 브랜치에 따라 배포 대상 환경과 배포 역할이 정해지므로, 로컬에서 운영 환경으로 직접 배포하는 경로는 두지 않았습니다. 다만 스테이지는 운영과 일부 기반 자원을 공유하므로 계정 단위로 분리된 개발 환경과는 성격이 다르며, 운영 반영 후에는 로그인, 모델 호출, 사용량 기록이 이어지는지 다시 점검합니다.
4. 로그인만으로 키를 발급하고 회수하는 인증 구조
LiteLLM 게이트웨이는 사용자마다 발급하는 Virtual Key로 호출자를 식별합니다. 이 키는 팀에 연결되어 있어 키로 들어온 호출은 해당 팀의 예산과 통계에 귀속됩니다. AI Hub는 내부 보안정책상 이 키를 사용자가 보지도, 입력하지도 않도록 설계했습니다.
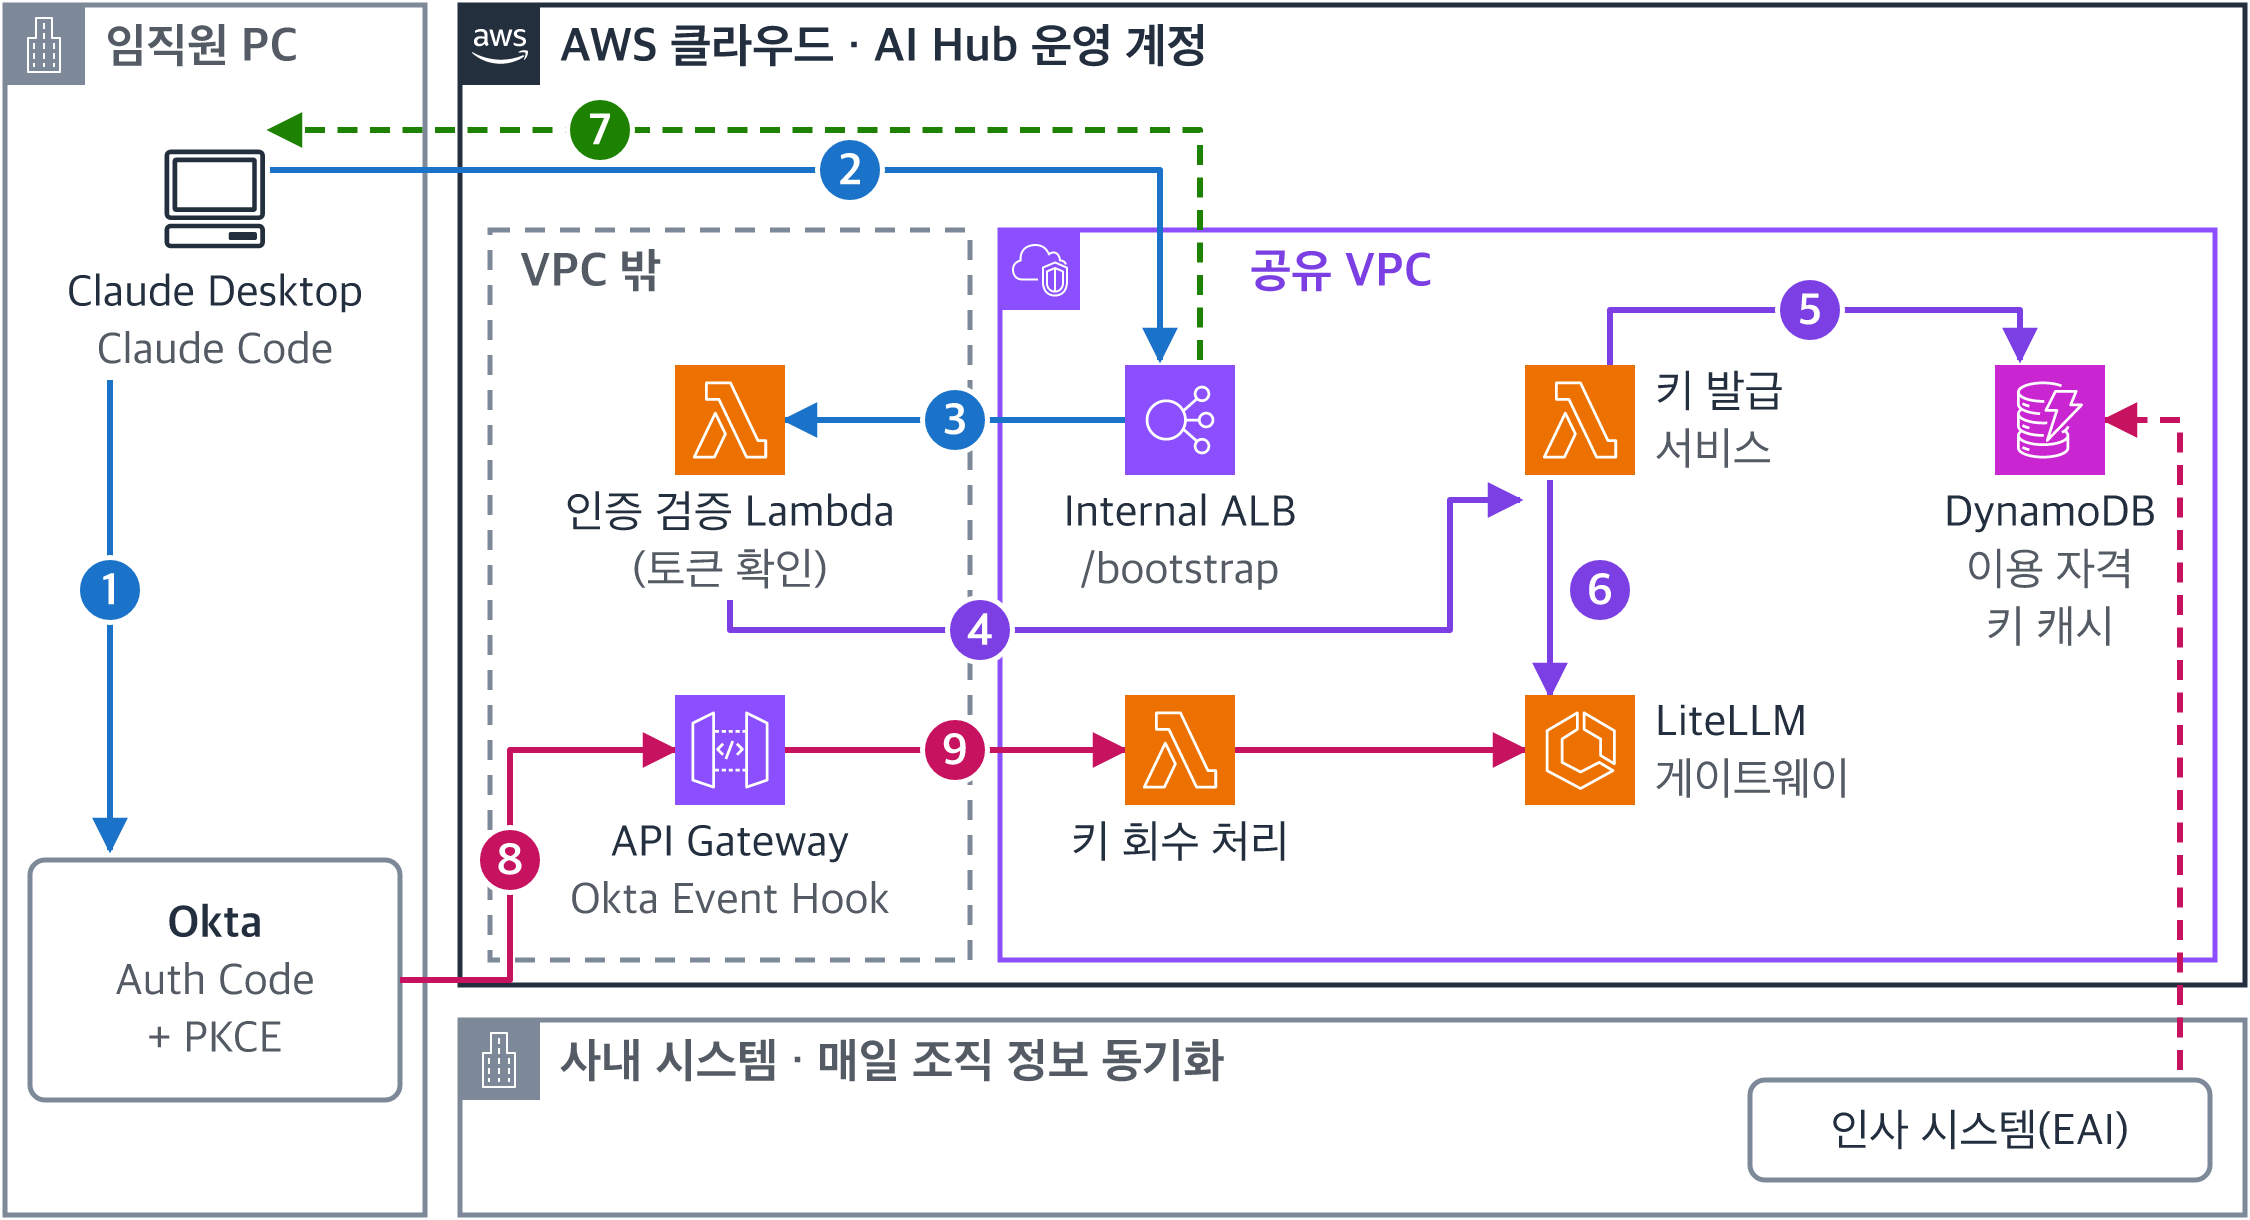
그림 2. 로그인에서 키 발급·회수까지의 흐름
4.1 Okta 로그인에서 Virtual Key 발급까지
그림 3은 같은 과정을 시간 순서로 나타낸 것입니다. 회사 계정 인증, AI Hub 이용 자격 확인, 모델 호출용 키 발급은 서로 다른 단계에서 이루어집니다. 따라서 Okta 로그인에 성공하더라도 이용 자격이 없으면 키를 받지 못합니다.
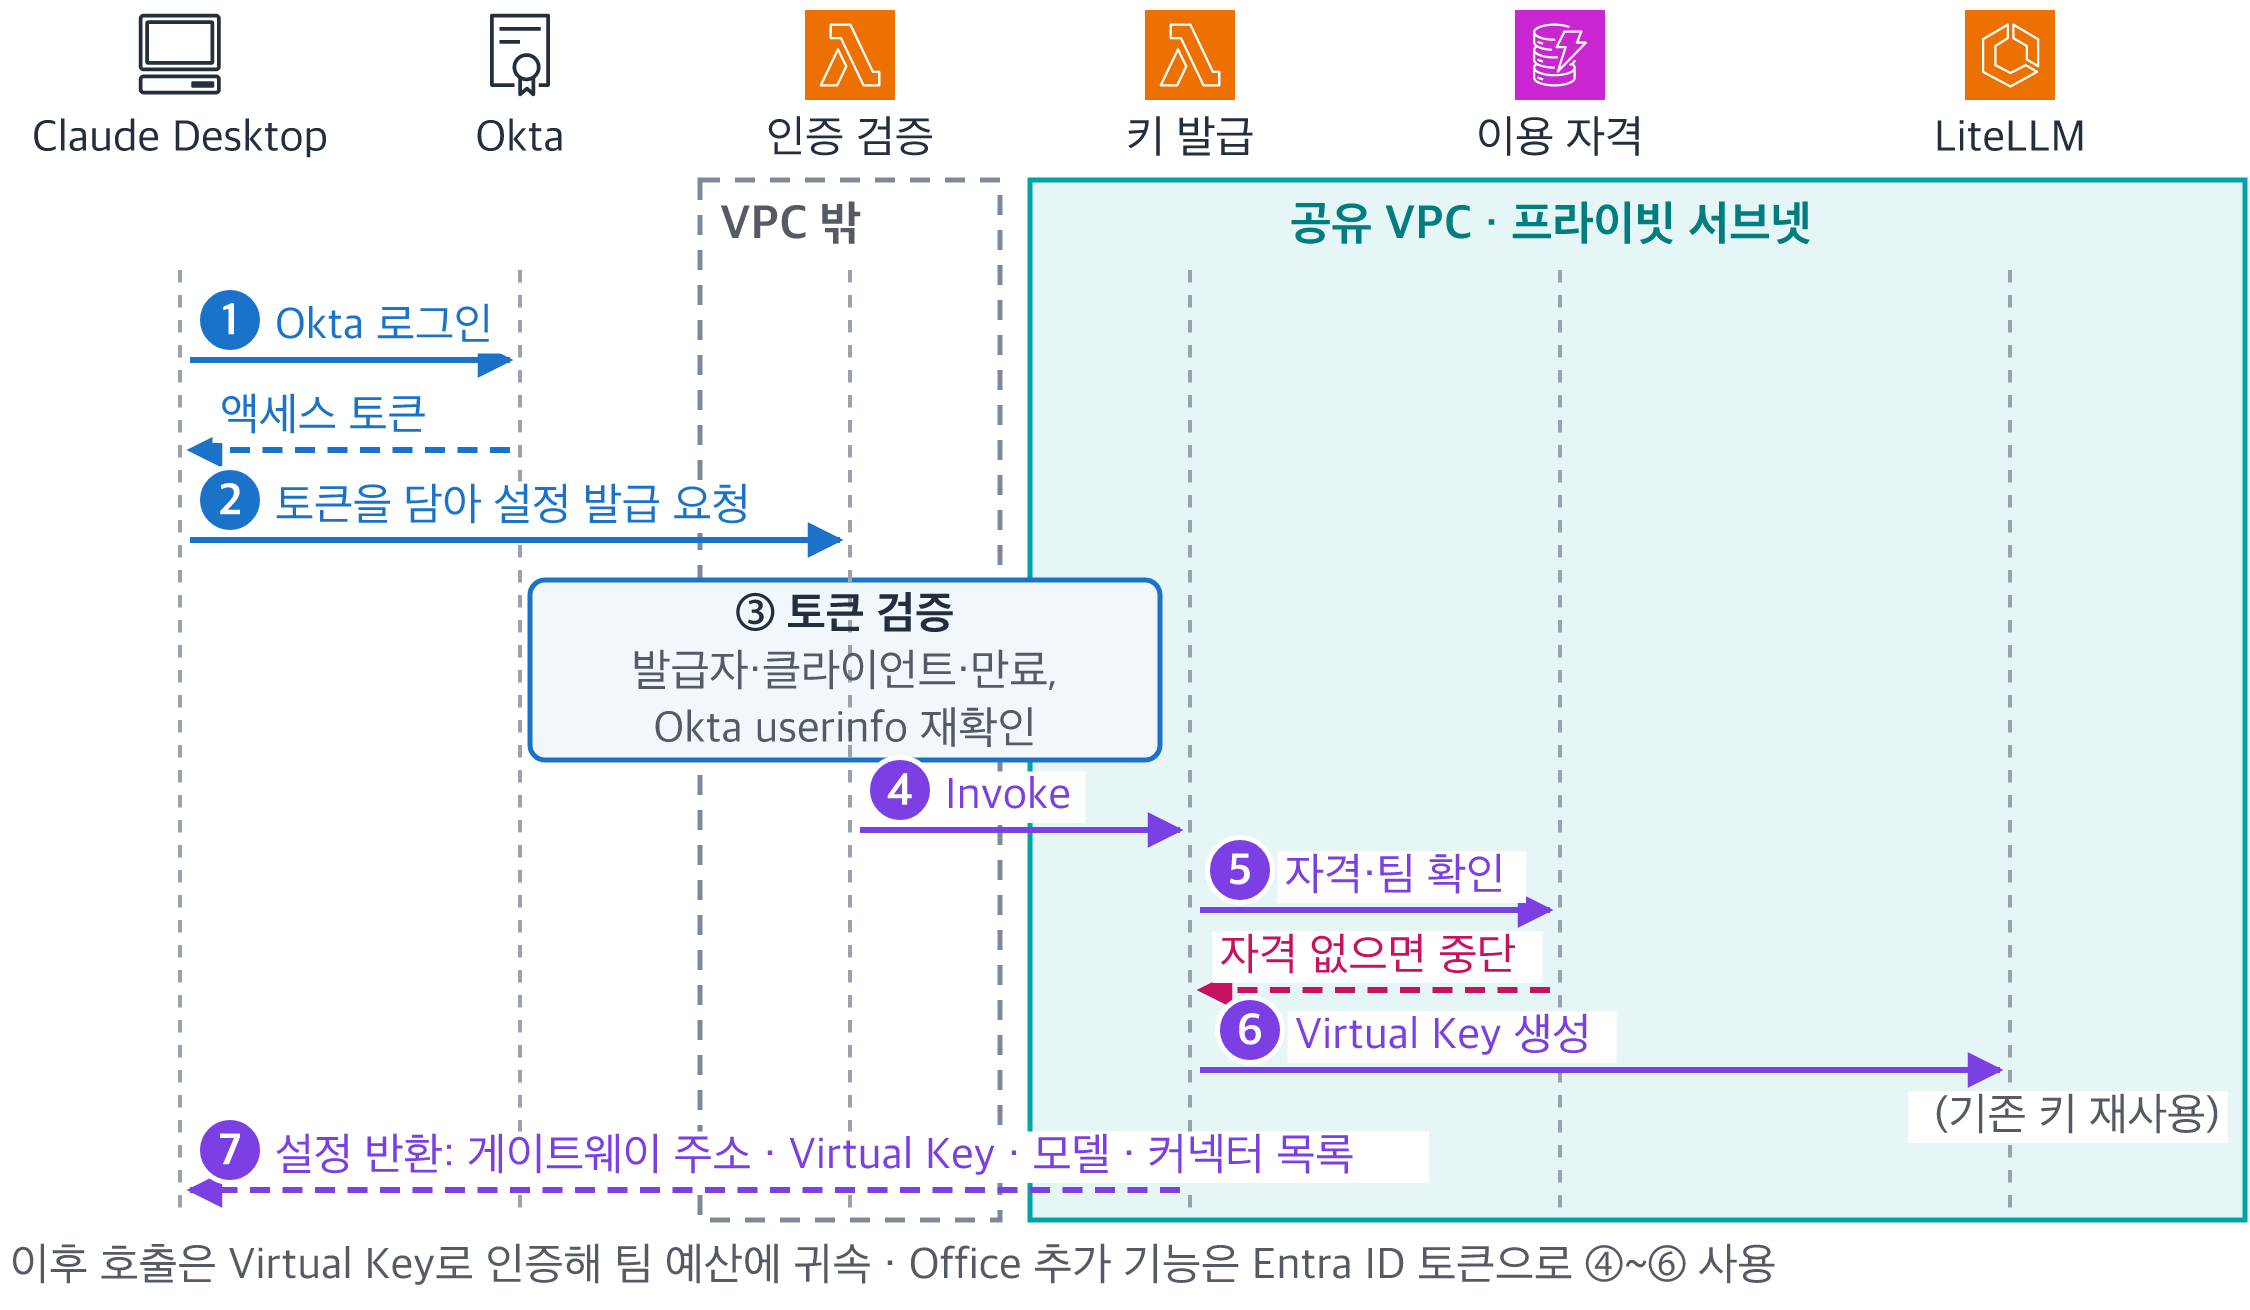
그림 3. 인증 후 이용 자격을 확인하고 모델 호출용 키를 발급하는 순서
그림 2와 그림 3의 번호 순서대로 키가 발급됩니다.
- Claude Desktop이 Okta 네이티브 애플리케이션에 Authorization Code와 PKCE 방식으로 로그인합니다.
- Desktop은 발급받은 액세스 토큰을 담아 Internal ALB의 설정 발급 경로를 호출합니다.
- ALB는 요청을 VPC 밖의 Lambda 함수로 전달합니다. 이 함수는 토큰의 발급자와 클라이언트, 만료 시각을 확인한 뒤 Okta의
userinfo엔드포인트로 한 번 더 검증합니다. 인터넷이 필요한 단계는 이 검증뿐이므로 이 함수만 VPC 밖에 두었습니다. - 검증을 통과하면 VPC 밖 함수가 VPC 안의 키 발급 서비스를 Lambda Invoke로 호출합니다. 두 함수는 네트워크 경로가 아니라 IAM 호출 권한으로 연결됩니다.
- 키 발급 서비스는 DynamoDB에 저장된 이용 자격(팀 매핑)에 사용자가 있는지 확인합니다. 이용 자격이 없는 사용자는 키를 받지 못합니다.
- 이용 자격이 확인되면 LiteLLM에 사용자 키를 만들고 팀에 연결합니다. 이미 발급된 키가 있으면 그 키를 다시 사용합니다.
- 응답으로 게이트웨이 주소, Virtual Key, 사용할 수 있는 모델 목록, 커넥터 목록을 담은 설정을 돌려줍니다. Desktop은 이 설정으로 동작하므로 사용자는 엔드포인트 주소나 키를 입력하지 않습니다.
LiteLLM의 내장 JWT 인증(외부 IdP 토큰 직접 검증)은 Enterprise 기능이라, JWT 검증과 키 발급은 Lambda에서 처리하고 게이트웨이는 키 검증, 예산 관리, 사용 기록만 맡도록 했습니다.
같은 구조를 다른 클라이언트에도 적용했습니다. Claude Code는 apiKeyHelper 스크립트로 같은 Okta 애플리케이션에 로그인하고, 같은 설정 발급 경로에서 Desktop과 동일한 키를 받습니다. 키는 설정 파일이나 환경 변수에 남기지 않고 운영체제의 자격 증명 저장소(Windows DPAPI, macOS 키체인)에 보관하며, 8시간마다 다시 받도록 해 이용 자격 회수가 그 안에 반영되게 했습니다. Office 추가 기능은 Office에 이미 로그인된 Microsoft Entra ID 토큰으로 전용 설정 발급 함수를 호출하고, 함수가 토큰 서명을 검증한 뒤 같은 키 발급 서비스에 발급을 위임합니다.
Virtual Key는 모델을 이용하고 비용을 귀속하기 위한 키이며, 업무 데이터에 접근하는 권한을 대신하지 않습니다. AI Hub는 회사 계정으로 로그인할 수 있는지, AI Hub 이용 자격이 있는지, 특정 업무 자료를 조회할 수 있는지를 각각 다른 단계에서 확인합니다. 업무 자료에 대한 권한은 7장에서 설명할 커넥터 인증과 대상 시스템의 권한 검증이 맡습니다.
4.2 자동 회수와 조직 정보 동기화
퇴사나 계정 비활성화가 생기면 키도 회수되어야 합니다. AI Hub는 Okta Event Hook으로 비활성화, 정지, 삭제, 애플리케이션 할당 해제 이벤트를 받습니다. 이벤트는 수신 전용 API Gateway를 거쳐 발신자 검증을 마친 뒤 VPC 안의 Lambda 함수로 전달되고, 함수가 해당 사용자의 키를 삭제합니다. 키는 삭제하지만 사용 이력은 남겨 둡니다. 주기적으로 Okta를 조회하는 방식은 VPC에서 상시 아웃바운드 통신이 필요하므로, 이벤트를 받는 방식을 택했습니다.
이용 자격과 팀 정보는 인사 시스템을 기준으로 합니다. 매일 새벽 인사 시스템의 조직 정보를 Transit Gateway를 통해 받아 DynamoDB의 팀 매핑을 갱신하므로, 입사와 부서 이동은 다음 날 자동으로 반영됩니다.
5. LLM 게이트웨이: 예산, 사용 원장, 콘텐츠 정책
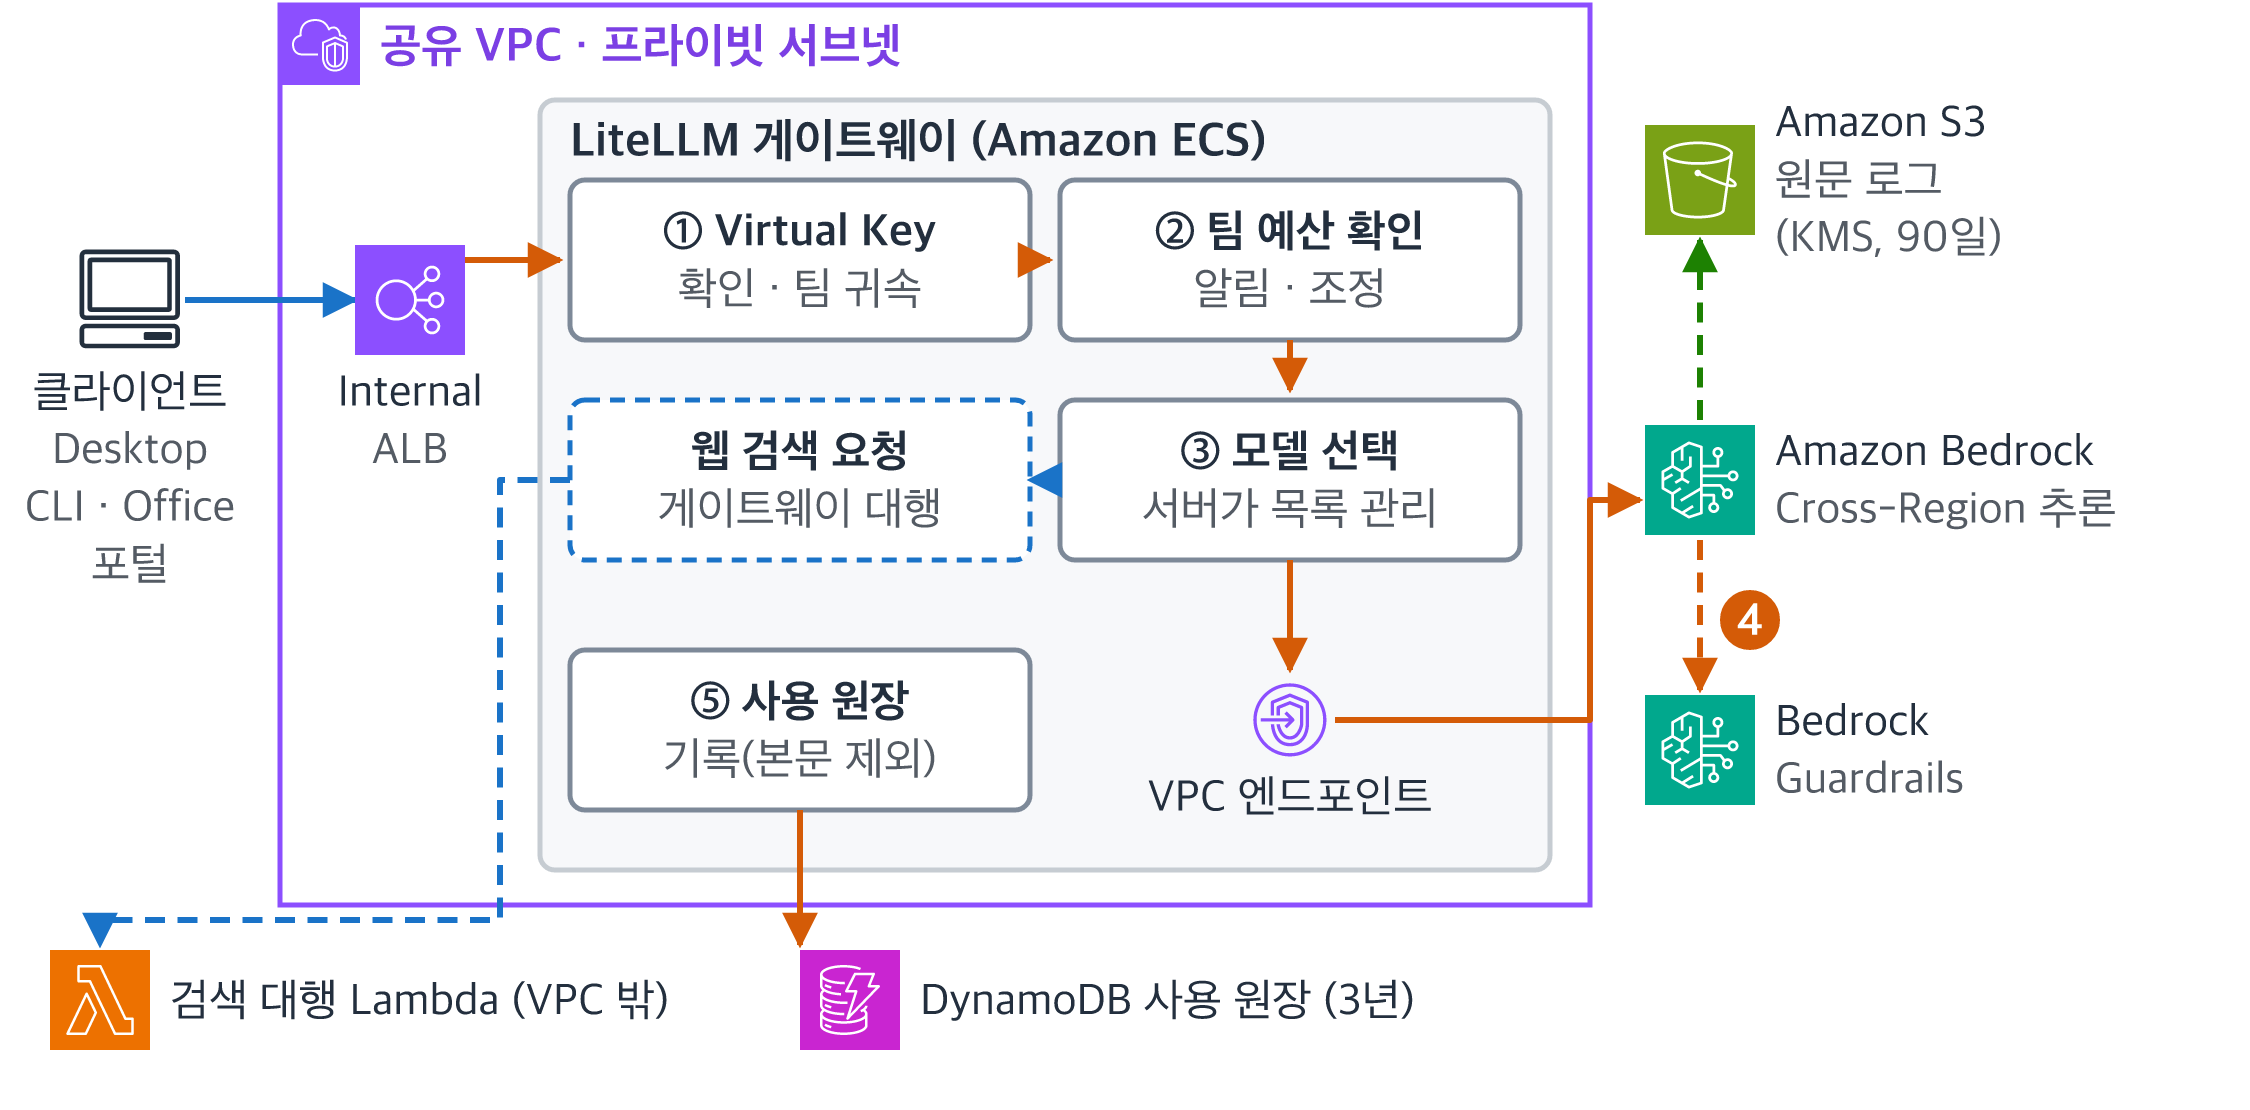
그림 4. LLM 게이트웨이의 요청 처리 순서
5.1 요청 처리 순서
모든 모델 호출은 그림 4의 순서를 거칩니다. 게이트웨이는 먼저 Virtual Key로 사용자와 팀을 확인하고, 팀 예산 상태를 확인한 뒤 모델을 선택해 VPC 엔드포인트로 Amazon Bedrock을 호출합니다. 응답은 Amazon Bedrock Guardrails 정책을 거치고, 호출이 끝나면 사용 원장에 한 건이 기록됩니다.
사용할 수 있는 모델 목록은 클라이언트에 고정하지 않고 게이트웨이가 내려줍니다. 모델을 추가하거나 바꿀 때 클라이언트를 다시 배포할 필요가 없고, Desktop과 포털, Office 추가 기능이 항상 같은 목록을 봅니다. 모델 호출에는 Cross-Region 추론 프로파일을 사용해 한 리전의 처리 용량에 묶이지 않도록 했습니다. 이때 VPC 엔드포인트는 VPC에서 Amazon Bedrock API까지의 접속 경로를 사설로 만드는 것이며, 추론이 처리되는 리전을 서울로 한정하지는 않습니다. 추론 프로파일을 정할 때 처리 대상 리전이 회사의 데이터 처리 기준에 맞는지 함께 검토했습니다.
5.2 팀 예산과 단계별 대응
예산은 팀 단위로 관리합니다. 팀의 예산 소진율이 70%와 90%에 도달하면 사내 메일로 알림을 보내고, 90%부터는 상위 모델 요청을 한 단계 아래 모델로 전환하며, 100%에 도달하면 요청을 차단합니다. 차단 전에 알림과 모델 전환 단계를 둔 것은, 업무 중에 갑자기 사용이 끊기는 일을 줄이기 위해서입니다.
5.3 사용 원장과 원문 로그의 분리
AI Hub는 호출 기록을 목적에 따라 나눠 저장합니다.
| 저장소 | 저장 내용 | 보존/보호 |
|---|---|---|
| Amazon DynamoDB(사용 원장) | 호출 건별 사용자, 팀, 모델, 토큰, 비용. 대화 본문은 저장하지 않음 | 3년 |
| Amazon S3(호출 원문 로그) | Amazon Bedrock 모델 호출 로깅으로 남는 입출력 원문 | 전용 KMS 키로 암호화, 90일 |
| Amazon Aurora PostgreSQL | LiteLLM의 키, 팀, 예산, 사용액과 포털 데이터 | 운영 데이터 |
| Amazon ElastiCache | 포털 집계 캐시 | 캐시 |
| 커넥터 실행 기록(Amazon CloudWatch Logs) | 커넥터별 도구, 실행 주체, 시각, 결과 | 업무 데이터 접근 추적 |
사용 원장에는 호출 횟수뿐 아니라 모델과 입력·출력 토큰, 비용을 함께 남깁니다. 같은 호출 수라도 모델과 토큰 양, 프롬프트 캐시 사용 여부에 따라 비용이 크게 달라지기 때문입니다. MCP 커넥터의 도구 실행은 모델 호출과 다른 기록이므로 커넥터 실행 기록으로 따로 남깁니다.
비용과 사용량 분석에는 본문이 없는 사용 원장만 쓰고, 원문 로그는 감사나 보안 점검처럼 필요한 경우에만 조회 전용 역할 하나로 열람하도록 제한했습니다. 원문 로그를 열람한 행위도 별도로 기록합니다.
5.4 콘텐츠 정책
Amazon Bedrock Guardrails 정책을 게이트웨이에 연결해 모든 클라이언트에 같은 정책이 적용되도록 했습니다. 정책은 주제 필터, 콘텐츠 필터, 개인정보 유형, 정규식 패턴으로 구성했습니다. 운영 초기에는 실제 업무 질의에서 어떤 내용이 정책에 걸리는지 확인하는 데 중점을 두었습니다. 일반 업무 용어나 코드가 정책에 해당하는 경우를 검토해 정책을 조정하고 있으며, 탐지 결과만으로 실제 위반이 있었다고 판단하지는 않습니다.
5.5 웹 검색
AI Hub가 사용하는 Claude 호출 경로에는 Bedrock의 내장 Web Search가 제공되지 않아, 게이트웨이가 검색 요청을 별도 Lambda로 처리합니다. AI Hub는 모델이 웹 검색 도구를 요청하면 게이트웨이가 이를 받아 VPC 밖의 검색 함수로 대신 실행하고, 결과만 모델에 돌려줍니다. 검색 함수는 외부 검색 API인 Tavily를 호출하며, 이 기능은 현재 운영 환경에서 제공하고 있습니다. 사용자는 평소처럼 질문하면 되고, 검색 요청도 다른 호출과 같은 게이트웨이 경로와 기록을 따릅니다.
6. 인터넷 경로가 없는 VPC에서 외부 서비스와 연동하기
6.1 공유 VPC의 참여 계정
AI Hub 계정은 네트워크 전담 계정이 소유한 공유 VPC의 참여 계정입니다. 서브넷은 공유받아 사용하고, VPC 엔드포인트나 라우팅 변경은 소유 계정에 요청해 반영합니다. VPC에는 인터넷 게이트웨이와 NAT 게이트웨이가 없고, ALB는 내부용(internal)이며, 서비스 도메인은 프라이빗 호스팅 영역에서만 해석됩니다. 사내망 밖에서는 AI Hub의 주소 자체가 조회되지 않습니다.
여기서 인터넷 경로가 없다는 것은 AI Hub VPC에 대한 설명입니다. 임직원 PC는 회사 보안 정책에 따라 인터넷을 사용하며, Okta 로그인과 일부 SaaS 연결은 PC에서 직접 이루어집니다. AI Hub에서 보장하는 것은 모델 추론과 사내 시스템 호출이 인터넷을 거치지 않는다는 점입니다.
6.2 VPC 엔드포인트로 AWS 서비스 사용
VPC 안의 구성 요소는 VPC 엔드포인트로만 AWS 서비스에 접근합니다. Amazon Bedrock Runtime, Amazon ECR, Amazon CloudWatch Logs, AWS Secrets Manager, AWS Systems Manager, Amazon S3, Amazon DynamoDB 등의 엔드포인트를 사용하며, 모델 호출도 PrivateLink를 통해 나갑니다.
6.3 인터넷이 필요한 기능만 VPC 밖 Lambda로
Okta 토큰 검증, Office 추가 기능 인증, 전사 협업시스템과 그룹웨어 커넥터처럼 외부 서비스를 호출해야 하는 기능은 VPC 밖 Lambda 함수로 두었습니다. 이 함수들은 키 발급처럼 VPC 안의 기능이 필요할 때 Lambda Invoke 권한으로만 호출합니다. 이렇게 하면 VPC에 인터넷 경로를 열지 않고도 외부 연동이 가능하고, 함수별로 호출할 수 있는 대상이 IAM 정책으로 명확히 제한됩니다.
6.4 사내망 연결
사내망과는 AWS Transit Gateway로 연결합니다. 임직원 PC의 요청은 이 경로로 Internal ALB에 도달하고, 인사 정보 동기화와 예산 알림 메일도 같은 경로로 사내 시스템과 주고받습니다.
7. Claude Desktop의 MCP 커넥터로 업무 도구 연결하기
Claude가 업무에 쓰이려면 메일, 문서, 메신저에 흩어진 자료에 접근할 수 있어야 합니다. 업무 도구 연결에는 Claude Desktop의 MCP 커넥터 기능을 사용합니다. 업무 도구를 호출하는 주체는 Claude Desktop이며, AI Hub는 전사 협업시스템과 그룹웨어(메일·일정·프로필)용 커넥터 서버를 운영하고 커넥터 목록을 설정 발급 응답에 담아 배포합니다. 그래서 임직원 PC에 별도로 설치할 것이 없습니다.
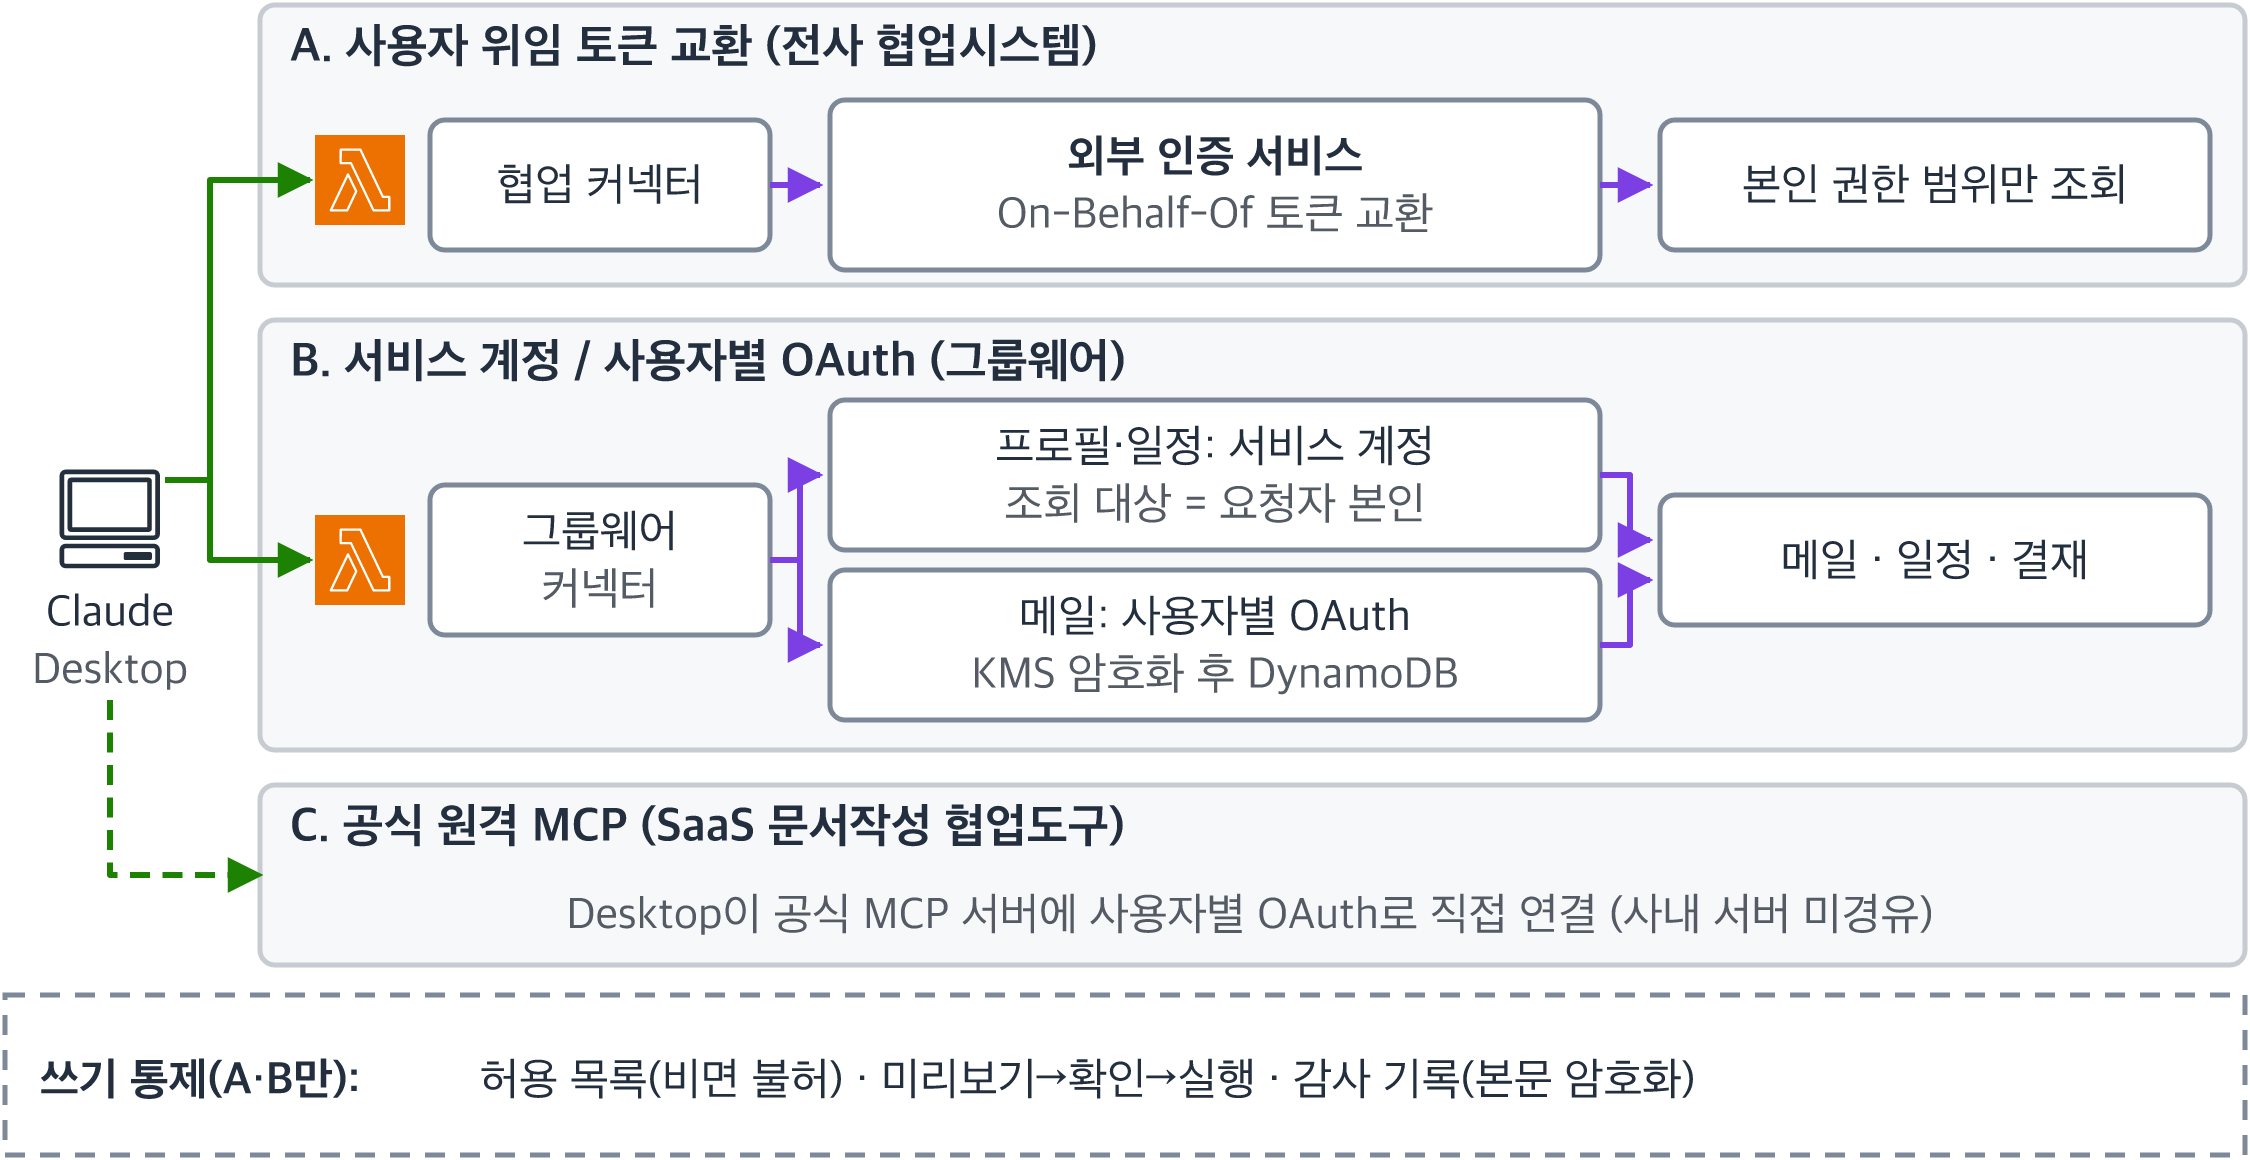
그림 5. MCP 커넥터의 인증 방식
7.1 커넥터별 인증 방식
커넥터마다 연결 대상 서비스가 제공하는 인증 방식이 달라, 그림 5와 같이 세 가지 방식을 사용합니다.
| 커넥터 | 구현 | 인증 방식 | 도구 |
|---|---|---|---|
| 전사 협업시스템 | 자체 구현 MCP 서버(AWS Lambda) | 사용자 위임 토큰 교환(On-Behalf-Of) | 메신저, 문서 저장소, 스프레드시트 등 14종(조회 10, 쓰기 4) |
| 그룹웨어 | 자체 구현 MCP 서버(AWS Lambda) | 프로필·일정은 서비스 계정, 메일은 사용자별 OAuth | 메일, 일정, 프로필 등 9종(조회 6, 쓰기 3) |
| SaaS 문서작성 협업도구 | 서비스 공식 원격 MCP 서버 | 사용자별 OAuth | 서비스가 제공하는 도구 |
- 전사 협업시스템은 사용자의 인증 토큰을 On-Behalf-Of 방식으로 교환해 서비스 API를 호출합니다. 사용자가 원래 가진 권한 범위의 자료만 조회됩니다.
- 그룹웨어의 프로필과 일정 조회는 서비스 계정으로 동작하므로, 커넥터가 조회 대상을 요청한 사용자 본인으로 고정합니다. 서비스 계정으로 접속한다고 사용자 권한이 자동으로 지켜지지는 않으므로, 조회 대상을 모델이 지정하도록 두지 않고 서버에서 정합니다. 메일은 사용자가 한 번 로그인해 받은 OAuth 토큰을 AWS KMS로 암호화해 DynamoDB에 보관하고, 이후 호출에 사용합니다.
- SaaS 문서작성 협업도구는 서비스 제공사의 공식 원격 MCP 서버에 Claude Desktop이 사용자별 OAuth로 직접 연결합니다. 이 경로는 AI Hub가 운영하는 서버를 거치지 않으므로, 아래의 쓰기 통제와 실행 기록은 자체 구현 커넥터에만 해당합니다.
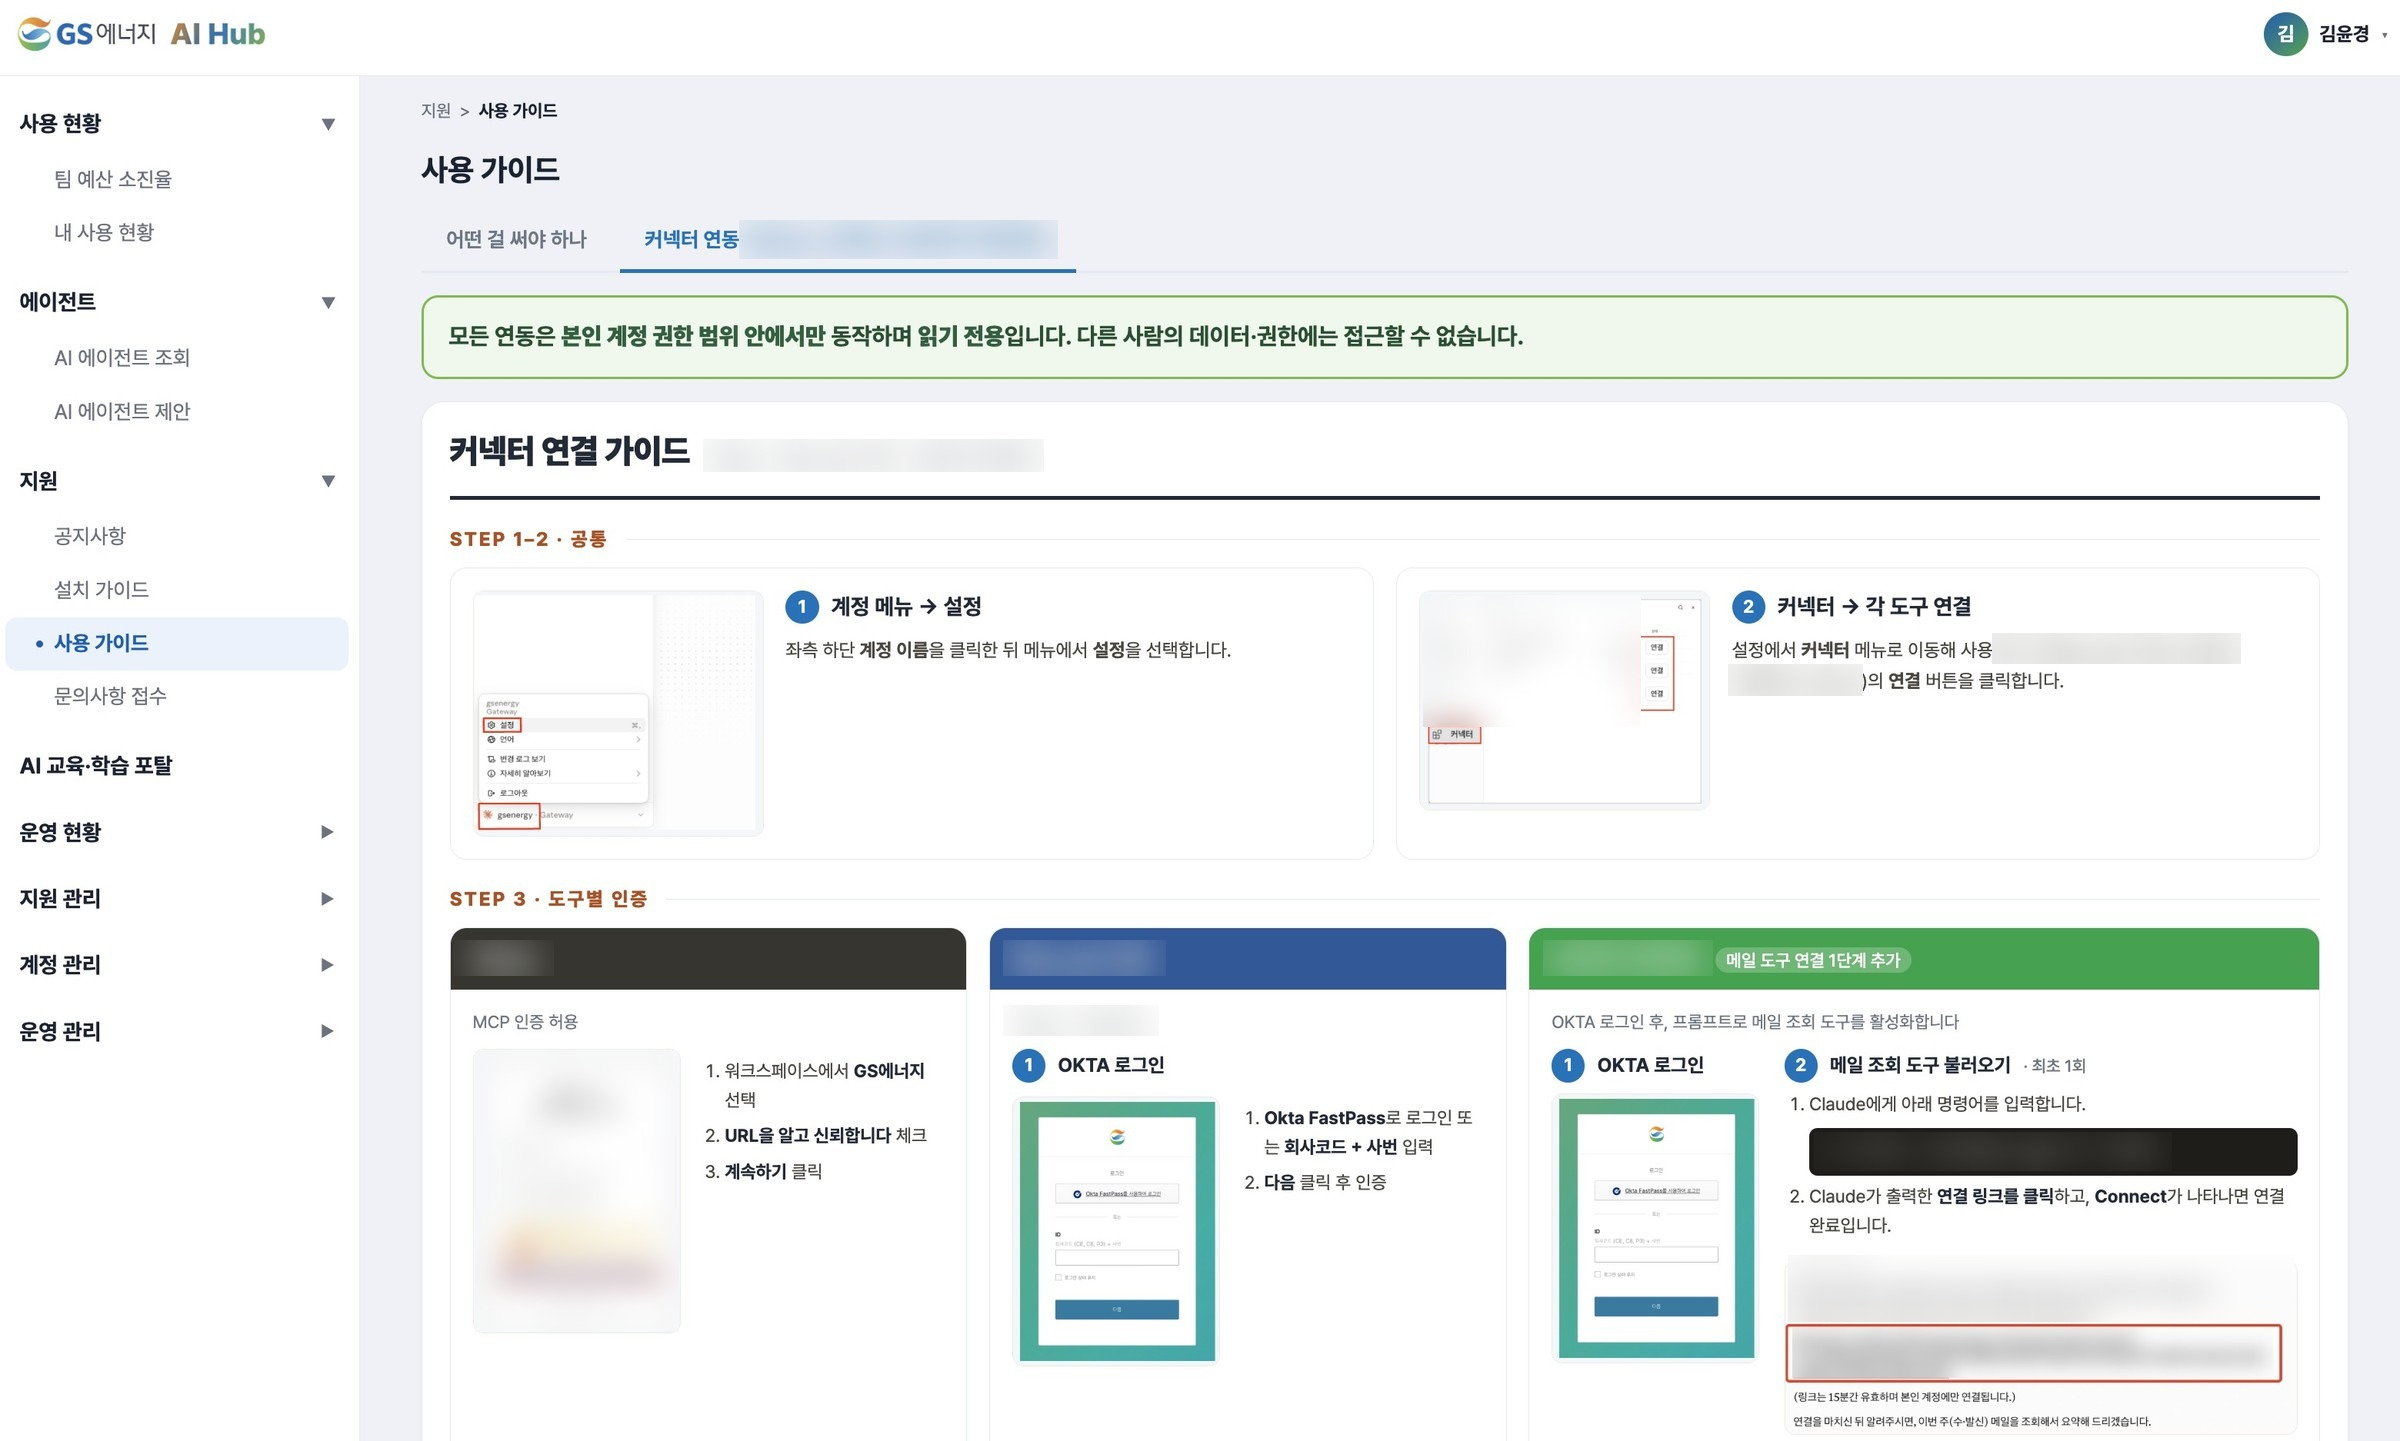
그림 6. AI Hub 포털의 커넥터 연결 가이드 화면(일반 사용자 기준)
그림 6은 AI Hub 포털의 커넥터 연결 가이드입니다. 임직원은 Claude Desktop의 설정에서 커넥터를 한 번 연결해 두면, 이후에는 대화창에서 자연어로 요청할 때 Claude가 필요한 커넥터를 골라 호출합니다. 2026년 9월 1일부터 28일까지 전사 협업시스템 커넥터는 33명이 1,336건, 그룹웨어 커넥터는 28명이 904건 사용했습니다.
7.2 쓰기 도구의 통제
자체 구현한 커넥터는 자료 조회와 쓰기(메시지 전송, 파일 저장 등)의 실행 조건을 구분합니다. 쓰기 도구는 허용 목록에 있는 사용자만 쓸 수 있고, 허용 목록이 비어 있으면 아무도 쓸 수 없습니다. 도구 목록에서 숨기는 것만으로는 충분하지 않으므로, 실행 시점에 서버가 다시 권한을 검사합니다. 또한 미리보기와 실행을 별도 단계로 나눠, 무엇을 어디에 보내거나 바꿀지 먼저 보여 준 뒤 실행하며, 두 단계를 각각 감사 기록에 남깁니다.
예를 들어 사용자가 “지난주 팀 회의 자료를 찾아 결정 사항을 정리해 줘”라고 요청하면, Claude는 전사 협업시스템 커넥터로 사용자가 접근할 수 있는 문서를 검색해 내용을 가져오고, 이를 바탕으로 초안을 작성합니다. 정리한 내용을 메신저로 보내는 작업은 조회와 별개의 쓰기 단계로 처리됩니다.
7.3 Office 추가 기능
Word, Excel, PowerPoint에서는 GS에너지가 직접 개발한 Office 추가 기능으로 Claude를 사용합니다. 이 추가 기능은 조직 배포 방식으로 설치하므로 임직원이 따로 설치할 필요가 없습니다. 연결 대상은 사내 LLM 게이트웨이로 지정했고, 인증은 4.1절에서 설명한 Entra ID 토큰 방식을 쓰므로 키 검증, 팀 예산, 콘텐츠 정책, 사용 기록이 Desktop과 동일하게 적용됩니다. 현재는 전 임직원을 대상으로 배포해 운영하고 있습니다.
8. 임직원과 관리자를 위한 AI Hub 포털
AI Hub 포털은 Okta로 로그인하는 웹 애플리케이션으로, 임직원 화면과 관리자 화면을 함께 제공합니다. 화면 캡처의 직원 이름, 팀명, 비용 금액은 흐림 처리했습니다.
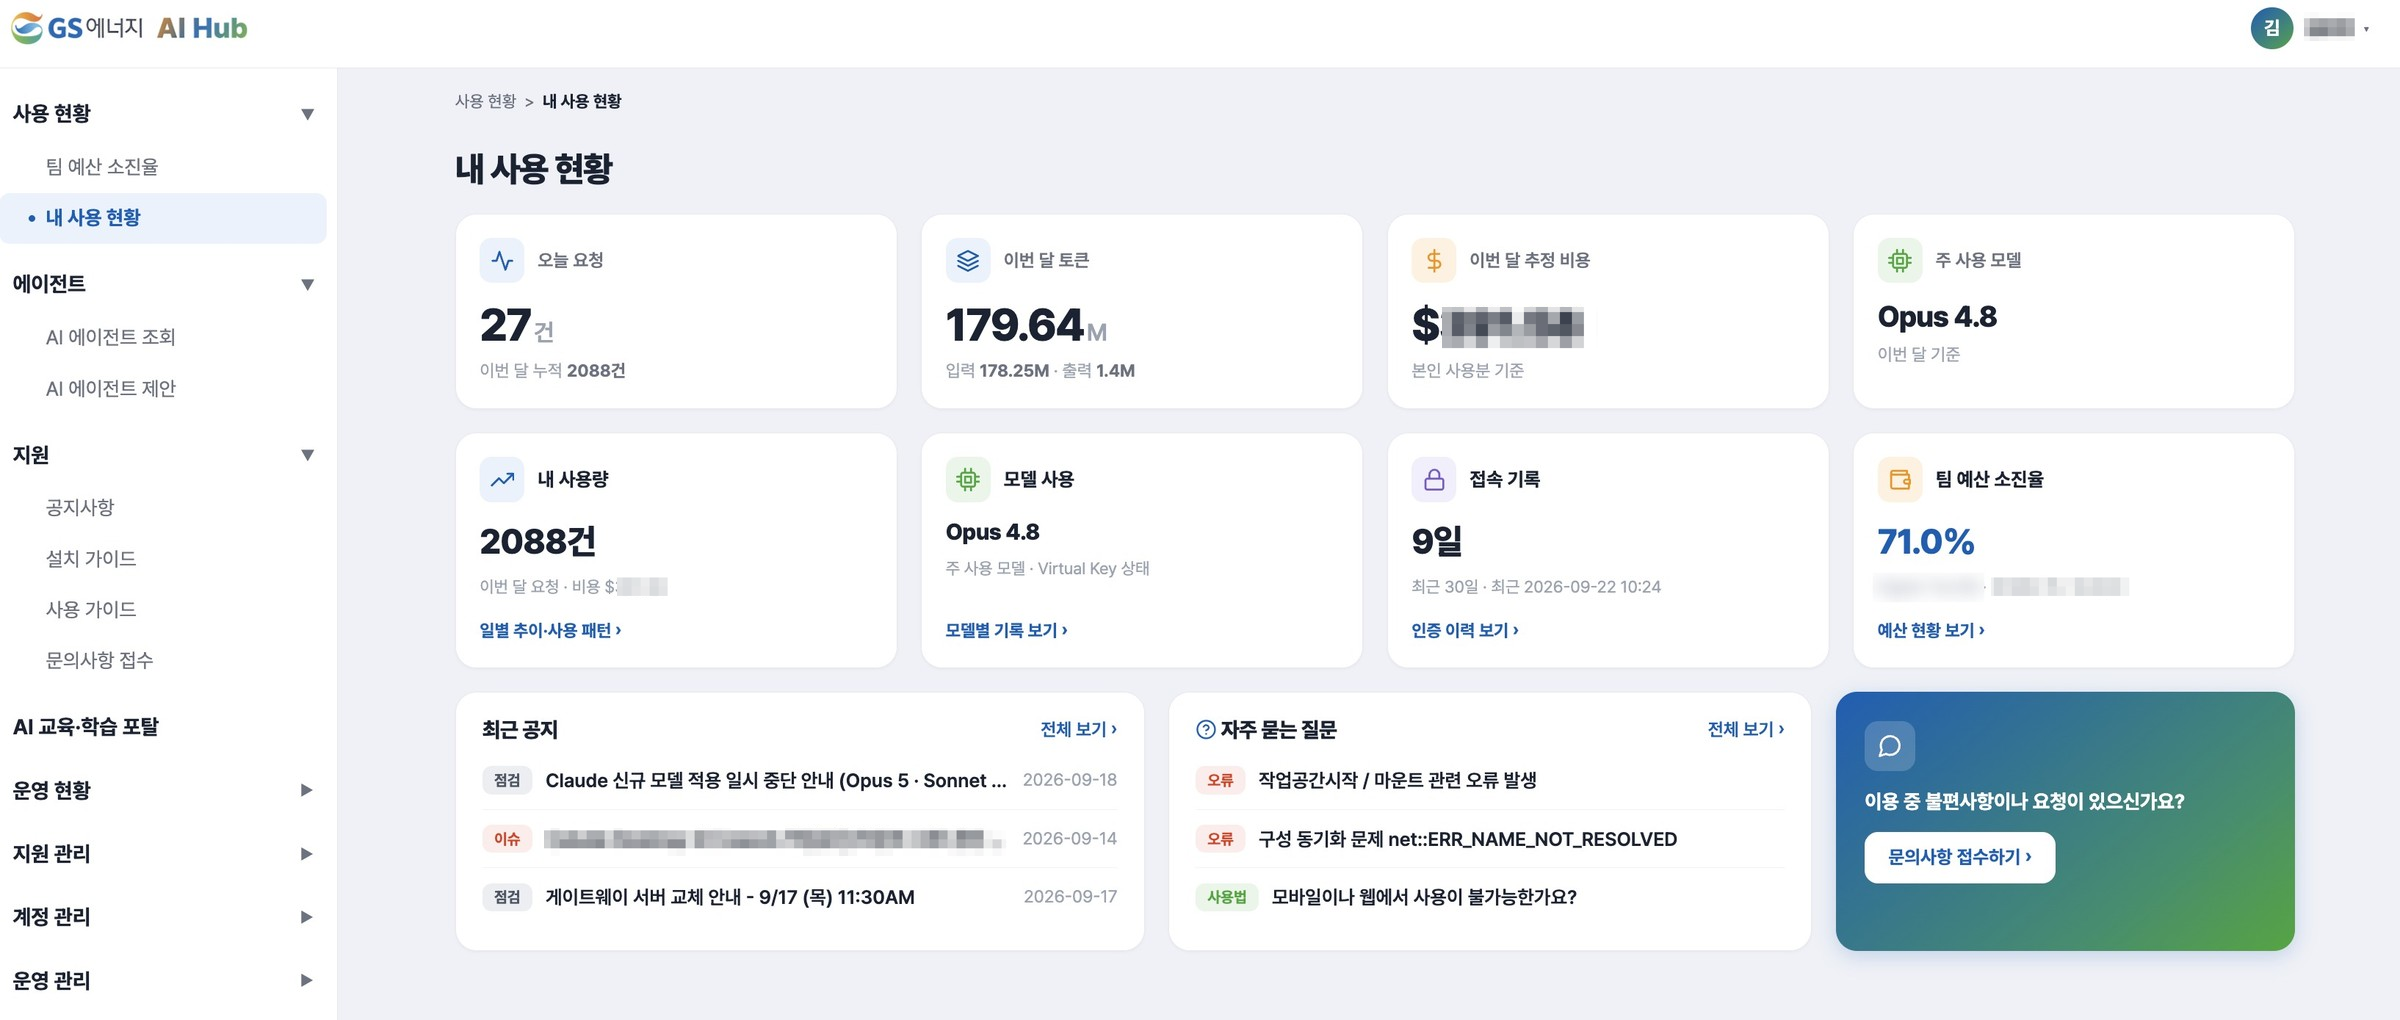
그림 7. 임직원용 내 사용 현황 화면
그림 7은 임직원이 보는 내 사용 현황 화면입니다. 오늘 요청 수, 이번 달 토큰과 추정 비용, 주로 쓰는 모델, 접속 기록, 소속 팀의 예산 소진율을 한 화면에서 확인할 수 있고, 공지와 자주 묻는 질문, 문의 접수로 이어집니다.
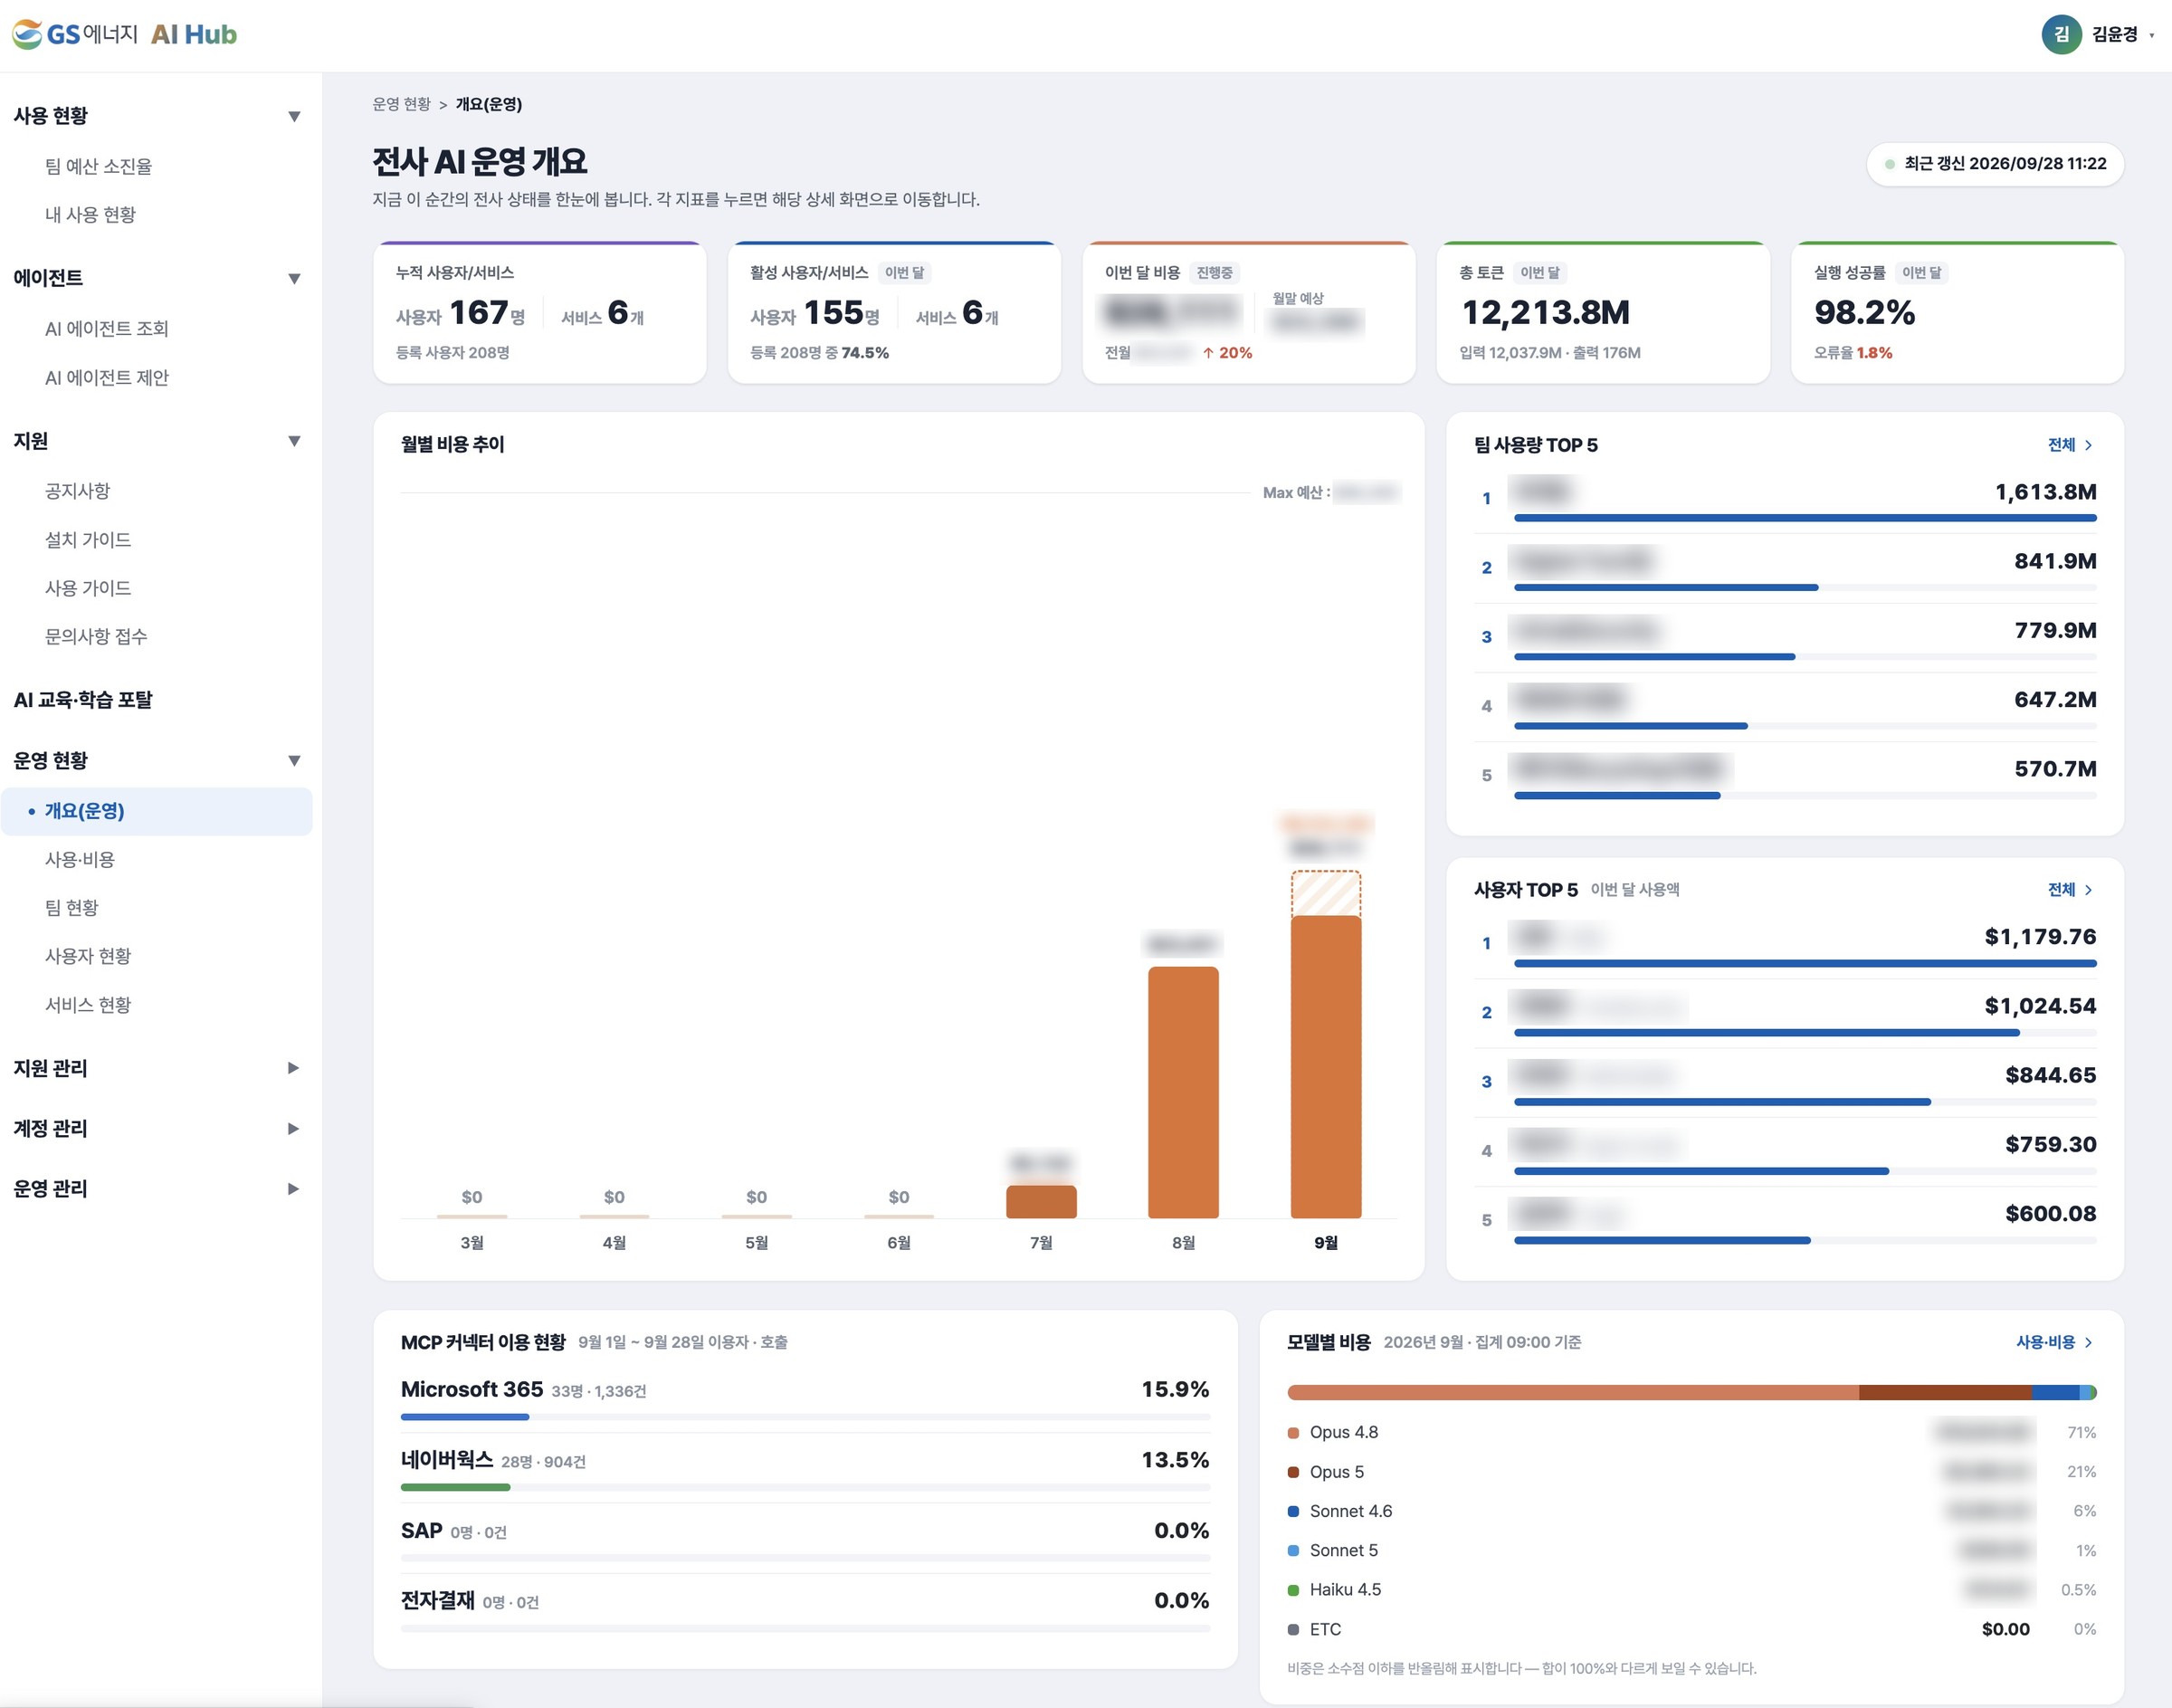
그림 8. 관리자용 전사 AI 운영 개요 화면
그림 8은 관리자용 전사 AI 운영 개요입니다. 누적·활성 사용자와 서비스 계정, 이번 달 비용과 월말 예상치, 월별 비용 추이, 팀과 사용자별 사용량 순위, MCP 커넥터 이용 현황, 모델별 비용 비중을 보여 줍니다.
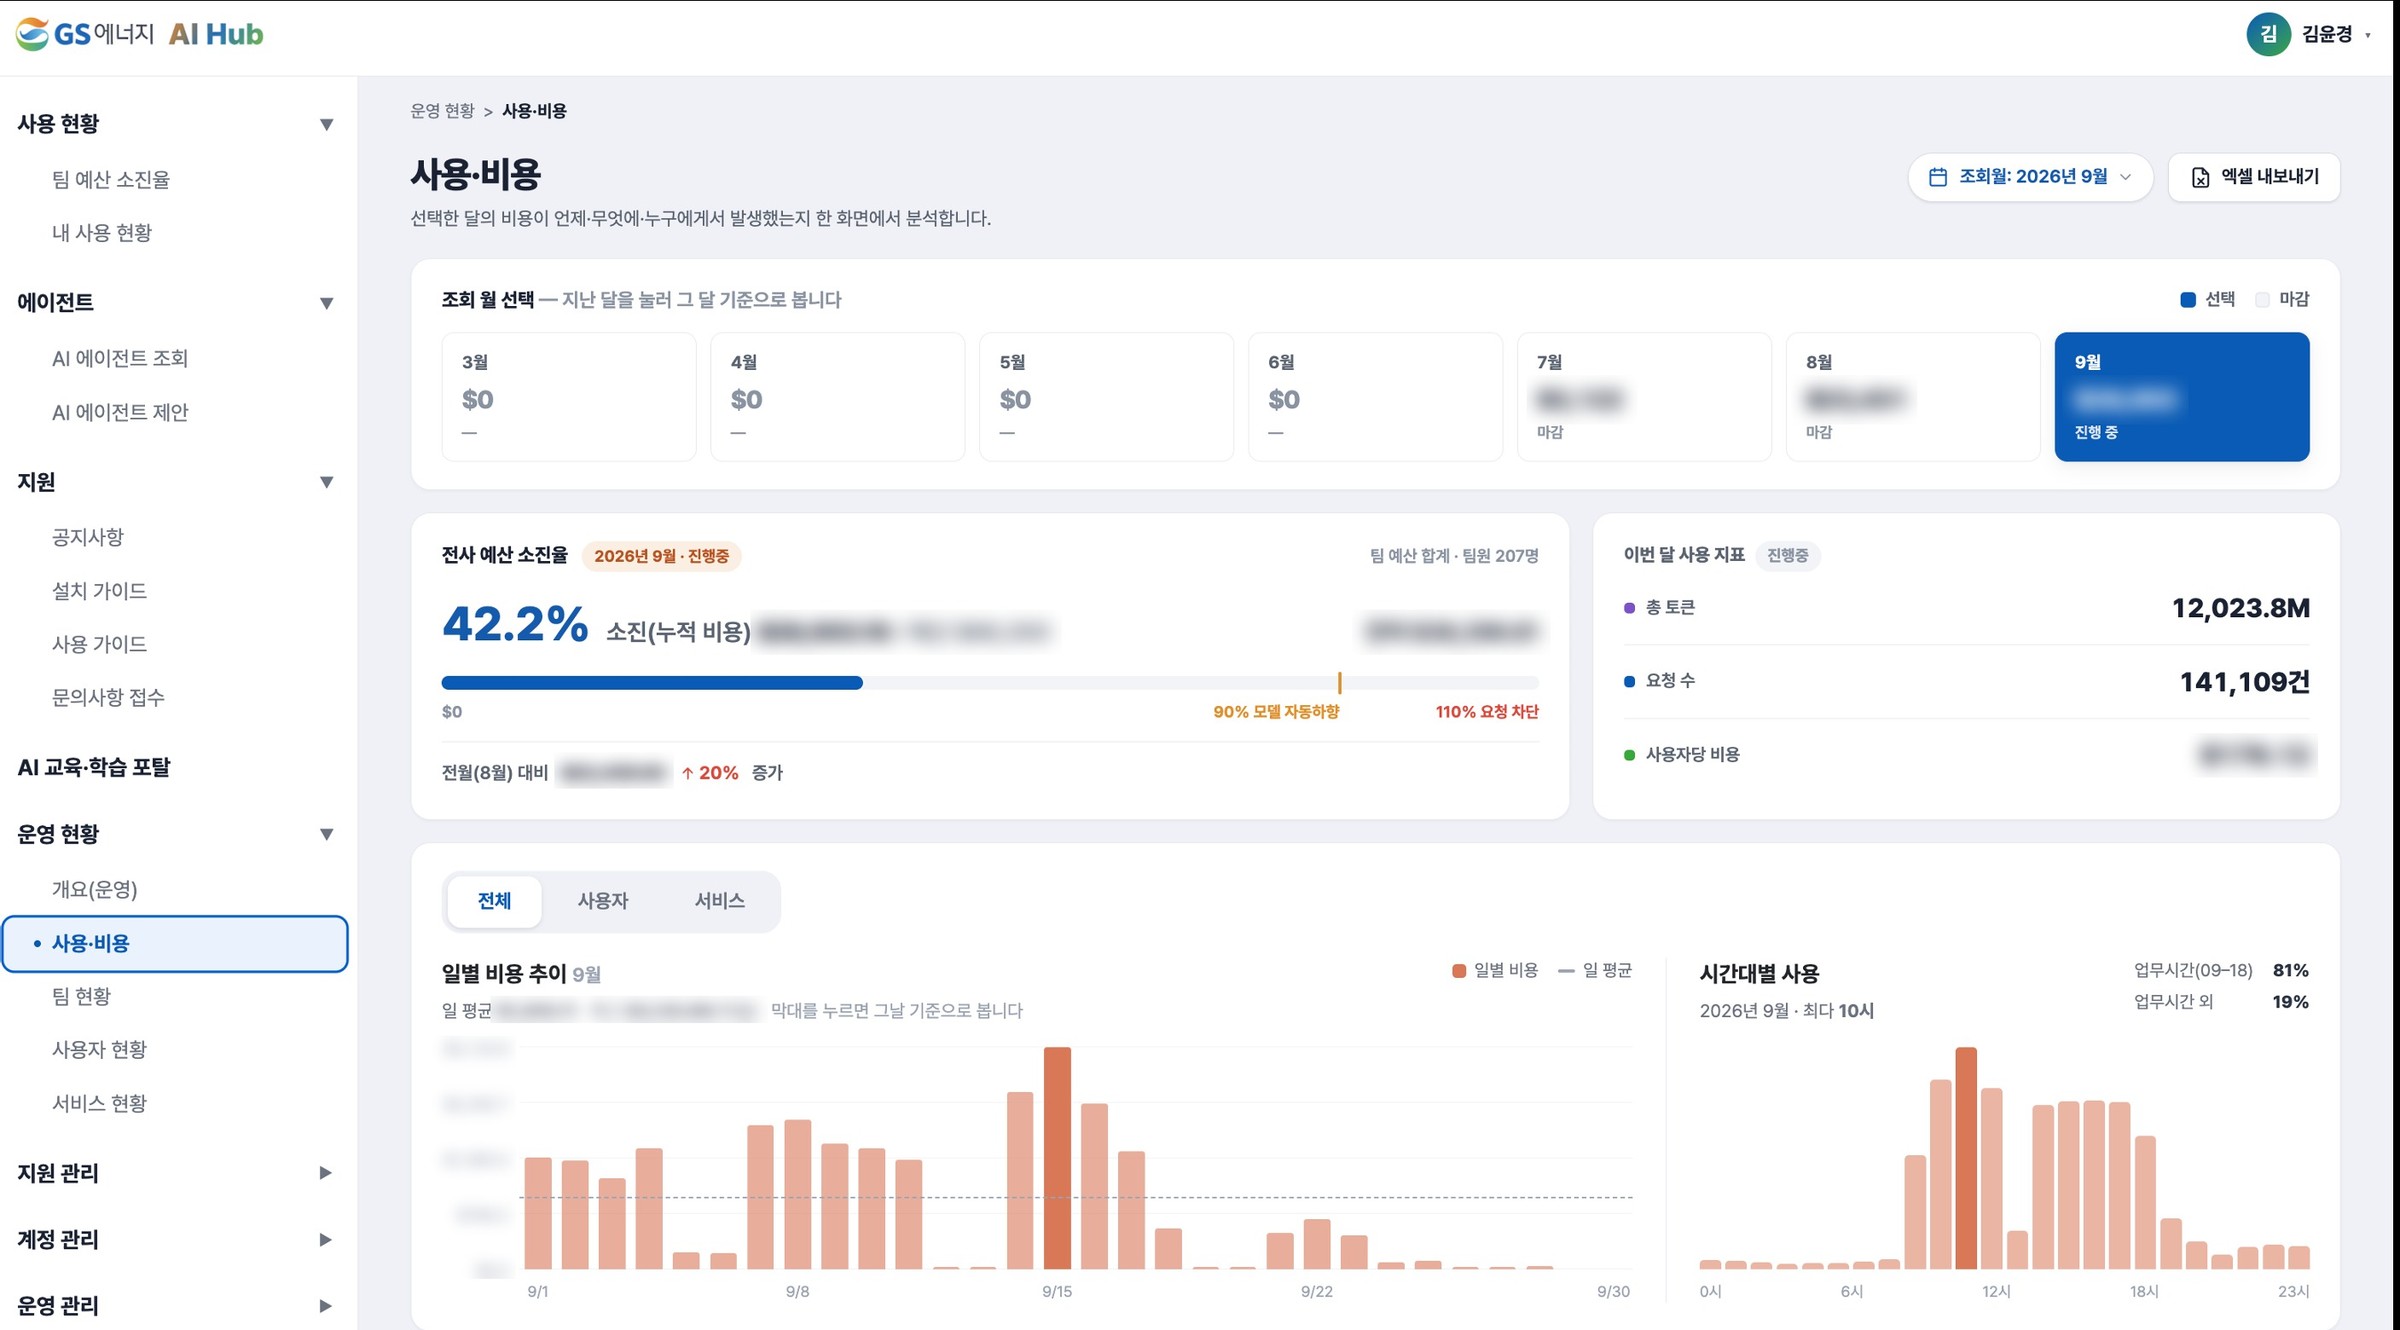
그림 9. 관리자용 사용·비용 분석 화면
그림 9는 사용·비용 분석 화면의 상단입니다. 조회 월을 선택하면 전사 예산 소진율과 일별·시간대별 사용 추이를 그 달 기준으로 다시 집계하며, 아래쪽 표에서 팀별, 사용자별, 서비스별 사용액과 예산 소진율을 비교할 수 있습니다. 모든 화면은 본문이 없는 사용 원장을 기준으로 집계합니다.
9. 사내 지식 검색: 법무 계약검토
AI Hub에 처음 연동한 업무 특화 서비스는 법무 계약검토입니다. 법무팀은 계약 조항을 해석하거나 유사 계약과 비교할 때 과거 계약 문서를 직접 찾아 읽어야 했습니다. 이 서비스는 별도 조직이 기획하고 개발했으며, AI Hub는 게이트웨이 키와 사용 한도, 인증, 커넥터 등재 같은 연동과 운영 기반을 맡았습니다. 업무 특화 서비스가 늘어나도 공통 기반은 재사용하고, 데이터 권한과 서비스 운영 책임은 서비스별로 정하는 방식입니다.
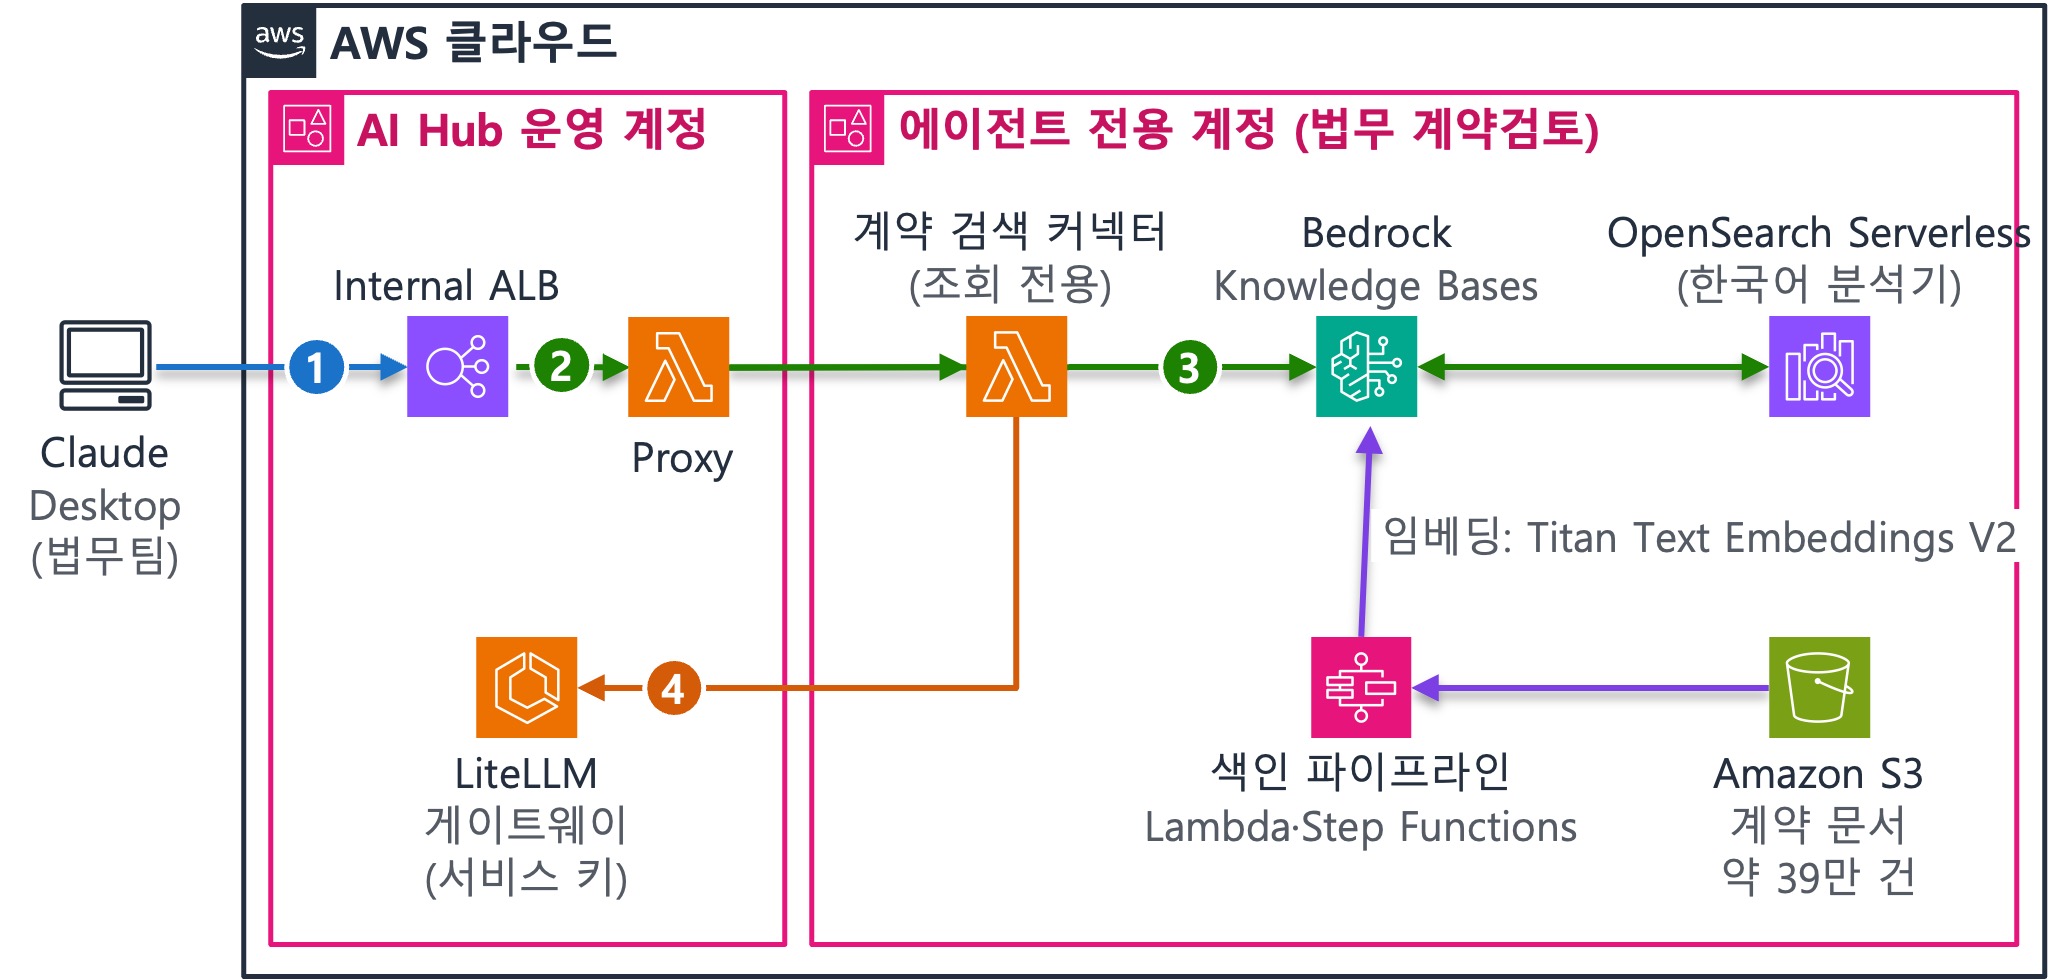
그림 10. 법무 계약검토 지식 검색 구성
계약 문서 약 39만 건을 Amazon S3에 두고, AWS Lambda와 AWS Step Functions로 구성한 색인 파이프라인이 Amazon Bedrock Knowledge Bases에 적재합니다. 임베딩에는 Amazon Titan Text Embeddings V2를 사용하고, 벡터 인덱스는 한국어 분석기를 적용한 Amazon OpenSearch Serverless 컬렉션에 둡니다.
업무 특화 기능은 기능마다 전용 AWS 계정에 두어 데이터를 분리합니다. 저장소, API, 원본 데이터 각각에 접근 제어를 적용해, 한 부서의 데이터가 다른 기능에서 조회되지 않도록 했습니다. 임직원에게 제공하는 방식은 별도의 웹 화면 대신 Claude Desktop 커넥터(조회 전용)로 전환하고 있습니다. 전환을 마치면 사용자는 평소 쓰는 대화창에서 근거 계약을 함께 제시하는 답변을 받게 됩니다. 2026년 8월 한 달간 이 서비스의 모델 호출은 약 2만 2천 건이었습니다. 이는 모델 호출 수이며, 검토한 계약 건수와는 다른 지표입니다.
10. 구현 여정과 현재까지의 결과
10.1 단계별 진행
| 시기 | 진행 내용 |
|---|---|
| 2026년 7월 | Okta 연동과 LLM 게이트웨이 구축, 전사 베타 오픈(7월 24일), Amazon Bedrock Guardrails 정책 연결 |
| 2026년 8월 | 호출 원문 로그 접근 통제 적용, 법무 계약검토 지식 검색 운영 |
| 2026년 9월 | Office 추가 기능과 그룹웨어 메일 조회 공개, 운영·스테이지·개발 3환경 체계로 전환, Claude Code 연동 |
| 2026년 10월 | 업무 특화 기능의 전용 계정 체계와 이용 자격 조회 창구 마련, 사용 모델을 Claude 5.5 시리즈로 업그레이드 |
10.2 현재까지의 결과
2026년 9월 기준으로 AI Hub에 등록한 임직원은 207명이며, 이 중 155명(약 75%)이 9월에 실제로 사용했습니다. 같은 달 모델 호출의 실행 성공률은 98.2%입니다.
이용 자격 인원, 활성 사용자, 모델 호출 수, 도구 실행 수는 서로 다른 지표입니다. 한 번의 업무 요청이 여러 번의 모델 호출과 도구 실행으로 이어질 수 있으므로, 호출 수를 처리한 업무량이나 절감 시간으로 바로 해석하지 않습니다. 사용자 키로 들어온 호출은 사용자와 팀 단위로, 서비스 키로 들어온 호출은 서비스 단위로 사용 원장에 남고, 비용은 각 팀과 서비스에 귀속되어 관리자 화면에서 확인할 수 있습니다. 키 발급과 회수는 로그인과 인사 정보, Okta 이벤트로 자동 처리되므로 운영 담당자가 계정을 수작업으로 관리하지 않습니다.
11. 운영하며 확인한 점
- 로그인, 모델 이용, 업무 데이터 접근은 서로 다른 권한입니다. 처음에는 SSO 로그인만 확인하면 된다고 보기 쉽지만, 실제로는 이용 자격 확인과 커넥터별 권한 검증을 각각 설계해야 했습니다.
- 오픈소스 게이트웨이의 기능 범위를 먼저 확인해야 합니다. LiteLLM 오픈소스 버전에서 외부 IdP 토큰을 직접 검증할 수 없어, 인증 단계를 Lambda로 분리했습니다.
- NAT가 없는 VPC에서는 외부 연동 위치를 먼저 정해야 합니다. 인터넷이 필요한 함수와 내부 자원에 접근하는 함수를 나누고, 둘을 호출 권한으로 연결하는 구조를 정한 뒤에 인증과 커넥터를 설계했습니다.
- 커넥터는 운영 주체에 따라 통제 범위가 다릅니다. 자체 구현 커넥터와 서비스 공식 원격 MCP는 같은 화면에서 쓰이지만, 실행 확인과 기록을 적용할 수 있는 범위가 다릅니다. 새 커넥터를 추가할 때 API 연동뿐 아니라 인증, 이용 대상, 실행 확인, 기록 범위를 함께 검토합니다.
- 지표는 정의를 먼저 정해야 합니다. 이용 자격 인원, 활성 사용자, 호출 수, 도구 실행 수를 섞어 쓰면 도입 효과를 잘못 읽게 됩니다.
12. 다음 단계
- 사내 기간 시스템 연결. SAP S/4HANA를 커넥터로 연결하는 구성을 테스트 환경에서 검증하고 있습니다. AWS for SAP MCP Server를 Amazon Bedrock AgentCore Runtime(VPC 모드)에 배포하고 Amazon VPC Lattice로 SAP 시스템에 연결하며, SAML 기반 사용자 연동으로 사용자 본인의 SAP 권한 안에서만 조회하도록 설계했습니다.
- 콘텐츠 정책의 적용 수준 조정. 탐지 결과와 오탐 검토를 근거로 정책별 적용 수준을 단계적으로 높일 계획입니다. 차단을 적용하려면 평가 시점, 평가 실패 시의 처리, 사용자에게 보여 줄 안내를 함께 정해야 하므로 이를 정책별로 준비하고 있습니다.
- Amazon Bedrock의 OpenAI 모델 추가 연동. Claude에 더해 Amazon Bedrock에서 제공하는 OpenAI 모델을 추가로 연동할 계획입니다. 새 모델도 기존 LLM 게이트웨이를 거쳐 키 발급, 팀 예산, Amazon Bedrock Guardrails 정책, 사용 기록이 지금과 같은 방식으로 적용되게 할 예정입니다.
- GenAI 통합 포털 구축. 임직원이 하나의 포털에서 여러 모델과 MCP 커넥터를 업무에 맞게 골라 쓸 수 있는 통합 포털을 준비하고 있습니다. 요청에 따라 모델과 커넥터를 조합해 실행하는 오케스트레이션 기능을 포함해, 사용자가 도구 구성을 일일이 신경 쓰지 않고도 업무를 처리할 수 있도록 하는 것이 목표입니다.
13. 정리하며
GS에너지는 AI Hub를 구축하며 전 임직원이 Claude를 쓰되, 모든 호출을 회사가 설명할 수 있는 구조를 갖추는 데 집중했습니다. 이 과정에서 다음 원칙을 지켰습니다.
- 로그인, 모델 이용, 업무 데이터 권한을 구분합니다. 이용 키는 모델 이용과 비용 귀속에만 쓰고, 업무 데이터는 대상 시스템의 권한으로 접근합니다.
- 사용자는 키를 다루지 않습니다. 키는 로그인으로 발급되고, 인사 정보와 Okta 이벤트로 회수됩니다.
- 모든 클라이언트는 하나의 진입점과 하나의 게이트웨이를 지납니다. 그래서 예산, 기록, 콘텐츠 정책이 클라이언트 종류와 관계없이 같게 적용됩니다.
- 인터넷이 필요한 기능만 VPC 밖에 둡니다. VPC 안과 밖은 네트워크 경로가 아니라 IAM 호출 권한으로 연결합니다.
- 사용 기록과 원문을 나눠 보관합니다. 분석에는 본문이 없는 원장을 쓰고, 원문은 통제된 경로로만 열람합니다.
- 커넥터는 사용자의 원래 권한을 넘지 않습니다. 위임 토큰, 서버에서 정하는 조회 대상, 실행 시점의 권한 검사로 이를 지킵니다.
이 구조는 특정 업종에 한정되지 않습니다. 사내 SSO와 조직 정보를 갖춘 기업이라면 같은 방식으로 생성형 AI의 사용 범위를 넓히면서 통제를 유지할 수 있습니다.