Amazon Web Services ブログ
【開催報告】フロンティア AI 時代のサイバー攻撃に備える ― 臨時開催 AWS セキュリティセミナー
2026 年 10 月 23 日と 30 日の 2 回、「[臨時開催]FY2026 AWS セキュリティセミナー ― フロンティア AI 時代のサイバー攻撃に備える ―」をオンラインで開催しました。フロンティア AI の登場で変わりつつある脆弱性対応について、AWS が基盤側で行っている対策と、お客様の側で取り組める対策を整理してお伝えしました。本記事では 2 回の内容をまとめてご報告します。11 月からは、ここで紹介したサービスを実際に操作するオンラインハンズオンを週次で開催しています。
セミナーの概要
| 日時 | 第 1 回: 2026 年 10 月 23 日(金)11:00 – 12:30(イベントページ) 第 2 回: 2026 年 10 月 30 日(金)16:00 – 17:30(イベントページ) |
|---|---|
| 形式 | オンライン(座学) |
| 対象 | 業界を問わず、AWS をご利用中またはご検討中のユーザー企業・団体の方 |
| 講師 | 中島 章博(シニア セキュリティ ソリューションアーキテクト) |
| 関連サービス | AWS WAF, Amazon Inspector, AWS Security Agent (now part of AWS Continuum), Amazon Bedrock, Amazon GuardDuty, AWS Security Incident Response, AWS Backup |
AWS Japan パブリックセクター技術統括本部では、2026 年 4 月からセキュリティワークショップを月 1 回開催してきました。今回は、脆弱性対応への関心が高まっている状況を受けて、業界を問わずご参加いただける臨時のセミナーとして企画しました。想定を大きく上回るお申し込みをいただいたため、同じ内容で第 2 回を追加で開催しています。
フロンティア AI で脆弱性対応はどう変わるか
セミナーの前半では、最近の状況を整理しました。
AI の進化により、ソフトウェアの脆弱性を見つける作業は大きく速くなっています。守る側にとっては、これまで見つけられなかった脆弱性を先に見つけて直せるようになったということです。一方で、脆弱性の公表から修正までにかけられる時間は短くなっています。講演では、PHP の脆弱性が公表される前から悪用の試みを AWS で観測していた例や、公開から間もない脆弱性への攻撃が年々増えている傾向を紹介しました。
こうした状況では、修正パッチを定期メンテナンスの日にまとめて当てるのではなく、日常の業務として当てていく必要があります。また、入り口だけで守るのではなく、突破された場合にもすぐ気づいて被害を小さくできる構成にしておくことが大切です。
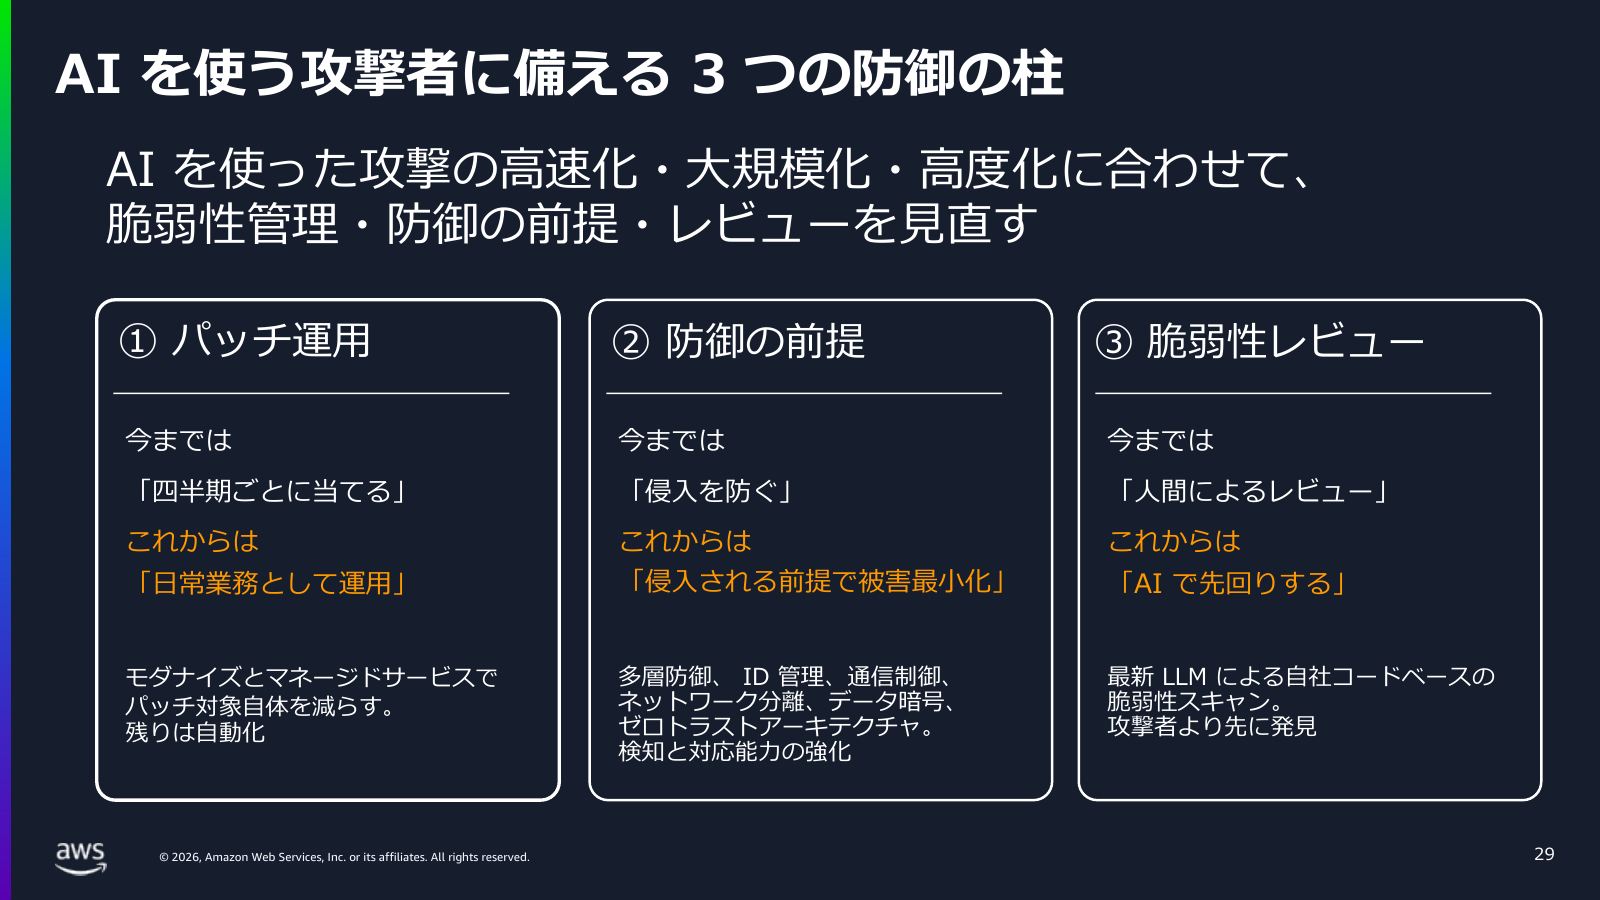
図 1: AI を使う攻撃者に備える 3 つの防御の柱
AWS が基盤側で行っていること
責任共有モデルでは、AWS は仮想化のレイヤーまでのセキュリティに責任を持ちます。講演では、その中から 3 つの取り組みを紹介しました。
- AWS Nitro System: Amazon EC2 の基盤です。AWS の運用者が使えるのは運用に必要な限られた API だけで、お客様のメモリーやディスクにアクセスする機能はそもそも実装されていません。対話型のログインもできません。この仕組みは第三者機関による評価を受けており、AWS のサービス条件にも明記しています
- 脅威インテリジェンス: AWS のネットワークに置いたハニーポットで攻撃の通信を観測し、不正なドメインや IP アドレスへの通信をクラウド側で遮断しています。お客様が何も設定しなくても、オンプレミスにサーバーを置いた場合より多くの攻撃通信が、届く前に止まっています
- AI の活用: AWS 自身も、ログの分析や脆弱性への対応に AI を使っています。基盤の脆弱性に対しては、お客様のワークロードを止めずに修正を適用できるよう設計しています
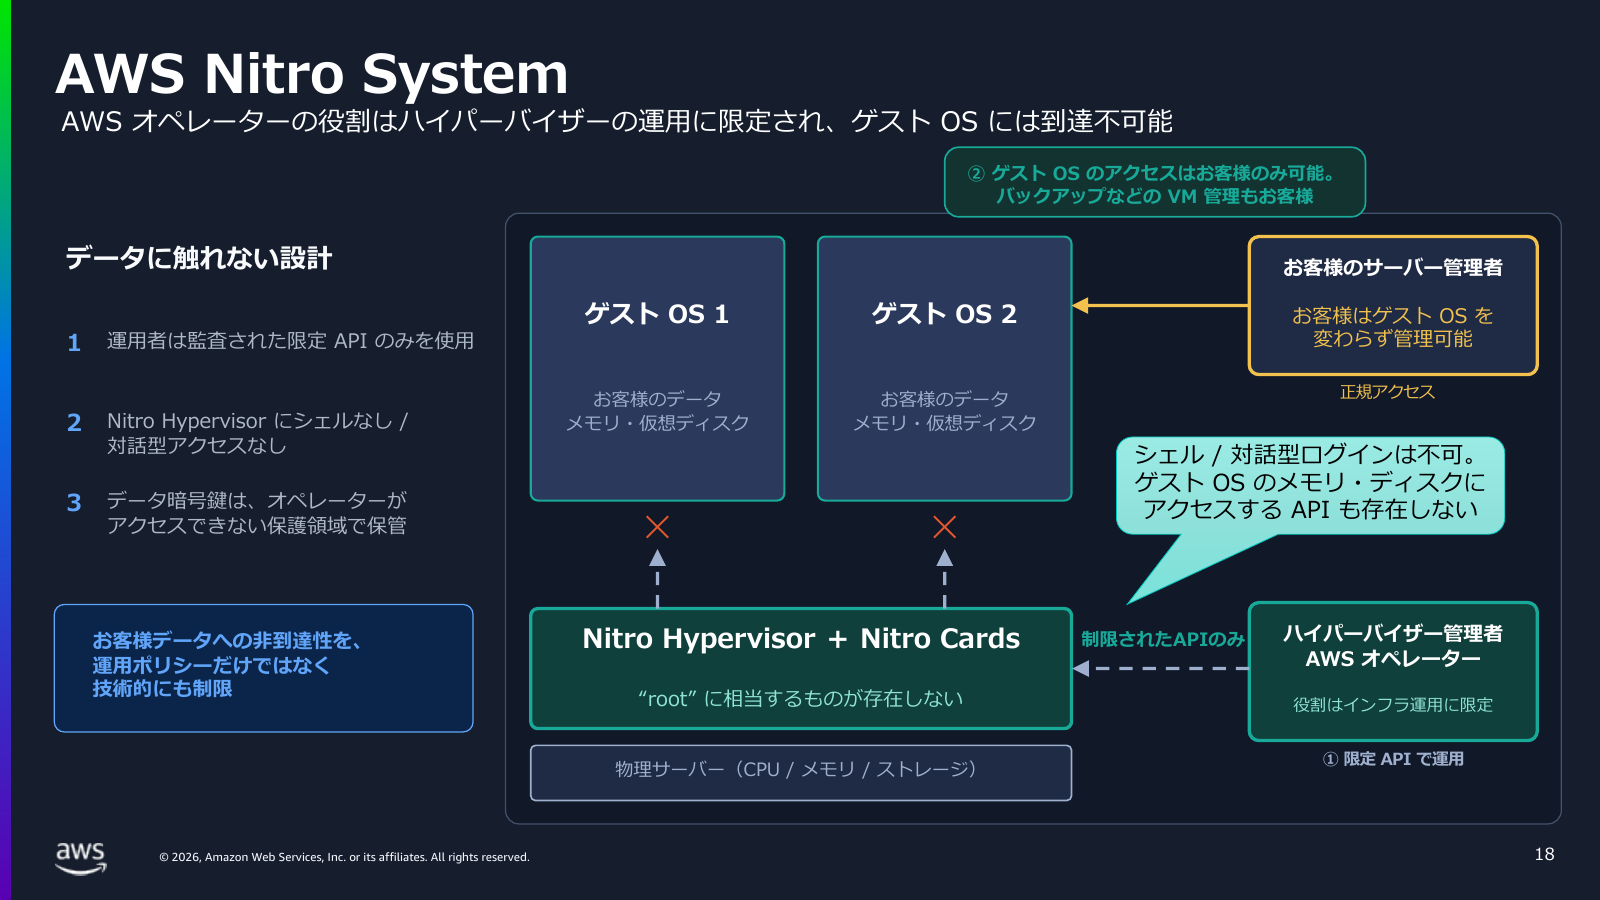
図 2: AWS Nitro System
お客様の側で取り組めること
後半では、お客様の責任範囲で取り組める対策を紹介しました。脆弱性への対応は、OS、ミドルウェア、自社のアプリケーションのどのレイヤーかによって、やり方も担当者も変わります。講演ではこの違いを整理したうえで、公開 Web システムを例に、次の 4 つの対策をおすすめしました。短期的には 1〜3 を並行して進め、中期的には AWS への移行やマネージドサービスの活用で、自分たちで守る範囲を減らしていきます。
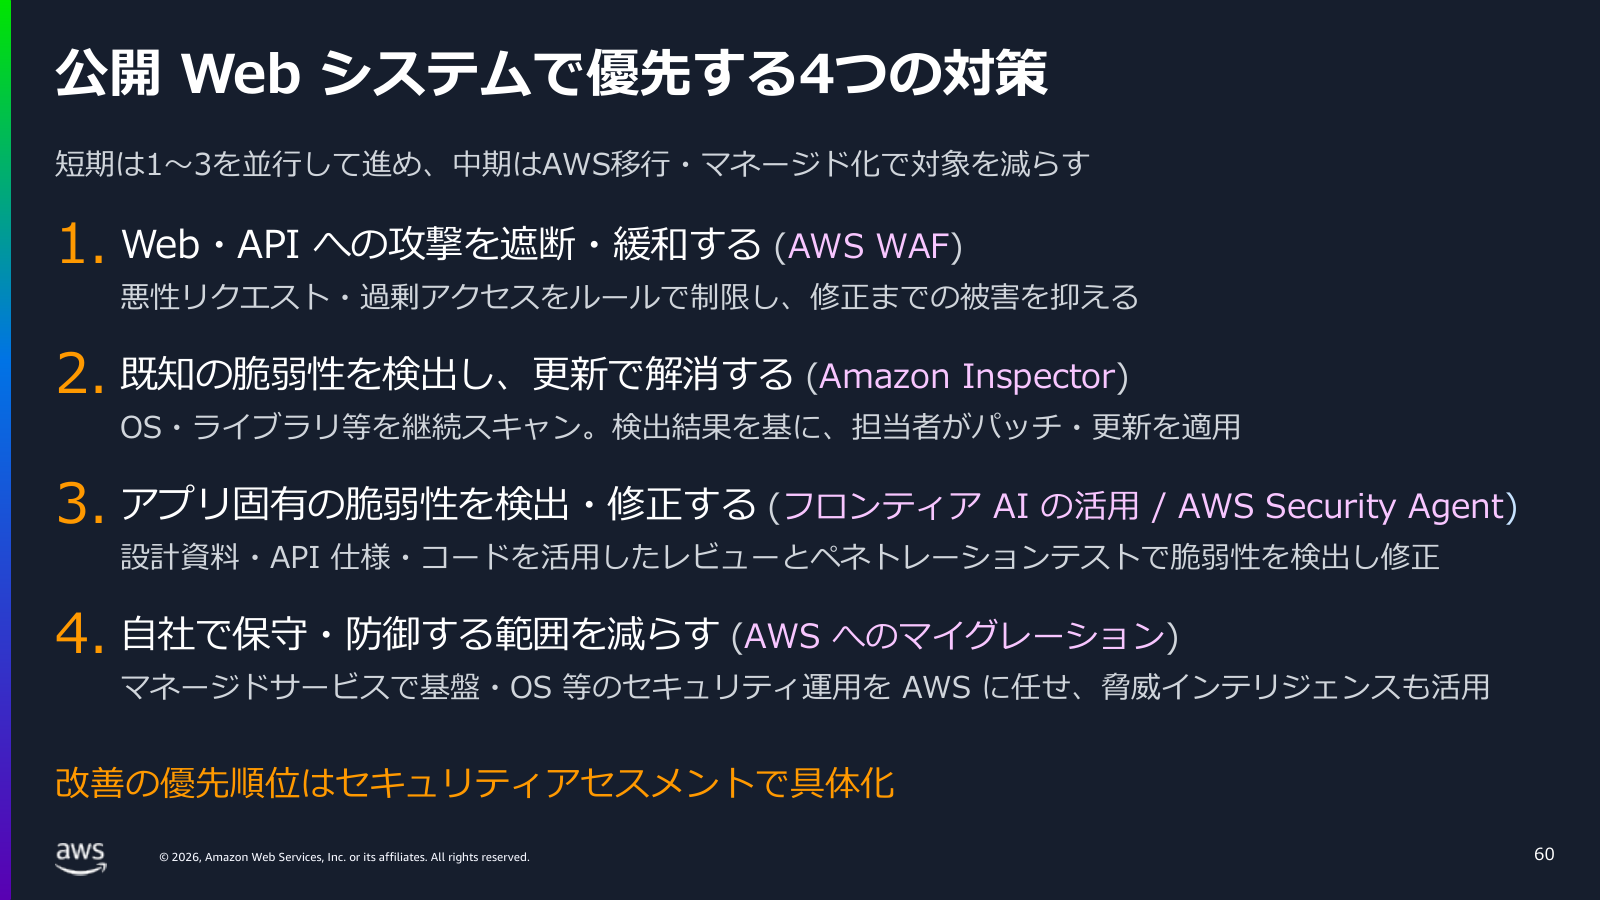
図 3: 公開 Web システムで優先する 4 つの対策
- AWS WAF で入り口を守る: 修正パッチを当てるまでの間、攻撃を緩和する手段になります。AWS の脅威インテリジェンスを使ったマネージドルールも利用できます
- Amazon Inspector で OS とミドルウェアの脆弱性を把握する: 新しい脆弱性が公表されると、環境をスキャンし直さなくても該当するかどうかがほぼすぐに分かります。ネットワーク上の位置や攻撃コードの有無をもとに、優先して対応すべきものを示します
- フロンティア AI でアプリケーションの脆弱性を先に見つける: 自社のアプリケーションの脆弱性は、お客様自身で見つけて直す必要があります。方法は 2 つあります。1 つは Amazon Bedrock でフロンティアモデルを直接使い、コーディングエージェントなどのハーネスと組み合わせて調べる方法です。もう 1 つは AWS Security Agent (now part of AWS Continuum) を使う方法です。設計書、ソースコード、API の仕様を読んだうえでペネトレーションテストを行い、見つけた脆弱性が実際に悪用できるかを検証し、再現手順と修正方法までレポートします。AWS 以外の環境にも使えます
- マネージドサービスで管理する範囲を減らす: OS やミドルウェアのパッチ適用を AWS に任せることで、脆弱性対応にかけていた人手を、アプリケーションの開発や運用に回せます
あわせて、インシデントに備えた運用とバックアップも紹介しました。Amazon GuardDuty による検知、AWS のセキュリティの専門家が監視から復旧までを支援する AWS Security Incident Response、本番環境から隔離して保存でき、マルウェアのスキャンもできる AWS Backup です。
まとめとして講演で強調したのは、どの対策も単独では完全ではなく、重ねることで効果が出るという点です。どこから手を付けるかを決めるために、AWS では無料のセキュリティアセスメントもご提供しています。
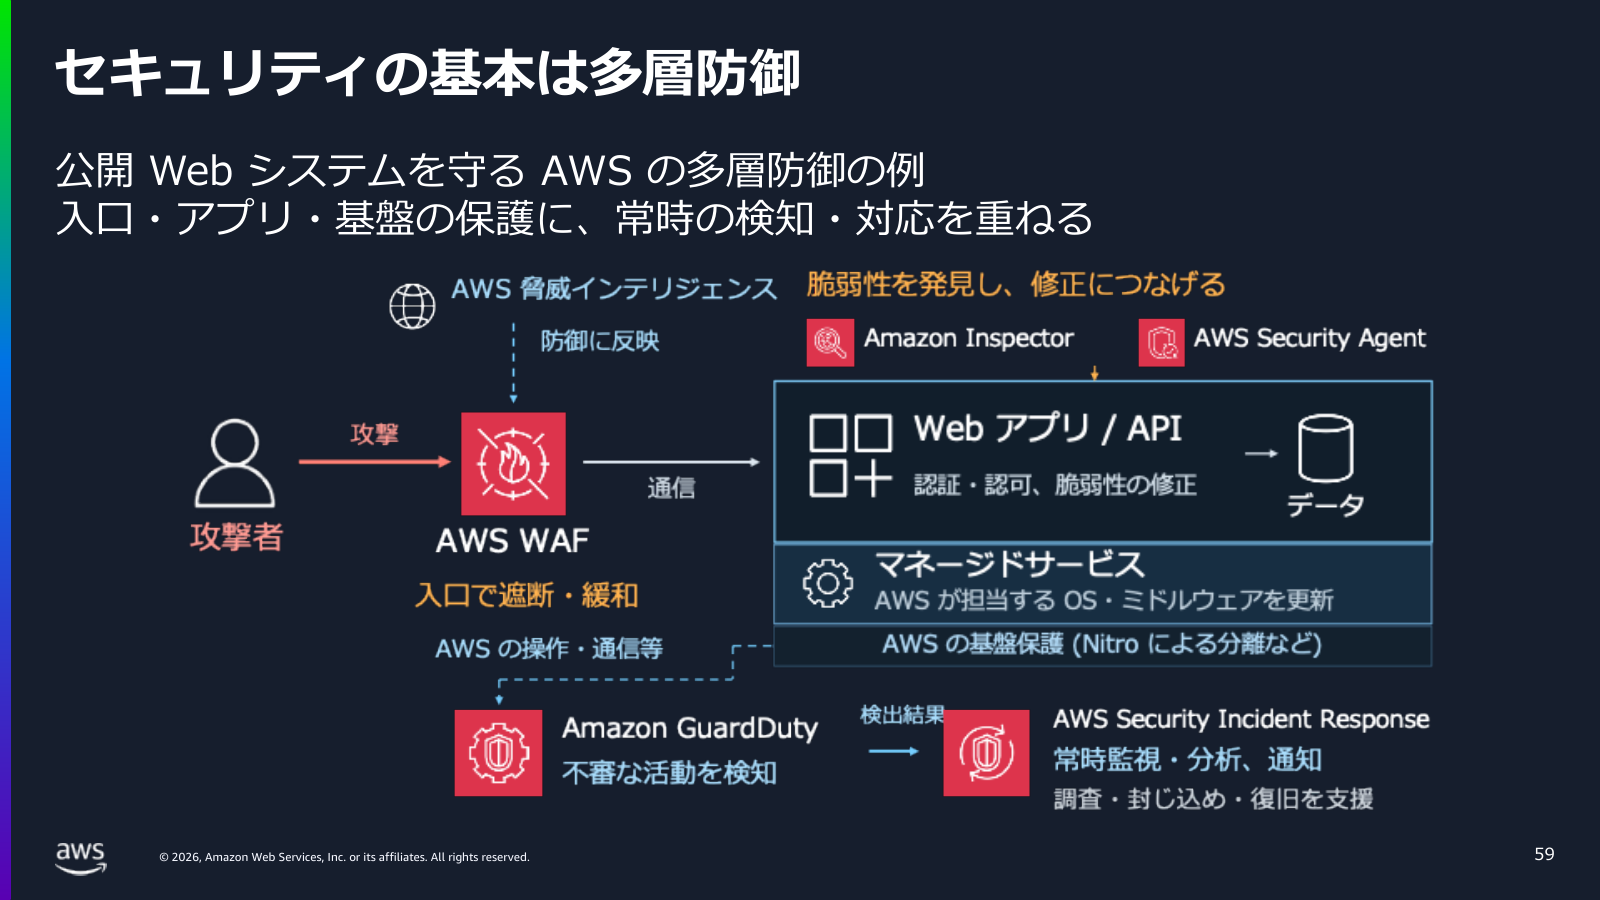
図 4: 公開 Web システムを守る AWS の多層防御の例
参加者からの声
アンケートでは、「タイムリーな開催だった」「自分たちが何をすればよいかが分かりやすかった」といった声を多くいただきました。一方で、「サービスの紹介にとどまらず、具体的な使い方や設定まで知りたい」「ハンズオンをオンラインでも開催してほしい」というご要望もいただいています。
このご要望を受けて、11 月からは、紹介したサービスを実際に操作するオンラインハンズオンを週次で開催しています。
次のステップ:週次のオンラインハンズオン
ハンズオンでは、AWS Security Agent (now part of AWS Continuum)、Claude/GPT などのフロンティアモデルを活用したソースコードの脆弱性対策、AWS WAF、Amazon Inspector などを題材に、座学とハンズオンの 2 部構成で、ご自身の組織で試すための最初の一歩までをお伝えします。開催日程と申込ページは、次の案内ページで随時更新しています。
セミナーの内容を振り返りたい方や、ご自身の環境での進め方を相談したい方は、担当の AWS アカウントチームまでお問い合わせください。
著者
梅田 昌太 (Shota Umeda)
アマゾン ウェブ サービス ジャパン合同会社 パブリックセクター技術統括本部 シニアソリューションアーキテクト
パブリックセクターのお客様の技術支援を担当。本セミナーの企画・運営と、2026 年 4 月からのセキュリティワークショップシリーズに携わっています。