Amazon Web Services ブログ
週刊AWS – 2026/11/02週
みなさん、こんにちは。ソリューションアーキテクトの大久保です。週刊AWS をお届けします。
11 月 25 日 (水) に、オンラインの「Amazon Inspector ハンズオン」を開催します。AWS Japan が 11 月から週次で開催しているセキュリティハンズオンの 1 回で、座学で考え方を整理したあと、Amazon Inspector を使った OS やミドルウェアの脆弱性管理を実際に操作して学べます。ハンズオンの環境は AWS 側で用意します。ユーザー企業・団体の方が対象で、申込には AWS のイベントサイトへの無料の会員登録が必要です。今回ご紹介するアップデートにも、Inspector による AMI のスキャンや、Inspector の結果をもとにした AWS Security Hub の SBOM インベントリがありますので、脆弱性管理をこれから始めたい方や見直したい方はぜひご参加ください。ほかの回の日程は 案内ブログ にまとまっています。
それでは、先週の主なアップデートについて振り返っていきましょう。
2026年11月2日週の主要なアップデート
- 11/2(月)
- Amazon Textract のテキスト検出モデルを更新
Amazon Textract now available in Asia Pacific (Tokyo) and Europe (Zurich)
Amazon Textract のテキスト検出モデルが新しくなり、日本語を含む 40 以上の言語に対応しました。DetectDocumentText と AnalyzeDocument にそのまま適用されるので、API を変える必要はありません。手書き文字の検出や、結合セル・傾いた表の読み取りも良くなっています。同じ日に東京リージョンでも使えるようになったので、日本語の書類を国内のリージョンで読み取れます。なお東京リージョンでは、AnalyzeExpense、AnalyzeID、AnalyzeLending と、クエリ機能のカスタマイズ (アダプター) は現時点では使えません。 - Amazon Inspector で EC2 の AMI の脆弱性スキャンが可能に
Amazon Inspector で、EC2 の AMI に含まれるソフトウェアの脆弱性をスキャンできるようになりました。インスタンスを起動したりソフトウェアを入れたりせずに調べられるので、AMI をフリートに配る前に問題を直せます。AMI カタログを継続的にスキャンする方法と、EC2 コンソールから 1 回だけスキャンする方法を選べます。 - Amazon CloudFront が AWS Service Quotas でのセルフサービスのクォータ引き上げに対応
Amazon CloudFront で、ディストリビューション数や代替ドメイン名の数など 28 のクォータを、AWS Service Quotas から確認・引き上げ申請できるようになりました。ビジネスサポート以上を利用していれば、公開されているしきい値内の申請は自動で承認されます。一部のクォータは使用状況を Amazon CloudWatch に出すので、上限に達する前にアラームで気付けます。 - AWS Lambda がセルフマネージド Kafka イベントソースで Apache Kafka のキューに対応
AWS Lambda のセルフマネージド Apache Kafka イベントソースマッピングで、Kafka のキュー (share group) を使えるようになりました。複数のイベントポーラーが同じパーティションから同時に読み取れるので、パーティションを増やさずに並列度を上げられます。順序は保持されないため順序を問わない処理向けで、Apache Kafka 4.2 以降など share group を有効にしたクラスターが必要です。 - デスクトップ版 Amazon Quick で組織の既存の Amazon Quick のサインインを利用可能に
Amazon Quick のデスクトップアプリで、Web 版と同じサインイン方法を使えるようになりました。ID プロバイダーに OIDC アプリケーションを登録する必要がなくなり、管理者が Quick コンソールでデスクトップコネクタを一度追加すれば利用を始められます。IAM Identity Center、IAM フェデレーション、Quick のネイティブユーザーのいずれでも使えます。 - Amazon RDS がスナップショット単位の課金に対応
Amazon RDS で、スナップショットごとのコストを確認できるようになりました。これまで Cost Explorer などでは DB インスタンス単位でまとめて表示されていたスナップショットの料金を、コスト配分タグを使って個々のスナップショット単位で把握できます。すべてのスナップショットでデフォルトで有効になっており、追加料金はかかりません。
- Amazon Textract のテキスト検出モデルを更新
- 11/3(火)
- Amazon CloudWatch が OpenTelemetry トレースの API キーに対応
Amazon CloudWatch で、OpenTelemetry のトレースを API キー (bearer token) で送れるようになりました。AWS SDK や一時的な認証情報を使えない、オンプレミスや他のクラウドのアプリケーション、CI/CD パイプライン、サードパーティのツールからもトレースを送信できます。推奨の認証方法は引き続き SigV4 です。
- Amazon CloudWatch が OpenTelemetry トレースの API キーに対応
- 11/4(水)
- Amazon S3 Tables でデータレイクのモダナイズをシンプルかつ低コストに
Amazon S3 Tables で、Apache Hive テーブルから Apache Iceberg テーブルへのマネージド移行を利用できるようになりました。本番のワークロードを動かしたまま検証、変換、コピーを行い、移行元との同期やロールバックもできます。料金はコピーしたデータの分だけで、変換自体には料金はかかりません。東京リージョンを含む 10 のリージョンで利用できます。
- Amazon S3 Tables でデータレイクのモダナイズをシンプルかつ低コストに
- 11/5(木)
- AWS Systems Manager Parameter Store が組み込みのデータ型によるパラメータの整理と検証に対応
AWS Systems Manager Parameter Store で、13 種類のデータ型を使ってパラメータの値を自動で検証できるようになりました。IP アドレス、AWS アカウント ID、JSON などの形式に合わない値は、PutParameter の時点で拒否されます。データ型でパラメータを絞り込めるので、整理にも使えます。 - AWS Lambda durable functions の実行と API のデフォルトクォータを引き上げ
AWS Lambda durable functions のデフォルトクォータが引き上げられました。アカウントあたりの実行中の実行数は 100 万から 500 万に、実行を開始する呼び出しは毎秒 300 から 3,000 リクエストになるなど、引き上げを申請しなくても多くの実行を並列で動かせます。米国東部 (バージニア北部)、米国西部 (オレゴン)、欧州 (アイルランド) リージョンでは、この 2 倍のクォータが適用されます。 - コンソールの Amazon Q Developer が AWS assistant に
AWS マネジメントコンソールとモバイルアプリの Amazon Q Developer が、AWS assistant という名前に変わりました。アカウントに合わせたガイダンスやアクションはこれまでどおり使え、現在は無料で提供されています。既存の Amazon Q Developer Pro のサブスクライバーは、引き続き Pro Tier の機能を使えます。 - Amazon RDS for Oracle がセルフマネージド Active Directory での Kerberos 認証に対応
Amazon RDS for Oracle で、DB インスタンスをセルフマネージドの Microsoft Active Directory ドメインに直接参加させ、Kerberos 認証を使えるようになりました。これまで必要だった AWS Managed Microsoft AD のデプロイと信頼関係の設定が不要になります。追加料金はかかりません。 - Amazon DynamoDB が bulk put items に対応
Amazon DynamoDB で、Amazon S3 のデータを既存のテーブルに一括で書き込む bulk put items の一般提供を開始しました。S3 の場所を指定するだけで、取り込み用のパイプラインやテーブルのキャパシティを自分で管理せずに書き込めます。項目ごとに条件式を指定でき、多くの処理に向く Standard と、完了を急ぐ処理向けの Accelerated の 2 つのティアから選べます。 - Amazon Bedrock AgentCore の Web Answer を発表
Amazon Bedrock AgentCore で、Web Answer の一般提供を開始しました。自然言語の質問に対して、ウェブの情報に基づく引用付きの回答を 1 回のツール呼び出しで返すので、検索から要約、引用までの仕組みを自前で作らずに済みます。ドメインの許可リストや公開日のフィルターで検索範囲を絞れます。現時点では米国東部 (バージニア北部) リージョンで利用できます。
- AWS Systems Manager Parameter Store が組み込みのデータ型によるパラメータの整理と検証に対応
- 11/6(金)
- AWS Security Hub がコンピューティングリソースの SBOM インベントリを提供
AWS Security Hub で、コンピューティングリソースの SBOM (ソフトウェア部品表) のインベントリを確認できるようになりました。Amazon Inspector が EC2 インスタンス、Amazon ECR のコンテナイメージ、Lambda 関数について作る SBOM をもとに、組織全体でどのパッケージがどのリソースに入っているかを一覧できます。Security Hub Essentials に追加料金なしで含まれ、Inspector を有効にしていれば追加の設定は不要です。
- AWS Security Hub がコンピューティングリソースの SBOM インベントリを提供
最後に、今週のピックアップとして AWS Security Hub の SBOM インベントリを Dive Deep します。CVE や「このパッケージのこのバージョンが不正」といった情報が公表されたとき、まず知りたいのは、どのリソースにそのバージョンが入っているかです。SBOM インベントリでこれをどこまで調べられるかを試しました。SBOM インベントリは、Amazon Inspector が EC2 インスタンス、コンテナイメージ、Lambda 関数をスキャンして作る SBOM をもとに、どのソフトウェアのどのバージョンがどのリソースに入っているかを、Security Hub の画面や API で一覧できる機能です。
検証には東京リージョンの検証用アカウントを使いました。EC2 インスタンス 2 台、Amazon ECR のコンテナイメージ 2 つ、AWS Lambda 関数 1 つに、古い openssl と、npm の古いバージョン (lodash 4.17.20 と、その推移的依存の minimist 1.2.5) を入れ、Security Hub と Inspector を有効にしています。今回の検証では、Inspector の CVE の検出はコンテナイメージと Lambda で数分後、EC2 で約 70 分後に出て、SBOM インベントリに出そろったのは有効化から約 4 時間後でした。
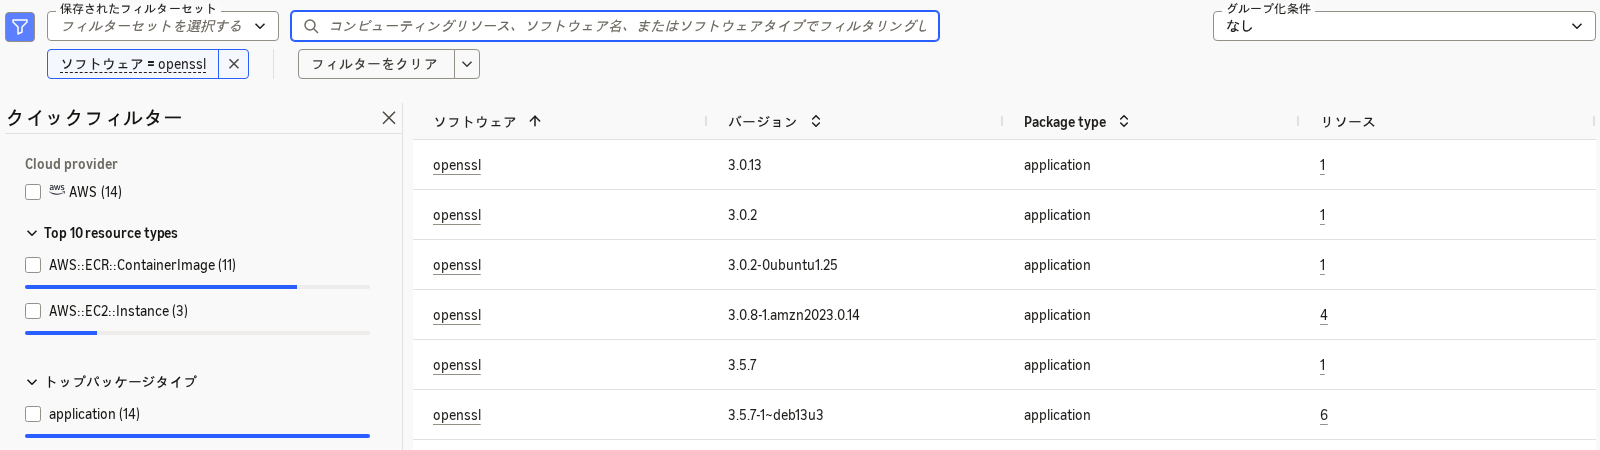
検証用アカウントにあったほかのイメージの openssl も、バージョンごとに並んでいます。
OS のパッケージとして入っている openssl だけでなく、/usr/local にソースからビルドした openssl 3.0.13 も一覧に出ました。npm では、node_modules を含まず package-lock.json だけを置いたイメージでも、推移的依存の minimist 1.2.5 まで拾われています。バージョンで探すのも簡単で、SBOM ページの検索欄で「ソフトウェア = lodash」と絞り込み、リソース数を選ぶと、そのパッケージを含むリソースが一覧されます。AWS SDK でも GetSoftwareV2 と GetSoftwareResourcesV2 を呼ぶだけで、同じ一覧を取れました (今回は最新の AWS SDK for Python を使っています)。
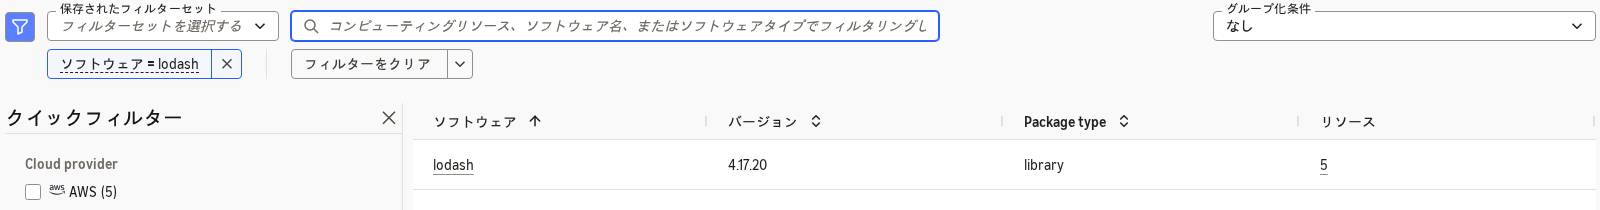
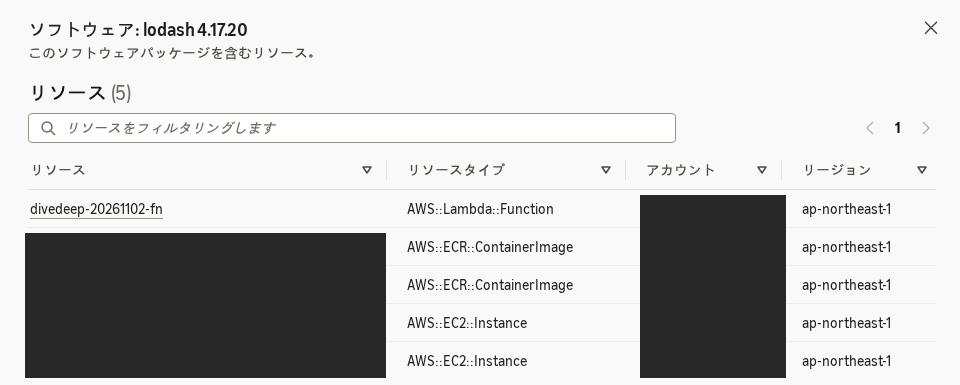
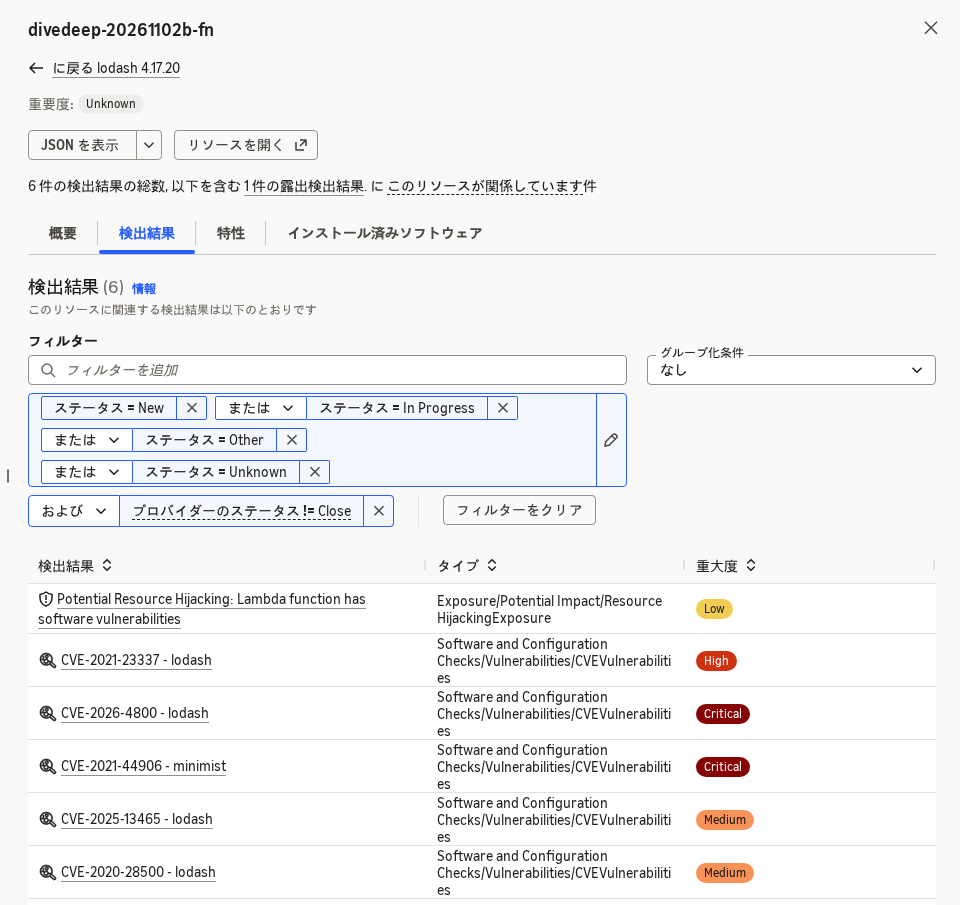
SBOM でパッケージからリソースを選ぶと、右のパネルで検出結果とインストール済みソフトウェアを切り替えて見られます。検出結果タブにはそのリソースの検出結果がすべて並ぶため、試した Lambda では lodash の CVE 4 件のほかに minimist の CVE と露出の検出結果も表示されました。
対象は EC2、コンテナイメージ、Lambda などのコンピューティングリソースで、VPN 機器やオンプレミスのアプライアンスは含まれません。今回、自分のアカウントにコピーした AMI も、インベントリには出ませんでした。また、SBOM インベントリは新しい Security Hub の機能で、従来の Security Hub CSPM とは別のものです。Inspector をすでに使っている方は、まず Security Hub の SBOM ページで、よく使うパッケージ名を絞り込んでみてはいかがでしょうか。
それでは、また来週お会いしましょう!