Amazon Web Services ブログ
Amazon CloudWatch Omni のご紹介:アプリケーション向けのコラボレーション型 AI を活用したオブザーバビリティ
Amazon CloudWatch は、アプリケーションと AI エージェントを一緒に実行するための、AI を活用したオブザーバビリティエクスペリエンスである CloudWatch Omni を提供するようになりました。Omni には、組織専用の URL からアクセスし、すでに管理している ID でサインインします。そのため、Omni を使用するために AWS Management Console へのアクセス権は必要ありません。Omni は OpenTelemetry を基盤として構築されています。すでに CloudWatch に送信しているテレメトリは、再設定することなく Omni に表示されます。また、OpenTelemetry で計測したその他のワークロードからは、OpenTelemetry Protocol(OTLP)エンドポイントにテレメトリが送信されます。
CloudWatch Omni は、エージェントのオブザーバビリティとアプリケーションのオブザーバビリティの両方を、1 つのエクスペリエンスで提供します。関連記事では、生成 AI およびエージェント型ワークロード向けの Omni のエージェントオブザーバビリティ機能についてご紹介しました。この記事では、アプリケーションのオブザーバビリティエクスペリエンスについてご紹介します。
エンジニアリングチームは、オブザーバビリティに費やす時間のかなりの部分を、ダッシュボードの維持、しきい値の調整、インシデント発生時に何が起きたのかを把握するために複数のツールを切り替えて情報をつなぎ合わせる作業に費やしています。問題がチームの境界を越えると、コンテキストは次のエンジニアに自然に引き継がれるのではなく、Slack のスレッドやスクリーンショットに埋もれてしまいます。CloudWatch Omni は、個々のシグナルではなくアプリケーションを中心にオブザーバビリティを整理し、チーム全体を同じワークスペースに集約することで、この状況を変えます。
CloudWatch Omni がもたらすもの
CloudWatch Omni は、エンジニアリングチームから現在直面していると聞いている 3 つの課題に対応します。
チーム全体に 1 つのコラボレーション体験を。 すべてのエンジニアは、エンタープライズSSO(Okta、Azure AD、およびその他のプロバイダーをサポートする IAM アイデンティティセンター経由)を使用して、単一の URL を通じて CloudWatch Omni にアクセスします。AWS コンソールへのアクセスは不要です。SRE、開発者、データベースエンジニア、マネージャーが同じデータと調査コンテキストを共有します。調査がエスカレーションされた場合、次の担当者は完全なコンテキストがすでに表示された同じセッションに参加できます。
システムは、アプリケーションの進化に合わせて適応します。 CloudWatch Omni はサービスを検出し、依存関係をマッピングして、アラームを自動的に調整します。ダッシュボードを手動で整備したり、しきい値を調整したりする代わりに、重要な項目(可用性の目標、レイテンシーの予算、エラー率のしきい値)を定義するだけで、システムの変化に応じて Omni が自動的に適応します。新しいサービスをデプロイすると、Omni はアプリケーションのトポロジーを自動的に更新します。
Amazon DevOps エージェントによる AI を活用した調査。 Amazon DevOps エージェントはお客様のチームと一緒に調査セッションに参加し、シグナルを関連付けて次のステップを提案します。エージェントはエンジニアが確認するものと同じテレメトリを使用するため、その提案はアプリケーションの実際の状態に基づいています。複数のサービスにまたがる相関イベントを特定し、依存関係グラフを通じて根本原因に至る経路を追跡し、インシデント後のレビューに備えて調査履歴を保持します。
調査の仕組み
問題が発生すると、CloudWatch Omni はコンテキストがあらかじめ読み込まれた調査セッションを開きます。一般的なインシデントワークフローは次のとおりです:
チェックアウトサービスでエラー率の上昇が検出されると、アラームが発報します。Omni は、サービスのトポロジー、相関するシグナル(10 分前のデプロイメント、下流の決済 API におけるレイテンシーの増加)、および DevOps Agent による初期分析を表示するセッションを開きます。
オンコール担当の SRE はデプロイメントとの相関関係を確認し、トレースビューを表示して障害が発生しているエンドポイントを特定し、決済 API のレイテンシーがキャパシティ上限と相関しているかを確認します。
SREは決済チームにエスカレーションされます。決済担当のエンジニアが同じセッションに参加すると、それまでに確認されたすべての情報に加えて、DevOps Agent が決済プロバイダーの API ゲートウェイにおける設定変更との相関関係を特定した結果も確認できます。根本原因を特定してロールバックします。
調査履歴全体が自動的にキャプチャされます。個別のインシデントレポートは必要ありません。
チュートリアル:初めての Space を設定する
チーム用に CloudWatch Omni をセットアップするには、CloudWatch コンソールを開いて [CloudWatch Omni を試す] をクリックします。
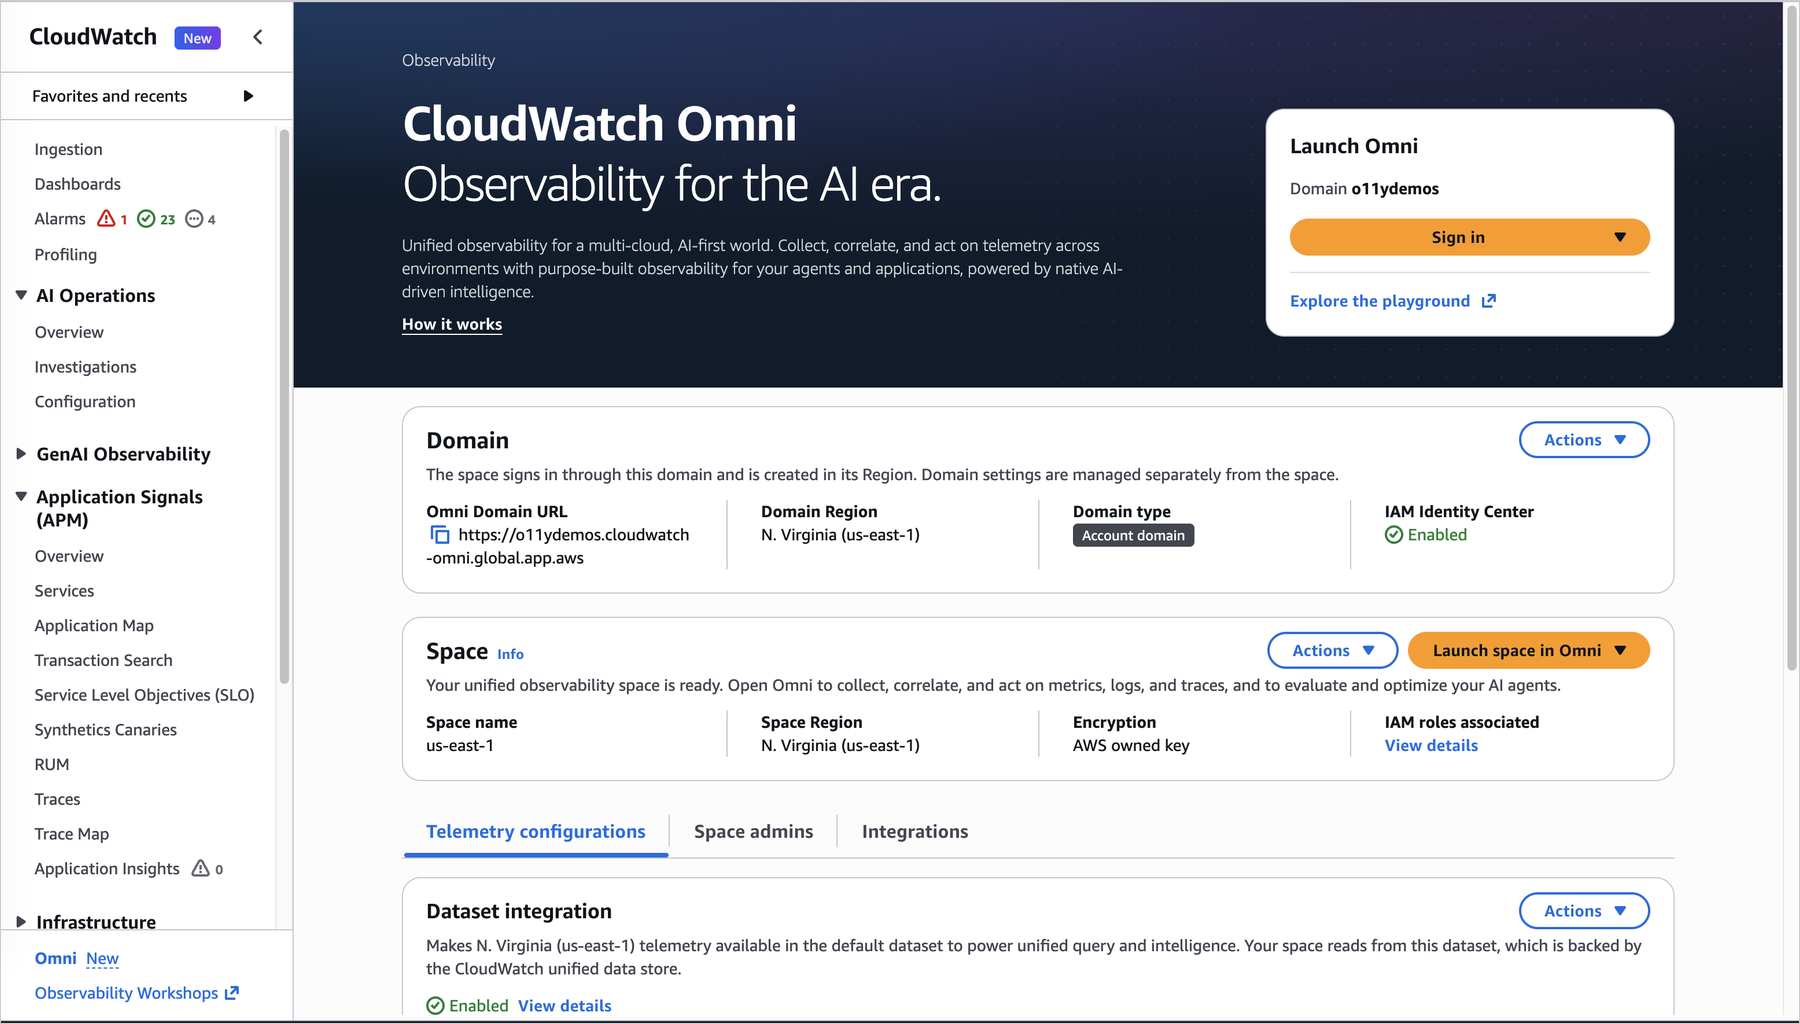
図 1.CloudWatch コンソール — オムニセットアップページ
次に、 IAM アイデンティティセンター (Okta、Azure AD、およびその他の SAML 2.0 プロバイダーをサポート) を介してアイデンティティプロバイダーを接続します。接続すると、チームメンバーは AWS コンソールの認証情報を必要とせずに、専用 URL から Omni に直接アクセスできるようになります。
チーム用のスペースを作成します。スペースは、チームが所有するアプリケーションとそれに関連するテレメトリをグループ化します。
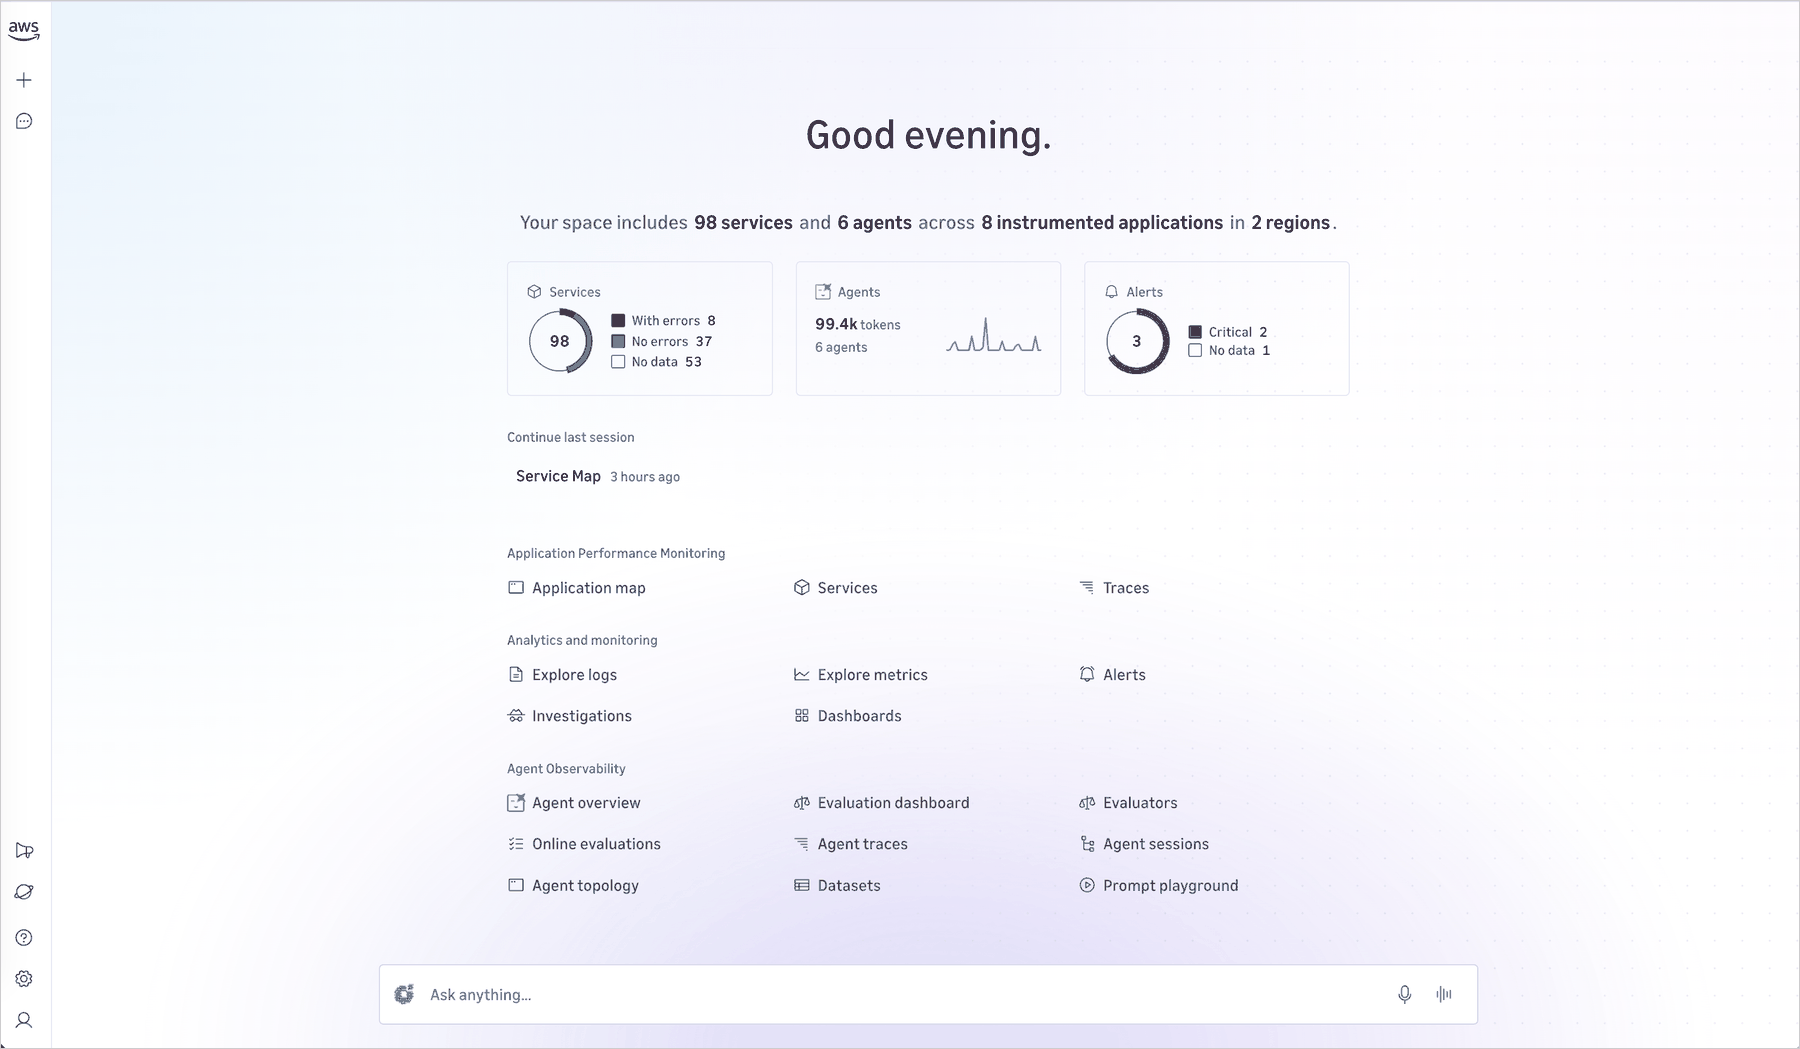
図 2.CloudWatch Omni Home — アプリケーションモニタリング、分析、エージェントのオブザーバビリティを備えたチームのワークスペース
作成後、Omniはサービスを自動的に検出し、サービス間の依存関係をマッピングします。アプリケーショントポロジがすぐに表示されます。
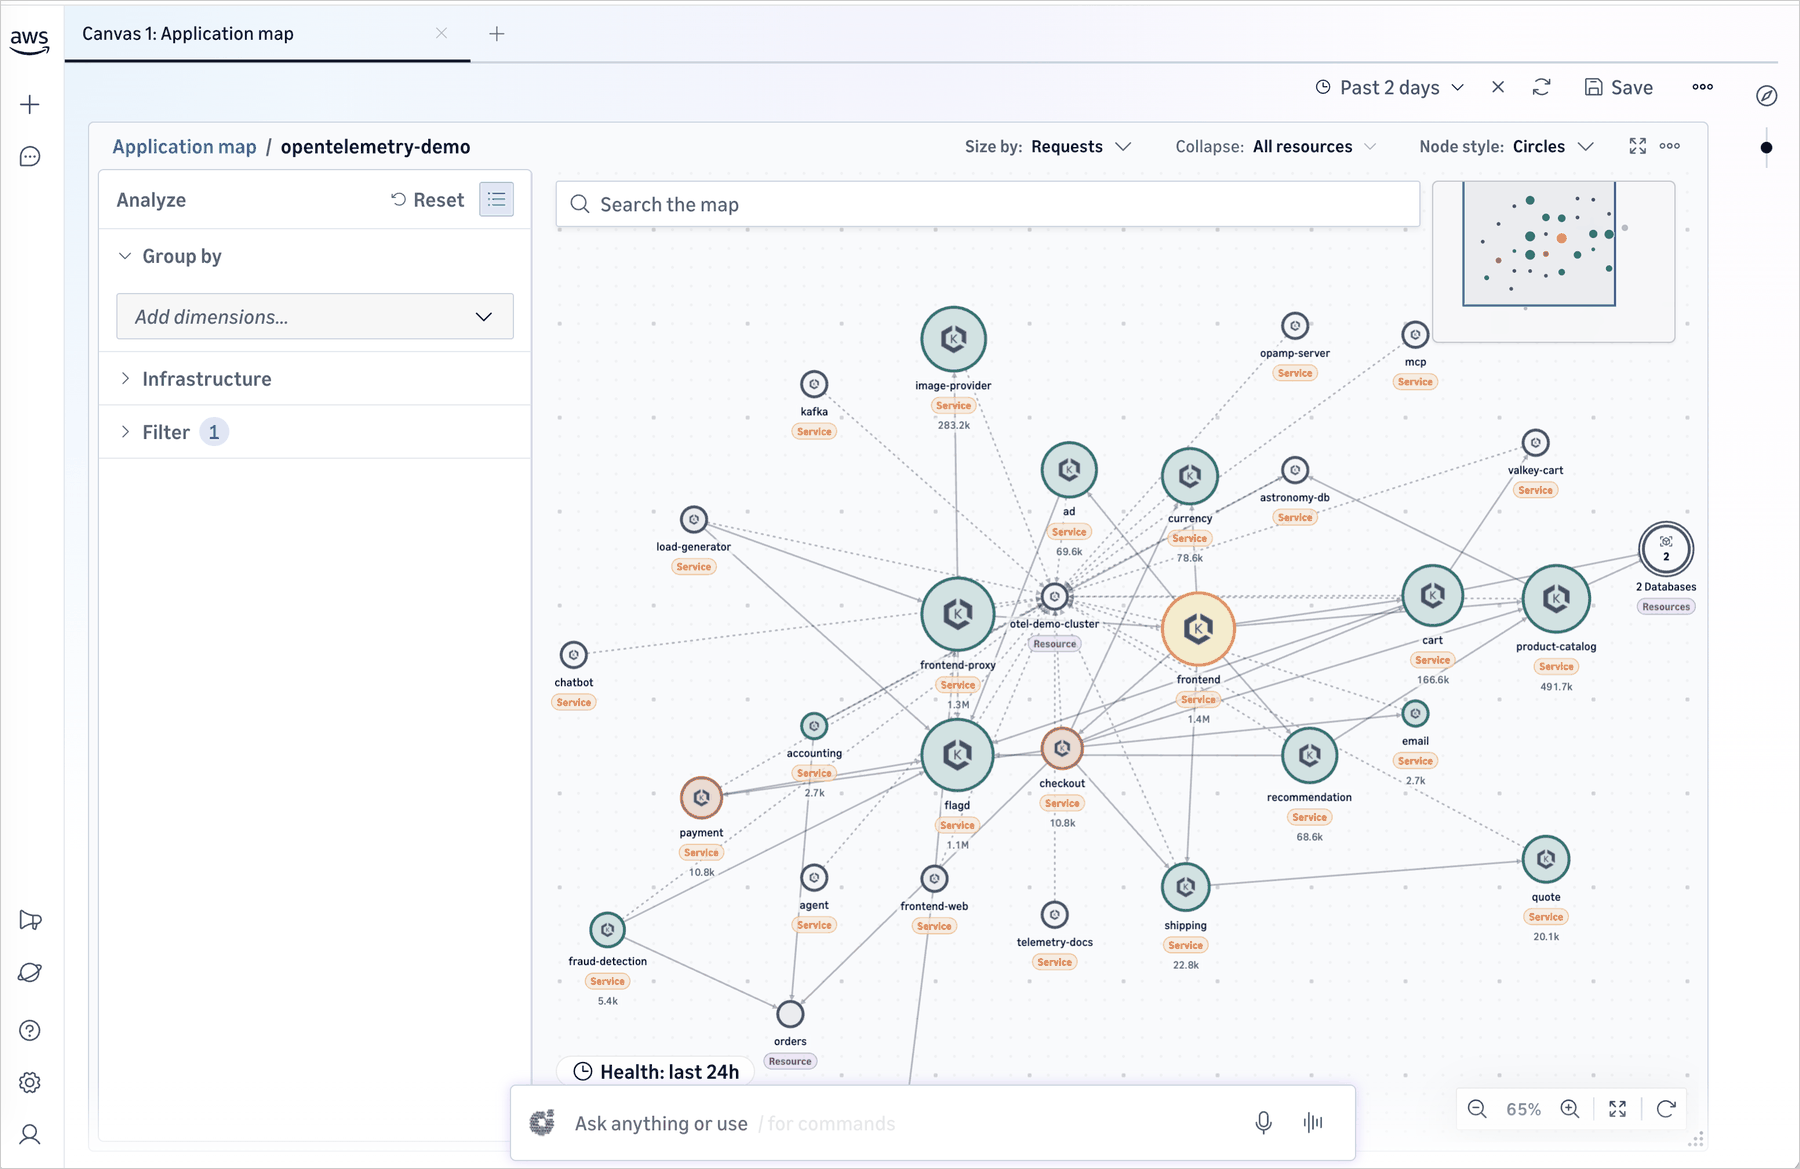
図 3.アプリケーショントポロジ — サービスと依存関係が自動的にマッピングされます
CloudWatch Omni には、アプリケーションについて自然な英語でどんな質問でもできます。Omni がテレメトリーデータを分析し、インサイトを提供します。
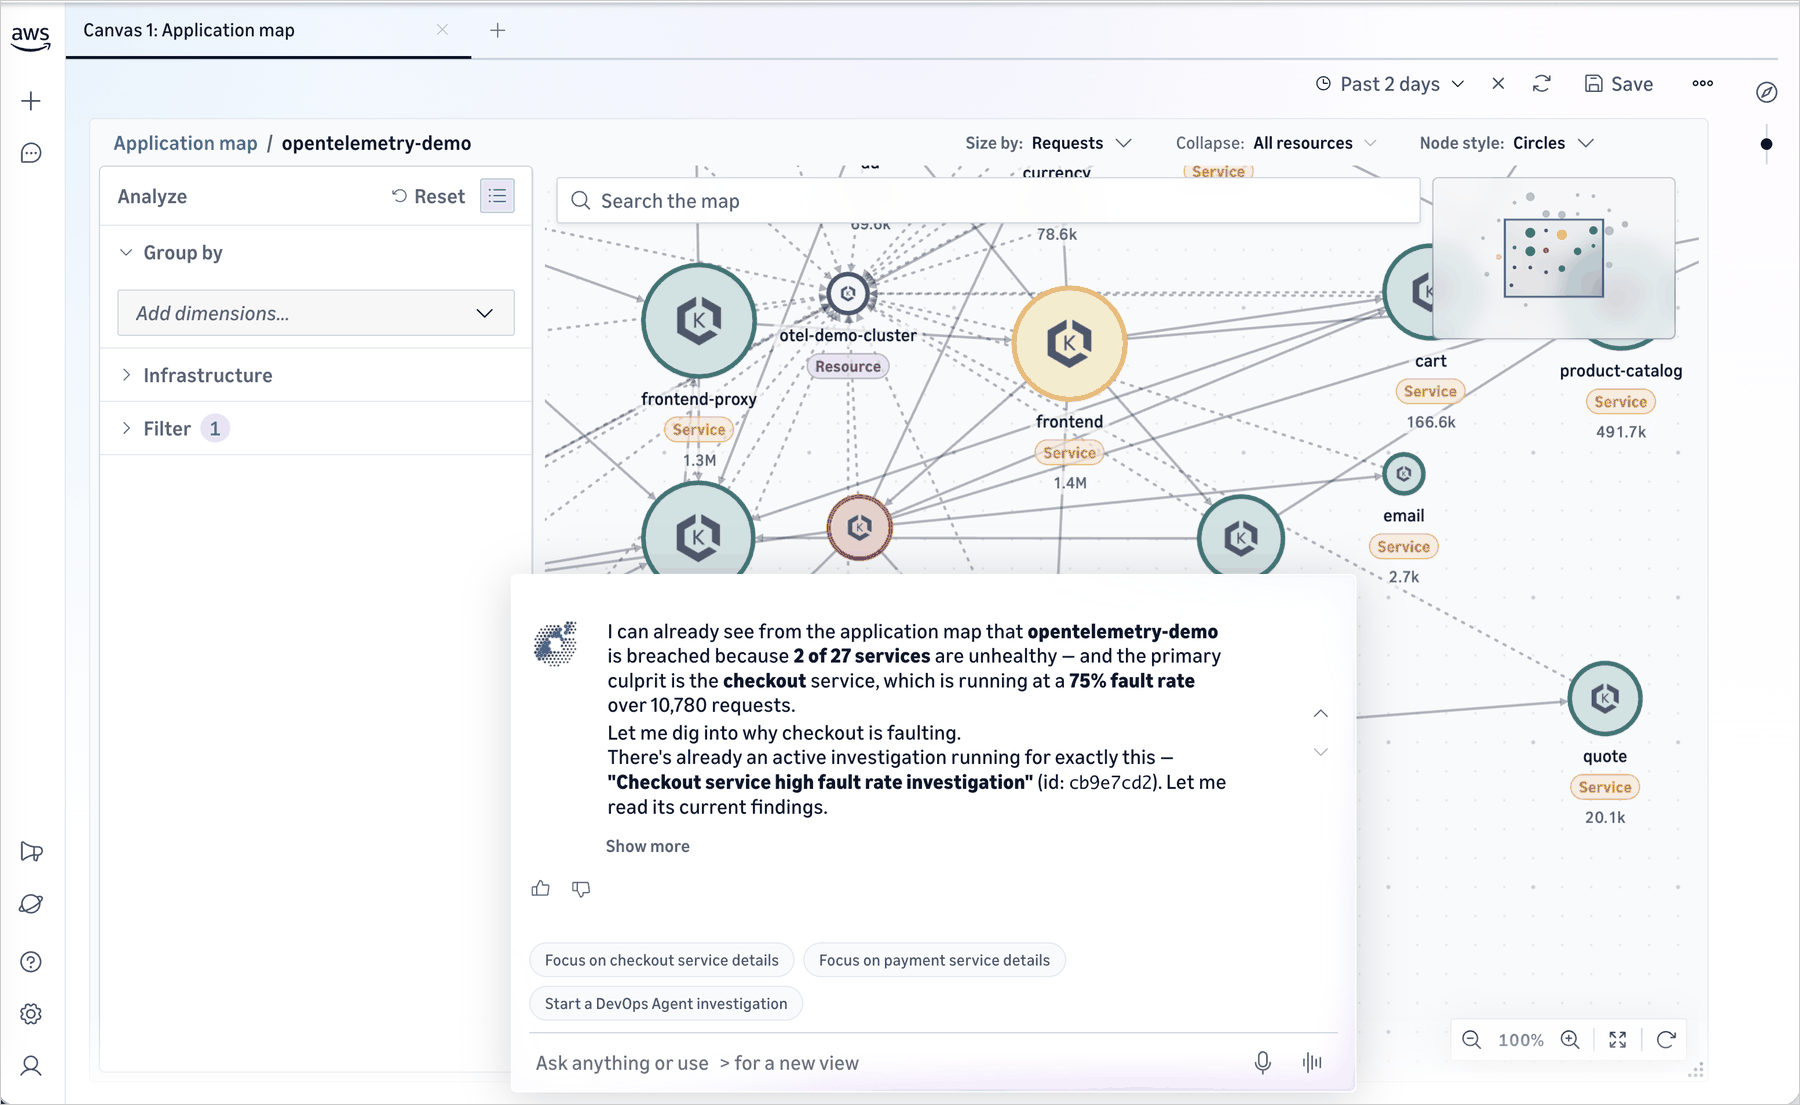
サービスの健全性に関するアラートを設定したり、チームにとって重要な項目を構成したり、AWS DevOps エージェントによる調査を開始して根本原因を特定し、緩和策を策定したりすることもできます。
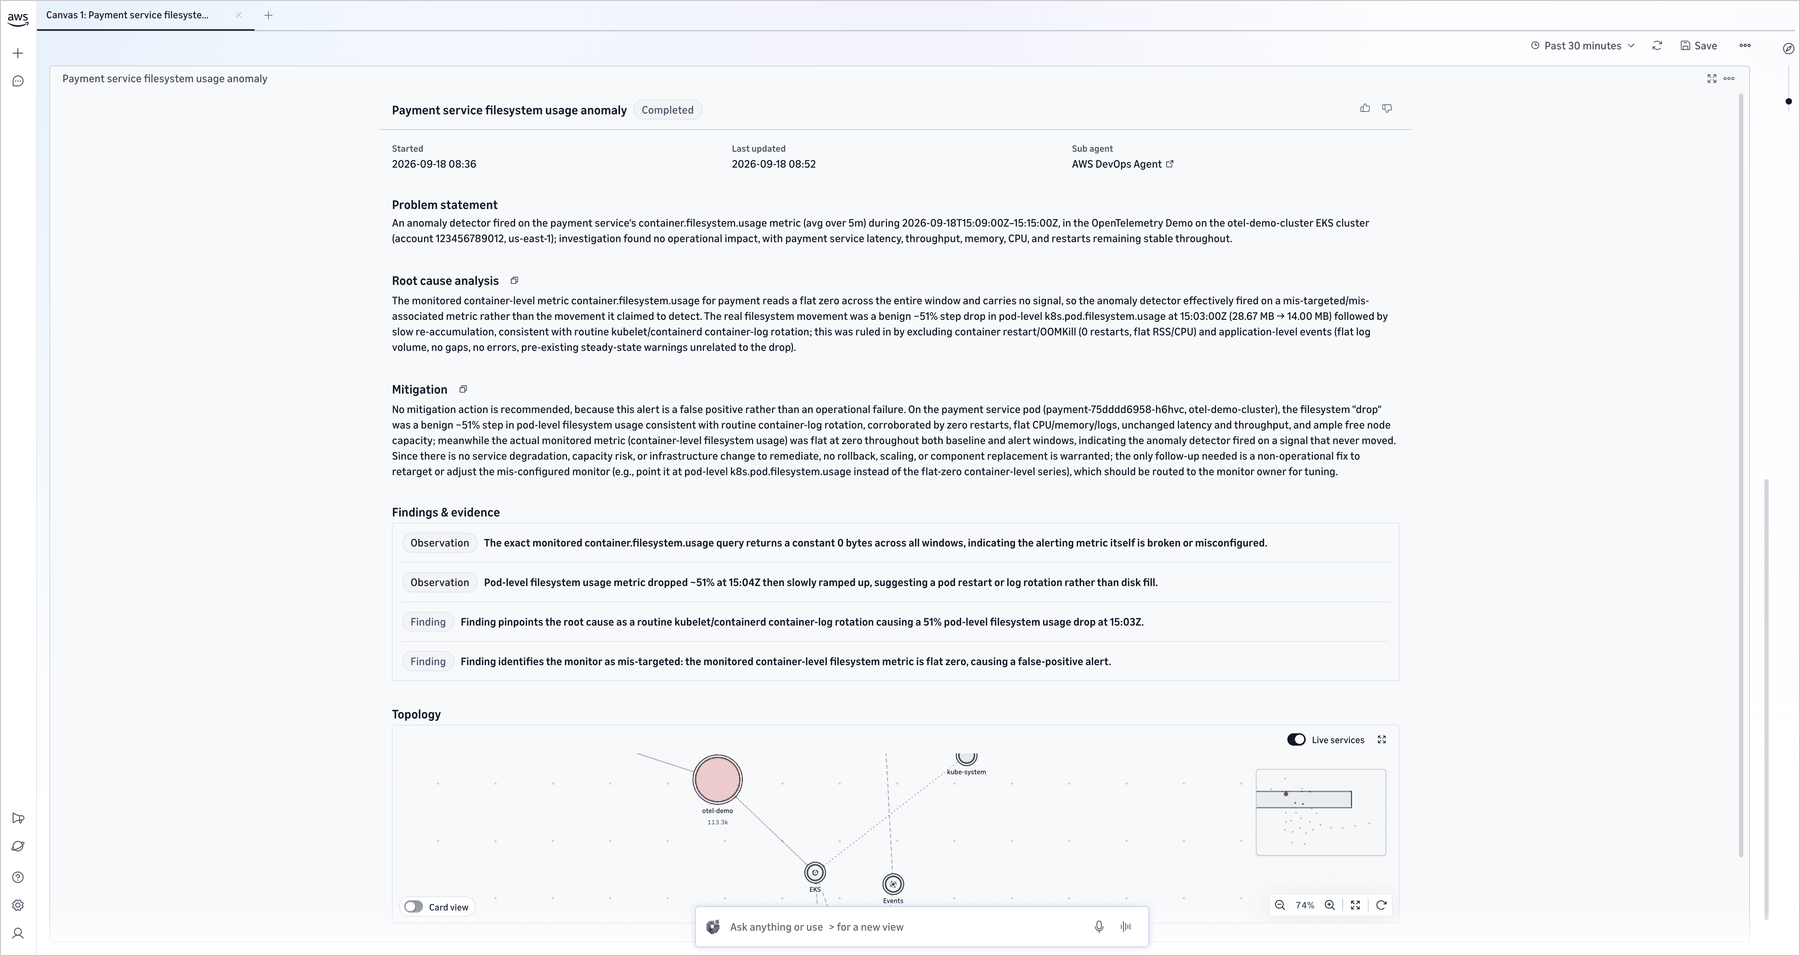
図 5.調査セッション — DevOps エージェントが根本原因を特定し、次のステップを提案します
アプリケーション中心の組織
CloudWatch Omni は、インフラストラクチャのコンポーネント単位ではなく、アプリケーション単位でテレメトリーデータを整理します。このシステムは、テレメトリーデータと AWS Config のリソース検出機能からサービスを自動的に検出し、依存関係をマッピングします。これにより、アプリケーションを個々に分離されたリソースの集合ではなく、相互に接続されたシステムとして把握できます。
各チームには、所有するアプリケーションを含むスペースが与えられます。Space は、追加のデータ移動を必要とせず、既存の CloudWatch データ(ログ、メトリクス、トレース、アラーム)を参照します。動的ビューにより、静的ダッシュボードのメンテナンス負担がなくなり、SLO とアプリケーションの健全性を継続的に可視化できます。
使用の開始
使い始めるまでにかかる時間はわずか数分で、既存の CloudWatch 設定を再構成する必要もありません。
既存の CloudWatch のお客様の場合:CloudWatch コンソールで [CloudWatch Omni を試す] をクリックします。既存のすべてのテレメトリーデータ(ログ、メトリクス、トレース、アラーム)をすぐに利用できます。ワークロードは自動的に検出されるため、すぐに調査を開始したり、アプリケーションのトポロジーを確認したりできます。
組織全体にデプロイする場合:管理者がドメインを設定し、IAM Identity Center 経由で ID プロバイダーを接続し、チームと環境用のスペースを定義し、ユーザーを招待します。各 Space は、追加のデータ移動を必要とせず、既存の CloudWatch データを参照します。
他の環境のアプリケーション用:CloudWatch Omni には、他の環境からテレメトリを簡単に取り込むことができるコネクタが用意されています。取り込まれたすべてのテレメトリーデータは、同じ Space および調査セッション内で、AWS データとともに表示されます。
ジェネレーティブAIとエージェントワークロード向け:同じCloudWatch Omniエクスペリエンスが、トレース調査、評価フレームワーク、リアルタイムモニタリングなど、AIエージェント専用のオブザーバビリティを実現します。関連記事では、Omniのエージェントオブザーバビリティ機能を紹介しました。そのウォークスルーについては、「Amazon CloudWatch Omniの紹介:ジェネレーティブAIとエージェントワークロードのためのAIを活用したオブザーバビリティ」を参照してください。
知っておくべきこと
- CloudWatch Omni は CloudWatch を拡張します。既存のアラーム、ダッシュボード、API、コンソールのワークフローは、これまでどおり変更なく利用できます。
- エンタープライズ SSO に対応した専用の Web アプリケーションからアクセスできます。エンジニアは、これを利用するために AWS コンソールへのアクセス権を持つ必要はありません。
- セットアップすると、すべての Omni 調査セッションで DevOps エージェントがデフォルトで有効になります。
料金と利用可能なリージョン
Amazon CloudWatch Omni がご利用いただけるようになりました。既存の CloudWatch のお客様は、CloudWatch コンソールから直接お試しいただけます。価格の詳細については、 Amazon CloudWatch の料金表ページをご覧ください。
開始するには、 Amazon CloudWatch Omni にアクセスするか、Amazon CloudWatch コンソールで [CloudWatch Omni を試す] をクリックしてください。
API を呼び出したり、ドキュメントを検索したり、リージョンごとの提供状況を確認したり、この機能に関するトラブルシューティングを確認したりする場合は、お好みの AI ツールで AWS MCP Server とプラグインを使用してみてください。AWS re:Post でフィードバックを共有するか、通常の AWS サポート の連絡先からお問い合わせください。
– Daniel Abib
原文はこちらです。