Amazon Web Services ブログ
AWS でのマルウェア解析: 安全な環境の構築
本ブログは 2025 年 8 月 11 日に公開された AWS Blog “Malware analysis on AWS: Setting up a secure environment” を翻訳したものです。
2026 年 6 月 15 日: わかりやすくするため、「主な考慮事項」セクションを更新しました。
セキュリティチームは多くの場合、悪意が疑われるファイル、バイナリ、または動作を、厳密に管理された環境で解析する必要があります。こうした解析は従来オンプレミスのサンドボックスで行われてきましたが、柔軟性とスケーラビリティに優れた AWS は、このようなワークロードを実行する魅力的な選択肢となります。
ただし、クラウドでマルウェア解析を行う場合、技術面だけでなくポリシー面でも特有の課題があります。Amazon Web Services (AWS) は、許容される利用方法、禁止されている行為、テストの許可などを定めたさまざまなポリシーを適用しています。詳細については、「AWS 適正利用規約」および「AWS サービス条件」を参照してください。
セキュリティチームは、これらのポリシーに準拠し、強固な分離を確保し、不正使用や権限昇格を防止できるようにマルウェア解析環境を設計する必要があります。
コンプライアンス要件を満たす安全なマルウェア解析環境のセットアップは、特にクラウド環境では難しい場合があります。マルウェアを安全に解析するには、分離されたサンドボックス環境、堅牢なセキュリティコントロール、適切なモニタリングポリシーが必要です。この記事では、こうした機能を AWS で構築するための基本的な手順と、新規デプロイおよび既存のマルウェア解析ワークロードの移行の両方でベストプラクティスを実装する方法を紹介します。AWS のポリシー要件に沿った、安全でコンプライアンスに準拠した解析環境の作成方法を学ぶことができます。
課題
AWS でマルウェア解析を行う場合、セキュリティと運用の面で特有の課題があります。マルウェア解析環境は、悪意のある動作のリスクを伴ううえ、「AWS 適正利用規約」および「AWS サービス条件」を厳格に遵守する必要があるため、一般的なワークロードよりも一層慎重に扱わなければなりません。
図 1 は、マルウェア解析アーキテクチャの概要を示しています。
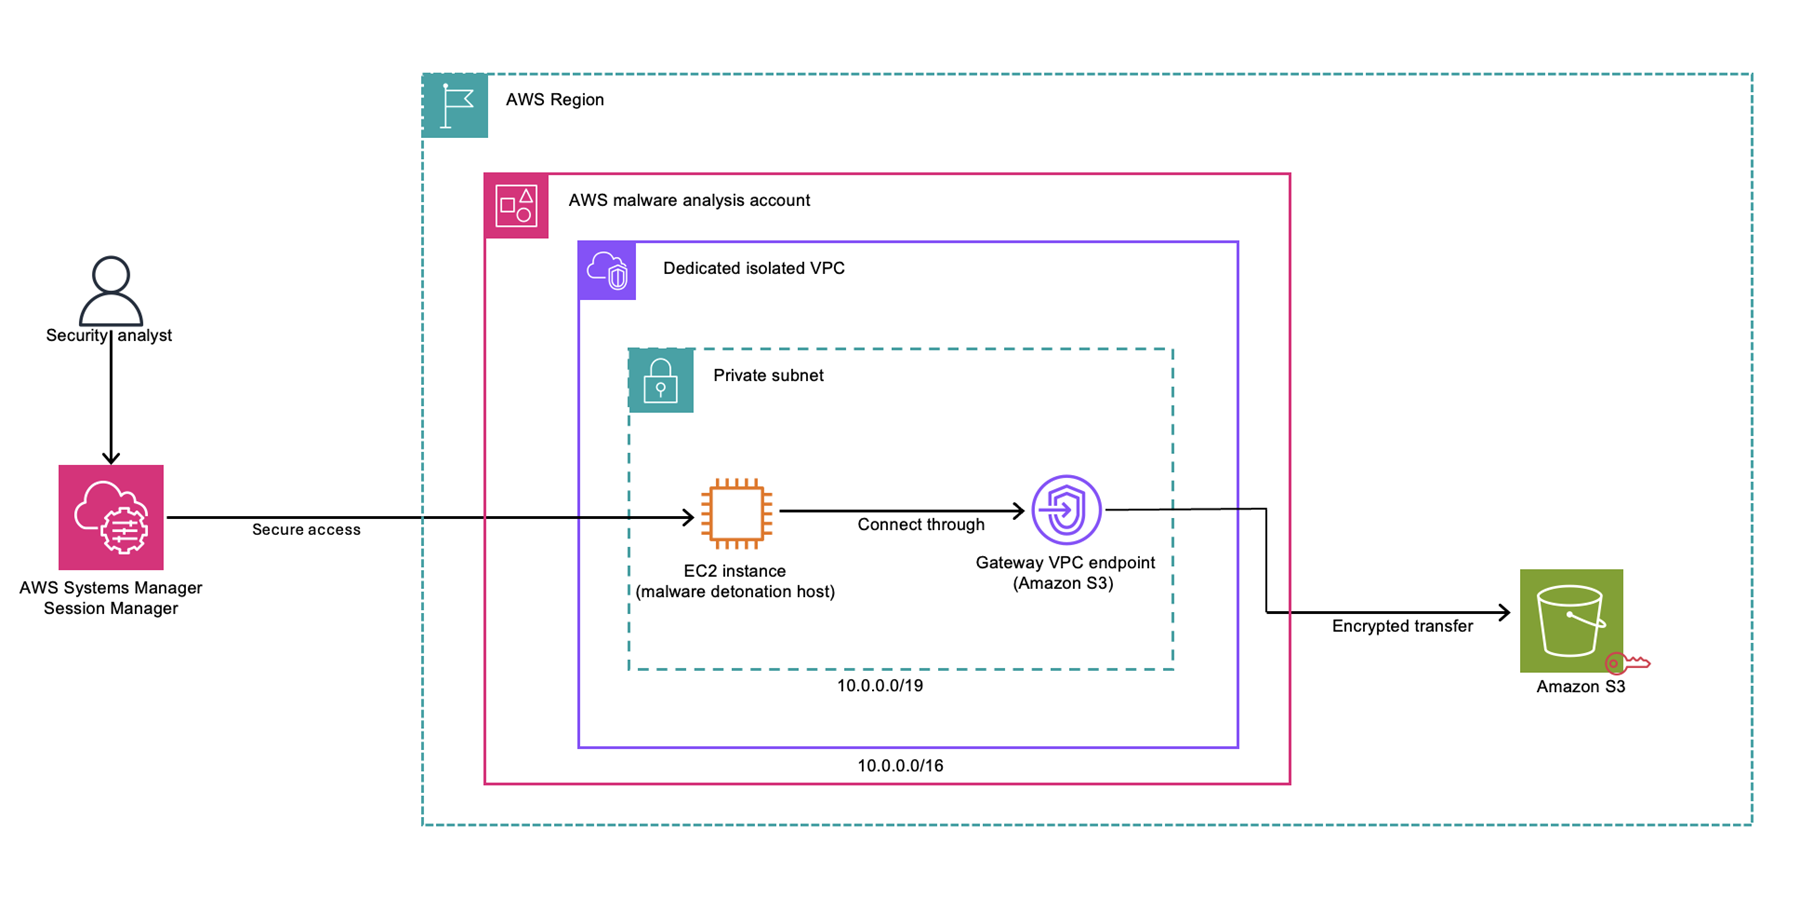
図 1: マルウェア解析アーキテクチャ
マルウェア解析アーキテクチャの概要は次のとおりです。
- セキュリティアナリストは AWS Systems Manager Session Manager を使用して環境にアクセスします。
- アナリストは、プライベートサブネットに配置された EC2 インスタンス (マルウェアを実行して挙動を観察するデトネーションホスト) に接続します。
- このサブネットは、マルウェア解析用の AWS アカウント内にある専用かつ分離された VPC に配置され、アウトバウンド接続はありません。
- EC2 インスタンスは、Amazon S3 用の VPC ゲートウェイエンドポイントを介してマルウェアサンプルとアーティファクト用のバケットに接続します。
- データは暗号化転送によって安全に送信されます。
主な考慮事項
AWS でマルウェア解析を行うには、柔軟性、セキュリティ、コンプライアンスのバランスを慎重に取る必要があります。これにより、チームは AWS のポリシーの範囲内で運用しながら、リスクとコストを最小限に抑えることができます。
- AWS のポリシーとサービス条件の遵守: マルウェアの動作のシミュレーションやエクスプロイトトラフィックの生成などの行為は、「AWS 適正利用規約」および「AWS サービス条件」で制限対象として定められたユースケースに該当する可能性があります。また、マルウェアテストを行う場合は、侵入テストとシミュレートされたイベントのフォームから正式な承認リクエストを提出する必要があります。
- 分離の必要性: マルウェア解析には、内部リソース、AWS のサービス、他のアカウントを危険にさらすことなく、悪意のあるコードを安全に封じ込められる分離された環境が必要です。また、悪意のあるトラフィックが Amazon Virtual Private Cloud (Amazon VPC) の外部に出ることは許可されません。
- ガードレールとライフサイクル管理: 明確な境界がないと、サンドボックスアカウントが長期間存続したり、不正使用されたり、本番環境として扱われたりするおそれがあります。その結果、セキュリティリスクが高まったり、不要なコストが発生し続けたりする可能性があります。そのため、予算アラート、ライフサイクルの自動化、AWS Identity and Access Management (IAM) のアクセス許可の境界などのガードレールが不可欠です。
- 全体像: この記事では、サンドボックス化、セキュリティのベストプラクティス、適正利用規約に関する AWS のガイダンスを、マルウェア解析に特化した 1 つのブループリントにまとめています。このブループリントは、ポリシーの制約、分離のニーズ、セキュリティ運用を 1 つの統合されたアーキテクチャパターンとして整理したものです。
アーキテクチャの構成要素
AWS で安全なマルウェア解析環境を設計する際は、まず封じ込めを考えます。アーキテクチャは、調査対象のコードが悪意のあるものであり、エスケープ、データの持ち出し、ラテラルムーブメント (横展開) を試みる可能性があることを前提とする必要があります。そのため、以下で説明するアーキテクチャでは、分離、厳格なアクセスコントロール、送信トラフィック (エグレス) の厳密な管理を中核的な要件としています。
Amazon VPC によるネットワーク分離
安全なサンドボックスの基盤となるのは、他のワークロードから完全に分離された専用アカウント内の専用 VPC です。主な考慮事項は次のとおりです。
- パブリック IP なし: 解析に使用する Amazon Elastic Compute Cloud (Amazon EC2) インスタンスは、パブリック IP アドレスを割り当てずに起動する必要があります。アクセスは厳格に管理された踏み台ホストまたはジャンプホスト経由に限定し、セキュリティグループとネットワークアクセスコントロールリスト (ネットワーク ACL) で特定の社内 CIDR ブロックからのみ許可するようにします。また、Amazon Elastic Compute Cloud (Amazon EC2) Instance Connect や AWS Systems Manager Session Manager などの AWS マネジメントコンソールのツールも使用できます。
注: 承認されたユースケースでは、Bring-Your-Own-IP (BYOIP) のシナリオで AWS からのアウトバウンドトラフィックを許可できます。
- インターネットアクセスなし: 送信トラフィックは完全にブロックする必要があります。NAT ゲートウェイ、インターネットゲートウェイ、VPC エンドポイントは、明確に必要で、かつ保護されている場合を除いて使用しないでください。これにより、マルウェアサンプルによるビーコン通信や追加ペイロードのダウンロードを防ぐのに役立ちます。
- DNS の無効化: マルウェアがコマンドアンドコントロール (C2) インフラストラクチャの名前解決を行えないように、VPC 設定で DNS 解決を無効にします。シミュレーションツール (INetSim など) で DNS が必要な場合は例外ですが、その場合もツールは同じ VPC 内でのみ動作させる必要があります。
訳注: VPC の DNS 解決 (enableDnsSupport) を無効にすると、インターフェイス VPC エンドポイントのプライベート DNS 名を解決できなくなります。Systems Manager などの VPC エンドポイントをプライベート DNS 名で利用する場合は、DNS 解決と DNS ホスト名の両方を有効にする必要があります。参照: Understanding Amazon DNS – Amazon Virtual Private Cloud
IAM とアクセス許可の境界
IAM は、サンドボックスが時間の経過とともに想定外のアクセス許可を取得しないようにするうえで、重要な役割を果たします。
- 最小権限の原則 (PoLP) を適用します。これは、ユーザー、ロール、サービスに対して、担当するタスクの実行に必要な最小限のアクセス許可だけを付与するという考え方です。
- アクセス許可の境界を使用して、サンドボックス内のロールが実行できる操作の範囲を制限します。これにより、後でより広範なポリシーが付与された場合でも、操作範囲は制限されたままになります。
- サンドボックスの IAM ロールやユーザーが、IAM リソースを作成・変更したり、ポリシーをアタッチしたりできないようにします。
- サービスコントロールポリシー (SCP) を使用して、権限昇格やクロスアカウントアクセスを最初からブロックします。
インスタンスの強化
マルウェア解析用のサンドボックスアカウントは分離を前提に設計されていますが、それでもすべてのインスタンスを強化する必要があります。
- CIS ベンチマークに準拠したものなど、強化された Amazon マシンイメージ (AMI) を使用し、使用前にシステムに最新のパッチをすべて適用します。具体例については、「Building CIS hardened Golden Images」を参照してください。
- AWS Systems Manager、Amazon CloudWatch エージェント、Amazon GuardDuty Runtime Monitoring、外部の Endpoint Detection and Response (EDR) ツールなどのエージェントを使用して、ホストレベルのモニタリングを有効にします (インターネット接続は有効にしません)。
注: Systems Manager エージェントは、最新の状態を維持するために Systems Manager エンドポイントへのアクセスを必要とし、ノードのステータスを定期的に報告します。分離戦略を設計する際は、この接続要件を考慮してください。
GuardDuty Runtime Monitoring には VPC エンドポイントが必要で、テレメトリデータが GuardDuty サービスに送信されます。ホスト上で観察されたアクティビティに基づいて GuardDuty の検出結果が生成される場合がありますが、マルウェア解析環境ではそれが想定どおりの動作であることもあります。
- デトネーションホストは一時的なものとして構築します。つまり、使い捨てとして扱い、永続化を防ぐためにセッションごとにインスタンスを入れ替えます。
ストレージと封じ込め
マルウェアサンプルや関連アーティファクトを扱う際は、ストレージを適切に設定することが不可欠です。ストレージソリューション、特に Amazon Simple Storage Service (Amazon S3) バケットには、以下に示すような多層的なセキュリティコントロールを実装する必要があります。
暗号化の要件
- すべての S3 バケットでデフォルトの暗号化を有効にします
- セキュリティ要件に応じて、AWS Key Management Service (AWS KMS) のカスタマーマネージドキーまたは AWS マネージドキーを暗号化に使用します
- バケットポリシーで HTTPS (TLS) を必須にし、転送中の暗号化を強制します
- バケットポリシーで、暗号化されていないオブジェクトのアップロードをすべて拒否します
ネットワークアクセス
- Amazon S3 用の VPC エンドポイント (ゲートウェイエンドポイント) を設定して、VPC 内でのプライベート通信を可能にします
- エンドポイントポリシーを実装して、アクセスを特定のバケットとアクションに制限します
- マルウェア解析で使用するバケットは、どうしても必要で、かつ継続的にレビューする場合を除き、クロスアカウントで共有しないでください
アクセスコントロール
- Amazon S3 パブリックアクセスブロックの設定を、アカウントレベルとバケットレベルの両方で有効にします
- 承認されたサンドボックスのロールまたはアカウント以外からのアクセスを明示的に拒否する、最小権限のバケットポリシーを実装します
- リソースベースのポリシーを使用して、特に必要な場合を除き、クロスアカウントアクセスの防止に役立てます
- Amazon S3 でバージョニングを有効にし、誤操作や悪意による上書きの防止に役立てます
- 必要に応じて Amazon S3 Object Lock を有効にし、重要なログファイルやサンプルの削除の防止に役立てます
モニタリング、ガードレール、運用コントロール
AWS の安全なマルウェア解析環境では、管理された柔軟性と厳格に適用される境界のバランスを取る必要があります。分離された VPC であっても、人為的なミスは起こりえますし、ツールが意図どおりに動作しないこともあります。また、悪意のあるコードがエスケープや永続化を試みる可能性もあります。そのため、可視性、ガードレール、運用上の規律という複数のレイヤーが必要です。
このセクションでは、AWS Organizations の組織内で運用している場合とスタンドアロンアカウントで運用している場合のそれぞれについて、アクティビティのモニタリング、脅威の検出、サンドボックスの境界の適用方法を説明します。
AWS CloudTrail を使用したアクティビティのモニタリング
AWS CloudTrail は、AWS アカウントの運用監査、リスク監査、ガバナンス、コンプライアンスの実現を支援する AWS のサービスです。ユーザー、ロール、または AWS のサービスが実行したアクションは、CloudTrail にイベントとして記録されます。
GuardDuty: AWS ネイティブの脅威検出
GuardDuty は、VPC フローログ、CloudTrail ログ、DNS ログを分析し、AWS 環境内の悪意のあるアクティビティを継続的にモニタリングする脅威検出サービスです。マルウェア解析環境に導入すると、GuardDuty は機械学習モデルと脅威インテリジェンスフィードを使用して潜在的なセキュリティ脅威を検出し、その詳細を示す検出結果を生成します。ただし、マルウェア解析サンドボックスでは、解析プロセスの一環として意図的に行われるアクティビティについても GuardDuty が検出結果を生成する点に注意が必要です。そのため、こうした検出結果をレビューして分類し、サンドボックスで想定される動作と実際のセキュリティ上の懸念を区別するための適切な手順を確立することが重要です。
組織は、適切な通知ワークフローを設定し、通常のサンドボックス運用で想定される動作のベースラインを作成する必要があります。これにより、セキュリティチームは、通常の解析作業で発生する想定内のアラートを適切に管理しながら、サンドボックスからのエスケープの試みや想定外の悪意のあるアクティビティを示す可能性のある検出結果に集中できます。各検出結果には、影響を受けるリソース、重要度レベル、潜在的なセキュリティ問題の具体的な内容など、検出されたアクティビティに関する詳細情報が含まれています。チームはこれらの情報に基づいて、必要な対応アクションを適切に判断できます。
サービスコントロールポリシー: AWS Organizations におけるポリシーのガードレール
マルウェア解析環境では、サンドボックスアカウントをスタンドアロンアカウントとしてではなく、AWS Organizations 内で運用することをお勧めします。この方法では、SCP を使用して重要なセキュリティ境界を確立しながら、運用に必要な柔軟性を維持できます。Organizations 内で運用することで、セキュリティポリシーの一元的な適用、本番ワークロードからの明確な分離、監査機能の強化が可能になります。これらはいずれも、マルウェア解析を安全に運用するうえで欠かせない要素です。ガバナンスのオーバーヘッドが増え、組織単位 (OU) の構造を慎重に設計する必要が生じる場合もありますが、それを上回るセキュリティ上のメリットがあります。
マルウェア解析用アカウントを、特定の SCP を適用した専用の OU に配置することで、必要な解析機能を確保しながら、厳格なセキュリティコントロールを適用できます。この組織構造により、本番ワークロードとの明確な分離を維持しつつ、マルウェア解析に必要な堅牢なセキュリティコントロールを提供できます。SCP によるきめ細かなアクセス許可の制限と、一元的なロギングおよびモニタリングを組み合わせることで、マルウェア解析をより安全かつ管理しやすい環境で実施でき、潜在的なセキュリティリスクが組織内の他のリソースに影響を及ぼすのを防ぐことにも役立ちます。
マルウェア解析では、次の制御を適用する SCP を実装することをお勧めします。
- アカウントが組織から離脱する操作を拒否: アカウントが組織から離脱すると、その組織内で確立されたコントロールの適用を受けなくなります。この SCP を使用すると、制限の緩いコントロールを持つ別の組織にアカウントが移動され、望ましくない変更が加えられるリスクを軽減できます。
- 特定の AWS リージョンへのアクセスを拒否 (攻撃対象領域の縮小): AWS には 37 のリージョンがありますが、マルウェア解析を行う場合、お客様は利用するリージョンを 1 つに絞り込みます。この SCP を使用すると、AWS リソースをデプロイできるリージョンを制限し、影響範囲を縮小できます。
- 権限昇格の防止: 権限昇格とは、脅威アクターが気付かれにくいアクセス許可を利用してアクセス許可のレベルを引き上げ、セキュリティを侵害することを指します。権限昇格を防止するには、SCP を使用して、承認されたロールを使用する場合を除き、アカウント内のユーザーが管理者向けの IAM アクションを使用できないようにします。このポリシーにより、管理者向けの IAM アクションを、委任された IAM 管理者だけに制限できます。アクセス許可の境界を使用すると、信頼できる従業員や継続的インテグレーションと継続的デリバリー (CI/CD) のパイプラインに、アクセス許可の管理を安全に委任できます。
詳細については、「Best Practices for AWS Organizations Service Control Policies in a Multi-Account Environment」を参照してください。
アカウントが組織に属していない場合
AWS Organizations を使用しておらず SCP を利用できない環境でも、IAM のアクセス許可の境界とアイデンティティベースのポリシーを使用して、同様の境界を適用できます。
- サンドボックスで使用するロールにアクセス許可の境界を設定して、権限昇格や他の AWS のサービスへのアクセスを防止します
- セキュリティ上の影響が大きい IAM アクション (
iam:*Policy, iam:PassRoleなど) を、アイデンティティベースのポリシーで明示的に拒否します - AWS Organizations またはカスタムの適用ロジックでリソースのタグ付けポリシーを実装し、リソースの所有権と管理を明確にします
運用のベストプラクティス
以下のベストプラクティスは、サンドボックスを一時的かつ管理された状態に保ち、コストを意識して運用するのに役立ちます。
- イミュータブルな設計: 解析用の仮想マシン (VM) は使い捨てとして扱います。デトネーションインスタンスを複数のセッションで再利用しないでください
- 自動削除: ライフサイクルポリシーや自動化スクリプトを使用して、使用のたびにリソースを削除します
- コストとドリフトの管理: 関連リソースにタグ (
Environment=sandbox, Owner=security) を付け、AWS Budgets を有効にし、AWS Config でモニタリングして、サンドボックスを健全な状態に保ちます
セットアップチェックリスト
このチェックリストでは、分離、アクセスコントロール、モニタリング、コストを重視して、AWS で安全なマルウェア解析環境を作成する手順を段階的に説明します。
- ポリシーへの準拠
- 「AWS 適正利用規約」と「AWS サービス条件」を確認します。
- マルウェアテストを行う場合は、侵入テストとシミュレートされたイベントのフォームから正式な承認リクエストを提出します。この申請は、実行を予定しているシミュレートされたイベントごとに行う必要があります。
- アカウントのセットアップ
- マルウェア解析には専用の AWS アカウントを使用します (アカウントが組織に属している場合は、専用の OU も使用します)。
- SCP を適用して、リージョンへのアクセスを制限し、IAM の変更を拒否し、タグ付けと暗号化を強制します。
- VPC の設計
- インターネットゲートウェイや NAT ゲートウェイを持たない専用のサンドボックス VPC を作成します。
- VPC レベルで DNS 解決を無効にします (内部で Amazon EC2 の動作をシミュレートする場合を除く)。
- どのリソースにもパブリック IP が割り当てられていないことを確認します。
- セキュリティグループとネットワーク ACL を使用して、受信トラフィックを既知の内部 IP 範囲からのみに制限します。
- インスタンスの設定
- 起動するインスタンスは、許可された AMI を使用するものに限定します。
- SSH を無効にし、アクセスには Systems Manager Session Manager を使用します。
- 解析ごとにインスタンスを破棄できるよう、EC2 Auto Recovery またはインスタンスの更新 (instance refresh) のパターンを使用します。
訳注: EC2 Auto Recovery (自動インスタンス復旧) は、障害発生時にインスタンス ID や EBS ボリュームなどを保持したまま復旧する機能です。解析ごとのインスタンスの破棄には使用できないため、インスタンスの更新のパターンを使用してください。参照: Automatic instance recovery – Amazon Elastic Compute Cloud
- ストレージとロギング
- サンプルの保存とログのアーカイブには、暗号化された S3 バケットを使用します。
- 監査ログ (CloudTrail) が保持され、保護されていることを確認します。
- ログは、安全なロギング用アカウントに一元的に保存します。
- モニタリングと検出
- 動作ベースの検出 (VPC、API、DNS の分析) を行うために GuardDuty を有効にします。
- ドリフト (インターネットゲートウェイやパブリック IP など) を検出するために AWS Config ルールを有効にします。
- 完全なトレーサビリティを確保するため、対象アカウント専用の CloudTrail ログを作成し、マルチリージョンのロギングを有効にします。
- VPC フローログと Amazon Route 53 のクエリログを有効にすると、マルウェアの動作をより詳しく把握できる場合があります。
- IAM とアクセス許可
- AWS IAM Access Analyzer のポリシー生成を使用してポリシーを生成します。この機能を使用すると、エンティティのアクセスアクティビティに基づいて IAM ポリシーを生成できます。その後、アカウントでの運用に必要な内容だけにポリシーを絞り込むことで、最小権限の原則に従うことができます。
- サンドボックスのロールにアクセス許可の境界を適用して、権限の範囲を制限します。
- IAM のアクセス許可では、該当する場合はクロスアカウントアクセスを禁止するか、最小限に抑えます。
- マルウェア解析の範囲外のサービスの使用を制限します。環境内で特定のサービスだけの使用を許可する方法については、こちらのドキュメントを参照してください。
- ライフサイクルとコストの管理
- 自動化の仕組み (AWS Lambda や Amazon EventBridge など) を使用して、スケジュールに従ってリソースをシャットダウンまたは削除します。
- AWS Budgets と請求アラートを有効にして、支出をモニタリングします。詳細については、「AWS Budgets のベストプラクティス」を参照してください。
- コスト配分、所有者の明確化、サポートなどのユースケースに役立つようにタグを付けます (例:
Environment=sandbox, Purpose=malware-analysis)。詳細については、「AWS リソースのタグ付けのベストプラクティス」を参照してください。
まとめ
マルウェア解析は、最新のセキュリティ運用において効果的な手段となりえます。ただし、クラウド環境で実施する場合は、厳格なアーキテクチャ設計とシステムレベルのポリシーの遵守が求められます。AWS は、安全で分離された、ポリシーに準拠した環境の構築に必要なツールとサービスを提供しています。
このガイドでは、分離、可視性、コントロールを重視したマルウェア解析サンドボックスを AWS で作成するための多層防御のアプローチを紹介しました。VPC の構成や IAM の境界から、モニタリングや組織のガードレールに至るまで、各レイヤーが AWS 環境全体へのリスクを軽減しながら、管理された、再現性のある環境の実現に貢献します。
これらのパターンに従うことで、セキュリティチームは、AWS 環境全体の完全性、セキュリティ、ガバナンスを損なうことなく、脅威を調査できるようになります。
この記事に関するご質問やフィードバックがある場合は、AWS サポートにお問い合わせください。
本ブログは Security Solutions Architect の 中島 章博 が翻訳しました。