AWS 기술 블로그
AWS를 활용한 CMMC Level 2 인증 준비: 국내 방산 기업을 위한 안내
서론
미국 국방부(DoD)와 계약하거나 미국 방산 기업의 공급망에 참여하는 국내 기업은 계약에 적용되는 사이버 보안 요구사항을 확인해야 합니다. 2025년 11월 10일 CMMC(Cybersecurity Maturity Model Certification) 조달 규칙이 발효되면서 적용 대상 조달에 CMMC 요구사항이 단계적으로 반영되고 있습니다. 필요한 CMMC 수준과 평가 방식은 조달 공고 및 계약 조건에 따라 달라집니다.
어느 수준이든 공통으로 필요한 것은 CUI(Controlled Unclassified Information)를 보호하는 통제된 환경입니다. AWS의 기반 보안 통제와 관리형 서비스를 활용하면 이 환경을 구축하고 운영하는 부담을 줄일 수 있습니다. CUI를 다루는 전용 환경에 접근 통제, 데이터 보호, 로깅을 구성하면 업무별 보안 설정과 조직의 정책과 절차, 평가 증적 준비에 역량을 집중할 수 있습니다.
이 글에서는 CMMC Level 2 (C3PAO) 인증을 준비하는 국내 방산 기업을 위해 AWS에서 CUI(Controlled Unclassified Information) 보호 환경을 설계하는 방법을 소개합니다. 정보 접근 권한 확인부터 리전과 서비스 선택, 고객 책임과 평가 범위 산정, AWS 서비스 구성까지 순서대로 살펴봅니다. 이어서 연구 워크로드를 위한 SRE 참조 아키텍처와 AWS Security Assurance Services(SAS)의 준비 지원을 소개합니다.
CUI와 CMMC 2.0, 짧게 정리하면
CUI는 기밀정보는 아니지만 법률과 규정 또는 정부 전체 정책에 따라 보호나 배포 통제가 필요한 정부 관련 정보입니다. 방산 계약에서는 해당 요건에 부합하는 무기체계 도면, 기술 사양, 정비 자료 등이 CUI에 포함될 수 있습니다. FCI(Federal Contract Information)는 정부 계약에 따라 제공되거나 정부를 위해 생성되는 비공개 계약 정보로, 공개 정보나 단순 대금 지급에 필요한 거래 정보 등은 제외됩니다. 실제 정보의 분류와 적용 요건은 계약 및 정보 제공 기관의 지침에서 확인해야 합니다.
DoD는 DFARS 252.204-7012에서 적용 대상 계약자 정보시스템에 NIST SP 800-171 보안 요구사항을 구현하도록 요구해 왔습니다. 이후 DFARS 252.204-7019와 7020에 따른 DoD 평가와 SPRS(Supplier Performance Risk System) 보고 체계가 도입되었습니다. CMMC는 정해진 수준과 평가 방식에 따라 사이버 보안 요구사항을 이행했는지 확인하는 프로그램이며 세 개 레벨로 구성됩니다.
| 레벨 | 보안 요구사항 | 평가 및 유지 요건 |
|---|---|---|
| Level 1 | FAR 52.204-21의 15개 기본 보호 요구사항 | 매년 자체평가 및 지속 준수 확인 |
| Level 2 | NIST SP 800-171 Rev. 2의 110개 요구사항 | 계약에서 정한 방식에 따라 3년마다 자체평가 또는 C3PAO 평가, 매년 지속 준수 확인 |
| Level 3 | Level 2 요구사항에 NIST SP 800-172에서 선정한 24개 요구사항 추가 | 대상 범위의 Final Level 2 (C3PAO)를 전제로 3년마다 DCMA DIBCAC 평가, 매년 지속 준수 확인 |
CMMC 2.0 레벨별 보안 요구사항과 평가 요건
CMMC Level 2는 NIST SP 800-171 Rev. 2의 110개 보안 요구사항을 채택합니다. 계약에서 정한 방식에 따라 Level 2 자체평가 또는 C3PAO 평가가 적용되므로 기업은 자신에게 요구되는 평가 방식을 먼저 확인해야 합니다. 보안 통제의 구현과 증적뿐 아니라 정해진 평가 절차, 결과 등록, 매년의 지속 준수 확인 및 평가 증적 보존도 준비해야 합니다.
국내 기업이 먼저 확인할 정보 접근 권한
CMMC는 CUI 보호를 위한 사이버 보안 요구사항을 이행했는지 평가하며 특정 조직이나 개인에게 해당 정보를 제공할 법적 권한을 부여하지 않습니다. 미국 법인 유무, AWS GovCloud (US) 가입 자격, CMMC 충족 여부, CUI 수령 권한과 접근 권한은 구분해서 판단해야 합니다.
CUI가 모두 미국인(U.S. person)에게만 허용되는 것은 아니지만 CUI 범주와 계약상 배포 제한, EAR와 ITAR 등 적용되는 수출통제 요건을 먼저 확인해야 합니다. 미국 리전이나 AWS GovCloud (US)를 사용하는 것만으로 이 요건이 충족되지는 않습니다. 정보의 수령 권한과 접근 권한을 확인한 뒤 CUI 환경과 허용된 인력의 범위를 정하고 해당 환경을 CMMC 요구사항에 따라 준비합니다. 수출 허가와 외국인 접근의 적법성은 수출통제 전문 법률 자문과 해당 정부 담당 기관에서 확인해야 합니다.
상용 미국 리전에서도 CMMC Level 2 인증을 준비할 수 있습니다
계약과 데이터 취급 조건이 허용한다면 FedRAMP 인증 범위에 포함된 상용 미국 리전의 AWS 서비스를 활용해 CMMC Level 2 인증을 준비할 수 있습니다. AWS GovCloud (US)가 모든 CMMC 고객에게 필수인 것은 아닙니다. 필요한 서비스와 계약 요건을 기준으로 적합한 AWS 환경을 선택해야 합니다. 적용 대상 정보를 외부 클라우드에서 처리, 저장, 전송하는 경우 해당 서비스가 DFARS 252.204-7012에서 요구하는 FedRAMP Moderate와 동등한 보안 요건을 충족하는지 확인해야 합니다. 사고 보고, 매체 보존, 조사 지원 등 관련 요구사항을 반영한 계약과 운영 절차도 필요합니다. AWS의 FedRAMP 인증이 고객의 CMMC 인증을 대신하지는 않으며 평가 대상은 고객의 환경과 운영입니다.
| 리전 예시 | 현행 FedRAMP 표기 | 선택 시 확인 사항 |
|---|---|---|
| 미국 동부(us-east-1) 미국 서부(us-west-2) |
Class C (기존 Moderate baseline) |
사용할 서비스의 인증 범위, 계약상 허용 위치, 인력, 수출통제 및 추가 요구사항 |
| AWS GovCloud (US) | Class D (기존 High baseline) |
가입, 자격 증명 보유 요건, 서비스 인증 범위, ITAR 등 적용 요건 |
AWS US East-West 환경은 FedRAMP Certified Class C(기존 Moderate baseline), AWS GovCloud (US)는 Class D(기존 High baseline) 인증을 받았습니다. DFARS 원문에는 Moderate라는 기준이 사용되므로 현행 인증 명칭과 법규상의 표현을 구분해야 합니다. 리전을 선택한 뒤 사용할 서비스가 해당 인증 범위에 포함되는지 Services in Scope에서 확인해야 합니다. AWS GovCloud (US)는 별도의 계정 및 자격 증명 보유 요건이 있으므로 조직과 운영 인력이 이를 충족하는지도 확인해야 합니다. DoD SRG Impact Level과 CMMC 레벨은 별도 체계이며 정부를 대신해 운영하는 시스템 등에는 계약에 따른 추가 요구사항이 적용될 수 있습니다.
AWS로 CMMC 준비 부담을 줄이는 방법
AWS가 담당하는 보안 통제와 증적을 활용합니다
온프레미스 데이터센터를 직접 운영한다면 물리 보안, 하드웨어 수명주기, 네트워크 인프라 등 직접 운영하는 범위의 통제를 구현하고 증적을 관리해야 합니다. AWS에서는 공동 책임 모델에 따라 AWS가 담당하는 기반 인프라의 보안 통제를 활용하고 고객이 구성하고 운영할 영역을 구체적으로 정할 수 있습니다. AWS와 고객의 보안 책임은 AWS 공동 책임 모델(Shared Responsibility Model)에 따라 나뉩니다.
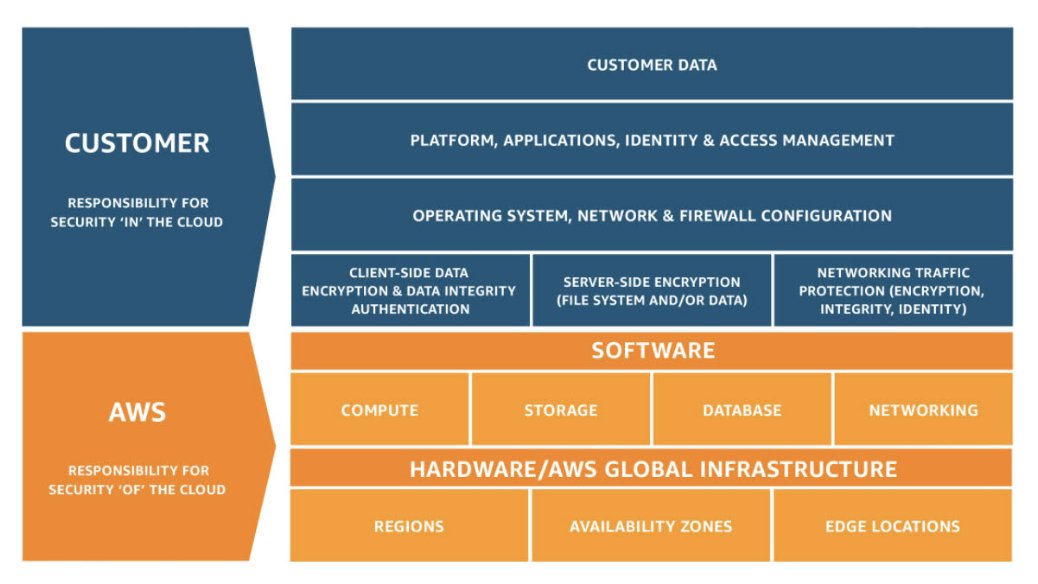
AWS 공동 책임 모델
“클라우드 자체의 보안”은 AWS가 책임지고, 고객은 “클라우드 안에서의 보안”에 집중합니다.
사용 중인 AWS 서비스와 인증 범위에 적용되는 보안 통제 및 증적을 활용하면 일부 구현과 증적 작업을 줄일 수 있습니다. 고객 환경의 110개 요구사항 충족 여부는 AWS와 고객의 책임 분담을 반영해 입증해야 합니다.
준비 초기에는 AWS Artifact의 규정 준수 자료와 고객 책임 매트릭스(CRM)에서 AWS가 담당하는 부분과 직접 구현하고 운영할 부분을 확인해야 합니다. 사용하는 서비스, 리전, 아키텍처와 문서 버전에 맞는 상속 가능 통제와 증적을 검토해 시스템 보안 계획서(SSP)에 반영하면 데이터와 접근 권한, 애플리케이션 설정, 조직의 운영 절차에 필요한 작업과 평가에 사용할 자료를 정할 수 있습니다.
보안 구성 점검과 증적 수집에 자동화를 활용합니다
AWS Config의 CMMC 2.0 Level 2 Conformance Pack으로 일부 요구사항과 관련된 AWS 리소스 구성을 점검하고 구성 이력과 변경 이력을 수집할 수 있습니다. AWS CloudTrail은 AWS API 활동을 기록합니다. 이 구성 정보와 로그는 보안 통제의 구현 상태를 지속적으로 확인하고 평가 증적을 준비하는 데 도움이 됩니다. 필요한 수집 범위와 보존 기간을 정하고 기록을 구현 설명 및 운영 문서와 연결하면 반복되는 평가 준비에 활용할 증적을 관리할 수 있습니다. 110개 요구사항에는 정책과 절차 문서화, 인력 보안, 교육처럼 도구가 대신할 수 없는 항목이 다수 포함되어 있습니다. 자동 점검은 기술 통제의 상시 가시성으로 이해하고 조직적 통제의 준비는 별도로 진행해야 합니다.
기반 환경을 코드로 반복 배포합니다
Landing Zone Accelerator on AWS(LZA)를 활용하면 다중 계정 기반 환경의 구성을 코드로 관리하고 반복 배포할 수 있습니다. 상용 리전과 AWS GovCloud (US)에 조직의 요구사항에 맞는 공통 기반을 마련하고 워크로드별 보안 설정과 운영 절차를 구체화할 수 있습니다. 공개된 CMMC 고객 패키지 안내는 AWS GovCloud (US)의 LZA 활용을 기준으로 하므로 상용 리전에 적용할 때는 최신 Artifact 패키지의 지원 범위와 통제 매핑을 확인해야 합니다.
AWS에서 운영하는 Controlled Working Environment(CWE)는 Coalfire Federal의 평가에서 110점을 받아 CMMC Level 2 인증을 획득했습니다. 이 글에서 소개하는 참조 구성은 각 조직의 계약 요건과 평가 범위에 맞게 구체화하고 검증해야 합니다.
CUI Enclave로 평가 범위를 관리합니다
AWS 계정, VPC, 접근 정책을 이용하면 CUI를 다루는 전용 Enclave의 논리적 경계를 구성할 수 있습니다. CUI가 포함된 도면을 사내 메일이나 공용 파일 서버에서도 취급한다면 해당 시스템 역시 검토하고 실제 데이터 흐름과 보안 의존 관계를 SSP와 자산 목록에 반영해야 합니다. 흩어진 CUI를 이 환경에서 취급하도록 업무 흐름을 정리하고 일반 업무 환경과 분리하면 보호할 자산과 적용할 통제를 명확히 하는 데 도움이 됩니다. 평가 범위는 CUI를 처리, 저장, 전송하는 자산과 보안 보호 자산 등을 규정의 자산 분류 기준에 따라 정합니다.
AWS 서비스로 구현하는 CMMC 준비 환경
다음 구성은 AWS 서비스를 조합해 CUI 환경의 주요 기술 통제를 구현하는 예시입니다. 가상 데스크톱 기반의 업무 접근, 저장 데이터 보호, 중앙 보안 운영을 공통 기반으로 마련하고 고객의 계약 조건과 워크로드에 맞게 구체화할 수 있습니다. 승인된 사용자가 통제된 경로로 접근하고 정의된 인증, 접근, 관리 이벤트를 감사 로그로 수집합니다. CUI를 처리, 저장, 전송하는 실행 환경과 저장소, 백업, 승인된 연계 시스템을 범위에 포함하고 VDI 단말로 데이터가 반출되지 않도록 제한합니다. 보안 운영과 로그 보관의 권한을 워크로드 운영 권한과 분리하고 중앙 관리 정책과 보존 정책을 적용합니다.
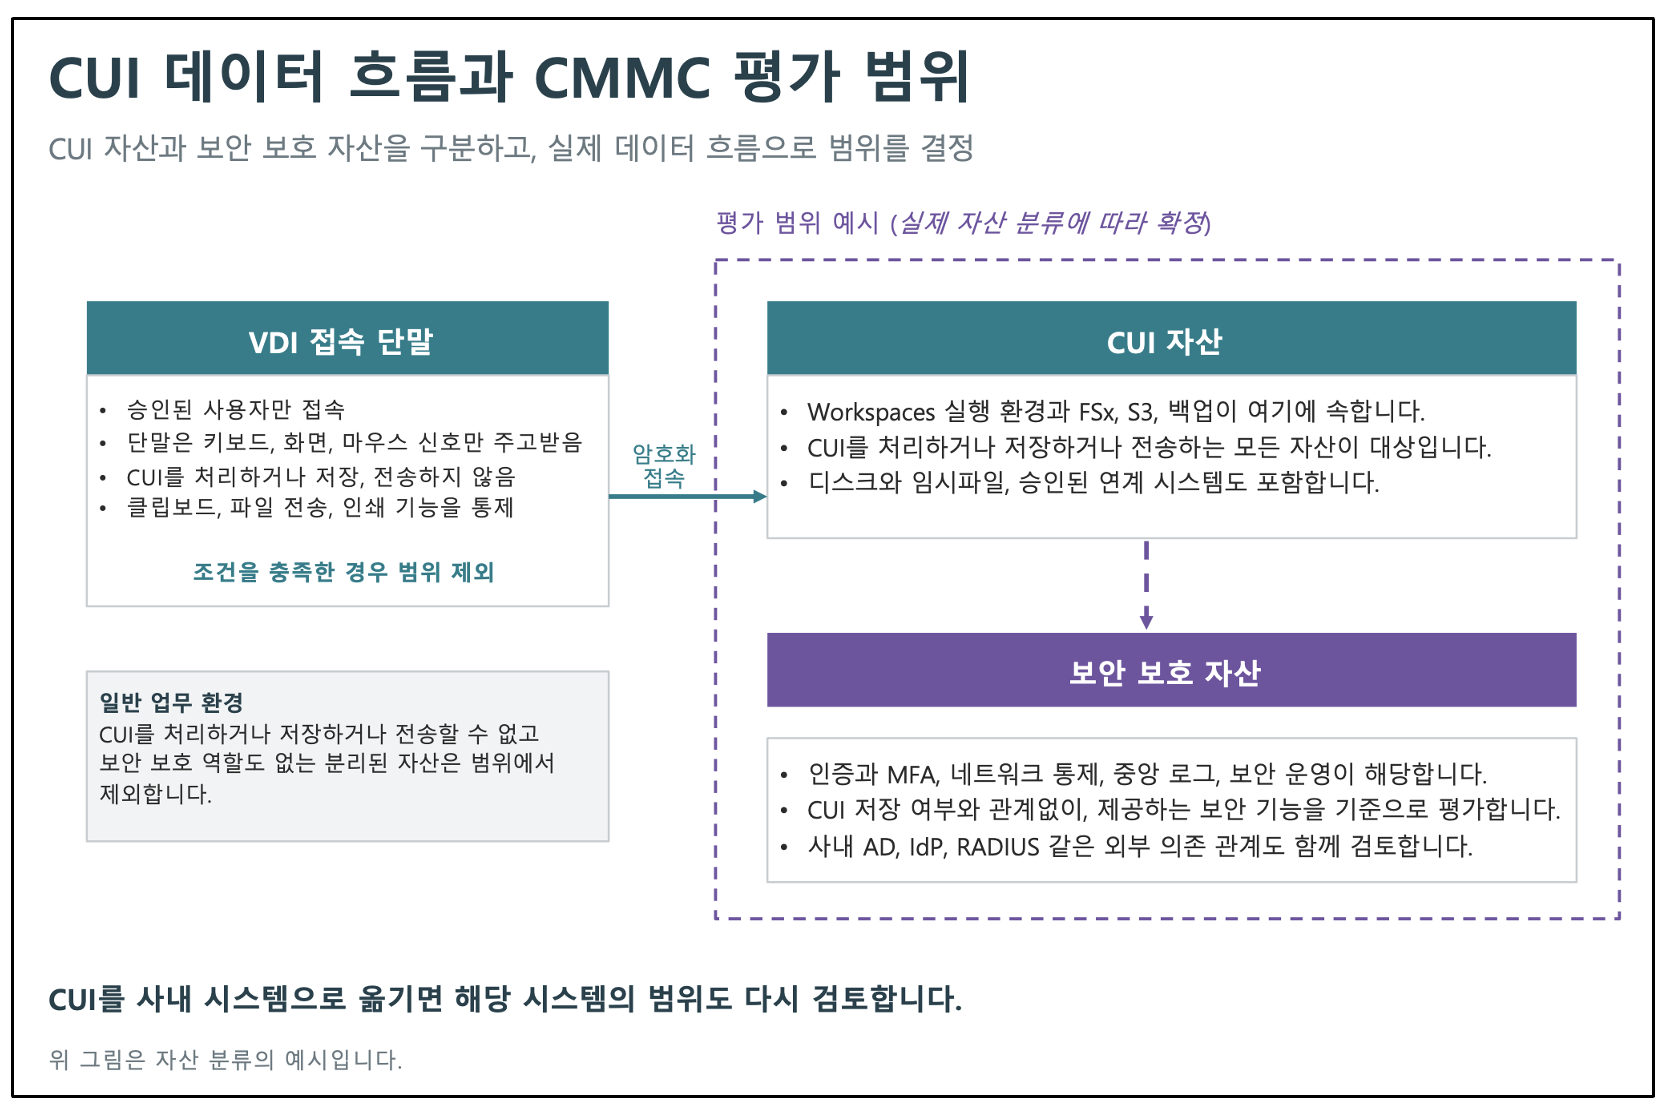
CUI 데이터 흐름과 평가 범위의 개념도
그림의 점선은 CUI 자산과 보안 보호 자산을 포함한 평가 범위의 예시입니다.
VDI 클라이언트 단말은 키보드, 화면, 마우스 외에 CUI를 처리, 저장, 전송하지 않도록 구성하면 범위 밖 자산으로 분류할 수 있습니다. WorkSpaces는 클립보드 리디렉션과 원격 인쇄 등 반출 기능을 지원하므로 서비스와 클라이언트에 맞는 차단 설정이 필요합니다. 인증, 로그, 네트워크 보안 기능을 담당하는 사내 자산은 별도로 범위를 검토해야 합니다. 평가 범위는 AWS 계정 경계와 같지 않습니다. CUI를 사내 시스템으로 전송하는 경우 해당 시스템도 범위를 다시 검토해야 합니다. 사내 AD, IdP, MFA 등 보안 보호 역할을 하는 자산이 포함될 수 있습니다.
다음 그림은 관리, 보안, 네트워크, CUI 워크로드를 4개 계정으로 구분하고 사용자 접속, 워크로드 통신, 정책 적용, 보안 정보 수집의 관계를 보여줍니다.
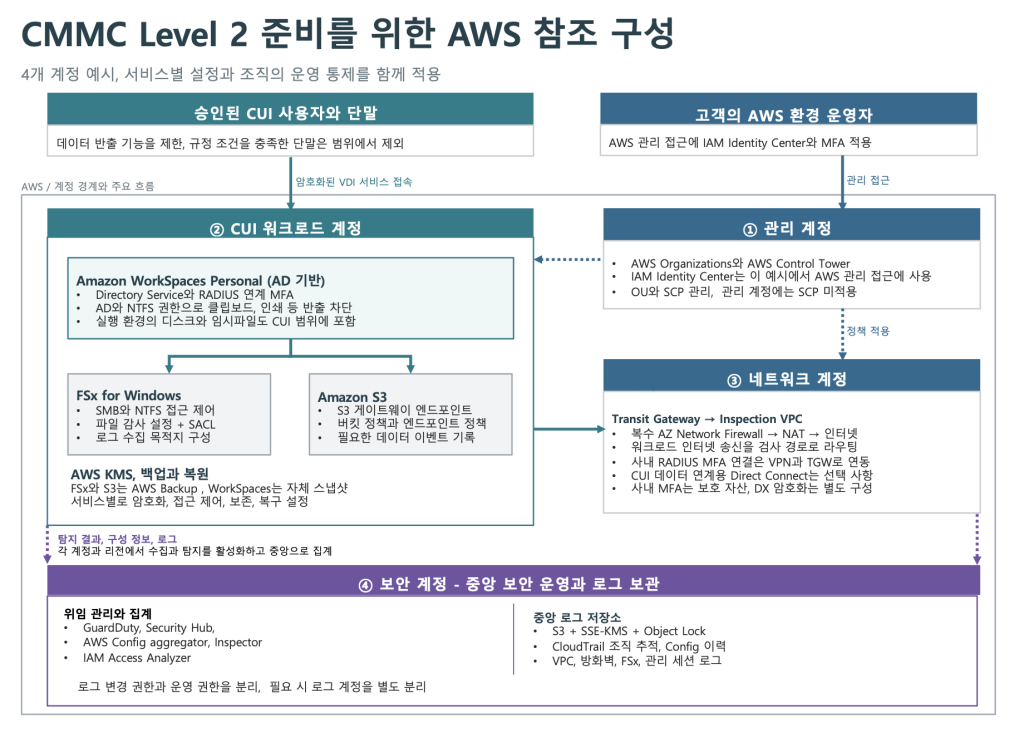
CMMC Level 2 준비를 위한 AWS 참조 구성(4개 계정 예시)
계정 구조와 권한 분리
관리, 보안, 네트워크, CUI 워크로드의 역할을 계정 경계로 구분하고 IAM 정책과 리소스 정책, SCP로 권한 분리를 구현합니다. 워크로드 관리자가 보안 계정의 로그나 네트워크 통제를 변경할 권한을 갖지 않도록 교차 계정 접근을 제한합니다. SCP는 연결된 조직 계층의 멤버 계정에 적용되며 관리 계정에는 적용되지 않습니다. 새 계정도 적절한 OU와 정책에 연결하고 Control Tower에 등록해야 합니다. 이 그림의 4계정은 역할 구분 예시이며 실제 계정 구성은 Control Tower 버전과 서비스 통합 설정에 맞게 정합니다.
사용자 접속과 서버 관리
이 예시는 AD 기반 Amazon WorkSpaces Personal과 AWS Managed Microsoft AD를 사용하고 사내 RADIUS MFA 서버를 Site-to-Site VPN과 Transit Gateway로 연계하는 구성을 전제로 합니다. RADIUS 통신이 가능하도록 디렉터리 서브넷의 라우팅, 보안 그룹, 네트워크 ACL을 구성하고 해당 MFA 인프라도 보안 보호 자산으로 검토합니다. WorkSpaces의 사용자 인증과 MFA는 AWS 관리 콘솔 접근에 사용하는 IAM Identity Center의 MFA와 별도로 설정합니다. 사용자 단말은 서비스의 암호화된 스트리밍 경로로 접속하며 이 경로를 워크로드 VPC의 중앙 인터넷 송신 경로와 구분합니다. 선택적으로 사내 CUI 시스템을 연결하는 경우 Site-to-Site VPN 또는 Direct Connect와 적절한 전송 암호화를 구성합니다. Direct Connect는 전송 데이터를 기본적으로 암호화하지 않습니다. 지원되는 애플리케이션 서버의 관리에는 AWS Systems Manager Session Manager를 사용하고 지원 세션의 입출력 로그를 S3 또는 CloudWatch Logs로 수집하도록 설정할 수 있습니다. SSH 및 포트 포워딩 세션의 내용 로깅은 지원되지 않으므로 별도 접근 정책이 필요합니다. 이 기능을 WorkSpaces 사용자의 화면 세션 녹화와 동일하게 해석해서는 안 됩니다.
데이터와 백업 보호
CUI는 WorkSpaces 실행 환경과 지정된 저장소, 백업을 포함한 관리 범위 안에서 취급합니다. 도면과 문서는 Amazon FSx for Windows File Server의 AD 권한과 NTFS 권한으로 접근을 통제하고 파일 접근 감사 기능, 대상 파일과 폴더의 SACL, 로그 수집 목적지를 설정합니다. 이 예시의 S3 게이트웨이 엔드포인트는 워크로드 VPC에 구성하며 버킷 정책과 엔드포인트 정책, 필요한 데이터 이벤트 수집 범위를 설정합니다. 실제 CUI 보호에 사용하는 암호 모듈과 설정은 서비스와 전송 경로별로 확인해야 합니다. 각 저장 서비스와 연동되는 AWS KMS 키로 저장 암호화를 적용하며 AWS KMS는 FIPS 140-3 Security Level 3 검증을 받은 HSM으로 키를 보호합니다. AWS Backup은 이 예시에서 지원 대상인 FSx와 S3의 백업 정책에 활용합니다. WorkSpaces의 루트 볼륨과 사용자 볼륨은 WorkSpaces가 제공하는 스냅샷과 복원 기능을 별도로 검토합니다. 백업과 스냅샷의 암호화, 접근 권한, 보존, 복구 절차를 서비스별로 마련하고 복구가 가능한지 확인해야 합니다.
네트워크 검사와 중앙 보안 운영
워크로드의 인터넷 송신은 Transit Gateway와 검사 VPC를 거쳐 Network Firewall로 전달되도록 라우팅하고 허용된 통신을 정책으로 제한합니다. 복수 가용 영역의 검사 경로와 반환 경로를 함께 구성하고 상태 기반 검사에 필요한 경로 대칭성을 유지하도록 TGW 어플라이언스 모드 등 관련 설정을 검토합니다. S3 게이트웨이 엔드포인트 등 사설 서비스 접근과 VDI 스트리밍 경로, 관리 경로에는 각 경로에 맞는 통제를 적용합니다. AmazonProvidedDNS로 향하는 DNS 트래픽은 Network Firewall의 검사 대상이 아니므로 DNS 통제도 별도로 설계합니다. Inspector는 지원하는 EC2, ECR, Lambda 등 해당 리소스에만 적용하며 WorkSpaces의 OS 보안과 패치, 악성코드 방어는 별도로 설계해야 합니다. AWS Config 기록과 GuardDuty, Security Hub CSPM 등은 대상 계정과 리전에서 활성화하고 보안 계정에서 위임 관리하고 집계합니다. CloudTrail 조직 추적, Config 구성 이력, VPC와 방화벽, FSx, 관리 세션 로그는 서비스별 수집 경로를 구성해 중앙 저장소에 보관합니다. S3 Object Lock의 모드와 기간, 버킷 정책과 KMS 키 정책, 역할 분리로 변경 권한과 삭제 권한을 제한합니다. 보안 운영과 로그 보관 계정을 별도로 분리하면 책임 분리를 더 명확히 할 수 있습니다. C3PAO 평가에 사용한 증적은 CMMC Status Date부터 6년간 보존하고 규정에 따른 해시 정보를 관리해야 하며 이는 모든 운영 로그를 일률적으로 6년 보관한다는 뜻은 아닙니다.
이 구성에 더해 워크로드의 OS 보안, 인력과 교육, 정책과 절차, 사고 대응도 CMMC 요구사항에 맞게 준비해야 합니다.
방산 연구와 분석 워크로드까지 공통 보안 기반을 활용하려는 경우에는 다음 SRE 참조 아키텍처를 참고할 수 있습니다.
규제 준수 보안 환경(SRE) 참조 아키텍처
규제 준수 보안 환경(Secure Regulated Environment, SRE) 참조 아키텍처는 AWS 랜딩 존을 표준화된 형태로 제공합니다. 이 랜딩 존은 필요에 따라 확장할 수 있으며 강화된 보안과 거버넌스, 규제 준수가 필요한 연구 워크로드를 지원하도록 설계되었습니다. 아키텍처는 NIST SP 800-171 개정 2판의 보안 요구사항에 부합하도록 중앙에서 관리하는 클라우드 기반을 구축합니다. 조직은 워크로드마다 보안 통제를 개별적으로 구현하는 대신 보안 통제가 기반 플랫폼에 이미 통합된 규제 준수 환경을 배포할 수 있습니다.
이 아키텍처는 AWS Control Tower, AWS Organizations, 조직 단위(OU), 전용 AWS 계정을 활용해 거버넌스 경계를 설정하고 워크로드를 격리합니다. 연구 환경은 적용되는 규제나 보안 요구사항에 따라 목적별 OU에 배치할 수 있습니다. 여기에는 NIST SP 800-171/CMMC, HIPAA, ISO 27001/GDPR 및 기타 조직의 보안 프레임워크가 포함됩니다. 공통 거버넌스 서비스는 자격 증명 관리와 네트워크 구성, 인증 및 권한 부여를 환경 전반에 걸쳐 중앙에서 맡습니다. 로깅과 모니터링, 기본 보안 설정도 같은 방식으로 한곳에서 관리합니다.
보안 및 규제 준수 기능은 아키텍처 전반에 통합되어 있습니다. AWS IAM과 IAM Identity Center, AWS Config, AWS Security Hub, Amazon GuardDuty, Amazon CloudWatch, AWS KMS, AWS Audit Manager, AWS Artifact, AWS Directory Service 등의 서비스가 그 역할을 맡습니다. 이들 기능은 중앙 집중식 자격 증명 관리와 암호화, 구성 모니터링을 담당하고 위협 탐지와 보안 이벤트에 대한 가시성, 감사 지원까지 아우릅니다. 또 설정된 보안 기준에 따라 환경을 지속적으로 평가합니다.
이 기반 위에서 아키텍처는 여러 가지 보안 연구 환경 이용 모델을 지원합니다. Amazon WorkSpaces와 AppStream, SageMaker 기반 AI/ML 환경, AWS ParallelCluster, 그 외 통제된 연구용 컴퓨팅 및 데이터 서비스가 여기에 해당합니다. 방위산업계(DIB)는 목적에 맞게 구축된 환경을 이용하고 기반 랜딩 존은 보안과 네트워크, 자격 증명, 로깅, 거버넌스의 통제를 일관되게 유지합니다.
CUI를 보호해야 하는 워크로드라면 SRE가 미리 설계된 기술적 기반을 제공합니다. NIST SP 800-171 개정 2판의 요구사항이 그 설계의 중심입니다. 연구 프로젝트마다 보안 통제를 별도로 설계해야 하는 부담을 줄일 수 있습니다. 또한 조직은 반복 적용 가능한 아키텍처, 표준화된 구성, 문서화된 보안 패턴, 재사용 가능한 운영 절차를 활용해 새로운 연구 환경을 배포할 수 있습니다. SRE는 연구 워크로드를 보안과 거버넌스 기반에서 분리합니다. 연구자나 방위산업계는 업무에 필요한 컴퓨팅과 분석, AI/ML, 고성능 컴퓨팅(HPC), 협업 기능을 제공받습니다. 랜딩 존은 이러한 워크로드를 통제된 연구 환경에서 운영하는 데 필요한 기능을 중앙에서 맡습니다. 자격 증명 관리와 네트워크, 암호화, 모니터링, 로깅, 구성 관리, 거버넌스가 그 범위입니다.
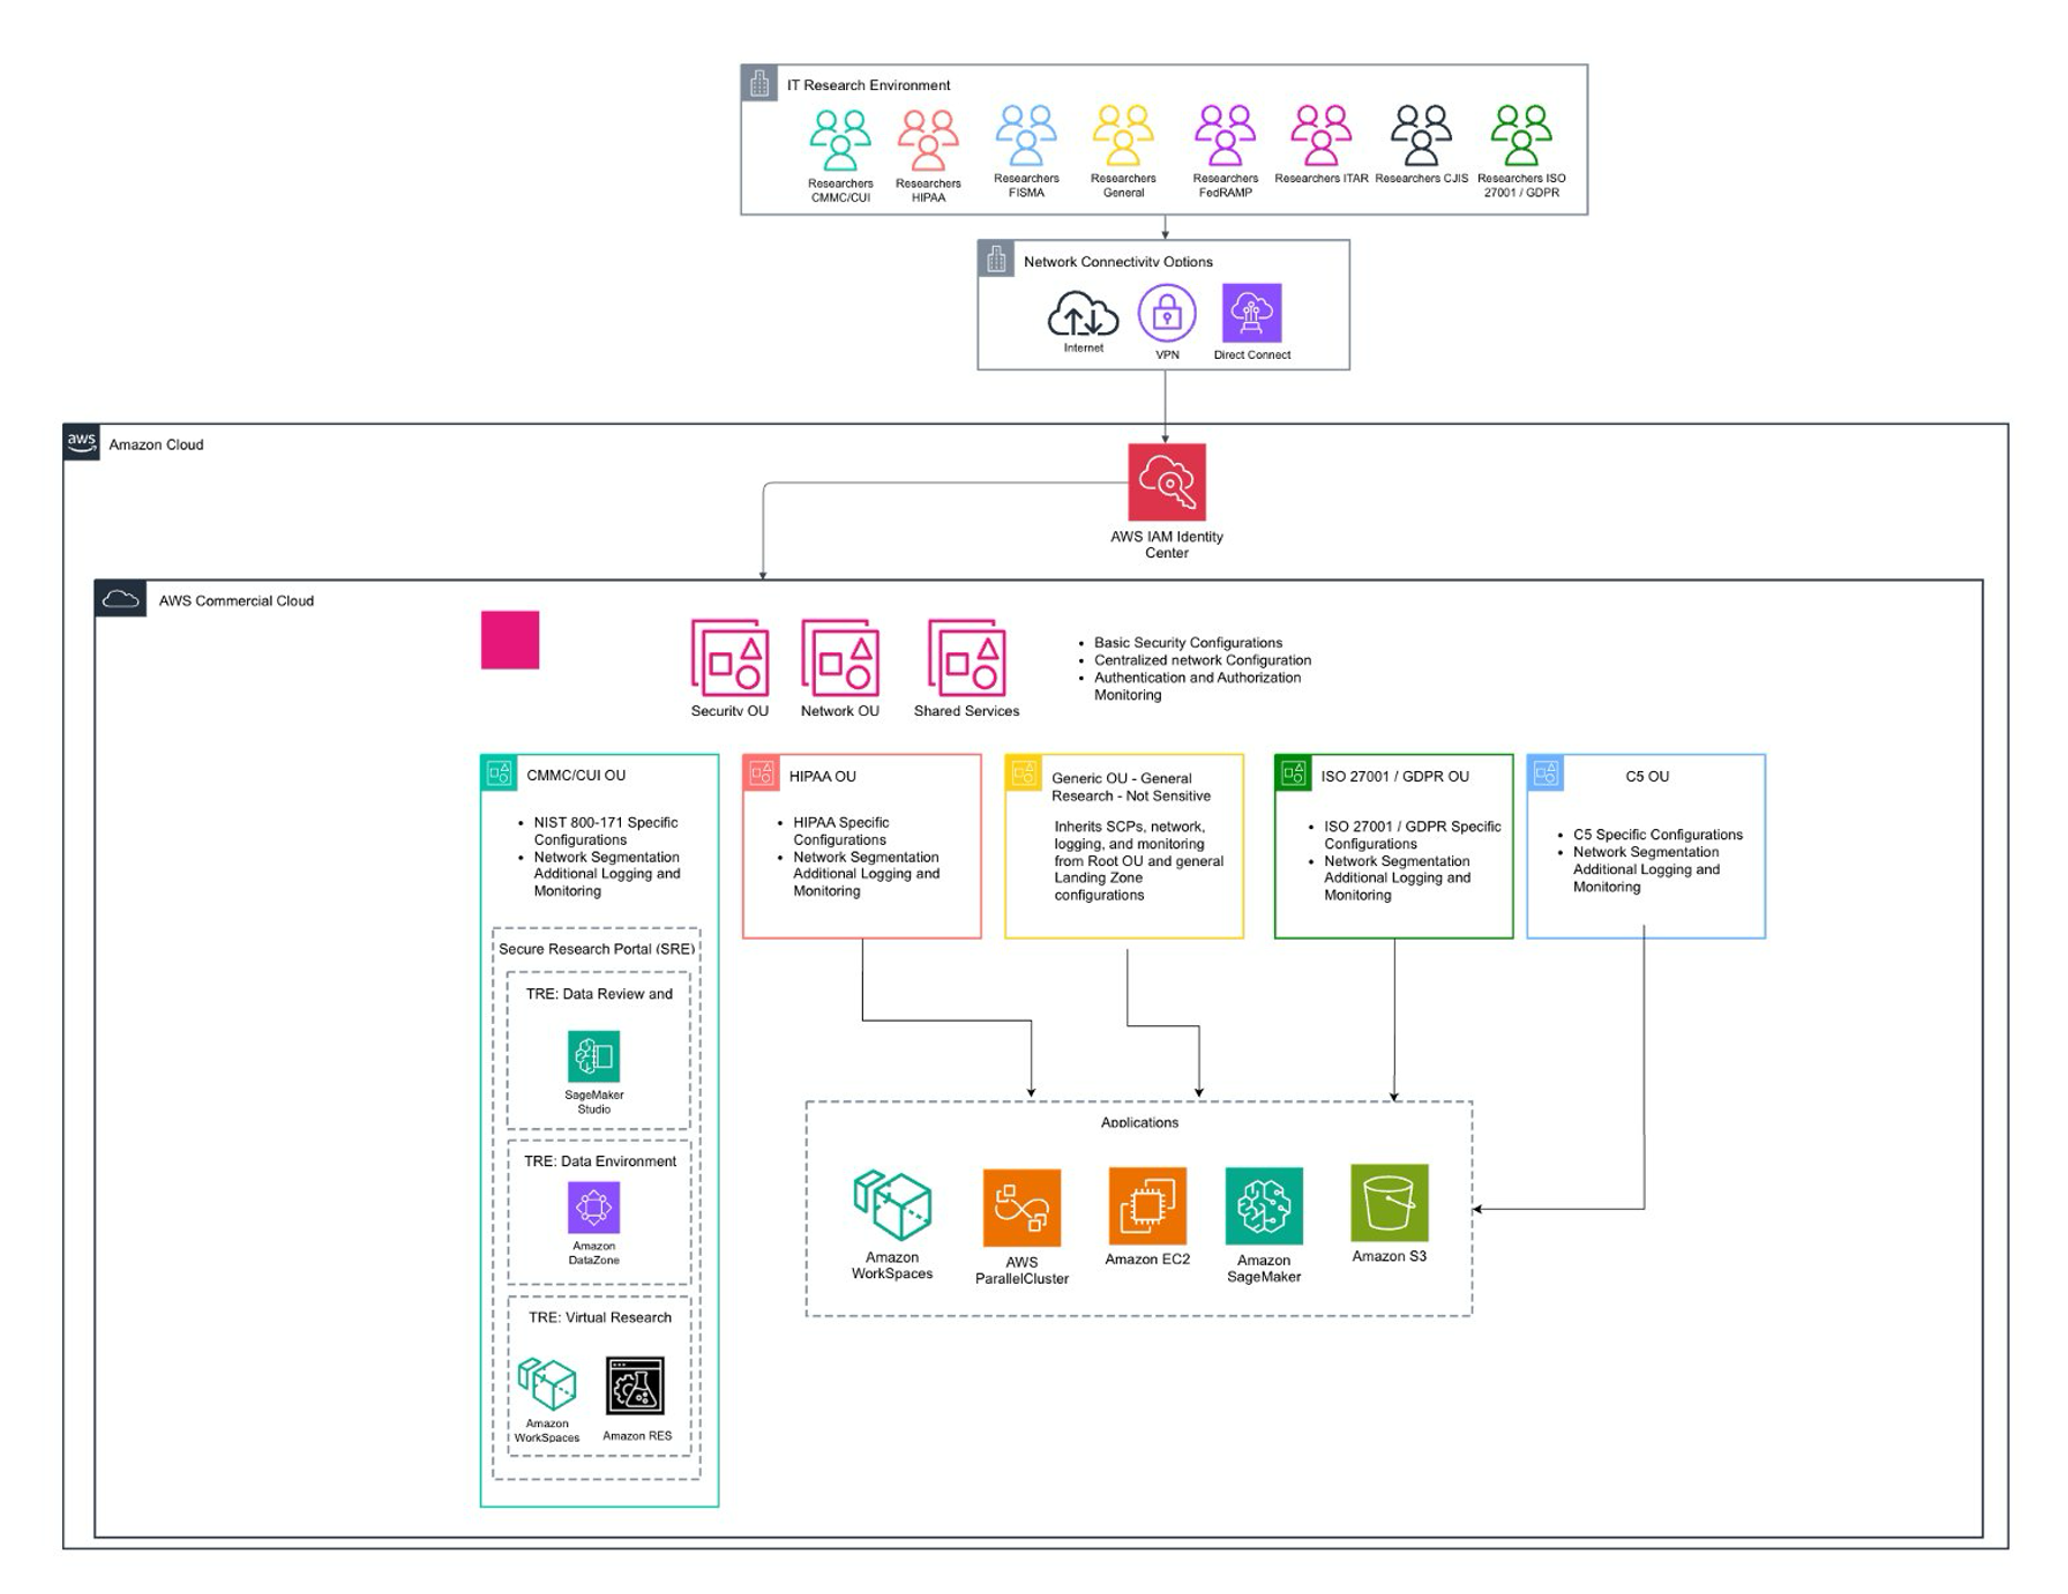
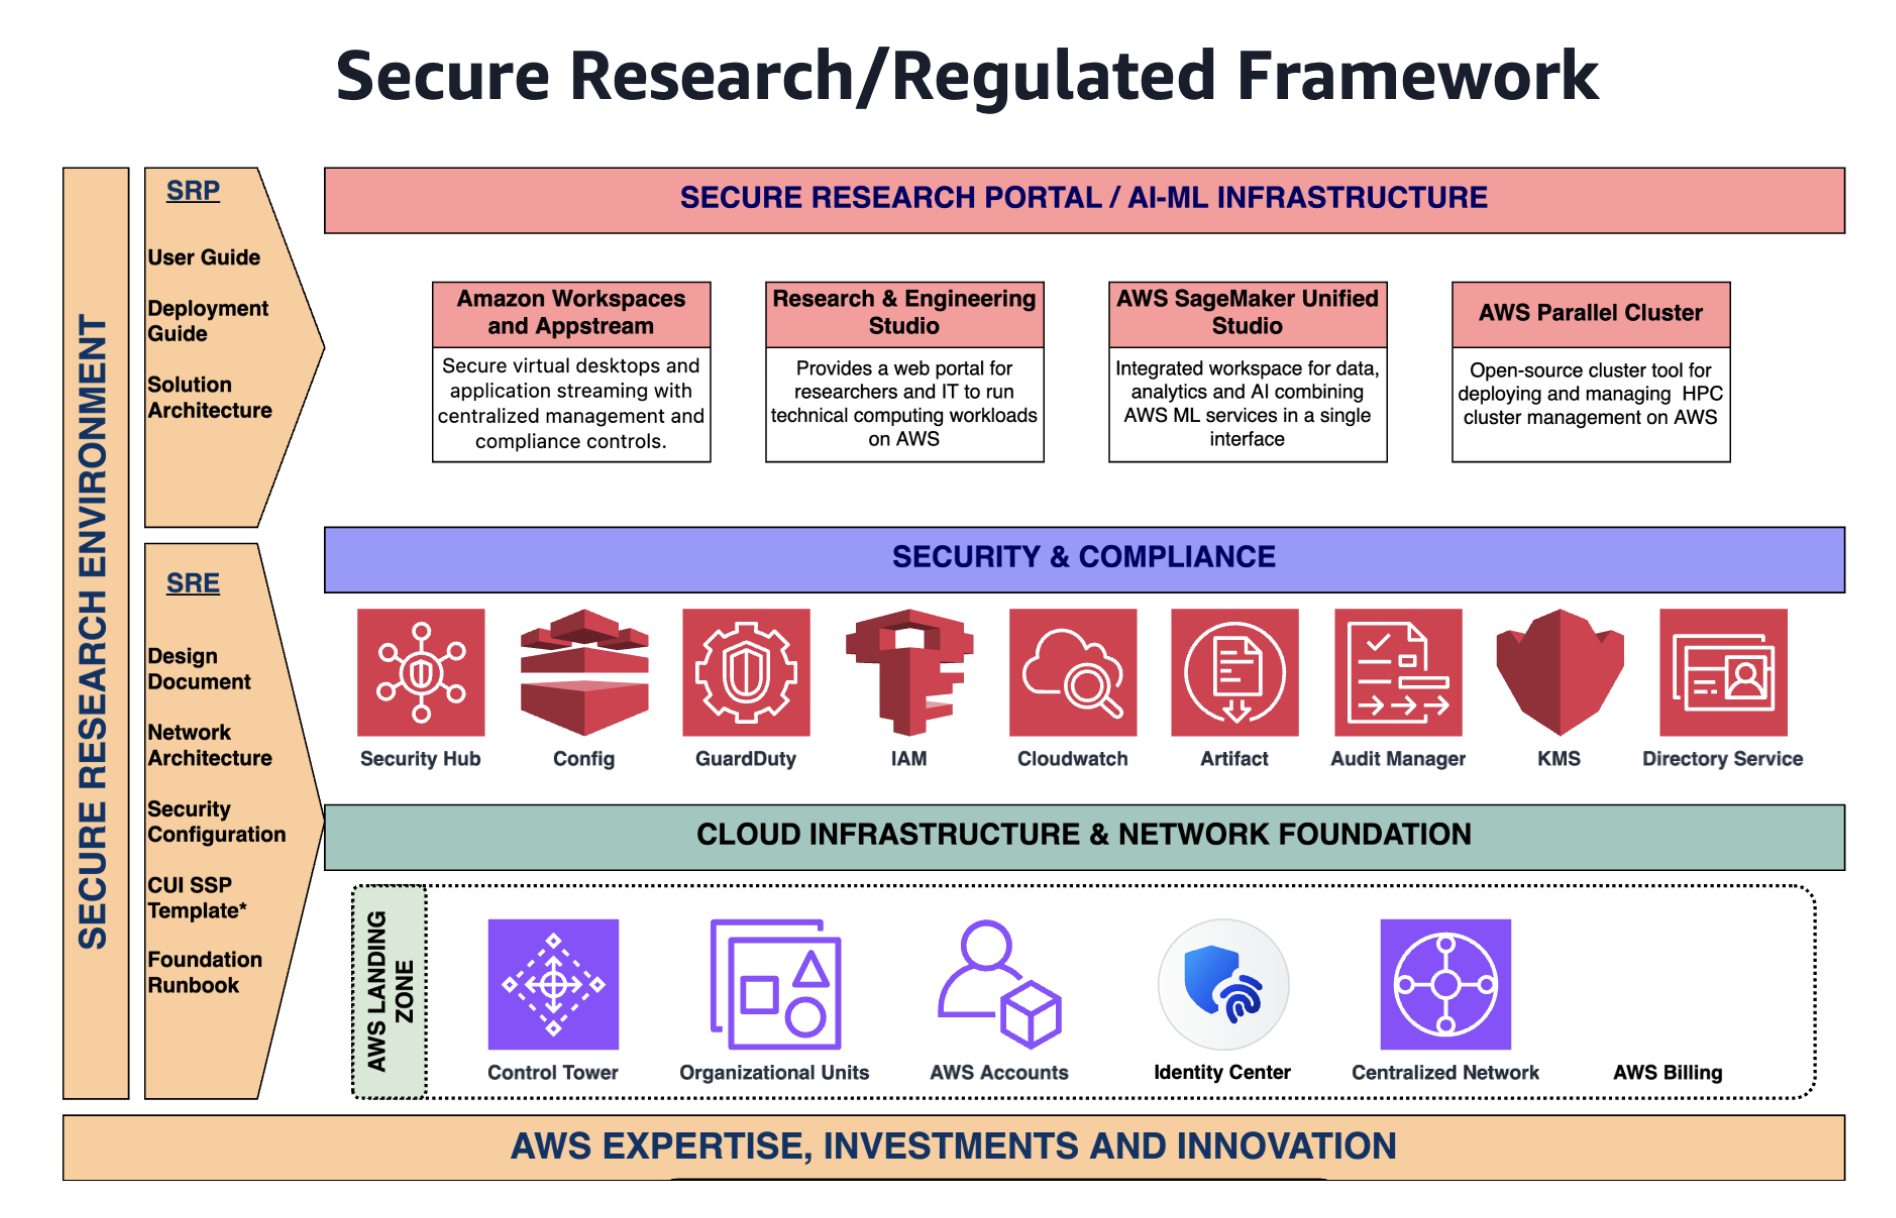
AWS Secure Research Environment 참조 아키텍처
AWS Security Assurance Services와 함께하는 CMMC 준비
CMMC 준비는 기술 환경을 구축하는 것만으로 끝나지 않습니다. 평가 범위 설정, 시스템 보안 계획서(SSP) 작성, 제3자 평가기관(C3PAO)의 평가 대응에 이르기까지 규제 준수 전 과정에 걸친 경험이 필요합니다. 이 과정에서 한국 고객은 AWS 담당 어카운트 팀과 함께 글로벌 AWS Security Assurance Services 팀의 지원을 받을 수 있습니다.
여기서 명확히 해야 할 점이 있습니다. AWS는 고객에게 CMMC 인증을 발급하는 기관이 아닙니다. 인증 여부는 Cyber-AB가 승인한 독립 평가기관인 C3PAO가 결정합니다. 클라우드 제공업체가 자사 고객을 직접 평가하면 평가의 독립성이 훼손될 수 있기 때문입니다.
AWS Security Assurance Services의 역할은 고객이 평가를 받을 준비를 갖추도록 돕는 것입니다. 감사자의 관점에서 고객 환경을 검토해 실제 평가에서 지적될 수 있는 사항을 사전에 파악합니다.
감사자의 관점을 익히기 위한 교육으로는 미 연방정부 및 국방부(DoD) 워크로드를 다루는 Cloud Audit Academy 과정이 있습니다. 이 과정에서는 AWS 환경에서 평가 증적을 제시하고 검증하는 방법을 배울 수 있습니다.
SAS의 주요 강점
AWS Security Assurance Services(SAS)에는 공인 CMMC 전문가(CCP), 공인 CMMC 평가원(CCA), 수석 CMMC 평가원(Lead CCA) 등 공식 CMMC 자격을 보유한 사이버 보안 전문가가 있습니다. 깊이 있는 CMMC 전문성은 여기서 나옵니다.
팀에는 C3PAO와 함께 공식 CMMC 평가를 수행한 실무자가 참여하고 있습니다. 이들의 경험은 실제 평가에서 CMMC 요구사항이 어떻게 해석되고 구현되며 증적으로 입증되고 평가되는지에 대한 구체적인 이해를 더합니다. SAS는 이러한 평가 경험과 규제 지식, AWS 기술 전문성을 결합해 고객이 실제 평가 관점을 반영한 보안 환경을 설계하고 운영하도록 지원합니다. 기술 구현과 CMMC 평가 준비 사이의 간극은 이렇게 좁혀집니다.
AWS SAS CMMC Compliance Accelerator
AWS Security Assurance Services(SAS)의 CMMC Compliance Accelerator는 조직이 AWS 환경의 CMMC 평가를 준비할 수 있도록 실제 평가 관점을 반영한 체계적인 접근법을 제공합니다. 이 방법론은 규제 준수상의 미비점을 파악하는 데서 멈추지 않습니다. 고객이 명확한 근거를 갖춘 평가 범위를 설정하고 요구사항을 환경에 매핑하도록 지원합니다. 보안 통제 구현을 검증하고 미비점을 개선하는 일도 함께합니다. 또한 지속적으로 운영할 수 있는 보안 통제를 설계하고 구현하며 CMMC 평가에서 이를 입증하도록 돕습니다.
1. 현황 파악 및 범위 설정: 근거가 명확한 CMMC 평가 범위 수립
SAS는 고객과 협력해 명확하고 정확하며 평가 시 근거를 제시할 수 있는 CMMC 평가 범위를 수립합니다. 먼저 통제 대상 비기밀 정보(CUI)가 어디에서 저장, 처리, 전송되는지 파악합니다. 이어 해당 환경과 관련된 인력, 기술, 시설, AWS 서비스, 외부 서비스 제공업체, 보안 의존 관계를 식별합니다.
SAS는 CUI 데이터 흐름, 네트워크 분리, 접근 경로, 자산 목록, 아키텍처, 시스템 보안 계획서(SSP)를 포함한 기존 문서를 검토합니다. 이 검토로 문서에 정의된 범위가 실제 구현된 환경을 반영하도록 돕습니다. 그렇게 세운 평가 범위가 이후 모든 CMMC 준비 활동의 토대입니다.
2. 보안 통제 매핑: CMMC 요구사항을 실제 환경에 연결
평가 범위가 정해지면 SAS는 적용 대상 CMMC 요구사항을 고객 환경에서 사용하는 기술과 구성, 프로세스, 보안 메커니즘에 매핑하도록 지원합니다. 그러면 각 CMMC 요구사항이 AWS 서비스와 고객 관리 구성요소 전반에서 어떻게 구현되는지 추적할 수 있습니다. 이 과정에서는 보안 의존 관계와 추가 분석이 필요한 영역, 보안 통제를 자동화할 수 있는 부분도 함께 짚습니다. Compliance Accelerator의 전체 방법론은 통제 항목 간 대응표와 통제 자동화 매트릭스 등의 산출물 작성도 지원합니다.
3. 보안 통제 검증: 구현 상태와 증적 확인
SAS는 아키텍처와 문서 검토, 기술적 검증, 시스템 테스트로 보안 통제의 설계와 운영 효과성을 살펴봅니다. 이를 CMMC 준비에 적용하면 보안 통제가 의도대로 구현되었는지, 조직이 해당 구현을 입증할 적절한 증적을 제시할 수 있는지를 평가자의 눈으로 확인할 수 있습니다. 이후 식별된 미비점과 위험을 문서화하고 우선순위를 지정해 고객에게 갭 분석 보고서와 실행 가능한 개선 작업 목록을 전달합니다.
4. 규제 준수 엔지니어링: 개선, 구현 및 자동화
Compliance Accelerator의 지원은 미비점을 파악하는 단계에서 끝나지 않습니다. SAS는 고객이 AWS 환경의 구현 수준을 강화할 수 있도록 구체적인 개선 지침과 규제 준수 엔지니어링 지원을 제공할 수 있습니다. 여기에는 코드형 인프라(Infrastructure as Code, IaC)와 코드형 정책(Policy as Code), 예방 및 탐지 가드레일이 들어갈 수 있습니다. 기존 업무 흐름과 CI/CD 파이프라인에 보안 통제를 통합하는 일, 일부 통제 항목에 대한 증적 수집 자동화도 포함될 수 있습니다.
이러한 접근법은 조직이 수작업으로 규제 준수 상태를 유지하는 방식에서 벗어나 반복 적용과 확장이 가능한 보안 통제를 구현하도록 돕습니다.
5. CMMC 평가 준비: 규제 준수 입증 준비
마지막 단계에서는 고객이 평가 과정에서 보안 통제의 구현 상태와 이를 뒷받침하는 증적을 제시할 수 있도록 준비하는 데 집중합니다. SAS는 보안 통제 증적 생성, 테스트, 문서화, 미비점 개선, 평가 준비, 평가 활동 관리에 관한 지침을 제공할 수 있습니다. 또한 테스트와 증적 수집을 자동화할 수 있는 부분을 찾아 조직이 보다 지속 가능한 방식으로 규제 준수를 관리하도록 돕습니다. 고객의 실제 운영 방식에 부합하는 시스템 보안 계획서(SSP)와 정책, 절차 같은 산출물을 작성할 때 필요한 지침과 지원도 제공합니다.
CMMC 여정 전반에서 AWS SAS가 지원하는 방식
AWS Security Assurance Services는 CMMC 여정 전반에 걸쳐 고객을 지원할 수 있습니다. 근거가 명확한 CMMC 평가 범위를 수립하는 단계부터 평가에서 보안 통제의 효과성을 입증하기 위한 준비까지가 그 범위입니다. SAS는 AWS 보안 및 규제 준수 전문성에 실제 평가 관점을 반영한 방법론을 결합합니다. 그 결과 고객이 자사의 AWS 환경에 CMMC 요구사항이 어떻게 적용되는지 이해하고 해당 요구사항을 기술적 통제와 조직적 통제에 매핑하며 구현 상태와 증적을 검증하도록 돕습니다. 미비점을 식별하고 개선하는 일, 규제 준수 업무를 자동화할 수 있는 부분을 설계하고 구현하는 일도 지원합니다. SAS는 CMMC 준비를 지속적으로 반복할 수 있는 운영 방식으로 정착시키도록 돕습니다. 이를 위해 규제 요구사항을 AWS 아키텍처와 보안 엔지니어링, 운영 프로세스, 증적 생성에 연결합니다. 이러한 지원을 받으면 고객은 평가에 대비하는 동시에 CUI를 보호하고 장기적으로 CMMC 준수 수준을 유지하는 데 필요한 보안 및 규제 준수 기반을 구축할 수 있습니다.
맺음말
이 글의 참조 구성은 계약 요건과 CUI 데이터 흐름에 맞는 AWS 환경을 설계할 때 참고할 수 있습니다. 계약과 데이터 취급 조건이 허용한다면 FedRAMP 인증 범위에 포함된 상용 미국 리전의 AWS 서비스로 CMMC Level 2 인증을 준비할 수 있습니다.
첫 단계에서는 CUI의 범주와 수령 권한, 접근 권한, 그리고 계약에서 요구하는 CMMC 수준 및 평가 방식을 확인합니다. 이후 CUI를 다룰 업무와 인력, 시스템의 범위를 정합니다. 그다음 AWS Artifact의 관련 자료와 적용 가능한 CRM을 활용해 아키텍처와 고객 책임을 구체화하십시오. AWS 환경 설계와 CMMC 평가 준비에 관한 지원이 필요하면 담당 AWS 어카운트 팀에 문의하십시오. 워크로드와 계약 요건에 맞는 AWS 환경, 참조 아키텍처, AWS SAS의 준비 지원을 함께 검토할 수 있습니다.
관련 자료와 다음 단계
- AWS CMMC 안내 및 고객 패키지에서 AWS Artifact의 관련 자료와 고객 책임을 확인할 수 있습니다.
- FedRAMP 서비스 인증 범위에서 사용하려는 서비스가 해당 인증 경계에 포함되는지 확인할 수 있습니다.
- Landing Zone Accelerator on AWS 문서에서 다중 계정 기반 환경의 구성과 배포 방법을 살펴볼 수 있습니다.
- AWS Config CMMC 2.0 Level 2 Conformance Pack에서 AWS 리소스 구성 점검에 활용할 규칙과 요구사항의 매핑을 확인할 수 있습니다.
- CMMC 규정: 32 CFR Part 170에서 평가 요건, 평가 범위와 지속 준수 확인 요건을 확인할 수 있습니다.
저자 소개
Alexandria Burke
Alexandria Burke is a prior cybersecurity executive, current Lead Certified CMMC Assessor, and AWS Senior Security Assurance Leader with over 15 years of experience in cloud security, compliance auditing, and executive risk advisory. She has served as an Acting CISO, federal Inspector General auditor for the Department of the Interior, and trusted advisor to CISOs navigating complex regulatory environments, including CMMC, NIST 800-171/53, FedRAMP, FISMA, HIPAA, HITRUST, and Privacy. Alexandria is known for her ability to translate regulatory mandates into secure, scalable cloud architecture particularly within AWS and highly regulated research and defense environments. She has played a key role in advancing CMMC readiness across industry and cloud service providers alike. She holds a master’s degree in cybersecurity with a focus on defense against cyberterrorism, is CISSP-certified, and actively contributes to the cybersecurity community through mentoring, advisory work, and thought leadership.