Amazon Web Services ブログ
AWS Key Management Service (AWS KMS) の対称キーローテーション間隔の短縮をめぐる考察
本ブログは 2024 年 4 月 12 日に公開された AWS Blog “The curious case of faster AWS KMS symmetric key rotation” を翻訳したものです。
2024 年 4 月 12 日、AWS Key Management Service (AWS KMS) は、対称キーの自動キーローテーションをより短い間隔で実行できるオプションを導入しました。あわせて、オンデマンドローテーション、ローテーションの可視性の向上、および 2 回以上ローテーションされたすべての対称キー (既存のキーを含む) に対する新たな料金上限も導入しました。この記事では、これらの機能と変更点をすべて説明します。また、対称暗号化キーのローテーションが生まれた経緯を幅広く振り返り、ローテーションが必要になるのはどのような場合か、キーをどのくらいの頻度でローテーションすべきかについての推奨事項も紹介します。AWS KMS の自動キーローテーションについて、なぜ存在するのか、いつ有効にすべきか、いつオンデマンドで使用すべきかといった疑問をお持ちの方は、ぜひ読み進めてください。
これまでの経緯
暗号化キーのローテーションが行われるようになったのには、古くからの理由があります。ローマ時代のカエサルが、機密情報を含むメッセージを各地の指揮官に送る必要があったとすれば、キーと暗号を使って通信を暗号化し、保護したことでしょう。この時代に暗号で通信を保護した例は数多く記録されています。アルファベットの各文字を、一定の文字数だけ離れた別の文字に置き換える標準的な換字式暗号が「カエサル暗号」と呼ばれているほどです。ここでいう暗号とは置換の仕組みのことであり、キーとは、暗号文に使う置換後の文字を見つけるために、本来の文字から何文字ずらすかを示す数です。
この種の対称キー暗号に頼るうえでカエサルが抱えていた課題は、双方 (カエサルと配下の将軍たち) がキーを共有し、そのキーを他者の目から守る必要があったことです。攻撃計画の暗号化に使ったキーが、アッピア街道を運ばれる途中でひそかに傍受されていたとしたら、カエサルの秘密の侵攻計画はどうなるでしょうか?カエサルにはそれを知るすべがありませんでした。しかし、キーをローテーションしていれば、読み取られるおそれのあるメッセージの範囲を限定し、リスクを抑えることができたはずです。カエサルが毎年キーをローテーションし、新しいキーに敵がアクセスできなければ、紀元前 52 年に作成されたキーをそのまま使って、翌年に送られたメッセージを読み取ることはできません。このように、キーローテーションによって、すべてではなく一部のキーが侵害された場合に、データが漏洩する範囲 (脅威アクターが閲覧できる内容) を縮小できます。もちろん、キーを変更するたびに、カエサルは新しいキーを伝えるために将軍たちのもとへ使者を送らなければなりませんでした。使者は、気付かないうちに敵に新しいキーを傍受されることがないよう万全を期す必要があり、これは非常に困難な任務でした。
図 1: 紀元前 52 年における安全なキーローテーションとキー配布の最先端技術。
時代は進んで 1970 年代~2000 年代
現代では、デジタルコンピュータシステム向けに設計された暗号アルゴリズムが使われるようになり、キーがアッピア街道を運ばれることはなくなりました。その代わりに、キーはデジタルシステム内を移動し、保護されていないメモリに保存され、ときには利便性のために印刷されることさえあります。キーの漏洩のリスクは依然として存在するため、キーローテーションは引き続き必要です。この時代には、ソフトウェアとハードウェアの両方の技術を使ってデジタル暗号化キーを保護し、ローテーションの必要性を減らす、より強力なセキュリティ保護の仕組みが開発されました。こうした手法による最高レベルの保護では、キーを特定のデバイス内に限定し、平文のままデバイスの外に出ないようにできます。実際に、米国国立標準技術研究所 (NIST) は、こうした暗号モジュールのセキュリティ要件を定めたセキュリティ標準として、FIPS 140 を公開しています。
現代の暗号には暗号化キーの消耗というリスクもある
キーローテーションには、キーの漏洩によるリスクへの対処に加えて、もう 1 つ重要なメリットがあります。それは、現代暗号のデジタル時代においてより顕著になった、暗号化キーの消耗 (wear-out) への対処です。キーは、使用回数が多すぎるだけで、時間の経過とともに弱くなる、つまり「消耗」することがあります。1 つの対称キーで大量のデータを暗号化し、その結果生成された暗号文を脅威アクターが十分に入手すると、脅威アクターはその暗号文を分析し、キーに関する情報を引き出せるようになります。キーの消耗を防ぐための暗号に関する現在の推奨事項は、データの暗号化方法、使用する暗号方式、キーのサイズによって異なります。ただし、堅牢な初期化ベクトル (IV) と大きなキーサイズ (256 ビット) を使用する、適切に設計された AES-GCM 実装であっても、1 つのキーで暗号化するメッセージは 43 億件 (232) 以内とし、各メッセージのサイズは約 64 GiB までに制限する必要があります。
図 2: 何度も使用されると、キーは消耗する可能性があります。
2000 年代初頭、NIST は、連邦政府機関や民間企業がキーローテーションのベストプラクティスに沿って対応できるよう、暗号化キーのローテーションに関するいくつかのベストプラクティスを、「NIST SP 800-57 Recommendation for Key Management」という標準に正式にまとめました。全体をとおして非常に参考になる内容ですが、特にセクション 5.3 をご一読いただくことをお勧めします。このセクションでは、さまざまな環境でデータを保護するために、特定のキーを使用し続けてよい適切な期間、つまり暗号期間 (cryptoperiod) を決定する方法が説明されています。このガイドラインによると、暗号期間を設定する (そしてその期間内にキーをローテーションする) ことには、次のようなメリットがあります。
5.3 暗号期間
暗号期間とは、特定のキーが正当なエンティティによる使用を承認されている期間、または特定のシステムのキーが有効であり続ける期間です。適切に定義された暗号期間には、次の効果があります。
- キーを割り出すための暗号解析に利用できる情報量 (例: そのキーで暗号化された平文と暗号文のペアの数) を制限する
- 1 つのキーが侵害された場合の漏洩の範囲を制限する
- 特定のアルゴリズムの使用を (例えば、推定される有効期間内に) 制限する
- キーを不正な開示から保護する物理的、手続き的、論理的なアクセスメカニズムの突破を試みるために利用できる時間を制限する
- 暗号化キーが権限のないエンティティに不注意で開示されることによって、情報が侵害される可能性のある期間を制限する
- 計算負荷の高い暗号解析に利用できる時間を制限する
暗号期間は、任意の期間や、キーで保護されるデータの最大量によって定義されることもあります。ただし、暗号期間の決定に伴うトレードオフには、漏洩のリスクとその影響が関係するため、暗号期間を選択する際には慎重に検討する必要があります (セクション 5.6.4 を参照)。
(出典: 「NIST SP 800-57 Recommendation for Key Management」34 ページ)。
このガイダンスを自組織での暗号化キーの使用に適用するうえでの課題の 1 つは、キー管理システムで各リスクがどの程度発生しうるかを把握する必要があることです。マネージドサービスを使ってキーを保護し、使用している場合、この評価はさらに難しくなることがあります。
時代は進んで 2010 年代: 自動キーローテーションが不要かもしれないキー管理システムの構想
2014 年、AWS は、お客様が AWS 上の暗号化ワークロードを保護できるよう支援する、暗号化キー管理のためのマネージドサービスの構築に着手しました。その際、キーを可能な限り強化し、高い回復力を持たせ、外部および内部の脅威アクターから保護する必要があることを念頭に置いていました。また、キーを長期にわたって使用でき、キーの消耗を防ぐ保護機能を組み込む必要があることも意識していました。キーを強力に保護して漏洩のリスクを最小限に抑えること、そしてキーを消耗から守ること、という 2 つの設計思想こそが、コンプライアンス要件がない場合にキーローテーションの実施を抑えるか、ローテーションを無効にすることを検討するよう AWS が推奨する主な理由です。AWS KMS の定期的なキーローテーションが、ワークロードにもたらすセキュリティ上のメリットは限定的です。
キーの漏洩に関して言えば、暗号化されていない平文の状態の AWS KMS キーには、AWS のオペレーターを含め、誰もアクセスできません。カエサルのキーや、現代のソフトウェアアプリケーションで使われる暗号化キーとは異なり、AWS KMS で生成されたキーは、そのキーが使用される NIST FIPS 140-2 Security Level 3 のハードウェアセキュリティモジュール (HSM) のフリートの外部に、平文で存在することはありません。AWS KMS の HSM がキーの不正使用の防止にどのように役立つかについて詳しくは、関連記事「AWS KMS is now FIPS 140-2 Security Level 3. What does this mean for you?」を参照してください。多くの商用 HSM ソリューションとは異なり、AWS KMS では、暗号化された形式であってもキーをサービス外にエクスポートできません。なぜでしょうか?それは、適切な復号キーを持つ外部の第三者が、KMS キーをサービス外で平文のまま取り出せてしまうからです。
訳注: 2026 年 10 月 19 日時点では、AWS KMS の HSM は FIPS 140-3 Security Level 3 の認証を取得しており、リンク先の関連記事も 2025 年 2 月 20 日にこの内容を反映して FIPS 140-3 版として再公開されています。
このようにキーマテリアルが強固に保護されていることは、お客様がキーローテーションを求める主なセキュリティ上の理由と深く関係しています。お客様は通常、本来使用されるべきシステムの外部にキーが漏洩するリスクを軽減する手段として、ローテーションを捉えています。しかし、KMS キーは AWS の HSM 内でしか使用できず、エクスポートもできないため、キーが漏洩する事態は想定しにくくなります。つまり、キーの漏洩への対策としてキーをローテーションしても、セキュリティ上の価値は限定的です。キーを何回ローテーションしても、キーを不正アクセスから保護する境界が HSM であることに変わりはありません。
AWS KMS から平文のキーが漏洩するリスクが十分に低いと判断したとしても、キーの消耗については引き続き懸念する必要があるのではないでしょうか?AWS KMS では、キー導出関数 (KDF) を使用することで、キーの消耗のリスクを軽減しています。KDF は、256 ビットの対称 KMS キーを使った暗号化または復号のリクエストごとに、一意の 256 ビット AES キーを導出します。導出された暗号化キーは、同じ KMS キーと同じメッセージデータで同一の暗号化呼び出しを行った場合でも、毎回異なります。キー導出方法の暗号に関する詳細は「AWS KMS Cryptographic Details」ドキュメントに記載されています。KDF オペレーションでは、SHA256 を使用した HMAC によるカウンターモードの KDF が使われます。こうした KDF オペレーションにより、KMS キーの消耗は、暗号化オペレーションで直接呼び出して使用するキーの場合とは大きく異なります。暗号化キーの消耗に対する KMS キーの保護については、「Key Management at the Cloud Scale」ホワイトペーパーで詳しく分析されていますが、重要なポイントは、1 つの KMS キーを 1,000 兆件 (250) を超える暗号化リクエストに使用しても、消耗のリスクがないということです。
実際に、NIST 800-57 のガイドラインでは、KMS キー (NIST の用語では「キーラッピングキー」、原語は key-wrapping key) を一意のデータキーと共に使用する場合、KMS キーの暗号期間をより長く設定できるとされています。
「このような非常に短期間のキーラッピングキーの場合、適切な暗号期間 (つまり、発信者と受信者の両方の使用期間を含む期間) は 1 回の通信セッションです。ラップされたキーはラップされた形式のまま保持されないことが前提となるため、キーラッピングキーの発信者使用期間と受信者使用期間は同じになります。その他のケースでは、ラップされたキーで暗号化されたファイルやメッセージを後で復元できるように、キーラッピングキーが保持されることがあります。このような場合、受信者使用期間はキーラッピングキーの発信者使用期間よりも大幅に長くなる可能性があり、数年にわたる暗号期間が採用されることもあります」
出典: 「NIST 800-57 Recommendations for Key Management」のセクション 5.3.6.7。
そもそも、AWS が AWS KMS にキーローテーションを組み込んだ理由とは?
AWS では、キーのセキュリティを向上させる目的であれば、KMS キーのキーローテーションは一般的に必要ないとアドバイスしています。ただし、このガイダンスは、お客様固有の状況に照らして検討する必要があります。内部監査人や外部のコンプライアンス評価者、さらにはお客様自身の顧客から、すべてのキーを定期的にローテーションしている証拠の提出を求められる場合もあるでしょう。キーローテーションを推奨している規制や標準の例をいくつか挙げると、前述の NIST 800-57、Center for Internet Security (CIS) ベンチマーク、ISO 27001、System and Organization Controls (SOC) 2、Payment Card Industry Data Security Standard (PCI DSS)、COBIT 5、HIPAA、Federal Financial Institutions Examination Council (FFIEC) ハンドブックなどがあります。
規制対象業界のお客様は、組織全体で使用しているすべての暗号システムを総合的に考慮する必要があります。どのシステムに HSM による保護が組み込まれているか、どのシステムが暗号化キーの消耗に対する追加のセキュリティを備えているか (または備えていないか)、どのプログラムが堅牢で信頼性の高い方法で暗号化を実装しているかを棚卸しするのは、どの組織にとっても容易ではありません。各システムの設計と運用について十分な暗号の専門知識がない場合は、統一されたスケジュールでのキーローテーションを義務付ける方が安全な選択となります。
そこで AWS は、対称 KMS キーを自動的かつ簡単にローテーションする方法を提供しています。ローテーションを利用すれば、お客様はローテーションを行わない理由をステークホルダーに説明する代わりに、このキー管理のベストプラクティスを実践していることを示せます。
図 3 は、キーローテーションのたびに、AWS KMS が既存の KMS キー内に新しいキーマテリアルを追加する仕組みを示しています。
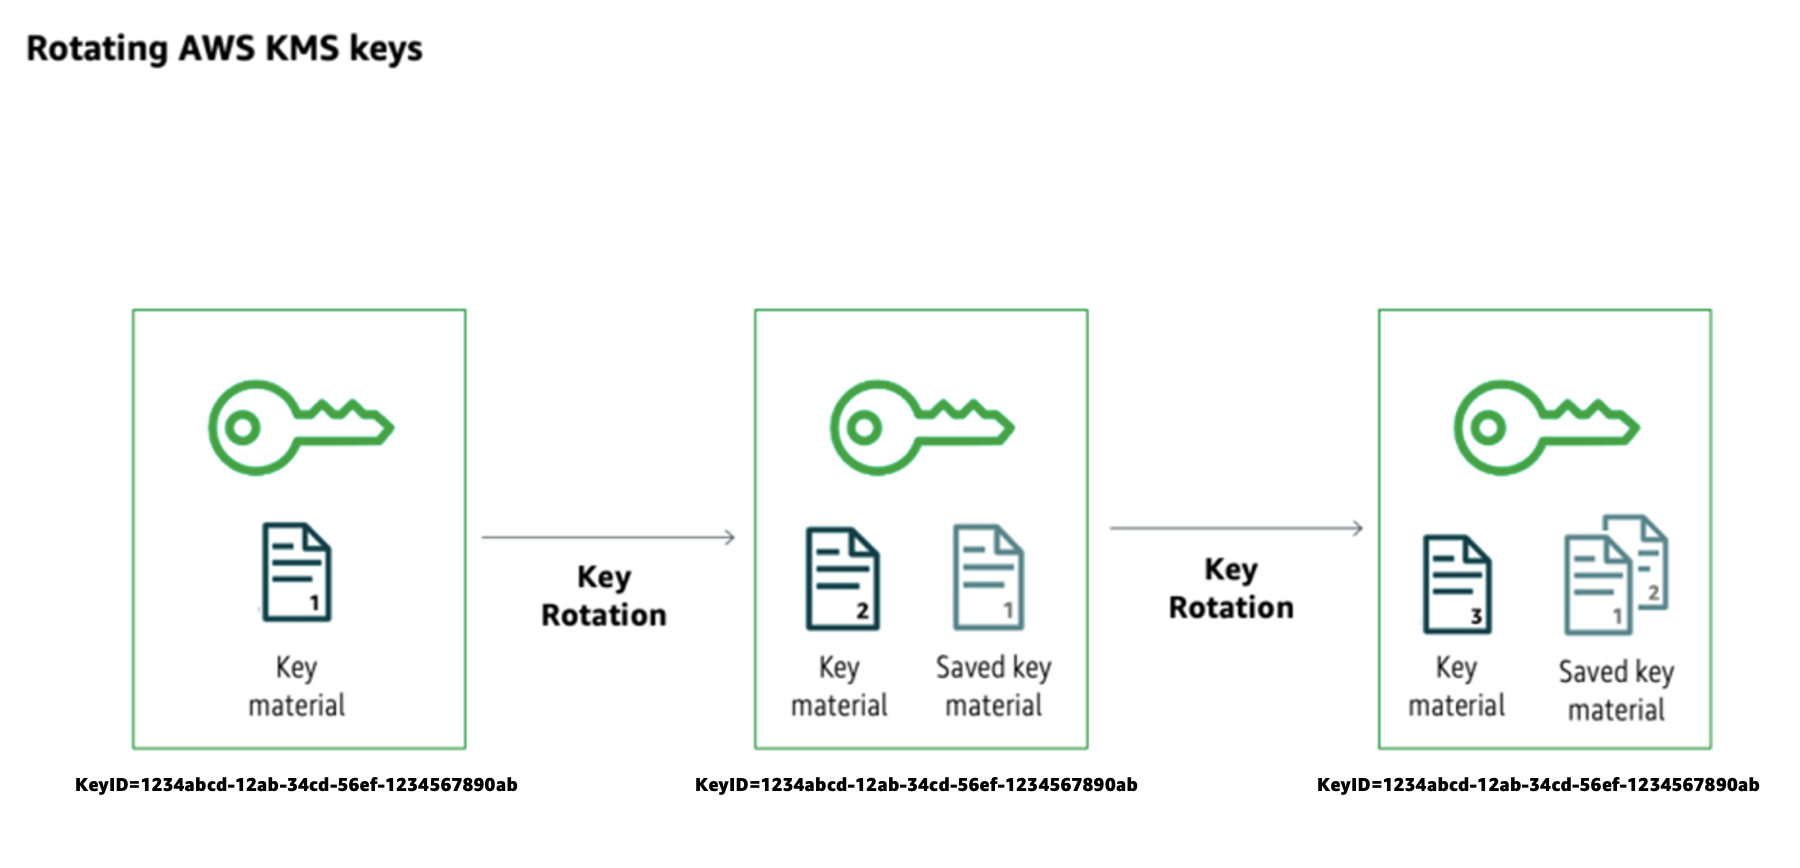
図 3: KMS キーのローテーションプロセス
AWS は、対称 KMS キーのローテーションを、キー管理者とそのキーを使用するビルダーの両方にとって運用上の影響が小さくなるように設計しました。図 3 に示すように、ローテーションが設定された keyID では、ローテーションのたびに新しいキーマテリアルが追加され、以前のバージョンの既存のキーマテリアルもそのまま保持されます。この追加方式により、以前のバージョンのキーで暗号化された既存のデータを復号して再暗号化しなくても、ローテーションを実現できます。特定の keyID に対する新しい暗号化リクエストには最新のキーバージョンが使用され、その keyID に対する復号リクエストには適切なバージョンが使用されます。呼び出し元が暗号化/復号に使用するキーのバージョンを指定する必要はなく、AWS KMS がこれを透過的に管理します。
キーローテーションのイベントが発生したら、以前のキーバージョンで暗号化されたデータをすべて強制的に再暗号化する必要があると考えるお客様もいます。しかし、AWS KMS が自動的にローテーションし、暗号化オペレーションに新しいキーバージョンを使用するようになっても、再暗号化は必要ありません。復号オペレーションに必要な以前のバージョンのキーは、引き続きサービス内で安全に保管されています。
AWS は長年にわたり、年 1 回のキーローテーションのイベントを自動的にスケジュールする機能を提供してきました。原文公開当時、一部のお客様から、1 年という固定期間よりも頻繁にキーをローテーションする必要があるという声が寄せられるようになっていました。このブログ記事の最後のセクションでは、こうしたニーズに応えるために 2024 年 4 月 12 日にリリースした機能について説明します。
AWS KMS のキーローテーションのオプションを拡充 (料金の引き下げを含む)
AWS KMS のキーローテーションに対する AWS の考え方をご理解いただいたところで、この分野で 2024 年 4 月 12 日にリリースしたオプションを見ていきましょう。
- 設定可能なローテーション期間: 以前は、自動キーローテーションで選択できるのは、年 1 回という固定のローテーション期間のみでした。現在は、ローテーション期間を 90~2,560 日 (7 年強) の範囲で設定できます。この期間はいつでも変更でき、今後ローテーションが実行される時期をリセットできます。ローテーションが設定されている既存のキーは、引き続き毎年ローテーションされます。
- KMS キーのオンデマンドローテーション: 自動キーローテーションの柔軟性が向上しただけでなく、AWS マネジメントコンソールの AWS KMS 画面、AWS コマンドラインインターフェイス (AWS CLI)、または AWS KMS の新しい RotateKeyOnDemand API を使用して、オンデマンドローテーションを呼び出せるようになりました。ワークロードのテストや、内部または外部のステークホルダーに対するキーローテーションのイベントの検証や証明のために、オンデマンドローテーションが必要になる場合もあるでしょう。オンデマンドローテーションを呼び出しても、このキーに予定されている今後のローテーションのスケジュールには影響しません。
注: 原文公開時点では、KMS キーごとのオンデマンドローテーションのデフォルトのクォータは 10 回でした。オンデマンドキーローテーションが必要になる機会は多くないはずですが、このクォータの引き上げをリクエストすることもできました。即時のキーローテーションのテストや検証を繰り返し行う必要がある場合は、テスト用のキーを削除し、新しいキーで RotateKeyOnDemand オペレーションを繰り返すことを検討してください。
訳注: 2026 年 10 月時点では、オンデマンドローテーションのクォータは KMS キーあたり 25 回で、引き上げはできません。参照: 「Resource quotas – AWS Key Management Service」
- 可視性の向上: AWS KMS コンソールまたは新しい ListKeyRotations API を使用して、過去のキーローテーションのイベントを確認できるようになりました。これまでは、KMS キーがローテーションされたことを検証するのが難しいという課題がありました。現在は、スケジュールされたローテーションまたはオンデマンドローテーションが実行された KMS キーについて、過去のすべてのローテーションがコンソールに一覧表示され、API からも取得できます。

図 4: ローテーションの日付と種類を示すキーローテーション履歴
- 2 回を超えるローテーションが行われたキーの料金上限: 自動キーローテーションの料金上限も導入しました。以前は、KMS キーを年 1 回ローテーションするたびに、キーの料金に月額 1 USD が加算されていました。新しい料金体系では、自動またはオンデマンドでローテーションする KMS キーについて、1 回目と 2 回目のローテーションではそれぞれ月額 1 USD (時間単位で按分) が加算されますが、料金の加算は 2 回目のローテーションまでが上限となります。3 回目以降のローテーションには料金が発生しません。年 1 回のローテーションが 3 回以上行われたキーをお持ちの既存のお客様については、2024 年 5 月から、これらのキーの料金がキーあたり月額 3 USD (按分) に引き下げられることになりました。
まとめ
この記事では、AWS KMS のキーローテーションで新たに利用可能になった、より柔軟なオプションを紹介するとともに、キーローテーションが存在する理由を幅広く考察しました。AWS は、多くのお客様が、あらゆる環境でキーローテーションを実施していることを証明するというコンプライアンス上のニーズを抱えており、さらに、より短い間隔でのローテーションや即時ローテーションを証明するニーズも高まっていることを認識しています。料金の引き下げと、キーローテーションのイベントをより簡単に検証できる方法を含むこれらの新機能が、皆様の業務の負担軽減に役立つことを願っています。
柔軟なキーローテーション機能は、AWS GovCloud (米国) リージョンを含む、すべての AWS リージョンで利用できるようになりました。この新機能の詳細については、AWS KMS デベロッパーガイドの「Rotating AWS KMS keys」トピックを参照してください。
この記事に関するご質問は、AWS サポートにお問い合わせください。
本ブログは Security Solutions Architect の 中島 章博 が翻訳しました。