Amazon Web Services ブログ
S3 バケットへフォレンジックアーティファクトを安全に収集するためのフレームワーク
本ブログは 2026 年 4 月 8 日に公開された AWS Blog “A framework for securely collecting forensic artifacts into S3 buckets” を翻訳したものです。
お客様がセキュリティインシデントに直面した場合、根本原因の特定、侵害の痕跡 (IoC) の抽出、修復作業の検証を行うために、フォレンジックアーティファクトを取得する必要があります。NIST 800-86 (Guide to Integrating Forensic Techniques into Incident Response) では、デジタルフォレンジックを、収集、検査、分析、報告という 4 つの基本フェーズで構成されるプロセスとして定義しています。このブログ記事では、最初のフェーズである収集に焦点を当てます。証拠を収集してアーティファクトを Amazon Simple Storage Service (Amazon S3) バケットに保存するフォレンジック証拠収集プロセスで、最小権限を実装するためのベストプラクティスを紹介します。この記事で紹介するアーキテクチャは、Amazon Web Services (AWS) のコンピューティングリソースと AWS 以外のコンピューティングリソースの両方からフォレンジック証拠を収集する際に使用できます。
フォレンジックアーティファクトの収集プロセスでは、侵害された可能性のあるリソースと通信するため、そのセキュリティを考慮することが重要です。収集方法そのものも、インフラストラクチャや他のフォレンジック調査プロセスに新たなリスクをもたらさないように設計する必要があります。一方で、フォレンジックアーティファクトの収集には専門的なツールが必要であり、こうしたツールを変更したり、新しいセキュリティ要件に合わせたりすることは容易ではありません。
この記事では、証拠収集の仕組みを構築する際に考慮すべき要素を概説し、最小権限のベストプラクティスを実装するアーキテクチャを紹介します。このアーキテクチャでは、AWS のセキュリティ認証情報を使用した S3 バケットへのアーティファクトのアップロードをサポートする既存のフォレンジックツールを、変更や改修を加えることなく、そのまま統合できます。
本ソリューションのアーキテクチャ
この記事で紹介するアーキテクチャでは、次の AWS のベストプラクティスを実践しています。
- 最小権限 – AWS Identity and Access Management (IAM) ポリシーを使用して、特定のフォレンジック収集タスク専用の S3 ロケーションにフォレンジックアーティファクトをアップロードするための最小権限のアクセスを提供します。このように制限された認証情報では、他のフォレンジック収集データを表示または変更することはできません。
- 有効期限付きの認証情報 – AWS Security Token Service (AWS STS) を使用して、有効期限付きの認証情報を提供します。アーティファクトの収集プロセス中は認証情報がターゲットマシン上で参照可能な状態になりますが、有効期限を設けることで、権限のないユーザーに認証情報を悪用されるリスクを低減できます。
- サードパーティ製ツールとの互換性 – フォレンジックツールは専門性が高いため、異なる収集方法に合わせてフォレンジック収集プロセスを変更できない場合があります。ツールの変更が必要になるリスクを避けるため、S3 バケットへのアップロードをサポートするあらゆるサードパーティ製ツールとの互換性を最大限に高めます。この記事で紹介する、有効期限付きで権限を絞り込んだ認証情報を生成する方法は、S3 バケットへのアップロードをサポートするほとんどのサードパーティ製フォレンジックツールで使用できます。
- 認証情報の払い出し – 自動化されたプロセスによってオンデマンドで払い出せる、有効期限付きのトークンを使用します。これにより、フォレンジック調査担当者は、AWS マネジメントコンソールを使用したり、最小権限を理解したり、AWS コントロールプレーンへのアクセス権を持ったりする必要がなくなり、証拠の収集と分析のプロセスに集中できます。
- プロセスの自動化 – プロセスを Infrastructure as Code (IaC) としてデプロイし、AWS のサービスで自動化します。これにより、セキュリティインシデントへの対応中に、セキュリティチームがランブックの手順を手動で実行する負担を軽減できます。
この記事では、まずデジタルフォレンジックプロセスの概要を説明し、Amazon S3 を使用してフォレンジックアーティファクトを保存するためのベストプラクティスを紹介します。次に、有効期限付きで最小権限のトークンを作成し、S3 バケットにフォレンジックアーティファクトをアップロードするための安全なアクセスを提供する方法を詳しく説明します。最後に、エンドツーエンドのプロセスを自動化するサンプルアーキテクチャを紹介します。
デジタルフォレンジックプロセス
組織は、インシデントが発生する前に、デジタルフォレンジック調査環境をサポートするための手法とリソースを整備しておく必要があります。AWS は、「AWS 上でフォレンジック調査環境を構築する際の方策」や「AWS 規範ガイダンス: Security Reference Architecture, Cyber forensics」をはじめとするリソースを公開しています。これらのリソースでは、AWS Organizations を使用して、フォレンジック用のクリーンルーム環境をサポートできるように AWS アカウントを整理するためのベストプラクティスを紹介しています。セキュリティチーム専用に分離された AWS アカウントとリソースを用意することは、調査中に収集したデジタルフォレンジック証拠を保存および分析する場所をインシデント対応担当者に提供するうえで非常に重要です。
デジタルフォレンジックを実施するためのランディングゾーンを確立したら、デジタルフォレンジック証拠を収集して処理する準備は完了です。AWS は、AWS CloudTrail によるコントロールプレーンイベントの広範なログ記録や、Amazon CloudWatch に保存できるメトリクスとアプリケーションログによって、デジタルフォレンジック証拠の収集をサポートしています。さらに、Amazon Elastic Compute Cloud (Amazon EC2) などの AWS のコアコンピューティングサービスでは、基盤となる Amazon Elastic Block Store (Amazon EBS) ボリュームのスナップショットを使用してフォレンジック操作を行えます。フォレンジック調査のために EBS ボリュームスナップショットの収集を自動化するアーキテクチャ例については、「How to automate forensic disk collection in AWS」を参照してください。
企業のノートパソコンなど、他のリソースで発生したインシデントについても、同じ AWS インフラストラクチャを使用して、フォレンジック調査における証拠の収集、検査、分析、報告を行いたい場合があります。既存のフォレンジックツールを使用してライブレスポンスを実行すると、Windows NT ファイルシステム (NTFS) のマスターファイルテーブル (MFT)、Linux マシンのログ、揮発性メモリイメージのほか、組織のインシデント対応計画で指定されたその他のアーティファクトを収集できます。これらのツールはサードパーティ製でも社内で構築したものでも構いません。その多くは、AWS のセキュリティ認証情報を使用した S3 バケットへのアップロードをサポートしています。
Amazon S3 を使用したフォレンジックアーティファクトの収集
Amazon S3 は、フォレンジックアーティファクトの収集と保存に必要な基本要件を満たしています。デジタルフォレンジックでは、侵害された可能性のあるシステムから収集したアーティファクトを、高い可用性、耐久性、安全性を備えたストレージに保存する必要があります。Amazon S3 はイレブンナイン (99.999999999%) の耐久性を実現するように設計されており、機密性の高いフォレンジックアーティファクトを変更、削除、不正アクセスから保護するように設定できます。また、1 バイトから 50 TB まで、ほぼあらゆるサイズのフォレンジックアーティファクトを S3 オブジェクトとして保存できます。
フォレンジックアーティファクトの保存に使用する S3 バケットには、セキュリティを強化するためのカスタム設定が必要です。具体的には、次のセキュリティ機能とガバナンス機能を有効にするよう S3 バケットを設定してください。
- 転送時の暗号化。S3 バケットポリシーで
aws:SecureTransportおよびs3:TlsVersion条件キーを使用すると、転送時の暗号化の使用を必須にし、許容する TLS バージョンを指定できます。 - カスタマーマネージドキーを使用した保管時の暗号化。バケットの設定でデフォルトのサーバー側の暗号化キーを指定すると、バケットにアップロードされたすべてのオブジェクトを、指定したカスタマーマネージドキーで自動的に暗号化できます。この記事では、関連するキーポリシーを自分で制御できるように、AWS マネージドキーではなく、カスタマーマネージドキーを使用することをお勧めします。
- 保管時の暗号化により、保護レイヤーが 1 つ追加されます。S3 バケットからフォレンジックアーティファクトをダウンロードできるのは、バケットからの読み取りアクセス許可と、復号に AWS Key Management Service (AWS KMS) キーを使用するアクセス許可の両方を持つエンティティに限られるためです。
- 証拠収集用 S3 バケットで S3 バケットキー機能を使用する場合は、この記事の AWS KMS ポリシーの例を調整する必要があります。
- すべての S3 データイベントアクティビティの監査ログ。フォレンジックアーティファクトを含むすべての S3 バケットで CloudTrail データイベントを有効にすると、S3 オブジェクトレベルの API アクティビティについて包括的な監査証跡を取得できます。これにより、フォレンジック用バケットに保存されたアーティファクトについて、証拠保全の連続性 (Chain of Custody) を確保しやすくなります。
- IAM アクセス許可を使用したきめ細かなアクセス制御。S3 バケット内のアーティファクトにアクセスできるエンティティ (人間とマシンの両方) を定義できます。この記事では、IAM アクセス許可を使用して、S3 バケットへのファイルのアップロードに対して有効期限付きで最小権限のアクセスを作成する方法を説明します。アクセス許可は、S3 バケット内の特定のオブジェクト名やオブジェクトプレフィックスまでアクセスを絞り込めるほど、きめ細かく設定できます。さらに、アーティファクトの読み取りアクセスは、IAM アクセス許可と、保管時の暗号化に使用する KMS キーへのアクセスによって制御できます。
- データの変更と削除からの保護。S3 には、S3 オブジェクトのバージョニングなど、収集後にデータが変更または削除されていないことを保証する機能があります。これはきめ細かなアクセス許可に加えた追加の保護レイヤーです。権限を持つエンティティが S3 バケット内のオブジェクトを上書きまたは削除しようとした場合でも、オブジェクトの以前のバージョンは引き続き利用できます。
- データを変更や削除から保護するために S3 バケットで設定できるその他のオプションもあります。例えば、S3 Object Lock や多要素認証 (MFA) 削除などがあります。
上記の設定に加えて、S3 バケット内でフォレンジックアーティファクトをどのように整理するかも検討してください。この記事では、S3 オブジェクトプレフィックスを使用して、フォレンジックアーティファクトの収集タスクごとに専用の S3 オブジェクト名前空間に分離するフォルダ構造を紹介します。S3 バケットの S3 名前空間構造の例を図 1 に示します。
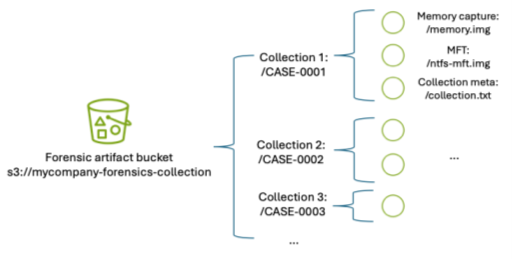
図 1: オブジェクトプレフィックスを使用するフォレンジックアーティファクト用 S3 バケットの名前空間構造
フォレンジック収集タスクごとにプレフィックスを分けることで、きめ細かな IAM アクセス許可を使用して、実行中の収集タスクへのオブジェクトのアップロードのみを許可できます。例えば、次のコード例に示す IAM アクセス許可を使用すると、S3 バケット内の CASE-0001 プレフィックスへのアップロードのみを許可する、権限を絞り込んだ認証情報を生成できます。この制限されたアクセス許可で一時的なセキュリティ認証情報を生成し、フォレンジック取得ツールがそのキーを使用して S3 バケットにアーティファクトをアップロードします。
フォレンジック収集アクティビティのたびに一時的な IAM 認証情報を手動で作成すると、ミスが起こりやすく、時間もかかります。そこでこの記事では、AWS のツールを使用して、有効期限付きで権限を絞り込んだ認証情報の生成プロセスを自動化する方法を紹介します。
既存のフォレンジックツールを AWS のセキュリティベストプラクティスに対応させる
既存のフォレンジックツールは、通常、IAM アクセスキーを使用して S3 オペレーションを実行します。しかし、静的な IAM ユーザーのシークレットアクセスキーを使用することはベストプラクティスではありません。前述のように、静的なキーを、フォレンジック収集用 S3 バケットへのアクセスのみに権限を絞り込んだ IAM ユーザーに関連付けたとしても、そのキーにアクセスできる人であれば誰でも、そのバケットにオブジェクトをアップロードできてしまう可能性があります。そのため、収集アクティビティごとに固有の、有効期限付きの一時的なセキュリティ認証情報を作成し、ターゲット S3 バケット内の特定のプレフィックスへのファイルのアップロードのみを許可するように権限を絞り込むことがベストプラクティスです。
この記事の例では、次のリソース名を使用します。実際の名前はデプロイ環境によって異なるため、サンプルコード内の名前をお使いのリソース名に置き換えてください。
- 証拠用 S3 バケットの名前: mycompany-forensics-collection
- フォレンジック用 AWS アカウントの番号: 112233445566。この例では、すべてのリソースがこのアカウント内に存在します。
- フォレンジックアーティファクトの保管時の暗号化に使用するカスタマーマネージドキー: ForensicsEvidenceKey
- インシデント対応担当者が AWS アカウントにサインインするときに引き受ける IAM ロール: ForensicsUserRole
- インシデント対応担当者が S3 ファイルアップロード用の一時的な認証情報を生成するために使用する IAM ロール: ForensicsUploadRole
- 使用する AWS リージョン: us-east-1
次の手順では、カスタマーマネージドキー ForensicsEvidenceKey と IAM ロール ForensicsUploadRole に関連付ける IAM ポリシーの設定方法を説明します。
始める前に、「Amazon S3 を使用したフォレンジックアーティファクトの収集」の説明に従って設定した証拠用 S3 バケットと、フォレンジックアーティファクトの保管時の暗号化に使用するカスタマーマネージドキーを作成しておきます。Amazon S3 コンソールで S3 バケットの [プロパティ] タブを開き、新しい KMS キーをバケットのデフォルトの暗号化キーとして設定して、証拠用 S3 バケットでこの KMS キーが使用されるようにします。
次に、インシデント対応担当者が一時的な認証情報を生成する際に、AWS STS AssumeRole API を通じて引き受ける IAM ロールを作成します。このロールでは、証拠用 S3 バケットへのアーティファクトのアップロードに対するアクセス許可の上限を定義します。次のサンプルコードで作成するロール ForensicsUploadRole では、許容されるアクセス許可の上限として、証拠用 S3 バケットにオブジェクトをアップロードする権限と、KMS キーを使用してアップロードを暗号化する権限を定義します。フォレンジックツールで実際に利用できる有効なアクセス許可は、AWS STS の一時的なセキュリティ認証情報を生成する時点で、特定のオブジェクトプレフィックスにさらに絞り込まれます。
このポリシーでは、フォレンジックアップロードロールに Decrypt のアクセス許可を Encrypt に加えて付与している点に注意してください。これは、マルチパート S3 ファイルアップロード機能を使用して 5 GB を超えるファイルをアップロードする場合に必要です。
続いて、このロールを引き受け、ロールのアクセス許可を使用して AWS STS トークンを生成できるようにします。そのためには、先ほど作成した IAM ロールに信頼関係を関連付けます。次のコードサンプルに示す信頼関係では、ロールを引き受けることができる AWS プリンシパルを指定します。この例では、ForensicsUserRole IAM ロールにフェデレーションしたすべてのユーザーが、フォレンジックアーティファクト収集用の AWS STS トークンを生成できるようにしています。
ロールを作成し、暗号化キーへのアクセスを許可したら、AWS STS AssumeRole API を使用して、このロールの一時的な認証情報を作成できます。この API は、AWS コマンドラインインターフェイス (AWS CLI) から呼び出すことも、スクリプトからプログラムで呼び出すこともできます。トークンのアクセスを特定の証拠オブジェクトプレフィックスへのアップロード権限のみに絞り込むには、AWS STS への AssumeRole API リクエストにセッションポリシーを含める必要があります。次に示すのは、CASE-0001 プレフィックスへのオブジェクトのアップロードのみにアクセスを制限するセッションポリシーの例です。
セッションロールで利用できる有効なアクセス許可は、次の 3 つのポリシーで許可されるアクセス許可の共通部分になります。ロールポリシー (ForensicsUploadRole)、リソースポリシー (この例では、バケットへの TLS で暗号化された接続を必須とするポリシー)、そしてフォレンジック収集ごとにオンデマンドで作成されるセッションポリシー (前述の例のように、CASE-0001 プレフィックスへのオブジェクトのアップロードのみを許可するポリシー) です。これを図で表すと、図 2 のベン図のようになります。
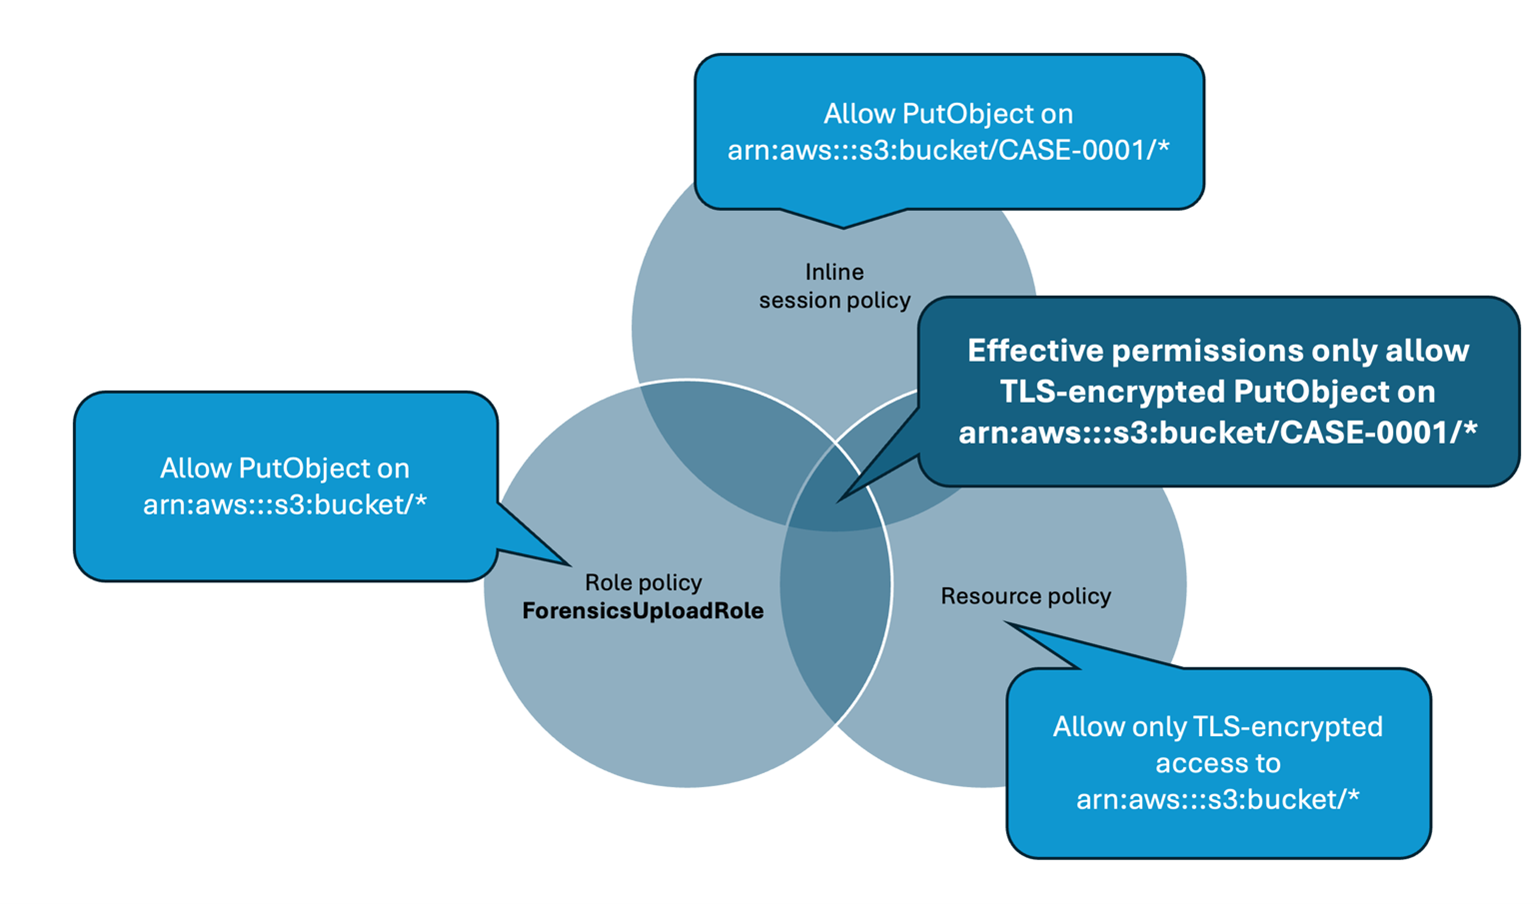
図 2: IAM ポリシーの共通部分によって決まる、制限付きフォレンジックセッションロールの有効なアクセス許可
一時的な認証情報のテスト
バケットを作成し、AWS KMS キーとロールを設定したので、AWS STS を使用して CASE-0001 の収集用に一時的なセキュリティ認証情報を作成できます。この作業は AWS CLI を使用して手動で行うことも、AWS API を使用して自動化するスクリプトを作成することもできます。この呼び出しで返される IAM アクセスキー、シークレットアクセスキー、セッショントークンは、AWS アクセスキーを使用して指定した S3 バケットにファイルをアップロードできるツールであれば、どのツールでも使用できます。
次の例では、AssumeRole を AWS CLI で呼び出しています。ここでは、サンプルの ForensicsUploadRole と、CASE-0001 という名前のケースを使用しています。--duration-seconds パラメータでは、一時的な認証情報の有効期間を秒単位で指定します。デフォルトの 3,600 秒の場合、一時的な認証情報は 1 時間有効です。
AWS STS から一時的な認証情報を取得したら、その認証情報を使用して Amazon S3 にファイルをアップロードできます。
また、この認証情報では、他のオブジェクトプレフィックスや S3 バケットにファイルをアップロードできないことも確認できます。例えば、Amazon S3 のアップロードコマンドで CASE-0001 を CASE-0004 に変更すると、許可されたキープレフィックスの外にオブジェクトをアップロードしようとするため、AccessDenied エラーが発生します。
さらに、トークンの有効期間 (この例では 1 時間) が過ぎた後にバケットへのファイルのアップロードを試みると、トークンが無効になっているため失敗します。
オンデマンドで一時的な認証情報を払い出す自動化プロセスの作成
S3 アップロード用の一時的な認証情報を作成することのセキュリティ上の利点を確認し、選択したフォレンジックソフトウェアでその認証情報が機能することを検証したら、自動化プロセスに組み込んで使用できます。
自動化されたアーキテクチャのサンプルを図 3 に示します。
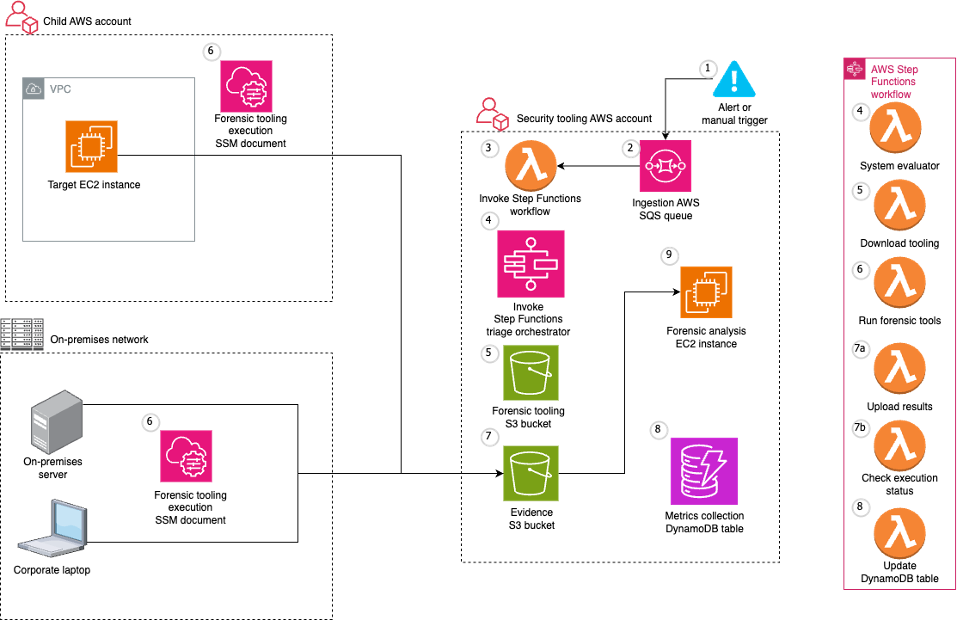
図 3: S3 の認証情報の払い出しとフォレンジックアーティファクトの収集を自動化するアーキテクチャ
図 3 に示すワークフローは、次のステップで構成されます。
- 検出ソースからのアラート、またはインシデント対応担当者による手動トリガーによって、ワークフローが開始されます。
- ワークフローの入力が Amazon Simple Queue Service (Amazon SQS) キューに追加されます。
- Amazon SQS キューが AWS Lambda 関数を呼び出し、その関数がワークフローをオーケストレーションする Step Functions ステートマシンを実行します。
- まず、Step Functions ワークフローが、ターゲットシステムが AWS Systems Manager で管理されているかどうかを判断します。
- ターゲットシステムが Systems Manager で管理されていない場合は、エラーが記録され、実行が中止されます。
- ターゲットシステムが Systems Manager で管理されている場合、Step Functions ワークフローはターゲットシステムのオペレーティングシステム (OS) を判別し、処理を続行します。
- 続いて、ワークフローはフォレンジック収集プロセスを実装した Systems Manager ドキュメントを実行します。
- ツールのダウンロード
- ターゲットシステムで実行する OS 固有のツールをツール用 S3 バケットからダウンロードできるように、動的に権限を絞り込んだ IAM の一時的な認証情報を生成します。この認証情報は、ターゲットシステムの OS に対応するツールの S3 プレフィックスからのダウンロードのみを許可するように、厳密に絞り込まれています。
- 前のステップで生成した認証情報を使用して OS 用のツールをダウンロードする Systems Manager コマンドを、ターゲットシステムで実行します。
- フォレンジックツールの実行
- OS 用のツールを実行する Systems Manager コマンドを、ターゲットシステムで実行します。
- Systems Manager コマンドが、ターゲットシステム (この例では EC2 インスタンス) で実行されます。
- 結果が証拠用 S3 バケットにアップロードされます。
- 前に実行したツールの出力を証拠用 S3 バケットにアップロードできるように、(前述のとおり) 動的に権限を絞り込んだ IAM の一時的な認証情報を生成します。この認証情報は、アラートのプレフィックスに対応する特定の S3 プレフィックスへのアップロードのみを許可するように、厳密に絞り込まれています。
- 前に実行したツールの出力を証拠用 S3 バケットにアップロードする Systems Manager コマンドを、ターゲットシステムで実行します。アップロードが完了すると、ターゲットシステムから出力と証拠収集用ツールの両方が削除されます。
- 証拠用 S3 バケットへのアクセスは、AWS セキュリティアカウント内の一部のアイデンティティのみに厳密に制限されています。許可リストに登録されていないアイデンティティからのアクセス試行があると、Amazon EventBridge ルールがトリガーされ、Amazon Simple Notification Service (Amazon SNS) トピックを通じてセキュリティチームにアラートが送信されます。
- ワークフローが完了すると、関連する詳細情報とメトリクスが Amazon DynamoDB テーブルに記録されます。
- フォレンジック分析は、証拠用 S3 バケットへの読み取りアクセス権を持つ別の EC2 インスタンスで実行できます。
サンプルソリューションのデプロイ
図 3 に示すアーキテクチャは、AWS Cloud Development Kit (AWS CDK) のリポジトリを使用して実装できます。
AWS CDK ソリューションは、次の 3 つのスタックで構成されています。
- SecurityStack: この記事で説明した、フォレンジックアーティファクトワークフローをオーケストレーションする基本的なインフラストラクチャを含むスタックです。具体的には、Step Functions ワークフロー、Lambda 関数、Amazon SQS キュー、IAM ロール、S3 バケットが含まれます。
- AlertStack: 証拠用 S3 バケットでの異常なアクティビティを管理者に通知する EventBridge ワークフローを含むスタックです。
- CustomerStack: フォレンジックアーティファクトワークフローで実行される Systems Manager ドキュメントと、ワークフローの呼び出し時に SecurityStack が引き受ける IAM ロールを含むスタックです。このスタックは、セキュリティアカウントによるフォレンジックアーティファクトの収集が許可された EC2 インスタンスを含む、各子 AWS アカウントにデプロイします。
設定
ソリューションをデプロイする前に、環境に合わせて config.ts ファイル内のいくつかの変数を変更する必要があります。
SECURITY_ACCOUNT: セキュリティツール用 AWS アカウントの IDCUSTOMER_ACCOUNTS: ターゲット AWS アカウントの ID (アーキテクチャ図の子 AWS アカウント)ALERT_EMAIL_RECIPIENTS: 証拠用 S3 バケットへの予期しないアクセスがあった場合にアラートを受信する E メールアドレスのリストALLOW_LISTED_ROLE_NAMES: 証拠用 S3 バケットへのアクセスを許可するロール。これ以外のアイデンティティが証拠用 S3 バケットにアクセスすると、アラームが発生します。
デプロイ
アカウント番号、E メールの受信者、ロール名を反映するように config.ts ファイルを更新したら、スタックを AWS インフラストラクチャにデプロイできます。
- AWS CLI を使用して AWS 認証情報を設定します。
aws configure - 依存関係をインストールし、定数を設定します。
- リポジトリをクローンします。
- プロジェクトディレクトリに移動します。
- プロジェクトの依存関係をインストールします。
npm install constants/config.tsで、必要な情報を定数に設定します。
- アカウントで AWS CDK をブートストラップします (まだ実行していない場合)。
- 例:
cdk bootstrap aws://456789012345/us-east-1(セキュリティ用 AWS アカウントの例) - 必要に応じて、各ターゲット AWS アカウントでもブートストラップします。
- 例:
- AWS CDK スタックをデプロイします。
- CloudFormation テンプレートを合成します。
cdk synth - セキュリティアカウントにセキュリティスタックとアラートスタックをデプロイします。
cdk deploy SecurityStack AlertStack - ワークロードアカウントにカスタマースタックをデプロイします。
cdk deploy CustomerStack-ACCOUNT_ID
- CloudFormation テンプレートを合成します。
- E メールアラートを設定します。
- デプロイが完了すると、
AlertStackからALERT_EMAIL_RECIPIENTSに記載されたすべてのアドレスに E メールが送信されます。各アドレスで受信した E メールに埋め込まれたリンクを選択し、Amazon SNS トピックへのサブスクリプションを承認します。
- デプロイが完了すると、
テスト
デプロイが完了したら、ソリューションをテストしましょう。
- 分析をトリガーします。
- いずれかのターゲット AWS アカウントの、前述のカスタマースタックをデプロイした AWS リージョンで、Linux EC2 インスタンスが稼働していることを確認します。
- この例では Systems Manager を使用して収集スクリプトをオーケストレーションするため、Systems Manager コンソールまたは AWS CLI で、EC2 インスタンスが Systems Manager に表示されていることを確認します。
- コンソール: AWS Systems Manager コンソールの左側のナビゲーションペインで [Fleet Manager] を選択し、インスタンスがリストに表示されていることを確認します。詳細については、AWS Systems Manager ユーザーガイドの「マネージドノードの使用」を参照してください。
- AWS CLI: 次のコマンドを実行して、インスタンスが管理対象になっていることを確認します。
aws ssm describe-instance-information --filters "Key=InstanceIds,Values=<instance-id>"
コマンドからPingStatus: Onlineを含むインスタンス情報が返された場合、インスタンスは Systems Manager に正しく接続されています。
- セキュリティアカウントで Amazon SQS キューにメッセージを送信し、Step Functions ワークフローを開始します。山かっこで囲まれた値 (例:
<accountID>) はプレースホルダーです。該当する AWS アカウント ID、追跡チケット ID、AWS リージョン、EC2 インスタンス ID の値に置き換えてください。aws sqs send-message --queue-url '<queue-url>' --message-body '{ "account": "<accountID>", "ticket_id": "<ticketID>", "region": "<region>", "instance_id": "<instance-id>" }'
- Step Functions コンソールに移動し、ワークフローが正常に実行されたことを確認します。
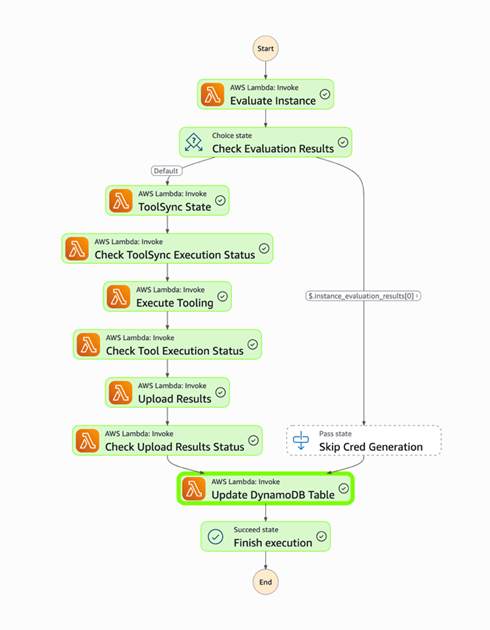
図 4: Step Functions コンソールに表示されたワークフロー
- DynamoDB テーブルを開き、結果のメタデータを確認します。
- 証拠用 S3 バケットを開き、フォレンジック収集でアップロードされたファイルを確認します。
まとめ
フォレンジックアーティファクトを安全に収集することは、あらゆるデジタルフォレンジック調査において欠かせない要素です。この記事では、アーティファクトの保存に Amazon S3 を使用するフォレンジック証拠収集ワークフローに、最小権限のアクセス制御と有効期限付きの認証情報を実装する方法を紹介しました。IAM セッションポリシーと AWS STS の一時的な認証情報を組み合わせることで、長期間有効な認証情報を露出させたり、過剰なアクセス権を付与したりすることなく、アーティファクトをアップロードするための安全で権限を絞り込んだアクセスをフォレンジックツールに提供できます。
この記事で紹介したアーキテクチャでは、一時的な認証情報の生成、AWS リソースと AWS 以外のリソースの両方からのフォレンジックアーティファクトの収集、そして適切な暗号化、アクセス制御、監査ログ記録を備えた S3 バケットへの安全な保存という一連のプロセスを自動化します。このアプローチにより、セキュリティチームは、セキュリティインシデントへの対応中に認証情報やアクセス許可の管理に追われることなく、証拠の分析に集中できます。このソリューションを使い始めるには、フォレンジックアーティファクト収集用リポジトリで提供されているサンプルの AWS CDK スタックをデプロイし、組織のフォレンジック調査の要件に合わせてカスタマイズしてください。関連する AWS のフォレンジック調査アーキテクチャの詳細については、「Automated Forensics Orchestrator for EC2」と「How to build forensic kernel modules for Linux EC2 instances」を参照してください。
訳注: Automated Forensics Orchestrator for EC2 は現在、「Guidance for Automated Forensics Orchestrator for Amazon EC2 and EKS」として提供されています。
この記事に関するご質問は、AWS サポートにお問い合わせください。
本ブログは Security Solutions Architect の 中島 章博 が翻訳しました。