Amazon Web Services ブログ
【開催報告 & 資料公開】AWS 秋のクラウドオペレーション祭り 2026
みなさん、こんにちは。 シニアスペシャリストソリューションアーキテクトの加藤です。
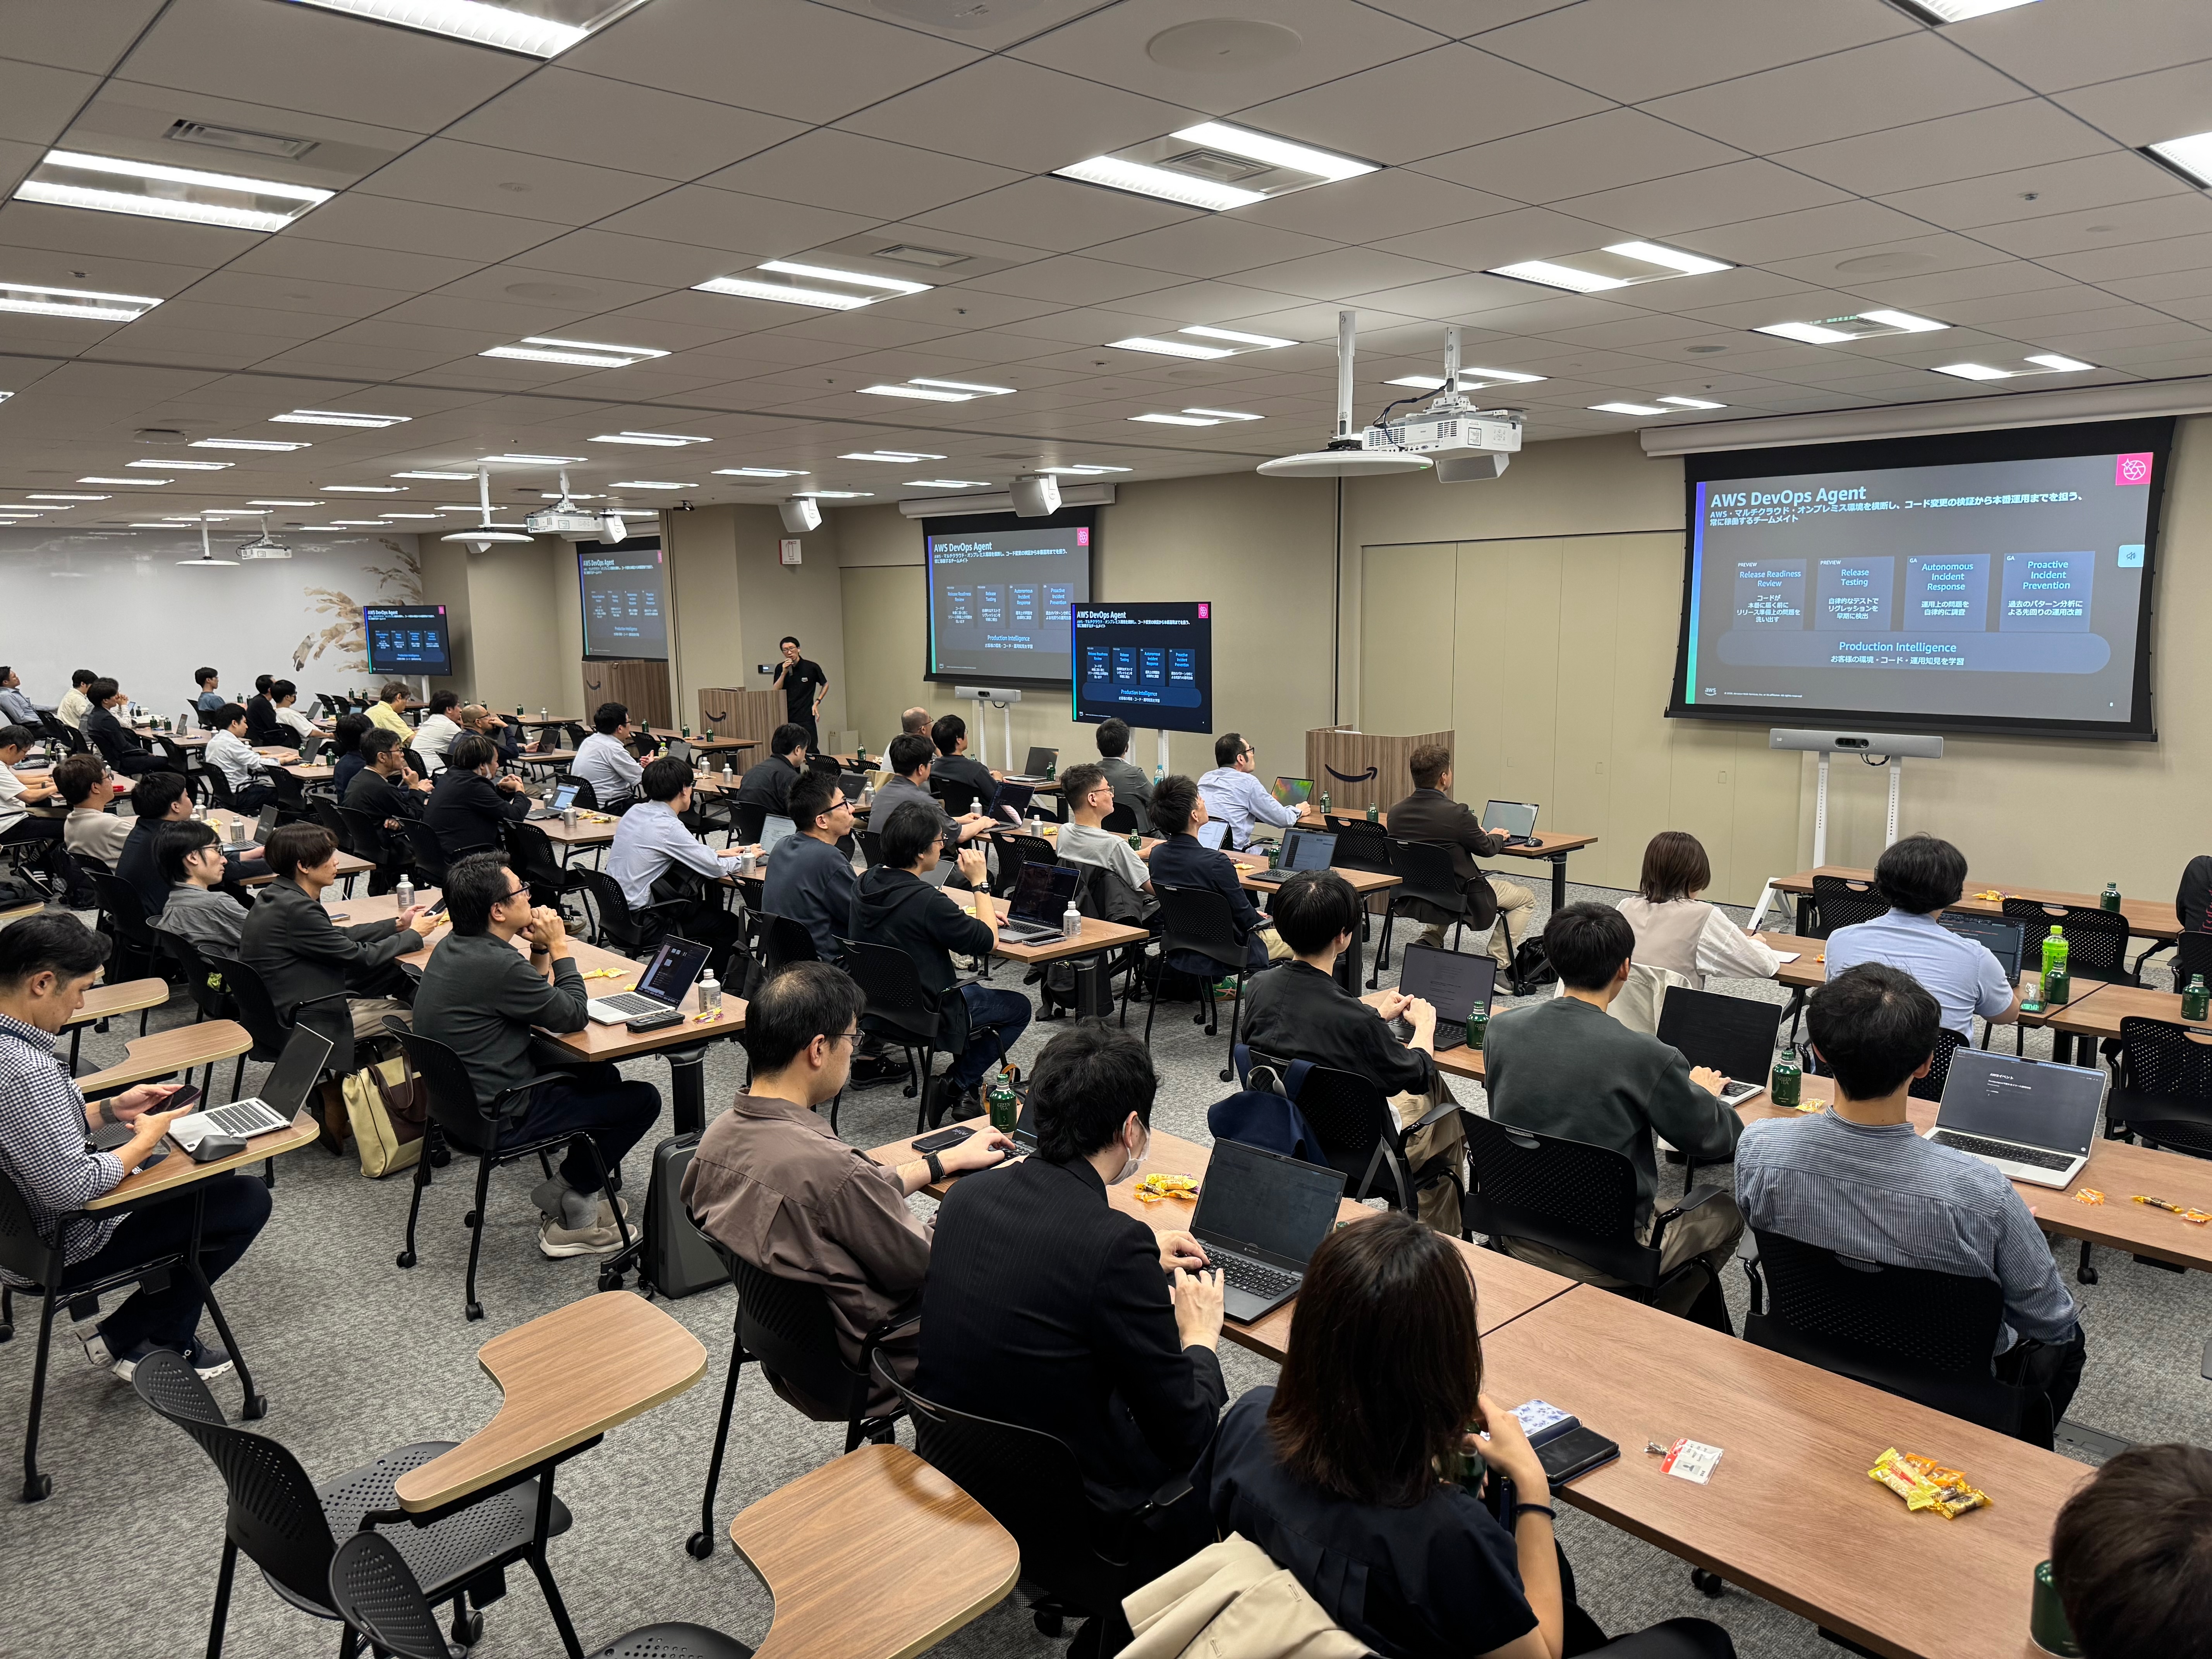
2026 年 10 月 7 日に、AWS 東京オフィスで「AWS 秋のクラウドオペレーション祭り 2026 〜AI をクラウド運用にも活用しよう〜」と題したイベントを開催しました。 ご参加いただいたみなさま、ありがとうございました。
これまで AWS は、クラウド運用に関するイベントを「AWS 秋のオブザーバビリティ祭り」と「AWS 秋の Cost Optimization 祭り」というように、テーマごとに深掘りする形で開催してきました。昨年秋の開催報告ブログはこちらです。
昨今、コーディングエージェントの普及によって、開発の進め方は大きく変わりつつあります。 クラウド運用でも、re:Invent 2025 で AWS DevOps Agent をはじめとするフロンティアエージェントが発表され、続いてコスト管理を担う AWS FinOps Agent(プレビュー)が加わったことで、運用業務を AI エージェントに任せる選択肢が現実のものとなりつつあります。 そこで今回はテーマをクラウド運用 × AI とし、運用のカテゴリを広くカバーする形で実施してみました。 当日は、運用業務をどこまで AI に任せられるのか、そのために何を備えるべきか、という問いを軸に 5 つのセッションをお届けしました。 本記事では各セッションの概要と発表資料をご紹介します。
イベント概要
当日のアジェンダは以下のとおりです。
| 時間 | 内容 |
|---|---|
| 19:00-19:05 | オープニング |
| 19:05-19:25 | AWS DevOps Agent で変わるリリースと運用対応 〜リリース管理機能と Directed actions のご紹介〜 |
| 19:25-19:40 | Well-Architected Agent (プレビュー) で加速する Well-Architected Framework Review |
| 19:40-19:55 | AWS FinOps Agent (プレビュー) による FinOps の推進 |
| 19:55-20:05 | 休憩 |
| 20:05-20:25 | 集める・貯める・見る ── AI 時代の CloudWatch |
| 20:25-20:45 | 業務用の AI エージェントをセキュアに活用する |
| 20:45-20:55 | 全体 Q&A |
| 20:55-21:00 | クロージング |
セッションの紹介
AWS DevOps Agent で変わるリリースと運用対応 〜リリース管理機能と Directed actions のご紹介〜
アマゾン ウェブ サービス ジャパン合同会社 シニアクラウドサポートエンジニア 古野 俊広
本セッションでは、AWS Summit Tokyo で私が登壇した「AWS DevOps Agent による自律的インシデント対応 −その能力を引き出す設計のベストプラクティス−」の後に追加された機能を中心に、障害からの復旧と障害の未然防止の 2 つの観点でご紹介しました。 復旧の観点では、これまでの AWS DevOps Agent は障害の調査と復旧方法の提示までを提供しており、復旧のための AWS CLI コマンドの実行などのリソース操作はお客様ご自身で実施いただく必要がありました。 新たに追加された Directed actions により、人の承認を経たうえで AWS DevOps Agent がリソースを直接操作できるようになったことと、エラーの調査から修正の実行、アラームの解消までのデモをご紹介しました。 また、AI コーディングエージェントの普及でコードの変更量が増え、人によるレビューやテストだけでは本番前に問題を発見できないケースが想定されます。 そこで重要になるのが、コードが本番環境で動く前に検証するシフトレフトです。 これを実現するリリース管理機能として、プルリクエストを自動レビューしてリリース可否を判定する Release Readiness Review と、デプロイ済みのアプリケーションに実際のリクエストを送ってリグレッションを検出する Release Testing をご紹介しました。 この 2 つのリリース管理機能はプレビュー中(イベント開催時点)で、us-east-1 リージョンでのみ利用可能となっています。
Well-Architected Agent (プレビュー) で加速する Well-Architected Framework Review
アマゾン ウェブ サービス ジャパン合同会社 テクニカルアカウントマネージャー 荻野 魁人
本セッションでは、2026 年 10 月 1 日に公開された AWS Well-Architected Agent (プレビュー) を使って Well-Architected Framework Review(WAFR)を進める方法をご紹介しました。 WAFR は、クラウド設計のベストプラクティス集である AWS Well-Architected Framework に照らして現在の設計を確認し、学ぶ、測る、改善するというサイクルを回す取り組みです。 ただし、対象となるベストプラクティスは 300 を超えるため、手作業で進めると数週間を要し、指摘をどこから改善すればよいかの判断も難しくなりがちです。 AWS Well-Architected Agent (プレビュー) は、お客様が登録したビジネス目標とアプリケーションコンテキスト(アプリケーションやアーキテクチャの概要、運用上の制約など)をもとに AWS 環境を分析し、影響と労力に基づいて優先順位を付けた推奨事項を提示します。 各推奨事項には、その推奨が必要な理由に加えて、変更した場合に他の柱へ及ぶトレードオフとその緩和策、修正手順が示されます。 セッションでは、内部監査で高リスクの指摘をゼロにするという目標を登録した発注システムを例に、データベースのログを CloudWatch Logs へエクスポートする推奨事項と、ログの取り込み料金が増えるトレードオフ、保持期間を 365 日に設定する緩和策が提示される流れをご紹介しました。
AWS FinOps Agent (プレビュー) による FinOps の推進
アマゾン ウェブ サービス ジャパン合同会社 テクニカルアカウントマネージャー 加須屋 悠己
本セッションでは、AWS FinOps Agent(プレビュー)を使って FinOps を推進する方法をご紹介しました。 FinOps は、FinOps Foundation が定義する、エンジニアリング、財務、ビジネスの各チームを結び付けてクラウドのコストを管理する運用フレームワークであり、文化的な実践です。 ただし、FinOps Foundation による年次のサーベイである State of FinOps 2026 では、1〜4 名の FinOps チームですべてのアカウントを担っている、コストのスパイクのたびにアラート対応に追われて根本原因の調査が遅れる、毎週や毎月の定期レポートの作成に時間を取られる、アイドルリソースやライトサイジングの推奨事項が先送りされて溜まり続ける、といった課題が挙がっています。 さらに、同サーベイでは今後 12 か月の優先事項のトップが FinOps for AI になっており、AI コストの可視化、配分と配賦、AI の価値や ROI の把握といった新たな課題も加わっています。 AWS FinOps Agent(プレビュー)は、コストに関する問い合わせや指示を自然言語で行えるフロンティアエージェントです。 AWS Cost Explorer や AWS Cost Anomaly Detection、AWS Cost Optimization Hub などのデータをもとに、コストの増減要因の分析、日次や週次、月次の定期レポートの作成、コスト異常の調査、最適化機会の提示を行います。 結果は、Slack チャネルへの投稿や Jira チケットの作成によって共有することも可能です。 セッションでは、Cost Anomaly Detection を起点にコスト異常の調査と Slack への通知を自動化する例と、手作業で作っていた月次レポートを定期実行に置き換える例をご紹介しました。 日本語のハンズオンワークショップも公開されているので、資料内のリンクからお試しください。
集める・貯める・見る ── AI 時代の CloudWatch
アマゾン ウェブ サービス ジャパン合同会社 ソリューションアーキテクト 梅津 寛子
本セッションでは、AI エージェントに障害調査を任せる前提として、テレメトリを集める、貯める、見るという 3 つの観点で Amazon CloudWatch の最新機能をご紹介しました。 テレメトリが足りなければ、AI であっても人と同じように仮説を絞り込めず、根本原因にたどり着けないまま人が調べ直すことになり、復旧が遅れてしまいます。 反対に、メトリクスとトレースがそろっていた弁護士ドットコム株式会社では、AWS DevOps Agent によって調査開始から約 10 分で性能劣化の根本原因を特定できたことを、AWS ブログにご寄稿いただいています。 こうした状態を先に整えておけるよう、セッションでは集める、貯める、見るのそれぞれについて、CloudWatch の今年の主要アップデートをご紹介しました。 まず集める観点では、CloudWatch のログとメトリクスが OpenTelemetry Protocol(OTLP)での取り込みに対応し、トレースとあわせて 3 つのシグナルすべてを OpenTelemetry のまま CloudWatch に送れるようになったことをご紹介しました。 次に貯める観点では、2026 年 7 月に登場した CloudWatch Logs の Intelligent Tiering をご紹介しました。 アクセスされていないログを低コストのストレージ階層へ自動で移しつつ、どの階層のログも同じクエリで遅延なく検索できるため、コストを理由に保持期間を短くする必要がなくなります。 最後に見る観点では、2026 年 9 月 23 日に一般提供が始まった CloudWatch Omni をご紹介しました。 CloudWatch Omni は、CloudWatch のデータを AWS マネジメントコンソール外部の独立した Web UI に加えて、IDE 拡張からも利用可能な、AI を組み込んだ新しい可視化・分析機能です。 自然言語の指示に従い AI がクエリを発行し、自動で適切な UI が表示されるというのが大きな特徴です。 なお、イベント開催時点では東京リージョンに未対応でしたが、2026 年 10 月 15 日から東京リージョンでも利用できるようになりました。ぜひお試しください。
業務用の AI エージェントをセキュアに活用する
アマゾン ウェブ サービス ジャパン合同会社 シニアスペシャリストソリューションアーキテクト 須田 聡
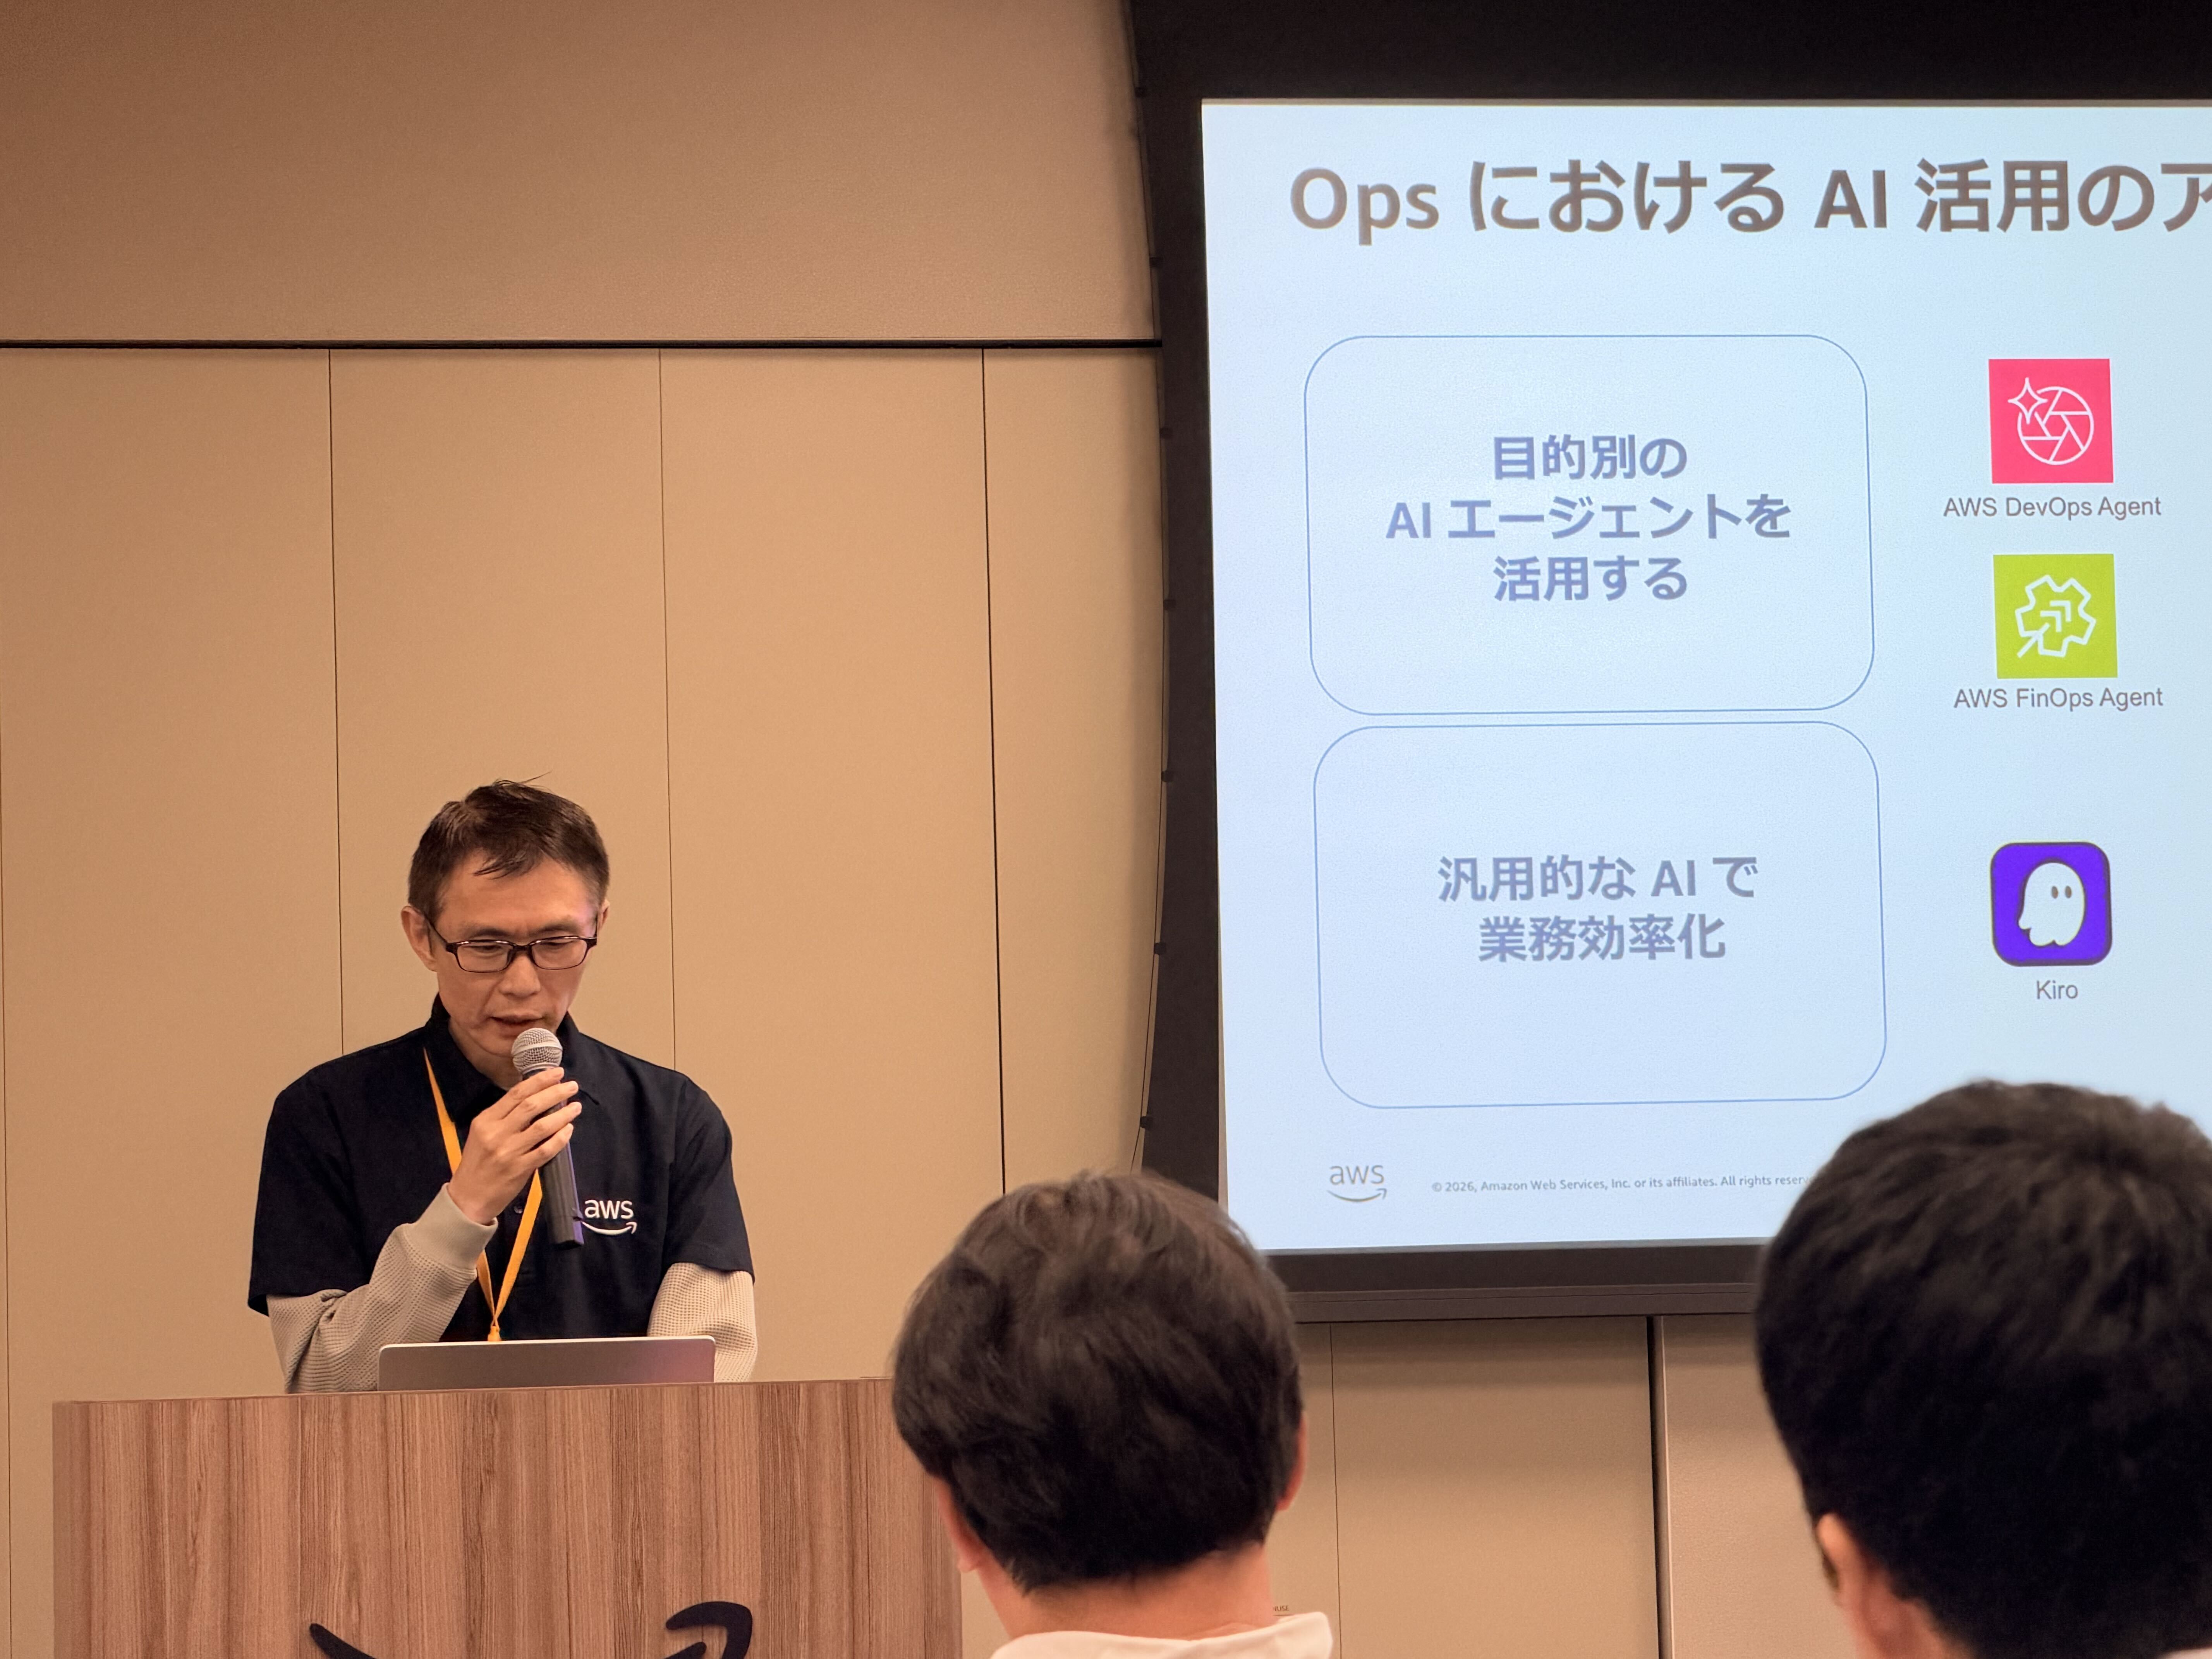
本セッションでは、業務で AI エージェントを活用するためのセキュリティを、AWS の AI セキュリティフレームワークに沿ってご紹介しました。 McKinsey の The State of AI in 2026 では、AI の展開をビジネス戦略上クリティカルと回答した経営者が 94% にのぼる一方で、AI をガバナンスできていると回答した企業は 10% にとどまっています。 こうした状況を踏まえ、AI にセキュリティを後から追加するのではなく、今すでにあるセキュリティ基盤の上に AI を構築するという考え方をご紹介しました。 運用で AI を活用するアプローチとしては、AWS DevOps Agent や AWS FinOps Agent(プレビュー)、AWS Security Agent といった目的別に特化されたマネージド AI エージェントサービスを使う方法と、Kiro や Amazon Bedrock 上の AI エージェントのような汎用的な AI で業務を効率化する方法をご紹介しました。 目的別のサービスはカスタマイズ部分をセキュアに構成して利用することでセキュリティ脅威の対策にもなり、汎用的な AI はマネージドな基盤の上で AI エージェントを動かして利用します。 さらに、AI のユースケースを質問に答える AI、連携する AI、実行する AI の 3 つに、統制をかける場所をインフラストラクチャ、アイデンティティとデータ、AI アプリケーションの 3 つのレイヤーに区分し、ユースケースが広がるのにあわせてガバナンスの領域を拡大していく進め方をご紹介しました。
まとめ
今回は「AI をクラウド運用にも活用しよう」というテーマで、障害対応とリリース、アーキテクチャレビュー、コスト管理、オブザーバビリティ、セキュリティの 5 つの領域を取り上げました。 AWS DevOps Agent、AWS Well-Architected Agent(プレビュー)、AWS FinOps Agent(プレビュー)のセッションでは運用業務をどこまで AI エージェントに任せられるのかを、CloudWatch とセキュリティのセッションではそのために何を備えるべきかを、それぞれご紹介しました。 今後もクラウド運用に 関連するイベントや情報発信を続けていきますので、次回もぜひご参加ください。