Amazon Web Services ブログ
AWS Customer Incident Response Team (CIRT) のご紹介: セキュリティイベント発生時の支援と公開リソース
本ブログは 2026 年 5 月 26 日に更新された AWS Blog “Welcoming the AWS Customer Incident Response Team” を翻訳したものです。
2026 年 5 月 26 日: この記事は 2022 年 7 月に初めて公開したものです。現在利用できる支援の依頼方法、Threat Technique Catalog for AWS (TTC) などの新しい脅威インテリジェンスリソース、追加のオープンソースツールを反映し、AWS CIRT による支援と AWS Security Incident Response マネージドサービスの違いも明確にするために更新しました。
以前からの読者の方も、初めての方も、ご覧いただきありがとうございます。私たちは AWS Customer Incident Response Team (CIRT) です。この記事では、チームの概要と、いざというときにどのようにお役に立てるのかをご紹介します。
AWS CIRT は、Amazon Web Services (AWS) 内にある 24 時間 365 日体制の専門グローバルチームです。AWS 責任共有モデルにおけるお客様の責任範囲でセキュリティイベントが進行しているときに、お客様を支援します。チームはセキュリティエンジニアで構成されており、クラウドのセキュリティイベントに対応するだけでなく、その対応に使用するツールやリソースも構築しています。
重要: AWS 環境でセキュリティイベント (不正アクセス、データ流出、ランサムウェアなど) が進行中の場合は、AWS サポートケースを作成して支援を依頼してください。
AWS に支援を依頼する手順は次のとおりです。
- 影響を受けた AWS アカウントで AWS サポートセンターコンソールを開き、サポートケースを作成します。
- セキュリティイベントに最も関連するサービスを選択します (例: Amazon Elastic Compute Cloud (Amazon EC2)、AWS Identity and Access Management (IAM)、Amazon Simple Storage Service (Amazon S3))。
- ケースの説明欄に、緊急のセキュリティインシデントが発生していることを明記します。
影響を受けたアカウントからサポートケースを作成すると、AWS がアカウントの所有権を確認できるほか、支援の状況を追跡するためのケース番号も発行されます。アカウントチーム (TAM、Account Manager、Solutions Architect) がいる場合は、アカウントチームに連絡してエスカレーションを開始することもできます。
アカウントにアクセスできなくなった場合でも、支援リクエストを送信できます。
AWS CIRT による支援では、AWS のサービスログや AWS コントロールプレーンで確認できるセキュリティイベントの調査に重点を置いています。分析には、AWS CloudTrail と Amazon VPC フローログに加え、Amazon GuardDuty の検出結果などの情報源を活用します。また、トリアージ、分析、封じ込めを支援するとともに、今後のセキュリティイベントを防ぐための推奨事項とベストプラクティスも提供します。
AWS CIRT は、AWS の脅威インテリジェンスチームやセキュリティオペレーションチームと連携しています。支援の際には、最新の脅威インテリジェンスと AWS インフラストラクチャに関する知見を分析や推奨事項に役立てています。
オペレーティングシステムのフォレンジック、メモリ分析、アプリケーションコードのレビューなど、ホストレベルやアプリケーションレベルの分析が必要な調査については、デジタルフォレンジックとインシデントレスポンス (DFIR) に対応できる専門の AWS パートナーのサービスを併用し、AWS CIRT による支援を補完することをお勧めします。
図 1 は、責任共有モデルの 2 つの側面を示しています。AWS は「クラウドのセキュリティ」に、お客様は「クラウド内のセキュリティ」に責任を負います。
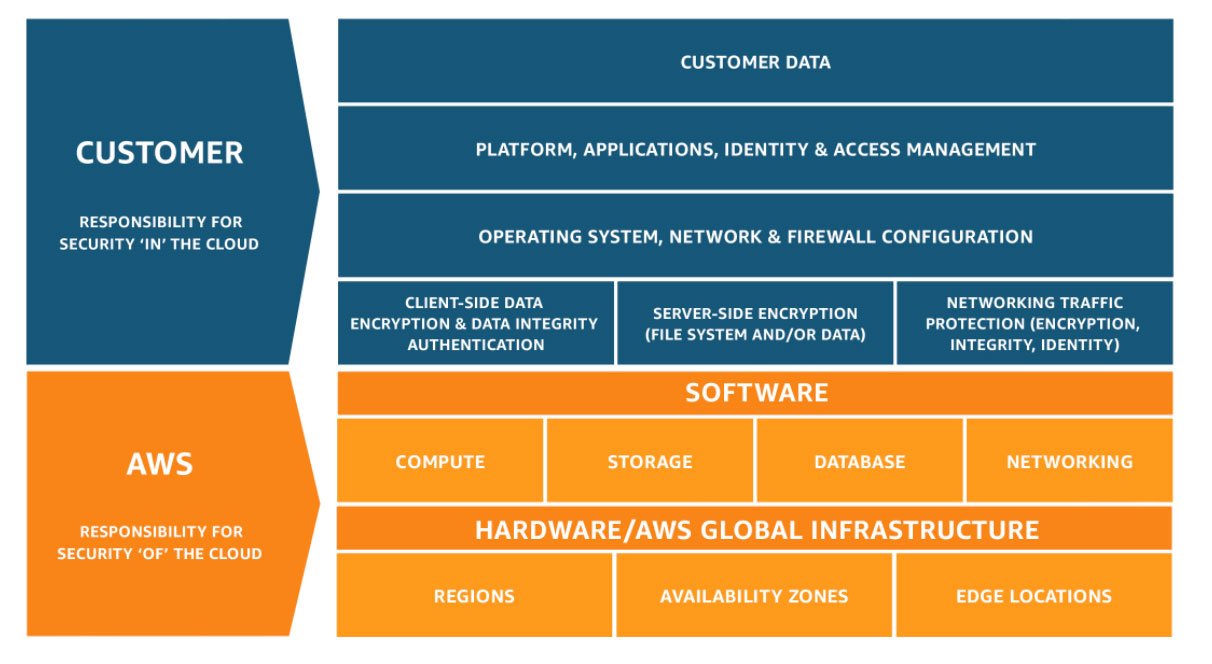
図 1: お客様と AWS の責任共有モデル
脅威インテリジェンス: Threat Technique Catalog for AWS
AWS CIRT は、さまざまな支援の中で同じパターンが繰り返し現れることを日常的に目にしています。TTC はもともと、各支援で得られた知見をチーム内で追跡、共有し、同じ問題に個別に取り組むことを避けるための社内向けリファレンスとして始まりました。やがて、チームのために蓄積してきた知識こそ、お客様が同じ脅威に先手を打つために必要なものだと明らかになり、一般公開しました。複数のお客様の環境で同じ手法が繰り返し観測されるのであれば、それらの手法を文書化して知識として共有することが、お客様を支援する効果的な方法です。そうすれば、お客様はインシデントへの対応が必要になる前に対策を講じることができます。
そこで開発したのが Threat Technique Catalog for AWS (TTC) です。MITRE ATT&CK Cloud Matrix に基づく一般公開のカタログで、AWS CIRT が観測した、脅威アクターによる AWS 固有の戦術、手法、手順 (TTPs) を文書化しています。各エントリには、AWS 環境に特化した検出ガイダンスと緩和策が記載されています。アカウントで使用している AWS のサービスでフィルタリングすれば、関連性の高い情報に絞り込むことができます。
TTC の知見は、Amazon GuardDuty などの AWS のサービスが備える検出ロジックにも反映されており、お客様の環境における自動化された保護の強化に役立っています。
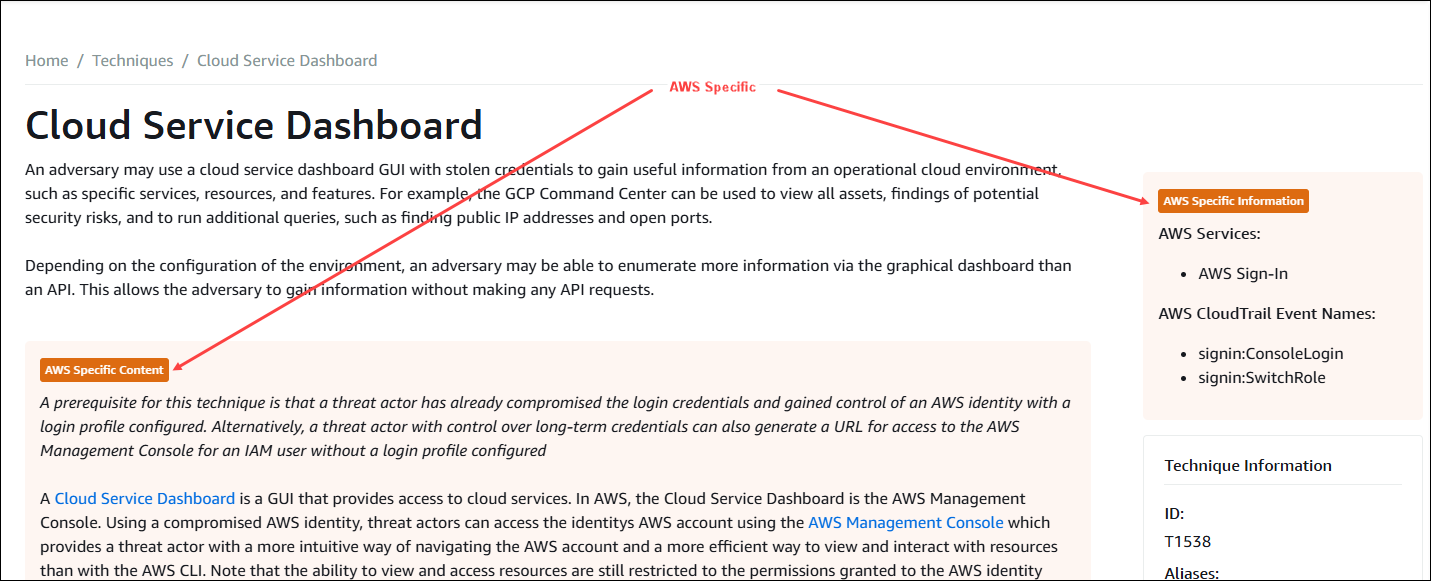
図 2: MITRE ATT&CK Cloud Matrix に基づく Threat Technique Catalog for AWS
オープンソースツール
AWS CIRT は、支援の中で見られるパターンを基に、いくつかのツールをオープンソースとして公開しています。これらのツールは既存のセキュリティツールを置き換えるものではなく、補完するものです。インシデントレスポンスプログラムを構築するための包括的なフレームワークについては、「AWS セキュリティインシデント対応ガイド」を参照してください。
以下のツールは、AWS CIRT が繰り返し直面してきた問題を解決するために、もともと社内向けに構築したものです。
- AWS Customer Playbook Framework – セキュリティイベントから得た教訓を基にした、一般公開の対応フレームワーク
- Assisted Log Enabler – Amazon VPC フローログ、AWS CloudTrail、Amazon Elastic Kubernetes Service (Amazon EKS) の監査ログと認証ログ (authenticator logs)、Amazon Route 53 Resolver クエリログ、Amazon Simple Storage Service (Amazon S3) サーバーアクセスログ、Elastic Load Balancing のログなどの有効化を支援するツール
- AWS CloudSaga – AWS CIRT が確認している一般的なセキュリティイベントを基に生成したシミュレーションイベントを使用して、AWS 環境内のセキュリティコントロールとアラートをテストするツール
- Athena Security Analytics Bootstrap – Amazon Athena をすばやくセットアップし、S3 バケットにアーカイブされた AWS のサービスログを調査したいお客様向けのツール
ワークショップ
AWS CIRT は、一般公開されている 5 つのワークショップを提供しています。最新のセキュリティイベントをシミュレートできるよう定期的に更新しており、AWS CIRT が日々使用しているツールや手順を学ぶことができます。ワークショップでは、IAM 認証情報の不正使用、Amazon S3 でのランサムウェア、クリプトマイニング、IMDSv1 におけるサーバーサイドリクエストフォージェリ (SSRF)、インシデントレスポンスの準備に役立つツールを取り上げています。必要なのは、AWS アカウントとインターネット接続、そして AWS クラウドでのインシデントレスポンスについて学びたいという意欲だけです。これらのワークショップは、チームの社内トレーニングと同じシナリオを使用して構築されています。これらのシナリオを誰もが利用できるようにしたいという思いから公開しました。
AWS CIRT への連絡方法
AWS のお客様であれば、サポートプランのレベルにかかわらず、AWS サポートケースから AWS CIRT に支援を依頼できます。アカウントチームがいるお客様は、アカウントチームを通じて AWS CIRT へのエスカレーションを開始することもできます。また、Enterprise Support または Unified Operations をご利用のお客様は、セキュリティイベントのトリアージと対応を行うマネージドサービスである AWS Security Incident Response を導入することもできます。
最後までお読みいただきありがとうございます。この記事では、お客様が常に備えられるよう、AWS CIRT が把握しているセキュリティのトレンド、新しいリソース、脅威インテリジェンスを共有しています。AWS CIRT の支援を受けた経験があり、改善点についてご意見がございましたら、AWS アカウントチームまたは aws-cirt@amazon.com までご連絡ください。
それでは、また次回お会いしましょう。ログの有効化、認証情報のローテーション、アラートの確認をお忘れなく。
また、AWS のサービスに関するセキュリティイベントの通知を受け取れるよう、AWS セキュリティ速報の購読をお勧めします。RSS フィードを購読して、最新情報を入手することもできます。
本ブログは Security Solutions Architect の 中島 章博 が翻訳しました。