O blog da AWS
Comece a usar o AWS Lambda SnapStart para imagens de container
Por Rakesh Hemrajani, Prerna Choudhary e Sachin Saini, na Amazon Web Services.
O AWS Lambda lançou recentemente o SnapStart para funções de imagem de container, reduzindo os tempos de inicialização de vários segundos para menos de um segundo. Os clientes implantam funções Lambda com imagens de container para se alinhar aos padrões de implantação baseados em containers de suas organizações ou para empacotar dependências maiores, de até 10 GB. No entanto, imagens de container maiores podem apresentar tempos de inicialização de vários segundos, pois o Lambda faz o download das camadas da imagem e inicializa o runtime e o código da aplicação. O SnapStart resolve esse problema ao criar um snapshot do ambiente de execução inicializado durante a implantação da função, armazená-lo em cache e retomar a partir dele na invocação, em vez de inicializar do zero.
Em novembro de 2022, o Lambda lançou o SnapStart para Java, reduzindo a latência de inicialização em até 10 vezes. Em novembro de 2024, o SnapStart foi expandido para os runtimes gerenciados Python e .NET, reduzindo a latência de cold start para menos de um segundo. Esses lançamentos ajudaram os desenvolvedores a obter um tempo de inicialização mais rápido, mas somente para arquivos compactados .zip. Com a extensão do suporte do SnapStart às funções de imagem de container, os clientes podem melhorar os tempos de inicialização de workloads sensíveis à latência, como inferência de ML e APIs interativas.
Esta publicação aborda como o SnapStart para imagens de container funciona, como ativá-lo e quais são as melhores práticas e considerações para suas workloads.
Como o SnapStart para imagens de container funciona
Ao implantar uma função Lambda, você escolhe um entre dois modelos de implantação: um arquivo compactado .zip ou uma imagem de container. Com runtimes gerenciados, já oferecemos suporte ao SnapStart para funções Python, .NET e Java, e agora estendemos esse suporte às imagens de container. Quando você invoca a função implantada pela primeira vez, ou quando chega um pico de tráfego, o Lambda verifica se há um ambiente de execução disponível. Se nenhum estiver disponível, o Lambda cria um novo.
Para funções de imagem de container, isso significa fazer o download e extrair as camadas da imagem, inicializar o runtime e executar o código de inicialização. Esse processo pode levar vários segundos, o que os usuários percebem como um cold start.
Quando você ativa o SnapStart e publica uma versão da função, o Lambda cria proativamente um ambiente de execução, inicializa sua função e, em seguida, cria um snapshot de microVM do Firecracker de todo o estado de memória e disco. Esse snapshot é criptografado e armazenado em cache para acesso com baixa latência e permanece em cache até que você exclua a versão correspondente da função.
Na invocação, o Lambda retoma a partir do snapshot em cache, em vez de inicializar do zero. Com o SnapStart, a inicialização acontece uma vez no momento da implantação, e não a cada invocação, substituindo a fase de inicialização por uma fase de restauração mais rápida, que reduz o tempo de inicialização para menos de um segundo.
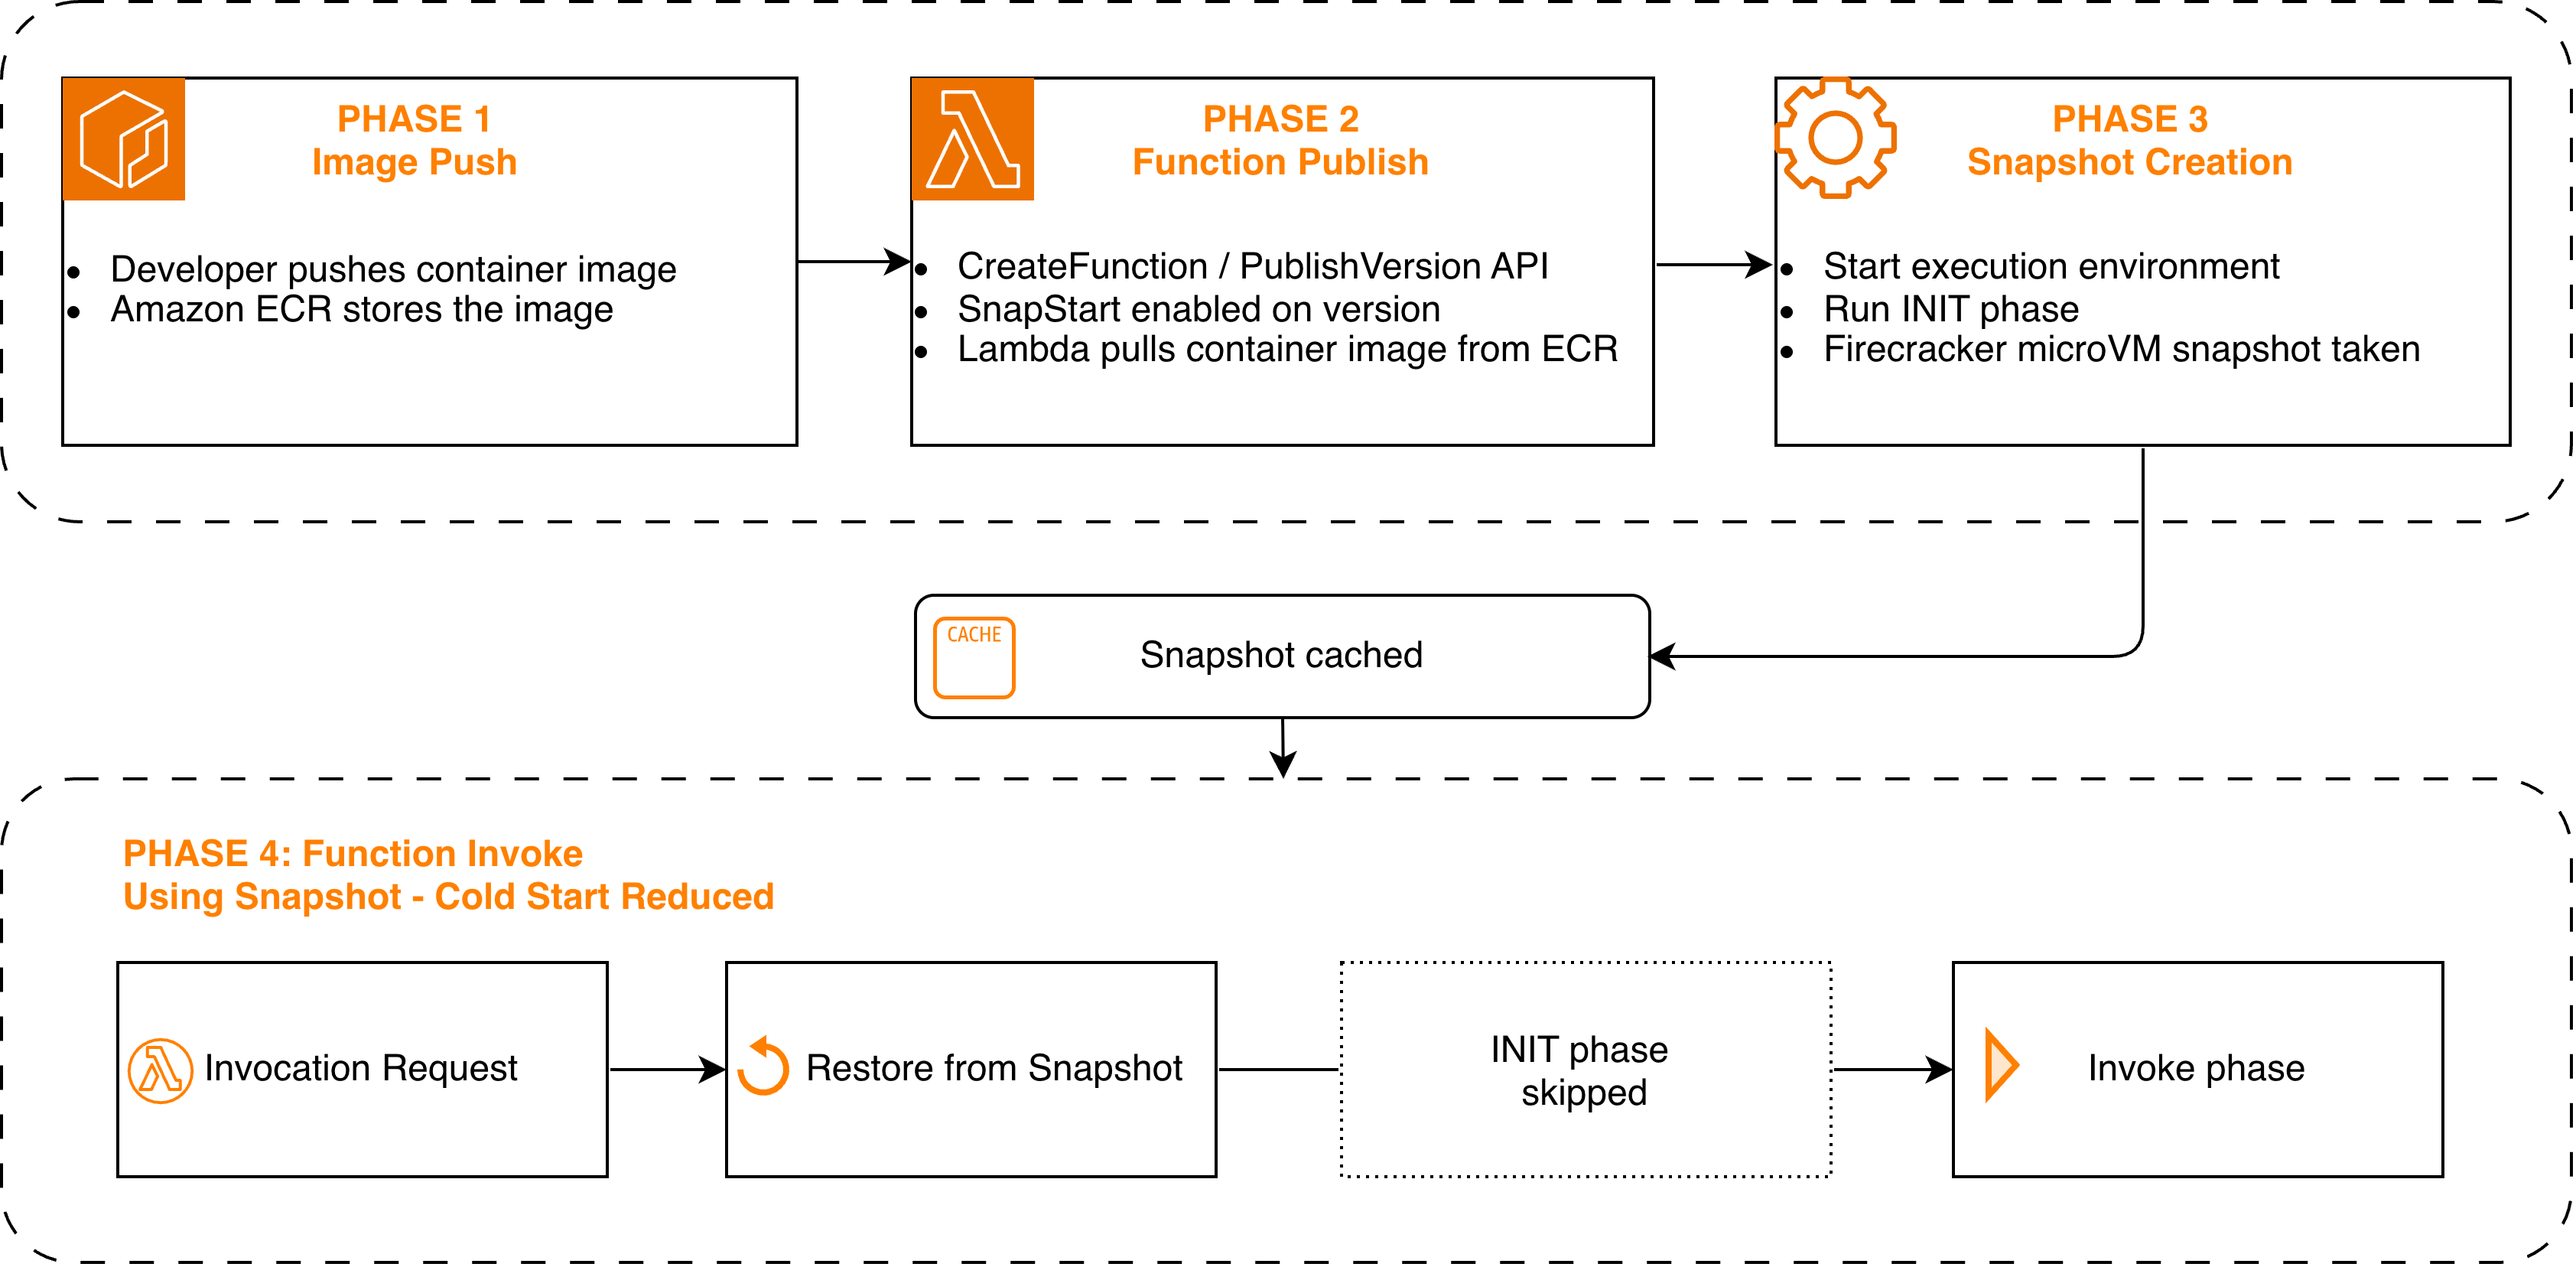
Figura 1: Ciclo de vida do SnapStart para imagens de container, desde o push da imagem até a restauração do snapshot na invocação
Imagens base compatíveis
Para runtimes gerenciados, você fornece seu código e o Lambda gerencia o ambiente de runtime. Para funções de imagem de container, você empacota seu próprio ambiente de runtime usando imagens base fornecidas pelo Lambda ou suas próprias imagens base personalizadas. O SnapStart para imagens de container oferece suporte às seguintes imagens base do Lambda no momento do lançamento. Para saber mais sobre as imagens base compatíveis por runtime, consulte o guia do desenvolvedor do Lambda SnapStart.
| Runtime | Imagem base | Arquitetura |
| Java 11 e posteriores | public.ecr.aws/lambda/java:11, :17, :21, :25 | x86_64, arm64 |
| Python 3.12 e posteriores | public.ecr.aws/lambda/python:3.12, :3.13, :3.14 | x86_64, arm64 |
| .NET 8 e posteriores | public.ecr.aws/lambda/dotnet:8, :9, :10 | x86_64, arm64 |
Independentemente da imagem base que você usar, há um ponto importante a considerar antes de ativar o SnapStart. Quando o Lambda restaura uma função a partir de um snapshot, qualquer estado capturado durante a inicialização é compartilhado entre todos os ambientes de execução restaurados a partir desse snapshot. Isso inclui geradores de números aleatórios, IDs únicos, credenciais em cache e conexões de banco de dados. Sua função precisa restaurar um estado único após cada retomada para evitar a reutilização da mesma semente aleatória ou de uma conexão de banco de dados expirada entre invocações. Para mais detalhes sobre essas considerações, consulte a documentação de unicidade do SnapStart.
Para ajudar você a restaurar a unicidade da sua aplicação, o Lambda fornece runtime hooks para runtimes gerenciados, que permitem executar seu próprio código em pontos específicos do ciclo de snapshot e restauração. Com o SnapStart para imagens de container, estamos estendendo esses mesmos hooks para funções de imagem de container.
Se sua função usa uma das imagens base gerenciadas pelo Lambda mencionadas anteriormente, o Lambda oferece runtime hooks para que você execute seu código (por exemplo, para restaurar conexões de banco de dados). O Lambda oferece suporte a esses runtime hooks para Java por meio do CRaC, para Python por meio do snapshot_restore_py e para .NET por meio do SnapshotRestore. Para registrar seus próprios hooks de pré-snapshot e pós-restauração para esses runtimes, consulte a documentação de runtime hooks do SnapStart.
Se sua função usa uma imagem base sem suporte nativo ao SnapStart (por exemplo, uma imagem base de Node.js ou Ruby), um Runtime Interface Client personalizado ou um runtime personalizado criado com provided.al2023, consulte a documentação sobre como implementar hooks do SnapStart para funções de imagem de container e escolha uma das opções a seguir.
- Opção 1: Implementar runtime hooks do SnapStart. Se você precisa executar lógica personalizada quando um snapshot da sua função é criado ou quando ela é restaurada, implemente a API /restore/next em sua imagem de container, conforme descrito na documentação de runtime hooks do SnapStart.
- Opção 2: Ativar sem hooks. Se você não precisa de hooks de pré-snapshot ou pós-restauração, adicione o seguinte rótulo ao seu Dockerfile (LABEL com.amazonaws.lambda.feature.snapstart=”Allow”)
Para uma implementação de referência da integração de runtime hooks do SnapStart em um runtime personalizado, consulte o repositório do Lambda Rust Runtime, incluindo seus exemplos tanto para funções orientadas a eventos quanto HTTP, para ver como o SnapStart e os runtime hooks são implementados.
Primeiros passos
Para começar, você pode usar o AWS Management Console, a AWS Command Line Interface (AWS CLI), os AWS Software Development Kits (AWS SDKs), o AWS CloudFormation, o AWS Serverless Application Model (AWS SAM) ou o AWS Cloud Development Kit (AWS CDK) para ativar, atualizar e excluir o SnapStart para imagens de container. Você também pode usar o Agent Toolkit for AWS para ativar o SnapStart como parte de seus fluxos de trabalho baseados em agentes.
Para usar o SnapStart com uma função de imagem de container, sua função deve ser implantada com PackageType Image, e a imagem deve ser enviada para um repositório do Amazon Elastic Container Registry (Amazon ECR) na mesma Região da AWS da sua função. Os exemplos desta seção usam uma imagem base compatível do Lambda e us-east-1 como a Região da AWS. Defina sua Região padrão ou adicione –region a cada comando.
Ativar o SnapStart em uma função existente
Se você já tem uma função de imagem de container usando uma imagem base compatível, ative o SnapStart atualizando a configuração da função e publicando uma versão:
Criar uma nova função com SnapStart
Crie um repositório do Amazon ECR:
Comece com um Dockerfile usando uma imagem base compatível. Veja um exemplo para Python:
Faça o build, o push para o Amazon ECR e crie a função com SnapStart em um único fluxo:
Verificar se o SnapStart está ativo
Após a publicação, verifique a configuração da versão da função:
Quando o SnapStart está ativo, a resposta mostra:
Quando o estado for Active, invoque a versão publicada:
Observe que o SnapStart se aplica apenas a versões publicadas, não ao $LATEST. Você deve invocar um número de versão específico para usar o SnapStart.
Melhores práticas e considerações
Como o SnapStart retoma sua função a partir de um snapshot em um ponto no tempo, confira algumas melhores práticas para recursos inicializados no momento do snapshot que podem se tornar obsoletos quando sua função for retomada, como conexões de rede, credenciais e IDs únicos.
- Ajuste de desempenho: Pré-carregue dependências e inicialize recursos no código de inicialização, em vez de no handler. Isso move a configuração pesada para o snapshot, onde ela é capturada uma vez e reutilizada em todas as restaurações. Para orientações sobre como otimizar a latência de inicialização da função, consulte a seção de ajuste de desempenho do guia do desenvolvedor do Lambda.
- Conexões de rede: Como os snapshots podem persistir por um longo período, as conexões estabelecidas durante a inicialização podem não ser mais válidas após a restauração. As conexões de rede estabelecidas por meio de um AWS SDK são retomadas automaticamente. Para conexões gerenciadas diretamente pelo seu código, como conexões de banco de dados, use hooks de pós-restauração para restabelecê-las, conforme descrito na seção de melhores práticas de rede do guia do desenvolvedor do Lambda.
- Unicidade: Evite gerar IDs únicos, segredos ou valores aleatórios durante a inicialização, pois eles são compartilhados entre todos os ambientes de execução restaurados a partir do mesmo snapshot. Em vez disso, gere-os no handler da função ou use hooks de pós-restauração. Softwares que sempre obtêm números aleatórios do sistema operacional (por exemplo, de /dev/random ou /dev/urandom) não precisam de nenhuma atualização para manter a aleatoriedade. O Lambda sempre reinicializa a semente de /dev/random e /dev/urandom ao restaurar um snapshot, de modo que números aleatórios não se repetem mesmo quando vários ambientes de execução são retomados a partir do mesmo snapshot. Para mais detalhes sobre como gerenciar estado único entre restaurações, consulte a documentação sobre tratamento de unicidade do Lambda SnapStart.
- Dados efêmeros: Credenciais em cache, timestamps ou outros dados sensíveis ao tempo capturados durante a inicialização podem estar desatualizados quando sua função for retomada a partir de um snapshot. Use hooks de pós-restauração para verificar se os dados ainda são válidos e renovar qualquer estado expirado antes de processar requisições.
- Monitoramento: Os logs do Amazon CloudWatch incluem uma linha RESTORE_REPORT mostrando o tempo gasto na restauração do snapshot. A linha REPORT inclui Restore Duration, Billed Restore Duration, Duration e Billed Duration. Observe que InitDuration não aparece nas invocações do SnapStart, pois a função é retomada a partir de um snapshot em vez de ser inicializada. Você também pode usar o rastreamento ativo do AWS X-Ray para capturar telemetria em tempo real para extensões por meio da Telemetry API e medir a latência de ponta a ponta com métricas do Amazon API Gateway e da URL de função do Lambda. Para saber mais sobre as opções de monitoramento disponíveis, consulte a documentação do Lambda sobre monitoramento do SnapStart.
Limitações: A simultaneidade provisionada, o Amazon Elastic File System (Amazon EFS), o Amazon Simple Storage Service (Amazon S3) Files e o armazenamento efêmero maior que 512 MB não são compatíveis com o SnapStart. O tamanho máximo da imagem de container continua sendo de 10 GB. Se você precisar de qualquer um dos recursos atualmente não compatíveis, entre em contato conosco na página do Lambda Roadmap no GitHub.
Preços e disponibilidade
O SnapStart para imagens de container usa as mesmas dimensões de preço do SnapStart para Python 3.12+ e .NET 8+. Você paga pelo custo de armazenar em cache um snapshot por versão da função publicada com o SnapStart ativado e pelo custo de restauração cada vez que uma função é restaurada a partir de um snapshot. Para reduzir seus custos de cache, exclua versões de função não utilizadas. Consulte a página de preços do Lambda para mais detalhes.
O Lambda SnapStart para imagens de container está disponível em todas as Regiões comerciais da AWS, exceto Ásia-Pacífico (Nova Zelândia) e Ásia-Pacífico (Taipei). Para a lista mais recente de Regiões compatíveis, consulte as Regiões compatíveis com o Lambda SnapStart.
Limpeza
Para evitar cobranças contínuas pelos recursos criados neste passo a passo, exclua-os quando terminar. A exclusão de uma versão de função do Lambda remove o snapshot em cache associado e interrompe quaisquer cobranças relacionadas ao cache de snapshot.
Exclua a função Lambda. Isso remove todas as versões publicadas e seus snapshots em cache:
Exclua a imagem de container e o repositório do Amazon ECR:
Se você criou um perfil de execução do IAM apenas para este passo a passo, exclua-o também. Para mais detalhes, consulte exclusão de um perfil do IAM.
Conclusão
Nesta publicação, descrevemos como o Lambda SnapStart para imagens de container reduz a latência de cold start ao criar um snapshot do ambiente de execução inicializado e retomar a partir dele nas invocações subsequentes. Abordamos como o SnapStart funciona, como começar de acordo com o tipo de imagem base, melhores práticas e considerações, além de preços e disponibilidade. Queremos saber quais recursos você gostaria de ver no SnapStart no futuro. Conte para nós em nossa página do Lambda Roadmap no GitHub.
Experimente o SnapStart em suas funções de imagem de container hoje mesmo. Para saber mais, consulte a documentação do Lambda SnapStart. Para mais recursos de aprendizado sobre Serverless, visite o Serverless Land.
Este conteúdo foi traduzido do post original do blog, que pode ser encontrado aqui.
Biografia do Autores
 |
Rakesh Hemrajani é Gerente de Desenvolvimento de Software na AWS. |
 |
Prerna Choudhary é Gerente Sênior de Produto Técnico na AWS. |
 |
Sachin Saini é Arquiteto de Soluções Sênior na AWS.
|
Biografia do tradutores
 |
Daniel Abib é Arquiteto de Soluções Sênior e Especialista em Amazon Bedrock na AWS, com mais de 25 anos trabalhando com gerenciamento de projetos, arquiteturas de soluções escaláveis, desenvolvimento de sistemas e CI/CD, microsserviços, arquitetura Serverless & Containers e especialização em Machine Learning. Ele trabalha apoiando Startups, ajudando-os em sua jornada para a nuvem. https://www.linkedin.com/in/danielabib/ |
 |
Rodrigo Peres é Arquiteto de Soluções na AWS, com mais de 20 anos de experiência trabalhando com arquitetura de soluções, desenvolvimento de sistemas e modernização de sistemas legados. |