Amazon Web Services ブログ
Category: Advanced (300)
Aurora DSQL コンソールと CloudWatch アラームで Amazon Aurora DSQL のコストをモニタリングする
Amazon Aurora DSQL の DPU 料金モデルと、CloudWatch メトリクスと請求額の対応関係を解説します。Aurora DSQL コンソールの Usage and cost パネルでコストを確認する方法、1 時間あたりの DPU 使用量を監視する CloudWatch アラームの設定方法、AWS CloudFormation でアラームをデプロイする方法を紹介します。
プライベートアクセスでデータ境界を AWS マネジメントコンソールまで拡張
AWS マネジメントコンソールプライベートアクセスが、インターネット接続のない VPC に対応し、一般提供を開始しました。認証フロー、静的アセット、コンソール専用 API を含むコンソールトラフィックを、AWS PrivateLink の VPC エンドポイント経由でルーティングできます。この記事では、VPC エンドポイントポリシーとサインイン用のリソースコントロールポリシー (RCP) を組み合わせてデータ境界を強化する方法を説明します。パイロット導入の手順と考慮事項も紹介します。
Kiro と Amazon Q でセキュリティポスチャを強化する 5 つの方法
この記事では、Kiro と Amazon Q Developer を使用して AWS のセキュリティポスチャを強化する 5 つの方法を紹介します。ステアリングファイルとルールによる永続的なコンテキストでセキュリティ標準を組み込む方法をはじめ、MCP サーバーを活用した AWS Security Hub の検出結果のトリアージ、Infrastructure as Code (IaC) の修復、AWS Well-Architected フレームワークのセキュリティの柱に沿ったレビュー、サービスコントロールポリシー (SCP) の作成を迅速化する手法を説明します。あわせて、人間による検証の重要性と段階的な導入の進め方も解説します。
AWS CloudTrail を使ったインシデント調査・対応ガイド – パート 2
本ガイドのパート 2 では、ウェブアプリケーションの SSRF の脆弱性を起点に、IMDSv1 からの認証情報の窃取、リージョンホッピングを経て Amazon Bedrock が不正使用されたマルチステージ攻撃を、AWS CloudTrail のログから分析します。userIdentity、readOnly、awsRegion などの注目すべきフィールドとインシデント対応チェックリストを紹介し、IMDSv2 の強制、最小権限、モデル呼び出しのログ記録といった強化策と、脅威アクターの回避手法も解説します。
AWS CloudTrail を使ったインシデント調査・対応ガイド – パート 1
AWS CloudTrail ログには、疑わしいアクティビティを調査するために必要な証拠が含まれています。このパート 1 では、AWS の Security Incident Response Team (SIRT) が実践する調査手法を、2 つの実際のシナリオに沿って紹介します。1 つは、設定ミスのあるクロスアカウントアクセスが悪用され、ランサムウェアとの関連が疑われる Amazon S3 データ削除に至った事例です。もう 1 つは、多要素認証 (MFA) のないコンソール認証情報が悪用され、AWS CloudFormation と AWS CloudShell で暗号通貨マイニングが行われた事例です。重要なフィールドの読み解き方、調査の優先順位、対応チェックリスト、予防策を解説します。
AWS STS のセッショントークンのサイズ制限を簡素化、サイズのモニタリングにも対応
AWS STS のセッショントークンのサイズ制限が 4,096 バイトの単一の制限に簡素化され、セッションポリシーとセッションタグに使用できる容量が拡大しました。トークンサイズは API レスポンス、Amazon CloudWatch メトリクス、AWS CloudTrail イベントで報告されます。また、MinimumSessionTokenSize パラメータを使用して、インフラストラクチャが処理できるトークンの最大サイズを検証できます。この記事では、変更点と影響に加え、ロードバランサーやデータベースなどトークンを扱うシステムで推奨される対応を説明します。
L1TF Reloaded に対する Amazon EC2 の防御の仕組み
一時的実行攻撃「L1TF Reloaded」は、ハーフ Spectre ガジェットと L1TF を組み合わせてゲストデータを漏洩させます。しかし、AWS Nitro System と Nitro Hypervisor を使用するお客様のゲストデータは影響を受けず、追加の対応も不要です。本記事では、攻撃の仕組みを解説します。さらに、XPFO の概念に基づくシークレットハイディングやゲスト CPU コンテキストの保護など、Nitro Hypervisor の多層防御の設計も詳しく説明します。
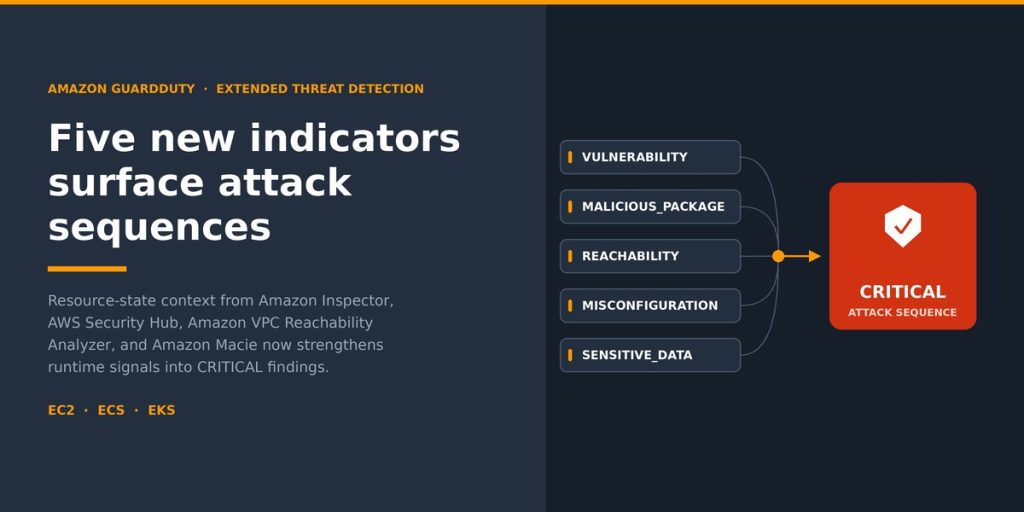
GuardDuty 拡張脅威検出に 5 つの新しいインジケーターを追加: 攻撃シーケンスの検出を強化
Amazon GuardDuty 拡張脅威検出の攻撃シーケンスの検出結果に、5 つの新しいインジケーターが追加されました。Amazon Inspector、Amazon VPC Reachability Analyzer、Amazon Macie、AWS Security Hub から得られる脆弱性、悪意のあるパッケージ、到達可能性、設定ミス、機密データの情報を、弱いランタイムシグナルと相関付けます。これにより、ノイズは重要度が CRITICAL の対応可能な検出結果に変わります。この記事では、Amazon EKS と Amazon EC2 での実例に加えて、EPSS を重視した優先順位付けによるインシデント対応の手順を解説します。
AI を活用した脆弱性検出ハーネス (パート 2 設定編): ステアリングファイルで実現する証拠ベースの脆弱性トリアージ
AI モデルに経験豊富なセキュリティアナリストと同等の一貫性で脆弱性トリアージを実行させる、ステアリングファイルの設計と使い方を紹介します。重要な 5 つのセクションとして、構造的検証によるハルシネーションの抑制、証拠ベースの信頼度スコアリング、AWS WAF などの補完的コントロールを考慮したインフラストラクチャの評価、CISA KEV や EPSS を活用した脅威インテリジェンスの統合、P0~P3 の優先度分類を解説します。検証結果に加え、Kiro や Claude Code での導入方法も説明します。
Agent Skills で Amazon Bedrock の自動推論ポリシーのライフサイクルを自動化
Amazon Bedrock の自動推論チェック (Automated Reasoning checks) では、AI の回答を形式論理で検証し、説明可能な判定を得られます。この記事では、Agent Skills を使って自動推論ポリシー (Automated Reasoning policy) のライフサイクルをコーディングエージェントからコードで実行する方法を説明します。builder や validator など 6 つのスキルの役割と構成を紹介し、育児休暇ポリシーを例に構築からデプロイ、検証までを順に解説します。あわせて、SATISFIABLE という判定の解釈など、スイートを実行して得られた教訓も紹介します。