Amazon Web Services ブログ
株式会社 BTM 様がシステム調査エージェントを Amazon Bedrock AgentCore でリアーキテクチャするまで
本ブログは株式会社 BTM 様と Amazon Web Services Japan 合同会社が共同で執筆いたしました。
みなさん、こんにちは。ソリューションアーキテクトの伊勢田 氷琴です。
株式会社 BTM 様では従来、システム調査のたびに営業、アプリ、インフラの各チームや業務部門など多くの関係者とのやり取りが発生し、調査そのものではない作業に時間がかかっていました。同社はこの調査を自動化する AI エージェントを、AWS が 2025 年 6〜7 月に開催したハッカソン「DevCraft」で、Strands Agents を使って開発しました。この取り組みは、2025 年 7 月に公開した事例ブログでご紹介しています。
その後 BTM 様は、このエージェントを汎用化し、自律型ログ分析 AI エージェント「TracisAI(トレイシス AI)」として、2026 年 6 月 25 日に AWS Marketplace で提供を始めました。提供開始から間もない 7 月には、エージェントの実行基盤を Amazon Elastic Container Service(Amazon ECS)から Amazon Bedrock AgentCore へ移す準備を進め、8 月 27 日に AWS ジャパンが開催した「第 8 回 AWS ジャパン 生成 AI Frontier Meetup」で、抜本的にリアーキテクチャした TracisAI を発表しました。
本記事では、TracisAI の開発を担当されたお二人へのインタビューを通じて、プロトタイプから AWS Marketplace での提供開始までの経緯、販売済みの製品を作り変えた理由、リアーキテクチャでの技術的課題への対処をお届けします。
お話を伺った方
BTM 様は「日本の全世代を活性化する」をミッションに掲げ、全国の開発会社とのネットワークを生かした IT エンジニアリングサービスと、DX ソリューションサービスを展開しています。2026 年 9 月 28 日、TracisAI の開発を担当されたお二人に、AWS のオフィスでお話を伺いました。
- 瀬﨑 優太朗 様(DX 推進事業 IT エンジニアリング事業部 部長補佐):TracisAI の企画と開発を推進
- 有福 洋史 様(DX 推進事業 IT エンジニアリング事業部 クラウドインフラグループ 1):Amazon ECS から Amazon Bedrock AgentCore へのリアーキテクチャを担当
- 聞き手:伊勢田 氷琴(AWS ソリューションアーキテクト)
株式会社 BTM 瀬﨑 優太朗 様(左)、有福 洋史 様(右)
運用保守の現場から生まれた TracisAI
TracisAI は、チャットツールから自然文で調査を依頼すると、エージェントが Amazon CloudWatch Logs のログと運用中のデータベースを調べ、調査の結果を要約して返すサービスです。たとえば Slack で TracisAI にメンションして「昨日 10:00〜12:00 の間で order-service にエラーログは出ていますか?」と尋ねると、数十秒から数分で回答が返ってきます。
伊勢田:TracisAI は、もともと社内で使うツールとして作っていましたよね。どの時点で外販しようと決めたんですか。
瀬﨑様:もともとは、運用保守をやっているお客さんがいて、そこに入れようと思って作ったものなんです。そこでうまく使ってもらえたので、じゃあマーケットプレースに載せていきましょう、という方針に変えました。最初は AWS さんの DevCraft で作らせてもらったのが一番最初で、1 年前ぐらいに、社内のメンタルヘルスの仕組みを作るような案も含めていくつか案を出して、一番効果が出そうだと思ったのがログとデータベースの調査でした。そこから作り始めた感じですね。
ECS 版で見えた導入のハードル
伊勢田:ECS 版は、お客様の既存の VPC の中でコンテナを動かし、コンテナイメージは Amazon Elastic Container Registry(Amazon ECR)から取得する形でしたよね。一番困ったことや、ヒヤッとした場面はありましたか。
有福様:ECS の時は、マーケットプレースの公開直前に、社内の開発メンバーや、ちょっと手の空いたメンバーに、実際にデプロイを試してもらっていたんです。ECS で VPC の中で動かすとなると、VPC エンドポイント経由で ECR からイメージをプルしてきたり、NAT ゲートウェイ経由だったりと、その辺がバラバラだったりするので、イメージをプルしてこられないとか、ネットワーク的なところでデプロイにつまずくことが結構ありました。これはお客さんに導入してもらうにあたって大きなハードルになってしまうな、と感じていたところで、できるだけユーザーマニュアルで補おうという形で一旦リリースはしたんですけど、やっぱりデプロイのハードルの高さというか、そこが AgentCore に乗せ換えると少し下がるかな、というのがありました。非エンジニア向けに打ち出そうとしている商品なのに、ネットワーク周りはどうしても、最初にエンジニアの手を使って準備しないといけない。
出品済みの製品をリアーキテクチャするという判断
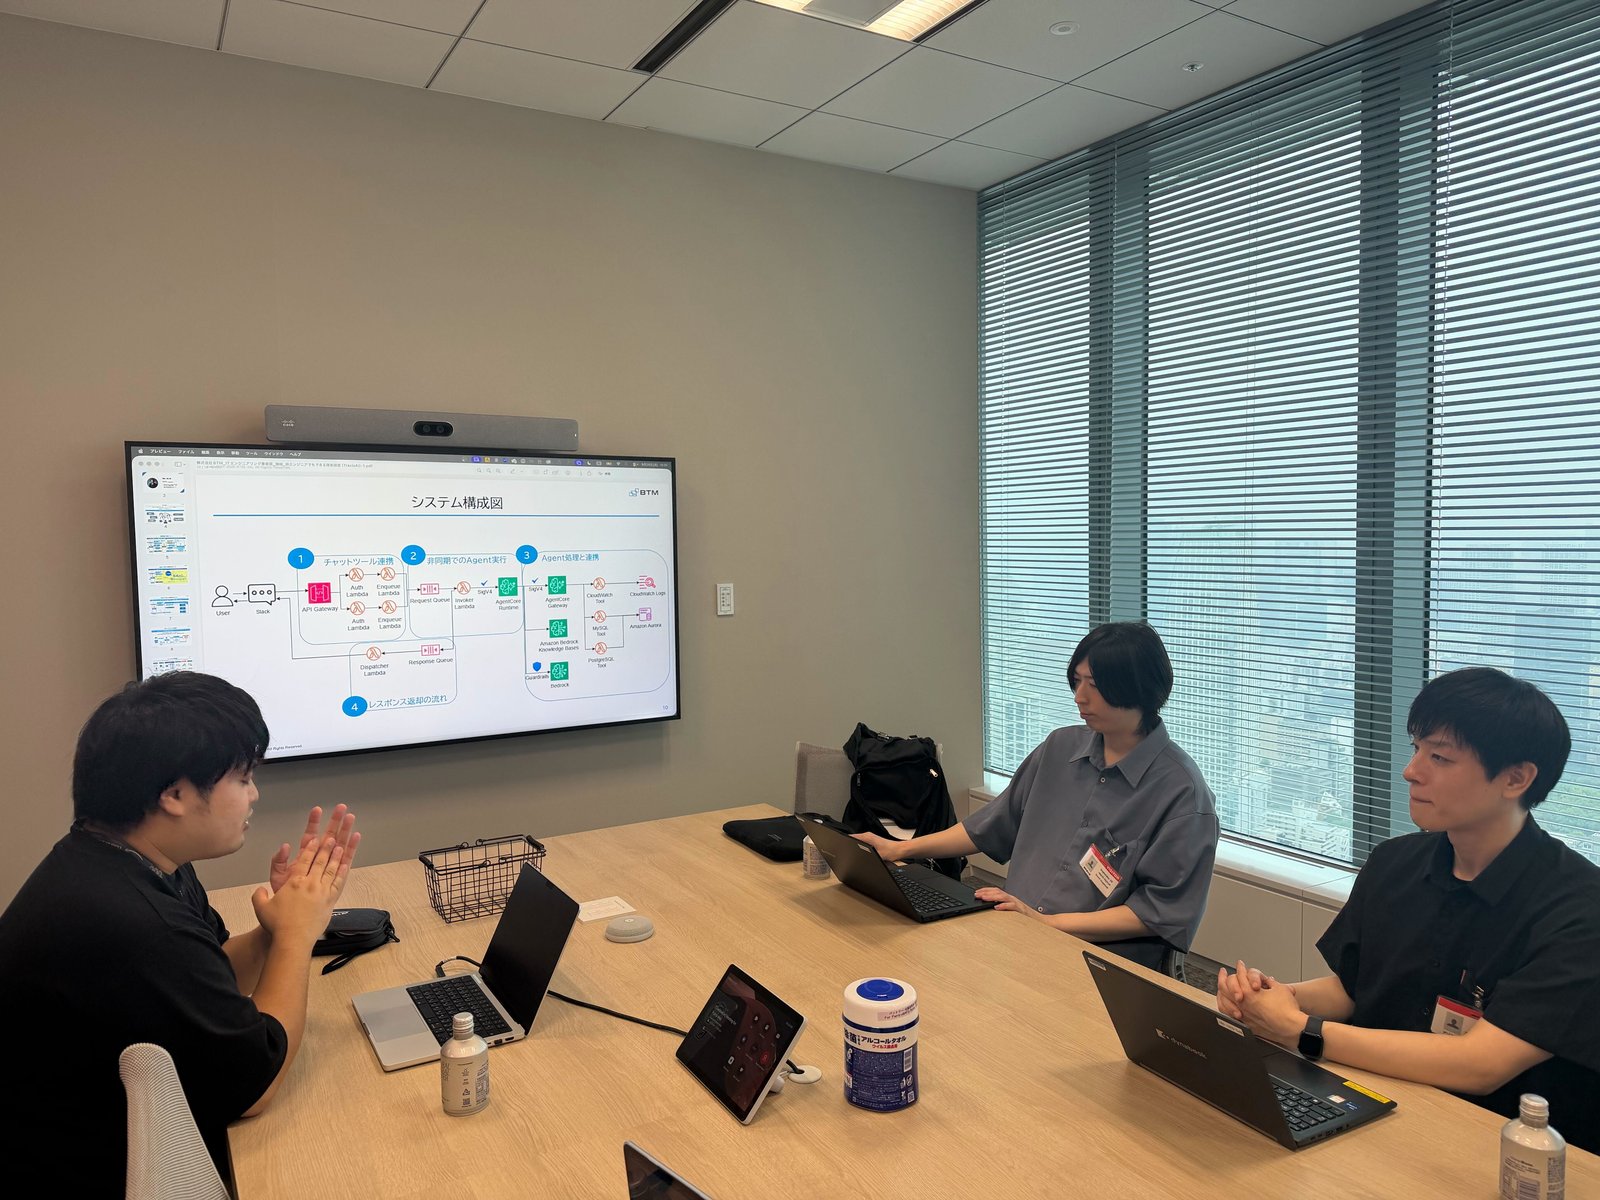 >
システム構成図を映しながらお話を伺いました
伊勢田:すでにマーケットプレースに出品していた製品を、AgentCore でリアーキテクチャすると決めたのはなぜですか。
有福様:やっぱり工数はかなりかかるだろうというのはありました。ただ、AgentCore Runtime について AWS さんの記事とかもいろいろ見るようになって、マネージドの構成で考えると、ECS だとどうしても常時起動のコストがかかりますし、コストを削減しようと思って停止したり、また起動し直したりということもあったりします。そんな中で、Lambda みたいに使った分だけという形は、お客さん的にも管理の手間が減りますし、非エンジニア向けにできるだけ使いやすいものを、と考えたときに、AgentCore Runtime に載せたほうがいいなというのがまず一つです。
あとはエコシステムといいますか、Gateway だったり Identity だったり Memory だったり、いろいろ連携して動くものもあるので、拡張性を考えたときも、全部 ECS でやろうとすると、どんどんコンテナを増やしていくみたいな形になっていきます。どうしても VPC 内のネットワークで、セキュリティグループなどでの制御がメインになっていたので、SigV4 の認証で、それぞれの単位でルールを設けたりできるのは、全体で組んだときにいいなと。拡張性などを考えても、AgentCore がいいかなというところで決心した、という感じかなと思っています。
AgentCore Runtime は、エージェントを動かすためのサーバーレスな実行環境で、実行基盤の用意やスケーリングを利用者が管理する必要がありません。AgentCore ではこのほか、AWS Lambda 関数や API を MCP(Model Context Protocol)互換のツールとして公開する AgentCore Gateway、エージェントの呼び出し元の認証と、エージェントが使う認証情報を扱う AgentCore Identity、会話の記憶を扱う AgentCore Memory などの機能を組み合わせて使えます。AgentCore Runtime の料金は、従量課金の場合、セッション中に実際に消費した CPU とメモリに対して 1 秒単位で計算され、LLM の応答やツールの結果を待っている間に CPU を使っていなければ、その間の CPU の料金はかかりません。プラットフォームバージョン V2 では、使われなくなったメモリもセッションの途中で回収され、その分の料金もかかりません。
伊勢田:先ほど、ECS 版では VPC の中の通信をセキュリティグループで制御するのが中心だったというお話がありました。AgentCore に移してからは、お客様の VPC の中に置くリソースや、その守り方はどう変わりましたか。
有福様:新しくしてからは、AgentCore は基本的に VPC の外側で動くリソースなので、VPC の中にあるのは Lambda の部分だけ、という感じです。VPC Lambda という形で、その Lambda の呼び出しのところも IAM で制限をかけて、エージェントからしか呼び出せないように絞っています。同じ VPC の中にあるリソースって普通に通信できちゃうので、VPC の中にコンテナを配置するよりも、IAM の仕組みの中で認証を組めたほうが、お客様的にも安心だと思います。
刷新後の構成
リアーキテクチャした TracisAI は、図 1 のような構成です。
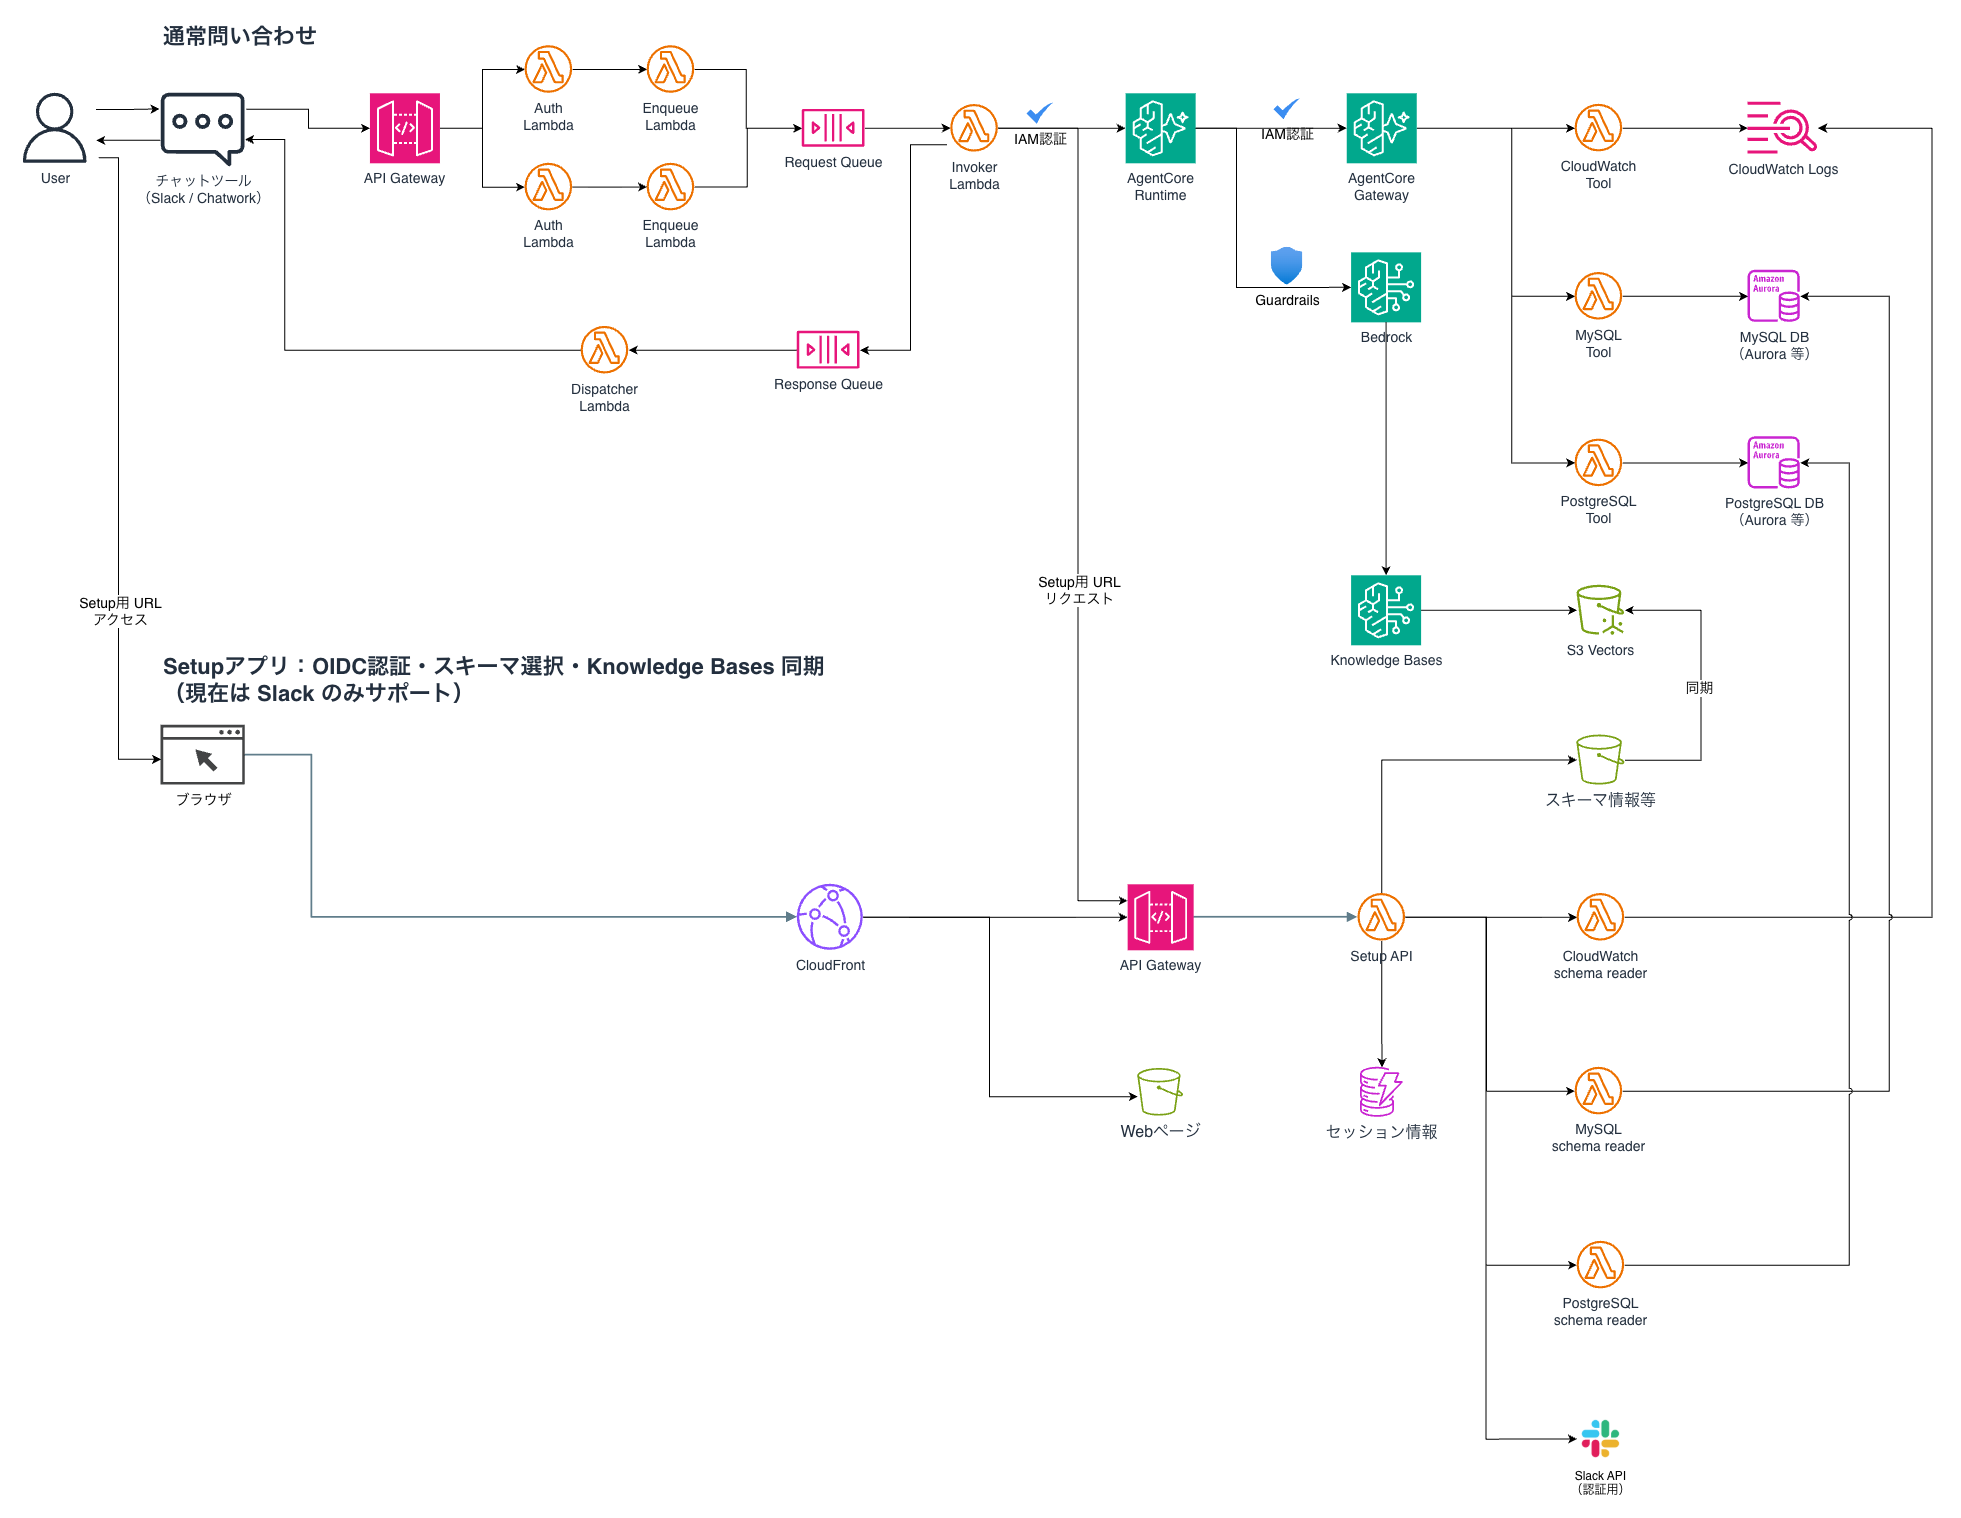
図 1: 刷新後の TracisAI のシステム構成(BTM 様提供)
チャットツールからの質問は、チャットツールごとに分けた Amazon API Gateway のパスで受け、Lambda 関数で認証と認可を行ってから Amazon Simple Queue Service(Amazon SQS)のキューに入れます。これにより、チャットツールからのリクエストには入り口ですぐに応答を返し、数十秒から数分かかる調査はキューの先で進められます。Slack と Chatwork で異なるリクエストの形式や認証の仕組みは、入り口と、結果を返す Dispatcher Lambda で吸収して、エージェントの処理を共通にしています。チャットツールの追加や変更に強い、疎結合な設計となっています。
キューに入った質問は Invoker Lambda が AgentCore Runtime に渡し、エージェントは AgentCore Gateway を経由して、データソースごとに分けた Lambda 関数のツールを呼び出します。図の「IAM 認証」は、AWS Identity and Access Management(IAM)の認証情報でリクエストに署名する SigV4 による認証です。Gateway への呼び出しも IAM で認証しており、Gateway のリソースポリシーで AgentCore Runtime の IAM ロール以外からの呼び出しを拒否することで攻撃面を最小化しています。
調査の対象になるロググループやテーブルの説明は Amazon Bedrock Knowledge Bases に置いています。これにより、お客様ごとに異なるロググループやテーブルの意味を、コードを変えずにエージェントに渡せます。ベクトルストアには Amazon S3 Vectors を使い、ベクトル検索のためのデータベースを別に構築、運用せずに済ませています。
質問を 1 件ずつ処理する理由
伊勢田:チャットツールとの認証に AgentCore Identity を使わず、質問をキューに入れて 1 件ずつ処理しているのはなぜですか。
有福様:Identity を使って Slack の OAuth で直接エージェントを呼び出すような構成も検討したんですけど、それだと並列でどんどん呼び出されて、クエリが走ってしまいます。TracisAI は DB にクエリを実行するので、1 件ずつ実行したいというのがあって、あえて Lambda を使ってキューに入れて、1 件ずつ処理するようにしています。それが DB の負荷を下げるためのガードにもなっています。
データベースに触れるツールの安全設計
インタビューの様子
伊勢田:使う人がエンジニアから非エンジニアへ広がる中で、安全性の作り込みにはどう影響しましたか。
有福様:一番心配していたのは、モデルが意図しない質問によって意図しない動き方をして、最終的にデータベースに書き込みをしたり、上書きをしたり、消したりといった事故につながることでした。そこは今回のカスタムツール化で SQL ガードを実現したことで、ある程度解消できているのかなと思っています。
AI エージェント向けのセキュアなツール実装
SQL ガードとは、エージェントがデータベースに対して実行できるクエリを、読み取りなどの安全な範囲に制限する仕組みです。従来の TracisAI は、LLM が考えたクエリをそのままデータベースに発行していました。この方式では、LLM がデータを書き換えたり削除したり、必要以上の範囲を閲覧したりするおそれがあります。そこで、LLM にクエリを全文書かせる方式ではなく、あらかじめ関数型ツールの中に実行してよい SQL を書いておき、可変の部分をプレースホルダとすることで、LLM にはそのパラメータだけを考えさせる方式を取りました。この仕組みにより、AI エージェントに対して安全なクエリの実行を強制することが可能です。ユーザーのリクエストから求めているものや、調査の具体的な方法については LLM に推論させ、その外側にある実際のリソースは決定的な方法で制御を入れる、このようなツールの安全な実装に関しては、AWS Summit Japan 2026 の Breakout Session においても触れられています。
関数型ツールを疑似コードで書くと、たとえば次のようになります。
# LLM が決めるのは引数の値だけ。SQL の文はツールの中に書いておき、値はプレースホルダで渡す
def get_orders(user_id: str) -> list:
    """ユーザー ID から、そのユーザーの注文の状態を取得する。"""
    cursor.execute("""
        SELECT order_id, status, updated_at
        FROM orders
        WHERE user_id = %s
        ORDER BY updated_at DESC
        LIMIT 50
    """, (user_id,))
    return cursor.fetchall()
なお、このコードは関数型ツールの考え方を示すための参考のサンプルで、TracisAI の実際の実装とは異なります。
伊勢田:データベースを調べるツールは、ECS 版からどう変わりましたか。
有福様:今までは OSS の MySQL の MCP サーバーを使っていたので、LLM がクエリを自由に考えられて、SELECT 以外のクエリも実行できる状態だったんですけど、今はツールで SELECT しか使えない、読み取り専用で動作するようにしています。そこはもうツールの中に組み込まれているので、仮にエージェントが使う認証情報がアドミンのユーザーだったとしても、書き込みや更新のような処理は走らないようになっています。
チャットツールからデータソースまでの 5 つの対策
BTM 様は、ツールの外側も含めて、図 2 の 5 つの対策を置いています。
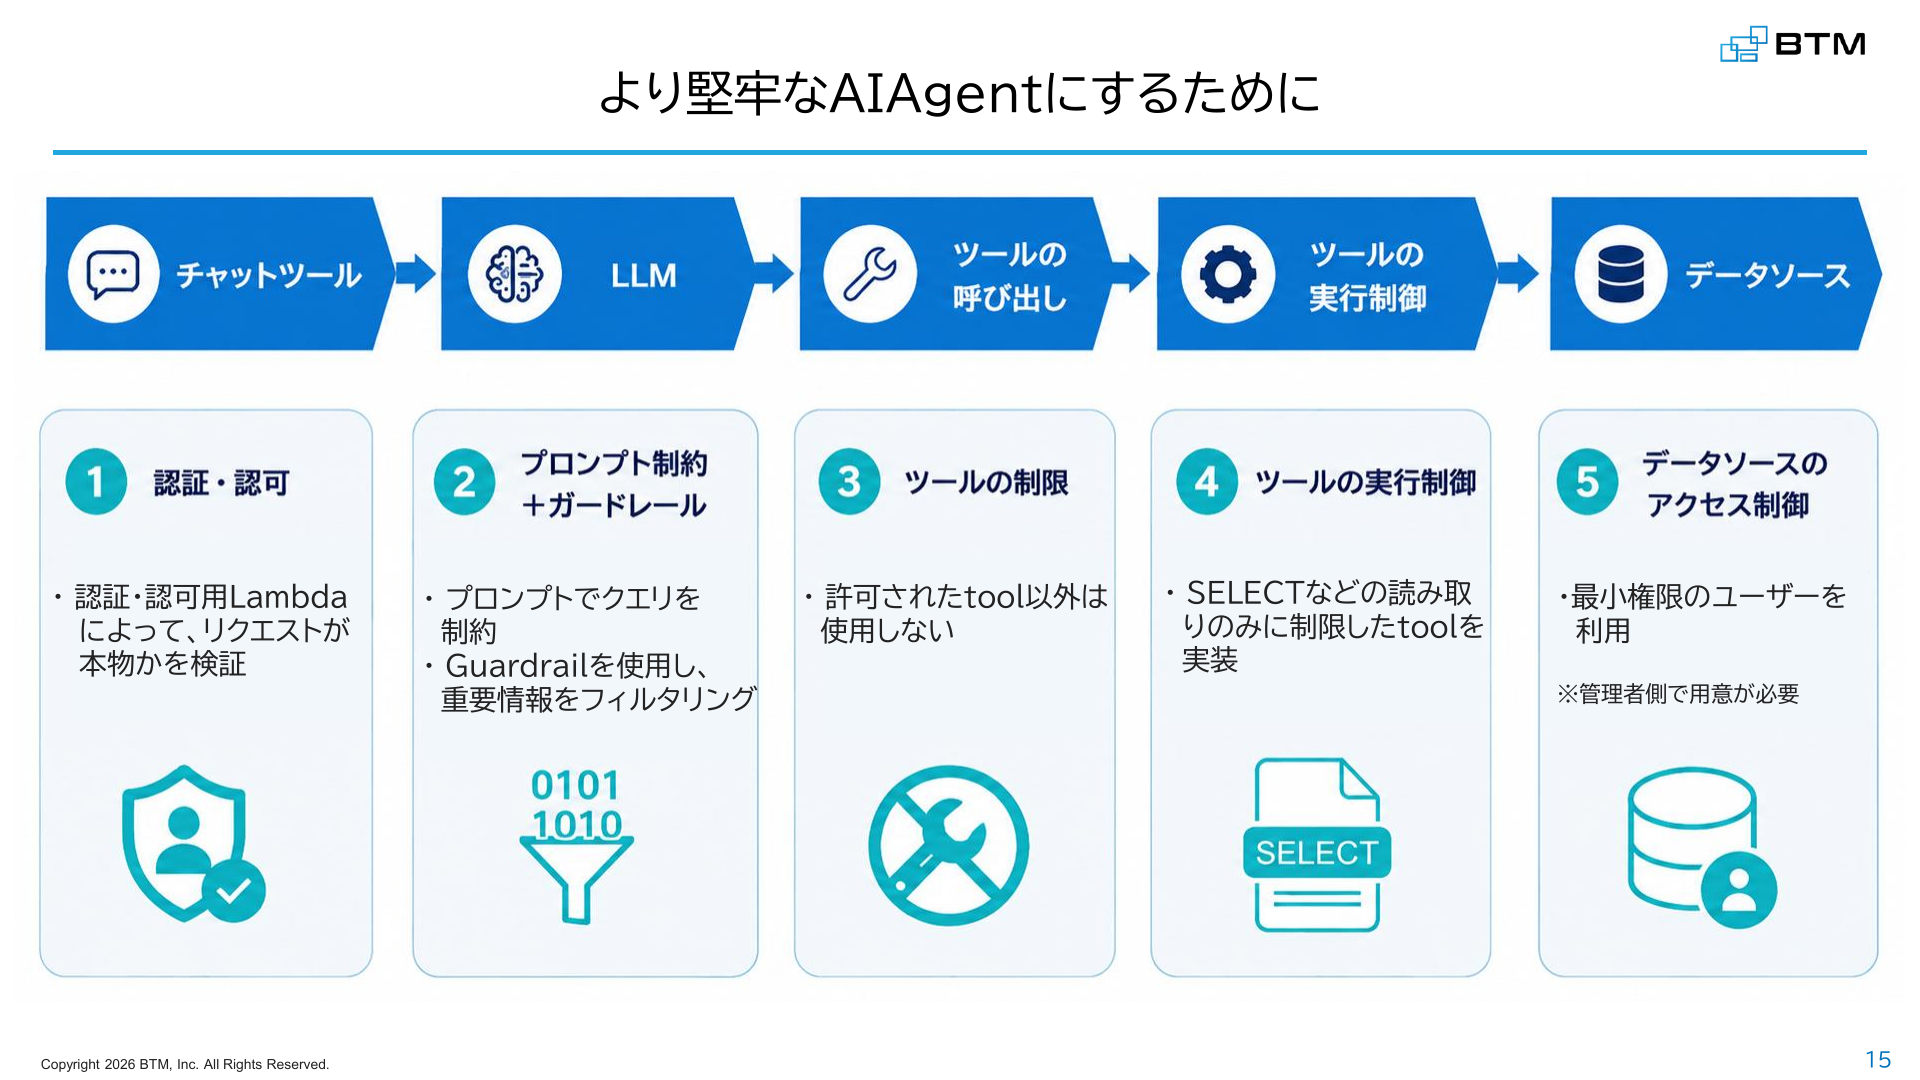
図 2: TracisAI をより堅牢にするための 5 つの対策(BTM 様提供)
- 認証・認可:認証と認可を行う Lambda 関数で、リクエストが本物かを検証する
- プロンプト制約とガードレール:プロンプトでクエリを制約し、Amazon Bedrock Guardrails で重要な情報をフィルタリングする
- ツールの制限:許可されたツール以外は使わない
- ツールの実行制御:SELECT などの読み取りだけに制限したツールを実装する
- データソースのアクセス制御:最小権限のデータベースユーザーを使う
データベースのツールでは、クエリのタイムアウトも必須にしています。また、エージェントはまず CloudWatch Logs を調べ、ログから request_id や user_id のような識別子を取り出せた場合にだけデータベースを検索します。同じ質問に対するクエリの試行も最大 3 回までです。
マスクをかける位置
伊勢田:Amazon Bedrock Guardrails は、どう使っているんですか。
有福様:プロンプトの入出力のところに Guardrails を使っています。AWS CloudFormation でセットアップするときに、ユーザー名やカード番号のような項目を Guardrails の制限の対象にできるので、お客さん側でそれを選んで、カスタマイズして設置できる形にしています。コンプライアンスの要件やビジネスの要件で、この情報はデータベースを見に行ってもいいけど、最終的に Slack などのチャットツールに返したらだめだよ、というものも、コントロールできるようにしています。
伊勢田:マスクは AgentCore Gateway のインターセプターでもかけられそうですが、使っていないんですか。
有福様:途中でいろいろやってみたんですけど、途中でガードレールやインターセプターをかけてしまうと、エージェントがツールで取ってきた情報がその時点でフィルタリングされてしまって、エージェントが結局しっかり調査しきれない、ということがありました。
伊勢田:コンテキストには正確なデータを入れないと、正確な調査ができないということですね。
有福様:そうですね。人間が調査するときに、DB のデータが全部マスキングされていたら、ちゃんとした調査ができないのと同じです。なので、調査し終わった結果に対してマスキングをかけるようにしています。
AgentCore Gateway のインターセプターは、Gateway がツールを呼び出す前と、呼び出し元にツールの実行結果を返す前に、Lambda 関数で検証や書き換えを挟める機能です。Amazon Bedrock Guardrails の機密情報フィルターは、ツールを使うワークロードでは、モデルがツールに渡す引数やツールの結果を評価しません。ツールが取ってきたデータではなく、利用者に返す最終回答にマスクをかける BTM 様の方式は、この仕様とも合っています。なお、推論の段階で基盤モデルには機微な情報が入力されますが、Amazon Bedrock では、お客様のコンテンツが基盤モデルの改善に使われることも、モデルプロバイダーと共有されることもありません(FAQ)。
開発を支えた AgentCore Observability
伊勢田:AgentCore Observability は、どういった場面で役に立ちましたか。
有福様:実際に実行していて、セッション単位でどれぐらいトークンを使っているのか、そういうのがスパッと見えますし、Observability のダッシュボードでいろいろ可視化されるので、開発するうえですごく役に立ちました。今までは CloudWatch のメトリクスを自分でダッシュボードにして使っていたんですけど、欲しいものが欲しい形で最初からダッシュボードになっているので、すごく使いやすいなと思いました。
伊勢田:もともと、トークンをかなり使っていたりしたんですか。
有福様:リリース前の検証で、1 回リクエストを送るとトークンが爆発していることがあったんです。中でツールの使い方がうまくいっていなくて、ツールが失敗してリトライを繰り返す、ひたすらリトライを繰り返すので、トークンが爆発していました。今はその辺もちゃんと直して、1 回あたり 0.01 ドルとか、高くても 1 ドルとか、その範囲で動いています。
今後の展望
伊勢田:最初に導入したお客様のところでは、今も使われているんですか。
瀬﨑様:使われています。AgentCore で作り直したバージョンに更新しています。
伊勢田:お客様の社内では、どんな方が使い、どんな効果が出ていますか。
瀬﨑様:新しく AI のサービスを入れるので、まずはエンジニア側の運用から使って、徐々に広げていきましょう、というステップを踏んでいます。エンジニア側で効果があったので、続いて、非エンジニアとエンジニアの間にいるような人たちが今使っているところです。まだそんなに多く使ってもらっているわけではないんですけど、20 分ぐらいかかっていたものが 2 分で終わる、というような効果が出ています。
伊勢田:最後に、読者の方に特に伝えたいことはありますか。
瀬﨑様:TracisAI は、これまでエンジニアに頼らなければ難しかったシステム調査を、もっと多くの方が自分でできるようにしたいという思いから開発しています。
ただ、AI が便利だからといって、安全性を犠牲にしてしまっては意味がありません。実際の業務で安心して使っていただけるように、AI に任せる部分とシステム側で制御する部分を明確に分けることを意識してきました。
まだまだ改善していきたい部分もありますので、ぜひ一度使っていただき、実際の現場でのご意見やご要望をいただけるとうれしいです。そうした声を取り入れながら、より多くの方に役立つサービスに育てていきたいと考えています。
まとめ
今回は BTM 様に、TracisAI を AWS Marketplace への出品後に Amazon Bedrock AgentCore でリアーキテクチャした理由と、その安全設計についてお話を伺いました。リアーキテクチャによって、TracisAI のエージェントは使った分だけの料金で動くようになり、お客様の VPC の中にはデータベースにつなぐツールの Lambda 関数のみを配置するようにしたことで、よりセキュアでコスト最適化された構成となりました。データベースを調べるエージェントを製品として提供する場合は、ツールの側で操作を読み取りに限ることと、機微な情報をどこでマスクするかを、設計の早い段階で決めておくと、セキュリティを最初から前提にした構成にできます。AgentCore を使ったエージェントの作り方について相談したい方は、AWS の担当者までお気軽にお声がけください。
- 株式会社 BTM
- TracisAI(AWS Marketplace)
- TracisAI の環境構築手順(GitHub)
- 株式会社 BTM 様の AWS 生成 AI 活用事例(2025 年 7 月公開の前回の記事)
- Amazon Bedrock AgentCore
- Amazon Bedrock Guardrails
- Strands Agents
左から Amazon Web Services Japan:ソリューションアーキテクト 伊勢田 氷琴、アカウントマネージャー 今井 彩渚
株式会社 BTM:有福 洋史 様、瀬﨑 優太朗 様
ソリューションアーキテクト 伊勢田 氷琴