Amazon Web Services ブログ
生成 AI セキュリティを強化する – SATv2 で始めるマルチアカウント環境の LLM ジャッキング対策
組織が生成 AI の利用を拡大すると、手軽に使用できるクラウド上の PoC 環境やサンドボックス開発環境が整備されていきます。こうした非本番環境は生成 AI の導入と利用を加速させます。一方で、認証情報や API キーが攻撃者の手に渡ると、LLM ジャッキングによって LLM の推論能力を不正利用される可能性があります。非本番環境であっても、広い権限や大きな推論クォータが設定されていれば、不正利用の影響が小さいとは限りません。スピーディーな検証が求められる PoC 環境やサンドボックス環境にも、用途とリスクに応じたセキュリティとガバナンスが必要です。その出発点は、既存の AWS アカウントに、Amazon Bedrock を呼び出せる認証情報と権限がどれだけ存在するかを把握することです。
本ブログは、複数の AWS アカウントで生成 AI の PoC 環境や開発環境を管理するセキュリティ担当者やクラウド基盤の管理者を対象としています。LLM ジャッキングの概要と Amazon Bedrock に関する代表的な成立経路を整理した上で、対策の最初のステップとなるリスクの把握に焦点を当て、Self-Service Security Assessment Solutions (SATv2) を使用して複数の AWS アカウントを点検する方法を紹介します。
なお、LLM ジャッキングが経営に与える影響と、識別、検知、防御、対応と復旧の全体像については、ブログ記事「スタートアップが AI で成長し続けるための、LLM ジャッキング対策」で詳しく紹介しています。本ブログとあわせてご覧ください。
目次
LLM ジャッキングとは何か
LLM ジャッキング (LLM Hijacking, LLMjacking) は、攻撃者が被害者の計算資源を不正利用する “Resource Hijacking” と呼ばれる攻撃手法の一種です。LLM ジャッキングでは、攻撃者は被害者の認証情報を窃取し、LLM による推論を不正に実行します。AWS 環境を標的とする場合、攻撃者は有効な AWS 認証情報 (AWS credentials) を窃取して AWS リソースへ不正にアクセスし、例えば、Amazon Bedrock のモデル推論 API を使用してモデルを不正に呼び出します。Amazon Bedrock 以外にも、Amazon SageMaker AI でホストしているモデルが不正利用の対象になる可能性があります。本ブログでは、Amazon Bedrock を対象に説明します。
LLM ジャッキングはなぜ起こるのか
LLM ジャッキングを防ぐためには、まず、漏洩した認証情報がモデルの呼び出しにつながるまでの経路を理解する必要があります。本節では代表的な成立経路を整理します。
LLM ジャッキングは、認証情報の漏洩と、その認証情報に付与された権限を起点とする攻撃であり、Amazon Bedrock などのサービスの脆弱性を突く攻撃ではありません。LLM ジャッキングが成立するのは、有効な認証情報や API キーが漏洩し、かつ、その認証情報に LLM 推論を行う権限が直接または間接的に付与されている場合です。
LLM ジャッキングが成立する経路はいくつかあります。ここでは Amazon Bedrock に関する LLM ジャッキングが成立する代表的な経路を次の 3 つに整理します。
| パターン | 起点 | 推論までの経路 |
|---|---|---|
| 直接経路 | AWS 認証情報 | 付与されている権限で直接推論を実行します。 |
| 間接経路 | AWS 認証情報 | ロールの引き受けや権限昇格を経て推論を実行します。 |
| API キー経路 | Amazon Bedrock API キー | API キーに対応する権限で直接推論を実行します。 |
次の図は、3 つの成立経路について、漏洩する認証情報とモデル推論までの流れを示しています。
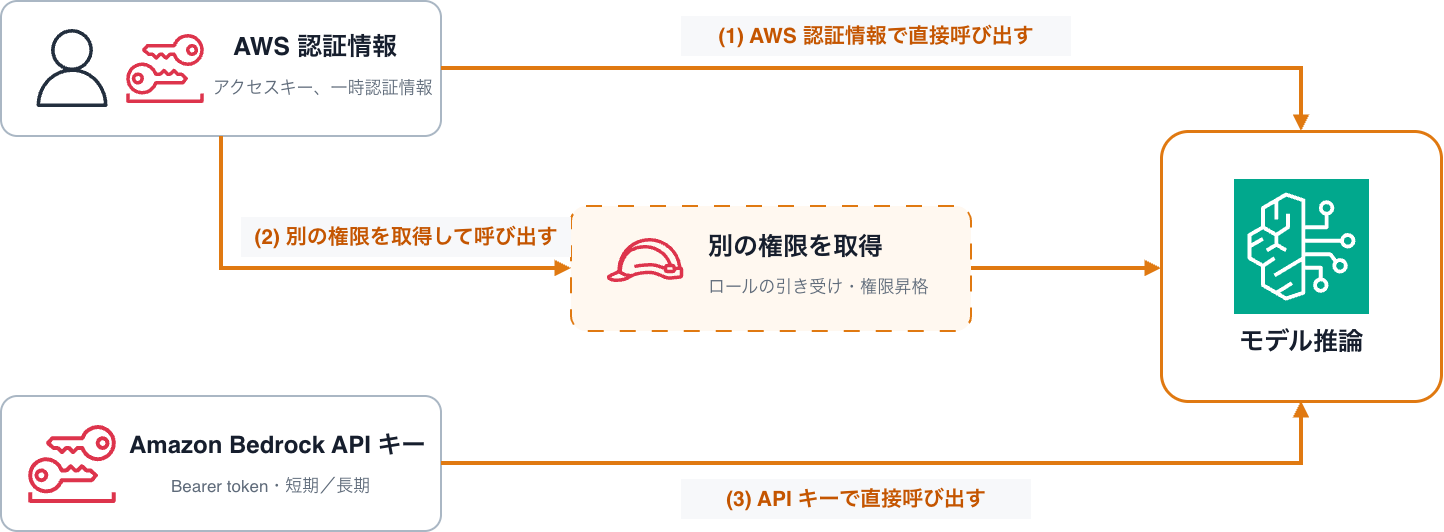
図 1: Amazon Bedrock に関する LLM ジャッキングの 3 つの成立経路
1 つ目と 3 つ目のパターンでは、攻撃者が AWS 上で新たなリソースを準備する必要は必ずしもありません。漏洩した AWS 認証情報やすでに発行された API キーを使い、利用可能なモデルを直接呼び出せる場合があります。2 つ目のパターンでは、ロールの引き受けや権限昇格を経由してモデル呼び出しへ到達します。いずれのパターンでも、認証情報の管理状態と、その認証情報から到達できる権限や経路を組み合わせて確認する必要があります。
なぜマルチアカウント環境こそ LLM ジャッキング対策が必要なのか
部署やプロジェクトごとに AWS アカウントを分けて運用すると、生成 AI の PoC 環境やサンドボックス環境が組織内に増えていきます。AWS アカウントが増えるほど、中央のセキュリティチームが個々のアカウントにある認証情報と権限を手作業で把握し続けることは難しくなります。
こうした PoC 環境やサンドボックス環境では、技術検証を進めるために広い権限や大きな推論クォータを設定する場合があり、検証の終了後も使われていない権限が残る場合があります。金銭的な影響は、認証情報の有効期間、利用できるモデル、付与された権限、推論クォータなどによって変化するため、非本番環境であるからといって影響を限定できません。
また、前の節で見た通り、LLM ジャッキングには新規リソースの作成や設定変更を伴わない経路があります。各アカウントでリソースの作成や構成変更だけを監視していると、不正利用の発見が遅れる可能性があります。
このため、本番環境だけでなく、非本番環境を含むすべての AWS アカウントに認証情報管理と検知の基準を適用し、組織横断で継続的に確認できる状態を整える必要があります。
LLM ジャッキングを防ぐためにできること
LLM ジャッキング対策は、「識別」「検知」「防御」「対応と復旧」の 4 つに分けて整理できます。次の表は、冒頭で紹介したブログ記事「スタートアップが AI で成長し続けるための、LLM ジャッキング対策」の「対策の全体像」の表を基に、本ブログの内容に合わせて表現を調整したものです。
| 分類 | 取り組むこと | 着手時期 |
|---|---|---|
| 識別 | 現在の認証情報と LLM を呼び出せる権限や経路を把握する | すぐに |
| 検知 | 不審な利用を検知できる体制を整備する | すぐに |
| 防御 | 過剰な権限を削減し、不正利用が成立する経路や侵害時の影響を低減する | 識別後、リスクの高いものから対応 |
| 対応と復旧 | 不正利用の停止、影響範囲の調査、ワークロードの復旧のための手順を準備する | インシデント発生前に |
本ブログでは、LLM ジャッキング対策の最初のステップである「識別」に焦点を当て、すぐに実施できる点検方法を紹介します。検知、防御、対応と復旧の具体的な進め方は、同記事で詳しく説明しています。個別のテーマについては次の記事やドキュメントもご参照ください。
- 検知: Amazon GuardDuty AI Protection のドキュメントでは、Amazon Bedrock や Amazon SageMaker AI のモデルの異常な呼び出しを検知する機能を説明しています。
- 防御: ブログ記事「Amazon Bedrock API キーの保護: 実装と管理のベストプラクティス」では、Amazon Bedrock API キーの権限の制限や監視の方法を説明しています。
- 対応と復旧: ブログ記事「生成 AI ワークロードのインシデント対応方法論」では、生成 AI ワークロードでセキュリティイベントが発生したときの調査と対応の進め方を説明しています。
LLM ジャッキングのリスクを把握するためにすぐできること
「LLM ジャッキングはなぜ起こるのか」の節で見た通り、LLM ジャッキングのリスクを把握するには、認証情報の管理状態だけでなく、その認証情報からモデルの呼び出しに到達できる権限や経路も確認する必要があります。
しかし、AWS アカウントごとに認証情報、IAM ポリシー、ロール、ログの設定を個別に確認するには時間がかかります。複数の AWS アカウントを運用する環境では、確認対象となるアカウントや IAM プリンシパルも増えます。
そこで、初期点検に利用できる選択肢の一つとして、Self-Service Security Assessment Solutions (SATv2) を紹介します。SATv2 を利用すると、単一の AWS アカウントだけでなく、AWS Organizations 配下の複数のアカウントに対してもセキュリティ評価を実施できます。
SATv2 とは
SATv2 は、利用者自身の AWS 環境へデプロイして利用できるセルフサービスのセキュリティ評価ソリューションです。SATv2 は、オープンソースのセキュリティ評価ツールである Prowler を AWS CodeBuild で実行します。評価結果は CSV、HTML、JSON などの形式で Amazon S3 に保存されます。
マルチアカウントスキャンでは、AWS CloudFormation StackSets を使用して評価用の IAM ロールを各メンバーアカウントへ配置します。セキュリティツール用アカウントや監査用アカウントから各ロールを引き受けることで、複数のアカウントを横断して評価できます。レポート機能を有効にすると、アカウントごとの結果を統合した CSV とダッシュボードも生成できます。
次の図は、SATv2 をマルチアカウント構成で実行する場合の主なコンポーネントと処理の流れを示しています。
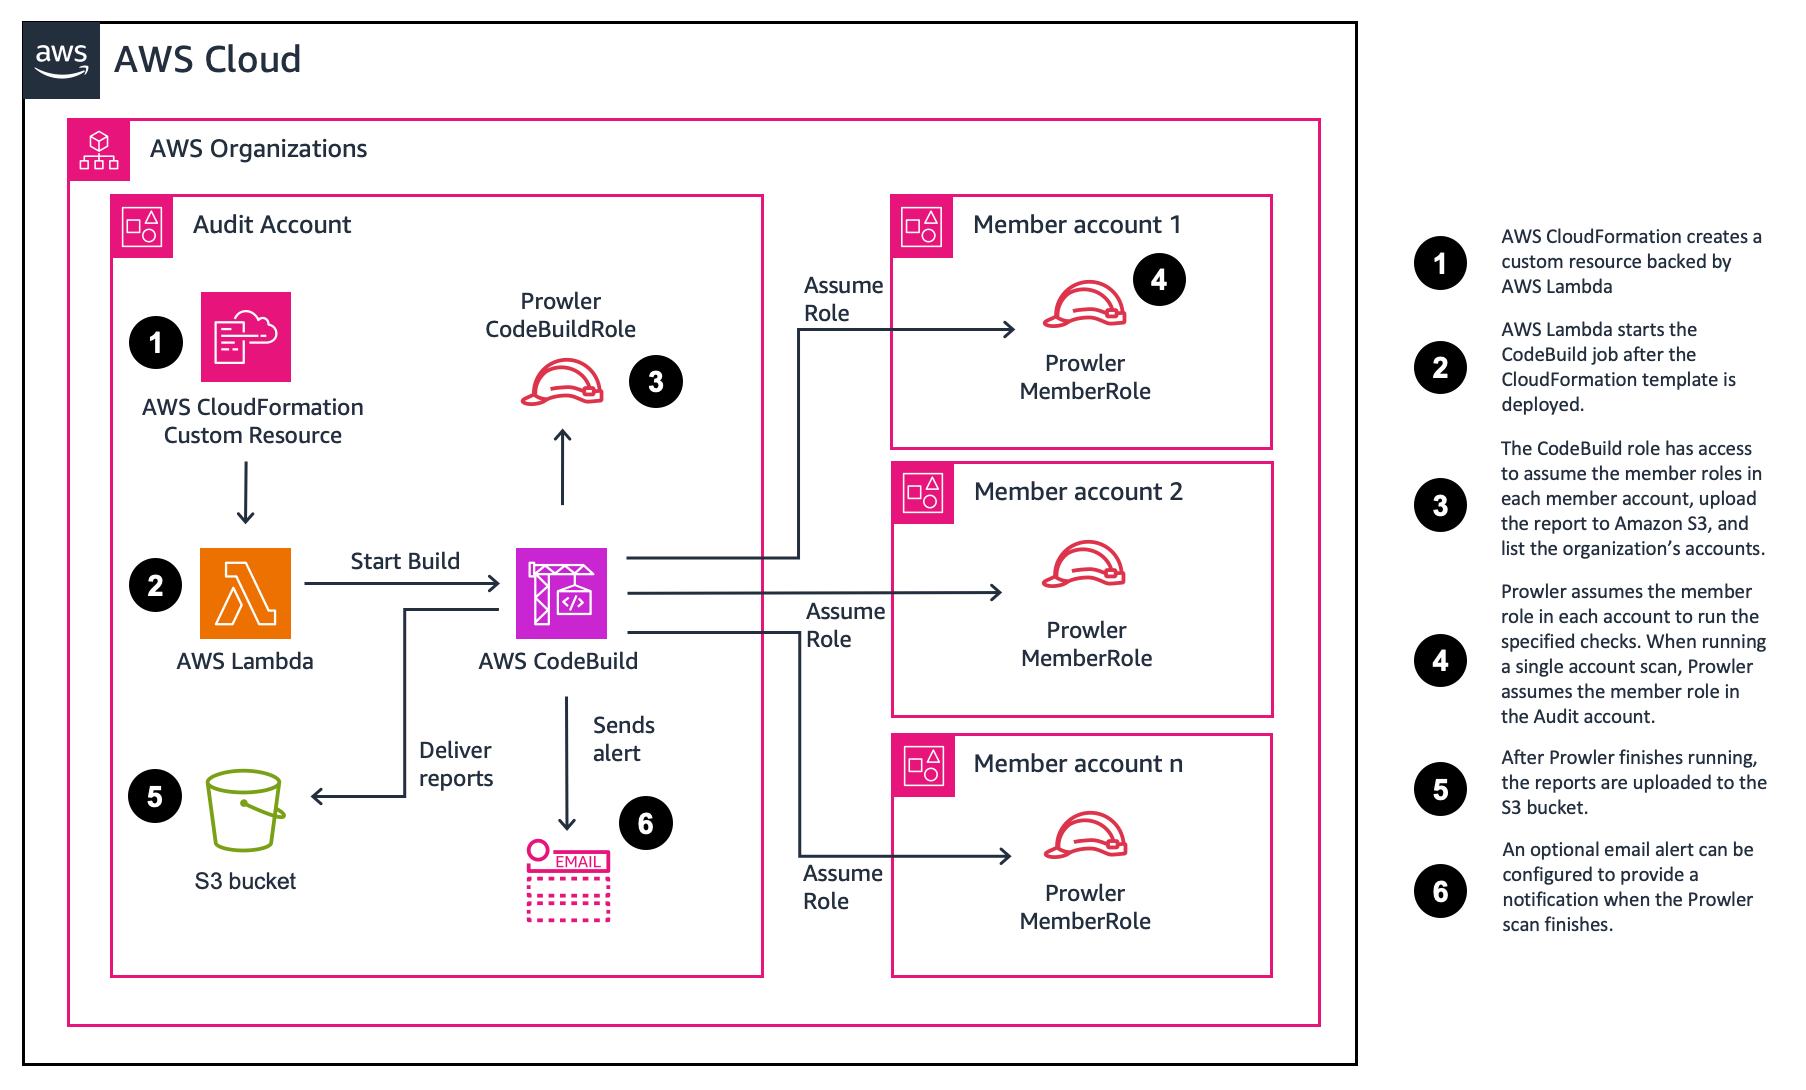
図 2: SATv2 のマルチアカウント構成。出典: Self-Service Security Assessment Solutions (v2.0) (https://github.com/awslabs/aws-security-assessment-solution)
LLM ジャッキングに関連する Prowler のチェック
本ブログでは、2026 年 10 月時点で SATv2 が固定している Prowler 5.41.0 を使用して動作を確認しました。Prowler は、チェックごとの評価結果を Finding (検出結果) として出力します。Prowler には、LLM ジャッキングに関連するチェックが含まれています。ここでは、主なチェックとそれぞれのチェック対象を次の表に示します。
| チェック ID | 確認する内容 | 点検に役立つ対象 |
|---|---|---|
iam_user_access_not_stale_to_bedrock |
Amazon Bedrock の権限を 60 日を超えて (既定値) 使っていない、または一度も使っていない IAM ユーザーを検出する | 直接経路の候補 |
iam_role_access_not_stale_to_bedrock |
Amazon Bedrock の権限を 60 日を超えて (既定値) 使っていない、または一度も使っていない IAM ロールを検出する | 直接経路または間接経路の候補 |
bedrock_api_key_no_administrative_privileges |
長期 Amazon Bedrock API キーに紐づく IAM ユーザーの管理者権限、権限昇格につながる権限、Amazon Bedrock の全権限を検出する | API キー経路の候補 |
bedrock_api_key_no_long_term_credentials |
有効期限が切れていない長期 Amazon Bedrock API キーを検出する | API キー経路の候補 |
cloudtrail_threat_detection_llm_jacking |
AWS CloudTrail から、LLM ジャッキングが疑われる API 呼び出しの傾向を検出する | 直近 24 時間 (既定値) の関連 API 操作 |
Prowler 5.41.0 には、上記を含めて AWS 向けに 655 個のチェックがあります。Prowler が提供するチェックの全体像は Prowler Hub で確認できます。
これらのチェックの結果は、LLM ジャッキングの成立経路を構成する認証情報、IAM プリンシパル、権限などの候補を見つけ、追加で調査する対象を絞り込むために利用できます。例えば、長期間使われていない Amazon Bedrock の権限が見つかった場合はその権限が現在も必要かを確認でき、長期 Amazon Bedrock API キーが見つかった場合は所有者、用途、有効期限、付与されている権限が適切かを確認できます。次の図は、検証用の非本番アカウントで SATv2 を実行し、HTML レポートから LLM ジャッキング関連の Finding を絞り込んだ例です。
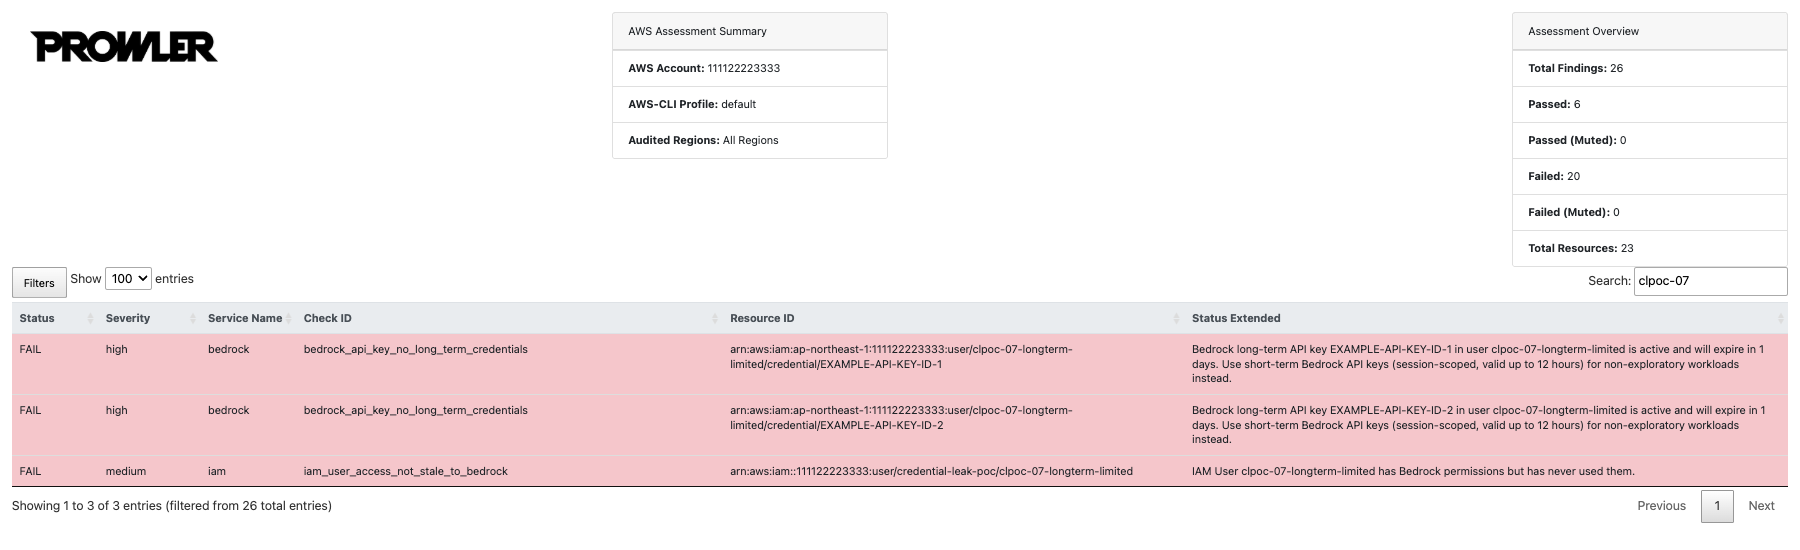
図 3: SATv2 で確認できる Finding の例。LLM ジャッキング関連の 5 個のチェックに限定して検証環境を評価し、識別子をマスクして表示しています。
SATv2 でマルチアカウントスキャンを実行する流れ
SATv2 は単一アカウントスキャンとマルチアカウントスキャンに対応しています。ここでは、マルチアカウントスキャンの流れを説明します。CloudFormation テンプレートのパラメータや具体的な操作は、SATv2 の README を参照してください。本ブログでは、最初に確認する Finding を絞り込むため、前の節で紹介した LLM ジャッキング関連の 5 個のチェックに絞って実行する方法を紹介します。
マルチアカウントスキャンは、次の流れで実行します。
- 評価範囲を決めます。
評価対象とする組織、OU、AWS アカウントを決めます。最初は検証用の OU または少数のアカウントを対象にし、評価結果と実行時間を確認してから対象を広げます。 - 評価を実行するアカウントを決めます。
SATv2 の README では、セキュリティツール用アカウントまたは監査用アカウントから Prowler を実行する構成を案内しています。評価結果を保存する Amazon S3 バケットや AWS CodeBuild プロジェクトも、このアカウントに作成されます。このアカウントが AWS Organizations のアカウント一覧を取得 (ListAccounts) できるように、リソースベースのポリシーで許可するか、AWS Organizations の委任管理者を設定します。設定できない場合は、SATv2 のパラメータMultiAccountListOverrideに評価対象のアカウント ID を指定します。 - メンバーアカウントへ評価用ロールを配置します。
AWS Organizations の管理アカウントから、SATv2 が提供する CloudFormation テンプレートを StackSets でデプロイします。これにより、評価対象のメンバーアカウントへ Prowler が引き受ける IAM ロールを配置します。StackSets は管理アカウント自身を対象にしないため、管理アカウントも評価する場合は、同じテンプレートを通常の CloudFormation スタックとして別途デプロイします。 - SATv2 をデプロイします。
評価を実行するアカウントへ SATv2 の CloudFormation テンプレートをデプロイします。マルチアカウントスキャンを有効にするには、MultiAccountScanをtrueに設定します。複数アカウントの結果を統合する場合は、Reportingもtrueに設定します。本ブログで選定した 5 個のチェックを実行するには、次の 2 つのパラメータを設定します。ProwlerScanType:Fullを指定します。これにより、重要度が medium のチェックも実行対象になります。ProwlerOptions: 次の値を指定します。-cオプションで対象を限定しているため、ProwlerScanTypeがFullでも、実際に実行するのは 5 個だけです。aws --ignore-exit-code-3 -c iam_role_access_not_stale_to_bedrock iam_user_access_not_stale_to_bedrock bedrock_api_key_no_administrative_privileges bedrock_api_key_no_long_term_credentials cloudtrail_threat_detection_llm_jacking
- 評価結果を確認します。
デプロイが完了すると、AWS Lambda が CodeBuild プロジェクトを開始します。スキャンの完了後、結果が Amazon S3 バケットへ保存されます。HTML レポート、統合 CSV、または SATv2 ダッシュボードを使用して、アカウント、チェック、重要度ごとに結果を確認します。
Prowler には、LLM ジャッキングの起点となる認証情報や、検知の前提となる設定を確認するチェックもあります。例えば次のようなチェックがあり、必要に応じて手順 4 の ProwlerOptions で、-c オプションの後ろに追加できます。
- AWS アクセスキーの管理状態:
iam_no_root_access_key、iam_rotate_access_key_90_days、iam_user_accesskey_unusedなど - 管理者権限と権限昇格:
iam_user_administrator_access_policy、iam_policy_allows_privilege_escalation、iam_no_custom_policy_permissive_role_assumptionなど - Amazon Bedrock の広い権限:
bedrock_full_access_policy_attachedなど - 検知に必要な設定:
guardduty_ai_protection_enabled、bedrock_model_invocation_logging_enabled、cloudtrail_bedrock_logging_enabledなど
最初に確認する Finding
初回の評価では、Finding の件数だけでなく、認証情報と権限の組み合わせを確認します。次の順序で確認すると、追加調査の対象を絞りやすくなります。
cloudtrail_threat_detection_llm_jackingの Finding がある場合は、他の項目より優先して、該当する API 呼び出しの主体と時刻を確認する。- 有効期限が切れていない長期 Amazon Bedrock API キーを確認する。無期限のキーを優先する。
- 長期 Amazon Bedrock API キーに紐づく IAM ユーザーに、管理者権限や権限昇格につながる権限が付与されていないかを確認する。
- Amazon Bedrock の権限を長期間使っていない IAM ユーザーと IAM ロールを確認する。
- 同じ IAM プリンシパルに、長期の API キーと広い権限の Finding が重なっていないかを確認する。
AWS アクセスキー全般の管理状態や、CloudTrail、GuardDuty AI Protection、Amazon Bedrock のモデル呼び出しログなどの検知設定は、前の節で紹介した関連チェックを追加して確認できます。
SATv2 の結果は、追加の詳しい調査を行う AWS アカウント、IAM プリンシパル、ポリシーを絞り込むための入口として利用します。Finding を確認した後は、対象の所有者と用途を確認した後、不要な認証情報は削除し、権限のは業務上必要な範囲に限定してください。。
SATv2 を利用するときの注意点
SATv2 を利用する前と、評価結果を確認するときには、次の点に注意してください。
- SATv2 は Prowler を利用しますが、Prowler は AWS が所有するソフトウェアではありません。実行前に、利用する Prowler のバージョンと依存関係を確認してください。
- SATv2 は IAM ロールや Amazon S3 バケットなどのリソースを作成します。デプロイ前に CloudFormation テンプレートと作成される IAM ポリシーを確認し、自社の変更管理プロセスに従って適用してください。
- 評価結果には AWS 環境のセキュリティ設定に関する情報が含まれます。結果を保存する S3 バケットへのアクセスは、評価担当者など必要な利用者に限定してください。
- SATv2 は、ある時点の AWS 環境を評価するポイントインタイムのセキュリティ評価であり、継続的な監視の代わりにはなりません。継続的なセキュリティ評価には、AWS Security Hub CSPM の AWS Foundational Security Best Practices などの利用も検討してください。
- SATv2 のチェック結果だけで、LLM ジャッキングのすべての成立経路を判定することはできません。すべてのチェックが PASS していても、成立経路が存在しないとは断定できません。
- サービスコントロールポリシー (SCP)、アクセス許可の境界、セッションポリシー、リソースベースポリシーなどを含む実効権限は、別途確認してください。
まとめ
LLM ジャッキングは、漏洩した認証情報から LLM の推論を実行できる場合に成立します。対策の第一歩は、組織内に存在する Amazon Bedrock を呼び出せる認証情報と、モデル呼び出しへ到達できる権限や経路を把握することです。
SATv2 を利用すると、単一アカウントまたは AWS Organizations 配下の複数アカウントを対象に、Amazon Bedrock API キー、使われていない Amazon Bedrock の権限、LLM ジャッキングが疑われる API 呼び出しなどを点検できます。必要に応じて、AWS アクセスキーや権限昇格、検知設定に関するチェックも追加できます。初期点検によって調査対象を絞り込み、追加の権限確認、継続的な検知、インシデント対応手順の整備につなげてください。
SATv2 の導入方法や Finding の読み方について支援が必要な場合は、AWS アカウントチームへご相談ください。
参考資料
- Self-Service Security Assessment Solutions (v2.0)
- Prowler
- Security Hub CSPM の AWS Foundational Security Best Practices 標準
- Amazon GuardDuty AI Protection
- Amazon Bedrock のモデル呼び出しログ
- スタートアップが AI で成長し続けるための、LLM ジャッキング対策
- Amazon Bedrock API キーの保護: 実装と管理のベストプラクティス
- 生成 AI ワークロードのインシデント対応方法論
- MITRE ATT&CK: Resource Hijacking: Cloud Service Hijacking (T1496.004)