Amazon Web Services ブログ
GxP 環境で AI エージェントを構築するためのガイド
本記事は 2025 年 11 月 11 日に公開された “A guide to building AI agents in GxP environments” を翻訳したものです。原文の公開後に行われた AWS のアップデートや状況の変化を踏まえ、一部に訳注を加え、本文を訂正しています。
ヘルスケア・ライフサイエンスの組織は、生成 AI エージェントによって創薬、医療機器、患者ケアを変革しつつあります。規制産業では、製品の品質や患者の安全に影響するシステムは、Good Clinical Practice ( GCP ) 、Good Laboratory Practice ( GLP ) 、Good Manufacturing Practice ( GMP ) などの GxP ( Good Practice ) 規制に準拠しなければなりません。組織は、自社の AI エージェントが安全かつ有効で、品質基準を満たしていることを規制当局に示す必要があります。こうした GxP 環境向けの AI エージェントを構築するには、イノベーション、スピード、規制要件のバランスを取る戦略的なアプローチが欠かせません。
GxP 環境向けの AI エージェントは構築できます。鍵となるのは、リスクプロファイルに応じて適切に構築する方法を理解することです。生成 AI には、説明可能性、確率的な出力、継続的な学習といった固有の課題があり、一律のバリデーションではなく、よく考えたリスク評価が求められます。従来の GxP コンプライアンスの手法と最新の AI の能力とのずれは、導入の障壁となり、バリデーションのコストを押し上げ、イノベーションの速度を落とし、製品品質と患者ケアにもたらされるはずの効果を限定してしまいます。
GxP コンプライアンスをめぐる規制の状況は、AI 固有の特性に対応するために変化しています。多くの場合に一律のバリデーション戦略を取る従来のコンピュータ化システムバリデーション ( CSV ) のアプローチに加えて、各システムの実際の影響と複雑さに合わせた柔軟なリスクベースのバリデーションを重視する Computer Software Assurance ( CSA ) のフレームワークが用いられるようになっています ( FDA の最新のガイダンス ) ( 訳注:2026 年 11 月時点の補足です。原文はこの箇所で 2019 年の AI/ML に関するディスカッションペーパーを参照していましたが、本記事では CSA の最新のガイダンスにリンクしています。医薬品の開発で AI を使う場合については、FDA が 2025 年 1 月に「Considerations for the Use of Artificial Intelligence To Support Regulatory Decision-Making for Drug and Biological Products」のドラフトガイダンスを公表しています。欧州では、2025 年 7 月に EU GMP の Annex 11 ( コンピュータ化システム ) の改訂案と、AI を対象とする新しい Annex 22 の案が公表されました。Annex 22 の案は、生成 AI や大規模言語モデルのような確率的なモデルを重要な GMP 用途には使わないとしていました。欧州医薬品庁 ( EMA ) は、ガードレールなどの統制を前提とした使い方について、2026 年 6 月に専門家のワークショップを開いて検討しています。 ) 。
本記事では、リスクベースの実装、リスクレベルごとの実装上の考慮事項、コンプライアンスにおける AWS の責任共有モデル、リスク低減策の具体例を紹介します。
リスクベースの実装フレームワーク
エージェント型 AI システムで GxP コンプライアンスを効果的に確保するには、技術的な特徴だけでなく、運用の文脈に基づいてリスクを評価する必要があります。リスクの分類にあたり、FDA の CSA ガイダンス ( 訳注:原文の公開時点ではドラフトでしたが、2025 年 9 月 24 日に最終版が発行され、2026 年 2 月 2 日に改訂版に置き換わっています ) は、意図した用途を、想定される危害の重大度、発生の確率、不具合の検出可能性という 3 つの観点で評価することを推奨しています。
図 1 に示すように、この評価モデルは、従来の運用上の役割と、最新のリスクベースのレベルを組み合わせたものです。組織は、AI エージェントがワークフローの中でどのように機能し、規制対象のプロセスにどのような影響を与えうるかを評価する必要があります。
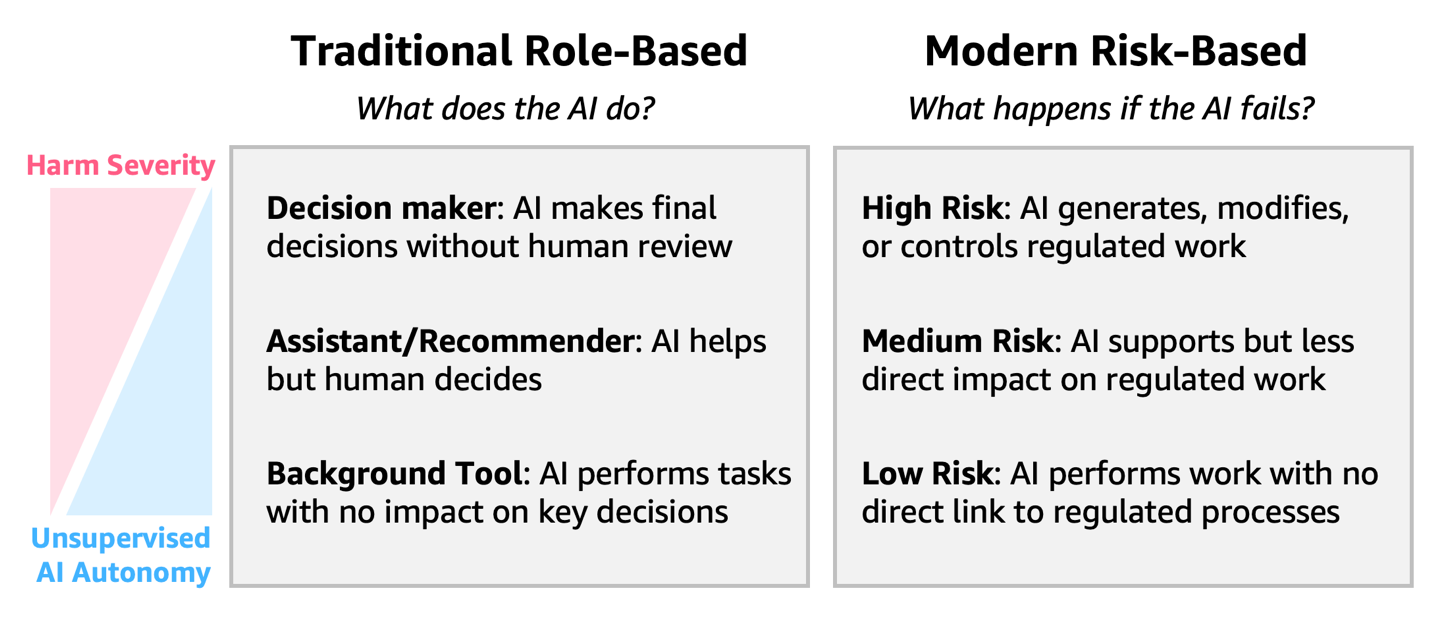
図 1. AI エージェントの GxP コンプライアンスは、従来の役割ベースの評価と、CSA による最新のリスクベースのレベルを組み合わせる
同じ AI エージェントの機能でも、どのようにデプロイするかによって、適切なバリデーションの方法は大きく変わります。エージェント型 AI は既存の GxP プロセスの中でどのように利用されるのか。人による監督やヒューマンインザループの統制はどの程度か。AI エージェントそのものを追加の統制として組み込むのか。AI の不具合が製品品質、データインテグリティ、患者の安全に与えうる影響はどの程度か、といった点を考える必要があります。
科学文献のレビューを行う AI エージェントを例に考えます。社内のチームミーティング向けに文献の要約を作る用途であれば低リスクで、必要な統制は最小限です。研究者がその知見を研究の方向付けに使う場合は中リスクとなり、人によるレビューのチェックポイントのような体系立った統制が必要になります。医薬品の承認申請を支援する場合は、出力が規制上の判断と患者の安全に直接影響するため高リスクとなり、包括的な統制が必要です。
このリスクベースの方法論により、組織はすべての AI の実装に一律の統制を適用するのではなく、実際のリスクレベルに合わせてバリデーションの労力を調整し、イノベーションとコンプライアンスを両立できます。
実装上の考慮事項
AI エージェントの設計を成功させるには、品質と安全のために、リスクレベルにかかわらず一貫して適用する共通の統制が必要です。組織は、AI の判断を明確に記録し、データが改ざんされていないことを証明し、必要なときに結果を再現し、システムの更新を安全に管理する必要があります。AWS は、適格性が確認されたインフラストラクチャと、ISO、SOC、NIST などのさまざまなコンプライアンス認証によって、これらの要件を支援します。より詳しい一覧は ヘルスケア・ライフサイエンスのコンプライアンスのページをご覧ください。Amazon Bedrock AgentCore のコンプライアンス検証の詳細は、コンプライアンスに関するドキュメントにまとめられています。これらの統制を効果的に実装するために、組織は AI リスクに関する指針として米国国立標準技術研究所 ( NIST ) の AI Risk Management Framework を、データインテグリティの確保には ALCOA+ 原則を参照できます。
責任共有モデル
GxP 環境で生成 AI をクラウドに実装するには、責任共有モデルに示されたお客様と AWS の責任分担を理解しておく必要があります。分担を理解することで、組織は効果的でコンプライアンスに沿ったソリューションの提供に集中できます。
AWS は AWS クラウドで提供するサービスを実行するインフラストラクチャの保護を支援します。そのうえで、表 1 では、お客様がエージェント型 AI システムのバリデーションを行う際に AWS がどのように支援できるかを具体例で示します。
| 観点 | お客様の責任 | AWS による支援 |
| バリデーション戦略 | GxP コンプライアンスのために AWS のサービスを使い、リスクに応じたバリデーションのアプローチを設計する。意図した用途に基づいて受け入れ基準とバリデーションのプロトコルを定める。 | Amazon Bedrock の ISO 27001、SOC 1/2/3、FedRAMP、GDPR/HIPAA 適格性などのコンプライアンス統制を AWS のサービスから継承できます。AWS Skill Builder の人工知能と機械学習 ( AI/ML ) のコースや AWS Certified Machine Learning Engineer – Associate や AWS Certified Generative AI Developer – Professional で、GxP のトレーニング要件を満たす支援をします。AWS CloudFormation による Infrastructure as Code を使って、オンデマンドのバリデーションとデプロイを行い、エージェント型ワークロードの IQ を繰り返し実施できるようにします。 |
| GxP の手順 | AWS の機能を既存の品質マネジメントシステムと統合する標準作業手順書 ( SOP ) を作成する。システムの運用と保守の手順を文書化する。 | 規制の厳しいワークロードに合わせて設計された HCLS 向けランディングゾーンで GxP のエージェント型システムを構築でき、標準手順の要件を補強し支援します。複雑な多段階のタスクについて、エンドツーエンドの可視性とランタイムの要件を支援する Amazon Bedrock AgentCore で、リスク管理の手順を補強します。AWS Certified CloudOps Engineer – Associate や AWS Certified DevOps Engineer の認定をトレーニング要件に活用し、チームが AWS 上で手順のコンプライアンスを運用し統制できるようにします。 |
| ユーザー管理 | GxP のユーザーアクセス要件に沿って IAM のロールと権限を設定する。ユーザーアクセスの文書とトレーニングの記録を維持する。 | AWS IAM と Amazon Bedrock AgentCore Identity で AI エージェントのアクセスを保護し、きめ細かな権限設定とエンタープライズの ID 基盤との統合を実現します。AWS IAM Identity Center で従業員のユーザーアクセスを効率化します。 |
| パフォーマンスの基準 | 生成 AI アプリケーションの受け入れ基準と監視のしきい値を定める。パフォーマンス監視のプロトコルを定める。 | 一貫した性能を保証する必要があるエージェント型ワークフローには、Amazon Bedrock のプロビジョンドスループットを利用できます。Amazon Bedrock AgentCore Observability と Amazon CloudWatch のカスタマイズ可能なアラートとダッシュボードで、エンドツーエンドの可視性を持ってパフォーマンスを監視します。 |
| 文書化 | AWS のサービスがどのように GxP コンプライアンスを支えるかを示すバリデーション文書を作成する。品質システムの記録を維持する。 | AWS Config の HIPAA、21 CFR Part 11、GxP EU Annex 11 向けのコンフォーマンスパックを使い、エージェント型のデプロイのコンプライアンスレポートの作成を支援します。GxP のデータは Amazon Simple Storage Service ( Amazon S3 ) に保存できます。Amazon S3 は、エンタープライズグレードの 99.999999999% ( イレブンナイン ) の耐久性を備え、バージョニングとユーザー定義の保持ポリシーに対応しています。 |
| 来歴 | バリデーション済みのスナップショットを維持しながら、モデルのバージョンを監視する。プロンプトテンプレートをバージョン管理して AI とのやり取りの一貫性を保ち、変更を追跡し、監査証跡の記録を維持する。バリデーション済みの環境でツールの依存関係を固定する。 | Amazon Bedrock の設定可能なデータレジデンシーと変更されないモデルのバージョニングで、モデルとデータを管理します。AWS Config は構成の追跡とバリデーションを自動で行います。AWS CloudTrail は包括的な監査ログを取得します。AWS CodePipeline、AWS CodeCommit、Amazon Bedrock のモデルのバージョニングを使って、AI の挙動を再現できるようにデプロイします。 |
表 1. エージェント型 AI システムのバリデーションにおけるお客様の責任と AWS による支援
AI エージェントを構築する際に、お客様が実装する必要があるものと AWS が提供するものの例を図 2 に示します。
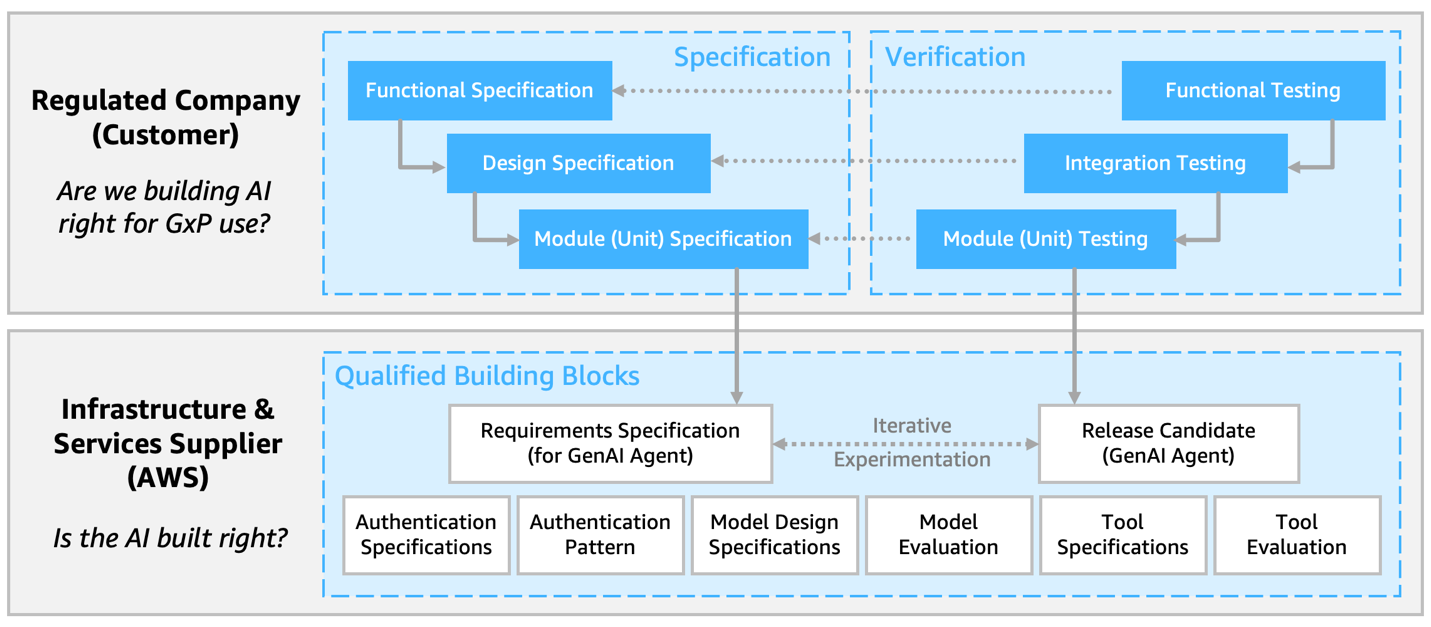
図 2. GxP 環境で生成 AI を実装するには、お客様と AWS の責任分担を理解する必要がある
ここからは、こうした責任共有が実際の実装にどのように反映されるかを示します。
来歴と再現性
AWS は次の形で支援します。
- Amazon Bedrock:変更されないモデルのバージョニングを提供し、システムのライフサイクル全体で AI の挙動を再現できるようにします。
- AWS Config:システムの構成を自動で追跡して検証し、バリデーション済みのベースラインからのドリフトを継続的に監視します。
- AWS CloudTrail:暗号学的な完全性を備えた監査証跡を生成し、タイムスタンプ、ユーザー ID、モデルのバージョンを含む完全なメタデータとともにモデルの呼び出しを記録します。AWS CloudFormation による Infrastructure as Code で、バージョン管理された再現可能なデプロイが行えます。
お客様の責任:組織は、インフラストラクチャのデプロイとプロンプトテンプレートをバージョン管理して AI の挙動の一貫性を保ち、プロンプトの変更の監査証跡を維持する必要があります。バリデーション済みの環境では、AI の出力に影響しうる意図しない更新を防ぐために、ツールの依存関係を追跡し、特定のバージョンに固定する必要があります。
オブザーバビリティとパフォーマンスのメトリクス
AWS は次の形で支援します。
- Amazon Bedrock AgentCore:複雑な多段階のエージェントのタスクに対するエンドツーエンドの可視性や、推論の連鎖をオーケストレーションするためのランタイムの要件など、エージェント型 AI がもたらす固有のリスクに対応する包括的なソリューションを提供します。Amazon Bedrock AgentCore Observability は、判断とツールの呼び出しの連鎖をすべて記録するので、エージェントの実行経路を調べ、中間の出力を監査し、失敗の原因を調べられます。Amazon Bedrock Knowledge Bases の Retrieve API を使うと、取得したドキュメントから AI が生成した出力までをトレースできます。
- Amazon CloudWatch:カスタマイズ可能なアラートとダッシュボードによるリアルタイムの監視を提供し、エージェントの呼び出し全体のパフォーマンスのメトリクスを集約します。組織はリスクに応じてログのレベルを設定できます。例えば、低リスクのアプリケーションには基本的な CloudTrail のログ、中リスクには詳細な AgentCore のトレース、高リスクの承認申請には完全な来歴の連鎖を記録します。
お客様の責任:組織は、リスクレベルに見合った受け入れ基準と監視のしきい値を定めます。先ほどの文献レビューのエージェントであれば、引用の正確さに関する要件がその例です。チームは、AI の推奨が研究の判断や承認申請に影響する前に専門家のレビューを必須とするなど、どのような場合にヒューマンインザループを発動するかを決める必要があります。
ユーザー管理、セッションの分離、セキュリティ
AWS は次の形で支援します。
- Amazon Bedrock AgentCore:専用の microVM によるセッションの分離を提供し、異なるプロジェクトや承認申請のあいだでデータが混ざるのを防ぎます。VPC エンドポイントに対応しており、Amazon VPC と Amazon Bedrock AgentCore のリソースのあいだにプライベートな接続を確立して、ネットワーク間のトラフィックのプライバシーを保てます。Amazon Bedrock AgentCore のエンドポイントとの通信は、サポートされるすべてのリージョンで HTTPS のみを使い、HTTP には対応していないため、すべての通信に認証と完全性のためのデジタル署名が付きます。
Amazon Bedrock AgentCore は、すべての API エンドポイントで TLS 1.2 以上 ( TLS 1.3 を推奨 ) を必須とする強固な暗号化の基準を維持しています。コントロールプレーンとデータプレーンのトラフィックはいずれも TLS で暗号化され、TLS 1.2 以上に制限されており、暗号化されていない通信は許可されません。Amazon Bedrock AgentCore Identity は、認証情報を管理する安全なトークン保管庫によって ID 管理の複雑さに対処し、きめ細かな権限設定とエンタープライズの ID 基盤との統合を提供します。
AWS Identity and Access Management ( IAM ) を使うと、組織は最小権限の原則に基づくロールベースのアクセス制御を設定できます。組み込みの暗号化により、転送中と保存時の両方でデータを保護できます。ネットワークの分離とコンプライアンス認証 ( SOC、ISO 27001、HIPAA ) は規制要件への対応を支えます。Amazon Bedrock は設定可能なデータレジデンシーを提供しており、組織はデータを処理するリージョンを指定できます。
お客様の責任:組織は、GxP のユーザーアクセス要件に沿って IAM のロールとポリシーを設定し、最小権限のアクセスと適切な職務分離を実現します。アクセス制御は、品質マネジメントシステムの一部として文書化し、維持する必要があります。
AI エージェントのための GxP の統制
AI エージェントに対する GxP のリスク統制の実装は、3 つの主要なフェーズで考えられます。
リスク評価のフェーズでは、GxP のワークロードを組織のリスクベースのバリデーションのフレームワークに照らして評価します。品質保証は、リアルタイムの検証 ( 後述の継続的バリデーションを参照 ) から半年ごとのレビューまで、体系立てたフィードバックループによって継続的に維持します。このプロセスにより、レビュー担当者は変化し続ける AI の状況に合わせてトレーニングを受け、ユーザーのフィードバックに対応し、適切な介入の基準を適用できます。実際には、リスク評価によってリスクのカテゴリと再評価のきっかけを定めます。
統制の選定のフェーズでは、1. リスクの分類、2. 具体的な設計上の属性、3. AI エージェントの運用の文脈に基づいて、最低限必要な統制を慎重に選びます。対象を絞りリスクに合わせたこのアプローチにより、統制を技術的な要件とコンプライアンスの目的の両方に合わせられます。実際には、リスクのカテゴリによって必須の統制と選択できる統制が決まります。例えば、中リスクでは「エージェントとプロンプトのガバナンス」の統制に加えて発見的統制を 2 つ以上、高リスクでは「従来型のテスト ( IQ、OQ、PQ ) 」の統制に加えて是正的統制を 2 つ必要とする、といった形です。
継続的バリデーションは、従来の「意図した用途への適合性」のバリデーションに加えて、運用ログやユーザーのフィードバックなどのリアルワールドデータ ( RWD ) を活用し、システムがバリデーション済みの状態を維持していることを示す補足的なリアルワールドエビデンス ( RWE ) を作るその後のプロセスを含むアプローチです。継続的バリデーションのアプローチは、それ自体が統制の仕組みとして、SaaS モデル、モデルのドリフト、変化し続けるクラウドのインフラストラクチャなど、最新のクラウドベースの設計への対応に役立ちます。パフォーマンスと機能を継続的に監視することで、システムの GxP コンプライアンスを維持し、規制当局の査察への対応も支えます。実際には、低リスクのカテゴリではユーザーの問題の傾向を追跡するコンプライアンスに沿ったユーザーポータル、高リスクのシステムではコンプライアンスレポートを伴う定期的なセルフテストの組み込み、といった形になります。
次の表は、最新の GxP バリデーションのフレームワークに組み込める、エージェント型 AI システム向けの予防的統制、発見的統制、是正的統制の例です。
| 統制の要素 | 支援する AWS のサービス |
| 予防的統制 | |
| エージェントの挙動の仕様化 | Amazon Bedrock のモデルカタログで要件を満たすモデルを探し、AWS のサービスクォータ ( 制限 ) とサービスの機能に関するドキュメントを使って、サポートされ検証可能なエージェントの機能を定義します。 |
| 脅威モデリング | AWS Well-Architected Framework ( セキュリティの柱 ) のツールと AWS のサービスのセキュリティに関するドキュメントを使って、プロンプトインジェクション、データポイズニング、モデル反転のような AI 固有の脅威を事前に特定し、AWS のサービスを使った予防的な緩和策の設計に役立てます。 |
| 応答の内容と関連性の統制 | Amazon Bedrock Guardrails を使って大規模言語モデル ( LLM ) 向けのリアルタイムの安全ポリシーを実装し、有害な入力や応答を拒否します。ガードレールでは拒否リストの定義や個人を特定できる情報 ( PII ) のフィルタリングもできます。RAG に Amazon Bedrock Knowledge Bases や AWS の専用ベクトルデータベースを使い、管理された最新の関連情報を提供して、事実からのずれを防ぎます。 |
| データセットのバイアスの緩和 | Amazon SageMaker Clarify は、データセットに対して学習前のバイアス分析を行うツールを提供します。エージェントの場合、基礎となるデータが偏った判断の経路やツールの使い方につながらないことを確かめるのに役立ちます。 |
| エージェントとプロンプトのガバナンス | Amazon Bedrock の Prompt Management の機能は、作成、評価、バージョン管理、最適化を含むライフサイクルのプロセスを支援します。高度なプロンプトテンプレート、コンテンツフィルター、自動推論チェックにも対応しており、より安全で管理されたエージェント型ワークフローを構築できます。 |
| 構成管理 | AWS は、AWS Config など業界をリードする構成管理のサービスを提供しており、エージェント型の GxP システムの構成を継続的に検証できます。Amazon SageMaker Model Registry は、学習済みの機械学習 ( ML ) モデルを管理しバージョン管理して、統制されたデプロイを可能にします。 |
| セキュアな AI 開発 | Kiro は、セキュリティのベストプラクティスと AWS Well-Architected の原則を取り入れた AI によるコーディング支援を提供し、エージェント型ワークロードを最初から安全に構築し維持できるようにします。 |
| 二次的統制としての AI エージェント | Amazon Bedrock AgentCore と自社のデータを使い、既存の GxP ワークフローに AI エージェントを二次的な予防的統制として素早く組み込みます。予防的なワークフローのイベントを発生させる傾向分析、自動点検、システムフローの分析などの機能を追加できます。 |
| 発見的統制 | |
| 従来型のテスト ( IQ、OQ、PQ ) | AWS Config と AWS CloudFormation でリソースのデプロイ構成を追跡し、IQ のバリデーションに使います。AWS CloudTrail と Amazon CloudWatch でイベント、メトリクス、ログのテスト結果を取得し、OQ/PQ のバリデーションに使います。 |
| 説明可能性の監査と軌跡のレビュー | Amazon SageMaker Clarify は、カスタムモデルの説明可能性のレポートを生成します。Amazon Bedrock の呼び出しログを使うと、推論の過程 ( chain of thought ) をレビューして、エージェントのロジックの欠陥を見つけられます。Amazon Bedrock AgentCore Observability で、エージェントの呼び出しのセッション、トレース、スパンを確認します。 |
| モデルと入出力のドリフトの検出 | カスタムモデルでは、Amazon SageMaker Model Monitor でデータとモデルの品質のドリフトを検出できます。商用の LLM を使う AI エージェントでは、Amazon Bedrock AgentCore の Observability の機能で入力 ( プロンプト ) と出力 ( 応答 ) の監視を設計し、コンセプトドリフトを検出します。Amazon CloudWatch のアラームでコンプライアンスの通知を管理します。 |
| パフォーマンスの監視 | エージェント型ワークロードでは、Amazon Bedrock のメトリクス、AgentCore Observability、Amazon CloudWatch のメトリクスを使って、トークンの使用量、やり取りあたりのコスト、ツールの実行のレイテンシーを監視し、パフォーマンスとコストの異常を検出できます。 |
| ログとイベントの監視 ( SIEM ) | エージェント型ワークロードに対しては、Amazon GuardDuty が Amazon Bedrock の API コールを分析するインテリジェントな脅威検出を提供し、エージェントや LLM の異常な利用や悪意のある可能性がある利用を検出します。 |
| コードとモデルのリスクスキャン | Amazon Inspector は、エージェントのコードと運用環境の脆弱性をスキャンします。Amazon Inspector はモデルの重みのリスクを評価するものではありませんが、AWS は Amazon SageMaker Model Cards を提供しており、モデルのリスクをスキャンする統制の構築に活用できます。 |
| 敵対的テスト ( レッドチーミング ) と批評・採点モデル | Amazon Bedrock の評価ツールは、モデルの適合性の評価に役立ちます。Amazon Bedrock は主要なモデルプロバイダーに対応しているので、GxP システムで複数のモデルを使って二次、三次の検証を行えます。 |
| 内部監査 | AWS CloudTrail は、エージェントのアクションをレビューして手順の遵守を確認する効率的な手段を提供します。 |
| 是正的統制 | |
| モデルとプロンプトのロールバック | AWS CodePipeline と AWS CloudFormation を使い、問題を検出したときに、モデルやプロンプトテンプレートを正常に動作していた以前のバージョンへ素早く戻します。 |
| システムのフォールバック | AWS Step Functions を使うと、主となるエージェントが失敗した場合に、より簡素で制約の強いモデルや、人だけで行うワークフローへのフォールバックをオーケストレーションできます。 |
| ヒューマンインザループとエスカレーションの管理 | AWS Step Functions、Amazon Simple Notification Service ( Amazon SNS ) 、Amazon Bedrock Flows で、人の承認を待って一時停止するワークフローをオーケストレーションできます。エージェントの確信度のスコアが低い場合や異常を検出した場合に、動的に承認を求めることもできます。 |
| CAPA のプロセス | AWS Systems Manager OpsCenter は運用上の問題を一元管理する場を提供し、エージェントの失敗の根本原因分析の追跡に使えます。 |
| インシデント対応計画 | AWS Security Hub で、AI のセキュリティインシデント ( 大規模なジェイルブレイクやデータ漏えいなど ) への対応計画を自動化し、一元的なダッシュボードで管理できます。 |
| 災害復旧計画 ( DRP ) | AWS Elastic Disaster Recovery ( AWS DRS ) と AWS Backup は、別の AWS リージョンへのデプロイを含め、AI アプリケーションのスタック全体を複製して復旧するためのツールを提供します。 |
表 2. エージェント型 AI システムの予防的統制、発見的統制、是正的統制と、支援する AWS のサービス
まとめ
ヘルスケア・ライフサイエンスの組織は、イノベーションと規制要件のバランスを取るリスクベースのフレームワークを採用することで、GxP に準拠した AI エージェントを構築できます。そのためには、適切なリスクの分類、システムの影響に見合った統制、AWS の責任共有モデルの理解が必要です。AWS は適格性が確認されたインフラストラクチャと包括的なサービスを提供し、組織は適切な統制を設定し、バージョン管理を維持し、自社のバリデーションのニーズに合わせたリスク低減策を実装します。
AWS のサービスを使った GxP 準拠の AI エージェントの構築を、ぜひご検討ください。規制環境でコンプライアンスに沿った AI システムを実装する方法について詳しくは、AWS のアカウントチームにお問い合わせいただくか、ヘルスケア・ライフサイエンスのソリューションのページをご覧ください。
著者について
翻訳はソリューションアーキテクトの森下が担当しました。