Amazon Web Services ブログ

Author: 中島 章博
Security Solutions Architect
Amazon Bedrock における最小権限アクセスの実装
生成 AI アプリケーションでは、Amazon Bedrock や大規模言語モデル (LLM) などを組み合わせるため、さまざまなレベルでのアクセスコントロールが欠かせません。この記事では、モデルの選択、適応、テスト、運用の各フェーズで最小権限の原則を適用する方法を紹介します。サービスコントロールポリシー (SCP)、VPC エンドポイントポリシー、KMS キーポリシー、Amazon Bedrock Guardrails、Amazon Bedrock Agents を使ったポリシーの例も示します。あわせて、モデル呼び出しログの機密データ保護と、IAM Access Analyzer によるアクセス許可の定期的な見直しについても説明します。
AWS セキュリティサービスでアクセスキーの漏えいリスクを最小限に抑える実践的な手順
漏えいした長期的な認証情報 (アクセスキー) は、AWS Customer Incident Response Team (CIRT) が観測したセキュリティインシデントで、現在も脅威アクターに最も多く使われる侵入経路です。この記事では、Amazon Q Developer や AWS IAM Access Analyzer を使用して、漏えいしたキーや未使用のアクセスを検出する方法を紹介します。さらに、SCP と RCP によるデータ境界の確立、Amazon Inspector や AWS WAF によるランタイム環境の保護、Secrets Manager によるキーの自動ローテーション、Amazon GuardDuty による異常な IAM アクティビティの検出を取り上げます。これらを組み合わせた多層防御の実践的な手順を説明します。
Amazon Bedrock API キーの保護: 実装と管理のベストプラクティス
Amazon Bedrock API キーを安全に実装、管理するためのベストプラクティスを紹介します。AWS STS の一時的な認証情報を優先し、使用できない場合は短期 API キー、最終手段として長期 API キーを選ぶという判断基準を整理します。そのうえで、SCP と条件キーによる作成と使用の制御、CloudTrail、Amazon EventBridge、AWS Config ルールによる監視、侵害時のインシデント対応手順を、NIST CSF 2.0 に沿って解説します。
AWS での多段階攻撃の検出: サービス横断のシグナル相関分析ガイド
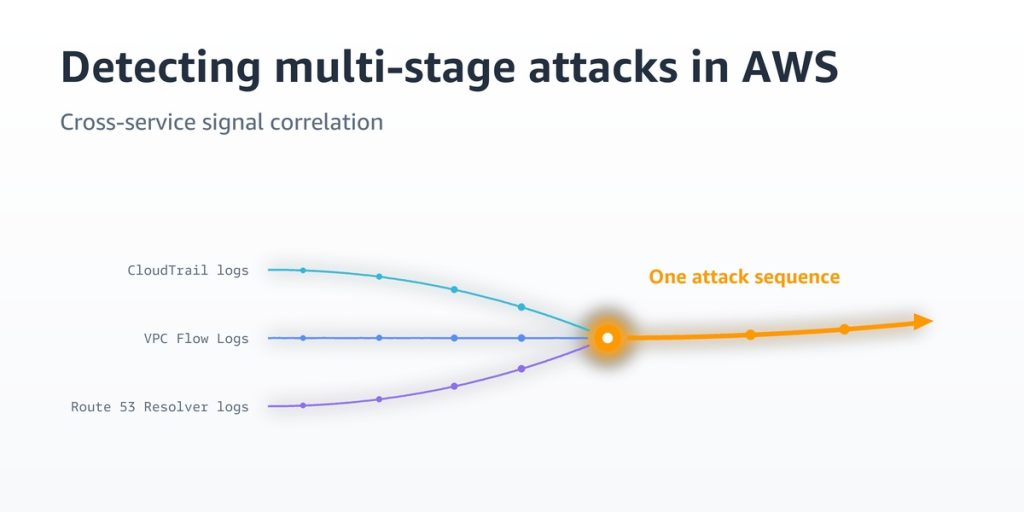
単一のアラートだけでは、多段階攻撃の全体像は見えません。この記事では、Amazon GuardDuty 拡張脅威検出に、データ分類、通常のアクセスパターン、リソースの所有関係、変更ウィンドウといったお客様のビジネスコンテキストを重ね合わせる方法を説明します。CloudTrail、VPC フローログ、Route 53 Resolver クエリログを CloudWatch Logs Insights で相関付ける 4 つのパターンを紹介し、Lambda、Amazon SNS、EventBridge Scheduler を使った相関ルールの自動化手順も解説します。
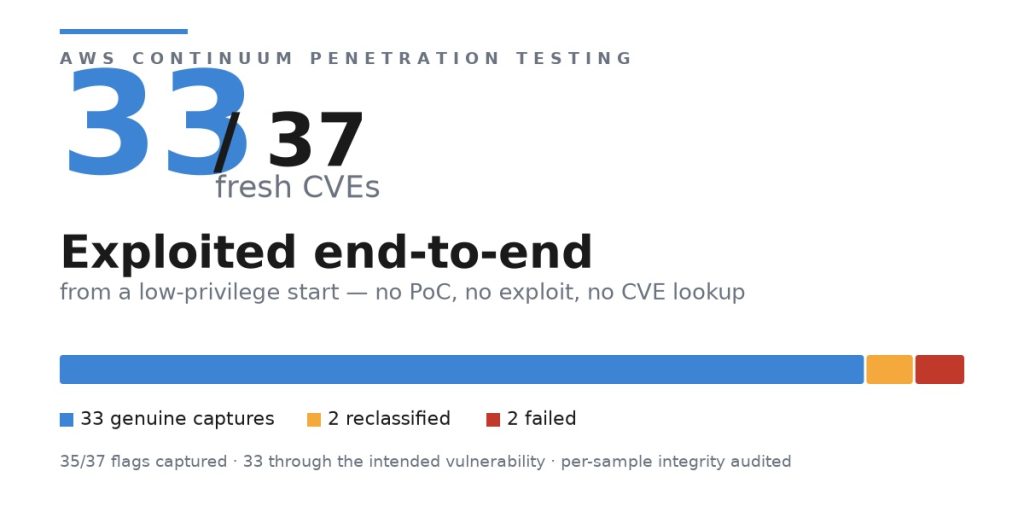
AWS Security Agent (now part of AWS Continuum) が新たに公開された実在の CVE 37 件中 33 件のエクスプロイトに成功
自律型ペネトレーションテストエージェントである AWS Security Agent (now part of AWS Continuum) を、最近公開された実在の CVE 37 件で評価しました。その結果、37 件中 33 件 (89.2%) で、意図された脆弱性をエンドツーエンドでエクスプロイトしました。本記事では、コンタミネーションを低減した CTF 形式のベンチマークの設計と整合性監査の仕組みを紹介します。あわせて、代表的な攻撃チェーン、誤検知のフィルタリング、ターゲットをダウンさせた失敗事例から得たガードレールの重要性についても説明します。
エージェンティック AI への備え: 金融サービスにおけるセキュリティアプローチ
金融サービスでエージェンティック AI をデプロイするには、AI 固有のリスクに対処する追加のセキュリティ統制が必要です。この記事では、説明可能性と説明責任を支える包括的なオブザーバビリティときめ細かなアクセス制御に焦点を当て、7 つの中核的な設計原則を説明します。さらに、Amazon Bedrock AgentCore や Amazon CloudWatch を活用した監視、最小権限、ガードレール、マルチエージェントワークフローの管理など、規制要件を満たしながら安全に導入するための実装ガイダンスを紹介します。
エージェンティック AI システムのための 4 つのセキュリティ原則
AWS が NIST CAISI の情報提供依頼 (RFI) に提出した回答を基に、エージェンティック AI の 4 つのセキュリティ原則を紹介します。4 つの原則は、セキュアな開発ライフサイクル、従来のセキュリティ制御の継続適用、エージェントの外部に置く決定論的な制御 (セキュリティボックス)、評価に基づく段階的な自律性の拡大です。さらに、Amazon Bedrock AgentCore によるコンピューティングの分離、アイデンティティとアクセス管理、ポリシーの適用、オブザーバビリティといったアーキテクチャの構成要素も説明します。
プライベートアクセスでデータ境界を AWS マネジメントコンソールまで拡張
AWS マネジメントコンソールプライベートアクセスが、インターネット接続のない VPC に対応し、一般提供を開始しました。認証フロー、静的アセット、コンソール専用 API を含むコンソールトラフィックを、AWS PrivateLink の VPC エンドポイント経由でルーティングできます。この記事では、VPC エンドポイントポリシーとサインイン用のリソースコントロールポリシー (RCP) を組み合わせてデータ境界を強化する方法を説明します。パイロット導入の手順と考慮事項も紹介します。
AWS Continuum で実現するデプロイごとのペネトレーションテスト
従来は定期的な診断で行われていたペネトレーションテストを、CI/CD パイプラインのデプロイ後ゲートとして組み込む方法を紹介します。AWS Continuum for penetration testing は、直前にデプロイした変更にスコープを限定し、AI エージェントを使用して悪用可能な脆弱性を確認します。そのため、デプロイのたびに高速かつ低コストで実行できます。OIDC フェデレーションによる IAM ロールの設定、GitHub Actions のワークフロー例、レポート専用モードからブロック運用へ移行する際の注意点も説明します。
Kiro CLI でセキュリティ調査を迅速化
Kiro CLI を使用して、「AWS セキュリティインシデント対応ガイド」のフレームワークに沿ってセキュリティ調査を迅速化する方法を紹介します。自然言語のプロンプトで Amazon GuardDuty の検出結果をトリアージし、EC2 インスタンスや IAM 権限を分析します。さらに、隔離用セキュリティグループによる封じ込め、フォレンジックスナップショットによる証拠保全、AWS CloudTrail ログ分析を進めます。Amazon SNS と Amazon EventBridge による自動アラートの構築や、ステアリングファイルによる再利用可能な調査ワークフローの作成も解説します。