Amazon Web Services ブログ
AWS Nitro Sandboxes: Amazon EKS で実現するハードウェア強制型ワークロード分離
Amazon Elastic Kubernetes Service (Amazon EKS) 向けに AWS Nitro Sandboxes の提供を開始しました。サンドボックス化されたポッドは AWS Nitro System を基盤とする専用の軽量 VM で実行されるため、ポッドごとにハードウェアベースのセキュリティ境界を設けられます。EKS Auto Mode ではポッド仕様を 1 行変更するだけで有効にでき、分離モードと機密モードを選べます。AI エージェント、マルチテナント SaaS、規制対象のワークロードを安全かつ効率的に実行する方法を、AI コーディングエージェントの実行例とともに紹介します。

第 1 回: 電子カルテベンダーのためのガバメントクラウド入門 — ガバクラ・公共 SaaS を理解する
みなさん、こんにちは。AWS ジャパン 執行役員 パブリックセクター技術統括本部長の瀧澤です。 電子カルテベン […]
AMS Trusted Remediator でコスト最適化とセキュリティ修復を自動化する
Amazon Web Services (AWS) を活用している組織は、セキュリティとコスト最適化に関する推奨事項を毎月数千件も受け取ります。しかし、優先順位の問題やリソースの制約からその多くは実施されないままとなっています。AWS Managed Services (AMS) の Trusted Remediator はこの課題を解決するため、複数の AWS アカウントにわたる修復を自動化し、手作業による修復にかかる時間と手間を大幅に減らします。あらかじめ用意された修復ライブラリは、116 件の推奨事項に対応しており、新しい機能が加わるたびに増え続けています。これらの自動化は、セキュリティ、コスト最適化、運用上の優秀性の各分野にわたります。企業はセキュリティホールを効率よくふさぎ、コストを最適化し、コンプライアンスを維持しながら AWS のベストプラクティスの変化にも柔軟に対応できます。
AWS 上の Microsoft ワークロード: re:Invent 2026 完全ガイド
AWS re:Invent 2026 では、AWS 上で Microsoft ワークロードを実行しているお客様向けに充実したセッションを用意しています。AWS Transform と Kiro によるエージェンティック AI での .NET と SQL Server のモダナイゼーション、ライセンスコストの削減、VMware からの移行、レジリエンスの高い運用まで、ぜひ参加していただきたいセッションを紹介します。
【開催報告】ランサムウェアに備える「防御」「復旧」「説明責任」— AI エージェント時代に見直す対策と次の一歩
2026 年 10 月 26 日に開催したセキュリティセミナーの開催報告です。「防御・検知」「説明責任」「復旧」の 3 つの軸で、AWS とパートナー 5 社のセッション内容と、軸ごとにまず着手したい対策をまとめました。
インフラストラクチャの移行: AWS re:Invent 2026 完全ガイド
AWS re:Invent 2026 (11 月 30 日〜12 月 4 日、ラスベガス) では、AWS Transform のエージェント型 AI が移行ライフサイクル全体をどのように自動化するかを紹介するセッションが多数用意されています。本記事では、移行戦略とお客様事例、ビジネスケースの構築、AWS Transform と Amazon EVS のハンズオンセッション、AWS Outposts への移行、そして移行後のモダナイゼーションまで、インフラ移行に関するセッションを厳選して紹介します。
Amazon Bedrock を活用したアプリケーションの設計に信頼と安全性を組み込む
Amazon Bedrock を活用した生成 AI アプリケーションでは、設計段階から安全性を組み込むことが重要です。本記事では、責任ある AI の主要な側面と、設計と開発、デプロイ、運用の各フェーズで安全性を確保するための考え方を解説します。さらに、Amazon CloudWatch による監視や Amazon Bedrock Guardrails による保護措置のカスタマイズなど、不正使用を防止する方法を紹介します。AWS Trust & Safety チームから不正使用の報告を受けた際の対応プロセスも説明します。
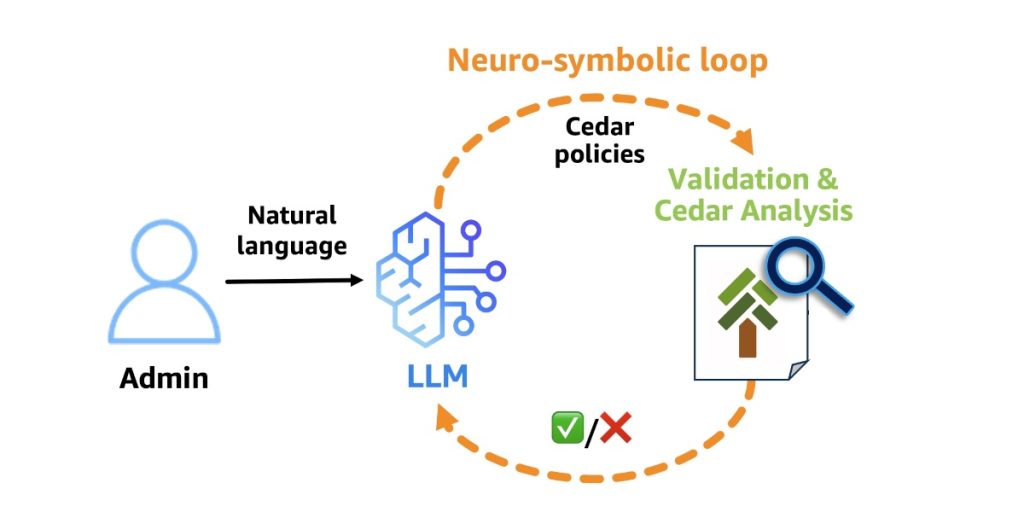
Amazon Bedrock AgentCore Policy がエージェンティックワークフローの保護に Cedar を採用した理由
AI エージェントの中核にある大規模言語モデル (LLM) は非決定論的で、ハルシネーションやプロンプトインジェクションのリスクがあります。本記事では、LLM を信頼できないアクターとして扱う考え方を説明します。そのうえで、Amazon Bedrock AgentCore Gateway でツール呼び出しを認可制御する AgentCore Policy が Cedar を採用した理由を解説します。可読性、決定論的な動作、自動推論による分析可能性を活かして、ニューロシンボリック AI でポリシーを作成し、Cedar Analysis で論理エラーや競合を検出する仕組みも紹介します。
国内大手製造業のグローバル製品サポートを支える Amazon Bedrock AgentCore Runtime V2
30 以上の言語に対応する製品サポートチャットを Amazon Bedrock AgentCore で実現した、国内大手製造業の事例です。Runtime V2 による起動の高速化、会話文脈の保持、回答品質の評価の工夫を紹介します。
Amazon Athena がクエリ実行のオブザーバビリティを高めるシステムテーブルを導入
Amazon Athena にシステムテーブルが加わり、第一弾として query_executions の提供が始まりました。すべてのワークグループで実行したクエリの記録が Amazon S3 Tables 上の Apache Iceberg テーブルに自動で保存され、Athena から直接クエリできます。本記事では、システムテーブルの概要と始め方に加え、コストの配分、パフォーマンス分析、監査、運用監視、キャパシティ予約の最適化に使えるクエリの例を紹介します。