Amazon Web Services ブログ
re:Invent 2026 の AWS クラウドレジリエンス関連セッションガイド
レジリエンスは、AWS 上で構築したものを稼働させ続けるための基盤です。お客様にとっても、ステークホルダーにとっても、そしてビジネスにとっても重要です。re:Invent 2026 には、皆さんのアプローチを強化するのに役立つクラウドレジリエンスのセッションが用意されています。今年のラインナップはブレイクアウトセッション、チョークトーク、コードトーク、ワークショップ、ライトニングトークにわたっており、1 週間の計画を立てやすいよう整理しました。ラスベガスでお会いしましょう!
Amazon Aurora DSQL の監査ログの使い方
Amazon Aurora DSQL の監査ログで、SELECT を含む SQL ステートメントをロールごとに記録する方法を紹介します。AWS CLI と psql による設定手順、DBA と監査チームの職務分離、監査レコードの主なフィールド、Amazon Athena でのクエリ、CDC レコードや CloudTrail の接続イベントとの突き合わせ方を解説します。
新しい AWS エクスペリエンスにおける使いやすさと安全なデフォルト設定
新しい AWS エクスペリエンスでは、すばやく使い始められる使いやすさとセキュリティを両立させるため、安全なデフォルト設定を最初から適用します。MFA を登録できる AWS ビルダー ID でのサインイン、AWS が AWS Organizations を使って管理する組織とプロジェクト、データ境界、単一の AWS リージョン、月額 20 USD から設定できる支出上限、IAM ロールを作成してアタッチする IAM Role Manager を、その狙いとともに紹介します。
100 万回の評価から得られた教訓
Kiro で数百万回の評価を実行して得た教訓を紹介します。固定タスクと合格率だけの評価は、ベンチマークの飽和や、顧客の体験とのずれを招きます。Kiro では、利用状況に合わせた動的なベンチマーク、3 層の判定、ライブシグナルによる検証で評価スイートを運用しています。ツールの失敗率などの指標を使った改善例と、今後の課題も取り上げます。
AWS Well-Architected Framework のアップデートを発表
本日、AWS Well-Architected Framework のアップデートを発表しました。6 つの柱である運用上の優秀性、セキュリティ、信頼性、パフォーマンス効率、コスト最適化、持続可能性のすべてにわたって、新しいガイダンスを追加し、既存のガイダンスを改善しています。今回のアップデートでは、アカウントレベルおよび組織レベルのベストプラクティスを、ワークロードのベストプラクティスから切り分けました。

AI エージェントをより SAP の身近に: AWS for SAP MCP Server の新機能
AWS for SAP MCP Server に新機能が追加されました。Custom Catalog による SAP SuccessFactors 連携、OData V4 サポート、On-Behalf-Of によるアイデンティティ伝播と Microsoft EntraID 対応、Amazon Bedrock AgentCore Runtime V2 サポートにより、AI エージェントが SAP データへ安全かつ効率的にアクセスできます。さらにサンパウロ、ミラノ、スペインの 3 リージョンが加わり、合計 17 リージョンで利用可能になりました。
AWS Systems Manager for SAP が SAP HANA スケールアウト構成をサポート
AWS Systems Manager for SAP(SSM for SAP)が SAP HANA スケールアウト構成をサポートしました。マルチノードの SAP HANA システムを 1 つのアプリケーションとして登録し、AWS Backup によるバックアップ、アプリケーションを認識した起動・停止、認証情報の更新をシングルノードと同様に実行できます。Amazon EventBridge Scheduler と組み合わせれば非本番環境のコスト削減も可能です。追加料金なしで、SSM for SAP 対応の全リージョンで利用できます。
Amazon ElastiCache Serverless for Valkey の DynamoDB caching で DynamoDB ワークロードを高速化
本ブログでは、Amazon ElastiCache Serverless for Valkey の新機能である DynamoDB caching をご紹介します。アプリケーションコードをほとんど変更することなく、Amazon DynamoDB に書き込みスルーキャッシュを導入でき、ミリ秒未満の読み取りレイテンシー、ホットキーによるスロットリングの軽減、読み取りコストの削減を実現します。セットアップ手順に加え、20,000 req/s の製品カタログを例に、月額コストを約 46% 削減する試算と、その前提となる注意点も解説します。
Nitro Sandboxes: すべての EKS ポッド、ECS タスク、EC2 ワークロードをハードウェアで分離
AWS Nitro Sandboxes は、各コンテナにハードウェアで分離された仮想マシン (VM) の境界を提供する Amazon EC2 の新しいビルディングブロックです。EKS ポッド、ECS タスク、EC2 ワークロードを分離でき、機密サンドボックスではクラスター管理者や AWS にもメモリを読み取られないよう保護します。本記事では、機密サンドボックスと分離サンドボックスの 2 つのモードの違いと、アテステーションおよび AWS KMS を活用した機密データの保護を紹介します。AI エージェントや SaaS などのユースケース、EKS、ECS、EC2 での開始方法も説明します。Nitro Sandboxes は追加料金なしで利用できます。
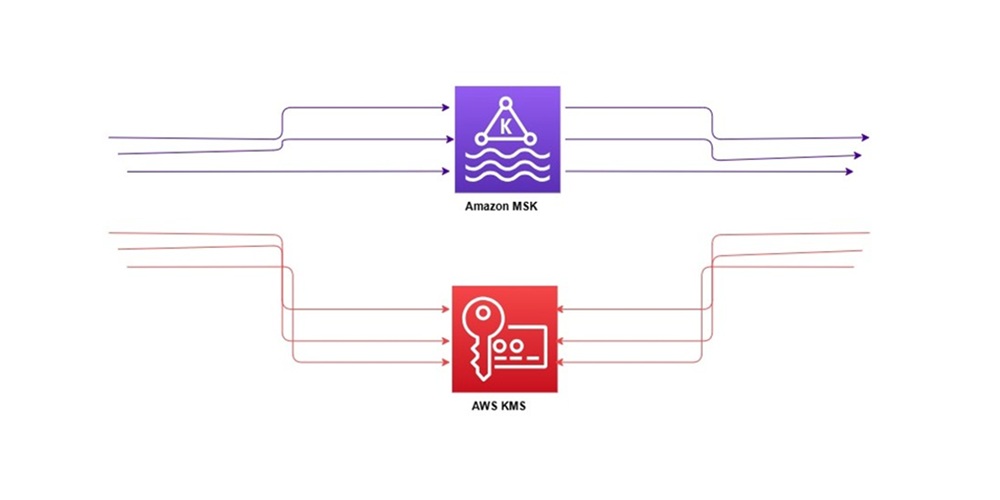
マルチスレッド環境での AWS KMS データキーのキャッシュ: 大規模なイベント駆動型システムにおけるテナントごとの暗号化
マルチテナントの SaaS 環境で、テナントごとのエンベロープ暗号化を行う高スループットのシステムでは、キャッシュスタンピードによって AWS KMS の冗長な呼び出しが発生します。この記事では、この問題が発生する仕組みと 2 つの解決策を説明します。1 つは DynamoDB を使用した AWS 推奨の階層キーリング、もう 1 つは Caffeine を使用した AWS KMS クライアントのカスタムキャッシュです。また、テナントごとの暗号化の分離を維持しながら AWS KMS のコストを 77% 削減した NICE Actimize の事例も紹介します。