Amazon Web Services ブログ
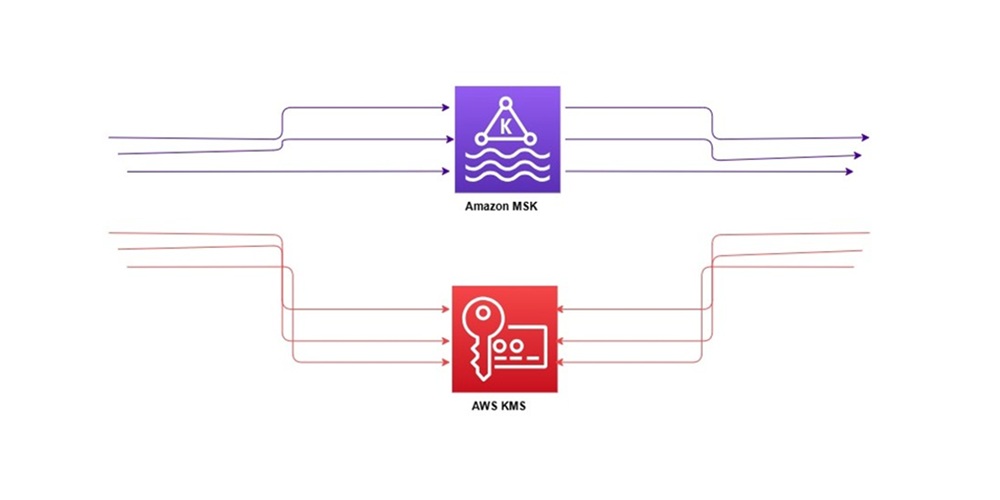
マルチスレッド環境での AWS KMS データキーのキャッシュ: 大規模なイベント駆動型システムにおけるテナントごとの暗号化
マルチテナントの SaaS 環境で、テナントごとのエンベロープ暗号化を行う高スループットのシステムでは、キャッシュスタンピードによって AWS KMS の冗長な呼び出しが発生します。この記事では、この問題が発生する仕組みと 2 つの解決策を説明します。1 つは DynamoDB を使用した AWS 推奨の階層キーリング、もう 1 つは Caffeine を使用した AWS KMS クライアントのカスタムキャッシュです。また、テナントごとの暗号化の分離を維持しながら AWS KMS のコストを 77% 削減した NICE Actimize の事例も紹介します。
未使用の AWS KMS キーの特定と誤削除の防止
AWS Key Management Service (AWS KMS) の新しい GetKeyLastUsage API を使用して、KMS キーが最後に暗号化オペレーションに使用された日時を確認する方法を紹介します。CloudTrail ログを検索しなくても未使用キーを特定できるため、監査とコスト最適化に役立ちます。追跡期間の考え方や、Amazon EBS ボリュームを例にした削除前の注意点も説明します。さらに、kms:TrailingDaysWithoutKeyUsage 条件キーをキーポリシーで使用し、最近使用されたキーが誤って削除・無効化されるのを防ぐ方法も解説します。
AWS Key Management Service (AWS KMS) の対称キーローテーション間隔の短縮をめぐる考察
AWS Key Management Service (AWS KMS) の対称キーで、自動キーローテーションの期間を 90~2,560 日の範囲で設定できるようになりました。オンデマンドローテーション、ListKeyRotations API によるローテーション履歴の可視化、2 回を超えるローテーションが行われたキーへの料金上限も紹介します。また、カエサル暗号から NIST SP 800-57 までのキーローテーションの歴史を振り返ります。そのうえで、HSM でキーの漏洩リスクを最小限に抑え、KDF でキーの消耗リスクを軽減する AWS KMS では、どのような場合にローテーションが必要かを解説します。
AWS KMS: キーはいくつ必要か? 4 つの原則から考えるキー管理戦略
AWS KMS を使用する際、「実際にいくつのキーが必要か?」は多くのお客様が抱く疑問です。この記事では、データ分類、アプリケーション、AWS サービス、職務の分離という 4 つの指針となる原則に基づき、必要な KMS キーの数を判断する方法を解説します。一元的なアプローチ、分散型アプローチ、ハイブリッドモデルの比較と具体例に加え、AWS マネージドキーとカスタマーマネージドキーの選択基準、コスト、管理性といった考慮事項も紹介します。
AWS KMS か AWS CloudHSM か: 適切なキー管理ソリューションの選び方
AWS Key Management Service (AWS KMS) と AWS CloudHSM は、どちらも HSM を基盤とするキー管理を提供しますが、適したユースケースは大きく異なります。本記事では、両サービスに共通するセキュリティとコンプライアンスの特長を整理します。そのうえで、AWS サービスとの統合、運用のシンプルさ、コストの観点から AWS KMS を選択すべきケースを解説します。PKCS#11 などの従来型の HSM インターフェイスやレガシーアルゴリズムが必要な場合に AWS CloudHSM を選択すべき理由と、損益分岐点の分析も紹介します。
NESICホールディングス傘下 3 社の 99 名が AI エージェント Kiro でトラブルシューティングに挑戦 ―― NESICホールディングス Cup 2026 開催レポート
本記事は、NECネッツエスアイ株式会社 デジタルオペレーション部 部長 井内 新介氏と、アマゾン ウェブ サー […]
NTTドコモにおけるレシート OCR サーバーレスシステムの多重処理流量制御
NTTドコモは「つなごう。驚きを。幸せを。」をブランドスローガンとして掲げ、コンシューマ通信事業をはじめ金融・決済、マーケティングソリューション、スマートライフ領域など多岐にわたる事業を展開しています。本記事では、その中からマーケティングソリューションの1つであり、dポイント経済圏や販促ソリューションを支える「レシートでためる」サービスでの取り組みをご紹介します。
AWS セキュリティハンズオン連続開催のご案内
AWS Japan では、2026 年 11 月から、AWS のセキュリティサービスを実際に操作するオンラインハンズオンを週次で開催します。AWS Security Agent、AWS WAF、Amazon Inspector、フロンティアモデルを活用したソースコードの脆弱性対策などをテーマに、座学とハンズオンで、ご自身の組織で試すための最初の一歩までをお伝えします。本記事は、開催日程を随時更新する案内ページです。
週刊AWS – 2026/11/09週
Amazon S3 Access Points for Amazon FSx が追加リージョンで利用可能に、Claude Fable 5.2 が AWS で利用可能に、Amazon Bedrock AgentCore が Web Search API の提供を開始、AWS Network Firewall が次世代ファイアウォール (NGFW) ポリシーを発表、Amazon ElastiCache Serverless がベクトル検索、全文検索、ハイブリッド検索および集計に対応、AWS Billing and Cost Management がカスタム請求ビューのソースビューとして AWS Billing Conductor と AWS Billing Transfer のビューをサポート、AWS Emulator の提供を開始、AWS アプリケーションをローカルで構築・テスト可能に、Amazon Cognito がユーザープールのセッション管理に対応、AWS Network Security Manager が AWS European Sovereign Cloud リージョンと新たな 31 リージョンで利用可能に、AWS Quick が構造化データソースを制限できる詳細なガバナンス機能を追加、AWS Secrets Manager がクロスアカウントレプリケーションをサポート、Amazon Bedrock AgentCore Identity が OAuth 2.0 discovery URL をサポート
【開催報告】AWSデータ活用ワークショップ〜パートナー共創型・地域金融機関合同〜
【開催報告】AWSデータ活用ワークショップ〜パートナー共創型・地域金融機関合同〜 1. はじめに データは現代 […]