Amazon Web Services ブログ
週刊生成AI with AWS – 2026/11/9週
週刊生成AI with AWS, re:Invent まであと 2 週間の 2026 年 11 月 9 日週号 – 東京製鐵様、IHI 様、国内大手製造業様の AWS 生成 AI 国内事例を含む 32 件のブログ記事を紹介。サービスアップデートでは、Claude Fable 5.2 の提供開始、次世代 AgentCore Runtime のデフォルト化、Amazon Bedrock AgentCore の Web Search API 含む 37 件を紹介。
AWS でのマルウェア解析: 安全な環境の構築
AWS でマルウェア解析を行うための、安全でコンプライアンスに準拠した環境の構築方法を紹介します。AWS 適正利用規約と AWS サービス条件への準拠を前提に、Amazon VPC によるネットワーク分離と送信トラフィックの遮断、IAM のアクセス許可の境界や SCP による権限昇格の防止、インスタンスの強化、暗号化された Amazon S3 ストレージ、Amazon GuardDuty や AWS CloudTrail によるモニタリングまでを扱います。多層防御のアプローチとセットアップチェックリストもあわせて解説します。
S3 バケットへフォレンジックアーティファクトを安全に収集するためのフレームワーク
セキュリティインシデントの発生時に、フォレンジックアーティファクトを Amazon S3 バケットへ安全に収集するためのフレームワークを紹介します。AWS STS とセッションポリシーを組み合わせて、有効期限付きで権限を絞り込んだ一時的な認証情報を払い出します。これにより、既存のフォレンジックツールを変更せずに最小権限を実現できます。また、暗号化やバージョニングなどの S3 バケット設定のベストプラクティスを解説します。さらに、Step Functions、AWS Systems Manager、AWS CDK を使用した収集ワークフローの自動化とデプロイの手順も説明します。
AWS Systems Manager と Amazon Security Lake を使用したファイル整合性監視
Amazon EC2 インスタンス上の不正なファイル変更を検出する、サーバーレスのファイル整合性監視ソリューションの構築方法を紹介します。AWS Systems Manager Inventory でファイルメタデータを収集し、バージョニングを有効にした Amazon S3 バケットに保存します。AWS Lambda 関数でバージョン間の差分を比較して AWS Security Hub に検出結果を作成します。さらに、Amazon Security Lake で OCSF 形式に正規化し、Amazon Athena で分析する手順も解説します。
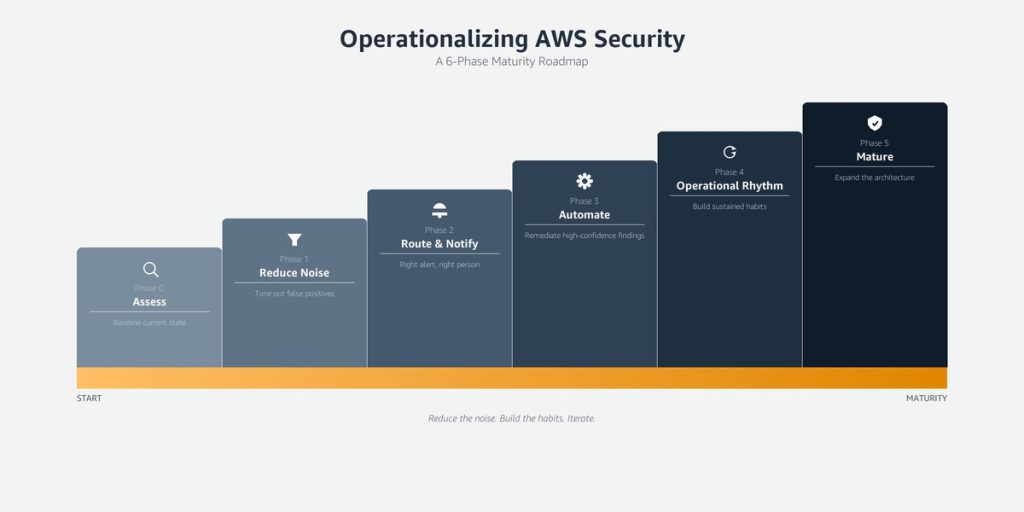
AWS セキュリティ運用を定着させる: AWS Security Hub と Amazon GuardDuty を活用する成熟度ロードマップ
AWS Security Hub と Amazon GuardDuty を有効化したものの、検出結果を運用に活かしきれていない組織に向けて、6 つのフェーズからなる成熟度ロードマップを紹介します。現状評価から始め、抑制ルールやコントロールの無効化によるノイズ削減、Amazon EventBridge と AWS Lambda を使った重要度別の通知、高信頼度の検出結果に対する自動修復の判断フレームワークを解説します。さらに、週次レビューや月次メトリクスによる運用サイクルの確立と、予防的コントロールによるアーキテクチャの成熟までを説明します。
脅威アクターが ARTEX の AI エージェントで展開するサイバー犯罪キャンペーンを Amazon Threat Intelligence が観測
Amazon のおとりの脅威センサーのネットワークである MadPot は、脅威アクターがエージェンティック AI ペネトレーションテストフレームワーク ARTEX で実行した攻撃キャンペーンの記録を捕捉しました。本記事では、AI エージェントによる AI モデルの認証情報の大規模な窃取と、ディープフェイクを使って暗号資産取引所の本人確認 (KYC) を回避しようとした手口を解説します。あわせて、防御側が取るべき対策と侵害指標 (IOC) も紹介します。

GxP 環境で AI エージェントを構築するためのガイド
ヘルスケア・ライフサイエンスの組織は、生成 AI エージェントによって創薬、医療機器、患者ケアを変革しつつあります。本記事では、GxP 環境で AI エージェントを構築するためのリスクベースの実装、リスクレベルごとの実装上の考慮事項、コンプライアンスにおける AWS の責任共有モデル、リスク低減策の具体例を紹介します。
臨床開発の AI 活用はどこまで進んだのか? 2026年 4つの業務で見る現在地
このブログのポイント 2026 年、臨床開発の 4 つの業務領域すべてで、PoC から実装に移る事例が出そろっ […]
AWS Emulator を使用してローカルで AWS に対してアプリケーションをテストする
2026 年 11 月 11 日、Amazon Web Services (AWS) のローカルエミュレーター […]
AWS Quick の Smart Approvals: 必要なところに人の監督を
AWS Quick の Smart Approvals は、既存の制御の範囲内で、エージェントが提案するアクションをユーザーの依頼と照らし合わせて評価し、自動で承認するかユーザーに戻すかを決めます。本記事では、そのしくみ、監査の証跡、パイロットから始める導入の進め方を紹介します。