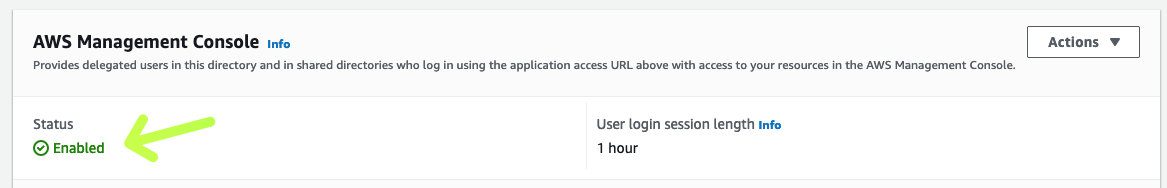
Una vez que haya habilitado el acceso a la consola, estará listo para empezar a configurar roles y asociar usuarios y grupos de Active Directory a estos roles.
Siga estos pasos para crear un nuevo rol de IAM para usarlo con AWS Directory Service. El siguiente ejemplo de código muestra la política de confianza de IAM para el rol, después de que es creado.
{
   "Version": "2012-10-17",
   "Statement": [
     {
       "Sid": "",
       "Effect": "Allow",
       "Principal": {
         "Service": "ds.amazonaws.com"
       },
       "Action": "sts:AssumeRole",
       "Condition": {
         "StringEquals": {
           "sts:externalid": "482242153642"
	  }
	}
     }
   ]
}
Asignar usuarios a roles
Ahora que AD Connector está configurado y ha creado un rol, la siguiente tarea es asignar usuarios o grupos a esos roles de IAM. El mapeo de roles es lo que controla los recursos a los que un usuario tiene acceso en AWS. Para ello, necesitará:
1. Abra la consola de AWS Directory Service y haga clic en la pestaña Application Management:

2. En la sección AWS Management Console, haga clic en el rol de IAM (que se creó anteriormente en estos pasos) para agregar usuarios:

3. En la sección Manage users and groups for this role, haga clic en Add:

4. Escriba el nombre de un usuario o grupo de Active Directory en el campo de búsqueda.

5. Seleccione el usuario o el grupo y haga clic en Add:


Al terminar, verás el nombre del usuario o grupo junto con el ID correspondiente a ese objeto, tal y como se muestra en la imagen anterior.
La próxima vez que el usuario inicie sesión en la consola de AWS desde la página de inicio de sesión personalizada, iniciará sesión con el rol de seguridad de DS_Admins.

Unir fácilmente una instancia a un dominio de Active Directory
Otra ventaja de usar AD Connector es la posibilidad de unir instancias de Windows (EC2) directamente a su dominio de Active Directory. Esto le permite unir un servidor Windows al dominio mientras se aprovisiona la instancia, en lugar de utilizar un script o hacerlo manualmente. Esta sección de este post explicará los pasos necesarios para habilitar esta función en su entorno y también cómo funciona el servicio.
Paso 1: Crear un rol
Anteriormente, había que crear manualmente una política de IAM para permitir que una instancia de EC2 se comunicara con SSM, un servicio de AWS que permite configurar las instancias de Windows mientras se están ejecutando y en el primer inicio. Ahora AWS administra dos políticas: AmazonSSMManagedInstanceCore y AmazonSSMDirectoryServiceAccess que puede utilizar. El rol que va a crear se asignará a una instancia de EC2 cuando se aprovisione, donde el rol AmazonSSMManagedInstanceCore contiene los permisos mínimos para acceder al servicio SSM yAmazonSSMDirectoryServiceAccesstendrá los permisos necesarios para asociar instancias a un Active Directory administrado por AWS Directory Services.
Para crear el rol:
- Abra la consola de IAM.
- En el panel de navegación de la izquierda, en Access Management, haga clic en Roles.
- Haz clic en Create role.
- En Select trusted entity seleccione AWS Service y a continuación, seleccione Amazon EC2 en Use Case y haga clic en Next.
- En la página Add permissions, seleccione las políticas administradas AmazonSSMManagedInstanceCore y AmazonSSMDirectoryServiceAccess. (Para filtrar en la lista, escriba SSM en el campo de filtro)

6. Escriba un nombre para el nuevo rol en el Rol Name.
7. Para terminar, haz clic en Create role.
Al hacer clic en el rol que ha creado, verá una política de confianza (Trusted entity) para EC2, similar al siguiente ejemplo de código.
Política de confianza predeterminada de Amazonec2RoleForSSM:
{
     "Version": "2012-10-17",
     "Statement": [
       {
         "Sid": "",
         "Effect": "Allow",
         "Principal": {
           "Service": "ec2.amazonaws.com"
         },
         "Action": "sts:AssumeRole"
       }
     ]
}
Paso 2: Crear una nueva instancia de Windows en la consola Amazon EC2
Con el rol definido, ahora puede unir a una instancia de Windows a su dominio a través del asistente del Amazon EC2 launch wizard. Para obtener una explicación detallada de cómo hacerlo, consulte Únase sin problemas a una instancia EC2 de Windows.
Sin embargo, si vas a crear una instancia de API nueva, tendrás que crear un documento de configuración de SSM y subirlo previamente al servicio SSM. Realizaremos ese proceso a continuación.
Nota: La instancia necesitará acceso a Internet para comunicarse con el servicio SSM.

Al crear una nueva instancia de Windows desde el launch wizard de EC2, el asistente crea automáticamente el documento de configuración de SSM a partir de la información almacenada en el AD Connector. Actualmente, el launch wizard de EC2 no permite especificar en qué unidad organizativa (OU – Organizational Unit) desea desplegar el servidor miembro.
Paso 3: Cree un documento SSM (para unir facilmente un servidor al dominio a través de la API de AWS)
Si desea aprovisionar nuevas instancias de Windows desde la CLI o la API de AWS o desea especificar la OU de destino para sus instancias, deberá crear un documento de configuración de SSM. Este documento es un archivo JSON que contiene varios parámetros que se utilizan para configurar las instancias. El siguiente ejemplo de código es un documento de configuración para unirse a un dominio.
{
	"schemaVersion": "1.0",
	"description": "Exemplo de configuração para ingressar uma instância em um domínio",
	"runtimeConfig": {
	   "aws:domainJoin": {
	       "properties": {
	          "directoryId": "d-1234567890",
                  "directoryName": "teste.exemplo.com.br",
                  "directoryOU": "OU=teste,DC=exemplo,DC=com,DC=br",
                  "dnsIpAddresses": [
                     "198.51.100.1",
                     "198.51.100.2"
               ]
            }
        }
    }
 }
En este documento de configuración:
directoryId es el ID del AD Connector que creó anteriormente.directoryName es el nombre de dominio (por ejemplo, test.com.br).directoryOU es la OU del dominio.dnsIpAddresses son las direcciones IP de los servidores DNS que especificó al crear el AD Connector.
Para obtener más información, consulte aws:DomainJoin. Cuando haya terminado de crear el archivo, guárdelo como archivo JSON.
Nota: El nombre del archivo debe tener un mínimo de 1 carácter y un máximo de 64 caracteres.
Paso 4: Cargue el documento de configuración a SSM
Este paso requiere que el usuario tenga permiso para usar SSM para configurar una instancia. Si no tiene una política que incluya estos permisos, cree una nueva política con el siguiente JSON y asígnela a un usuario o grupo de IAM.
{
   "Version": "2012-10-17",
   "Statement": [
     {
       "Effect": "Allow",
       "Action": "ssm:*",
       "Resource": "*"
     }
   ]
}
Después de iniciar sesión con un usuario asociado a la política de SSM IAM que creó, ejecute el siguiente comando en la CLI de AWS.
aws ssm create-document --content file://path/to/myconfigfile.json --name "My_Custom_Config_File"
Nota: En los sistemas Linux/Mac, debe añadir un “/” al principio de la ruta (por ejemplo, file: ///Users/user/temp).
Este comando carga el documento de configuración que creó en el servicio SSM, lo que le permite hacer referencia a él al crear una nueva instancia de Windows desde la CLI de AWS o el asistente de inicio de EC2.
Conclusión
En este post se mostró cómo puede simplificar la administración de cuentas mediante Active Directory para el acceso federado a la consola de AWS. También se analizó cómo puede habilitar hybrid IT mediante AD Connector para unir fácilmente las instancias de Windows a su dominio de Active Directory. Al disponer de esta información, puede crear una relación de confianza entre su Active Directory y AWS. Además, ahora dispone de una forma rápida y sencilla para habilitar single sign-on sin tener que replicar identidades ni implementar infraestructura adicional on-premises.
Este artículo se tradujo del Blog Post de AWS en inglés.