Amazon Web Services ブログ
Category: Kiro
Kiro はどのように自らを修正し、その修正の正しさをどう担保しているか
Kiro のファイル読み取りツールと検索ツールの説明に、ハーネスの動作について事実と異なる主張をする一文がありました。この一文は数百のセッションで 61,742 回モデルに届いていました。何の役にも立っておらず、誰かがチケットを起票することもまずなかったでしょう。こうした問題は見つけるのが難しく、修正の良し悪しを判断するのも同じくらい難しいものです。たとえば私たちは、より多くのタスクに合格し、使用トークンも少ない修正をあやうくリリースするところでした。結果をホストごとに分けてみると、改善のほぼすべてが、エージェントがいつもはまり込むループからたまたま抜け出した 1 回の実行によるものだとわかったのです。そのホストを除くと、その修正は遅く、コストが高く、精度も下がっていました。自分の修正を自分で採点するループなら、これをリリースしていたでしょう。
Kiro IDE と CLI にメモリ機能が登場
本日、Kiro IDE と CLI にメモリ機能を導入します。Kiro は、あなたが好む作業の進め方、リポジトリ固有のコマンドや規約、受けた訂正、デバッグで得た知見、すでに除外したアプローチを覚えておけるようになります。それらが再び関係する場面になると、Kiro はあなたのコンテキストを引き継ぎます。コンテキストを説明し直したり同じ訂正を繰り返したりする時間が減り、Kiro は言われなくてもあなたの好みに沿って動けるようになり、使い込むほど役に立つ存在になります。
スピードと安全性の両立: AI コーディングエージェントのためのコントロールフレームワーク
Kiro などの AI コーディングエージェントは開発を加速させる一方で、プロンプトインジェクションや過度に緩い設定、サプライチェーンリスク、スコープクリープなどのリスクをもたらします。本記事では、IDE でエージェントの出力を方向付ける作成時のコントロールと、パイプラインで検証するビルド時のコントロールの 2 つの柱からなるアプリケーションセキュリティのフレームワークを紹介します。決定論的な緩和策、非決定論的な緩和策、人間によるレビューの組み合わせ方に加えて、Kiro、AWS CodeBuild、AWS CodePipeline を使用した実装例も解説します。
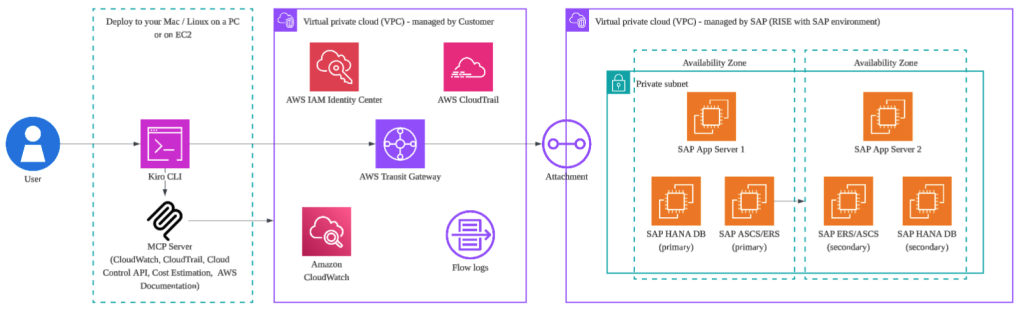
SAP ネットワークのトラブルシューティングを数時間から数分へ加速する:エージェント型 AI アプローチ
Kiro-CLI と AWS MCP Servers を組み合わせ、複雑な SAP ランドスケープのネットワークトラブルシューティングを数時間から数分へ短縮するエージェント型 AI アプローチを解説します。VPC Flow Logs、セキュリティグループ、Transit Gateway などを自然言語のプロンプトで診断し、AWS CloudTrail による原因特定や CloudWatch を用いたキャパシティ予測を実現します。ネットワークヘルスチェック、504 エラーの根本原因分析、クロス AZ レイテンシー、セキュリティグループのドリフト検出、キャパシティ予測という5つの実例を通じて、運用の効率化を紹介します。
Kimi K3 が Kiro で利用可能になりました
本日、Moonshot AI の Kimi K3 モデルが Kiro で利用可能になったことをお知らせします。Kimi K3 は、Moonshot AI によると世界初の 2.8T パラメーターのオープンウェイトモデルで、これをエージェンティックな開発ワークフローの中で直接使えるようになります。100 万トークンのコンテキストウィンドウ、2.8 兆のパラメーター、トークン効率の高い Mixture-of-Experts アーキテクチャを備えた Kimi K3 は、複雑なソフトウェア開発において性能と効率を両立させます。また、Kiro の特徴である仕様駆動で正しさを最優先するアプローチとも相性の良いモデルです。
Kiro のローカルサンドボックス: エージェントが実行するコマンドを境界内にとどめる
Kiro IDE と Kiro CLI で、ローカルサンドボックスが一般提供されました。エージェントが実行するコマンドを OS カーネルが強制するサンドボックスで動かし、書き込み先をプロジェクトに限定し、認証情報パスの読み取りを拒否し、ネットワークをドメイン単位で制限します。本記事では、エージェント自体をサンドボックスの外に置く設計の考え方と、sandbox.json と permissions.yaml による設定方法を紹介します。
【資料公開 & 開催報告】Kiro Meetup #8 ~三菱電機・東海旅客鉄道・オープンアップシステムが語る、Kiro を組織に広げる工夫~
アマゾン ウェブ サービス ジャパン(AWS ジャパン)は、2026 年 9 月 24 日に「Kiro Meetup #8」を開催しました。まず AWS から、前回の Kiro Meetup 以降の半年間のアップデートと、常駐型エージェント基盤 Kiro Crew の仕組みを紹介しました。続いて、三菱電機株式会社、東海旅客鉄道株式会社、株式会社オープンアップシステムの皆様に、Kiro を組織に広げる取り組みをライトニングトークでご紹介いただきました。本記事ではその模様をレポートします。
【資料公開 & 開催報告】Kiro ハンズオン「手を動かして実感する、Kiro が変える開発体験」
アマゾン ウェブ サービス ジャパン(AWS ジャパン)は、2026 年 9 月 24 日に Kiro のハンズオンイベント「手を動かして実感する、Kiro が変える開発体験」を開催しました。AWS Workshop Studio の教材から 4 つのラボを選び、Kiro の仕様駆動開発(Spec)、Steering、Agent Skills、MCP、そして Kiro Crew までを、講義とワークショップを交互に進めながら体験いただきました。本記事では当日の模様をレポートします。
Kiro CLI でセキュリティ調査を迅速化
Kiro CLI を使用して、「AWS セキュリティインシデント対応ガイド」のフレームワークに沿ってセキュリティ調査を迅速化する方法を紹介します。自然言語のプロンプトで Amazon GuardDuty の検出結果をトリアージし、EC2 インスタンスや IAM 権限を分析します。さらに、隔離用セキュリティグループによる封じ込め、フォレンジックスナップショットによる証拠保全、AWS CloudTrail ログ分析を進めます。Amazon SNS と Amazon EventBridge による自動アラートの構築や、ステアリングファイルによる再利用可能な調査ワークフローの作成も解説します。
Kiro と Amazon Q でセキュリティポスチャを強化する 5 つの方法
この記事では、Kiro と Amazon Q Developer を使用して AWS のセキュリティポスチャを強化する 5 つの方法を紹介します。ステアリングファイルとルールによる永続的なコンテキストでセキュリティ標準を組み込む方法をはじめ、MCP サーバーを活用した AWS Security Hub の検出結果のトリアージ、Infrastructure as Code (IaC) の修復、AWS Well-Architected フレームワークのセキュリティの柱に沿ったレビュー、サービスコントロールポリシー (SCP) の作成を迅速化する手法を説明します。あわせて、人間による検証の重要性と段階的な導入の進め方も解説します。