Amazon Web Services ブログ
Category: Security, Identity, & Compliance
IAM アクセスキーからの脱却: AWS におけるモダンな認証アプローチ
IAM アクセスキーなどの長期認証情報に依存することは、認証情報の漏洩や盗難などのリスクをもたらします。この記事では、AWS CloudShell、AWS IAM Identity Center、IDE 統合、IAM ロール、IAM Roles Anywhere など、従来 IAM アクセスキーを使用してきた 5 つの一般的なユースケースに対するより安全な代替手段を紹介します。最小権限の原則の実装方法と合わせて、AWS 環境のセキュリティポスチャを改善するためのベストプラクティスを解説します。
Landing Zone Accelerator on AWS の Universal Configuration と LZA Compliance Workbook のご紹介
Landing Zone Accelerator on AWS (LZA) の最新サンプルセキュリティベースライン「Universal Configuration」と、AWS Artifact で利用可能な「LZA Compliance Workbook」を紹介します。Universal Configuration は、NIST 800-53 Rev5、CMMC、ISO-27001、HIPAA などのコンプライアンスフレームワークに対応し、セキュアなマルチアカウント AWS 環境を数時間でデプロイできます。生成 AI やエージェンティック AI ソリューションの基盤としても活用でき、規制の厳しい業界のお客様のセキュリティとコンプライアンスの取り組みを支援します。
Amazon 脅威インテリジェンスがロシアのサイバー脅威グループによる西側諸国重要インフラへの標的型攻撃を特定
Amazon 脅威インテリジェンスが、ロシア GRU 関連のサイバー脅威グループ Sandworm による西側重要インフラへの標的型攻撃キャンペーンを特定しました。2021 年から継続するこの攻撃では、設定ミスのあるネットワークエッジデバイスを侵害し、認証情報を窃取してオンラインサービスへのラテラルムーブメントを行う手法が用いられています。特にエネルギーセクターが標的となっており、組織はネットワークエッジデバイスの監査、認証情報リプレイ攻撃の検出、AWS 環境での適切なセキュリティ対策の実装を優先する必要があります。
AWS re:Invent 2025:ヘルスケア・ライフサイエンスにおける変革の瞬間
このブログは、 “AWS re:Invent 2025: A transformative moment fo […]
NATO のマルチドメインオペレーションへの進展: ハイパースケールクラウドによる同盟の変革
本ブログは 2025 年 2月 21 日に公開された AWS Public Sector ブログ「NATO’s […]
PartyRock の保護:AWS WAF を利用した Amazon Bedrock エンドポイントを保護する方法
AWS WAF を利用して分散型サービス拒否攻撃 (DDoS) や Wallet 拒否攻撃 (DoW) のような潜在的な脅威から PartyRock を保護した方法を探求します。この投稿で、オンラインアプリケーションに生成 AI 機能をインテグレーションしている開発者は、同様の脅威からそのアプリケーションを保護する具体的な AWS WAF の基本テクニックについて学ぶことができます。

2025 年 11 月の AWS Black Belt オンラインセミナー資料及び動画公開のご案内
2025 年 11 月に公開された AWS Black Belt オンラインセミナーの資料及び動画についてご案内させて頂きます。
デジタル庁様がAWS re:Invent 2025 で登壇「ガバメントクラウドで実現した俊敏性とコンプライアンスのバランス」
米国ラスベガスで2025年12月1日-5日に開催された AWS re:Invent 2025 では、デジタル庁 […]
Amazon GuardDuty が Amazon EC2 と Amazon ECS に Extended Threat Detection 機能を追加
2025 年 12 月 2 日、Amazon Elastic Compute Cloud (Amazon EC […]
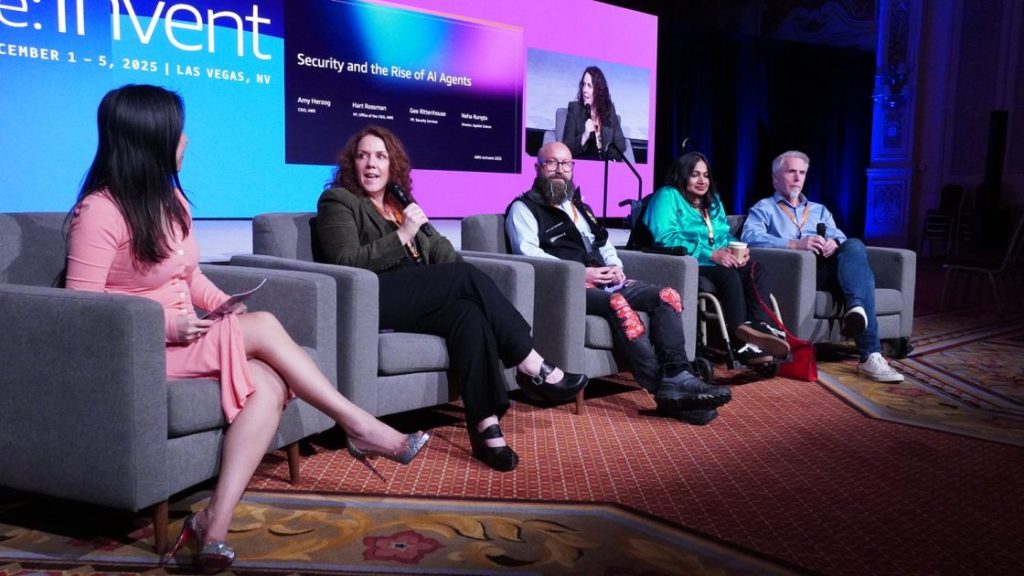
AWS re:Invent 2025 で発表された AI を活用したセキュリティイノベーション
AWS re:Invent 2025 で発表された AWS の AI を活用したセキュリティイノベーションを紹介します。AWS Security Agent によるプロアクティブなアプリケーション保護、Amazon GuardDuty の拡張脅威検出、AWS Security Hub のほぼリアルタイム分析など、機械学習と自動化による脅威検出の強化について解説します。また、IAM policy autopilot や Outbound identity federation といったエージェント中心の ID およびアクセス管理機能も取り上げ、多層防御によるクラウドセキュリティの進化をお伝えします。