O blog da AWS
Serverless ICYMI Q3 2026
Por Julian Wood, na Amazon Web Services.
Nesta 34ª publicação de resumo trimestral, descubra os lançamentos, recursos e conteúdos Serverless da AWS de maior impacto do T3 de 2026 que você pode ter perdido.
Caso tenha perdido o nosso último ICYMI, leia sobre o que aconteceu no T2 de 2026.
Figura 1: Calendário do T3 de 2026
Amazon EventBridge
O Amazon EventBridge relançou o Custom event bus para organizações em que muitas equipes compartilham eventos. Uma equipe central cria um barramento, o compartilha entre contas com o AWS Resource Access Manager e controla quem pode publicar e assinar. As equipes de aplicações criam Subscribers em suas próprias contas, em vez de encadear regras de encaminhamento entre barramentos. O novo barramento mantém eventos por um período de retenção que você escolhe, preserva a ordem dentro de uma chave definida pelo publicador e aceita Avro, Protocol Buffers e JSON, incluindo CloudEvents. Ele funciona em paralelo ao barramento clássico, de modo que a adoção é incremental.
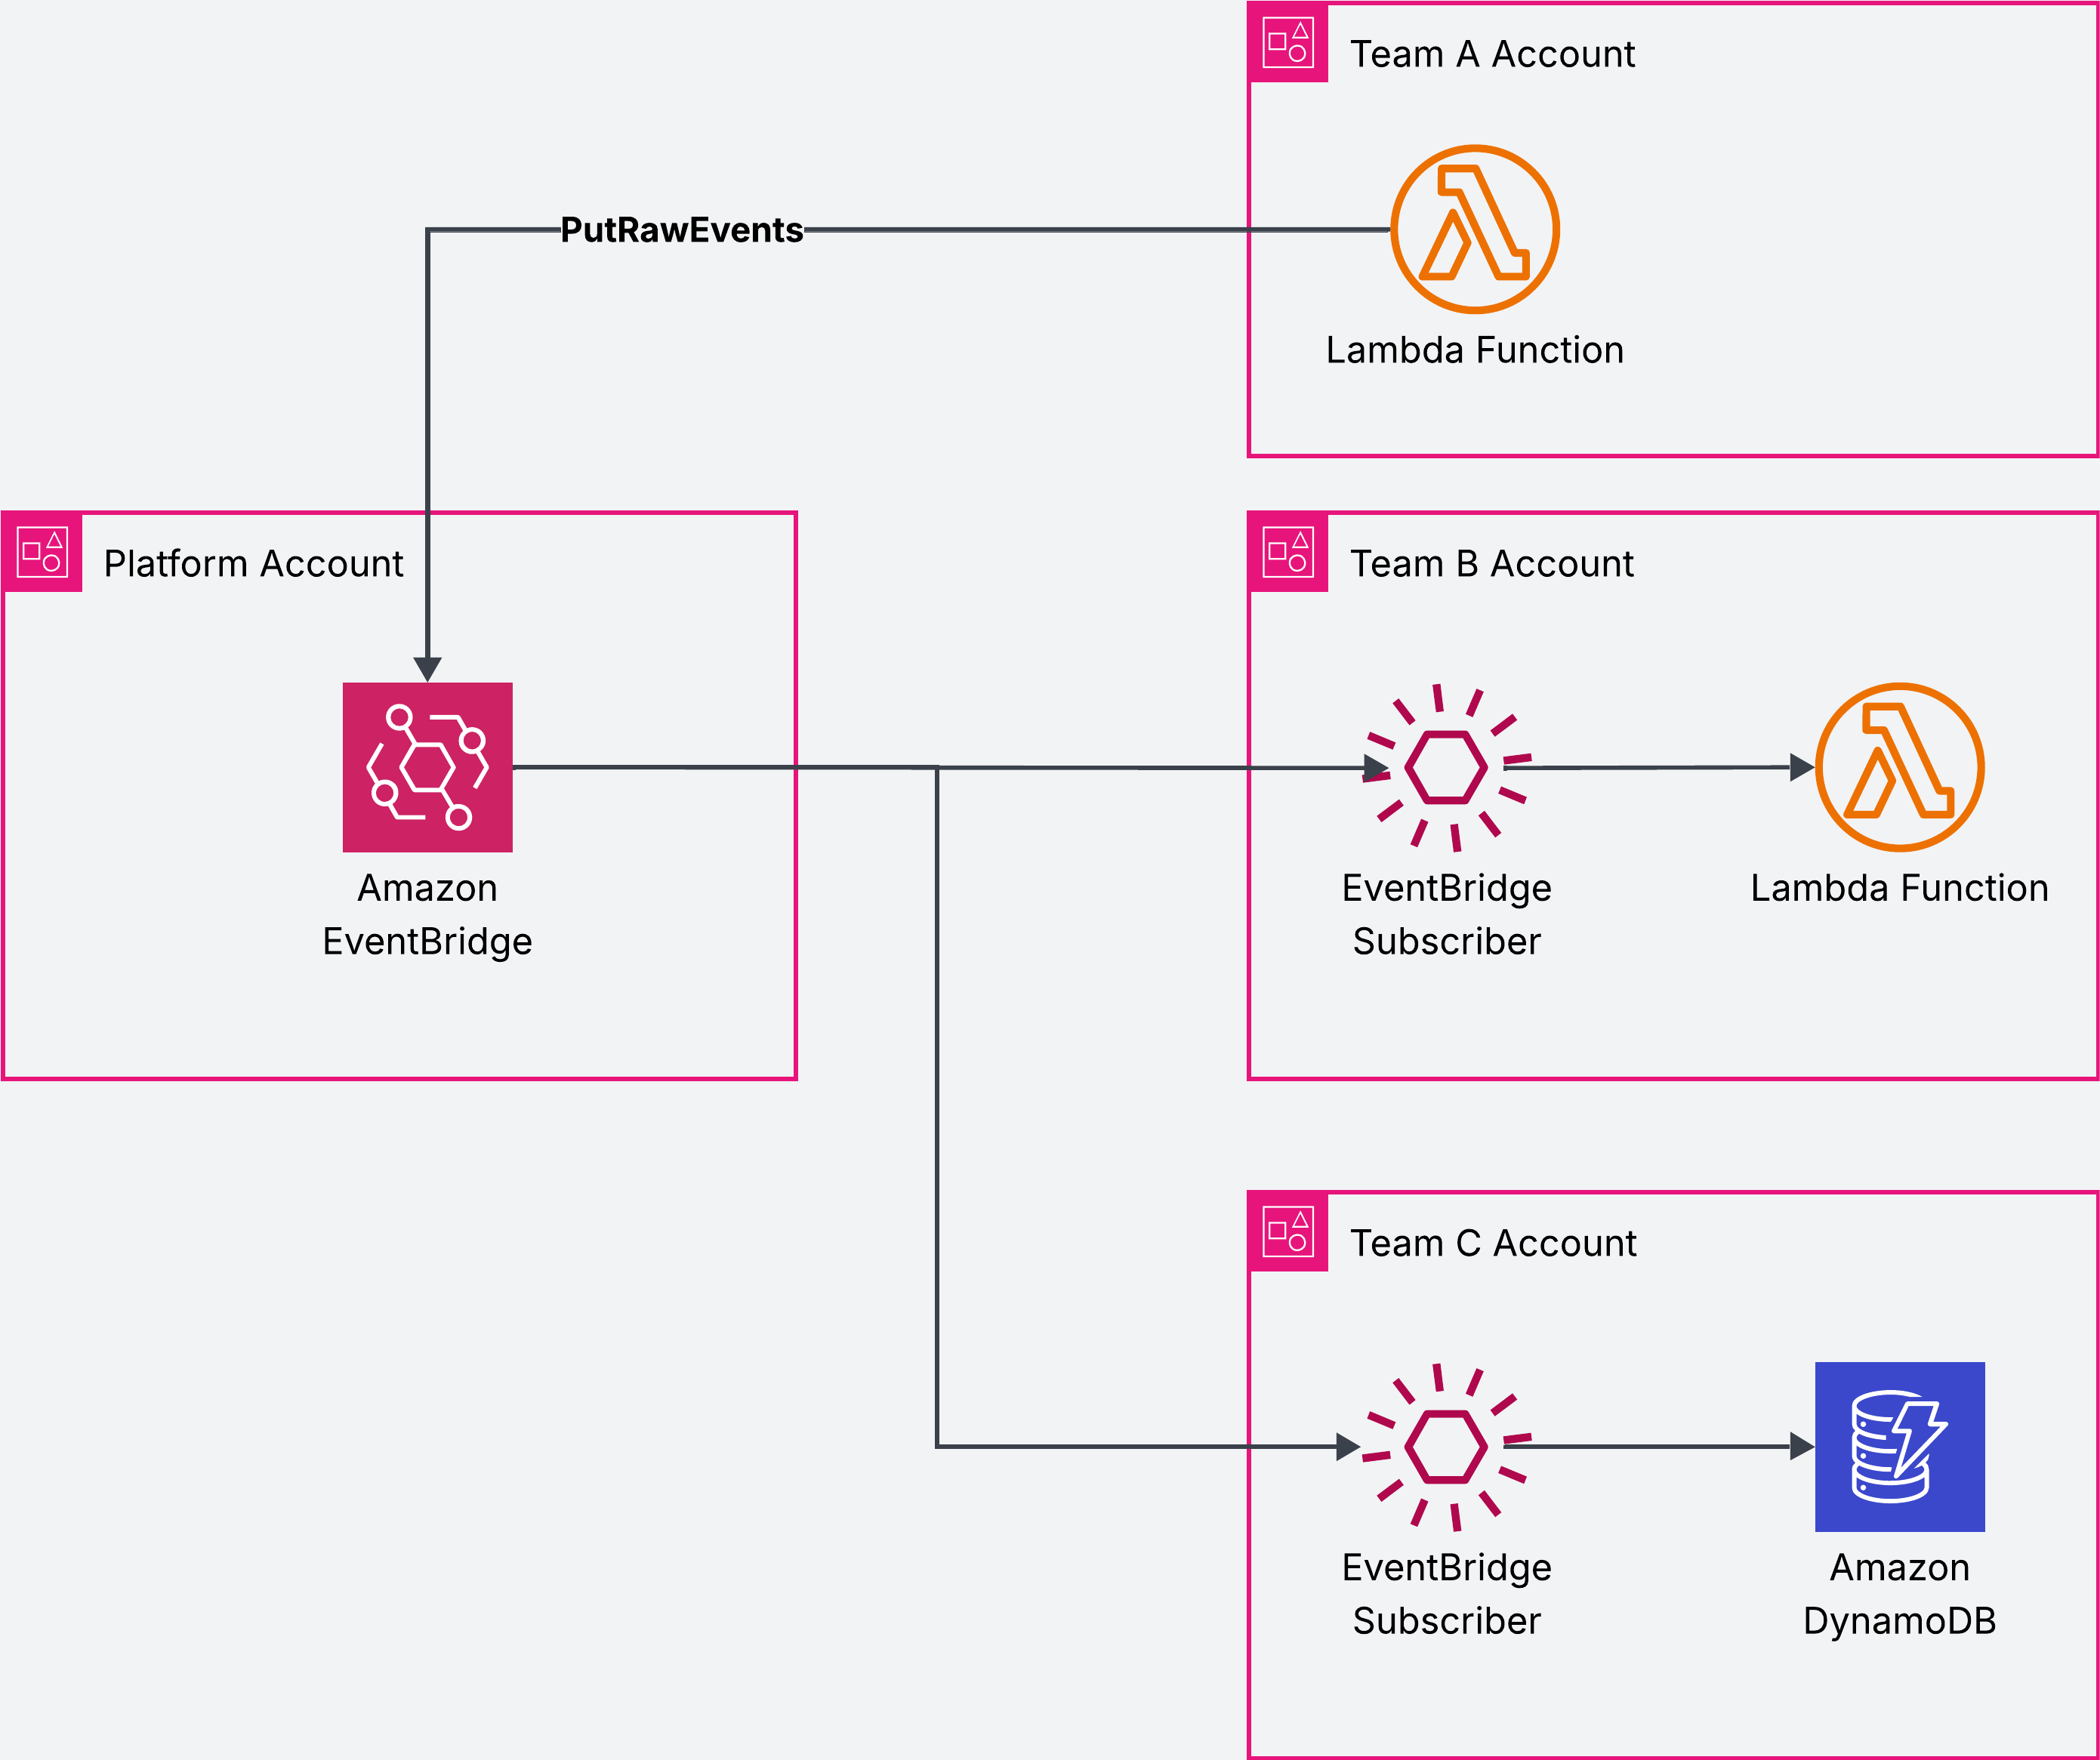
Figura 2: Custom event bus compartilhado com subscribers em contas de equipes
Mais serviços agora publicam diretamente no Amazon EventBridge. O AWS Secrets Manager envia um evento quando o valor de um segredo é alterado, e as Notificações de Eventos do Amazon Simple Storage Service (Amazon S3) agora incluem tags geradas pelo sistema, de modo que uma única regra pode corresponder a eventos de milhares de buckets. Scheduling email campaigns at scale with Amazon EventBridge Scheduler mostra um padrão de agendamento de alto volume.
AWS Lambda
As funções do AWS Lambda fora de uma Amazon Virtual Private Cloud (VPC) com 2 GB de memória ou mais agora recebem largura de banda de rede escalável. A largura de banda aumenta de 625 Mbps com 2 GB até 3.000 Mbps com 10 GB. As funções que extraem grandes quantidades de dados do Amazon S3 ou de fontes externas terminam mais cedo, como mostra o padrão de fan-out de ETL apresentado no post.
O SnapStart agora oferece suporte a imagens de container, reduzindo a inicialização de imagens maiores de vários segundos para menos de um segundo. O modo provisionado para mapeamentos de origem de eventos do Amazon Simple Queue Service (Amazon SQS) agora escala para 10.000 event pollers, cinco vezes o limite anterior, para até 100.000 invocações simultâneas. O Lambda também pode ler o código da função a partir do seu próprio bucket do S3. O Lambda deixa de copiar o pacote para seu próprio armazenamento, de modo que as cotas de armazenamento de código deixam de ser uma preocupação e as funções são ativadas mais rapidamente após atualizações.
Lambda Managed Instances
O AWS Lambda Managed Instances, um recurso do AWS Lambda, agora oferece suporte a um timeout de 90 minutos para invocações assíncronas e de mapeamento de origem de eventos, seis vezes o limite de 15 minutos. Esse timeout mais longo pode ajudar em tarefas como transcodificação de mídia, simulações de Monte Carlo e inferência em lote. Você pode executar em instâncias C9g, C9gd, M9g e M9gd baseadas no AWS Graviton com desempenho até 25% melhor do que o Graviton4. Os provedores de capacidade agora publicam logs no Amazon CloudWatch, mostrando a atividade de escalabilidade e as operações do ciclo de vida das instâncias. Eliminating Java cold starts with AWS Lambda Managed Instances aborda funções Java sensíveis à latência.
Funções duráveis
O Durable Execution SDK para .NET está em disponibilidade geral, juntando-se ao TypeScript, Python e Java. Agora você pode trazer seu próprio SDK para qualquer runtime, verificado por meio de um conjunto de testes de conformidade de código aberto. A integração com o Pydantic AI transforma cada chamada de modelo e de ferramenta em uma etapa durável, de modo que um agente interrompido retoma de onde parou, em vez de repetir chamadas dispendiosas. Se suas políticas de governança de dados exigem chaves sob seu controle, você pode criptografar os dados de execução com sua própria chave do AWS Key Management Service (AWS KMS). Observability best practices for Lambda durable functions aborda painéis, alarmes e rastreamento. As funções duráveis também já estão disponíveis na AWS European Sovereign Cloud.
Lambda MicroVMs
O vídeo a seguir mostra servidores de jogos com estado em execução no Lambda MicroVMs.
Figura 3: Criação de servidores de jogos multijogador com o AWS Lambda MicroVMs
Secure code execution for AI agents explica como cada usuário ou tarefa do Lambda MicroVMs recebe seu próprio ambiente isolado com Firecracker que mantém o estado por até 8 horas. O MicroVMs agora está disponível em 10 Regiões e oferece suporte ao AWS PrivateLink, sem expor o tráfego à internet pública. Outros posts abordam métricas de CPU e memória e domínios personalizados com um Application Load Balancer, e o canal AWS Developers mostra servidores de jogos com estado em MicroVMs.
Running self-hosted AI agent sandboxes dá a cada sessão de agente sua própria MicroVM na sua conta, com credenciais, sistema de arquivos e limite de rede separados. Cada MicroVM é iniciada a partir de um snapshot pré-capturado, de modo que novas sessões pulam a inicialização da aplicação.
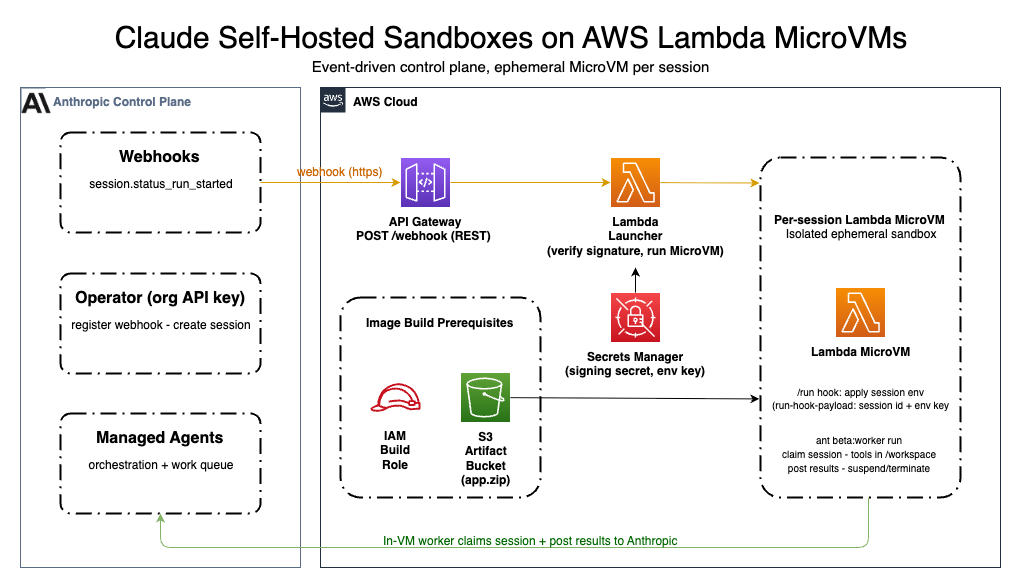
Figura 4: Arquitetura de sandboxes de agentes auto-hospedados no AWS Lambda MicroVMs
Outras atualizações do Lambda
O Lambda agora oferece runtimes em versão prévia pública, começando com Node.js 26 e Python 3.15, para que você possa testar suas cargas de trabalho antes da disponibilidade geral. Java 8, 11 e 17 agora são executados no Amazon Linux 2023, porque o Amazon Linux 2 chegou ao fim da vida útil em junho. Você pode sair do Amazon Linux 2 sem alterar a versão do Java ao mesmo tempo. As funções oferecem suporte a políticas baseadas em recursos completas do AWS Identity and Access Management (AWS IAM), e a detecção de loops recursivos está disponível em todas as Regiões comerciais. Com o S3 Files, você pode configurar leituras diretas do armazenamento de alto desempenho para menor latência ou do seu bucket para maior throughput. Para alterar o comportamento da função sem fazer um novo deploy, consulte Implementing dynamic feature flags with AWS AppConfig on AWS Lambda.
AWS Step Functions
O AWS Step Functions agora adiciona integrações de SDK para novos serviços automaticamente em poucas semanas após o lançamento, começando com o Lambda MicroVMs. Um workflow pode iniciar uma MicroVM para executar código gerado por agentes de forma isolada. Validating multi-agent decisions com o Step Functions e o Amazon Bedrock AgentCore distribui o trabalho para vários agentes com um Distributed Map e verifica as decisões deles antes de agir.
Amazon SNS e Amazon API Gateway
O Amazon Simple Notification Service (Amazon SNS) agora oferece suporte a payloads de mensagem de até 1 MiB, quatro vezes o limite anterior. Defina o atributo de tópico MaximumMessageSize para publicar mensagens maiores sem dividi-las, seguindo o aumento para 1 MB em outros serviços Serverless em janeiro. O Amazon API Gateway agora oferece suporte a mTLS de backend com seu próprio certificado de cliente e a destinos configuráveis para logs de execução.
Amazon S3
O Amazon Elastic Container Service (Amazon ECS) no Amazon Elastic Compute Cloud (Amazon EC2) agora oferece suporte ao S3 Files, e o Amazon S3 Vectors, um recurso do Amazon S3, adiciona pré-filtragem de metadados, retornando até 5 vezes mais correspondências em filtros seletivos. Você pode mover objetos para o S3 Standard-IA no dia em que os cria, em vez de esperar 30 dias. O Object Lock adiciona retenções por evento para retenção que começa com um evento futuro, como o fechamento de um contrato.
Desenvolvendo com IA
O console do Lambda tem um prompt de configuração em uma etapa que configura seu agente de codificação com as skills AWS Serverless e o servidor MCP Serverless. A integração do console com a IDE agora inclui Kiro e Cursor e pode converter sua função em um template do AWS Serverless Application Model (AWS SAM). Set up your AI coding agent to build with AWS Step Functions faz o mesmo para workflows.
Agent Toolkit for AWS
O AWS MCP Server no Agent Toolkit for AWS adicionou um recurso Serverless que inspeciona uma função Lambda e seus recursos conectados, para que seu agente possa diagnosticar problemas no local. Novas skills cobrem o Amazon Cognito, o Amazon DocumentDB (com compatibilidade com MongoDB), o Amazon OpenSearch Service e o Amazon Redshift. A AWS Command Line Interface (AWS CLI) agora pode verificar e atualizar todas as skills com um único comando.
Amazon Bedrock AgentCore
O novo runtime do AgentCore, um recurso do Amazon Bedrock AgentCore, recupera a memória não utilizada durante uma sessão, para que você pague pelo que usa, e mantém os cold starts consistentes. As instâncias de runtime executam agentes em tipos de instância do Amazon EC2 que você escolhe, de forma semelhante ao que o Lambda Managed Instances faz para funções. Os pagamentos do AgentCore, um recurso do Amazon Bedrock AgentCore, estão em disponibilidade geral, e as políticas temporais autorizam chamadas de ferramentas com base no que o agente já fez na sessão.
O AgentCore memory, um recurso do Amazon Bedrock AgentCore, adicionou extração de payload JSON, controle de acesso refinado, namespaces flexíveis e ingestão direta. O AgentCore Identity, um recurso do Amazon Bedrock AgentCore, tem um portal de consentimento gerenciado para fluxos OAuth, e o AWS Agent Registry está em disponibilidade geral. O Managed Agents do Amazon Bedrock, com tecnologia da OpenAI, está em versão prévia. Os novos modelos incluem Claude Fable 5.1, Claude Opus 5.5, Claude Sonnet 5.5, GPT-6 Astra, GPT-6 Sol e Luna e Kimi K3.
Strands Agents
Figura 5: Apresentando o Strands harness
O Strands harness é um agente de uso geral e código aberto que você inicia com uma linha de Python ou TypeScript e executa localmente ou implanta em qualquer lugar. Em seis benchmarks usando os mesmos modelos, ele custou 28% menos do que outros harnesses populares, com precisão semelhante, principalmente devido ao seu gerenciamento de contexto padrão. O Harness Optimizer ajusta prompts, descrições de ferramentas e skills automaticamente, o strands-dynamodb-storage adiciona armazenamento durável de agentes no Amazon DynamoDB, e o Strands Evals agora avalia agentes criados com outros frameworks.
Kiro
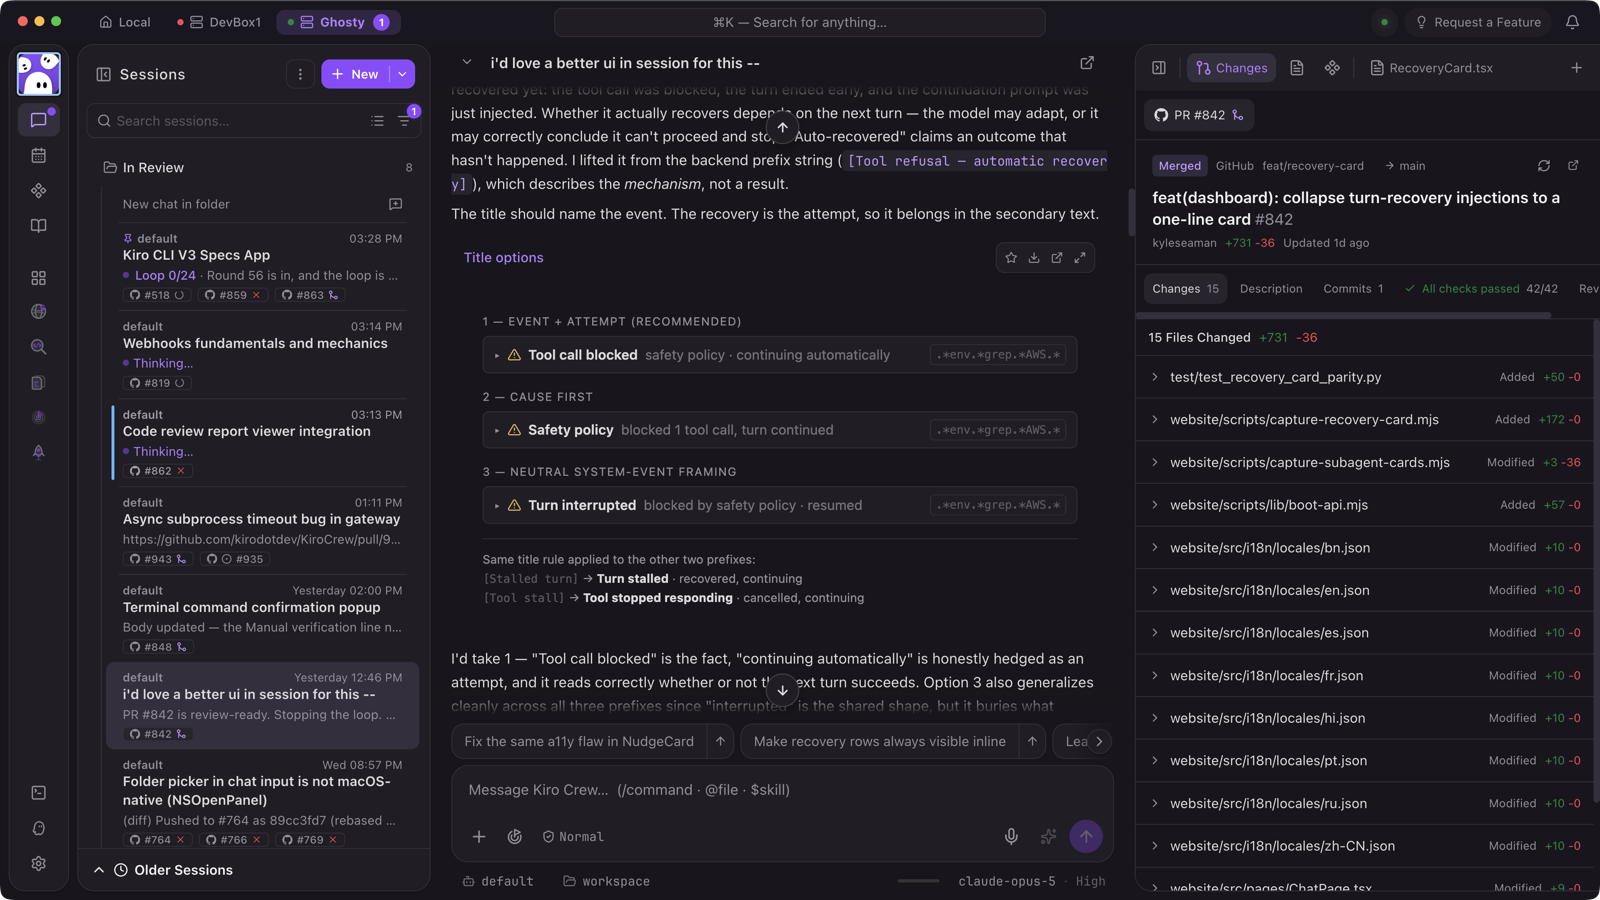
Figura 6: Visualização de sessão do Kiro Crew
O Kiro Crew é um workspace de código aberto que executa o trabalho de agentes entre sessões, agendamentos e subagentes a partir de um aplicativo desktop, painel web ou terminal. O Kiro na web está em disponibilidade geral, as sessões na nuvem mantêm tarefas da CLI e da IDE em execução depois que você fecha o notebook, e os workflows executam planos de várias etapas com vários agentes em segundo plano.
Posts do blog sobre Serverless
Aqui estão os posts do blog sobre Serverless do T3 de 2026, agrupados pelo mês em que foram publicados.
Julho
- Announcing Lambda MicroVMs: Serverless compute environments with VM-level isolation and near-instant startup.
- Secure code execution for AI agents with AWS Lambda MicroVMs.
- Eliminating Java cold starts with AWS Lambda Managed Instances.
- Introducing self-managed Amazon S3 buckets for AWS Lambda function code.
Agosto
- Low-latency, high-throughput SQS event processing with AWS Lambda provisioned mode.
- Collecting CPU and memory metrics for AWS Lambda MicroVMs.
- Observability best practices for Lambda durable functions.
- Implementing dynamic feature flags with AWS AppConfig on AWS Lambda.
- Introducing public preview runtimes on AWS Lambda, starting with Node.js 26 and Python 3.15.
- Set up your AI coding agent to build with AWS Step Functions.
Setembro
- Scheduling email campaigns at scale with Amazon EventBridge Scheduler.
- Bring your own client certificate for backend mTLS in Amazon API Gateway.
- Announcing 90-minute function timeout on AWS Lambda Managed Instances.
- Customize Amazon API Gateway destinations for execution logs.
- Validating multi-agent decisions with Step Functions and Bedrock AgentCore.
- Running self-hosted AI agent sandboxes with AWS Lambda MicroVMs.
- Adding custom domains to AWS Lambda MicroVMs with Application Load Balancer.
- Improving Lambda function latency with scalable network bandwidth.
- Building event-driven applications at scale with Amazon EventBridge.
- Implementing customer managed keys for AWS Lambda durable functions with Terraform.
Ainda procurando mais?
A página inicial de Serverless tem informações gerais sobre como criar aplicações Serverless. A página de recursos do Lambda contém estudos de caso, webinars, whitepapers, histórias de clientes, arquiteturas de referência e ainda mais tutoriais de introdução.
Você também pode seguir a equipe de Developer Advocacy para receber as últimas notícias, acompanhar conversas e interagir com a equipe.
- Julian Wood: @julian_wood, https://www.linkedin.com/in/julianrwood/.
- Eric Johnson: @edjgeek, https://www.linkedin.com/in/singledigit/.
- Erik Hanchet: @ErikCH, https://www.linkedin.com/in/erikhanchett/.
- Salih Gueler: @salihgueler, https://www.linkedin.com/in/salihgueler/.
- Marcia Villalba: @mavi888uy, https://www.linkedin.com/in/marciavillalba.
E, por fim, visite o Serverless Land para tudo o que você precisa em Serverless.
Este conteúdo foi traduzido da publicação original do blog, que pode ser encontrado aqui.
Biografia do Autores
 |
Julian Wood é Principal Developer Advocate na Amazon Web Services. |
Biografia do tradutores
 |
Daniel Abib é Arquiteto de Soluções Sênior e Especialista em Amazon Bedrock na AWS, com mais de 25 anos trabalhando com gerenciamento de projetos, arquiteturas de soluções escaláveis, desenvolvimento de sistemas e CI/CD, microsserviços, arquitetura Serverless & Containers e especialização em Machine Learning. Ele trabalha apoiando Startups, ajudando-os em sua jornada para a nuvem. https://www.linkedin.com/in/danielabib/ |
 |
Nicolas Tarzia é Senior Technical Account Manager na AWS, com mais de 13 anos de experiência, com ampla experiência em arquitetura cloud, engenharia e design de software. Atualmente está habilitando empresas do ramo de ISV (Independent Software Vendors) simplificando a operação na nuvem e otimizando os custos em cloud. Sua área de interesse são tecnologias serverless. https://www.linkedin.com/in/nicolastarzia |