Amazon Web Services ブログ
Tag: AWS IAM
AWS セキュリティサービスでアクセスキーの漏えいリスクを最小限に抑える実践的な手順
漏えいした長期的な認証情報 (アクセスキー) は、AWS Customer Incident Response Team (CIRT) が観測したセキュリティインシデントで、現在も脅威アクターに最も多く使われる侵入経路です。この記事では、Amazon Q Developer や AWS IAM Access Analyzer を使用して、漏えいしたキーや未使用のアクセスを検出する方法を紹介します。さらに、SCP と RCP によるデータ境界の確立、Amazon Inspector や AWS WAF によるランタイム環境の保護、Secrets Manager によるキーの自動ローテーション、Amazon GuardDuty による異常な IAM アクティビティの検出を取り上げます。これらを組み合わせた多層防御の実践的な手順を説明します。
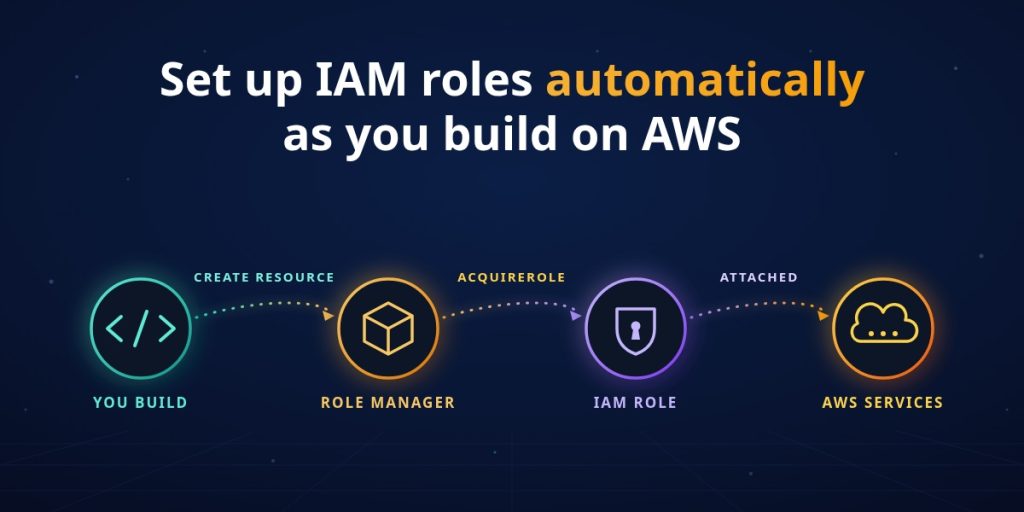
AWS IAM role managerが変える、IAM ロール作成の出発点
AWS IAM role manager は、サポート対象のサービスコンソールで構築を進めるのに合わせて、必要な IAM ロールを AWS が自動的に作成・アタッチする新機能です。本記事では、role manager の有効化方法、Amazon EventBridge ルールや AWS Lambda 関数での動作例、IAM Access Analyzer を使ってワークロードの成熟に合わせてロールを最小権限に絞り込む方法を紹介します。
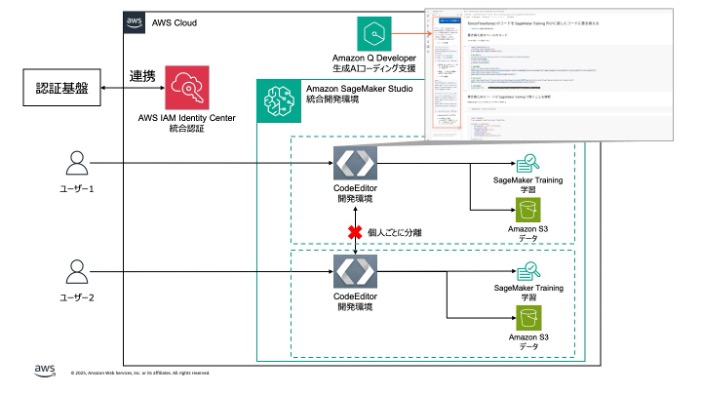
寄稿: JFE スチールが挑むインテリジェント製鉄所への道 – Amazon SageMaker AI による CPS 開発実行基盤の構築
JFE スチール株式会社における Amazon SageMaker AI を中核とした CPS 開発実行基盤の構築事例をご紹介します。ブログの中では、プロジェクトの背景、開発体制、AWS の活用方法、そして今後の AWS IoT Greengrass によるエッジ配信基盤の展開についても解説します。
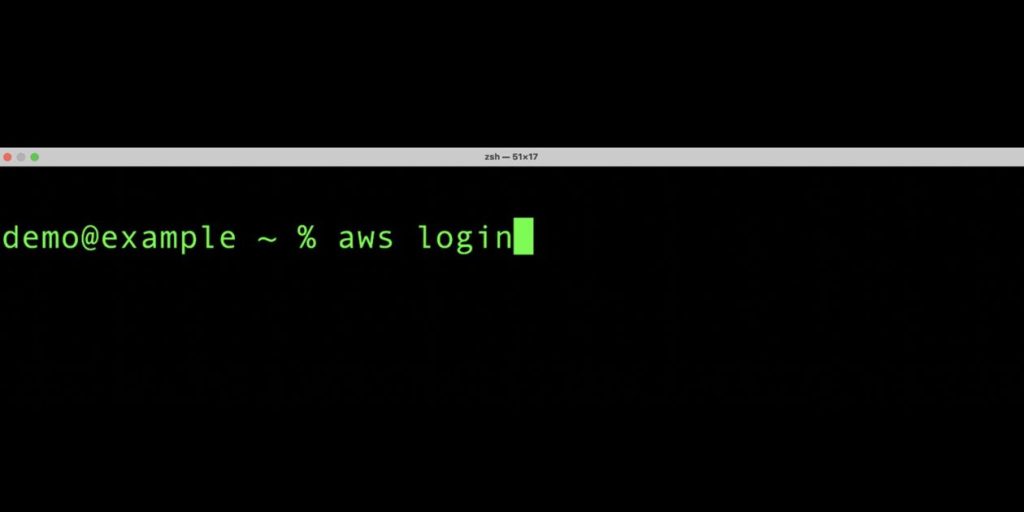
aws login で AWS への開発者アクセスをシンプルに
AWS CLI の新しい aws login コマンドを使用すると、長期アクセスキーを作成・管理することなく、AWS マネジメントコンソールと同じサインイン方法で一時的な認証情報を取得できます。IAM 認証情報やフェデレーションサインインの両方に対応し、認証情報は 15 分ごとに自動ローテーションされます。IAM ポリシーによるアクセス制御や CloudTrail でのログ記録も可能で、デフォルトでセキュアな開発環境を実現します。
IAM アクセスキーからの脱却: AWS におけるモダンな認証アプローチ
IAM アクセスキーなどの長期認証情報に依存することは、認証情報の漏洩や盗難などのリスクをもたらします。この記事では、AWS CloudShell、AWS IAM Identity Center、IDE 統合、IAM ロール、IAM Roles Anywhere など、従来 IAM アクセスキーを使用してきた 5 つの一般的なユースケースに対するより安全な代替手段を紹介します。最小権限の原則の実装方法と合わせて、AWS 環境のセキュリティポスチャを改善するためのベストプラクティスを解説します。

大規模に最小権限を実現するための戦略 – パート 2
このブログ記事では、AWS における最小権限を大規模に実現するための戦略を紹介します。Identity and Access Management (IAM) における最小権限の実現に焦点を当て、「計画」「ポリシー」「プロセス」の3つのカテゴリーに分けた実践的な 9 つの戦略をご紹介します。パート 1 では最初の 5 つの戦略を取り上げました。パート 2 である本記事では残りの 4 つの戦略について解説します。
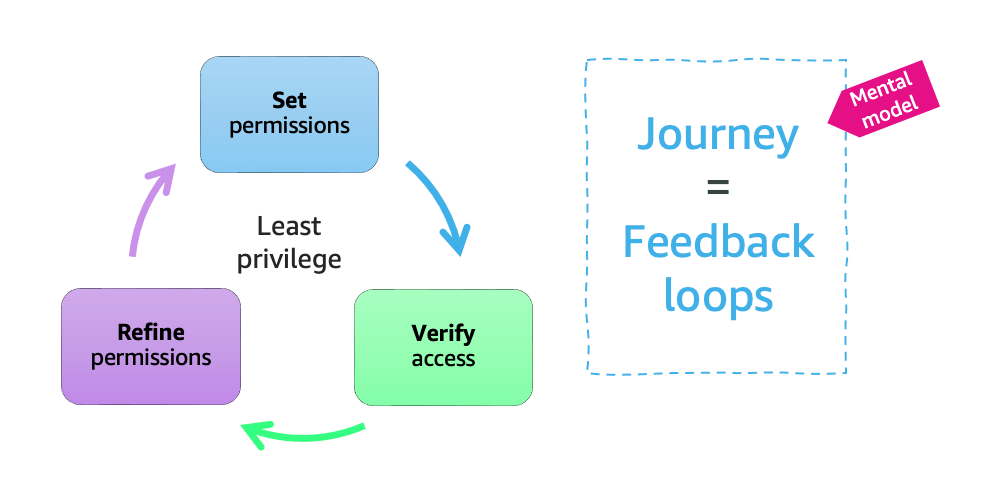
大規模に最小権限を実現するための戦略 – パート 1
このブログ記事では、AWS における最小権限を大規模に実現するための戦略を紹介します。Identity and Access Management (IAM) における最小権限の実現に焦点を当て、「計画」「ポリシー」「プロセス」の3つのカテゴリーに分けた実践的な 9 つの戦略をご紹介します。本記事では最初の 5 つの戦略を取り上げ、パート 2 では残りの 4 つの戦略を取り上げます。

セキュア・バイ・デザイン: MFA 要件の拡大に伴う AWS の集中型セキュリティ統制の強化
AWS は、セキュリティ強化の一環として、MFA(多要素認証)要件を拡大しています。本ブログでは、AWS Organizations のメンバーアカウントに対する MFA 要件の導入や、ルートアクセスの一元管理機能の新機能について解説します。これらの変更により、パスワード管理の負担を軽減しながら、より強固なセキュリティを実現することが可能になります。2025 年春からの新要件適用に向けた準備情報もご紹介します。
パスキーのサポートによるセキュリティと利便性の強化とMFA 要件の拡大
AWS は、セキュリティ強化の一環として、2024 年 6 月に FIDO2 パスキーによる MFA(多要素認証)のサポートを開始しました。パスキーは、指紋認証や Face ID など、デバイスに組み込まれた生体認証を活用し、高度なセキュリティと優れた使いやすさを両立します。2024 年 7 月からは独立した AWS アカウントのルートユーザーに MFA が必須化がはじまり、パスキーの導入がセキュリティ対策の重要な選択肢となります。本ブログでは、パスキーの概要と活用方法について解説します。
セキュア・バイ・デザイン: 2024 年に MFA 要件を強化
AWS が 2024 年にセキュリティ強化の一環として、多要素認証 (MFA)の要件を変更することとその理由を解説したブログです。特に、AWS Organizations 管理アカウントのルートユーザーに対する MFA 必須化について詳しく説明しています。AWS ユーザーにとって重要なセキュリティアップデート情報です。