Amazon Web Services ブログ
スピードと安全性の両立: AI コーディングエージェントのためのコントロールフレームワーク
Kiro などの AI コーディングエージェントは開発を加速させる一方で、プロンプトインジェクションや過度に緩い設定、サプライチェーンリスク、スコープクリープなどのリスクをもたらします。本記事では、IDE でエージェントの出力を方向付ける作成時のコントロールと、パイプラインで検証するビルド時のコントロールの 2 つの柱からなるアプリケーションセキュリティのフレームワークを紹介します。決定論的な緩和策、非決定論的な緩和策、人間によるレビューの組み合わせ方に加えて、Kiro、AWS CodeBuild、AWS CodePipeline を使用した実装例も解説します。
Amazon Linux で npm と pip のパッケージ更新を安全にする方法
npm や PyPI のパッケージは、公開直後の数時間に最もサプライチェーンのリスクが高くなります。この記事では、Amazon Linux 2023 で npm の min-release-age と pip の uploaded-prior-to を使用して 1 日の依存関係のクールダウンを設定し、予期しないパッケージのインストールを防ぐ方法を紹介します。また、npm audit と pip-audit で特定したパッケージに限ってクールダウンをオーバーライドし、セキュリティ修正を適用する方法も説明します。
AWS Well-Architected フレームワークに基づくソフトウェアサプライチェーンセキュリティのベストプラクティス
2025 年 9 月以降に相次ぐ、npm Registry を悪用した Shai-Hulud などのサプライチェーン攻撃を踏まえ、AWS Well-Architected フレームワークのセキュリティの柱に沿ったパッケージ利用者向けのベストプラクティスを紹介します。一時的な認証情報と最小権限による漏えいリスクの低減、AWS Signer によるアーティファクト署名などの多層防御を取り上げます。さらに、AWS CodeArtifact による依存関係の一元管理、Amazon Inspector による依存関係スキャン、AWS CloudTrail と Amazon GuardDuty によるモニタリングも解説します。
脅威の手口を解説: サブドメイン乗っ取りの仕組みと対策
このブログ記事では、脅威アクターがダングリング DNS レコードを悪用し、トラフィックを攻撃者が管理するリソースにリダイレクトするサブドメイン乗っ取りの仕組みと対策を説明します。S3、CloudFront、Elastic Beanstalk など乗っ取りの対象になり得るリソースを整理し、具体的なシナリオを分析します。さらに、AWS Config カスタムルールによるプロアクティブな検出、DNS レコードを先に削除する標準作業手順、Security Hub や SNS による通知と修復の方法を紹介します。
約 3 万人のAIネイティブエンジニア体制へ ― NEC は Claude Code をどう全社展開しているのか? CoE・チャンピオン制度による取り組み
日本電気株式会社(以下、NEC)・Anthropic Japan 合同会社(以下、Anthropic)のご協力 […]
リアルタイムのマルウェア防御: AWS Network Firewall のアクティブ脅威防御の活用
サイバー脅威は急速に進化しており、潜在的な問題を抱えるワークロードは 90 秒以内に脅威アクターに発見されます。この記事では、AWS Network Firewall のアクティブ脅威防御を紹介します。アクティブ脅威防御は、Amazon のハニーポットネットワーク MadPot の脅威インテリジェンスを活用し、30 分以内に保護ルールを自動でデプロイします。DNS、HTTP、TLS SNI、IP の各レイヤーでブロックするスイスチーズモデルの多層防御によって、攻撃キルチェーンの各段階を阻止します。また、Amazon GuardDuty との連携に加え、CVE-2025-48703 を悪用して Mythic C2 フレームワークをデプロイしようとした実際の攻撃を阻止した事例も解説します。
データ流出の防止: AWS で実現するクラウドワークロードのエグレス制御
見落とされがちなアウトバウンドトラフィックを悪用したデータ流出を防ぐため、AWS のサービスを組み合わせた多層的なエグレス制御の実装方法を紹介します。ハブアンドスポーク型アーキテクチャを基盤に、AWS Network Firewall と Amazon Route 53 Resolver DNS Firewall による予防的コントロールを構成します。さらに、SCP、RCP、VPC エンドポイントポリシーによるデータ境界、Amazon GuardDuty や AWS Security Hub による発見的コントロールを組み合わせます。あわせて、段階的な導入アプローチと、これらの制御がエージェンティック AI のワークロードにも有効であることを解説します。
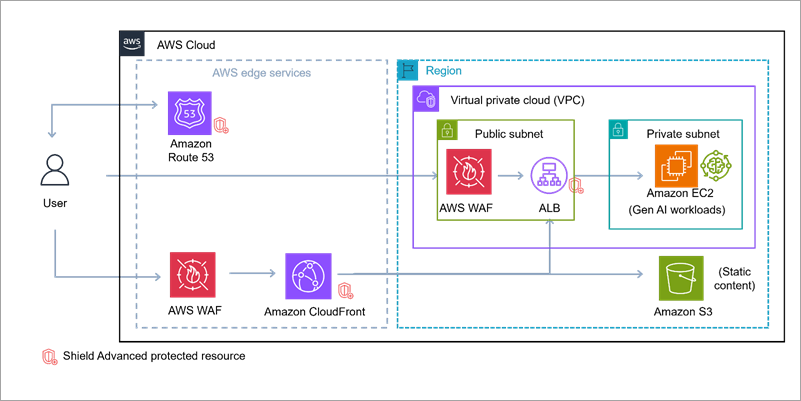
AWS のサービスで構築する生成 AI アプリケーションのセキュアなネットワークアーキテクチャ
生成 AI アプリケーションは、DDoS 攻撃、SQL インジェクション、悪意のあるボットなど、さまざまな外部脅威にさらされています。この記事では、AWS PrivateLink による Amazon Bedrock へのプライベート接続、AWS WAF と AWS Shield によるエッジでの保護、AWS Network Firewall による境界防御、Amazon GuardDuty による監視を組み合わせた多層防御について、リファレンスアーキテクチャを交えて解説します。
週刊AWS – 2026/10/12週
Amazon OpenSearch Service がインデックスレベル暗号化をサポート、Amazon Bedrock AgentCore の短期メモリに従量課金制を導入、AWS Lambda が Lambda Web Functions を発表、Agent Toolkit for AWS の AWS AI/ML skill でコーディングエージェントに SageMaker AI の専門知識を追加、Amazon SageMaker Studio がソーシャルサインインに対応し、新規 AI/ML 開発者の利用開始を簡素化、AWS Security Hub が優先順位付けのためのリソース重要度をサポート、AWS Lambda の再帰ループ検出が Amazon EventBridge カスタムイベントバスに対応、AWS Resilience Hub の検出結果とテスト結果を AWS DevOps Agent でレビュー可能に、AWS Transform for full-stack Windows modernization が Aurora PostgreSQL のクロスリージョンデプロイに対応し、新たに 7 リージョンで利用可能に、AWS Transform が Azure から AWS へのクラウドネイティブコード変換を発表
週刊生成AI with AWS – 2026年10月12日週
週刊生成AI with AWS, 国内事例が 5 件そろった2026年10月12日号 – ソニー銀行様、日本通運様、東京会計パートナーズ様、エナリス様、インフキュリオン様の国内事例ブログを紹介。また、Kiro のローカルサンドボックスや GENIAC ロボット基盤モデル開発の支援、エージェンティック AI のセキュリティ原則などのブログ記事も。サービスアップデートでは Amazon Bedrock AgentCore 短期メモリの従量課金化や AWS Transform の Azure から AWS へのコード変換をはじめとする 8 件のアップデートを紹介。