Amazon Web Services ブログ

従来の市場価格追跡を超えて: SAP のお客様向け生成AIソリューション
SAP のマテリアルマスターデータ抽出と生成AIを組み合わせ、小売業のお客様向けに自動化された競合価格モニタリングシステムを構築するソリューションを解説します。Amazon ECS Fargate 上で Strands Agents と Amazon Bedrock、Model Context Protocol を用いてオンラインマーケットプレイスの価格とセンチメントを分析し、AWS Step Functions・Lambda・DynamoDB・S3 でワークフローをオーケストレーションします。SAP BDC や BTP Integration Suite、ABAP SDK for AWS を通じて結果を SAP に戻し、データドリブンな価格意思決定を実現します。アーキテクチャ、実装のベストプラクティス、コスト見積もり(月額約 $103.58、Fargate Spot 利用で約 $57.50)まで網羅します。
Rivian が Amazon Bedrock 上の AI エージェントで財務オペレーションを加速した方法
Rivian は Amazon Bedrock AgentCore 上に構築した ERP AI エージェントで発注(PO)の会計計上を自動化し、月次決算の手作業をサイクルあたり 15 日超削減しました。SOP をナレッジベースに保存し、Strands Agent が MCP サーバー経由で SAP S/4HANA と連携、Amazon DynamoDB・AWS Lambda・Amazon SES を活用してヒューマン・イン・ザ・ループで会計計上を実行します。R2 ローンチに伴う発注急増にもスケールし、精度・コンプライアンス・決算早期化を実現した事例を紹介します。
週刊AWS – 2026/11/02週
Amazon Textract が日本語に対応し東京リージョンでも利用可能に、Amazon Inspector が AMI の脆弱性スキャンに対応、Amazon CloudFront が Service Quotas でのクォータ引き上げに対応、AWS Lambda がセルフマネージド Kafka のキューに対応、Amazon S3 Tables が Hive から Iceberg へのマネージド移行に対応、Amazon DynamoDB の bulk put items が GA、Amazon Bedrock AgentCore の Web Answer が GA、AWS Security Hub が SBOM インベントリを提供など
東京製鐵株式会社が挑む、一人ひとりの生産性向上への道 ― AI コーディングツール Kiro の全社導入で、スタッフが自ら業務システムを内製する文化へ
こんにちは。AWS の犬塚と山澤です。国内最大手の電炉メーカーである東京製鐵株式会社(以下、東京製鐵)では、一人ひとりの生産性向上に向けて、AI コーディングツール「Kiro」を全社に導入し、現場の従業員が自らの手で業務システムを内製する取り組みを進めています。本ブログでは、東京製鐵の皆さまに、Kiro 導入の背景や具体的な活用、成果、今後の展望について伺いました。
Amazon Route 53 Resolver DNS Firewall によるハイブリッドワークロードの保護
Amazon Route 53 Resolver DNS Firewall による保護をオンプレミスワークロードへ拡張し、ハイブリッド AWS 環境全体で統一された DNS セキュリティポリシーを実現する方法を紹介します。AWS Direct Connect や AWS Site-to-Site VPN を使ったプライベート接続と、インターネット向け Network Load Balancer を使ったパブリック接続について、DNS クエリのフローを解説します。スケーラビリティ、高可用性、パフォーマンス、セキュリティに関する設計上の考慮事項も取り上げます。さらに、AWS Firewall Manager と AWS Security Hub を使って、マルチアカウント環境で DNS 保護を一元管理する方法も説明します。
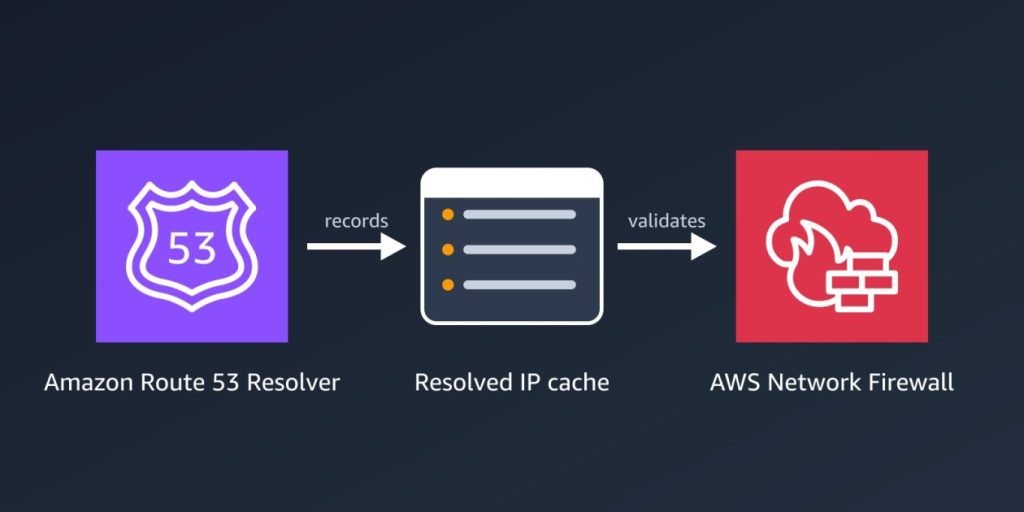
AWS Network Firewall 向け Route 53 Resolved IP Validation の紹介: ドメイン名による非ウェブトラフィック制御と SNI スプーフィング防止
AWS は 2026 年 10 月 21 日、AWS Network Firewall 向け Route 53 Resolved IP Validation を追加料金なしでリリースしました。Network Firewall は、新しいアウトバウンド接続の宛先を、Amazon Route 53 Resolver が返した IP アドレスと照合します。これにより、SFTP や SSH などの非ウェブトラフィックをドメイン名でフィルタリングでき、TLS インスペクションなしで SNI スプーフィングも防止できます。この記事では、機能の仕組み、アラートモードで有効化する手順、2 つのユースケース、ベストプラクティスを紹介します。
Amazon Route 53 Resolver DNS Firewall で高度な DNS 脅威を防ぐ
Amazon VPC 内の DNS クエリは Amazon Route 53 Resolver を経由する独自の経路をたどるため、セキュリティグループや AWS Network Firewall などの制御をバイパスします。この記事では、従来のブロックリストでは捕捉できない DNS トンネリングやドメイン生成アルゴリズム (DGA) の仕組みに加え、Amazon Route 53 Resolver DNS Firewall Advanced によるリアルタイム検出と信頼度のしきい値の選び方を解説します。さらに、コンソールでのルール作成、AWS CloudFormation テンプレートによる推奨ルールグループのデプロイ、クエリログ記録、AWS Security Hub との統合も紹介します。
Kiro の Auto がモデルカスケードで作業に合ったモデルを使い分ける仕組み
Auto は裏側でモデルカスケードを使っています。どのセッションも効率のよい最初のモデルで始まり、独立したチェックがバックグラウンドで作業を確かめ、必要になったときに Auto はセッションをより高性能なモデルに引き継ぎます。
AWS Managed Services(AMS)で AWS クラウドインフラのセキュリティを強化する
セキュリティやデータ損失インシデントは、金銭的損失だけでなく社会的信用の失墜にもつながります。AWS の責任共有モデルにおいて「クラウドにおけるセキュリティ」はお客様の責任範囲ですが、IAM ガバナンス、パッチ管理、脅威検出、インシデント対応、コンプライアンス維持を大規模に実装・運用し続けることは容易ではありません。AWS Managed Services(AMS)は、GuardDuty による 24/365 の脅威監視、NIST 準拠のインシデント対応、自動パッチ適用、AWS Config を活用したコンプライアンスの可視化など、予防・検出・対応にわたるセキュリティのベストプラクティスを包括的に提供します。本記事では、AMS を活用してクラウドインフラのセキュリティ体制を強化する方法を紹介します。
【寄稿】両備システムズが挑む、地方自治体ガバメントクラウドのコスト最適化 ~共同利用(ネットワーク分離方式)で長期継続割引を使いこなし、クラウド利用料を削減~
本稿は、株式会社両備システムズ ガバメントクラウド推進室 岩倉 竜太 氏による寄稿です。 ※本記事でご紹介する […]